Cyrus SASL の SRP 認証バイパス(CVE-2026-129483)
Cyrus SASL の SRP サーバーに欠けたチェックがあり、SRP を組み込んだビルドでは未認証のクライアントが任意のユーザーとしてログインできます。修正を含むリリースはありません。
要点
- Cyrus SASL の Secure Remote Password(SRP)サーバーメカニズムに欠けたチェックがあり、未認証のクライアントが既存の任意のユーザーとしてログインできます。VulnCheck は 2026 年 11 月 15 日に CVE-2026-129483 を公開しました。
- 2.1.28 までのすべてのリリースが、任意の SRP プラグインを有効にしてビルドした場合に影響を受けます。既定のビルドと Debian、Ubuntu、Arch、Fedora のパッケージには含まれません。
- CVE レコードは CVSS v3.1 9.1 と CVSS v4.0 9.3 の両方を Critical と評価しています。公開された再現コードがアップストリームの課題に添付されています。悪用は知られておらず、2026 年 11 月 16 日時点で CISA KEV には登録されていません。
- 修正を含むリリースはありません。2026 年 11 月 12 日のアップストリームのコミットが SRP プラグインを削除します。リリースまたはバックポートがそれを含むまで、
--enable-srpなしで再ビルドするか、libsrp.soを削除してください。「修正方法」を参照してください。
影響を受けますか?
サービスが影響を受けるには、次のすべてを満たす必要があります。
- サービスが Cyrus SASL を使い、クライアントに SRP メカニズムを提供している。
- ライブラリが
--enable-srpでビルドされている。アップストリームの configure スクリプトは既定でsrp=noで、Debian、Ubuntu、Arch、Fedora のパッケージはこれを有効にせずビルドします。 - 攻撃者が狙うユーザー名が、SRP プラグインが読む SASL パスワードデータベースに存在する。
- 攻撃者がサービスの SASL ネゴシエーションに到達できる。SMTP 認証、IMAP または POP 認証、LDAP の SASL バインド、または SASL を組み込む別のプロトコルが該当します。
SRP は任意のメカニズムです。SRP を使わず PLAIN、LOGIN、CRAM-MD5、DIGEST-MD5、SCRAM、GSSAPI だけを使うサービスは、影響を受けるライブラリのビルドでもこの脆弱性の影響を受けません。
| ビルド | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
--enable-srp を付けたアップストリームの cyrus-sasl |
2.1.28 までのすべてのリリース | リリースなし。コミット fb3724f43d が 2026-11-12 に SRP を削除 |
| アップストリームの既定ビルド | なし。SRP が無効のため | 該当なし |
| Debian と Ubuntu のパッケージ | なし。パッケージが --disable-srp を使うため |
該当なし |
| Arch のパッケージ | なし。パッケージが --disable-srp を使うため |
該当なし |
| Fedora のパッケージ | なし。ソース tarball が plugins/srp* を削除するため |
該当なし |
| SRP 付きの自作または機器ビルド | 2.1.28 までのすべてのリリース | SRP なしで再ビルドするか、欠けたチェックを追加 |
2.1.28 より新しいリリースはありません。このリリースは 2022 年 2 月のもので、プロジェクトはそれ以降タグを公開していません。プラグインを削除するコミットは開発ブランチにのみあります。
SRP プラグインがビルドされ、読み込まれているか確認します。
sudo pluginviewer -s 2>/dev/null | grep -i srp
システムのライブラリディレクトリと、ソースからのビルドが既定でインストールされる /usr/local 以下でプラグインファイルを探します。
find /usr/lib /usr/lib64 /usr/local/lib /usr/local/lib64 -name 'libsrp.so*' 2>/dev/null
インストールされている Cyrus SASL パッケージを確認します。
dpkg -l | grep -i sasl
RPM ベースのシステムでは次のとおりです。
rpm -qa | grep -i cyrus-sasl
pluginviewer と find のコマンドがどちらも SRP を返さない場合、メカニズムは利用できず、この CVE はそのホストには該当しません。
修正方法
修正を含むリリースはありません。ビルドから SRP メカニズムを外すか、SRP が必要なら欠けた検証を追加します。
- SRP を使わない場合は、
--enable-srpなしで Cyrus SASL を再ビルドします。アップストリームの既定はすでに無効です。
./configure --disable-srp --disable-srp-setpass
make
sudo make install
- 再ビルドできない場合は、プラグインファイルを削除し、それを読み込むサービスを再起動します。
sudo find /usr/lib /usr/lib64 /usr/local/lib /usr/local/lib64 -name 'libsrp.so*' -exec mv {} {}.disabled \;
sudo systemctl restart postfix
postfix をライブラリを使う各サービスに置き換えます。pluginviewer -s で SRP が表示されなくなったことを確認します。
-
SRP が必要な場合は、サーバーに欠けているチェックを追加します。
ServerCalculateK()が実行される前に、クライアントの公開値AがNを法としてゼロのとき、Aを拒否します。報告者の gist には計算と提案されたチェックがあります。これはローカルパッチであり、公開された修正ではありません。 -
ディストリビューションの利用者は提供元の勧告に従ってください。Debian、Ubuntu、Arch、Fedora のパッケージは SRP をビルドしないため、このプラグインによる影響を受けません。提供元がソースの完全性のために再ビルドを公開する場合があります。
SRP を削除すると、それを必要とするクライアントが壊れます。これは意図されたトレードオフです。メカニズムは任意であり、修復するリリースは公開されていません。SRP が認証設計の一部である場合、ローカルのチェックがより狭い選択肢です。
根本原因は何ですか?
SRP サーバーは、グループの法 N の倍数であるクライアント公開値 A を受け入れます。これにより共有秘密がゼロになり、サーバーは誰でも計算できるクライアント証明を受け入れます。
2.1.28 の plugins/srp.c にある srp_server_mech_step2() は次のとおりです。
    /* Per [SRP]: reject A <= 0 */
    if (BigIntCmpWord(text->A, 0) <= 0) {
    SETERROR(params->utils, "Illegal value for 'A'\n");
    result = SASL_BADPROT;
    goto cleanup;
    }
コメントは A <= 0 を拒否すると述べています。SRP の仕様は、A が N を法としてゼロのとき、A を拒否することを求めています。そのチェックが欠けています。A = N を送るクライアントは A > 0 のテストを通り、ServerCalculateK() に到達します。
サーバーは base = A * v^u mod N を計算します。A = N では base はゼロです。共有秘密 S = 0^b mod N はゼロです。セッションキー K = H(S) は空の値の H、既定のダイジェストでは SHA1("") になります。値は定数 da39a3ee5e6b4b0d3255bfef95601890afd80709 で、攻撃者はそれを知っています。
クライアント証明 M1 は H(N) xor H(g)、H(user)、salt、A、B、K、認可 ID、ダイジェストラベルのハッシュです。A = N で K が定数のとき、すべての値は公開値か攻撃者が選んだ値です。攻撃者はパスワードなしで有効な M1 を計算できます。サーバーは自身の M1 とクライアントのそれを比較し、受け入れます。
同じファイルのクライアント側は B がゼロと N の間にあることを確認します。サーバー側には A に対する対称のチェックがありません。
どのように悪用されますか?
SRP を提供するサービスに到達できる攻撃者は、そのユーザーのパスワードを知らずに SASL データベースの任意のユーザーとして認証します。
- 攻撃者は SRP メカニズムを開始し、有効なユーザー名を送ります。
- サーバーは SRP パラメータを返します。法
N、生成元g、ユーザーの salt、サーバー公開値B、ダイジェストの一覧です。 - 攻撃者は
A = N、公開値と定数Kから計算したクライアント証明M1、クライアントオプションを送ります。 - サーバーは同じゼロの共有秘密を計算し、同じ
Kを導出し、証明を比較します。チェックは成功します。 - サーバーはセッションを被害者として認証し、サーバー証明
M2を返します。攻撃者はセッションキーを手にします。
報告者の gist には、実際の --enable-srp ビルドに対する完全な再現コードがあります。取得された記録は、対照実行が SASL_BADAUTH で拒否され、攻撃実行がテストユーザーとして認証されたことを示しています。アップストリームの課題にも同じ資料があります。
2026 年 11 月 16 日時点で、実際の悪用は知られていません。
攻撃の流れは?
攻撃者が A = N を送り、サーバーは攻撃者が予測できるゼロの共有秘密を導出し、偽造されたクライアント証明が被害者として受け入れられます。
SRP を開始"] --> B["サーバーが
N、g、salt、B を送信"] B --> C["攻撃者が
A = N を送信"] C --> D["サーバーが
S = 0、K = 空の SHA1 を計算"] D --> E["攻撃者が公開値から
M1 を計算"] E --> F["サーバーが M1 を受け入れ
M2 を返す"] F --> G["被害者としての
セッション"]
攻撃者に何ができますか?
攻撃者は SRP プラグインが知る既存の任意のユーザーとして認証し、そのユーザーのサービスへのアクセスを引き継げます。
条件は影響の一部です。
- サービスが SRP をビルドして提供している必要があります。既定のビルドと主要ディストリビューションのパッケージは提供しません。
- 対象のユーザー名が SASL パスワードデータベースに存在する必要があります。不明なユーザー名は通常の認証失敗になります。
- 攻撃者がサービスの SASL ネゴシエーションに到達できる必要があります。パスワードもユーザー操作も不要です。
- サービスが認証済みユーザーに意味のあるアクセスを与える必要があります。メールボックス、ディレクトリ、または SASL 層の背後の別のリソースが該当します。
攻撃者はセッションキーも取得します。サービスが認証後に機密性または完全性の層をネゴシエートする場合、攻撃者はその層の鍵を持ちます。この脆弱性はコードを実行せず、パスワードデータベースを直接読むわけでもありません。影響はライブラリを使うサービスでのアカウント乗っ取りです。
公開記録に被害者の名前はなく、悪用も知られていません。
修正が機能する理由
アップストリームの修正は SRP プラグインを完全に削除するため、脆弱なサーバーコードはコンパイルも読み込みもされなくなります。
コミットは plugins/srp.c を削除し、ビルドのフックを外します。configure の変更は次のとおりです。
-dnl SRP
-AC_ARG_ENABLE(srp, [  --enable-srp            enable SRP authentication [[no]] ],
-  srp=$enableval,
-  srp=no)
-
-AC_MSG_CHECKING(SRP)
-if [ "$srp" != no ]; then
-  AC_MSG_RESULT(enabled)
-  SRP_LIBS="-lcrypto $LIB_RSAREF"
-
-  SASL_MECHS="$SASL_MECHS libsrp.la"
コミットメッセージは、SRP SASL メカニズムが標準化されたことがないと述べています。期限切れの Internet-Draft としてのみ存在し、プロジェクトは修復ではなく削除を選びました。同じコミットがプラグイン一覧から libsrp.la を、静的プラグインテーブルから SRP の項目を、--enable-srp-setpass オプションを削除します。
修正は、コミットを取り込み SRP を再追加しないビルドに対して完全です。コードレベルの修正ではありません。プラグインを残す配備には、依然として欠けたチェックがあります。報告者が提案した修正は、ServerCalculateK() が実行される前に、A が N を法としてゼロのとき、A を拒否することです。SRP が必要な配備は、そのチェックを自分で追加する必要があります。
修正を含むリリースはありません(リリースの状況は「影響を受けますか?」を参照)。そのため、ディストリビューションの提供元が削除またはチェックをバックポートする必要があります。
侵害されたかどうかを確認するには?
公開された侵害指標はありません。役立つ確認は、SRP が利用可能だったか、認証ログに本来ない SRP ログインがあるかです。
pluginviewer -s | grep -i srpでホストが SRP を提供しているか確認します。提供していなければ、そのホストでこの CVE には到達できません。- サービスの認証ログで成功した SRP 認証を探します。メールサーバーや LDAP サーバーは通常、ユーザー名と SASL メカニズムを記録します。本来ログインしないアカウントの
SRPログインは手がかりです。 - 成功した認証をアカウント所有者の既知の活動と比較します。新しいアドレス、新しいクライアント、異常な時刻からのログインは調査に値します。
- SRP が有効で到達可能だった場合、SASL データベースのアカウントのパスワードをローテーションし、それらのアカウントが何にアクセスできるか確認します。攻撃者はセッションキーを取得するため、SRP で確立されたセッションは露出したものとして扱ってください。
不明なユーザー名での失敗した試行は、通常のログイン失敗に見えます。SRP をビルドしないホストには SRP のログ項目もこのプラグインによる露出もありません。公開指標がないため、ログ項目がないことは脆弱性が使われなかった証拠にはなりません。
年表
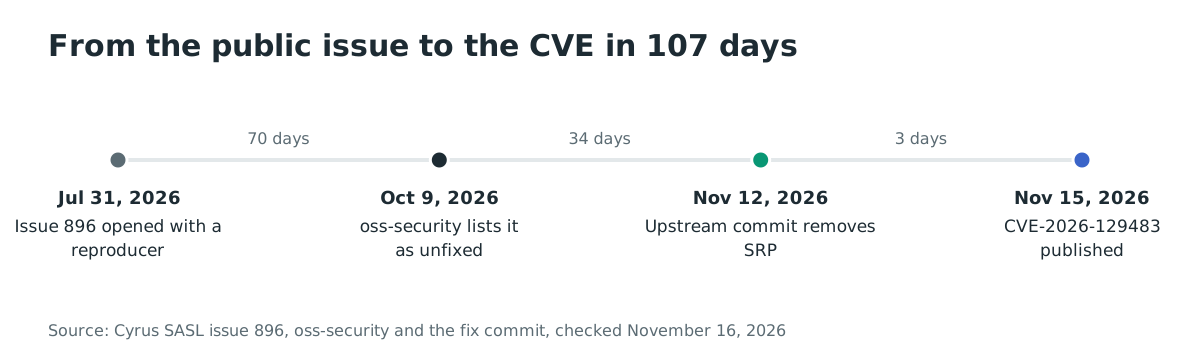
- 2026-07-31:報告者が再現コードと攻撃の計算を含む Cyrus SASL 課題 896 を開く。
- 2026-10-09:Alan Coopersmith が oss-security に「Unfixed vulnerabilities in Cyrus SASL」を投稿し、未解決の報告の一つとして SRP の問題を挙げる。
- 2026-11-12:アップストリームのコミット fb3724f43d が SRP プラグインを削除。
- 2026-11-15:VulnCheck が CVE-2026-129483 を公開。
よくある質問
SRP は既定で有効ですか?
いいえ。アップストリームの configure スクリプトは、ビルド時に --enable-srp を渡さない限り srp=no にします。Debian、Ubuntu、Arch、Fedora のパッケージはこれを有効にせずビルドするため、これらのディストリビューションの標準的なインストールではプラグインを読み込みません。
どのサービスが影響を受け得ますか?
Cyrus SASL を SRP 付きでビルドし、クライアントにメカニズムを提供するすべてのサービスです。SMTP、IMAP、POP 認証に Cyrus SASL を使うメールサーバー、SASL プロバイダーとして使う LDAP サーバーが含まれます。ライブラリを直接呼ぶ自作アプリケーションも影響を受け得ます。SRP を一切提供しないサービスは影響を受けません。
修正されたリリースはありますか?
いいえ。最新リリースは 2022 年 2 月の 2.1.28 です。修正は開発ブランチのコミット fb3724f43d で、修復ではなくプラグインを削除します。提供元がコミットまたはチェックをバックポートするまで、SRP 付きのビルドは脆弱なままです。
SRP を無効にするだけではだめですか?
クライアントが不要なら十分です。--enable-srp なしで再ビルドするか、プラグインディレクトリから libsrp.so を削除してサービスを再起動します。どちらも攻撃者が必要とするメカニズムをなくします。2 つ目はパッケージ更新で戻ることがあるローカル変更なので、可能なときに再ビルドしてください。
実際に悪用されていますか?
実際の悪用は知られていません。2026 年 11 月 16 日時点で CISA KEV に登録されておらず、CVE レコードに CISA ADP の悪用評価もありません。公開された再現コードはバイパスが機能することを示すため、報告がないことは SRP を有効にしたサービスを安全にはしません。
SRP なしでビルドしたライブラリも CVE の影響を受けますか?
脆弱なソースファイルは 2.1.28 の tarball に含まれますが、ビルドが SRP を有効にしない限りコンパイルも読み込みもされません。CVE レコードはビルドオプションを示さず製品名だけを挙げるため、パッケージのバージョンだけでなくビルドを確認してください。--disable-srp を渡すディストリビューションのパッケージは、このプラグインによる影響を受けません。
Ostorlab で Cyrus SASL のビルドを棚卸しする
Ostorlab のソフトウェア構成分析は、アプリケーションとコンテナイメージ内の Cyrus SASL のバージョンとパッケージを棚卸しし、どのビルドが任意の SRP プラグインを含むかを確認できます。Ostorlab で依存関係を分析する。
参考資料
- CVE-2026-129483 の CVE レコード, https://www.cve.org/CVERecord?id=CVE-2026-129483 (2026 年 11 月 16 日確認)
- 報告と再現コードを含む Cyrus SASL 課題 896, https://github.com/cyrusimap/cyrus-sasl/issues/896 (2026 年 11 月 16 日確認)
- 公開された再現コードの gist, https://gist.github.com/afldl/18d15d3f5a1df99411e35000c7de80db (2026 年 11 月 16 日確認)
- 修正コミット fb3724f43d, https://github.com/cyrusimap/cyrus-sasl/commit/fb3724f43dc50247ff2bf02135457d6d77031654 (2026 年 11 月 16 日確認)
- 2.1.28 の plugins/srp.c の脆弱なコード, https://github.com/cyrusimap/cyrus-sasl/blob/cyrus-sasl-2.1.28/plugins/srp.c#L2046-L2051 (2026 年 11 月 16 日確認)
- oss-security の投稿「Unfixed vulnerabilities in Cyrus SASL」, https://seclists.org/oss-sec/2026/q4/122 (2026 年 11 月 16 日確認)
- Debian のパッケージングルール, https://sources.debian.org/src/cyrus-sasl2/2.1.28+dfsg1-9/debian/rules/ (2026 年 11 月 16 日確認)
- Arch Linux の PKGBUILD, https://gitlab.archlinux.org/archlinux/packaging/packages/cyrus-sasl/-/blob/main/PKGBUILD (2026 年 11 月 16 日確認)
- Fedora のソース tarball スクリプト, https://src.fedoraproject.org/rpms/cyrus-sasl/blob/rawhide/f/make-no-dlcompatorsrp-tarball.sh (2026 年 11 月 16 日確認)
- cyrus-sasl の Repology パッケージ項目, https://repology.org/project/cyrus-sasl/versions (2026 年 11 月 16 日確認)
- CISA の既知の悪用された脆弱性カタログ, https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json (2026 年 11 月 16 日確認)