SonicWall SSLVPN の SAML 認証バイパス、悪用中 (CVE-2026-19868)
SonicOS の SSLVPN では、別の認証方式の資格情報を持つアカウントが SAML とその MFA を回避できます。悪用されており、7.3.4-7013 と 8.2.3-8015 で修正されました。
要点
- SonicOS の SSLVPN の欠陥により、別の認証方式の有効な資格情報を持つアカウントが SAML ポリシーを回避できます。SAML で適用される多要素認証も回避されます。SonicWall は 2026 年 11 月 6 日に CVE-2026-19868 を公開しました。
- Gen7 ファイアウォールの 7.3.3-7015 以前と、Gen8 ファイアウォールの 8.2.2-8015 以前が、SSLVPN ログインで SAML を有効にしている場合に影響を受けます。修正版は 7.3.4-7013 と 8.2.3-8015 です。
- SonicWall は CVSS v3.1 7.1 High と評価し、CISA の ADP は 7.5 を記録しています。SonicWall は悪用の可能性に関する報告を調査しました。CISA は 2026 年 11 月 6 日に CVE を Known Exploited Vulnerabilities カタログに追加しました。連邦機関の期限は 2026 年 11 月 20 日です。
- 7.3.4-7013 または 8.2.3-8015 に更新してください。SonicWall は回避策を挙げていません。それまでは、SAML 以外の方式で SSLVPN に認証できるアカウントを確認してください。詳細は「修正方法」にあります。
影響を受けますか?
CVE-2026-19868 の影響を受けるには、次のすべてに当てはまる必要があります。
- ファイアウォールが SonicOS Gen7 の 7.3.3-7015 以前、または Gen8 の 8.2.2-8015 以前を実行している。
- SSLVPN サービスが有効で、攻撃者が活動するネットワークから到達できる。
- SSLVPN ログインで SAML が有効である。SonicWall は「ONLY impacts the SonicOS SSLVPN interface or service if SAML is enabled for SSLVPN logins」と述べています。
- 少なくとも 1 つのアカウントが別の認証方式で認証できる。攻撃者にはそのアカウントの有効な資格情報が必要です。アドバイザリもそう述べています。
アドバイザリは 2 つのプラットフォーム系列と多数のモデルを対象にしています。
- Gen7 ハードウェア: TZ 270、370、470、570、670。NSa 2700 から 6700。NSsp 10700 から 15700。
- Gen7 NSv: NSv 270、470、870。
- Gen8 ハードウェア: TZ 80、280、380、480、580、680。NSa 2800 から 5800。
- Gen8 NSv: NSv XS、S、M、L。
| プラットフォーム | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| SonicOS Gen7 ハードウェアと NSv | 7.3.3-7015 以前 | 7.3.4-7013 以降 |
| SonicOS Gen8 ハードウェアと NSv | 8.2.2-8015 以前 | 8.2.3-8015 以降 |
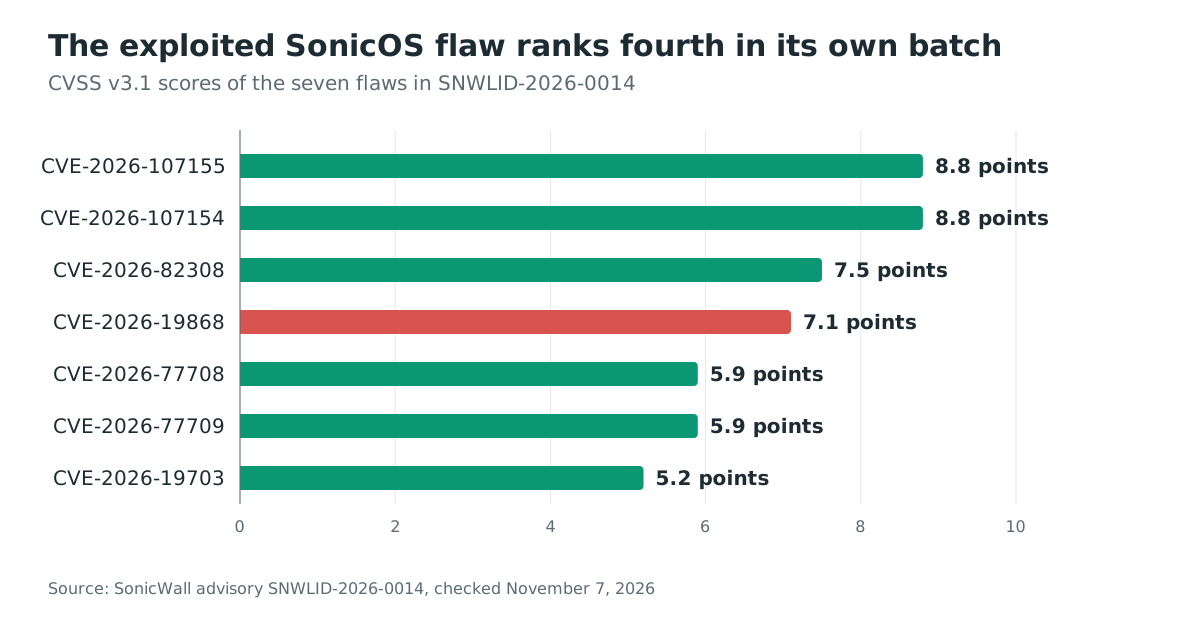
アドバイザリは同じビルドで他の 6 つの SonicOS の欠陥も修正します。この記事は CVE-2026-19868 を扱います。7 つのうち CISA が KEV カタログに追加したのはこの 1 つだけです。悪用されている欠陥は、同じアドバイザリの中で最も高いスコアではありません。管理インターフェースの 2 つの欠陥は 8.8、SSLVPN のヒープオーバーフローは 7.5 です。緊急性を決めるのはスコアではなく KEV への掲載です。
まず実行中のファームウェアを確認します。SonicOS のコマンドラインでは show version がバージョン文字列を表示します。Web インターフェースでは System > Status が同じ文字列を表示します。バージョンは、一般的な最新リリースではなく、プラットフォーム系列の修正ビルドと比較する必要があります。
次に SSLVPN の設定を確認します。SSLVPN の認証設定で、VPN ログインに SAML が有効かどうかを確認します。有効でなければ、影響を受けるビルドでも、この CVE はその設定には当てはまりません。アドバイザリの他の 6 つの欠陥にはそれぞれ条件があるため、更新は依然として必要です。
最後に、SSLVPN が受け付けるアカウントと認証方式を一覧にします。アドバイザリは、どの別方式がこの欠陥に到達するかを示していません。SAML 以外の有効な方式はすべて経路になり得るとみなし、それを使えるアカウントはすべて有効な資格情報の入手元になり得るとみなしてください。
修正方法
- ファイアウォールの設定をバックアップし、現在のファームウェアのバージョンを記録します。更新を元に戻せるようにするためです。
- MySonicWall からプラットフォーム系列の修正ビルドをダウンロードします。Gen7 は 7.3.4-7013 以降、Gen8 は 8.2.3-8015 以降です。SonicWall はアドバイザリの Fixed Software 表に修正済みのプラットフォームとバージョンを掲載しています。
- 各ファイアウォールにファームウェアをインストールし、再起動後に新しいバージョンを確認します。NSv 仮想アプライアンスは、同じ修正ビルドで更新または再展開します。
- SSLVPN が、SAML を使うべきアカウントで引き続き SAML を使っていることと、意図しない別方式が有効なまま残っていないことを確認します。
同じ更新で SNWLID-2026-0014 の 6 つの関連する欠陥も修正されます。
- 8.8 の管理インターフェースの欠陥 2 件、CVE-2026-107155 と CVE-2026-107154。
- SSL-VPN サービスにおける認証前のヒープオーバーフロー、7.5、CVE-2026-82308。
- TACACS+ クライアントにおける認証前のオーバーフロー 2 件、各 5.9、CVE-2026-77708 と CVE-2026-77709。
- 仮想アプライアンスの弱いパスワードハッシュの欠陥、5.2、CVE-2026-19703。
悪用の報告と KEV への掲載があるのは CVE-2026-19868 だけです。
SonicWall は回避策を挙げていません。この節の手順は更新までの露出を減らしますが、認証の適用に関する欠陥を修正するものではありません。
- SAML 以外の方式で認証できる SSLVPN アカウントを削除するか無効にします。これらのユーザーの VPN アクセスは失われるため、SSLVPN に依存しない管理経路を確保しておきます。
- SSLVPN を、社内の外向き通信範囲や管理ネットワークなど、自分が管理する送信元アドレスに限定します。ログインページに到達できる範囲は減りますが、許可されたアドレスからは欠陥に到達できます。
- SSLVPN の認証ログを確認し、SAML 以外の方式を使った成功ログインを探します。SAML を使うはずのアカウントのログインは手がかりであり、侵害の証拠ではありません。
これらの手順は修正ビルドの代わりにはなりません。ベンダーの修復策はファームウェアの更新です。
根本原因は何ですか?
SSLVPN ゲートウェイは、別の方式で認証できるアカウントに SAML ポリシーを適用しません。 そのようなログインは SAML アサーションなしで完了します。SAML が適用する多要素認証も省略されます。
SonicOS は SSLVPN ユーザーを複数の方式で認証できます。SAML を有効にした管理者は、ゲートウェイがすべての VPN ログインに SAML フローと ID プロバイダーの多要素認証を要求すると期待します。欠陥はその適用にあります。アカウントが別方式の有効な資格情報を提示すると、ゲートウェイはその方式を十分とみなします。SAML の確認は適用されず、ログインは別方式だけで進みます。
SonicWall はこの欠陥に CWE-308、Use of Single-Factor Authentication を割り当てています。この弱点はコードの 1 行ではなく結果を表します。1 つの認証要素、つまり別方式の資格情報がゲートウェイを満たします。管理者が SAML とその多要素認証を設定していても、それで足ります。CVSS のスコープが変更されているのは、バイパスが管理者の設定した認証境界を越えるためです。
SonicWall は SonicOS のソースコードもパッチ差分も公開していません。アドバイザリは前提条件、影響を受けるビルド、影響を示します。コード経路、別方式の種類、リクエスト列は示していません。
したがって、認証コードの正確な分岐を公開情報から再現することはできません。公開されているのは欠陥の境界です。SSLVPN ログインで SAML が有効であり、攻撃者が別方式の有効な資格情報を持つ必要があります。
どのように悪用されますか?
この攻撃は、別方式の有効なパスワードを、SAML ポリシーもその多要素認証も満たさない VPN セッションに変えます。アドバイザリは仕組みを説明しますが、リクエスト列は公開していません。そのため、このリストの手順はアドバイザリの記述と CVE レコードに従います。
- 攻撃者は、VPN ログインで SAML が有効な、インターネット公開の SonicOS SSLVPN を見つけます。
- 攻撃者は、別の認証方式で認証できるアカウントの有効な資格情報を持っています。アドバイザリは、脆弱な設定でどの方式が受け付けられるかを示していません。
- 攻撃者は SAML フローではなく、その別方式で SSLVPN に認証します。
- ゲートウェイは SAML アサーションを要求せずにログインを受け入れます。セッションは SAML の段階に到達しないため、SAML が適用する多要素認証は実行されません。
- 攻撃者はそのアカウントの権限を持つ VPN セッションを取得し、そのアカウントに許可された内部リソースに到達できます。
- セッションは他の VPN セッションと同じように使えます。そのアカウントに適用されるログとアクセス制御も同じです。
これは、盗まれた、再利用された、または別の方法で入手されたパスワードに対する多要素認証のバイパスです。ファイアウォールへの未認証の侵入ではありません。攻撃者には、別方式を使えるアカウントの有効な資格情報が依然として必要です。この区別は露出の評価で重要です。リスクのある集団は SAML ポリシーを回避できるすべてのアカウントであり、インターネット上の全員ではありません。
CISA は 2026 年 11 月 6 日に CVE を KEV に追加し、活発な悪用を記録しました。SonicWall は悪用の可能性を示す報告を調査したと述べています。どちらの情報源も被害者、日付、行為者、送信元アドレスを示していません。公開された概念実証もリクエスト列もないため、これらの手順は公開情報だけでは再現できません。
攻撃の流れは?
別方式の有効なパスワードが SSLVPN に到達し、ゲートウェイが SAML ポリシーとその多要素認証を省略し、攻撃者がそのアカウントのアクセス権を持つ VPN セッションを取得します。
有効なパスワードを保持"] --> B["SAML を有効にした
インターネット公開の SonicOS SSLVPN"] B --> C["別方式で
ログインが完了"] C --> D["SAML ポリシーと SAML の
多要素認証が適用されない"] D --> E["そのアカウントとしての VPN セッション"] E --> F["そのアカウントが到達できる
内部リソース"]
攻撃者に何ができますか?
攻撃者は、別方式の資格情報を使ったアカウントとして、そのアカウントの権限を持つ VPN セッションを取得します。直接の影響は、そのアカウントに許可された内部ネットワークとサービスへのアクセスです。
SonicWall は CVE-2026-19868 を CVSS v3.1 7.1 High、CVSS:3.1/AV:N/AC:H/PR:L/UI:N/S:C/C:H/I:L/A:N と評価します。CISA の ADP は 7.5、CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:C/C:H/I:L/A:N を記録しています。2 つのベクトルは必要な特権で異なります。ベンダーは有効なアカウントを前提とし、CISA の ADP は前提としません。どちらも機密性への影響を高、完全性への影響を低、可用性への影響をなしと記録しています。これはコード実行の欠陥ではなく、読み取り中心の VPN の足場に一致します。
「影響を受けますか?」のすべての条件がそのまま当てはまります。
- ファイアウォールが影響を受ける Gen7 または Gen8 のビルドである。
- SSLVPN が攻撃者のネットワークから到達できる。
- SSLVPN ログインで SAML が有効である。
- 攻撃者が、別方式で認証できるアカウントの有効な資格情報を持っている。
アドバイザリは、この欠陥でアカウントの VPN 認可を超える方法を説明していません。低権限のアカウントなら低権限のトンネルになり、特権的または広く認可されたアカウントならはるかに多くのものを得られます。アドバイザリはファイアウォール上でのアカウント作成、コード実行、特権昇格を説明しておらず、CVE レコードも同様です。これらの影響は、実証済みではなく、この CVE の範囲外として扱ってください。
露出が最も大きいのは、SSLVPN が組織の多要素認証の境界になっている場合です。SAML の多要素認証なら止まっていたはずのパスワードが、VPN セッションを開くのに十分になります。KEV への掲載がこのシナリオを緊急にし、検出ルールではなく修正ビルドが主要な制御である理由でもあります。
修正が機能する理由
修正ビルドは適用の隙間を閉じるため、SAML が VPN ログインに設定されている場合、別方式のログインはもはや SSLVPN を満たしません。SonicWall はコード変更もパッチ差分も公開していないため、修正の完全性は、7.3.4-7013 と 8.2.3-8015 がそれを含むというベンダーの声明に依存します。
アドバイザリは 7 つの CVE のまとまり全体に同じ修正ビルドを挙げ、回避策は挙げていません。そのため更新がベンダーが認める唯一の修復策です。「修正方法」の運用上の手順は別経路に到達できる範囲を減らしますが、適用の欠陥は残ります。
仮想アプライアンスを運用している場合は、NSv イメージが修正ビルドで再構築または更新されていることを確認してください。古いイメージに設定のバックアップを戻すと、欠陥が再び入ります。
侵害されたかどうかを確認するには?
SonicWall は侵害の指標、被害者数、リクエストの署名を公開していません。この節の確認は、既知のペイロードではなく、欠陥の効果を探します。
まず、ファイアウォールまたは syslog コレクターにある SSLVPN の認証記録を確認します。SAML を使うはずのアカウントの成功ログインを探し、各ログインに記録された認証方式を、そのアカウントが使うべき方式と比較します。SAML 専用のアカウントで他の方式が記録された成功ログインは、この欠陥が生むパターンです。
次に、セッションが何をしたかを確認します。これらのログインの送信元アドレスと時刻を、アカウントの通常のパターンと比較します。そのアカウントが普段到達しない内部ホストやサービス、およびアカウント所有者の勤務時間や国以外で始まったセッションを探します。
同じ時期のアカウント一覧の変更も確認します。新しいローカルアカウント、最近有効になった別の認証方式、新しい SSLVPN の認可はすべて調査に値します。
KEV の項目は、拘束力のある運用指令 26-04 に基づく CISA のフォレンジックトリアージ要件にリンクしています。連邦機関でなくても、保存すべき証拠の参考になります。
失敗した試行は特別な痕跡を残しません。成功したログインは、認証方式を記録しないログでは通常のログインに見えることがあります。ログインを否定できない場合は、そのアカウントを侵害されたものとして扱ってください。資格情報をリセットし、何に到達できたかを確認します。デバイス自体が疑わしい場合は、信頼できる設定からファイアウォールを再構築します。
年表
- 2026-11-06: SonicWall が SNWLID-2026-0014 と CVE-2026-19868 を公開しました。アドバイザリは、SonicWall PSIRT が悪用の可能性を示す報告を調査したと述べています。
- 2026-11-06: CISA が CVE-2026-19868 を Known Exploited Vulnerabilities カタログに追加しました。連邦機関の修復期限は 2026 年 11 月 20 日です。
- 2026-11-20: CVE-2026-19868 の連邦機関の修復期限です。
よくある質問
SonicWall SMA1000 アプライアンスも影響を受けますか?
いいえ。CVE-2026-19868 は Gen7 と Gen8 のファイアウォールおよび NSv 系列の SonicOS の欠陥です。SMA1000 は別のリモートアクセス製品系列であり、2026 年の問題には独自のアドバイザリと修正があります。SonicWall の環境には両方が存在し得るため、このビルド表ではなく、各製品をそれぞれのアドバイザリと照合してください。
資格情報なしで悪用できますか?
いいえ。アドバイザリは別の認証方式の有効な資格情報を要求します。欠陥はそのアカウントの SAML と多要素認証の段階を省きますが、パスワードの段階は省きません。ファイアウォールやその ID ソースにアカウントを持たないインターネットの利用者は、この経路を使えません。
SAML が有効でない場合も悪用できますか?
いいえ。SonicWall は、VPN ログインで SAML が有効な SSLVPN サービスに欠陥を限定しています。だからといってアドバイザリの他の 6 つの欠陥が無害になるわけではなく、影響を受けるビルドは更新すべきです。
今日更新できない場合の回避策はありますか?
SonicWall は挙げていません。SSLVPN から別方式のアカウントを外し、サービスを信頼できる送信元アドレスに制限すると露出は減りますが、適用の隙間は修正されません。修正済みファームウェアが修復策です。
CVE-2026-19868 は CISA の KEV にありますか?
はい。CISA は 2026 年 11 月 6 日に追加し、連邦機関の期限は 2026 年 11 月 20 日です。この掲載は活発な悪用を記録しており、この記事が検出ではなく更新を最初に扱う理由です。
同じアドバイザリの他の 6 つの CVE はどうですか?
同じビルドで修正されます。
- 管理インターフェースの欠陥 2 件は 8.8 です。
- SSL-VPN のヒープオーバーフローは 7.5 です。
- TACACS+ のオーバーフロー 2 件は各 5.9 です。
- 弱いパスワードハッシュの欠陥は 5.2 です。
悪用の報告と KEV への掲載があるのは CVE-2026-19868 だけです。
Ostorlab で公開された SonicWall SSLVPN ゲートウェイを見つける
Ostorlab の攻撃対象領域の検出は、インターネットに公開されたホストとそのサービスを一覧化します。これを使って、管理インターフェースと VPN インターフェースで応答する SonicWall ゲートウェイを一覧にし、ファームウェアを確認してください。
参考資料
- SonicWall PSIRT アドバイザリ SNWLID-2026-0014、「SonicWall SonicOS Affected By Multiple Vulnerabilities」、2026 年 11 月 6 日公開。影響を受けるプラットフォーム、修正バージョン、7 つの CVE 識別子、悪用の声明を掲載: https://psirt.global.sonicwall.com/vuln-detail/SNWLID-2026-0014 (2026 年 11 月 7 日確認)
- CVE-2026-19868 レコード、SonicWall CNA、2026 年 11 月 6 日公開。CWE-308、影響を受けるバージョン、CISA ADP の指標と KEV ブロック: https://www.cve.org/CVERecord?id=CVE-2026-19868 (2026 年 11 月 7 日確認)
- CISA Known Exploited Vulnerabilities カタログ、CVE-2026-19868 は 2026 年 11 月 6 日追加、期限は 2026 年 11 月 20 日: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (2026 年 11 月 7 日確認)
- BleepingComputer、「SonicWall warns of new SSL-VPN MFA bypass flaw exploited in attacks」、2026 年 11 月 6 日。ベンダーの悪用声明、修正バージョン、発見者のクレジット: https://www.bleepingcomputer.com/news/security/sonicwall-warns-of-new-ssl-vpn-mfa-bypass-flaw-exploited-in-attacks/ (2026 年 11 月 7 日確認)
- CWE-308、Use of Single-Factor Authentication、SonicWall が欠陥に割り当てた弱点: https://cwe.mitre.org/data/definitions/308.html (2026 年 11 月 7 日確認)
- CISA の拘束力のある運用指令 26-04、KEV の項目が参照するフォレンジックトリアージ要件: https://www.cisa.gov/news-events/directives/bod-26-04-prioritizing-security-updates-based-risk (2026 年 11 月 7 日確認)