SonicWall SSLVPN SAML 认证绕过,已遭在野利用 (CVE-2026-19868)
SonicOS SSLVPN 允许持有其他认证方式凭据的账户绕过 SAML 及其 MFA;已遭在野利用,已在 7.3.4-7013 和 8.2.3-8015 中修复。
TL;DR
- SonicOS SSLVPN 的一个缺陷允许持有其他认证方式有效凭据的账户绕过 SAML 策略,包括通过 SAML 实施的多因素认证。SonicWall 于 2026 年 11 月 6 日发布了 CVE-2026-19868。
- Gen7 防火墙 7.3.3-7015 及更早版本、Gen8 防火墙 8.2.2-8015 及更早版本,在 SSLVPN 登录启用 SAML 时受影响。修复版本为 7.3.4-7013 和 8.2.3-8015。
- SonicWall 将该缺陷评为 CVSS v3.1 7.1 High,CISA 的 ADP 记录为 7.5。SonicWall 调查了一份可能存在利用的报告。CISA 于 2026 年 11 月 6 日将该 CVE 加入 Known Exploited Vulnerabilities 目录。联邦截止日期为 2026 年 11 月 20 日。
- 升级到 7.3.4-7013 或 8.2.3-8015;SonicWall 未列出任何变通方法。在此之前,请检查哪些账户可以通过非 SAML 方式向 SSLVPN 认证,详见“如何修复?”。
我受影响吗?
要受到 CVE-2026-19868 影响,必须同时满足以下条件:
- 防火墙运行 SonicOS Gen7 7.3.3-7015 或更早版本,或 Gen8 8.2.2-8015 或更早版本。
- SSLVPN 服务已启用,并且可从攻击者所在的网络访问。
- SSLVPN 登录启用了 SAML。SonicWall 表示该缺陷“ONLY impacts the SonicOS SSLVPN interface or service if SAML is enabled for SSLVPN logins”。
- 至少有一个账户可以通过其他认证方式认证。攻击者需要该账户的有效凭据,公告也是这样说明的。
公告涵盖两个平台系列和大量型号。
- Gen7 硬件:TZ 270、370、470、570、670;NSa 2700 至 6700;NSsp 10700 至 15700。
- Gen7 NSv:NSv 270、470、870。
- Gen8 硬件:TZ 80、280、380、480、580、680;NSa 2800 至 5800。
- Gen8 NSv:NSv XS、S、M、L。
| 平台 | 受影响版本 | 修复版本 |
|---|---|---|
| SonicOS Gen7 硬件和 NSv | 7.3.3-7015 及更早 | 7.3.4-7013 及更高 |
| SonicOS Gen8 硬件和 NSv | 8.2.2-8015 及更早 | 8.2.3-8015 及更高 |
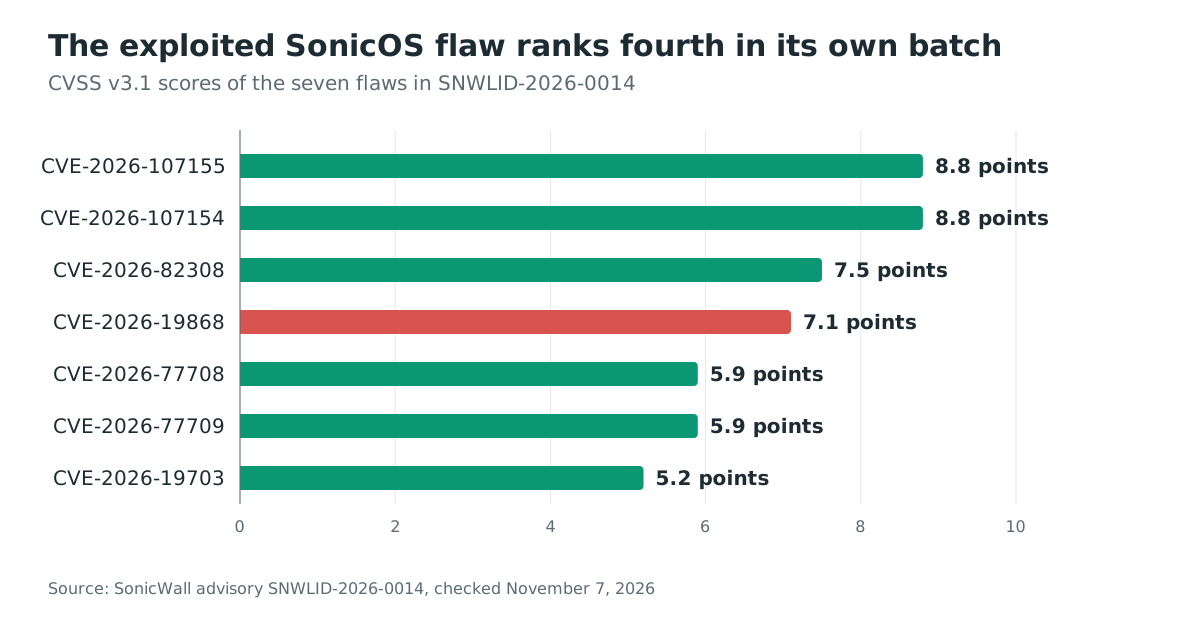
该公告还在同一批构建中修复了另外六个 SonicOS 缺陷。本文讨论 CVE-2026-19868,它是七个缺陷中唯一被 CISA 加入 KEV 目录的。被利用的缺陷并不是该公告中评分最高的:两个管理接口缺陷为 8.8,SSLVPN 堆溢出为 7.5。使其紧迫的是 KEV 收录,而不是评分。
首先检查正在运行的固件。在 SonicOS 命令行中,show version 会输出版本字符串。在 Web 界面中,System > Status 显示同一字符串。必须将版本与该平台系列的修复版本比较,而不是与一般意义上的最新版本比较。
然后检查 SSLVPN 配置。在 SSLVPN 认证设置中,确认是否为 VPN 登录启用了 SAML。如果没有启用,即使在受影响版本上,该 CVE 也不适用于该配置。公告中的其他六个缺陷各有条件,因此仍然需要升级。
最后,列出 SSLVPN 接受的账户和认证方式。公告没有说明哪些替代方式会触发该缺陷。请将 SAML 以外所有已启用的方式视为可能的路径,并将能够使用这些方式的每个账户视为有效凭据的可能来源。
如何修复?
- 备份防火墙配置并记录当前固件版本,以便回滚升级。
- 从 MySonicWall 下载该平台系列的修复版本:Gen7 使用 7.3.4-7013 或更高版本,Gen8 使用 8.2.3-8015 或更高版本。SonicWall 在公告的 Fixed Software 表中列出了修复的平台和版本。
- 在每台防火墙上安装固件,并在重启后确认新版本。对于 NSv 虚拟设备,请使用相同的修复版本升级或重新部署。
- 确认 SSLVPN 对应使用 SAML 的账户仍使用 SAML,并且没有意外保留其他替代方式。
同一升级还修复 SNWLID-2026-0014 中的六个相关缺陷。
- 两个 8.8 的管理接口缺陷,CVE-2026-107155 和 CVE-2026-107154。
- SSL-VPN 服务中一个 7.5 的认证前堆溢出,CVE-2026-82308。
- TACACS+ 客户端中两个各为 5.9 的认证前溢出,CVE-2026-77708 和 CVE-2026-77709。
- 虚拟设备上一个 5.2 的弱密码哈希缺陷,CVE-2026-19703。
只有 CVE-2026-19868 有利用报告和 KEV 收录。
SonicWall 未列出任何变通方法。本节步骤可在升级前降低暴露,但不能修复认证执行方面的缺陷。
- 删除或禁用可以通过非 SAML 方式认证的 SSLVPN 账户。这会取消这些用户的 VPN 访问,因此请保留一条不依赖 SSLVPN 的管理路径。
- 将 SSLVPN 限制在您控制的源地址,例如企业出口地址范围或管理网络。这会减少可访问登录页面的人群,但任何被允许的地址仍然可以触发该缺陷。
- 检查 SSLVPN 认证日志,寻找使用非 SAML 方式的成功登录。对本应使用 SAML 的账户出现登录,是线索,不是入侵证据。
这些步骤都不能替代修复版本。供应商的修复措施是升级固件。
根本原因是什么?
SSLVPN 网关不会对可以通过其他方式认证的账户执行 SAML 策略。 此类登录在没有 SAML 断言的情况下完成。SAML 实施的多因素认证也被跳过。
SonicOS 可以通过多种方式认证 SSLVPN 用户。启用 SAML 的管理员期望网关对每次 VPN 登录都要求 SAML 流程以及身份提供方的多因素认证。缺陷就在这一执行环节。当账户提供其他方式的有效凭据时,网关就认为该方式足够。SAML 检查没有被应用,因此登录仅凭替代方式继续。
SonicWall 将该缺陷归为 CWE-308,Use of Single-Factor Authentication。该弱点描述的是结果,而不是某一行代码。一个认证因素就满足了网关:替代方式的凭据。即使管理员配置了 SAML 及其多因素认证,这也足够。CVSS 范围发生变化,因为绕过跨越了管理员配置的认证边界。
SonicWall 没有发布 SonicOS 的源代码或补丁差异。公告说明了前提条件、受影响版本和影响。它没有说明代码路径、替代方式或请求序列。
因此,无法仅凭公开信息重建认证代码中的确切分支。公开的是缺陷边界:SSLVPN 登录必须启用 SAML,攻击者必须持有替代方式的有效凭据。
如何被利用?
该攻击将替代方式的有效密码转化为一个从未满足 SAML 策略及其多因素认证的 VPN 会话。公告描述了机制,但没有公布请求序列,因此下列步骤依据其措辞和 CVE 记录:
- 攻击者找到一台对互联网开放、且 VPN 登录启用了 SAML 的 SonicOS SSLVPN。
- 攻击者持有可以通过其他方式认证的账户的有效凭据。公告没有说明易受攻击的配置接受哪些方式。
- 攻击者通过该替代方式而非 SAML 流程向 SSLVPN 认证。
- 网关在没有要求 SAML 断言的情况下接受登录。由于会话从未到达 SAML 步骤,SAML 实施的多因素认证不会运行。
- 攻击者获得具有该账户权限的 VPN 会话,并可访问该账户获准访问的内部资源。
- 该会话可以像其他 VPN 会话一样使用,适用相同的日志记录和访问控制。
这是针对被盗、被重用或以其他方式获得的密码的多因素认证绕过。它不是对防火墙的未认证入侵。攻击者仍然需要能够使用替代方式的账户的有效凭据。在评估暴露时,这一区别很重要:风险人群是能够绕过 SAML 策略的每个账户,而不是互联网上的每个人。
CISA 于 2026 年 11 月 6 日将该 CVE 加入 KEV,记录了活跃利用。SonicWall 表示调查了一份表明可能存在利用的报告。两个来源都没有提到受害者、日期、行为者或源地址。没有公开的概念验证或请求序列,因此仅凭公开信息无法重放这些步骤。
攻击如何展开?
替代方式的有效密码到达 SSLVPN,网关跳过 SAML 策略及其多因素认证,攻击者获得具有该账户访问权限的 VPN 会话。
有效密码"] --> B["启用 SAML 的
对互联网开放的 SonicOS SSLVPN"] B --> C["通过替代方式
完成登录"] C --> D["SAML 策略和 SAML 实施的
多因素认证未被应用"] D --> E["以该账户身份建立的 VPN 会话"] E --> F["该账户可以访问的
内部资源"]
攻击者能做什么?
攻击者以使用了替代方式凭据的账户身份获得 VPN 会话,并拥有该账户的权限。直接影响是访问该账户获准访问的内部网络和服务。
SonicWall 将 CVE-2026-19868 评为 CVSS v3.1 7.1 High,CVSS:3.1/AV:N/AC:H/PR:L/UI:N/S:C/C:H/I:L/A:N。CISA 的 ADP 记录为 7.5,CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:C/C:H/I:L/A:N。两个向量在所需权限上不同:供应商假设存在有效账户,CISA 的 ADP 则不假设。两者都记录机密性影响高、完整性影响低、可用性影响无。这符合以读取为主的 VPN 立足点,而不是代码执行缺陷。
“我受影响吗?”中的所有条件全部适用:
- 防火墙是受影响的 Gen7 或 Gen8 版本。
- SSLVPN 可从攻击者网络访问。
- SSLVPN 登录启用了 SAML。
- 攻击者持有可以通过替代方式认证的账户的有效凭据。
公告没有描述通过该缺陷超越账户 VPN 授权的方法。低权限账户只提供低权限隧道;特权账户或授权范围很广的账户则能获得更多。公告没有描述在防火墙上创建账户、执行代码或提升权限,CVE 记录也没有。请将这些影响视为本 CVE 范围之外,而不是已经证实。
当 SSLVPN 是组织的多因素认证边界时,暴露最大。任何本应被 SAML 多因素认证阻止的密码,都足以打开一个 VPN 会话。这正是 KEV 收录使其紧迫的场景,也是为什么修复版本而非检测规则是主要控制措施。
为什么修复有效?
修复版本关闭了执行缺口,因此当 VPN 登录配置了 SAML 时,通过替代方式的登录不再能满足 SSLVPN。SonicWall 没有公布代码变更或补丁差异,因此修复的完整性取决于供应商关于 7.3.4-7013 和 8.2.3-8015 包含该修复的声明。
公告为整个七个 CVE 批次列出了相同的修复版本,并且没有列出任何变通方法。因此升级是唯一受供应商支持的修复措施。“如何修复?”中的操作步骤减少了可到达替代路径的人群,但执行缺陷仍然存在。
如果您运行虚拟设备,请确认 NSv 镜像已重建或升级到修复版本。将配置备份恢复到旧镜像会重新引入该缺陷。
如何检查是否已遭入侵?
SonicWall 没有公布入侵指标、受害者数量或请求特征。本节的检查寻找缺陷的效果,而不是已知载荷。
首先查看防火墙或 syslog 收集器中的 SSLVPN 认证记录。查找本应使用 SAML 的账户的成功登录,并将每次登录记录的认证方式与该账户应使用的方式比较。仅限 SAML 的账户出现记录为其他方式的成功登录,就是该缺陷会产生的模式。
然后检查会话做了什么。将这些登录的源地址和时间与账户的通常模式比较。查找该账户通常不访问的内部主机或服务,以及在该账户所有者工作时间或国家之外开始的会话。
检查同一时期的账户清单变更。新的本地账户、最近启用的替代认证方式以及新的 SSLVPN 授权都值得调查。
KEV 条目链接到 CISA 根据《具有约束力的操作指令 26-04》制定的取证排查要求。即使您不是联邦机构,该指南也是应保留证据的参考。
失败的尝试不会留下特殊痕迹。在未记录认证方式的日志中,成功登录可能看起来像正常登录。如果无法排除某次登录,请将该账户视为已遭入侵。重置其凭据并检查它能够访问什么。如果设备本身可疑,请从可信配置重建防火墙。
时间线
- 2026-11-06:SonicWall 发布 SNWLID-2026-0014 和 CVE-2026-19868。公告称 SonicWall PSIRT 调查了一份表明可能存在利用的报告。
- 2026-11-06:CISA 将 CVE-2026-19868 加入 Known Exploited Vulnerabilities 目录,联邦修复截止日期为 2026 年 11 月 20 日。
- 2026-11-20:CVE-2026-19868 的联邦修复截止日期。
常见问题
这会影响 SonicWall SMA1000 设备吗?
不会。CVE-2026-19868 是 Gen7 和 Gen8 防火墙及 NSv 系列中的 SonicOS 缺陷。SMA1000 是独立的远程访问产品线,其 2026 年问题有自己的公告和修复。SonicWall 环境可能同时包含两者,因此请按各自的公告核查每个产品,而不是按本版本表。
攻击者可以在没有任何凭据的情况下利用吗?
不可以。公告要求持有其他认证方式的有效凭据。该缺陷为该账户去掉了 SAML 和多因素认证步骤,但没有去掉密码步骤。在防火墙或其身份源上没有账户的互联网用户无法使用该路径。
未启用 SAML 时可以利用吗?
不可以。SonicWall 将该缺陷限定于 VPN 登录启用了 SAML 的 SSLVPN 服务。这并不意味着公告中的其他六个缺陷无害,受影响的版本仍应升级。
如果我今天无法升级,有变通方法吗?
SonicWall 没有列出。从 SSLVPN 移除替代方式账户并将服务限制在可信源地址可以降低暴露,但不能修复执行缺口。修复后的固件才是修复措施。
CVE-2026-19868 在 CISA KEV 中吗?
是的。CISA 于 2026 年 11 月 6 日将其加入,联邦截止日期为 2026 年 11 月 20 日。该收录记录了活跃利用,也是本文先讲升级而不是检测的原因。
同一公告中的其他六个 CVE 呢?
它们在同一批构建中修复。
- 两个管理接口缺陷为 8.8。
- SSL-VPN 堆溢出为 7.5。
- 两个 TACACS+ 溢出各为 5.9。
- 弱密码哈希缺陷为 5.2。
只有 CVE-2026-19868 有利用报告和 KEV 收录。
使用 Ostorlab 找出暴露的 SonicWall SSLVPN 网关
Ostorlab 的攻击面发现会清点对互联网开放的主机及其服务。用它列出在管理接口和 VPN 接口上响应的 SonicWall 网关,然后检查其固件。
参考文献
- SonicWall PSIRT 公告 SNWLID-2026-0014,“SonicWall SonicOS Affected By Multiple Vulnerabilities”,2026 年 11 月 6 日发布,包含受影响平台、修复版本、七个 CVE 标识符和利用声明:https://psirt.global.sonicwall.com/vuln-detail/SNWLID-2026-0014(2026 年 11 月 7 日核查)
- CVE-2026-19868 记录,SonicWall CNA,2026 年 11 月 6 日发布,CWE-308、受影响版本以及 CISA ADP 的指标和 KEV 块:https://www.cve.org/CVERecord?id=CVE-2026-19868(2026 年 11 月 7 日核查)
- CISA Known Exploited Vulnerabilities 目录,CVE-2026-19868 于 2026 年 11 月 6 日加入,截止日期为 2026 年 11 月 20 日:https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026 年 11 月 7 日核查)
- BleepingComputer,“SonicWall warns of new SSL-VPN MFA bypass flaw exploited in attacks”,2026 年 11 月 6 日,供应商的利用声明、修复版本和发现者署名:https://www.bleepingcomputer.com/news/security/sonicwall-warns-of-new-ssl-vpn-mfa-bypass-flaw-exploited-in-attacks/(2026 年 11 月 7 日核查)
- CWE-308,Use of Single-Factor Authentication,SonicWall 为该缺陷分配的弱点:https://cwe.mitre.org/data/definitions/308.html(2026 年 11 月 7 日核查)
- CISA《具有约束力的操作指令 26-04》,KEV 条目引用的取证排查要求:https://www.cisa.gov/news-events/directives/bod-26-04-prioritizing-security-updates-based-risk(2026 年 11 月 7 日核查)