Contournement d'authentification SRP dans Cyrus SASL (CVE-2026-129483)
Faille du serveur SRP de Cyrus SASL : un attaquant non authentifié se connecte comme n'importe quel utilisateur si SRP est compilé ; aucun correctif publié.
En bref
- Une vérification absente dans le mécanisme serveur Secure Remote Password (SRP) de Cyrus SASL permet à un client non authentifié de se connecter sous n'importe quel utilisateur existant. VulnCheck a publié CVE-2026-129483 le 15 novembre 2026.
- Chaque version jusqu'à 2.1.28 est concernée lorsqu'elle est compilée avec le greffon SRP facultatif. La compilation par défaut, ainsi que les paquets Debian, Ubuntu, Arch et Fedora, ne l'incluent pas.
- L'enregistrement CVE la note CVSS v3.1 9,1 et CVSS v4.0 9,3, tous deux Critical. Un reproducteur public est joint au rapport amont. Aucune exploitation n'est connue et la faille n'est pas dans le catalogue KEV de la CISA au 16 novembre 2026.
- Aucune version ne contient de correctif. Le commit amont du 12 novembre 2026 supprime le greffon SRP. Jusqu'à ce qu'une version ou un rétroportage le contienne, recompilez sans
--enable-srpou supprimezlibsrp.so. Voir « Comment corriger ? ».
Suis-je concerné ?
Toutes ces conditions doivent être réunies pour qu'un service soit exposé :
- Le service utilise Cyrus SASL et propose le mécanisme SRP aux clients.
- La bibliothèque a été compilée avec
--enable-srp. Le script configure amont metsrp=nopar défaut, et les paquets Debian, Ubuntu, Arch et Fedora se compilent sans lui. - Le nom d'utilisateur visé par l'attaquant existe dans la base de mots de passe SASL que lit le greffon SRP.
- L'attaquant peut atteindre la négociation SASL du service. Cela peut être l'authentification SMTP, l'authentification IMAP ou POP, une liaison SASL LDAP, ou un autre protocole qui intègre SASL.
SRP est un mécanisme facultatif. Un service qui utilise PLAIN, LOGIN, CRAM-MD5, DIGEST-MD5, SCRAM ou GSSAPI sans SRP n'est pas exposé par cette faille, même sur une bibliothèque concernée.
| Compilation | Versions concernées | Version corrigée |
|---|---|---|
cyrus-sasl amont avec --enable-srp |
Chaque version jusqu'à 2.1.28 | Aucune version ; le commit fb3724f43d supprime SRP le 2026-11-12 |
| Compilation amont par défaut | Aucune, car SRP est désactivé | Sans objet |
| Paquets Debian et Ubuntu | Aucune, car le paquet utilise --disable-srp |
Sans objet |
| Paquet Arch | Aucune, car le paquet utilise --disable-srp |
Sans objet |
| Paquet Fedora | Aucune, car l'archive source supprime plugins/srp* |
Sans objet |
| Compilation personnalisée ou appliance avec SRP | Chaque version jusqu'à 2.1.28 | Recompiler sans SRP, ou ajouter la vérification manquante |
Aucune version plus récente que 2.1.28 n'existe. Cette version date de février 2022 et le projet n'a publié aucune étiquette depuis. Le commit qui supprime le greffon est uniquement sur la branche de développement.
Vérifiez si le greffon SRP est compilé et chargé :
sudo pluginviewer -s 2>/dev/null | grep -i srp
Cherchez le fichier du greffon dans les répertoires de bibliothèques du système et sous /usr/local, où une compilation depuis les sources s'installe par défaut :
find /usr/lib /usr/lib64 /usr/local/lib /usr/local/lib64 -name 'libsrp.so*' 2>/dev/null
Vérifiez quel paquet Cyrus SASL est installé :
dpkg -l | grep -i sasl
Sur un système RPM :
rpm -qa | grep -i cyrus-sasl
Si les commandes pluginviewer et find ne renvoient rien pour SRP, le mécanisme n'est pas disponible et cette CVE ne s'applique pas à cet hôte.
Comment corriger ?
Aucune version publiée ne contient le correctif. Supprimez le mécanisme SRP de la compilation, ou ajoutez la validation manquante si vous avez besoin de SRP.
- Si vous n'utilisez pas SRP, recompilez Cyrus SASL sans
--enable-srp. La valeur par défaut amont le désactive déjà :
./configure --disable-srp --disable-srp-setpass
make
sudo make install
- Si vous ne pouvez pas recompiler, supprimez le fichier du greffon et redémarrez les services qui le chargent :
sudo find /usr/lib /usr/lib64 /usr/local/lib /usr/local/lib64 -name 'libsrp.so*' -exec mv {} {}.disabled \;
sudo systemctl restart postfix
Remplacez postfix par chaque service qui utilise la bibliothèque. Confirmez avec pluginviewer -s que SRP n'apparaît plus.
-
Si vous avez besoin de SRP, ajoutez la vérification absente du serveur. Rejetez la valeur publique cliente
AlorsqueAest nul moduloN, avant l'exécution deServerCalculateK(). Le gist du rapporteur contient les calculs et une vérification suggérée. Il s'agit d'un correctif local, pas d'un correctif publié. -
Les utilisateurs de distributions doivent suivre l'avis de leur fournisseur. Les paquets Debian, Ubuntu, Arch et Fedora ne compilent pas SRP, donc ils ne sont pas exposés par ce greffon. Un fournisseur peut néanmoins publier une reconstruction pour la complétude des sources.
Supprimer SRP casse les clients qui en dépendent. C'est le compromis voulu : le mécanisme est facultatif et aucune version n'a été publiée pour le réparer. Si SRP fait partie de votre conception d'authentification, la vérification locale est l'option la plus étroite.
Quelle est la cause racine ?
Le serveur SRP accepte une valeur publique cliente A qui est un multiple du module de groupe N. Cela rend le secret partagé nul, et le serveur accepte une preuve cliente que n'importe qui peut calculer.
Voici srp_server_mech_step2() dans plugins/srp.c en 2.1.28 :
    /* Per [SRP]: reject A <= 0 */
    if (BigIntCmpWord(text->A, 0) <= 0) {
    SETERROR(params->utils, "Illegal value for 'A'\n");
    result = SASL_BADPROT;
    goto cleanup;
    }
Le commentaire indique que le code rejette A <= 0. La spécification SRP exige aussi que le serveur rejette A lorsque A est nul modulo N. La vérification manque. Un client qui envoie A = N passe le test A > 0 et atteint ServerCalculateK().
Le serveur calcule alors base = A * v^u mod N. Avec A = N, la base est nulle. Le secret partagé S = 0^b mod N est nul. La clé de session K = H(S) est donc H d'une valeur vide, soit SHA1("") pour le digest par défaut. La valeur est la constante da39a3ee5e6b4b0d3255bfef95601890afd80709, et l'attaquant la connaît.
La preuve cliente M1 est un hachage de H(N) xor H(g), H(user), le sel, A, B, K, l'identité d'autorisation et l'étiquette du digest. Toutes les valeurs sont publiques ou choisies par l'attaquant lorsque A = N et que K est la constante. L'attaquant peut calculer un M1 valide sans le mot de passe. Le serveur compare son propre M1 à celui du client et l'accepte.
Le côté client du même fichier vérifie que B est compris entre zéro et N. Le côté serveur n'a pas la vérification symétrique sur A.
Comment la faille est-elle exploitée ?
Un attaquant qui peut atteindre un service proposant SRP s'authentifie sous n'importe quel utilisateur de la base SASL sans connaître son mot de passe.
- L'attaquant démarre le mécanisme SRP et envoie un nom d'utilisateur valide.
- Le serveur répond avec les paramètres SRP : le module
N, le générateurg, le sel de l'utilisateur, la valeur publique serveurBet la liste des digests. - L'attaquant envoie
A = N, une preuve clienteM1calculée à partir des valeurs publiques et de la constanteK, et les options clientes. - Le serveur calcule le même secret partagé nul, dérive le même
Ket compare les preuves. La vérification réussit. - Le serveur authentifie la session sous la victime et renvoie la preuve serveur
M2. L'attaquant détient désormais les clés de session.
Le gist du rapporteur contient un reproducteur complet contre une vraie compilation --enable-srp. Sa transcription capturée montre une exécution de contrôle rejetée avec SASL_BADAUTH et l'exécution d'attaque authentifiée sous l'utilisateur de test. Le rapport amont contient le même matériel.
Aucune exploitation dans la nature n'est connue au 16 novembre 2026.
Comment se déroule l'attaque ?
L'attaquant envoie A = N, le serveur dérive un secret partagé nul que l'attaquant peut prédire, et la preuve cliente forgée est acceptée sous la victime.
sous un utilisateur connu"] --> B["Le serveur envoie
N, g, le sel et B"] B --> C["L'attaquant envoie
A = N"] C --> D["Le serveur calcule
S = 0 et K = SHA1 du vide"] D --> E["L'attaquant calcule M1
à partir des valeurs publiques"] E --> F["Le serveur accepte M1
et renvoie M2"] F --> G["Session sous
la victime"]
Que peut faire un attaquant ?
Un attaquant peut s'authentifier sous n'importe quel utilisateur existant que le greffon SRP connaît et hériter de l'accès de cet utilisateur au service.
Les conditions font partie de l'impact :
- Le service doit compiler et proposer SRP. La compilation par défaut et les paquets des distributions majeures ne le font pas.
- Le nom d'utilisateur visé doit exister dans la base de mots de passe SASL. Un nom inconnu produit un échec d'authentification normal.
- L'attaquant doit atteindre la négociation SASL du service. Aucun mot de passe et aucune interaction utilisateur ne sont requis.
- Le service doit accorder un accès significatif à l'utilisateur authentifié. Cela peut être l'accès à une boîte aux lettres, à un annuaire ou à une autre ressource derrière la couche SASL.
L'attaquant apprend aussi les clés de session. Si le service négocie une couche de confidentialité ou d'intégrité après l'authentification, l'attaquant détient les clés de cette couche. La faille n'exécute pas de code et ne lit pas directement la base de mots de passe. Son impact est la prise de contrôle de compte dans le service qui utilise la bibliothèque.
Aucune victime n'est nommée dans le dossier public et aucune exploitation n'est connue.
Pourquoi le correctif fonctionne-t-il ?
Le correctif amont supprime entièrement le greffon SRP, donc le code serveur vulnérable n'est plus compilé ni chargé.
Le commit supprime plugins/srp.c et retire les points d'intégration de compilation. Voici le changement dans configure :
-dnl SRP
-AC_ARG_ENABLE(srp, [  --enable-srp            enable SRP authentication [[no]] ],
-  srp=$enableval,
-  srp=no)
-
-AC_MSG_CHECKING(SRP)
-if [ "$srp" != no ]; then
-  AC_MSG_RESULT(enabled)
-  SRP_LIBS="-lcrypto $LIB_RSAREF"
-
-  SASL_MECHS="$SASL_MECHS libsrp.la"
Le message du commit indique que le mécanisme SASL SRP n'a jamais été normalisé. Il n'existe que sous la forme d'un Internet-Draft expiré, et le projet a choisi de le supprimer plutôt que de le réparer. Le même commit retire libsrp.la de la liste des greffons, les entrées SRP de la table des greffons statiques et l'option --enable-srp-setpass.
Le correctif est complet pour une compilation qui prend le commit et ne réintroduit pas SRP. Ce n'est pas une correction du code : un déploiement qui conserve le greffon a toujours la vérification manquante. La correction suggérée par le rapporteur est de rejeter A lorsque A est nul modulo N, avant l'exécution de ServerCalculateK(). Un déploiement qui a besoin de SRP doit ajouter cette vérification lui-même.
Aucune version ne contient le commit (état des versions dans « Suis-je concerné ? »), donc les fournisseurs de distributions doivent rétroporter la suppression ou la vérification.
Comment vérifier si j'ai été compromis ?
Aucun indicateur de compromission n'est publié. Les vérifications utiles sont la disponibilité de SRP et la présence, dans les journaux d'authentification, de connexions SRP qui n'auraient pas dû avoir lieu.
- Confirmez que l'hôte propose SRP avec
pluginviewer -s | grep -i srp. S'il ne le propose pas, cette CVE n'est pas atteignable sur cet hôte. - Cherchez les authentifications SRP réussies dans les journaux du service. Les serveurs de messagerie et les serveurs LDAP journalisent généralement le nom d'utilisateur et le mécanisme SASL ; une connexion avec
SRPpour un compte qui n'aurait pas dû se connecter est une piste. - Comparez les authentifications réussies avec l'activité connue du propriétaire du compte. Une connexion depuis une nouvelle adresse, un nouveau client ou à une heure inhabituelle mérite une enquête.
- Si SRP était activé et joignable, changez les mots de passe des comptes de la base SASL et examinez ce à quoi ces comptes ont accès. L'attaquant apprend les clés de session, donc traitez les sessions établies via SRP comme exposées.
Une tentative échouée avec un nom d'utilisateur inconnu ressemble à un échec de connexion ordinaire. Un hôte qui ne compile pas SRP n'a pas d'entrées SRP dans ses journaux et aucune exposition par ce greffon. Sans indicateur publié, l'absence d'entrée de journal ne prouve pas que la faille n'a pas été utilisée.
Chronologie
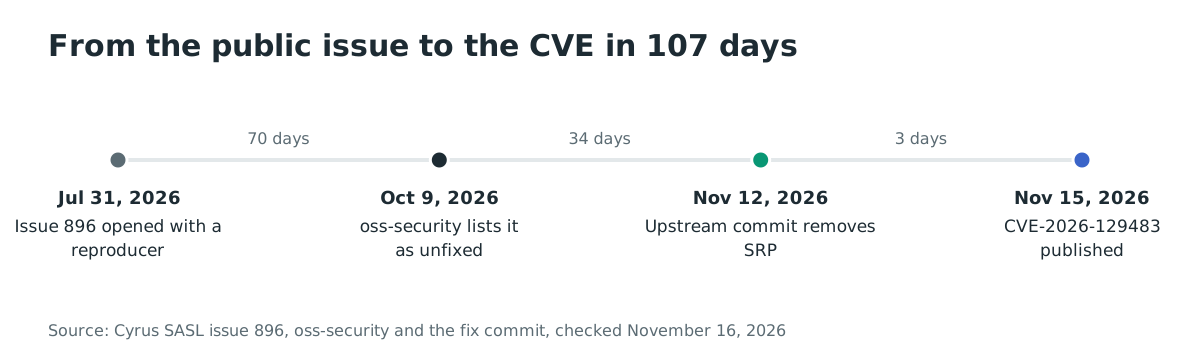
- 2026-07-31 : Le rapporteur ouvre le rapport 896 de Cyrus SASL avec le reproducteur et les calculs de l'attaque.
- 2026-10-09 : Alan Coopersmith publie « Unfixed vulnerabilities in Cyrus SASL » sur oss-security, en listant le problème SRP parmi les rapports ouverts.
- 2026-11-12 : Le commit amont fb3724f43d supprime le greffon SRP.
- 2026-11-15 : VulnCheck publie CVE-2026-129483.
FAQ
SRP est-il activé par défaut ?
Non. Le script configure amont met srp=no sauf si le compilateur passe --enable-srp. Les paquets Debian, Ubuntu, Arch et Fedora se compilent sans lui, donc une installation standard de ces distributions ne charge pas le greffon.
Quels services peuvent être concernés ?
Tout service qui compile Cyrus SASL avec SRP et propose le mécanisme aux clients. Cela inclut les serveurs de messagerie qui utilisent Cyrus SASL pour l'authentification SMTP, IMAP ou POP, et les serveurs LDAP qui l'utilisent comme fournisseur SASL. Les applications personnalisées qui appellent directement la bibliothèque peuvent aussi être concernées. Un service qui ne propose jamais SRP n'est pas exposé.
Existe-t-il une version corrigée ?
Non. La dernière version est 2.1.28 de février 2022. Le correctif est le commit fb3724f43d sur la branche de développement, et il supprime le greffon au lieu de le réparer. Jusqu'à ce qu'un fournisseur rétroporte le commit ou la vérification, une compilation avec SRP reste vulnérable.
Puis-je simplement désactiver SRP ?
Oui, si aucun client n'en a besoin. Recompilez sans --enable-srp, ou supprimez libsrp.so du répertoire des greffons et redémarrez le service. Les deux retirent le mécanisme dont l'attaquant a besoin. La seconde option est une modification locale qu'une mise à jour de paquet peut annuler, donc recompilez quand vous pouvez.
La faille est-elle exploitée dans la nature ?
Aucune exploitation dans la nature n'est connue. La CVE n'est pas dans le catalogue KEV de la CISA au 16 novembre 2026, et l'enregistrement CVE n'a pas d'évaluation d'exploitation du CISA ADP. Le reproducteur public montre que le contournement fonctionne, donc l'absence de rapport ne rend pas un service avec SRP sûr.
La CVE concerne-t-elle une bibliothèque compilée sans SRP ?
Le fichier source vulnérable est présent dans l'archive 2.1.28, mais il n'est ni compilé ni chargé sauf si la compilation active SRP. L'enregistrement CVE nomme le produit sans préciser l'option de compilation, donc vérifiez la compilation plutôt que la seule version du paquet. Un paquet de distribution qui passe --disable-srp n'est pas exposé par ce greffon.
Inventorier les compilations Cyrus SASL avec Ostorlab
L'analyse de composition logicielle d'Ostorlab inventorie la version et le paquet Cyrus SASL dans vos applications et images de conteneurs, afin de voir quelles compilations portent le greffon SRP facultatif. Analysez vos dépendances avec Ostorlab.
Références
- Enregistrement CVE pour CVE-2026-129483, https://www.cve.org/CVERecord?id=CVE-2026-129483 (consulté le 16 novembre 2026)
- Rapport 896 de Cyrus SASL avec le rapport et le reproducteur, https://github.com/cyrusimap/cyrus-sasl/issues/896 (consulté le 16 novembre 2026)
- Gist du reproducteur public, https://gist.github.com/afldl/18d15d3f5a1df99411e35000c7de80db (consulté le 16 novembre 2026)
- Commit de correction fb3724f43d, https://github.com/cyrusimap/cyrus-sasl/commit/fb3724f43dc50247ff2bf02135457d6d77031654 (consulté le 16 novembre 2026)
- Code vulnérable dans plugins/srp.c en 2.1.28, https://github.com/cyrusimap/cyrus-sasl/blob/cyrus-sasl-2.1.28/plugins/srp.c#L2046-L2051 (consulté le 16 novembre 2026)
- Message oss-security « Unfixed vulnerabilities in Cyrus SASL », https://seclists.org/oss-sec/2026/q4/122 (consulté le 16 novembre 2026)
- Règles de paquetage Debian, https://sources.debian.org/src/cyrus-sasl2/2.1.28+dfsg1-9/debian/rules/ (consulté le 16 novembre 2026)
- PKGBUILD d'Arch Linux, https://gitlab.archlinux.org/archlinux/packaging/packages/cyrus-sasl/-/blob/main/PKGBUILD (consulté le 16 novembre 2026)
- Script d'archive source de Fedora, https://src.fedoraproject.org/rpms/cyrus-sasl/blob/rawhide/f/make-no-dlcompatorsrp-tarball.sh (consulté le 16 novembre 2026)
- Entrées de paquet Repology pour cyrus-sasl, https://repology.org/project/cyrus-sasl/versions (consulté le 16 novembre 2026)
- Catalogue des vulnérabilités exploitées connues de la CISA, https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json (consulté le 16 novembre 2026)