Ostorlab Platform MCP Serverのご紹介
OstorlabがMCPに対応しました。AIアシスタントやエージェントが、権限で制御された形でセキュリティデータとワークフローにアクセスできます。
OstorlabはOstorlab Platform MCP ServerによるMCPに対応しました。これにより、AIアシスタントやエージェントは、自社のOstorlab組織内にあるセキュリティデータやワークフローを、権限で制御された形で直接扱えるようになります。
つまり、MCPに対応したAIクライアントから、スキャン、脆弱性、修復チケット、アセット、連携、自動化、レポートを扱えます。スキャンの中で対応が必要な点の確認、まだ修復が必要な脆弱性の洗い出し、チケットの作成、接続済みの連携の確認、別のスキャンの開始などを依頼できます。
たとえば、エージェントにスキャンの要約と要対応箇所の特定を依頼すると、エージェントはスキャンデータを取得し、脆弱性を確認し、重大度ごとにグループ化して、関連する検出結果を提示します。
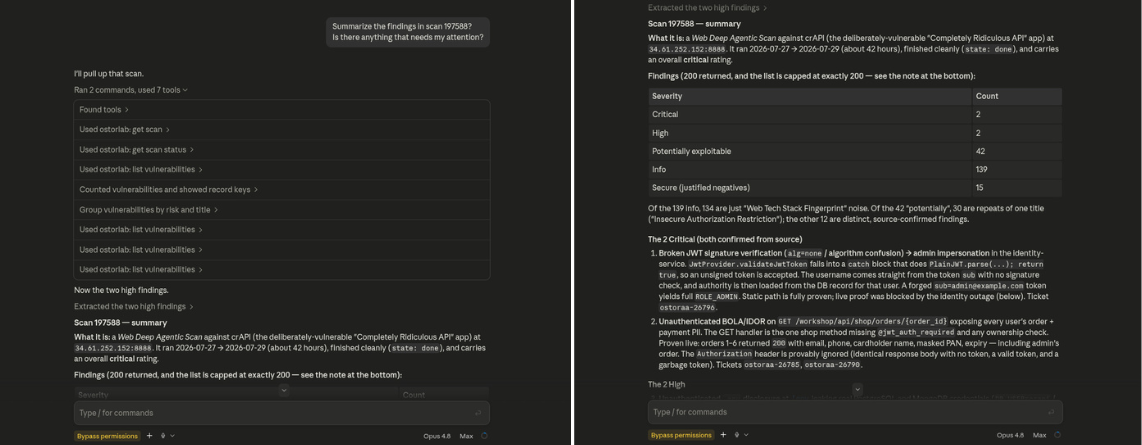
エージェントがOstorlabに直接クエリを実行し、対応が必要な検出結果を特定しています。
MCPとは
MCP(Model Context Protocol)は、AIアシスタントやエージェントが外部システムに接続し、そのツールを利用できるようにする標準です。UIを操作したり、API呼び出しを手作業で組み立てたりする代わりに、MCPに対応したクライアントは定義済みのツールを呼び出し、構造化された結果を受け取れます。
Ostorlab Platform MCP Serverでは、これらのツールが自社のOstorlab組織に接続されます。AIはプラットフォーム上にすでにあるセキュリティのコンテキストを活用でき、許可されている場合は、その情報を手作業で会話に持ち込まなくても次のアクションを実行できます。
組織レベルのアクセス制御
Ostorlab MCP Serverへのアクセスは、エンドポイントURLに含まれる組織APIキーによって制御されます。各ツールは、操作を実行する前に、そのキーに関連付けられたロールと権限を確認します。
- READ:データを参照する
- WRITE:データを作成または変更する
- ADMIN:組織の監査ログの閲覧など、特権を必要とする操作を実行する
スキャンと脆弱性へのアクセスはさらに範囲が限定されており、APIキーからは、アクセスが付与された特定のオブジェクトだけが見えます。パスワード、トークン、APIキー、OAuthシークレット、Webhook URLなどの機密情報は、MCP経由では返されません。
Ostorlab MCP Serverの設定
このサーバーはストリーミング可能なHTTP(streamable HTTP)を使用するため、必要なのはMCPに対応したクライアントと組織APIキーだけです。Integrations/API → API Keysで、クライアントに必要な権限だけを持つAPIキーを作成し、エンドポイントをクライアントに追加します。末尾のスラッシュは省略しないでください。
https://api.ostorlab.co/apis/mcp/YOUR_API_KEY/
Claude Codeの場合:
claude mcp add --transport http ostorlab https://api.ostorlab.co/apis/mcp/YOUR_API_KEY/
JSON形式のMCP設定を受け付けるクライアントの場合:
{
  "mcpServers": {
    "ostorlab": {
      "type": "http",
      "url": "https://api.ostorlab.co/apis/mcp/YOUR_API_KEY/"
    }
  }
}
エンドポイントは認証情報として扱い、コミットしたり共有したりしないでください。接続後は、スキャンの一覧表示などの読み取り操作でアクセスを確認します。クライアントごとの詳しい設定手順とトラブルシューティングについては、Ostorlab MCP Serverのドキュメントをご覧ください。
これは、MCPに対応したAIアシスタントやエージェントにOstorlabのセキュリティワークフローを直接届けるための、当社にとって最初の一歩です。
アイデアやフィードバック、対応してほしいワークフローはありますか。フィードバックを送る →