Presentamos el servidor MCP de la plataforma Ostorlab
Ostorlab ya es compatible con MCP, lo que da a los asistentes y agentes de IA acceso controlado por permisos a los datos y flujos de trabajo de seguridad.
Ostorlab ahora es compatible con MCP a través del servidor MCP de la plataforma Ostorlab, lo que proporciona a los asistentes y agentes de IA una forma directa y controlada por permisos de trabajar con los datos y flujos de trabajo de seguridad de su organización Ostorlab.
Esto significa que un cliente de IA compatible con MCP puede trabajar con escaneos, vulnerabilidades, tickets de corrección, activos, integraciones, automatización e informes. Puede pedirle que inspeccione qué requiere atención en un escaneo, que busque vulnerabilidades que aún necesitan corrección, que cree tickets, que compruebe las integraciones conectadas o que inicie otro escaneo.
Por ejemplo, pida a un agente que resuma un escaneo e identifique qué requiere atención, y este podrá extraer los datos del escaneo, inspeccionar las vulnerabilidades, agruparlas por severidad y destacar los hallazgos relevantes.
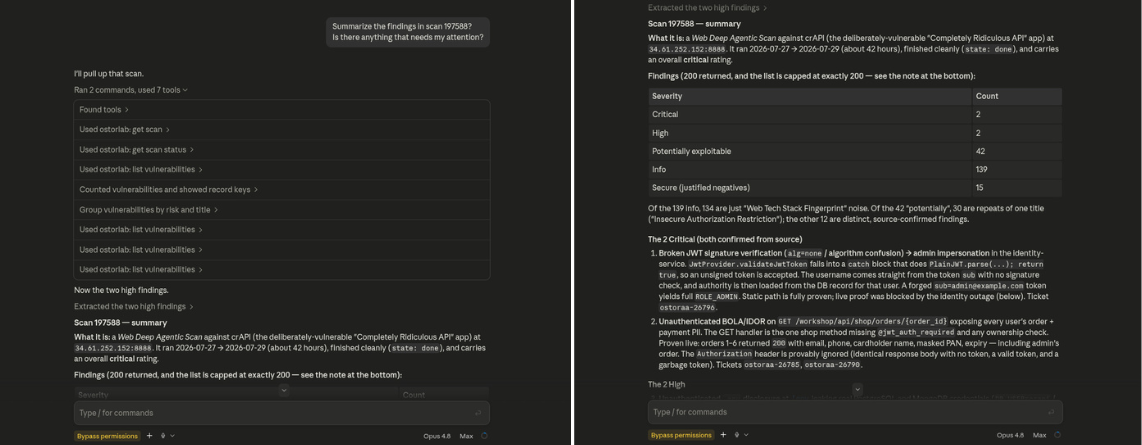
El agente consulta Ostorlab directamente e identifica los hallazgos que requieren atención.
¿Qué es MCP?
MCP, o Model Context Protocol, es un estándar que permite a los asistentes y agentes de IA conectarse a sistemas externos y usar sus herramientas. En lugar de navegar por una interfaz de usuario o construir manualmente llamadas a la API, un cliente compatible con MCP puede invocar herramientas definidas y recibir resultados estructurados.
Con el servidor MCP de la plataforma Ostorlab, esas herramientas se conectan a su organización Ostorlab. La IA puede trabajar con el contexto de seguridad ya disponible en la plataforma y, cuando se le permite, llevar a cabo la siguiente acción sin que usted tenga que trasladar manualmente esa información a la conversación.
Control de acceso a nivel de organización
El acceso al servidor MCP de Ostorlab se controla mediante la clave de API de la organización incluida en la URL del endpoint. Cada herramienta comprueba el rol y los permisos asociados a esa clave antes de realizar una operación:
- READ — inspeccionar datos.
- WRITE — crear o modificar datos.
- ADMIN — realizar operaciones privilegiadas, como leer el registro de auditoría de la organización.
El acceso a los escaneos y a las vulnerabilidades tiene un alcance aún más restringido, de modo que una clave de API solo ve los objetos concretos a los que se le ha concedido acceso. El material secreto, como contraseñas, tokens, claves de API, secretos de OAuth y URLs de webhook, no se devuelve a través de MCP.
Configurar el servidor MCP de Ostorlab
El servidor usa HTTP streamable, por lo que solo necesita un cliente compatible con MCP y una clave de API de la organización. En Integrations/API → API Keys, cree una clave de API con únicamente los permisos que necesite su cliente y, después, añada el endpoint a dicho cliente. Mantenga la barra inclinada final:
https://api.ostorlab.co/apis/mcp/YOUR_API_KEY/
Para Claude Code:
claude mcp add --transport http ostorlab https://api.ostorlab.co/apis/mcp/YOUR_API_KEY/
Para clientes que aceptan configuración MCP en JSON:
{
  "mcpServers": {
    "ostorlab": {
      "type": "http",
      "url": "https://api.ostorlab.co/apis/mcp/YOUR_API_KEY/"
    }
  }
}
Trate el endpoint como una credencial y no lo publique ni lo comparta. Una vez conectado, confirme el acceso con una operación de lectura, como listar escaneos. Consulte la documentación del servidor MCP de Ostorlab para la configuración completa específica de cada cliente y la resolución de problemas.
Este es nuestro primer paso para llevar los flujos de trabajo de seguridad de Ostorlab directamente a los asistentes y agentes de IA compatibles con MCP.
¿Tiene ideas, comentarios o un flujo de trabajo que le gustaría que admitiéramos? Envíenos sus comentarios →