隆重推出 Ostorlab 平台 MCP Server
Ostorlab 现已支持 MCP,让 AI 助手和智能体能够以权限受控的方式访问安全数据与工作流。
Ostorlab 现已通过 Ostorlab 平台 MCP Server 支持 MCP,让 AI 助手和智能体能够以直接、权限受控的方式处理您 Ostorlab 组织中的安全数据与工作流。
这意味着具备 MCP 能力的 AI 客户端可以处理扫描、漏洞、修复工单、资产、集成、自动化和报告。您可以让它检查某次扫描中需要关注的内容、查找仍需修复的漏洞、创建工单、检查已连接的集成,或启动另一次扫描。
举例来说,让智能体总结一次扫描并识别需要关注的内容,它就能拉取扫描数据、检查漏洞、按严重程度分组,并呈现相关的检测结果。
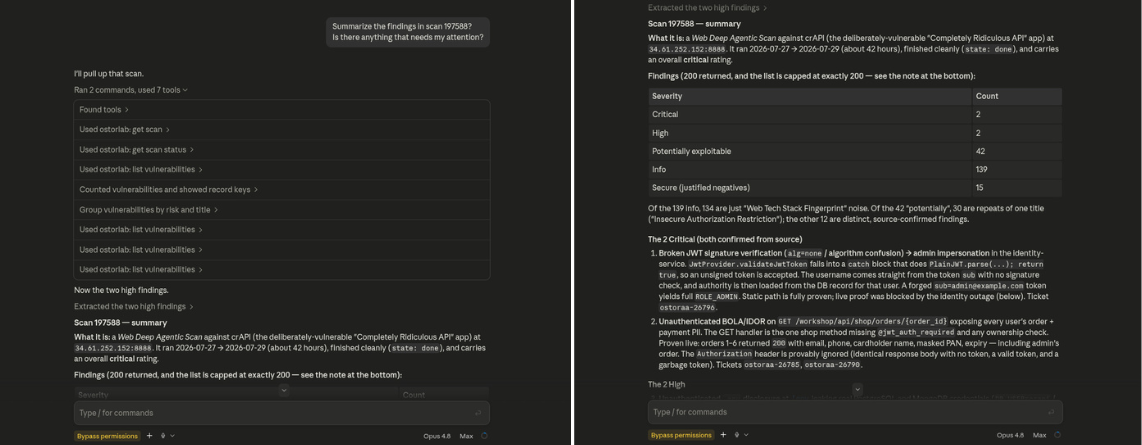
智能体直接查询 Ostorlab,并识别出需要关注的检测结果。
什么是 MCP?
MCP,即模型上下文协议(Model Context Protocol),是一项标准,让 AI 助手和智能体能够连接到外部系统并使用其工具。具备 MCP 能力的客户端无需浏览 UI 或手动构造 API 调用,就可以调用已定义的工具并接收结构化的结果。
借助 Ostorlab 平台 MCP Server,这些工具会连接到您的 Ostorlab 组织。AI 可以处理平台中已有的安全上下文,并在获得许可时执行下一步操作,而无需您手动将这些信息移入对话。
组织级访问控制
对 Ostorlab MCP Server 的访问通过端点 URL 中的组织 API 密钥进行控制。每个工具在执行操作之前都会检查与该密钥关联的角色和权限:
- READ — 检查数据。
- WRITE — 创建或更改数据。
- ADMIN — 执行特权操作,例如读取组织审计日志。
对扫描和漏洞的访问还会进一步限定范围,因此一个 API 密钥只能看到被授予访问权限的特定对象。诸如密码、令牌、API 密钥、OAuth 密钥和 webhook URL 等机密材料不会通过 MCP 返回。
配置 Ostorlab MCP Server
该服务器使用可流式传输的 HTTP,因此您只需要一个具备 MCP 能力的客户端和一个组织 API 密钥。在 Integrations/API → API Keys 下,创建一个仅具备您客户端所需权限的 API 密钥,然后将端点添加到您的客户端。请保留末尾的斜杠:
https://api.ostorlab.co/apis/mcp/YOUR_API_KEY/
对于 Claude Code:
claude mcp add --transport http ostorlab https://api.ostorlab.co/apis/mcp/YOUR_API_KEY/
对于接受 JSON 格式 MCP 配置的客户端:
{
  "mcpServers": {
    "ostorlab": {
      "type": "http",
      "url": "https://api.ostorlab.co/apis/mcp/YOUR_API_KEY/"
    }
  }
}
请将该端点视为凭据,不要提交或分享。连接之后,通过一次读取操作(例如列出扫描)来确认访问是否正常。有关完整的客户端专属设置和故障排查,请参阅 Ostorlab MCP Server 文档。
这是我们将 Ostorlab 安全工作流直接带给具备 MCP 能力的 AI 助手和智能体的第一步。
有想法、反馈,或希望我们支持的工作流?把您的反馈告诉我们 →