ログインの壁の向こう側のセキュリティテスト:2FAとMFA
スキャナーがログインページで止まってしまう理由と、OstorlabがSMS、メール、TOTPによる2FAの向こう側のテストを、手動フォールバックと安全に保護された認証情報とともに自動化する方法を解説します。
認証の向こう側をテストする際の主な課題
認証メカニズムは、従来のセキュリティツールが想定していない構造的な制約をもたらします。
多段階の検証フローがあると、スキャナーはアプリケーションの中核機能にアクセスできません。同時に、認証は自動化の妨げにもなります。DevSecOps環境では、CI/CDパイプラインに組み込まれたセキュリティスキャンに手動での介入が必要になることが多く、信頼性が低くスケールさせにくいものになっています。
これは技術的な制約であるだけでなく、戦略的な制約でもあります。認証が必要な領域がテストから除外されると、組織は自社のリスクの露出を不完全にしか把握できないまま運用することになります。
Ostorlabによる2FAの自動スキャン
2FAに対応した自動セキュリティテストは、スキャナーが認証フローを完了してアプリケーションの保護された領域にアクセスできるようにすることで、こうした障壁を取り除きます。
Ostorlabは、多段階の認証ワークフローを自動的に処理することでこの機能を実現し、ユーザーによる入力の必要性を最小限に抑えます。
Ostorlabは、SMS、メールOTP、TOTP、手動フォールバックを含む、主要なすべての2FA方式を完全に自動化できる唯一のプラットフォームです。
これらの機能は、世界有数の2FAプロバイダーの一社から信頼を得ています。
認証が完了すると、スキャナーはユーザーフローをたどりながらアプリケーション全体でテストを続けられるため、エンドツーエンドの完全なカバレッジが得られます。
2FAの自動スキャンでテストできること
テストの範囲をログインの段階より先まで広げることで、セキュリティチームは次の項目を評価できます。
- 認証ワークフロー全体
- 認証済みユーザーのジャーニーとセッションベースのやり取り
- 決済やデータ変更などの機密性の高い操作
- 認証の向こう側にのみ存在するビジネスロジック
これにより、公開されている部分だけでなく、アプリケーションが実際にどのように使われているかを反映したテストが可能になります。
2FAの自動認証が実際にどう機能するか
Ostorlabは認証処理をスキャンエンジンに直接組み込んでおり、ログイン時にスキャナーが実際のユーザーのように振る舞えるようにしています。
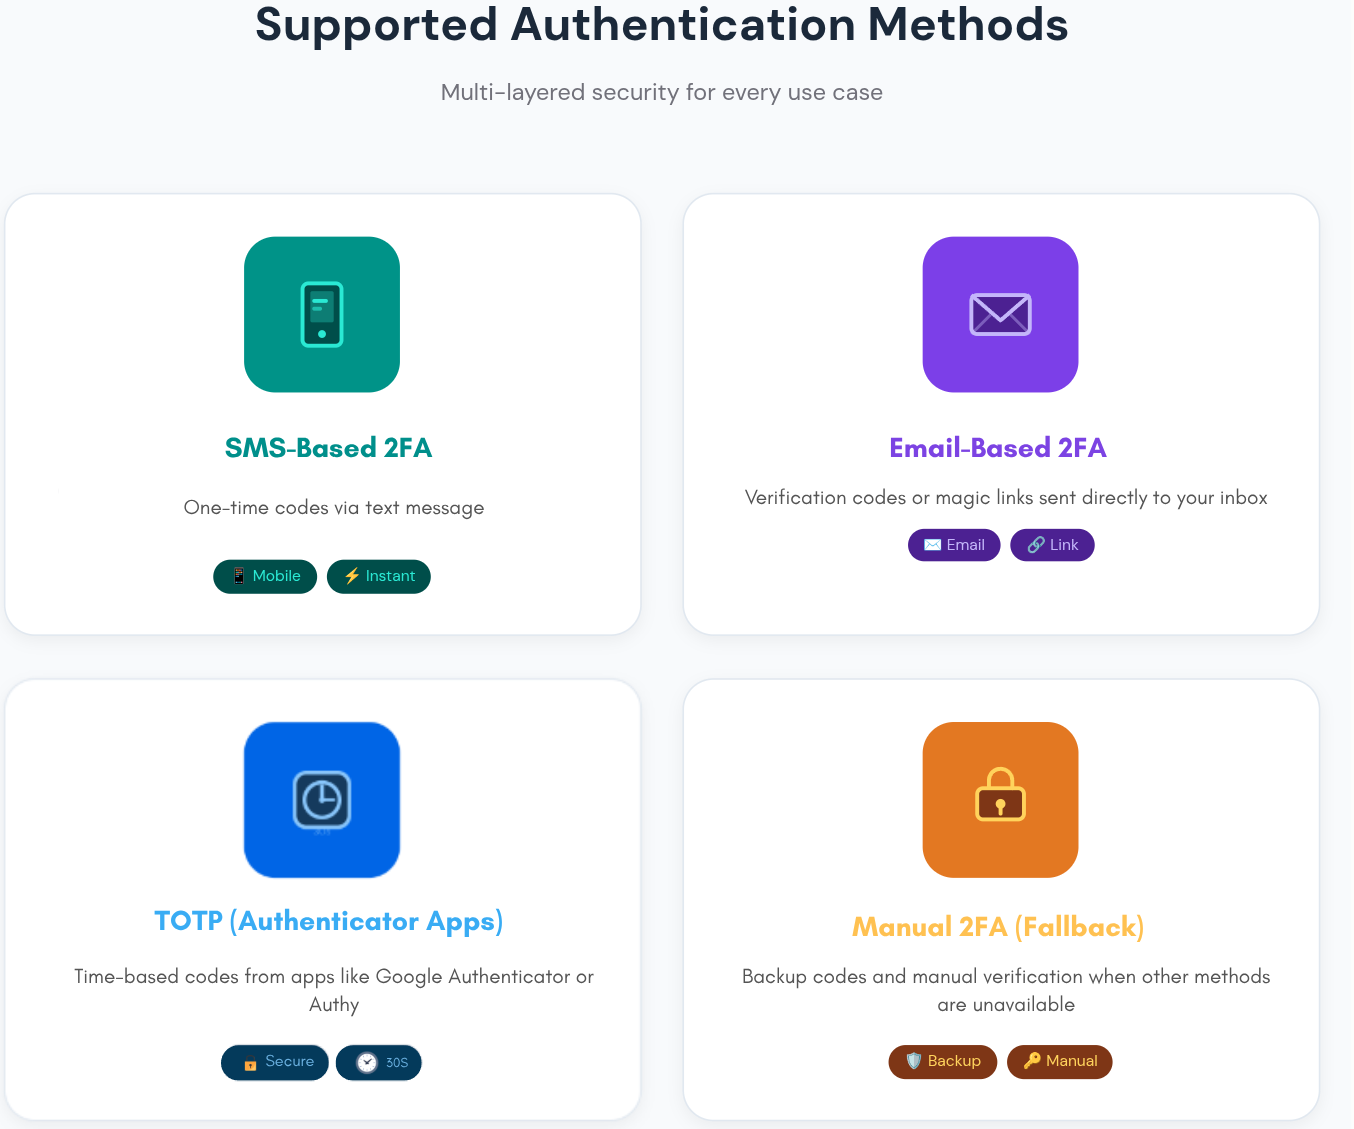
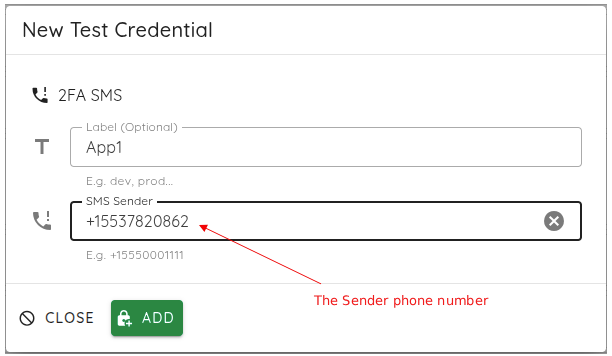
SMSによる2FA
スキャナーは、専用のテスト用番号を使ってSMSで送信されたOTPメッセージを傍受し、そのコードをログインフローに自動的に入力します。
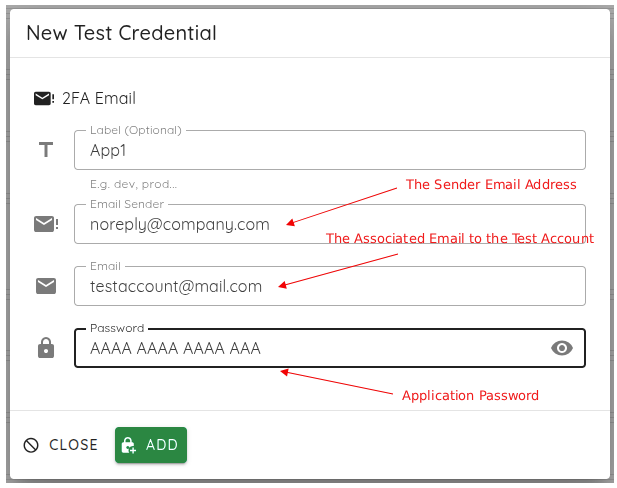
メールによる2FA
専用のテスト用メールボックスがリアルタイムで監視されます。プラットフォームは受信したメールからOTPを抽出し、認証を自動的に完了します。
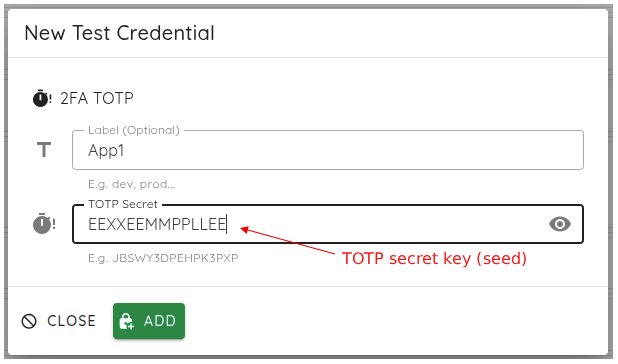
TOTP(認証アプリ)
Ostorlabは仮想の認証アプリとして機能し、共有シークレットを使って有効な時間ベースのコードを生成します。これはRFC 6238などの業界標準に完全に準拠しています。
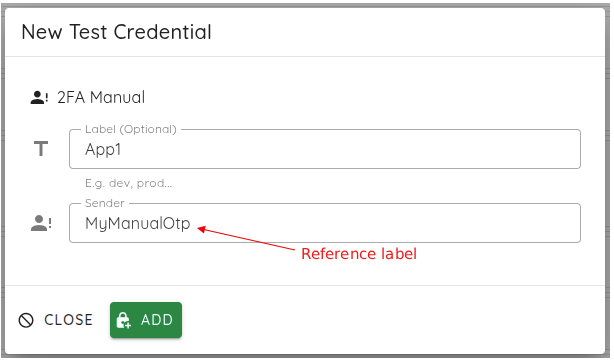
手動2FA(フォールバックモード)
複雑な認証フローや独自の認証フローの場合、スキャンは一時停止し、手動でコードを入力してから再開できます。
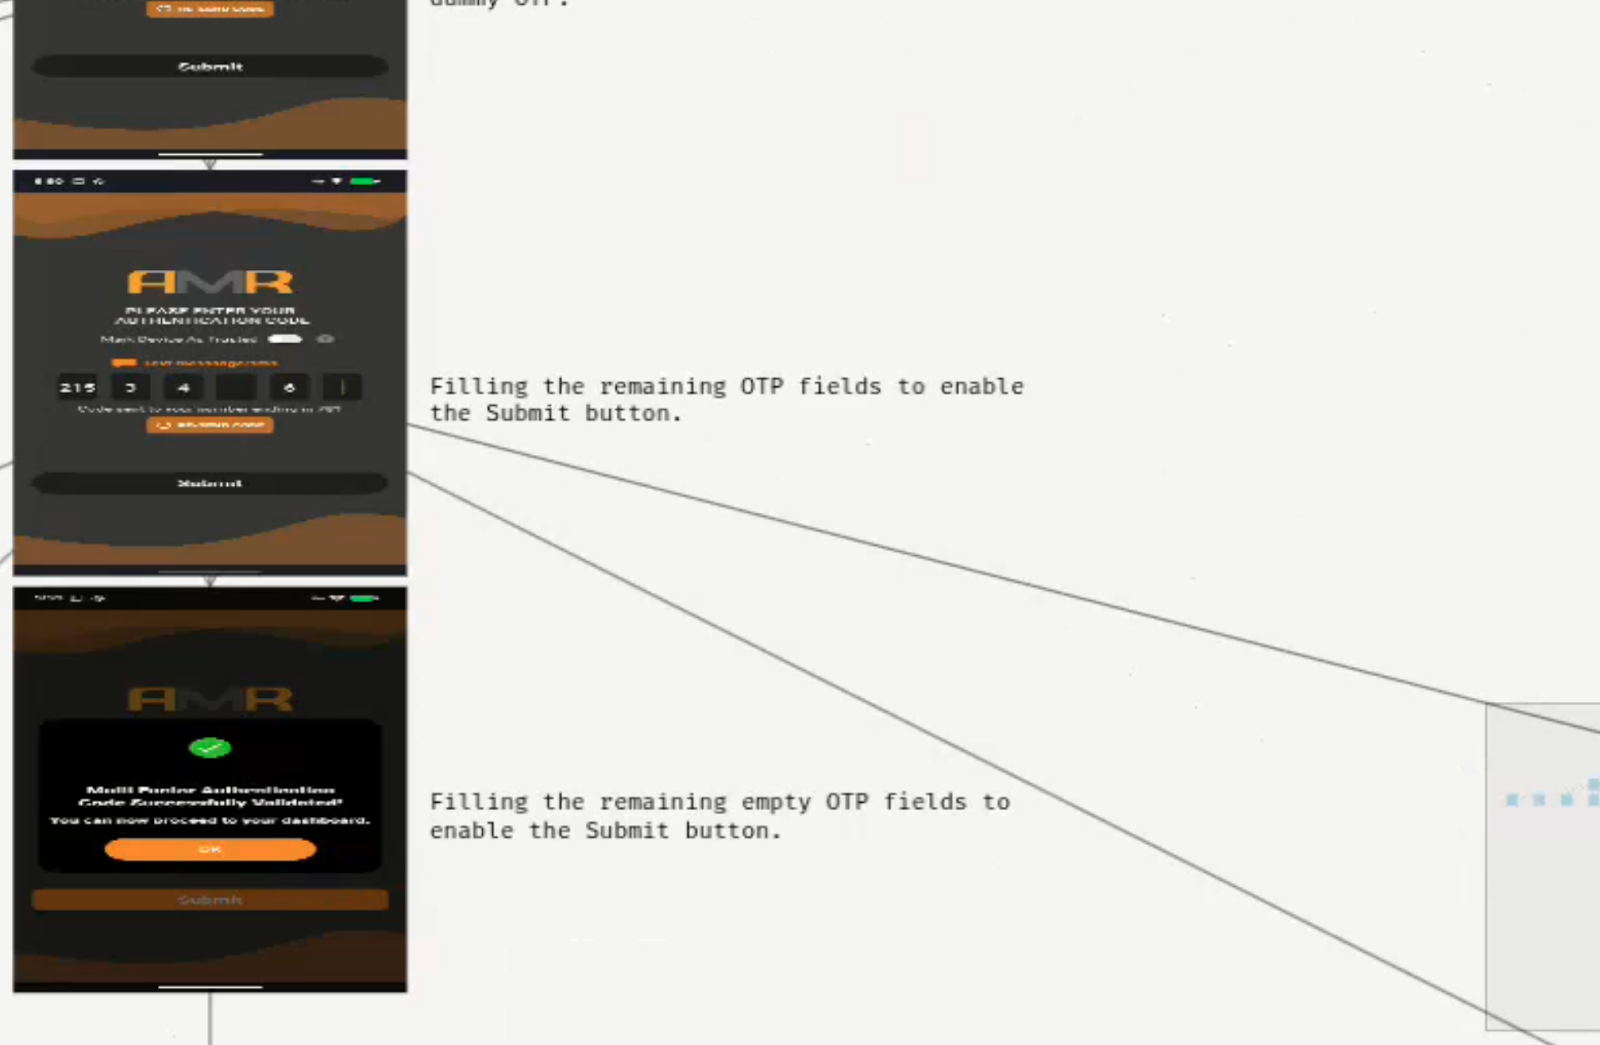
その結果、以下に示すように、ログインフローを正常に通過してアプリケーションの保護された領域にアクセスする、完全に認証されたスキャンが実現します。
スキャン中に認証データを保護する仕組み
認証データは、スキャンのプロセス全体を通じて安全に取り扱われます。
- TOTPのシークレットは保存時に暗号化される
- 機密性の高い認証情報がログや結果に露出することはない
これにより、自動化が新たなリスクを生むことなく、セキュリティを強化できます。
2FAに対応した自動セキュリティテストの主なメリット
認証が必要な領域までテストを広げることで、組織は次のことが可能になります。
- アプリケーション全体を完全に可視化する
- 実際のユーザーフローに潜む脆弱性を特定する
- CI/CDパイプライン内で継続的なセキュリティテストを維持する
- 手動での介入への依存を減らす
- 開発に合わせてセキュリティの取り組みをスケールさせる
セキュリティは独立したステップとして扱われるのではなく、開発ライフサイクルに組み込まれたものになります。
2FAに対応した自動セキュリティテストの実際のユースケース
2FAに対応した自動セキュリティテストは、最も機密性の高いユーザーフローが認証によって保護されている業界で欠かせないものになります。
フィンテックと銀行
銀行アプリケーションは、ログイン、決済、受取人の管理といった操作で多要素認証に大きく依存しています。
たとえば、セキュリティチームは次のようなテストを行う必要があるかもしれません。
- ユーザーがSMSのOTPでログインする
- 口座残高にアクセスする
- 送金を実行する
2FAの自動処理がなければ、これらのフローをエンドツーエンドでテストすることはできません。
Ostorlabを使えば、スキャナーは認証を行い、こうした重要なワークフローをたどって、実際の取引シナリオの中で直接脆弱性を検出できます。
ヘルスケアアプリケーション
ヘルスケアプラットフォームは、機密性の高い患者データを厳格な認証レイヤーの向こう側で保護しています。
典型的なユースケースには次のようなものがあります。
- メールのOTPで患者ポータルにログインする
- 医療記録にアクセスする
- 個人情報や保険情報を更新する
こうした認証が必要なフローは、最も機密性が高いにもかかわらず、最もテストされていないことが少なくありません。
2FAの自動スキャンにより、患者データへのアクセスや操作のフローに潜む脆弱性を確実に特定できます。
Eコマースと小売
Eコマースプラットフォームは、ユーザーアカウント、支払い方法、注文履歴を2FAで保護しています。
セキュリティチームは、次のようなフローをテストする必要があります。
- OTPによるユーザーのログイン
- 保存された支払い方法へのアクセス
- チェックアウト手続きの完了
認証済みスキャンがなければ、決済フローやアカウント乗っ取りのシナリオに潜む脆弱性は検出されないままになります。
実務で違いを生む場面
アプリケーションセキュリティのワークフローでは、認証済みユーザーのジャーニーをテストすることで、実際の利用条件のもとでアプリケーションがどう振る舞うかを評価できます。
DevSecOps 環境では、手動の認証ステップをなくすことで、自動化されたパイプラインの中でセキュリティスキャンを確実に実行できます。
リスク の観点からは、決済やデータアクセスといった保護された操作を含めることで、露出をより正確に評価できます。
テスト 環境では、認証を自動化することで一貫性が高まり、実行時間が短縮され、テスト管理が簡素化されます。
セキュリティテストがログインページの先まで及ぶべき理由
認証はアクセスを保護しますが、セキュリティテストはアプリケーションが実際にどう使われているかを反映したものでなければなりません。
現代のシステムを正確に評価するには、一般に公開されている表面だけでなく、実際のユーザーのやり取りや重要なワークフローまでテストの対象に含める必要があります。
認証が必要なアプリケーションのテストを始める
2FAに対応した最初の自動セキュリティテストを実行して、認証が必要なアプリケーションのテストを始めましょう。CI/CDパイプライン内のスキャンを認証済みの領域まで広げることで、実際のユーザーのやり取りを完全に可視化し、脆弱性が実際に発生している場所で特定し、アプリケーションセキュリティの死角をなくすことができます。
有効にする準備はできましたか。SMS、メールOTP、TOTP、手動認証の手順を追った設定ガイドに従って、認証済みスキャンのための2FAを始めましょう。
タグ:
MFA