Tests de sécurité derrière les murs de connexion : 2FA et MFA
Pourquoi les scanners s'arrêtent à la page de connexion, et comment Ostorlab automatise les tests derrière une 2FA par SMS, e-mail et TOTP, avec un mode manuel de secours et des identifiants sécurisés.
Les principaux défis des tests derrière l'authentification
Les mécanismes d'authentification introduisent des limites structurelles que les outils de sécurité traditionnels ne sont pas conçus pour gérer.
Les parcours de vérification en plusieurs étapes empêchent les scanners d'accéder aux fonctionnalités essentielles des applications. Parallèlement, l'authentification perturbe l'automatisation. Dans les environnements DevSecOps, les scans de sécurité intégrés aux pipelines CI/CD nécessitent souvent une intervention manuelle, ce qui les rend peu fiables et difficiles à faire passer à l'échelle.
Il ne s'agit pas seulement d'une limite technique, mais aussi stratégique. Lorsque les zones authentifiées sont exclues, les organisations travaillent avec une compréhension incomplète de leur exposition au risque.
Scan 2FA automatisé avec Ostorlab
Les tests de sécurité automatisés avec 2FA lèvent ces obstacles : les scanners peuvent mener à bien les parcours d'authentification et accéder aux zones protégées d'une application.
Ostorlab met en œuvre cette capacité en gérant automatiquement les workflows d'authentification en plusieurs étapes, ce qui réduit au minimum les interventions de l'utilisateur.
Ostorlab est la seule plateforme qui prend en charge l'automatisation complète de toutes les principales méthodes de 2FA, y compris SMS, OTP par e-mail, TOTP et mode manuel de secours.
Ces capacités sont éprouvées par l'un des principaux fournisseurs de 2FA au monde.
Une fois l'authentification terminée, le scanner peut parcourir les parcours utilisateur et poursuivre les tests dans toute l'application, pour une couverture de bout en bout.
Ce que vous pouvez tester avec le scan 2FA automatisé
En étendant les tests au-delà de l'étape de connexion, les équipes sécurité peuvent évaluer :
- Les workflows d'authentification complets
- Les parcours utilisateur authentifiés et les interactions basées sur la session
- Les opérations sensibles comme les paiements et les modifications de données
- La logique métier qui n'existe que derrière l'authentification
Les tests reflètent ainsi la façon dont l'application est réellement utilisée, et non uniquement ce qui est exposé publiquement.
Comment fonctionne l'authentification 2FA automatisée en pratique
Ostorlab intègre la gestion de l'authentification directement dans le moteur de scan, ce qui lui permet de se comporter comme un véritable utilisateur lors de la connexion.
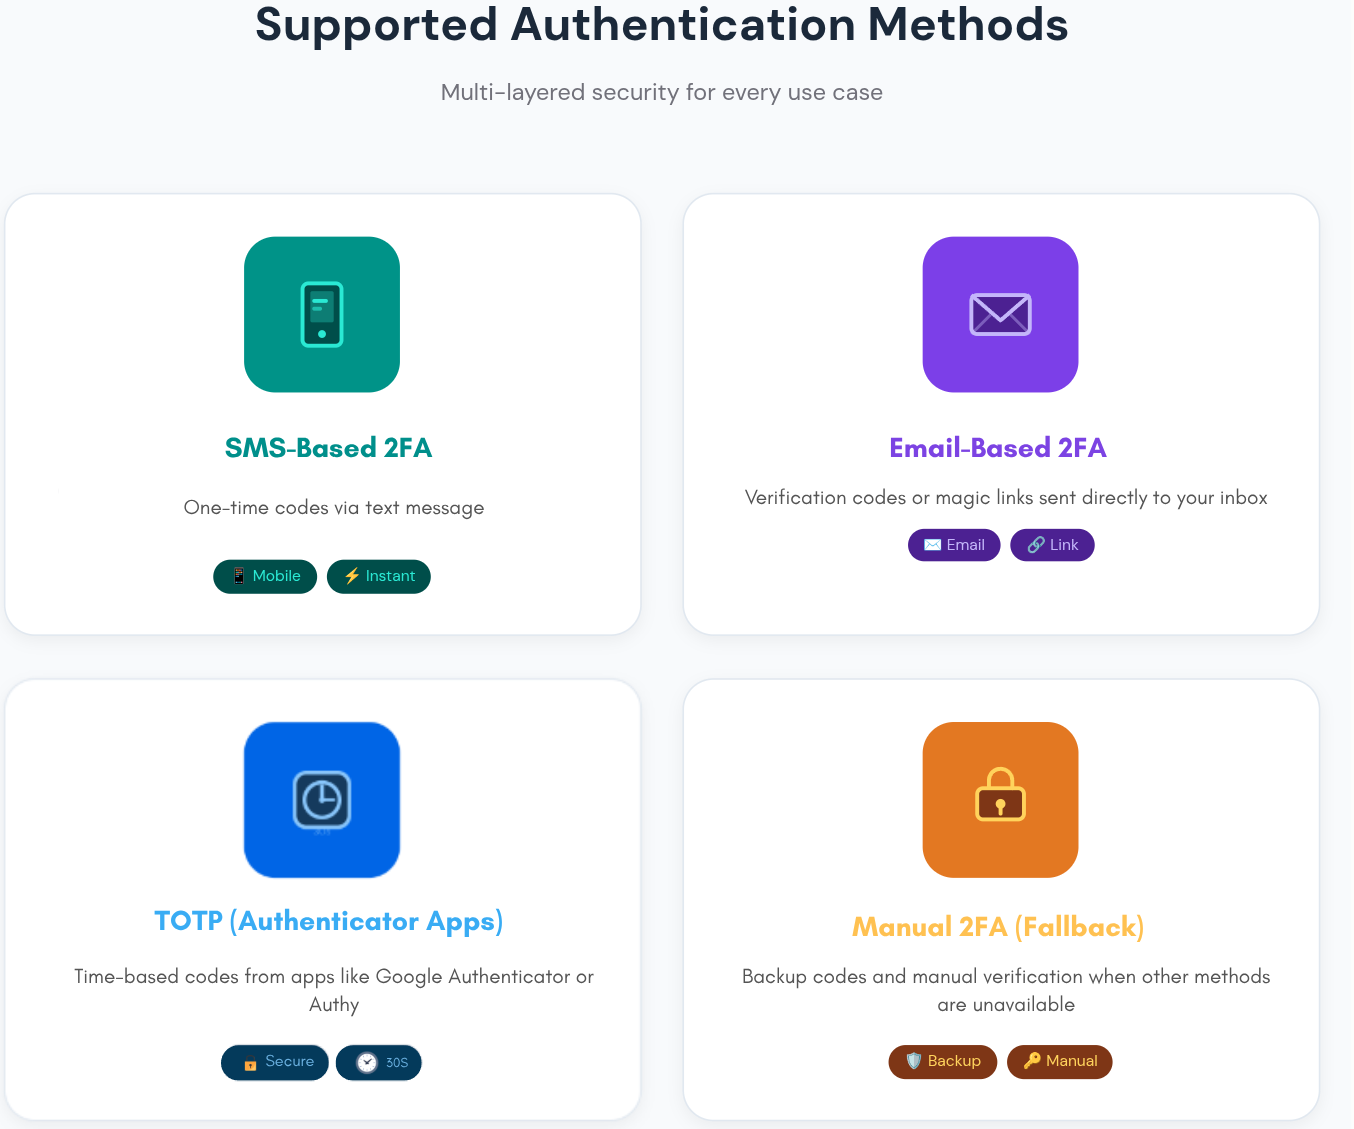
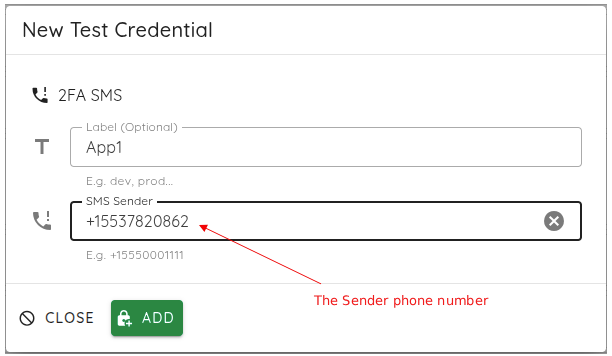
2FA par SMS
Le scanner intercepte les messages OTP envoyés par SMS à l'aide d'un numéro de test dédié et injecte automatiquement le code dans le parcours de connexion.
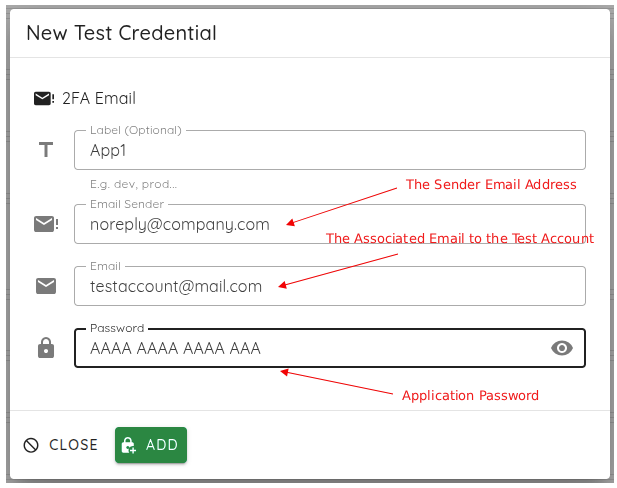
2FA par e-mail
Une boîte mail de test dédiée est surveillée en temps réel. La plateforme extrait l'OTP des e-mails entrants et termine l'authentification automatiquement.
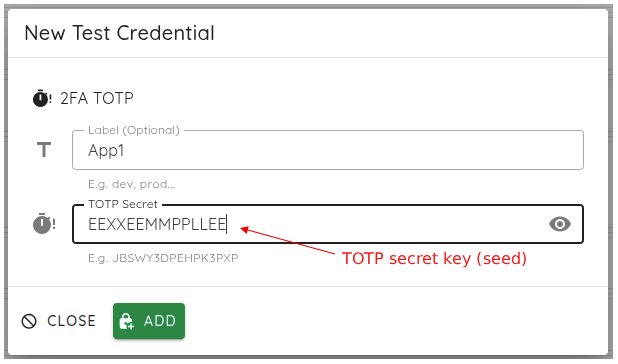
TOTP (applications d'authentification)
Ostorlab joue le rôle d'authentificateur virtuel : il génère des codes temporels valides à partir du secret partagé, en parfaite conformité avec les standards de l'industrie tels que la RFC 6238.
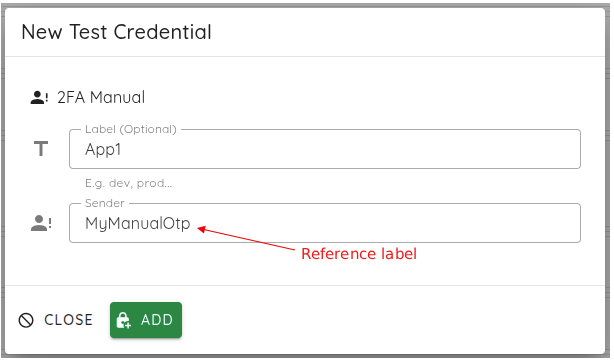
2FA manuelle (mode de secours)
Pour les parcours d'authentification complexes ou propriétaires, le scan se met en pause et permet la saisie manuelle du code avant de reprendre.
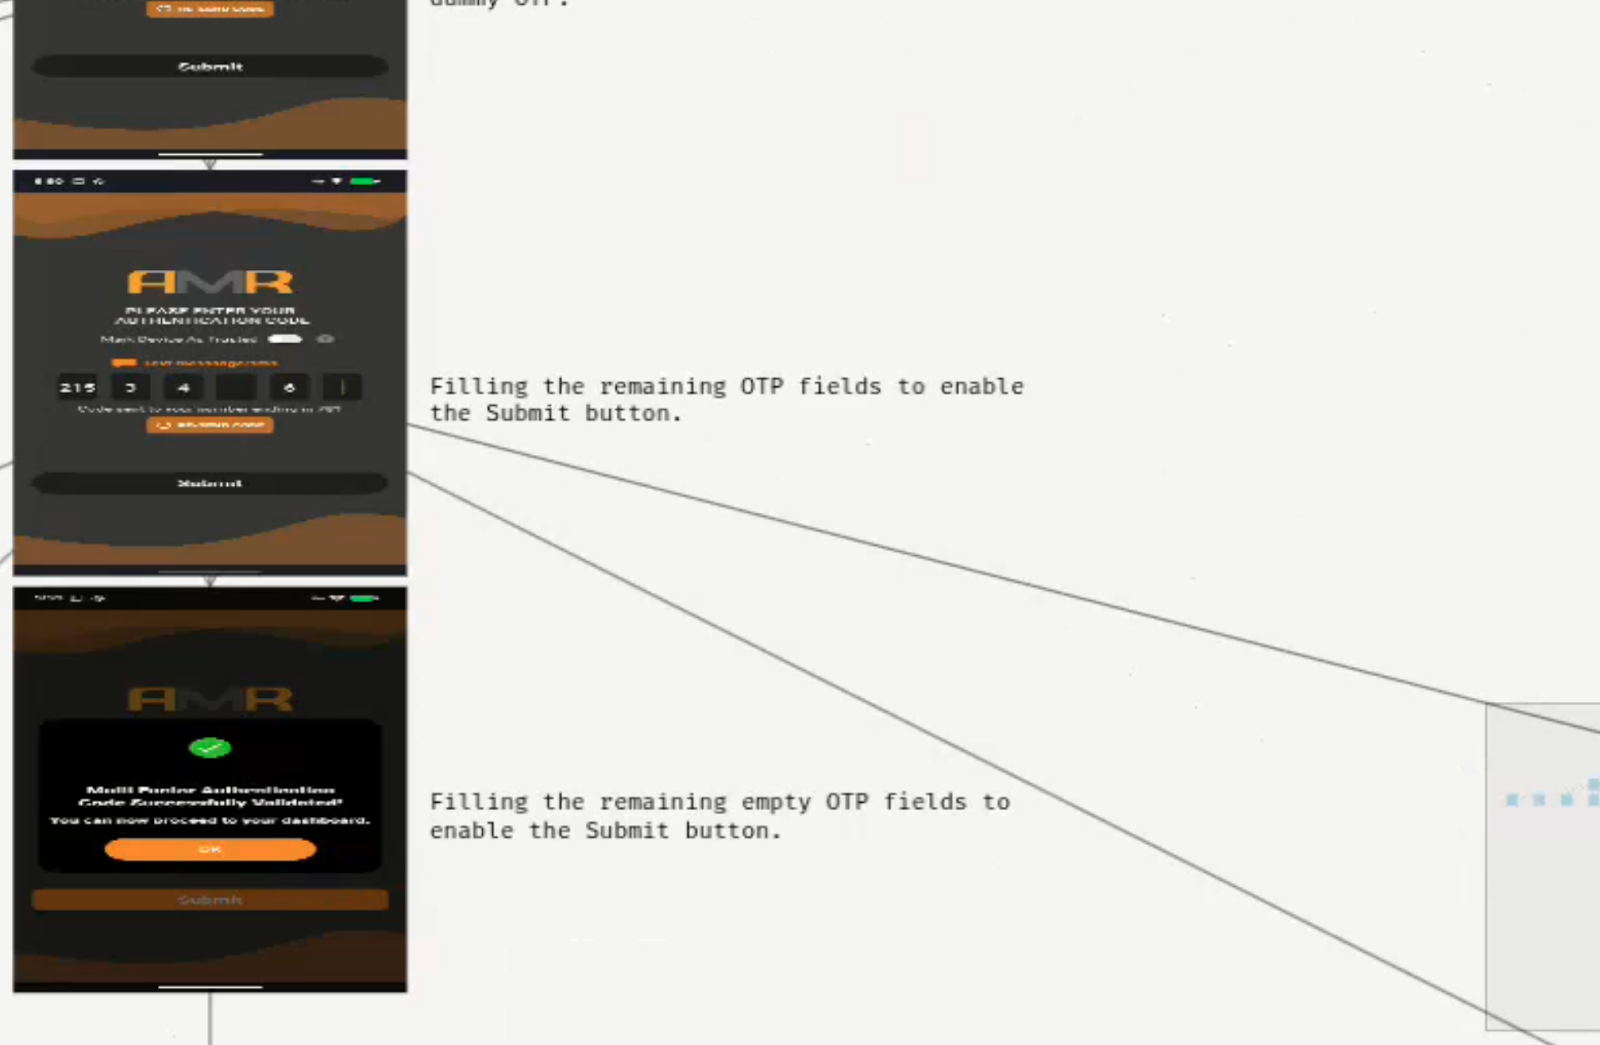
Le résultat est un scan entièrement authentifié qui franchit le parcours de connexion et accède aux zones protégées de l'application, comme l'illustre l'image ci-dessous.
Comment les données d'authentification sont sécurisées pendant les scans
Les données d'authentification sont traitées de manière sécurisée pendant tout le processus de scan.
- Les secrets TOTP sont chiffrés au repos
- Les identifiants sensibles ne sont jamais exposés dans les journaux ni dans les résultats
L'automatisation renforce ainsi la sécurité sans introduire de nouveaux risques.
Principaux avantages des tests de sécurité 2FA automatisés
Étendre les tests aux zones authentifiées permet aux organisations de :
- Obtenir une visibilité complète sur l'application
- Identifier les vulnérabilités dans les parcours utilisateur réels
- Maintenir des tests de sécurité continus dans les pipelines CI/CD
- Réduire la dépendance aux interventions manuelles
- Faire évoluer les pratiques de sécurité au rythme du développement
La sécurité s'intègre ainsi au cycle de vie du développement au lieu d'être traitée comme une étape distincte.
Cas d'usage concrets des tests de sécurité 2FA automatisés
Les tests de sécurité 2FA automatisés deviennent essentiels dans les secteurs où l'authentification protège les parcours utilisateur les plus sensibles.
FinTech et banque
Les applications bancaires s'appuient fortement sur l'authentification multifacteur pour des opérations comme la connexion, les paiements et la gestion des bénéficiaires.
Par exemple, une équipe sécurité peut avoir besoin de tester :
- Un utilisateur qui se connecte avec un OTP par SMS
- L'accès aux soldes des comptes
- L'exécution d'un virement
Sans gestion automatisée de la 2FA, ces parcours ne peuvent pas être testés de bout en bout.
Avec Ostorlab, le scanner peut s'authentifier, parcourir ces workflows critiques et détecter les vulnérabilités directement dans des scénarios de transaction réels.
Applications de santé
Les plateformes de santé protègent les données sensibles des patients derrière des couches d'authentification strictes.
Un cas d'usage typique :
- Se connecter à un portail patient avec un OTP par e-mail
- Accéder aux dossiers médicaux
- Mettre à jour des informations personnelles ou d'assurance
Ces parcours authentifiés sont souvent les plus sensibles et les moins testés.
Le scan 2FA automatisé permet d'identifier les vulnérabilités des parcours d'accès aux données des patients et de leur modification.
E-commerce et distribution
Les plateformes d'e-commerce sécurisent par la 2FA les comptes utilisateurs, les moyens de paiement et l'historique des commandes.
Les équipes sécurité doivent tester des parcours tels que :
- La connexion d'un utilisateur avec un OTP
- L'accès aux moyens de paiement enregistrés
- La finalisation d'un processus de paiement
Sans scan authentifié, les vulnérabilités dans les parcours de paiement ou les scénarios de prise de contrôle de compte restent non détectées.
Là où cela change la donne en pratique
Dans les workflows de sécurité applicative, tester les parcours utilisateur authentifiés permet aux équipes d'évaluer le comportement de l'application dans des conditions d'usage réelles.
Dans les environnements DevSecOps, la suppression des étapes d'authentification manuelles garantit que les scans de sécurité s'exécutent de façon fiable dans des pipelines automatisés.
Du point de vue du risque, l'inclusion d'opérations protégées comme les paiements ou l'accès aux données offre une évaluation plus précise de l'exposition.
Dans les environnements de test, l'automatisation de l'authentification améliore la cohérence, réduit le temps d'exécution et simplifie la gestion des tests.
Pourquoi les tests de sécurité doivent aller au-delà de la page de connexion
L'authentification protège l'accès, mais les tests de sécurité doivent refléter la façon dont les applications sont réellement utilisées.
Pour évaluer correctement les systèmes modernes, les tests doivent couvrir les interactions réelles des utilisateurs et les workflows critiques, et pas seulement les surfaces accessibles publiquement.
Commencez à tester vos applications authentifiées
Commencez à tester vos applications authentifiées en lançant votre premier test de sécurité automatisé avec 2FA. Étendez vos scans aux zones authentifiées dans votre pipeline CI/CD pour obtenir une visibilité complète sur les interactions réelles des utilisateurs, identifier les vulnérabilités là où elles se produisent réellement et éliminer les angles morts de la sécurité applicative.
Prêt à l'activer ? Suivez le guide de configuration pas à pas pour le SMS, l'OTP par e-mail, le TOTP et l'authentification manuelle afin de démarrer avec la 2FA pour les scans authentifiés
Tags :
MFA