登录墙之后的安全测试:2FA 与 MFA
为什么扫描器会止步于登录页面,以及 Ostorlab 如何在短信、电子邮件和 TOTP 2FA 之后自动执行测试,并提供手动回退模式与受保护的凭据。
在身份验证之后进行测试的核心挑战
身份验证机制带来了结构性的限制,而传统安全工具并非为应对这些限制而设计。
多步骤验证流程使扫描器无法访问应用的核心功能。与此同时,身份验证也会打断自动化。在 DevSecOps 环境中,集成到 CI/CD 流水线中的安全扫描往往需要人工介入,因而既不可靠,也难以扩展。
这不仅是技术上的限制,也是战略上的限制。当需要身份验证的区域被排除在外时,组织对自身风险暴露的理解就是不完整的。
使用 Ostorlab 自动化 2FA 扫描
支持 2FA 的自动化安全测试让扫描器能够完成身份验证流程并访问应用中受保护的区域,从而消除了这些障碍。
Ostorlab 通过自动处理多步骤身份验证工作流来实现这一能力,最大限度地减少对用户输入的需求。
Ostorlab 是唯一一个对所有主流 2FA 方式(包括短信、电子邮件 OTP、TOTP 以及手动回退)提供完整自动化支持的平台。
这些能力获得了全球领先的 2FA 提供商之一的信赖。
身份验证完成后,扫描器即可遍历用户流程,并在整个应用中继续测试,实现完整的端到端覆盖。
自动化 2FA 扫描可以测试什么
通过将测试延伸到登录阶段之后,安全团队可以评估:
- 完整的身份验证工作流
- 已认证的用户旅程以及基于会话的交互
- 支付、数据修改等敏感操作
- 仅存在于身份验证之后的业务逻辑
这确保测试反映的是应用的实际使用方式,而不仅仅是公开暴露的部分。
自动化 2FA 身份验证在实践中如何运作
Ostorlab 将身份验证处理直接集成到扫描引擎中,使其在登录时能够像真实用户一样操作。
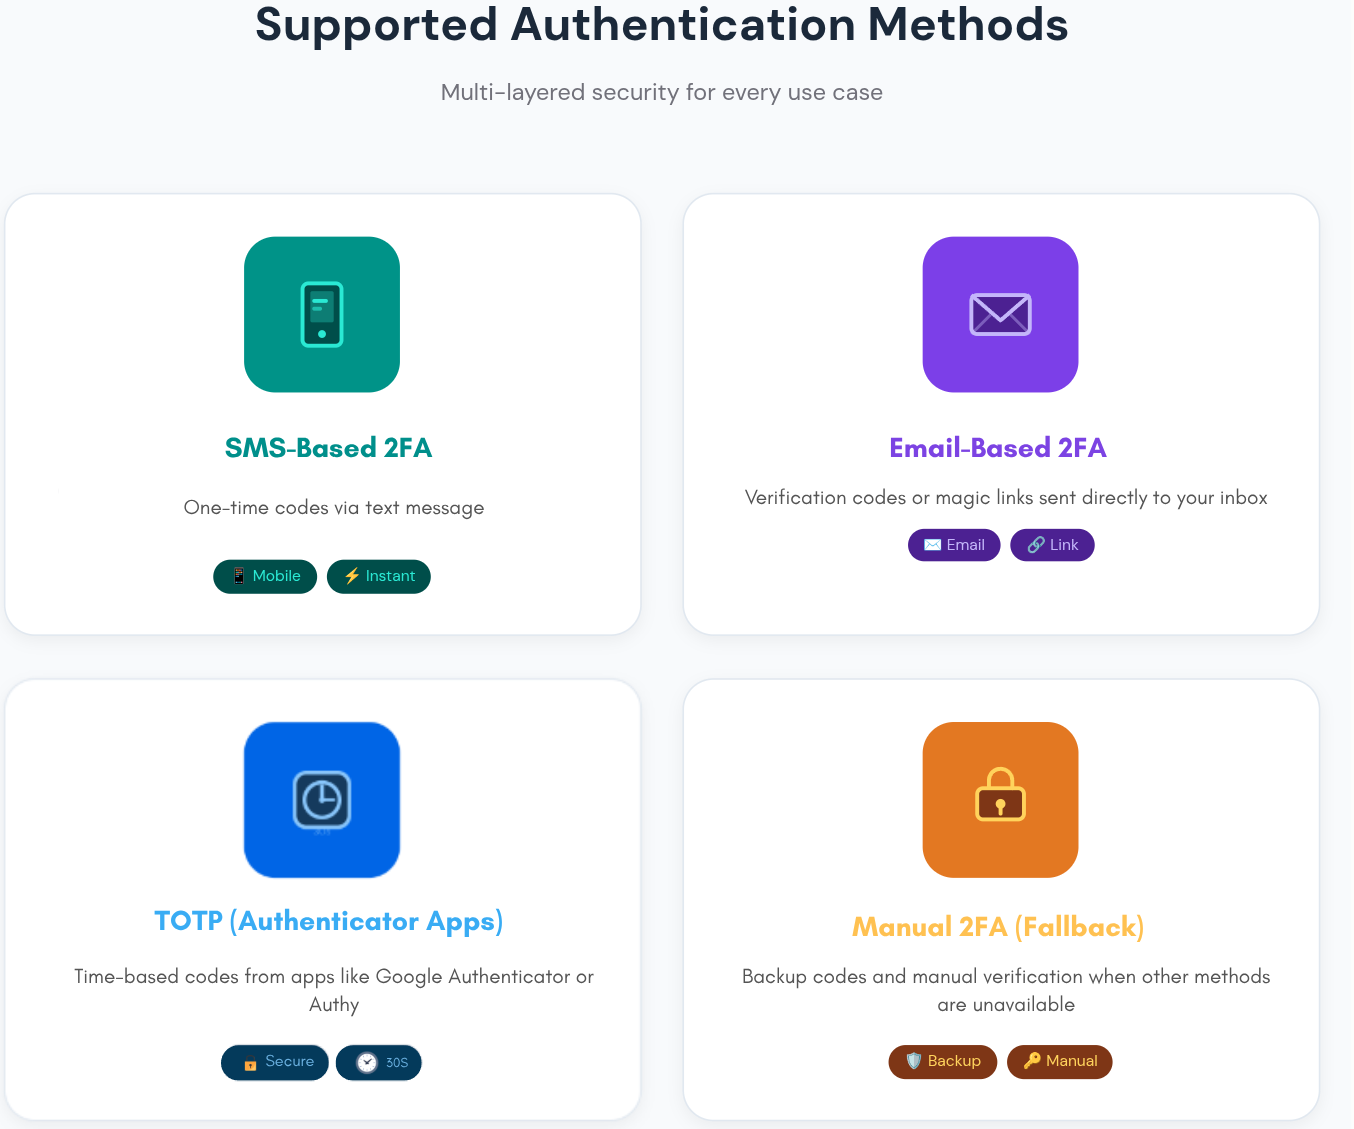
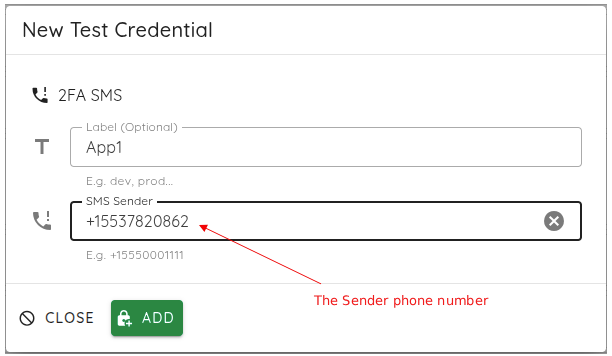
基于短信的 2FA
扫描器使用专用的测试号码拦截通过短信发送的 OTP 消息,并自动将验证码注入登录流程。
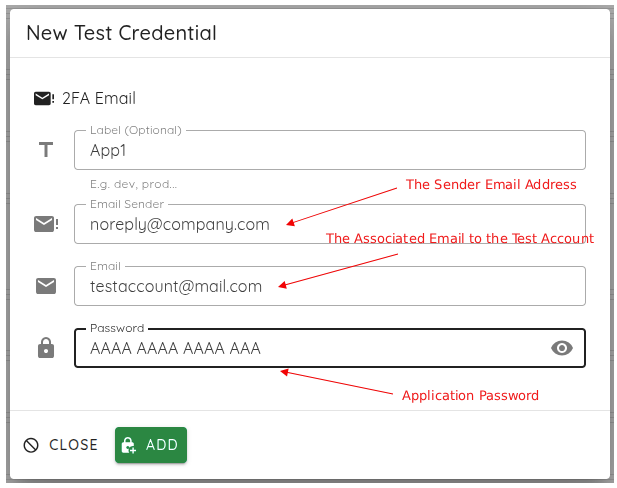
基于电子邮件的 2FA
平台实时监控一个专用的测试邮箱,从收到的邮件中提取 OTP,并自动完成身份验证。
TOTP(身份验证器应用)
Ostorlab 充当虚拟身份验证器,使用共享密钥生成有效的基于时间的验证码,完全符合 RFC 6238 等行业标准。
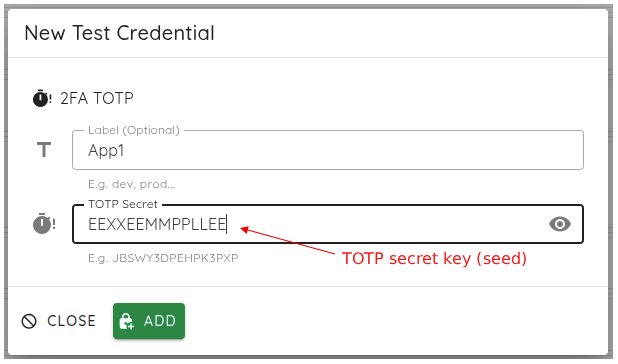
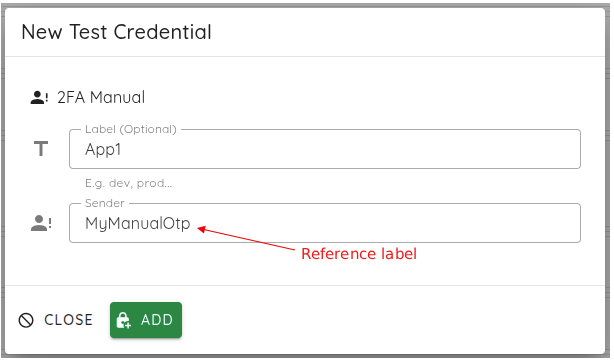
手动 2FA(回退模式)
对于复杂或专有的身份验证流程,扫描会暂停,允许手动输入验证码,然后再继续。
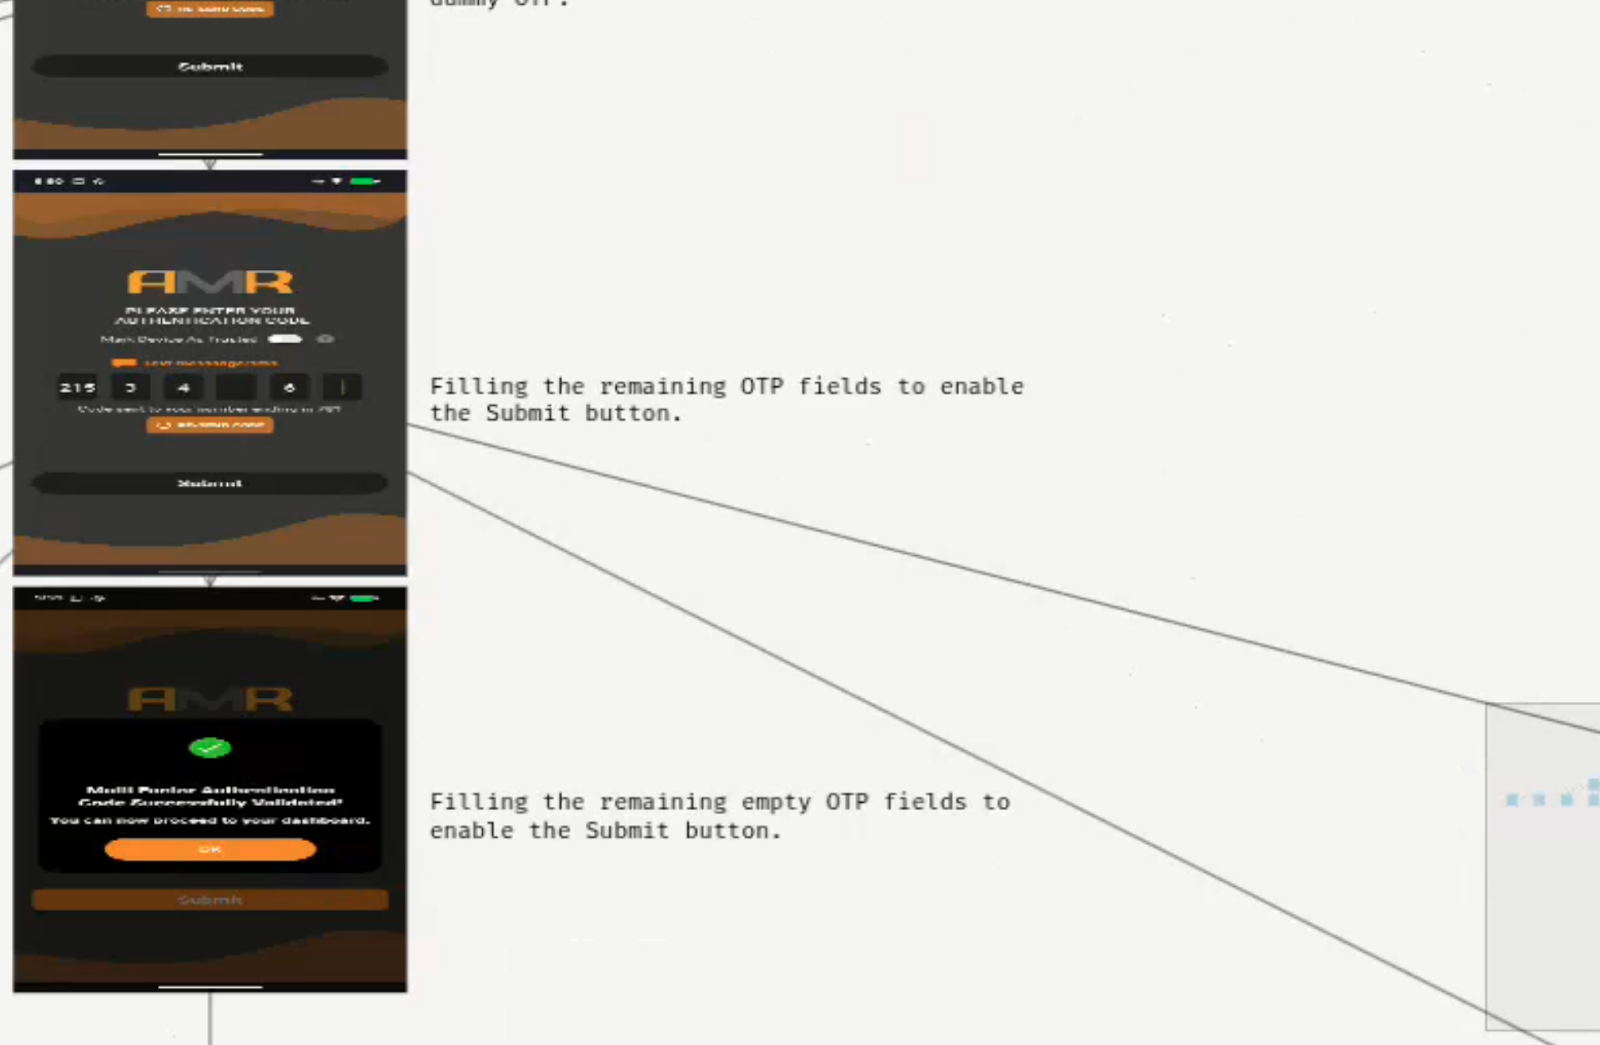
最终得到的是一次完全经过身份验证的扫描:它成功通过登录流程,并访问了应用中受保护的区域,如下图所示。
扫描期间如何保护身份验证数据
在整个扫描过程中,身份验证数据都会得到安全处理。
- TOTP 密钥在存储时加密
- 敏感凭据绝不会在日志或结果中暴露
这确保了自动化在增强安全性的同时不会引入新的风险。
自动化 2FA 安全测试的主要优势
将测试延伸到需要身份验证的区域,可以帮助组织:
- 获得对整个应用的完整可见性
- 在真实用户流程中识别漏洞
- 在 CI/CD 流水线中保持持续的安全测试
- 减少对人工介入的依赖
- 随开发同步扩展安全实践
安全由此融入开发生命周期,而不再被视为一个独立的步骤。
自动化 2FA 安全测试的真实用例
在身份验证保护着最敏感用户流程的行业中,自动化 2FA 安全测试变得至关重要。
金融科技与银行
银行应用在登录、支付和收款人管理等操作中高度依赖多因素身份验证。
例如,安全团队可能需要测试:
- 用户使用短信 OTP 登录
- 查看账户余额
- 执行转账
如果无法自动处理 2FA,这些流程就无法进行端到端测试。
借助 Ostorlab,扫描器可以完成身份验证、遍历这些关键工作流,并直接在真实交易场景中检测漏洞。
医疗健康应用
医疗健康平台通过严格的身份验证层来保护敏感的患者数据。
一个典型用例包括:
- 使用电子邮件 OTP 登录患者门户
- 访问病历
- 更新个人信息或保险信息
这些需要身份验证的流程往往最为敏感,却也最少被测试。
自动化 2FA 扫描确保能够识别患者数据访问和操作流程中的漏洞。
电子商务与零售
电子商务平台使用 2FA 保护用户账户、支付方式和订单历史。
安全团队需要测试以下流程:
- 用户使用 OTP 登录
- 访问已保存的支付方式
- 完成结账流程
如果没有经过身份验证的扫描,支付流程或账户接管场景中的漏洞将始终无法被发现。
这在实践中带来的不同
在应用安全工作流中,测试已认证的用户旅程可以让团队评估应用在真实使用条件下的表现。
在 DevSecOps 环境中,去除人工身份验证步骤可以确保安全扫描在自动化流水线中可靠运行。
从风险 角度来看,将支付或数据访问等受保护操作纳入测试,可以更准确地评估暴露程度。
在测试 环境中,自动化身份验证可以提高一致性、缩短执行时间并简化测试管理。
为什么安全测试必须超越登录页面
身份验证保护的是访问,但安全测试必须反映应用的实际使用方式。
要准确评估现代系统,测试需要覆盖真实的用户交互和关键工作流,而不仅仅是可公开访问的部分。
开始测试您的需身份验证应用
运行您的第一次支持 2FA 的自动化安全测试,开始测试您的需身份验证应用。将扫描延伸到 CI/CD 流水线中需要身份验证的区域,从而全面了解真实的用户交互,在漏洞实际出现的位置识别漏洞,并消除应用安全中的盲点。
准备好启用了吗?请按照针对短信、电子邮件 OTP、TOTP 和手动身份验证的分步设置指南,开始使用 已认证扫描中的 2FA
标签:
MFA