Pruebas de seguridad tras el inicio de sesión: 2FA y MFA
Por qué los escáneres se detienen en la página de inicio de sesión y cómo Ostorlab automatiza las pruebas tras el 2FA por SMS, correo electrónico y TOTP, con una opción manual de respaldo y credenciales protegidas.
Los principales retos de probar tras la autenticación
Los mecanismos de autenticación introducen limitaciones estructurales que las herramientas de seguridad tradicionales no están diseñadas para gestionar.
Los flujos de verificación de varios pasos impiden que los escáneres accedan a la funcionalidad principal de las aplicaciones. Al mismo tiempo, la autenticación interrumpe la automatización. En entornos DevSecOps, los escaneos de seguridad integrados en los pipelines de CI/CD suelen requerir intervención manual, lo que los vuelve poco fiables y difíciles de escalar.
No se trata solo de una limitación técnica, sino también estratégica. Cuando se excluyen las áreas autenticadas, las organizaciones operan con una comprensión incompleta de su exposición al riesgo.
Escaneo automatizado con 2FA en Ostorlab
Las pruebas de seguridad automatizadas con 2FA eliminan estas barreras al permitir que los escáneres completen los flujos de autenticación y accedan a las áreas protegidas de una aplicación.
Ostorlab implementa esta capacidad gestionando automáticamente los flujos de autenticación de varios pasos, lo que minimiza la necesidad de intervención del usuario.
Ostorlab es la única plataforma que ofrece soporte de automatización completo para todos los métodos principales de 2FA, incluidos SMS, OTP por correo electrónico, TOTP y la opción manual de respaldo.
Estas capacidades cuentan con la confianza de uno de los principales proveedores de 2FA del mundo.
Una vez completada la autenticación, el escáner puede recorrer los flujos de usuario y continuar las pruebas en toda la aplicación, lo que permite una cobertura completa de extremo a extremo.
Qué se puede probar con el escaneo automatizado con 2FA
Al extender las pruebas más allá de la fase de inicio de sesión, los equipos de seguridad pueden evaluar:
- Los flujos de autenticación completos
- Los recorridos de usuarios autenticados y las interacciones basadas en sesión
- Las operaciones sensibles, como los pagos y las modificaciones de datos
- La lógica de negocio que existe exclusivamente tras la autenticación
Esto garantiza que las pruebas reflejen cómo se utiliza realmente la aplicación, y no solo lo que está expuesto públicamente.
Cómo funciona en la práctica la autenticación 2FA automatizada
Ostorlab integra la gestión de la autenticación directamente en el motor de escaneo, lo que le permite comportarse como un usuario real durante el inicio de sesión.
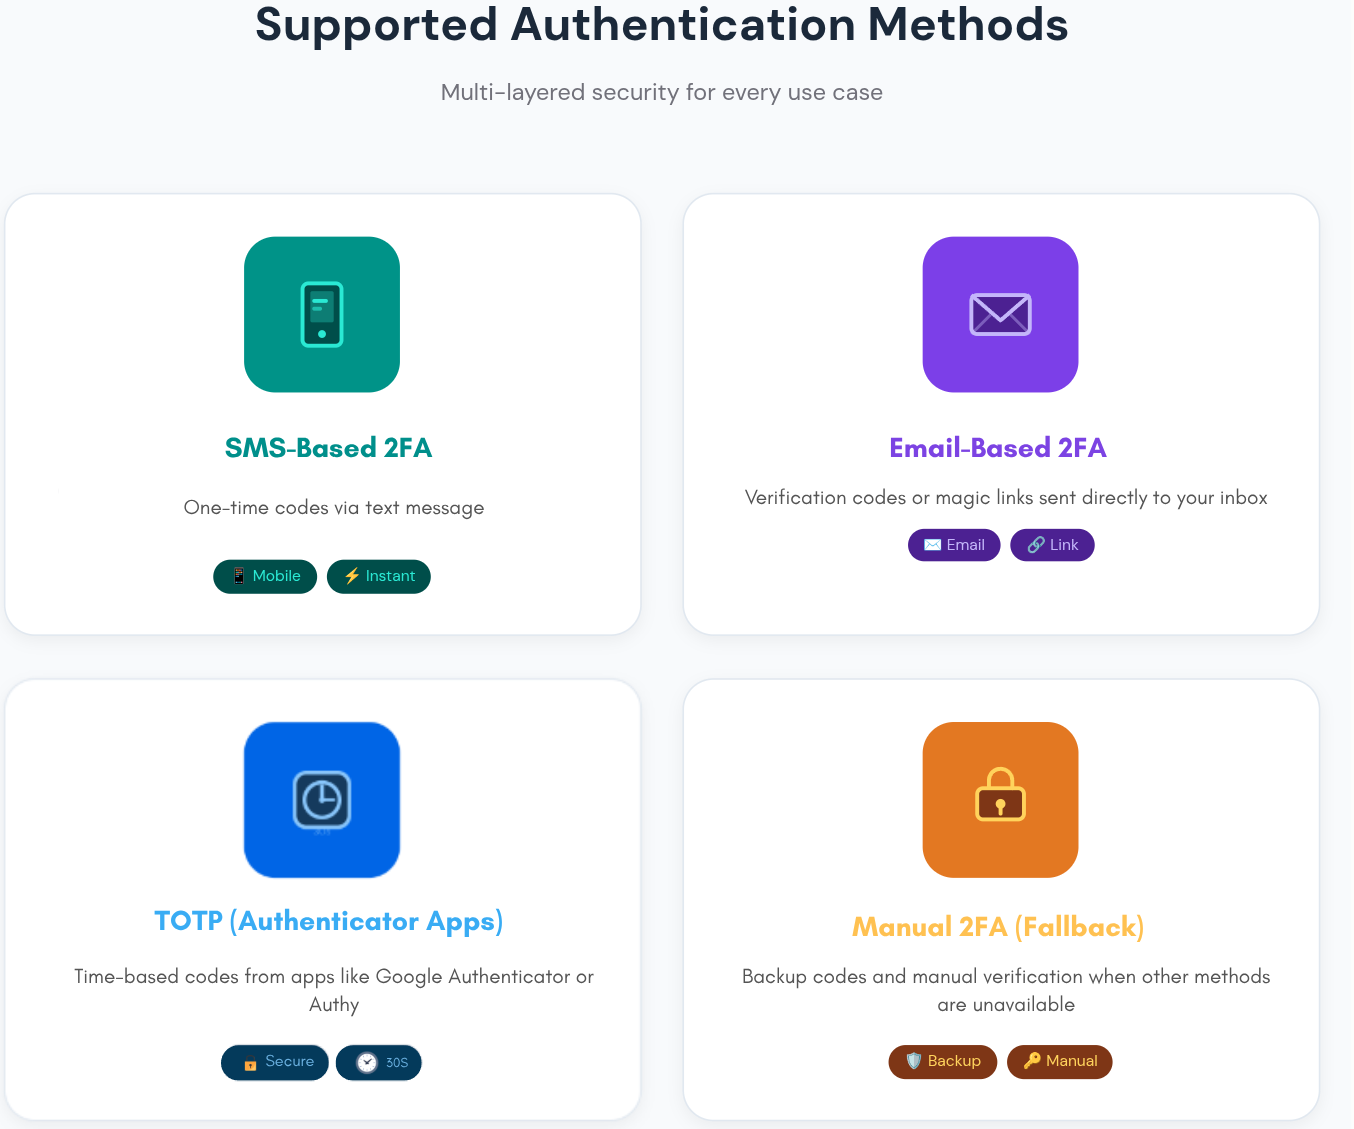
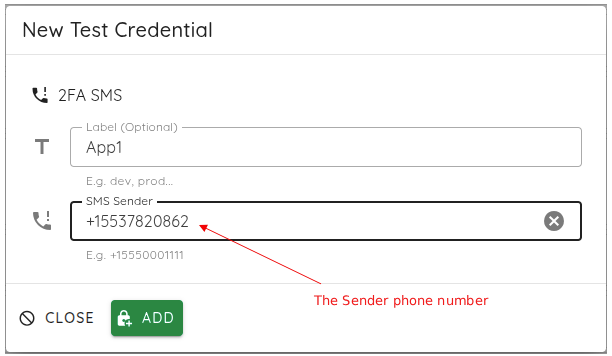
2FA por SMS
El escáner intercepta los mensajes OTP enviados por SMS a un número de pruebas dedicado e inyecta automáticamente el código en el flujo de inicio de sesión.
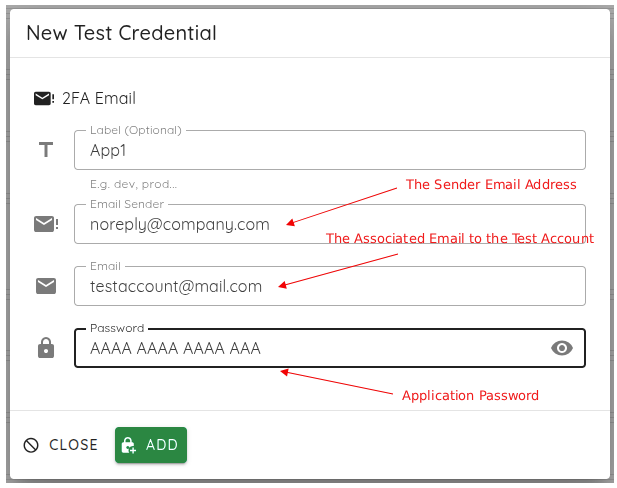
2FA por correo electrónico
Se supervisa en tiempo real un buzón de pruebas dedicado. La plataforma extrae el OTP de los correos entrantes y completa la autenticación automáticamente.
TOTP (aplicaciones de autenticación)
Ostorlab actúa como un autenticador virtual y genera códigos válidos basados en el tiempo a partir del secreto compartido, en plena conformidad con estándares del sector como RFC 6238.
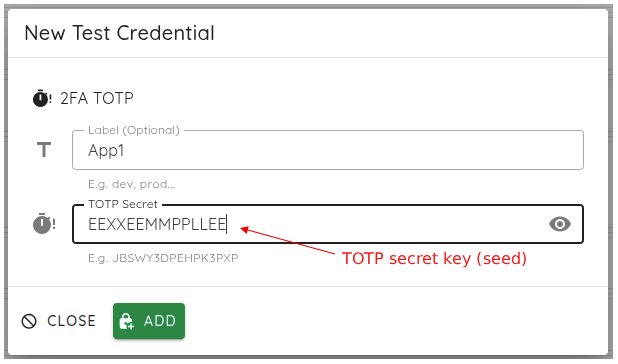
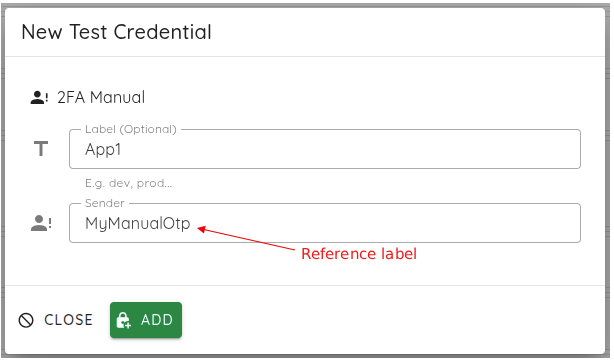
2FA manual (modo de respaldo)
En los flujos de autenticación complejos o propietarios, el escaneo se pausa y permite introducir el código manualmente antes de reanudarse.
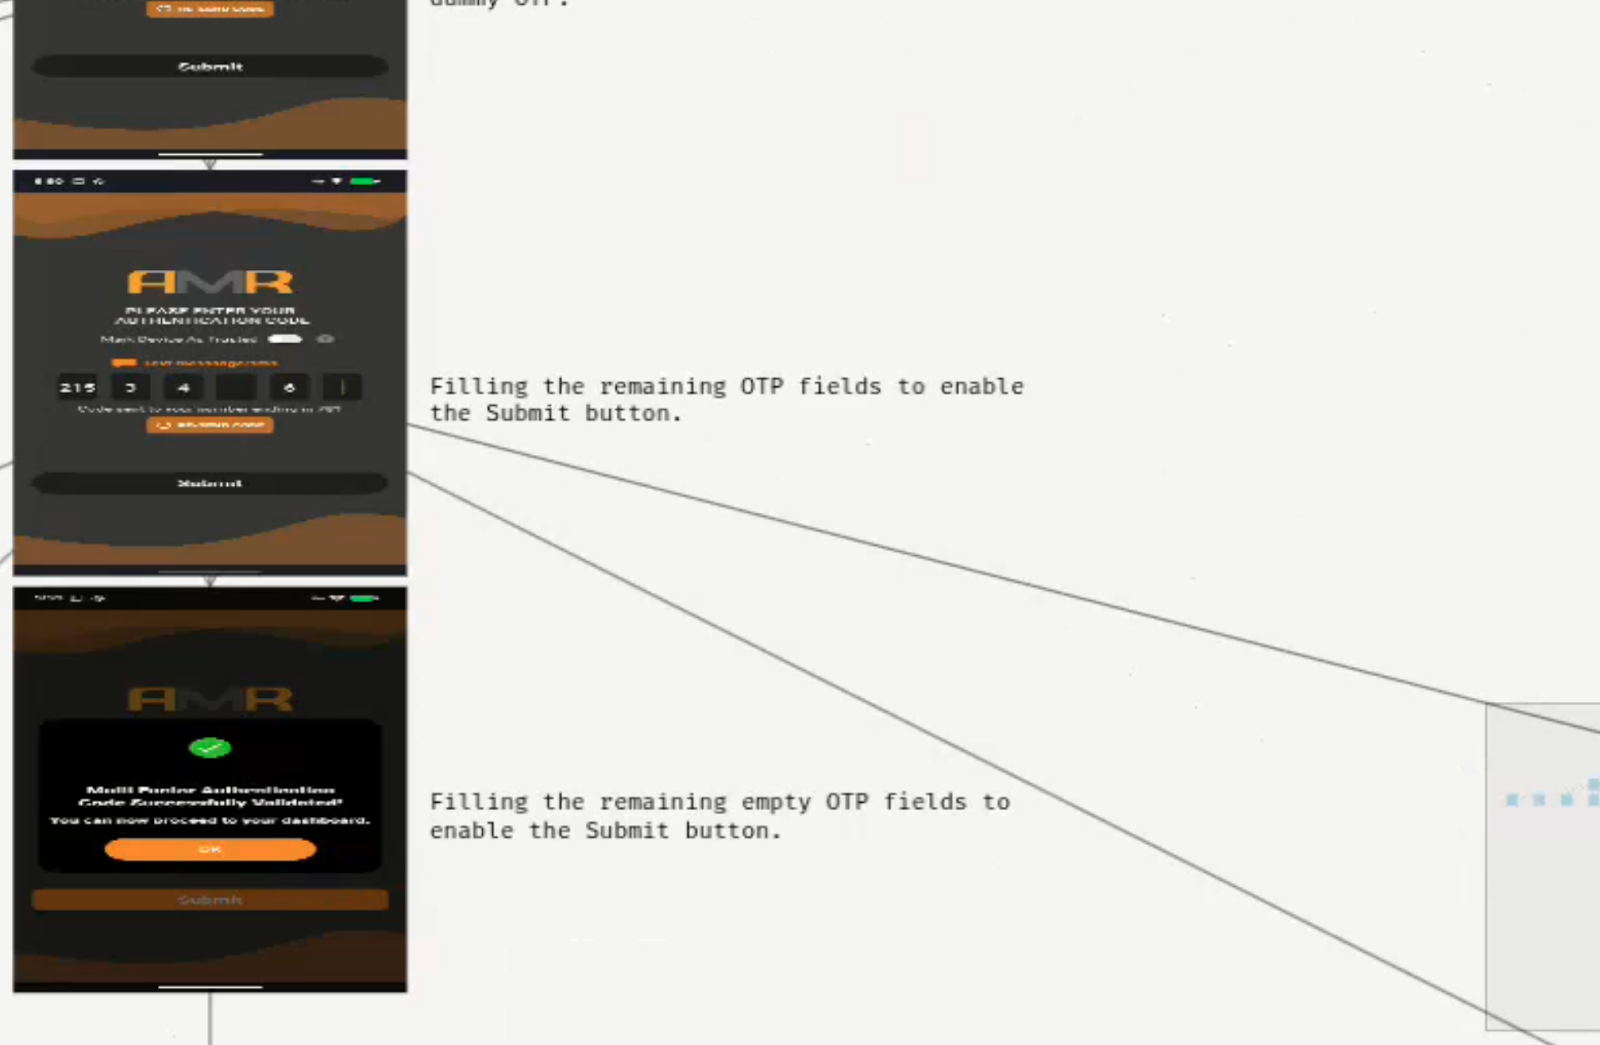
El resultado es un escaneo totalmente autenticado que recorre con éxito el flujo de inicio de sesión y accede a las áreas protegidas de la aplicación, como se ilustra a continuación.
Cómo se protegen los datos de autenticación durante los escaneos
Los datos de autenticación se gestionan de forma segura durante todo el proceso de escaneo.
- Los secretos TOTP se cifran en reposo
- Las credenciales sensibles nunca se exponen en los registros ni en los resultados
Así se garantiza que la automatización refuerce la seguridad sin introducir nuevos riesgos.
Principales ventajas de las pruebas de seguridad automatizadas con 2FA
Extender las pruebas a las áreas autenticadas permite a las organizaciones:
- Obtener visibilidad completa de la aplicación
- Identificar vulnerabilidades en flujos de usuario reales
- Mantener pruebas de seguridad continuas en los pipelines de CI/CD
- Reducir la dependencia de la intervención manual
- Escalar las prácticas de seguridad al ritmo del desarrollo
La seguridad pasa a integrarse en el ciclo de vida del desarrollo, en lugar de tratarse como un paso aparte.
Casos de uso reales de las pruebas de seguridad automatizadas con 2FA
Las pruebas de seguridad automatizadas con 2FA resultan críticas en los sectores donde la autenticación protege los flujos de usuario más sensibles.
FinTech y banca
Las aplicaciones bancarias dependen en gran medida de la autenticación multifactor para operaciones como el inicio de sesión, los pagos y la gestión de beneficiarios.
Por ejemplo, un equipo de seguridad puede necesitar probar:
- Un usuario que inicia sesión con un OTP por SMS
- El acceso a los saldos de las cuentas
- La realización de una transferencia de dinero
Sin una gestión automatizada del 2FA, estos flujos no pueden probarse de extremo a extremo.
Con Ostorlab, el escáner puede autenticarse, recorrer estos flujos críticos y detectar vulnerabilidades directamente en escenarios de transacciones reales.
Aplicaciones del sector sanitario
Las plataformas sanitarias protegen datos sensibles de pacientes tras estrictas capas de autenticación.
Un caso de uso típico incluye:
- Iniciar sesión en un portal del paciente con un OTP por correo electrónico
- Acceder a las historias clínicas
- Actualizar la información personal o del seguro
Estos flujos autenticados suelen ser los más sensibles y los menos probados.
El escaneo automatizado con 2FA garantiza la identificación de las vulnerabilidades en los flujos de acceso y manipulación de datos de pacientes.
Comercio electrónico y retail
Las plataformas de comercio electrónico protegen con 2FA las cuentas de usuario, los métodos de pago y los historiales de pedidos.
Los equipos de seguridad necesitan probar flujos como:
- El inicio de sesión de usuario con OTP
- El acceso a los métodos de pago guardados
- La finalización de un proceso de compra
Sin un escaneo autenticado, las vulnerabilidades en los flujos de pago o en los escenarios de apropiación de cuentas quedan sin detectar.
Dónde marca la diferencia en la práctica
En los flujos de trabajo de seguridad de aplicaciones, probar los recorridos de usuarios autenticados permite a los equipos evaluar cómo se comporta la aplicación en condiciones reales de uso.
En los entornos DevSecOps, eliminar los pasos de autenticación manuales garantiza que los escaneos de seguridad puedan ejecutarse de forma fiable dentro de pipelines automatizados.
Desde la perspectiva del riesgo, incluir operaciones protegidas, como los pagos o el acceso a datos, ofrece una evaluación más precisa de la exposición.
En los entornos de pruebas, automatizar la autenticación mejora la coherencia, reduce el tiempo de ejecución y simplifica la gestión de las pruebas.
Por qué las pruebas de seguridad deben ir más allá de la página de inicio de sesión
La autenticación protege el acceso, pero las pruebas de seguridad deben reflejar cómo se utilizan realmente las aplicaciones.
Para evaluar con precisión los sistemas modernos, las pruebas deben cubrir las interacciones reales de los usuarios y los flujos de trabajo críticos, no solo las superficies de acceso público.
Empiece a probar sus aplicaciones autenticadas
Empiece a probar sus aplicaciones autenticadas ejecutando su primera prueba de seguridad automatizada con 2FA. Extienda sus escaneos a las áreas autenticadas dentro de su pipeline de CI/CD para obtener visibilidad completa de las interacciones reales de los usuarios, identificar las vulnerabilidades donde realmente se producen y eliminar los puntos ciegos en la seguridad de sus aplicaciones.
¿Listo para activarlo? Siga la guía de configuración paso a paso para SMS, OTP por correo electrónico, TOTP y autenticación manual para comenzar con el 2FA para escaneos autenticados
Etiquetas:
MFA