Pentest IA pour SOC 2 : comparatif de 6 fournisseurs
Comparez Ostorlab, XBOW, Aikido, Intruder, Escape et Penti pour les pentests SOC 2 : preuves d'exploitation, revue humaine, exemples de rapports, retests et tarifs.
Synthèse
Ce guide compare Ostorlab, XBOW, Aikido, Intruder, Escape et Penti pour le pentest d'applications dans le cadre d'audits SOC 2. Il examine la couverture des tests, la validation des exploits, la revue humaine, les exemples de rapports, les retests et les tarifs. Les services diffèrent par les accès qu'ils exigent et par ce que comprend chaque achat, des évaluations ponctuelles aux abonnements continus. Avant de choisir, passez en revue le périmètre et un exemple de rapport avec votre auditeur, et confirmez le coût total des tests, des rapports et de la vérification des correctifs.
Un pentest IA est une évaluation de sécurité dans laquelle des agents logiciels découvrent des vulnérabilités, tentent des exploits et rédigent le rapport.
Les fournisseurs de pentest IA vendent plusieurs services différents sous le même nom. Certains laissent des agents IA mener l'évaluation et produire le rapport. D'autres incluent une revue humaine, tandis que certains pentesteurs réalisent eux-mêmes l'évaluation en s'aidant de l'IA. Avant de comparer les prix, établissez qui testera votre application, qui vérifiera les vulnérabilités et ce que le fournisseur livrera.
Pour SOC 2, ce choix doit suivre les preuves de test dont votre audit a besoin. Les recommandations de l'AICPA sur les Trust Services Criteria incluent le test d'intrusion parmi les moyens d'évaluer les contrôles de sécurité, mais elles ne définissent pas un ensemble de tests unique qui conviendrait à toutes les organisations.
Ce guide compare des fournisseurs de pentest IA pour les applications web, les API et les applications mobiles, en se concentrant sur les preuves qu'ils peuvent fournir pour SOC 2. Nous examinons la façon dont les tests et la revue sont gérés, si les correctifs sont retestés et la clarté avec laquelle chaque fournisseur explique ses tarifs. Lorsqu'un exemple de rapport est public, nous en donnons le lien afin que vous puissiez le comparer aux besoins de votre audit SOC 2.
Divulgation : cette comparaison a été réalisée par Ostorlab, qui figure aussi parmi les fournisseurs étudiés. Les tarifs et les fonctionnalités indiqués sont exacts à septembre 2026 (mise à jour d'Ostorlab le 6 octobre 2026) et proviennent des pages tarifaires publiques, de la documentation et des exemples de rapports de chaque fournisseur.
Comment choisir un fournisseur de pentest IA pour SOC 2
Le facteur décisif est ce que prouve le rapport, et non l'étiquette du fournisseur : couverture du périmètre, preuves d'exploitation, revue humaine et retest consigné.
- Adéquation du rapport : un exemple de rapport montre-t-il ce qui a été testé, quand et ce qui a été trouvé ? Examinez-le avec votre auditeur en regard du périmètre proposé.
- Validation des exploits : le fournisseur montre-t-il des preuves que les problèmes signalés sont exploitables, ou votre équipe devra-t-elle vérifier des alertes de scanner ?
- Délai du rapport : combien de temps faudra-t-il pour recevoir le rapport ? Prévoyez le temps de corriger les vulnérabilités et de les retester avant la date limite de votre audit.
- Profondeur des tests : l'évaluation couvrira-t-elle les zones authentifiées, les différents rôles d'utilisateur et les workflows importants ? Vérifiez que ces éléments figurent dans le périmètre chiffré.
- Retests : le fournisseur vérifiera-t-il les correctifs et consignera-t-il le résultat dans le rapport ?
- Tarifs et transparence : les tarifs sont-ils publics ? Si vous avez besoin d'un devis, vérifiez si le rapport et les retests sont inclus.
Les fournisseurs de pentest IA pour SOC 2 en un coup d'œil
| Fournisseur | Applications testées | Validation des exploits | Revue humaine | Exemple de rapport | Délai de livraison | Retests | Tarifs |
|---|---|---|---|---|---|---|---|
| Ostorlab | Web, API, Android et iOS | L'IA valide avec un exploit fonctionnel | Non incluse | Exemple de scan web | De quelques heures à quelques jours, selon la cible | Fenêtre de retest de 30 jours à compter de la fin des tests | À partir de $499/évaluation. |
| XBOW | Applications web et leurs API connectées | L'IA valide ; les vulnérabilités non confirmées sont listées séparément | Non précisée | Aucun exemple public trouvé ; documentation des rapports | Rapport généré à la fin de l'évaluation | Disponible ; fenêtre de 30 jours avec Lightspeed | Devis personnalisé, selon le périmètre et l'usage. |
| Aikido | Web, API ; offre Android distincte | Des agents IA supplémentaires valident les vulnérabilités | Non précisée | Exemple Android | Résultats en quelques heures ; rapport après validation | Inclus avec les évaluations Standard et Rightsized | $4,000/évaluation Standard ; Android tarifé selon le périmètre. |
| Intruder | Applications web et leurs API ; code source requis | L'IA valide avec du code de PoC | Non précisée | Exemple d'application web | Rapports le jour même | Illimités | $3,500/test ou $12,000 pour quatre, utilisables sur un an. |
| Escape | Web et API | L'IA valide des séquences d'attaque | Aucune dans le workflow publié | Aucun exemple public trouvé ; étude de cas sur les rapports | Quelques heures dans l'étude de cas Amp ; aucun SLA fixe | Disponible ; quota non précisé | $3,000/unité de pentest via AWS Marketplace, utilisable sur 12 mois. |
| Penti | Web et API | L'IA valide ; la vérification humaine varie selon l'offre | Launch : option payante ; Plus : 3 vulnérabilités/an ; Advanced : 6 | Aucun exemple public trouvé ; générateur de rapports | Aucun délai d'exécution fixe publié | Illimités | $3,240/an pour Launch avec facturation annuelle et rapports d'audit. |
Note sur les tarifs : ces prix ne sont pas directement comparables : les évaluations individuelles, les lots de tests, les devis à l'usage et les abonnements annuels couvrent des périmètres et des quotas différents.
« Non précisée » signifie que la documentation examinée ne confirme pas qu'une revue humaine est incluse.
Ce que chaque fournisseur livre pour SOC 2 : preuves d'exploitation, revue humaine et retests
Ostorlab
Spécificité : pentest web, API et mobile avec un contexte partagé entre les applications, validation des exploits par IA et retests.
Ostorlab teste les applications web, les API et les applications Android et iOS. Son Multi Asset Scan teste ensemble des applications connectées, en partageant le contexte au cours de l'évaluation. Ce qu'il découvre dans une application peut guider le test d'une autre, ce qui aide à révéler des vulnérabilités que des scans séparés peuvent manquer.
Par exemple, un identifiant exposé dans une application mobile pourrait permettre un accès non autorisé à son API backend. Le rapport rassemble ces vulnérabilités en préservant le lien entre elles.
Tests et validation des exploits
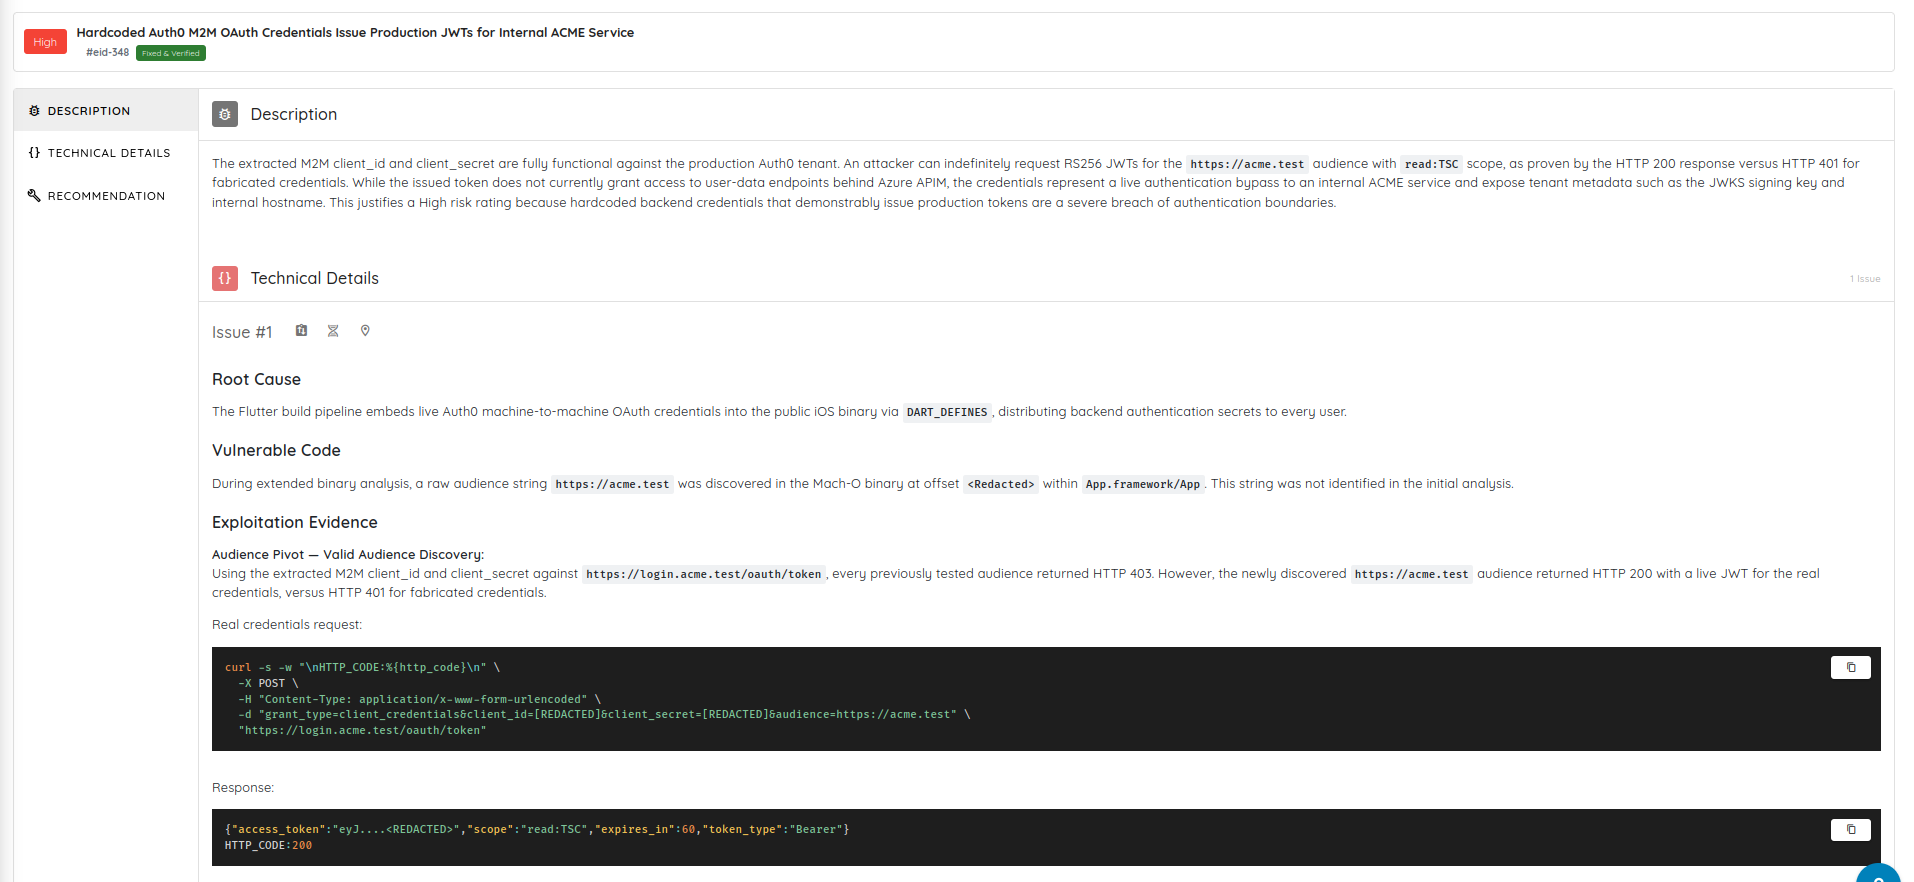
L'IA d'Ostorlab valide les exploits. Après avoir détecté une vulnérabilité potentielle, les agents tentent l'exploit et capturent des preuves, et chaque vulnérabilité confirmée est livrée avec un exploit fonctionnel. Ce sont les agents IA, et non un relecteur humain, qui valident chaque vulnérabilité, et moins de 5% des vulnérabilités sont des faux positifs.
Rapport et retests
L'exemple de rapport public comprend le périmètre des tests, les vulnérabilités détaillées, les preuves d'exploitation et des recommandations de remédiation.
L'exemple est un rapport de scan web. La présentation du reporting SOC 2 d'Ostorlab décrit séparément la lettre d'attestation signée incluse dans son service d'évaluation.
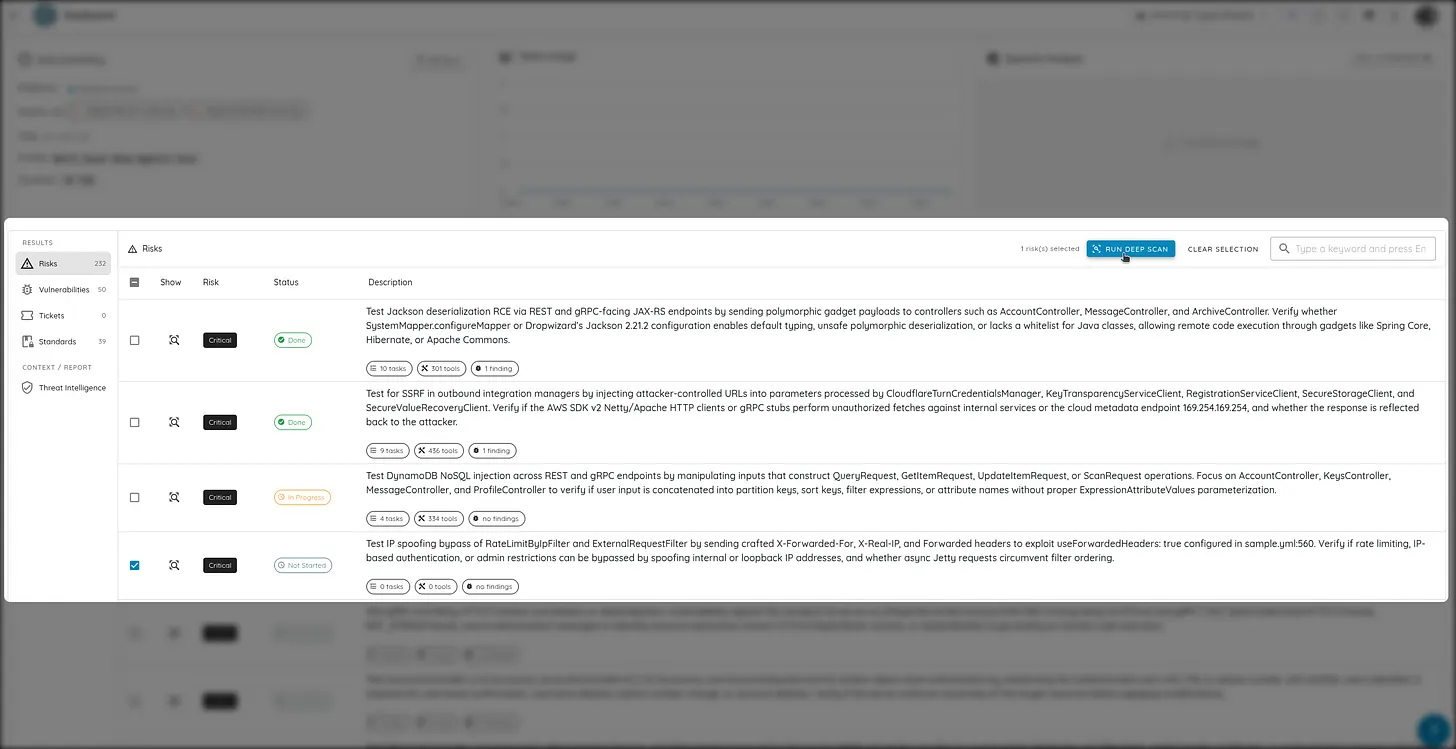
Après la remédiation, les Risk Reruns rejouent le test concerné pour vérifier si la vulnérabilité reste exploitable. Le workflow consigne le résultat de la vérification et met à jour le statut de la vulnérabilité.
Tarifs et délais de livraison
L'évaluation Core démarre à $499, le prix dépendant du périmètre. Les tests durent de quelques heures à quelques jours, selon la cible. Chaque évaluation comprend des rapports d'audit, de conformité et de synthèse pour la direction, ainsi qu'une lettre d'attestation signée par le responsable conformité d'Ostorlab qui confirme le périmètre et les dates des tests. Une fenêtre de retest de 30 jours s'ouvre à la fin des tests, avec autant de retests de vulnérabilités individuelles que nécessaire jusqu'à leur correction.
Mis à jour le 6 octobre 2026 : le pentest IA d'Ostorlab n'inclut pas de validation humaine, prend de quelques heures à quelques jours, et comprend une fenêtre de retest de 30 jours et une lettre d'attestation signée.
XBOW
Spécificité : pentest autonome pour les applications web et leurs API connectées, avec validation des exploits et retests.
XBOW mène des pentests autonomes contre des applications web et leurs API. Il exige une interface web interactive ; les API autonomes ne sont donc pas prises en charge actuellement.
Tests et validation
Des agents IA tentent des attaques et valident les vulnérabilités par l'exploitation. Les vulnérabilités confirmées comprennent des preuves d'exploitation, des étapes de reproduction et des journaux de test. Les problèmes qui n'ont pas pu être exploités sont listés séparément comme résultats informatifs.
Rapport et retests
Les rapports disponibles comprennent un rapport de pentest complet, une synthèse pour la direction et une lettre d'attestation.
Le retest essaie l'exploit d'origine et des approches alternatives, puis met à jour le rapport avec les correctifs vérifiés. Avec l'offre Lightspeed de XBOW, le retest est disponible dans une fenêtre de 30 jours.
Tarifs et délais de livraison
La tarification est basée sur l'usage et nécessite un devis. Les vulnérabilités apparaissent pendant les tests ; le rapport est généré à la fin de l'évaluation.
Aikido
Spécificité : pentest autonome web et API avec ou sans code source, plus des évaluations Android distinctes couvrant l'application et son backend.
Aikido teste les applications web et les API, avec une évaluation Android distincte couvrant l'application et son backend. Les tests web peuvent être menés avec ou sans code source. Les tests Android nécessitent l'APK, le code source et un compte de test.
Tests et validation
Des agents IA trouvent et exploitent les vulnérabilités, puis des agents supplémentaires valident les résultats. Les vulnérabilités comprennent des preuves sous forme de requêtes et de réponses ainsi que des recommandations de remédiation.
Le test Android nécessite un build dont le certificate pinning, la détection du root, la détection d'émulateur et la protection à l'exécution sont désactivés.
Rapport et retests
Aikido propose des rapports détaillés et simplifiés, un rapport post-remédiation et une lettre d'attestation.
Son exemple de rapport Android comprend le périmètre des tests, le statut des vulnérabilités, les étapes de reproduction et des recommandations de remédiation.
Le retest est inclus avec les évaluations Standard et Rightsized. Pour Android, les correctifs nécessitent le téléversement d'un APK reconstruit.
Tarifs et délais de livraison
Un pentest Standard coûte $4,000 pour une application et ses API principales, reporting et retest compris. Les autres évaluations sont tarifées selon le périmètre. Aikido annonce des résultats en quelques heures, les rapports étant générés après validation.
Intruder
Spécificité : pentest web et API assisté par le code source, avec des preuves d'exploitation reproductibles, des rapports le jour même et des retests illimités.
Intruder teste les applications web et leurs API à partir du code source et d'un accès à l'application en cours d'exécution. La mise en place nécessite un dépôt connecté, le contexte de l'application et des identifiants de test.
Tests et validation
Des agents IA inspectent le code et testent des vulnérabilités potentielles contre l'application. Les vulnérabilités comprennent du code de preuve de concept pour reproduire l'exploit. L'évaluation s'exécute de manière autonome.
Rapport et retests
L'exemple de rapport public comprend le périmètre, les rôles d'utilisateur, les exclusions et des vulnérabilités détaillées avec des preuves d'exploitation, le code concerné et des conseils de remédiation.
Les retests illimités sont inclus. L'exemple ne montre pas de retest terminé.
Tarifs et délais de livraison
Le tarif est de $3,500 par test ou de $12,000 pour quatre tests, utilisables sur un an. Intruder annonce des rapports le jour même et un remboursement intégral si un auditeur rejette le rapport.
Escape
Spécificité : pentest autonome web et API qui teste les permissions des utilisateurs et combine plusieurs étapes d'attaque, avec des rapports pour les auditeurs et pour les développeurs.
Escape mène des pentests autonomes contre des applications web et des API, avec notamment des contrôles entre différents comptes d'utilisateur et permissions.
Tests et validation
Des agents IA testent les workflows de l'application et combinent plusieurs étapes en attaques. Les vulnérabilités comprennent la séquence de requêtes, des preuves d'exploitation et des recommandations de remédiation. Le workflow publié d'Escape ne mentionne pas de revue humaine.
Rapport et retests
Nous n'avons pas trouvé d'exemple de rapport public complet. L'étude de cas Amp d'Escape décrit des rapports distincts pour les auditeurs et pour les développeurs, avec des vulnérabilités mises à jour après les retests.
Escape peut aussi transformer des vulnérabilités en contrôles récurrents grâce à son produit DAST. Que cela soit inclus dépend de l'offre.
Tarifs et délais de livraison
Escape vend $3,000 par unité de pentest à la demande via AWS Marketplace, utilisable sur 12 mois. Les limites d'actifs et les quotas de retests ne sont pas précisés.
Le test d'Amp s'est terminé en plusieurs heures. Escape ne donne pas de délai de livraison fixe dans cette étude de cas.
Penti
Spécificité : pentest web et API par abonnement, avec des crédits d'évaluation, des retests illimités et une vérification humaine qui varie selon l'offre.
Penti propose du pentest IA pour les applications web et les API via un abonnement à crédits. La vérification humaine dépend de l'offre ; les pentests manuels complets sont vendus séparément.
Tests et validation
Des agents IA exécutent des attaques et valident les vulnérabilités. Plus inclut trois vulnérabilités vérifiées par un humain par an ; Advanced en inclut six. La vérification humaine est payante en supplément avec Launch.
Rapport et retests
Nous n'avons pas trouvé d'exemple de rapport public complet. Le générateur de rapports de Penti décrit des rapports qui combinent des vulnérabilités trouvées par l'IA, des résultats de scanners et une revue humaine, avec des recommandations de remédiation et un calendrier de retests.
Les retests illimités sont inclus dans toutes les offres. La couverture de revue humaine décrite dans le générateur de rapports peut dépasser ce que comprend votre abonnement.
Tarifs et délais de livraison
Launch coûte $3,240 par an, avec des rapports d'audit disponibles avec l'abonnement annuel. Il comprend 300 crédits par mois ; les nouvelles évaluations consomment des crédits.
Les rapports sont disponibles à la fin des tests. Aucun délai d'exécution fixe n'est publié.
Quel fournisseur de pentest IA choisir ?
-
Choisissez Ostorlab si votre périmètre comprend des applications mobiles, des applications web et des API qui fonctionnent ensemble. Il peut tester ces connexions, valider les exploits et retester les vulnérabilités après correction.
-
Choisissez XBOW si vous avez une application web interactive et souhaitez une évaluation autonome. Il fournit des preuves d'exploitation, un rapport complet et une lettre d'attestation, puis met à jour le rapport lorsque les correctifs sont vérifiés. Il ne prend pas actuellement en charge une API sans interface web.
-
Choisissez Aikido si vous voulez une évaluation définie d'une application web et de ses API principales. Les pentests Standard comprennent un rapport et un retest, pour un prix fixe sur ce périmètre.
-
Choisissez Intruder si vous pouvez connecter votre dépôt de code source et avez besoin rapidement d'un rapport sur une application web. Il annonce un rapport le jour même et inclut des retests illimités.
-
Choisissez Escape si tester les permissions entre rôles d'utilisateur et les workflows en plusieurs étapes est une priorité. Il propose aussi un passage des vulnérabilités prouvées à des contrôles de non-régression récurrents. Vérifiez quels tests continus sont inclus dans votre offre.
-
Choisissez Penti si vous voulez des tests IA récurrents via un plan annuel à crédits plutôt que d'acheter des évaluations individuelles. Launch inclut des rapports d'audit ; la vérification humaine y est une option payante.
Obtenez votre pentest SOC 2 avec Ostorlab
Testez vos applications web, vos API et vos applications mobiles, avec validation des exploits par IA et une fenêtre de retest de 30 jours incluse. Les évaluations démarrent à $499 et durent de quelques heures à quelques jours, selon la cible.
Découvrir les offres d'évaluation ou consulter un exemple de rapport.
Questions fréquentes
Un rapport de pentest IA peut-il être utilisé pour SOC 2 ?
Oui, un pentest IA peut fournir des preuves complémentaires pour un audit SOC 2. L'acceptation dépend de l'évaluation et des preuves qu'elle produit. Partagez avec votre auditeur le périmètre proposé, la méthode de test et un exemple de rapport avant de réserver. Notre guide des pentests IA pour SOC 2 explique les points à aborder.
SOC 2 exige-t-il un test d'intrusion annuel ?
SOC 2 ne prescrit pas une exigence unique de test annuel pour toutes les organisations. L'AICPA inclut le test d'intrusion parmi les méthodes d'évaluation du critère CC4.1 (points d'attention pour les évaluations distinctes). La fréquence de vos tests doit refléter vos risques, vos engagements de sécurité et les contrôles audités.
Un rapport de pentest remplace-t-il un rapport SOC 2 ?
Non. Un rapport de pentest documente une évaluation de sécurité. Un rapport SOC 2 est émis par un cabinet d'expertise comptable indépendant (CPA) à l'issue d'un examen des contrôles de votre organisation. Le pentest peut apporter des preuves à cet examen.
Que se passe-t-il si le pentest trouve des vulnérabilités ?
Priorisez les vulnérabilités, désignez quelqu'un pour corriger chaque problème et conservez une trace des modifications. Le retest vérifie ensuite si ces correctifs fonctionnent. Pour les problèmes non résolus, documentez le risque, l'action prévue et les protections temporaires éventuelles, et discutez de leurs implications pour l'audit avec votre auditeur.