SOC 2向けAIペンテスト:6社のプロバイダーを比較
SOC 2向けのペンテストについて、Ostorlab、XBOW、Aikido、Intruder、Escape、Pentiを、エクスプロイトのエビデンス、人間によるレビュー、サンプルレポート、再テスト、価格の観点で比較します。
エグゼクティブサマリー
本ガイドでは、SOC 2監査を支援するアプリケーションのペンテストについて、Ostorlab、XBOW、Aikido、Intruder、Escape、Penti を比較します。テストのカバレッジ、エクスプロイトの検証、人間によるレビュー、サンプルレポート、再テスト、価格を検討します。各サービスは、アクセスの要件や、個別のアセスメントから継続的なサブスクリプションまで、購入に含まれる内容が異なります。選定の前に、スコープとサンプルレポートを監査人と確認し、テスト、レポート作成、修正の検証にかかる総費用を確認してください。
AIペンテストとは、ソフトウェアエージェントが脆弱性を発見し、エクスプロイトを試み、レポートを作成するセキュリティアセスメントです。
AIペンテストのプロバイダー は、同じ名前でいくつかの異なるサービスを販売しています。AIエージェントがアセスメントを実行してレポートを作成するものもあれば、人間によるレビューを含むものもあり、ペンテスター自身がAIの支援を受けながらアセスメントを実施するものもあります。価格を比較する前に、誰が自社のアプリケーションをテストし、誰が検出結果を確認し、プロバイダーが何を納品するのかを明確にしましょう。
SOC 2 の場合、その選択は監査で必要となるテストのエビデンスに沿って行うべきです。AICPAのトラストサービス規準のガイダンスは、セキュリティ制御を評価する方法の一つとしてペネトレーションテストを挙げていますが、すべての組織に適した単一のテストパッケージを定めているわけではありません。
本ガイドでは、Webアプリケーション、API、モバイルアプリを対象とするAIペンテストのプロバイダーを、SOC 2のために提供できるエビデンスに焦点を当てて比較します。テストとレビューがどのように行われるか、修正が再テストされるか、各プロバイダーが価格をどれだけ明確に説明しているかを見ていきます。サンプルレポートが公開されている場合は、SOC 2監査の要件と比較できるようにリンクを掲載しています。
開示事項:この比較は、取り上げているプロバイダーの一社でもあるOstorlabが作成しました。価格と機能に関する記述は2026年9月時点(Ostorlabについては2026年10月6日に更新)で正確なものであり、各プロバイダーの公開価格ページ、ドキュメント、サンプルレポートに基づいています。
SOC 2向けAIペンテストプロバイダーの選び方
決め手となるのは、プロバイダーの看板ではなく、レポートが何を実証するかです。スコープのカバレッジ、エクスプロイトのエビデンス、人間によるレビュー、記録された再テストがその要素です。
- レポートの適合性:サンプルレポートには、何を、いつテストし、何が見つかったかが示されているか。提案されたスコープとあわせて監査人とレビューする
- エクスプロイトの検証:プロバイダーは報告された問題が悪用可能であることのエビデンスを示すのか、それとも自社のチームがスキャナーのアラートを検証する必要があるのか
- レポートまでの期間:レポートを受け取るまでにどれくらいかかるか。監査の期限までに検出結果を修正して再テストする時間を確保する
- テストの深さ:アセスメントはログイン後の領域、さまざまなユーザーロール、重要なワークフローをカバーするか。これらが見積もりのスコープに含まれていることを確認する
- 再テスト:プロバイダーは修正を検証し、その結果をレポートに記録するか
- 価格と透明性:価格は公開されているか。見積もりが必要な場合は、レポートと再テストが含まれているかを確認する
SOC 2向けAIペンテストプロバイダーの比較一覧
| プロバイダー | テスト対象のアプリケーション | エクスプロイトの検証 | 人間によるレビュー | サンプルレポート | 納品までの期間 | 再テスト | 価格 |
|---|---|---|---|---|---|---|---|
| Ostorlab | Web、API、Android、iOS | AIが実際に動作するエクスプロイトで検証 | 含まれない | Webスキャンのサンプル | 対象に応じて数時間から数日 | テスト終了から30日間の再テスト期間 | $499/アセスメントから |
| XBOW | Webアプリとそれに接続されたAPI | AIが検証。未確認の検出結果は別途記載 | 明記なし | 公開サンプルは見つからず。レポートのドキュメント | アセスメント終了時にレポートを生成 | 提供あり。Lightspeedでは30日間の期間 | スコープと利用量に基づく個別見積もり |
| Aikido | Web、API。Androidは別サービス | 追加のAIエージェントが検出結果を検証 | 明記なし | Androidのサンプル | 数時間以内に結果、検証後にレポート | StandardとRightsizedのアセスメントに含まれる | $4,000/Standardアセスメント。Androidはスコープに応じた価格 |
| Intruder | Webアプリとそれに付随するAPI。ソースコードが必須 | AIがPoCコードで検証 | 明記なし | Webアプリのサンプル | 当日中にレポート | 無制限 | $3,500/テスト または 4回で$12,000、1年以内に利用可能 |
| Escape | WebとAPI | AIが攻撃シーケンスを検証 | 公開されたワークフローにはなし | 公開サンプルは見つからず。レポートに関する事例 | Ampの事例では数時間。固定のSLAはなし | 提供あり。回数は明記なし | AWS Marketplace経由で $3,000/ペンテストユニット、12か月以内に利用可能 |
| Penti | WebとAPI | AIが検証。人間による確認はプランにより異なる | Launch:有料アドオン、Plus:年3件の検出結果、Advanced:6件 | 公開サンプルは見つからず。レポートジェネレーター | 完了までの期間は公開されていない | 無制限 | 年間請求と監査レポートを含むLaunchで$3,240/年 |
価格に関する注意:これらの価格は直接比較できません。個別のアセスメント、テストのバンドル、利用量に基づく見積もり、年間サブスクリプションでは、カバーするスコープと利用枠が異なります。
「明記なし」 とは、調査したドキュメントで人間によるレビューが含まれていることを確認できなかったことを意味します。
各プロバイダーがSOC 2のために提供するもの:エクスプロイトのエビデンス、人間によるレビュー、再テスト
Ostorlab
重点:アプリケーション間でコンテキストを共有するWeb、API、モバイルのペンテスト、AIによるエクスプロイトの検証、再テスト。
Ostorlabは、Webアプリケーション、API、AndroidおよびiOSアプリをテストします。Multi Asset Scanは、接続されたアプリケーションをまとめてテストし、アセスメント全体でコンテキストを共有します。あるアプリケーションで発見したことが別のアプリケーションのテストを導き、個別のスキャンでは見逃される可能性のある脆弱性の発見に役立ちます。
たとえば、モバイルアプリで露出した認証情報によって、そのバックエンドAPIへの不正アクセスが可能になることがあります。レポートはこれらの検出結果をまとめ、それらの間のつながりを保持します。
テストとエクスプロイトの検証
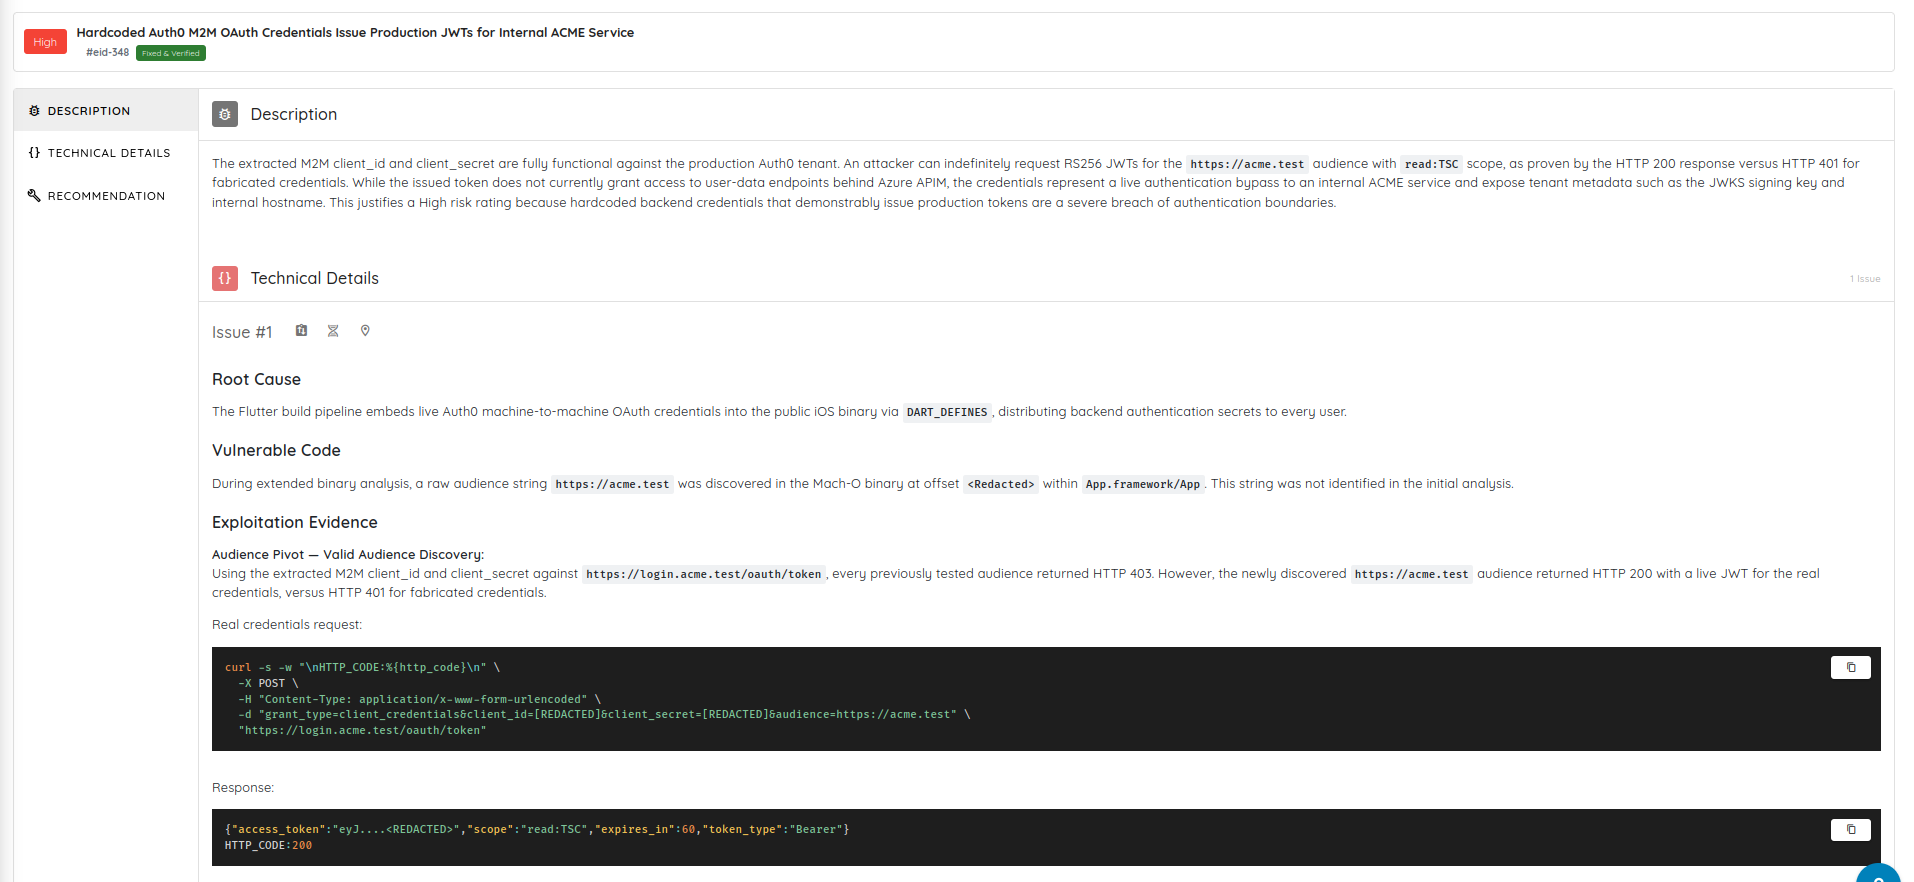
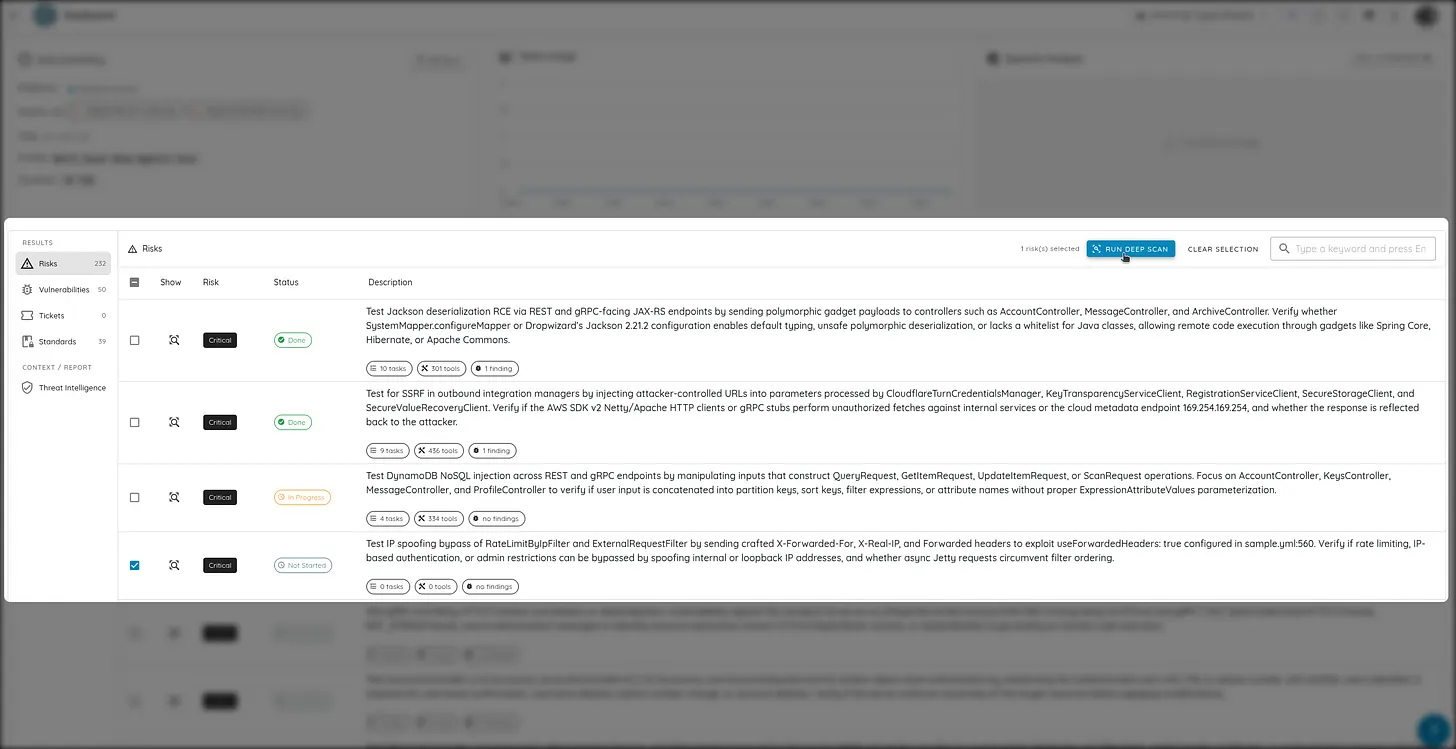
OstorlabのAIがエクスプロイトの検証を行います。潜在的な脆弱性を検出すると、エージェントはエクスプロイトを試みてエビデンスを取得し、確定した検出結果にはそれぞれ実際に動作するエクスプロイトが付属します。各検出結果を検証するのは人間のレビュー担当者ではなくAIエージェントであり、検出結果のうち誤検知(フォールスポジティブ)は5%未満です。
レポートと再テスト
公開サンプルレポートには、テストのスコープ、詳細な検出結果、エクスプロイトのエビデンス、修復ガイダンスが含まれています。
このサンプルはWebスキャンのレポートです。OstorlabのSOC 2レポートに関するウォークスルーでは、アセスメントサービスに含まれる署名付きの証明書について別途説明しています。
修復後、Risk Rerunsが該当するテストを再実行し、脆弱性がまだ悪用可能かどうかを確認します。このワークフローは検証結果を記録し、検出結果のステータスを更新します。
価格と納品
コアアセスメントは $499 からで、価格はスコープに基づきます。テストには対象に応じて数時間から数日かかります。各アセスメントには、監査、コンプライアンス、経営層向けのレポートと、スコープとテスト日を確認するOstorlabのコンプライアンス責任者が署名した証明書が含まれます。テスト終了時に30日間の再テスト期間が始まり、個々の検出結果が修正されるまで必要なだけ再テストできます。
2026年10月6日更新:OstorlabのAI Pentestには人間による検証はなく、所要時間は数時間から数日で、30日間の再テスト期間と署名付きの証明書が含まれます。
XBOW
重点:Webアプリケーションとそれに接続されたAPIを対象とした、エクスプロイトの検証と再テストを伴う自律型ペンテスト。
XBOWは、Webアプリケーションとそれに付随するAPIに対して自律型ペンテストを実行します。インタラクティブなWebインターフェースが必要なため、単独のAPIは現在サポートされていません。
テストと検証
AIエージェントが攻撃を試み、悪用を通じて検出結果を検証します。確定した脆弱性には、エクスプロイトのエビデンス、再現手順、テストログが含まれます。悪用できなかった問題は、情報提供レベルの検出結果として別途記載されます。
レポートと再テスト
利用可能なレポートには、完全なペンテストレポート、エグゼクティブサマリー、証明書が含まれます。
再テストでは元のエクスプロイトと別のアプローチを試し、検証済みの修正でレポートを更新します。XBOWのLightspeedプランでは、30日間の期間内で再テストを利用できます。
価格と納品
価格は利用量に基づき、見積もりが必要です。検出結果はテスト中に表示され、レポートはアセスメントの終了時に生成されます。
Aikido
重点:ソースコードの有無にかかわらず実行できる自律型のWebおよびAPIのペンテストと、アプリとそのバックエンドをカバーする別個のAndroidアセスメント。
Aikidoは、WebアプリケーションとAPIをテストし、アプリとそのバックエンドをカバーする別個のAndroidアセスメントも提供しています。Webのテストはソースコードの有無にかかわらず実行できます。Androidのテストには、APK、ソースコード、テストアカウントが必要です。
テストと検証
AIエージェントが脆弱性を発見して悪用し、その後、追加のエージェントが結果を検証します。検出結果には、リクエストとレスポンスのエビデンスと修復ガイダンスが含まれます。
Androidのテストには、証明書ピンニング、root検知、エミュレーター検知、実行時の保護を無効にしたビルドが必要です。
レポートと再テスト
Aikidoは、詳細版と簡易版のレポート、修復後のレポート、証明書を提供しています。
Androidのサンプルレポートには、テストのスコープ、検出結果のステータス、再現手順、修復ガイダンスが含まれています。
再テストはStandardとRightsizedのアセスメントに含まれています。Androidの修正には、再ビルドしたAPKのアップロードが必要です。
価格と納品
Standard Pentestは $4,000で、1つのアプリケーションとその主要なAPIを対象とし、レポート作成と再テストを含みます。その他のアセスメントはスコープに応じた価格です。Aikidoは数時間以内の結果提供をうたっており、レポートは検証後に生成されます。
Intruder
重点:再現可能なエクスプロイトのエビデンス、当日中のレポート、無制限の再テストを備えた、ソースコードを活用するWebおよびAPIのペンテスト。
Intruderは、ソースコードと稼働中のアプリケーションへのアクセスを用いて、Webアプリケーションとそれに付随するAPIをテストします。セットアップには、接続されたリポジトリ、アプリケーションのコンテキスト、テスト用の認証情報が必要です。
テストと検証
AIエージェントがコードを調査し、潜在的な脆弱性をアプリケーションに対してテストします。検出結果には、エクスプロイトを再現するための概念実証(PoC)コードが含まれます。アセスメントは自律的に実行されます。
レポートと再テスト
公開サンプルレポートには、スコープ、ユーザーロール、除外対象、そしてエクスプロイトのエビデンス、影響を受けるコード、修復のアドバイスを含む詳細な検出結果が記載されています。
無制限の再テストが含まれています。サンプルには完了した再テストは示されていません。
価格と納品
価格は 1テストあたり$3,500 または 4テストで$12,000で、1年以内に利用できます。Intruderは当日中のレポートと、監査人がレポートを却下した場合の全額返金をうたっています。
Escape
重点:ユーザー権限をテストし、複数の攻撃ステップを組み合わせる自律型のWebおよびAPIのペンテストと、監査人向けおよび開発者向けのレポート。
Escapeは、WebアプリケーションとAPIに対して、異なるユーザーアカウントと権限にまたがるチェックを含む自律型ペンテストを実行します。
テストと検証
AIエージェントがアプリケーションのワークフローをテストし、複数のステップを組み合わせて攻撃を行います。検出結果には、リクエストのシーケンス、エクスプロイトのエビデンス、修復ガイダンスが含まれます。Escapeの公開されたワークフローでは、人間によるレビューはうたわれていません。
レポートと再テスト
完全な公開サンプルレポートは見つかりませんでした。EscapeのAmpの事例では、監査人向けと開発者向けの別々のレポートが説明されており、検出結果は再テスト後に更新されます。
Escapeは、DAST製品を通じて検出結果を定期的なチェックに変えることもできます。これが含まれるかどうかはパッケージによります。
価格と納品
EscapeはAWS Marketplaceを通じて オンデマンドのペンテスト1ユニットあたり$3,000 で販売しており、12か月以内に利用できます。アセットの上限と再テストの回数は明記されていません。
Ampのテストは数時間で完了しました。Escapeはこの事例で固定の納品期間を示していません。
Penti
重点:アセスメントのクレジット、無制限の再テスト、プランによって異なる人間による確認を備えた、サブスクリプション型のWebおよびAPIのペンテスト。
Pentiは、クレジットベースのサブスクリプションを通じて、WebアプリケーションとAPI向けのAIペンテストを提供しています。人間による確認はプランによって異なり、完全な手動ペンテストは別途販売されています。
テストと検証
AIエージェントが攻撃を実行し、検出結果を検証します。Plusには年3件の人間による確認済みの検出結果が含まれ、Advancedには6件が含まれます。Launchでは、人間による確認は追加料金となります。
レポートと再テスト
完全な公開サンプルレポートは見つかりませんでした。Pentiのレポートジェネレーターでは、AIの検出結果、スキャナーの結果、人間によるレビューを組み合わせたレポートが説明されており、修復ガイダンスと再テストのスケジュールも含まれます。
無制限の再テストはすべてのプランに含まれています。レポートジェネレーターで説明されている人間によるレビューの範囲は、自社のサブスクリプションに含まれる範囲を超えている可能性があります。
価格と納品
Launchは 年間$3,240で、監査レポートは年間サブスクリプションで利用できます。毎月300クレジットが含まれ、新しいアセスメントごとにクレジットを消費します。
レポートはテストの終了時に利用可能になります。完了までの固定期間は公開されていません。
どのAIペンテストプロバイダーを選ぶべきか
-
Ostorlabを選ぶ:スコープに、連携して動作するモバイルアプリ、Webアプリ、APIが含まれる場合。それらのつながりをテストし、エクスプロイトを検証し、修正後に検出結果を再テストできます。
-
XBOWを選ぶ:インタラクティブなWebアプリがあり、自律型のアセスメントを望む場合。エクスプロイトのエビデンス、完全なレポート、証明書を提供し、修正が検証されるとレポートを更新します。Webインターフェースを持たないAPIには現在対応していません。
-
Aikidoを選ぶ:1つのWebアプリとその主要なAPIを対象とした、範囲の定まったアセスメントを望む場合。Standard Pentestにはレポートと再テストが含まれ、そのスコープに対して固定価格です。
-
Intruderを選ぶ:ソースリポジトリを接続でき、Webアプリのレポートを迅速に必要とする場合。当日中のレポートをうたっており、無制限の再テストが含まれます。
-
Escapeを選ぶ:ユーザーロールをまたいだ権限のテストと複数ステップのワークフローが優先事項である場合。実証された検出結果から定期的な回帰チェックへとつなげる手段も提供しています。どの継続的なテストがパッケージに含まれるかを確認してください。
-
Pentiを選ぶ:個別のアセスメントを購入するのではなく、年間のクレジットベースのプランを通じて定期的なAIテストを望む場合。Launchには監査レポートが含まれますが、このプランでは人間による確認はアドオンです。
OstorlabでSOC 2向けのペンテストを
Webアプリケーション、API、モバイルアプリを、AIによるエクスプロイトの検証と30日間の再テスト期間付きでテストできます。アセスメントは $499 からで、対象に応じて数時間から数日で完了します。
よくある質問
AIペンテストのレポートはSOC 2に使用できるか
はい、AIペンテストはSOC 2監査の裏付けとなるエビデンスを提供できます。受け入れられるかどうかは、アセスメントとそれが生み出すエビデンスによって決まります。予約する前に、提案されたスコープ、テスト手法、サンプルレポートを監査人と共有してください。当社のSOC 2向けAIペンテストに関するガイドで、話し合うべき点を説明しています。
SOC 2は年1回のペネトレーションテストを要求しているか
SOC 2は、すべての組織に対して年1回のテスト要件を一律に定めているわけではありません。AICPAはペネトレーションテストをCC4.1(独立的評価に関する着眼点)の評価方法の一つに含めています。テストの頻度は、自社のリスク、セキュリティに関するコミットメント、監査対象の制御を反映したものにすべきです。
ペンテストレポートはSOC 2レポートの代わりになるか
なりません。ペンテストレポートはセキュリティアセスメントを文書化したものです。SOC 2レポートは、組織の制御を検証した後に独立した公認会計士事務所が発行するものです。ペンテストは、その検証にエビデンスを提供することができます。
ペンテストで脆弱性が見つかった場合はどうなるか
検出結果に優先順位を付け、各問題の修正担当者を割り当て、変更の記録を残します。その後、再テストによってそれらの修正が機能しているかを確認します。未解決の問題については、リスク、予定している対応、一時的な保護策を文書化し、監査への影響を監査人と話し合ってください。