Pentesting con IA para SOC 2: comparativa de 6 proveedores
Compare Ostorlab, XBOW, Aikido, Intruder, Escape y Penti para pentests de SOC 2 según la evidencia de explotación, la revisión humana, los informes de muestra, las nuevas pruebas y los precios.
Resumen ejecutivo
Esta guía compara Ostorlab, XBOW, Aikido, Intruder, Escape y Penti en pentesting de aplicaciones que respalda las auditorías SOC 2. Examina la cobertura de las pruebas, la validación de exploits, la revisión humana, los informes de muestra, la repetición de pruebas y los precios. Los servicios difieren en los requisitos de acceso y en lo que incluye cada compra, desde evaluaciones individuales hasta suscripciones continuas. Antes de elegir, revise el alcance y el informe de muestra con su auditor y confirme el coste total de las pruebas, los informes y la verificación de las correcciones.
Un pentest con IA es una evaluación de seguridad en la que agentes de software descubren vulnerabilidades, intentan explotarlas y elaboran el informe.
Los proveedores de pentesting con IA venden varios servicios distintos bajo el mismo nombre. Algunos dejan que los agentes de IA ejecuten la evaluación y produzcan el informe. Otros incluyen revisión humana, mientras que algunos pentesters realizan la evaluación ellos mismos y se apoyan en la IA para su trabajo. Antes de comparar precios, establezca quién probará su aplicación, quién comprobará los hallazgos y qué entregará el proveedor.
Para SOC 2, esa elección debe seguir la evidencia de pruebas que necesita su auditoría. La guía de los Trust Services Criteria del AICPA incluye las pruebas de penetración como una forma de evaluar los controles de seguridad, pero no define un único paquete de pruebas adecuado para todas las organizaciones.
Esta guía compara proveedores de pentesting con IA para aplicaciones web, API y aplicaciones móviles, centrándose en la evidencia que pueden aportar para SOC 2. Analizamos cómo se gestionan las pruebas y la revisión, si se repiten las pruebas tras las correcciones y con qué claridad explica cada proveedor sus precios. Cuando existe un informe de muestra público, incluimos el enlace para que pueda compararlo con las necesidades de su auditoría SOC 2.
Declaración de intereses: esta comparativa ha sido elaborada por Ostorlab, que también es uno de los proveedores analizados. Los precios y las afirmaciones sobre funcionalidades son exactos a septiembre de 2026 (actualizado por Ostorlab el 6 de octubre de 2026) y proceden de las páginas de precios, la documentación y los informes de muestra públicos de cada proveedor.
Cómo elegir un proveedor de pentesting con IA para SOC 2
El factor decisivo es lo que demuestra el informe, no la etiqueta del proveedor: cobertura del alcance, evidencia de explotación, revisión humana y una nueva prueba registrada.
- Adecuación del informe: ¿muestra un informe de muestra qué se probó, cuándo y qué se encontró? Revíselo junto con el alcance propuesto con su auditor.
- Validación de exploits: ¿aporta el proveedor evidencia de que los problemas notificados pueden explotarse, o su equipo tendrá que verificar las alertas del escáner?
- Plazo de entrega del informe: ¿cuánto tardará en recibirse el informe? Deje tiempo para corregir los hallazgos y volver a probarlos antes de la fecha límite de su auditoría.
- Profundidad de las pruebas: ¿cubrirá la evaluación las áreas con sesión iniciada, los distintos roles de usuario y los flujos de trabajo importantes? Compruebe que estos elementos están incluidos en el alcance presupuestado.
- Repetición de pruebas: ¿verificará el proveedor las correcciones y registrará el resultado en el informe?
- Precios y transparencia: ¿son públicos los precios? Si necesita un presupuesto, compruebe si el informe y la repetición de pruebas están incluidos.
Proveedores de pentesting con IA para SOC 2 de un vistazo
| Proveedor | Aplicaciones probadas | Validación de exploits | Revisión humana | Informe de muestra | Plazo de entrega | Repetición de pruebas | Precios |
|---|---|---|---|---|---|---|---|
| Ostorlab | Web, API, Android e iOS | La IA valida con un exploit funcional | No incluida | Muestra de escaneo web | De unas horas a unos días, según el objetivo | Ventana de 30 días para repetir pruebas desde el final de las pruebas | Desde $499/evaluación. |
| XBOW | Aplicaciones web y sus API conectadas | La IA valida; los hallazgos no confirmados se enumeran por separado | No especificada | No se ha encontrado ninguna muestra pública; documentación de los informes | Informe generado al final de la evaluación | Disponible; ventana de 30 días en Lightspeed | Presupuesto personalizado, según el alcance y el uso. |
| Aikido | Web, API; oferta independiente para Android | Agentes de IA adicionales validan los hallazgos | No especificada | Muestra de Android | Resultados en horas; informe tras la validación | Incluida en las evaluaciones Standard y Rightsized | $4,000/evaluación Standard; Android se tarifica según el alcance. |
| Intruder | Aplicaciones web y sus API; se requiere el código fuente | La IA valida con código de PoC | No especificada | Muestra de aplicación web | Informes el mismo día | Ilimitada | $3,500/prueba o $12,000 por cuatro, utilizables en el plazo de un año. |
| Escape | Web y API | La IA valida las secuencias de ataque | Ninguna en el flujo de trabajo publicado | No se ha encontrado ninguna muestra pública; caso práctico sobre informes | Horas en el caso de Amp; sin SLA fijo | Disponible; cantidad incluida no especificada | $3,000/unidad de pentest a través de AWS Marketplace, utilizable en 12 meses. |
| Penti | Web y API | La IA valida; la verificación humana varía según el plan | Launch: complemento de pago; Plus: 3 hallazgos/año; Advanced: 6 | No se ha encontrado ninguna muestra pública; generador de informes | No se publica un plazo de finalización fijo | Ilimitada | $3,240/año para Launch con facturación anual e informes de auditoría. |
Nota sobre los precios: estos precios no son directamente comparables: las evaluaciones individuales, los paquetes de pruebas, los presupuestos basados en el uso y las suscripciones anuales cubren alcances y cantidades incluidas distintos.
«No especificada» significa que la documentación revisada no confirma que se incluya revisión humana.
Qué ofrece cada proveedor para SOC 2: evidencia de explotación, revisión humana y repetición de pruebas
Ostorlab
Enfoque: pentesting web, de API y móvil con contexto compartido entre aplicaciones, validación de exploits con IA y repetición de pruebas.
Ostorlab prueba aplicaciones web, API y aplicaciones Android e iOS. Su Multi Asset Scan prueba juntas las aplicaciones conectadas y comparte el contexto a lo largo de la evaluación. Lo que descubre en una aplicación puede orientar las pruebas de otra, lo que ayuda a encontrar vulnerabilidades que los escaneos independientes pueden pasar por alto.
Por ejemplo, una credencial expuesta en una aplicación móvil podría permitir el acceso no autorizado a su API de backend. El informe reúne estos hallazgos y conserva la conexión entre ellos.
Pruebas y validación de exploits
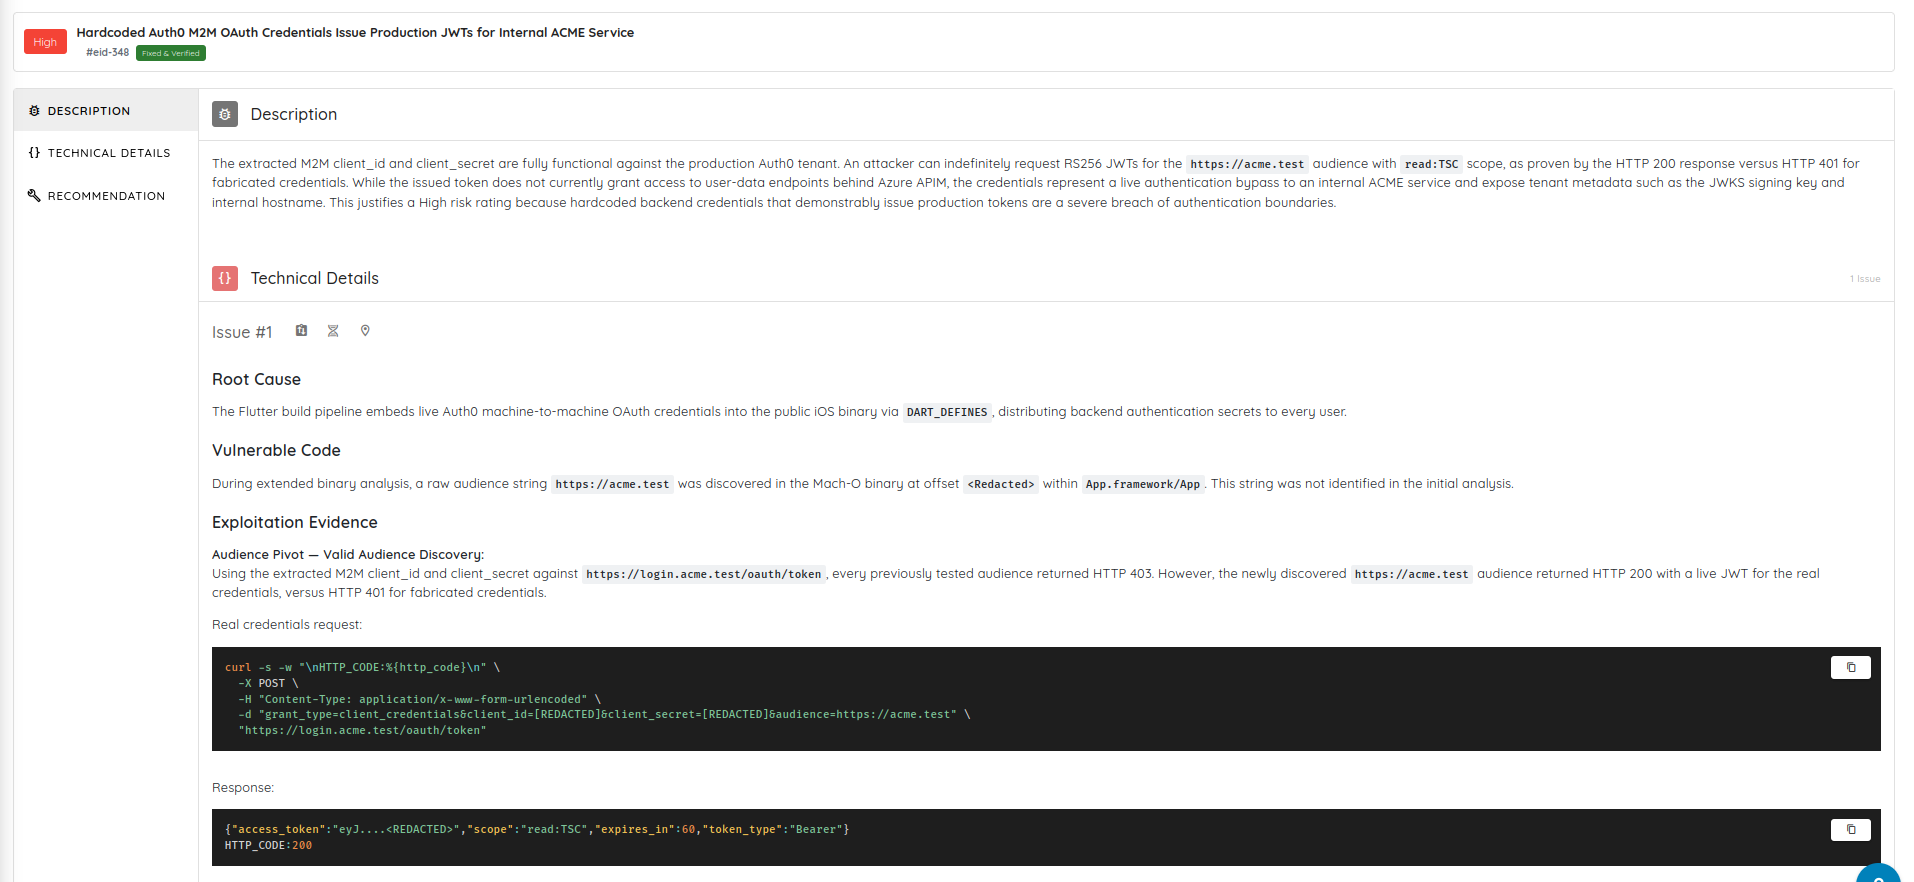
La IA de Ostorlab realiza la validación de exploits. Tras detectar una posible vulnerabilidad, los agentes intentan explotarla y capturan la evidencia, y cada hallazgo confirmado se entrega con un exploit funcional. Los agentes de IA, y no un revisor humano, validan cada hallazgo, y menos del 5% de los hallazgos son falsos positivos.
Informe y repetición de pruebas
El informe de muestra público incluye el alcance de las pruebas, los hallazgos detallados, la evidencia de explotación y la guía de corrección.
La muestra es un informe de escaneo web. El recorrido de Ostorlab por los informes SOC 2 describe por separado la carta de atestación firmada que se incluye con su servicio de evaluación.
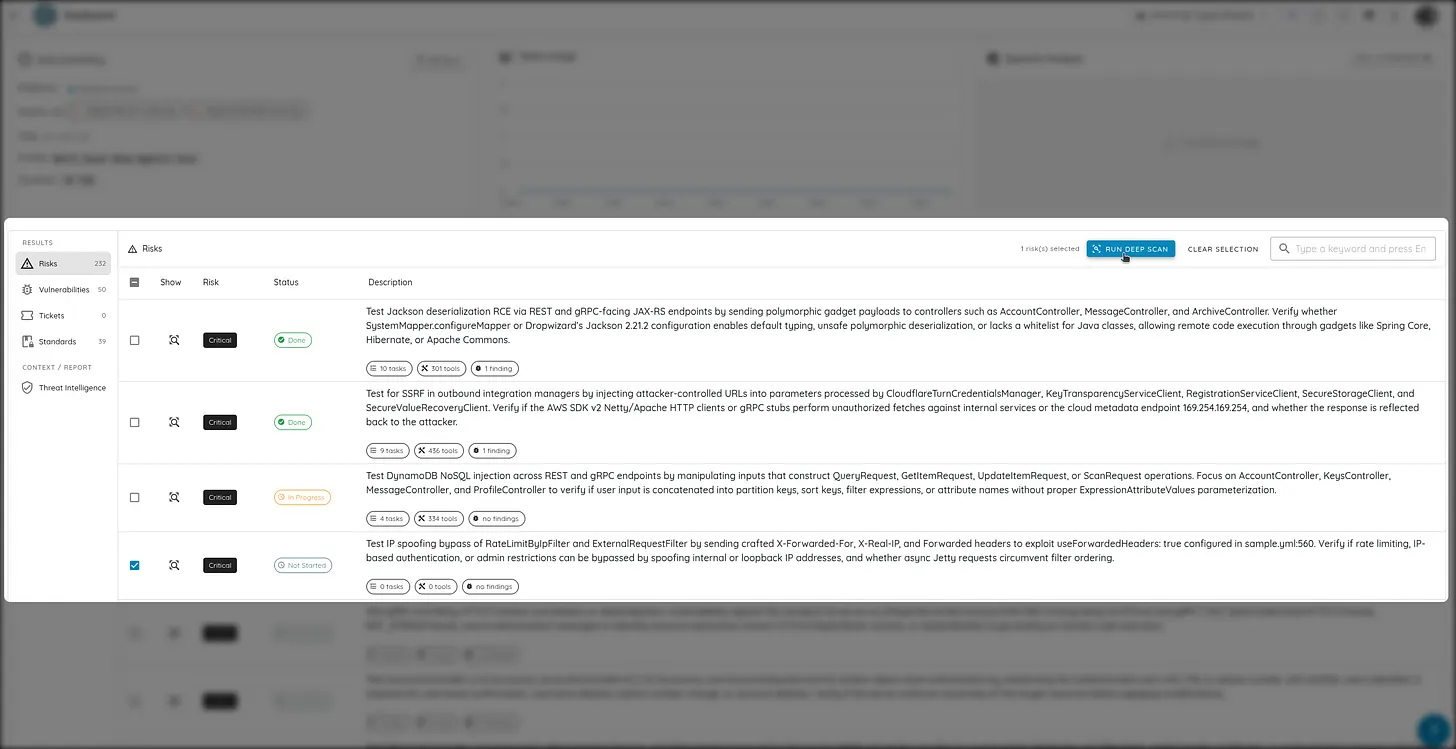
Tras la corrección, los Risk Reruns repiten la prueba correspondiente para comprobar si la vulnerabilidad sigue siendo explotable. El flujo de trabajo registra el resultado de la verificación y actualiza el estado del hallazgo.
Precios y plazo de entrega
La evaluación Core comienza en $499, con un precio que depende del alcance. Las pruebas duran de unas horas a unos días, según el objetivo. Cada evaluación incluye informes de auditoría, de cumplimiento y ejecutivos, y una carta de atestación firmada por el responsable de cumplimiento de Ostorlab que confirma el alcance y las fechas de las pruebas. Una ventana de 30 días para repetir pruebas se abre cuando terminan las pruebas, con tantas repeticiones de hallazgos individuales como sean necesarias hasta que se corrijan.
Actualizado el 6 de octubre de 2026: el AI Pentest de Ostorlab no incluye validación humana, tarda de unas horas a unos días e incluye una ventana de 30 días para repetir pruebas y una carta de atestación firmada.
XBOW
Enfoque: pentesting autónomo para aplicaciones web y sus API conectadas, con validación de exploits y repetición de pruebas.
XBOW ejecuta pentests autónomos contra aplicaciones web y sus API. Requiere una interfaz web interactiva, por lo que las API independientes no se admiten actualmente.
Pruebas y validación
Los agentes de IA intentan ataques y validan los hallazgos mediante la explotación. Las vulnerabilidades confirmadas incluyen evidencia del exploit, pasos de reproducción y registros de las pruebas. Los problemas que no pudieron explotarse se enumeran por separado como hallazgos informativos.
Informe y repetición de pruebas
Los informes disponibles incluyen un informe completo de pentest, un resumen ejecutivo y una carta de atestación.
La repetición de pruebas intenta el exploit original y enfoques alternativos, y después actualiza el informe con las correcciones verificadas. En el plan Lightspeed de XBOW, la repetición de pruebas está disponible dentro de una ventana de 30 días.
Precios y plazo de entrega
El precio se basa en el uso y requiere un presupuesto. Los hallazgos aparecen durante las pruebas; el informe se genera cuando termina la evaluación.
Aikido
Enfoque: pentesting autónomo web y de API, con o sin código fuente, además de evaluaciones independientes de Android que cubren la aplicación y su backend.
Aikido prueba aplicaciones web y API, con una evaluación independiente de Android que cubre la aplicación y su backend. Las pruebas web pueden ejecutarse con o sin código fuente. Las pruebas de Android requieren el APK, el código fuente y una cuenta de prueba.
Pruebas y validación
Los agentes de IA encuentran y explotan vulnerabilidades, y después otros agentes validan los resultados. Los hallazgos incluyen evidencia de solicitudes y respuestas y guía de corrección.
Las pruebas de Android requieren una compilación con la fijación de certificados, la detección de root, la detección de emuladores y la protección en tiempo de ejecución deshabilitadas.
Informe y repetición de pruebas
Aikido ofrece informes detallados y simplificados, un informe posterior a la corrección y una carta de atestación.
Su informe de muestra de Android incluye el alcance de las pruebas, el estado de los hallazgos, los pasos de reproducción y la guía de corrección.
La repetición de pruebas está incluida en las evaluaciones Standard y Rightsized. En Android, las correcciones requieren subir un APK recompilado.
Precios y plazo de entrega
Un Standard Pentest cuesta $4,000 para una aplicación y sus API principales, con informes y repetición de pruebas incluidos. Las demás evaluaciones se tarifican según el alcance. Aikido anuncia resultados en horas, con informes generados tras la validación.
Intruder
Enfoque: pentesting web y de API asistido por código fuente, con evidencia de explotación reproducible, informes el mismo día y repetición de pruebas ilimitada.
Intruder prueba aplicaciones web y sus API utilizando el código fuente y el acceso a la aplicación en ejecución. La configuración requiere un repositorio conectado, contexto de la aplicación y credenciales de prueba.
Pruebas y validación
Los agentes de IA inspeccionan el código y prueban las posibles vulnerabilidades contra la aplicación. Los hallazgos incluyen código de prueba de concepto para reproducir el exploit. La evaluación se ejecuta de forma autónoma.
Informe y repetición de pruebas
El informe de muestra público incluye el alcance, los roles de usuario, las exclusiones y los hallazgos detallados con evidencia de explotación, código afectado y recomendaciones de corrección.
Se incluye la repetición de pruebas ilimitada. La muestra no presenta una repetición de pruebas completada.
Precios y plazo de entrega
El precio es de $3,500 por prueba o $12,000 por cuatro pruebas, utilizables en el plazo de un año. Intruder anuncia informes el mismo día y un reembolso completo si un auditor rechaza el informe.
Escape
Enfoque: pentesting autónomo web y de API que prueba los permisos de los usuarios y combina varios pasos de ataque, con informes para auditores y desarrolladores.
Escape ejecuta pentests autónomos contra aplicaciones web y API, incluidas comprobaciones entre distintas cuentas de usuario y permisos.
Pruebas y validación
Los agentes de IA prueban los flujos de trabajo de la aplicación y combinan varios pasos en ataques. Los hallazgos incluyen la secuencia de solicitudes, la evidencia del exploit y la guía de corrección. El flujo de trabajo publicado de Escape no anuncia revisión humana.
Informe y repetición de pruebas
No encontramos un informe de muestra público completo. El caso práctico de Amp de Escape describe informes separados para auditores y desarrolladores, con los hallazgos actualizados tras la repetición de pruebas.
Escape también puede convertir los hallazgos en comprobaciones recurrentes mediante su producto DAST. Que esto esté incluido depende del paquete.
Precios y plazo de entrega
Escape vende $3,000 por unidad de pentest bajo demanda a través de AWS Marketplace, utilizable en 12 meses. No se especifican los límites de activos ni las cantidades de repeticiones de pruebas incluidas.
La prueba de Amp se completó en varias horas. Escape no indica un plazo de entrega fijo en ese caso práctico.
Penti
Enfoque: pentesting web y de API por suscripción, con créditos de evaluación, repetición de pruebas ilimitada y una verificación humana que varía según el plan.
Penti ofrece pentesting con IA para aplicaciones web y API mediante una suscripción basada en créditos. La verificación humana depende del plan; los pentests manuales completos se venden por separado.
Pruebas y validación
Los agentes de IA ejecutan ataques y validan los hallazgos. Plus incluye tres hallazgos verificados por personas al año; Advanced incluye seis. La verificación humana tiene un coste adicional en Launch.
Informe y repetición de pruebas
No encontramos un informe de muestra público completo. El generador de informes de Penti describe informes que combinan hallazgos de la IA, resultados de escáneres y revisión humana, con guía de corrección y un calendario de repetición de pruebas.
Las repeticiones de pruebas ilimitadas están incluidas en todos los planes. La cobertura de revisión humana descrita en el generador de informes puede superar la que incluye su suscripción.
Precios y plazo de entrega
Launch cuesta $3,240 al año, con informes de auditoría disponibles en la suscripción anual. Incluye 300 créditos al mes; las nuevas evaluaciones consumen créditos.
Los informes están disponibles cuando terminan las pruebas. No se publica un plazo de finalización fijo.
¿Qué proveedor de pentesting con IA debería elegir?
-
Elija Ostorlab si su alcance incluye aplicaciones móviles, aplicaciones web y API que funcionan conjuntamente. Puede probar esas conexiones, validar exploits y repetir las pruebas de los hallazgos tras las correcciones.
-
Elija XBOW si tiene una aplicación web interactiva y desea una evaluación autónoma. Proporciona evidencia de explotación, un informe completo y una carta de atestación, y después actualiza el informe cuando se verifican las correcciones. Actualmente no admite una API sin interfaz web.
-
Elija Aikido si desea una evaluación definida de una aplicación web y sus API principales. Los Standard Pentests incluyen un informe y la repetición de pruebas, con un precio fijo para ese alcance.
-
Elija Intruder si puede conectar su repositorio de código fuente y necesita rápidamente un informe de una aplicación web. Anuncia informes el mismo día e incluye repetición de pruebas ilimitada.
-
Elija Escape si probar los permisos entre roles de usuario y los flujos de trabajo de varios pasos es una prioridad. También ofrece un camino desde los hallazgos demostrados hasta comprobaciones de regresión recurrentes. Confirme qué pruebas continuas incluye su paquete.
-
Elija Penti si desea pruebas de IA recurrentes mediante un plan anual basado en créditos, en lugar de comprar evaluaciones individuales. Launch incluye informes de auditoría; la verificación humana es un complemento en ese nivel.
Obtenga su pentest SOC 2 con Ostorlab
Pruebe sus aplicaciones web, API y aplicaciones móviles, con validación de exploits mediante IA y una ventana de 30 días para repetir pruebas incluida. Las evaluaciones comienzan en $499 y tardan de unas horas a unos días, según el objetivo.
Explore los planes de evaluación o consulte un informe de muestra.
Preguntas frecuentes
¿Puede utilizarse un informe de pentest con IA para SOC 2?
Sí, un pentest con IA puede aportar evidencia complementaria para una auditoría SOC 2. La aceptación depende de la evaluación y de la evidencia que produzca. Comparta con su auditor el alcance propuesto, el método de pruebas y el informe de muestra antes de contratar. Nuestra guía sobre pentests con IA para SOC 2 explica qué conviene tratar.
¿Exige SOC 2 una prueba de penetración anual?
SOC 2 no prescribe un único requisito de pruebas anuales para todas las organizaciones. El AICPA incluye las pruebas de penetración entre los métodos de evaluación del criterio CC4.1 (puntos de enfoque para evaluaciones independientes). La frecuencia de sus pruebas debe reflejar sus riesgos, sus compromisos de seguridad y los controles que se auditan.
¿Sustituye un informe de pentest a un informe SOC 2?
No. Un informe de pentest documenta una evaluación de seguridad. Un informe SOC 2 lo emite una firma independiente de CPA tras un examen de los controles de su organización. El pentest puede aportar evidencia a ese examen.
¿Qué ocurre si el pentest encuentra vulnerabilidades?
Priorice los hallazgos, asigne a alguien para corregir cada problema y conserve un registro de los cambios. La repetición de pruebas comprueba después si esas correcciones funcionan. Para los problemas sin resolver, documente el riesgo, la acción prevista y cualquier protección temporal, y analice con su auditor sus implicaciones para la auditoría.