Ostorlab vs NowSecure : comparatif de la sécurité des applications mobiles
Ostorlab vs NowSecure dans six domaines : coût et passage à l'échelle, intégration CI/CD, couverture de la logique métier, prise en charge des frameworks, scans ciblés et applications soumises à des restrictions géographiques.
Au-delà de l'AppSec mobile traditionnelle : pourquoi les équipes DevSecOps modernes remplacent NowSecure par Ostorlab
Toutes les plateformes MAST prétendent sécuriser les applications modernes. Peu sont réellement conçues pour la façon dont ces applications sont développées. Aujourd'hui, les applications mobiles reposent aussi souvent sur React Native et Flutter que sur du code natif, déploient des variantes régionales volontairement restreintes géographiquement, et cachent leur véritable surface d'attaque derrière le SSO, la 2FA et des parcours d'inscription en plusieurs étapes, et non un simple formulaire de connexion. Ce ne sont plus des cas limites : c'est la norme. Pourtant, la plupart des plateformes de scan les traitent encore comme des détails secondaires, greffés sur un modèle conçu pour un écosystème mobile plus simple. Ostorlab a été conçu dès l'origine pour résoudre ces problèmes précis, plutôt que d'adapter après coup une ancienne approche du scan. Cet article passe en revue six domaines où cette différence de conception se vérifie en pratique, par comparaison avec l'approche de NowSecure, centrée sur les pipelines d'entreprise.
À propos de cette comparaison
Cette comparaison est publiée par Ostorlab, qui développe et vend la plateforme Ostorlab comparée ici. Les descriptions de NowSecure s'appuient sur le site web public et la documentation de NowSecure ; celles d'Ostorlab s'appuient sur la documentation produit d'Ostorlab. Les informations sur les autres éditeurs reflètent leurs sites web et leur documentation publics au 27 juillet 2026.
Critères d'évaluation : modèle de tarification, intégration et déploiement CI/CD, tests de la logique métier et de l'authentification, résultats et preuves, prise en charge des frameworks multiplateformes, scan ciblé d'une seule vulnérabilité, test d'applications soumises à des restrictions géographiques, remédiation du code et prise en charge de Bring Your Own AI Key (BYOK).
| Catégorie | NowSecure | Ostorlab |
|---|---|---|
| Modèle de tarification | Licences d'entreprise sur mesure | Jetons prépayés, avec remboursement des jetons inutilisés + sièges illimités gratuits |
| CI/CD et déploiement | Intégrations avec GitHub Actions, GitLab, Jenkins, CircleCI, Azure DevOps, Bitrise et Jira | Scan direct sans configuration depuis les stores d'applications, sans pipeline requis, plus prise en charge CI/CD (GitHub, GitLab, Azure DevOps, Jenkins, Bitbucket, CircleCI) |
| Logique métier et tests d'authentification | Tests sur appareils réels, avec des agents IA qui parcourent les flux authentifiés | Agentic Deep Scan enchaîne de façon autonome inscription → SSO → 2FA → impact sur le backend |
| Résultats et preuves | Rapports standard de vulnérabilités + score de risque | Résultats vérifiés par exploitation, avec preuves de niveau probant : PCAP, journaux de requêtes et réponses, étapes de reproduction |
| Prise en charge des frameworks multiplateformes | Flutter, React Native | Flutter, React Native, ainsi que HarmonyOS |
| Scan ciblé / d'une seule vulnérabilité | Aucun retest d'un résultat unique trouvé sur ses pages publiques | Single Vulnerability Assessment : vérifiez une CVE en quelques minutes, sans nouveau scan complet |
| Tests géo-restreints / régionaux | Aucune sélection de pays trouvée sur ses pages publiques | Accès direct aux stores par pays/région, sans VPN ni recherche manuelle de binaires |
| Remédiation du code | Recommandations de remédiation fournies ; correctifs non générés automatiquement | Correctifs de code générés par IA, prêts à fusionner, livrés dans GitHub/GitLab |
| Bring Your Own AI Key (BYOK) | Non trouvé sur ses pages publiques | ✅ |
Bien résoudre ces problèmes commence par une plateforme qui ne crée pas ses propres frictions, en commençant par le sujet auquel toute évaluation finit par revenir : le coût.
1. Coût et passage à l'échelle
Lorsqu'on évalue une plateforme de test de sécurité des applications mobiles (MAST), le modèle de tarification est tout aussi déterminant que les capacités techniques. Les outils de sécurité doivent évoluer en douceur avec vos cycles de développement, sans vous pénaliser lorsque votre équipe grandit ou que votre portefeuille d'applications s'étend.
Le défi NowSecure
NowSecure repose sur une structure tarifaire plus traditionnelle, orientée grandes entreprises. Pour les petites équipes, ou les organisations qui maintiennent un grand nombre d'applications relativement simples, ce modèle introduit une friction importante. Des tarifs d'entrée élevés et des licences rigides créent une barrière à l'entrée importante et enferment souvent les équipes dans des engagements inflexibles, sans rapport avec leur volume de scans ou la taille de leur équipe.
L'avantage Ostorlab
Ostorlab repense la tarification DevSecOps en alignant les coûts sur l'usage réel et en facilitant la collaboration de toute l'équipe, sans les pénalités des licences traditionnelles.
- FinOps transparent et remboursement des jetons inutilisés : contrairement aux lots de crédits rigides qui vous placent dans une logique du « à utiliser ou à perdre », Ostorlab s'appuie sur un portefeuille de jetons dynamique pour ses modèles d'IA. Si l'agent IA parvient à résoudre un chemin d'exploitation tôt dans un scan, tous les jetons inutilisés sont automatiquement remboursés sur le portefeuille de votre espace de travail à la fin du scan.
- Collaboration illimitée et gratuite : la sécurité applicative moderne exige des contributions transverses. Ostorlab ne pénalise pas votre organisation avec une licence par siège. Les développeurs, les ingénieurs QA et les équipes sécurité peuvent collaborer librement avec un nombre de sièges illimité, ce qui garantit que chacun a accès aux données de remédiation sans faire grimper les coûts d'achat.
- Bring Your Own Key (BYOK) : Ostorlab permet aux utilisateurs d'apporter leurs propres clés d'API d'IA, ce qui permet aux équipes d'utiliser leurs modèles d'IA générative préférés ou de s'intégrer sans friction aux modèles déjà pris en charge et approuvés par leur entreprise (comme les modèles d'OpenAI, d'Anthropic ou de Google).
Mis à jour le 1 octobre 2026 : précision que les remboursements s'appliquent aux jetons inutilisés et sont effectués à la fin d'un scan.
Mis à jour le 2 octobre 2026 : les déclarations sur NowSecure renvoient désormais vers ses pages publiques, ou indiquent lorsque nous n'y avons trouvé aucune mention.
Mis à jour le 6 octobre 2026 : la section sur l'automatisation reflète désormais les tests de flux authentifiés documentés par NowSecure.
Le prix est un critère parmi d'autres. Savoir si l'outil fonctionne réellement sans difficulté en est un autre…
2. Défis d'intégration et de déploiement
Un scanner de sécurité puissant n'est utile que si votre équipe parvient réellement à le mettre en route sans perturber son workflow. La facilité de déploiement et la possibilité de scanner des actifs en dehors d'un pipeline traditionnel sont des différences majeures entre les outils traditionnels et les plateformes DevSecOps modernes.
Le défi NowSecure
NowSecure est très axé sur l'intégration aux pipelines, ce qui peut devenir une arme à double tranchant. Les équipes plus petites ou plus réduites trouvent souvent la plateforme trop complexe à configurer. S'appuyer sur des configurations alambiquées, composer avec des exigences strictes d'environnement on-premise et être obligé de construire des intégrations CI/CD complexes juste pour lancer un simple scan de référence peut créer d'importants goulots d'étranglement opérationnels. Si un actif n'est pas parfaitement raccordé au pipeline, le scanner devient une corvée manuelle.
L'avantage Ostorlab
Ostorlab adopte une approche nettement plus agile : il supprime le prérequis d'un pipeline CI/CD pleinement mature en permettant des intégrations directes avec les environnements où vos applications se trouvent déjà.
- Scan direct des stores sans configuration : Ostorlab se passe complètement d'intégrations de pipeline complexes ou de la recherche manuelle de binaires. Il se connecte directement aux App Stores mondiaux, à Google Play et à TestFlight. Les équipes sécurité peuvent simplement rechercher par nom d'application ou par bundle ID et importer les applications directement pour les scanner, en utilisant même le filtrage natif par pays/localisation pour récupérer et tester des variantes régionales soumises à des restrictions géographiques.
- Surveillance continue des stores : au lieu de s'appuyer entièrement sur des déclencheurs CI/CD fragiles pour lancer les tests, Ostorlab suit automatiquement vos actifs de store connectés. Dès qu'un nouveau build ou un correctif urgent hors cycle est publié, Ostorlab le rescanne sans aucune intervention humaine, ce qui garantit une surveillance continue de votre posture de sécurité quelle que soit la manière dont la version a été déployée.
3. Limites de l'automatisation et angles morts de la logique métier
Le véritable test d'un scanner de sécurité dynamique est sa façon de gérer la complexité des applications mobiles modernes. De nombreux outils traditionnels peinent à comprendre la logique métier ou à parcourir les zones authentifiées, laissant les vulnérabilités profondes situées après la connexion totalement non testées.
Le défi NowSecure
NowSecure documente des tests sur appareils réels avec des agents IA qui parcourent les flux authentifiés : atteindre l'écran de connexion n'est donc pas le problème. La différence tient à la profondeur des tests après la connexion, et aux preuves que chaque plateforme remet aux développeurs. Des résultats sans preuve nécessitent encore une expertise de sécurité manuelle pour les examiner, les prouver ou les écarter.
L'avantage Ostorlab
Ostorlab aborde les tests moins comme un scanner rigide que comme un pentesteur automatisé intelligent, conçu pour surmonter les angles morts traditionnels de l'automatisation.
- Exploitation autonome : au lieu d'une simple recherche de motifs, l'Agentic Deep Scan d'Ostorlab agit comme un pentesteur automatisé. Il ne se contente pas de signaler des vulnérabilités « possibles » : il tente activement de les exploiter. Lorsqu'une faille est trouvée, Ostorlab renvoie des preuves vérifiées de niveau probant, comme des PCAP et des stack traces, ce qui évite à votre équipe de courir après des faux positifs.
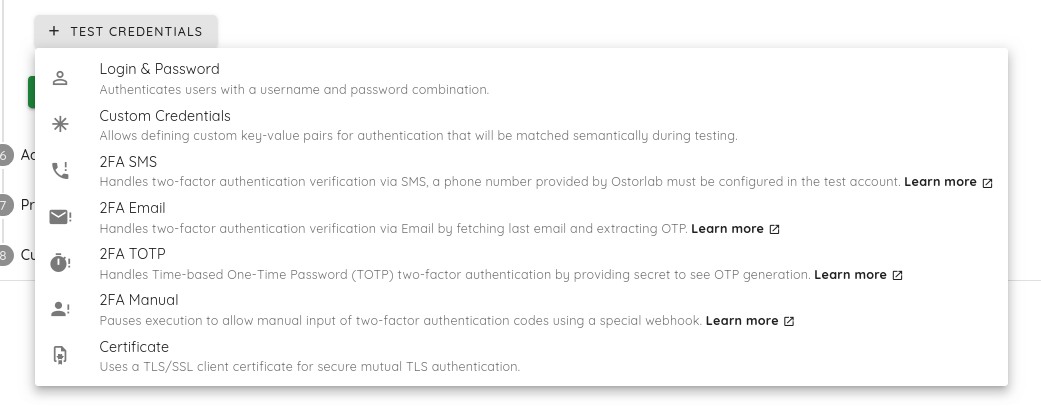
- Navigation avancée après authentification : Ostorlab ne reste pas bloqué à la porte d'entrée. L'agent est conçu pour gérer intelligemment des parcours de connexion complexes, notamment l'inscription en plusieurs étapes, l'authentification unique (SSO), l'authentification à deux facteurs (2FA/OTP) et les changements dynamiques d'état de l'interface, afin que les surfaces d'attaque profondes situées après la connexion soient sondées en profondeur.
- Preuve visuelle (pas de boîte noire) : pour contrer le « faux sentiment de sécurité » inhérent aux tests automatisés, Ostorlab fournit une carte de chaleur visuelle de la couverture du scan. Elle élimine l'effet boîte noire en vous montrant chaque écran, chaque transition de machine à états et chaque WebView que l'agent a parcourus, et prouve exactement ce qui a été testé, et ce qui ne l'a pas été.
C'est le deuxième point sur lequel les outils traditionnels traitent comme un cas limite, plutôt que comme la norme, un véritable changement dans la façon dont les applications sont développées : le développement moderne ne se fait plus dans un seul langage ni selon une seule architecture.
4. Lacunes fonctionnelles et prise en charge des frameworks
Alors que le développement mobile se tourne massivement vers les frameworks multiplateformes et les environnements hybrides complexes, un scanner de sécurité doit être capable de comprendre l'architecture sous-jacente. L'analyse statique générique ne suffit plus lorsque la logique métier est répartie entre différentes couches de code natif et non natif.
Le défi NowSecure
Si NowSecure gère bien les applications natives traditionnelles, les équipes rencontrent souvent des limites avec certains frameworks multiplateformes. Les applications hybrides cachent des risques dans les ponts personnalisés et la logique compilée entre leurs couches natives et web, et les pages publiques de NowSecure ne décrivent pas la profondeur de ses tests sur ces éléments. Les équipes qui ne peuvent pas confirmer cette couverture ajoutent souvent d'autres outils pour combler le manque. Cette approche disparate fragmente la posture de sécurité et complique le processus de remédiation pour les développeurs.
L'avantage Ostorlab
Ostorlab est conçu pour les stacks de développement modernes et offre une plateforme unifiée qui comprend nativement les frameworks traditionnels comme émergents.
- Couverture multiplateforme native : Ostorlab offre une couverture dédiée, immédiatement disponible, pour les frameworks multiplateformes modernes comme React Native, Flutter et MAUI. Au lieu de rester en surface, le moteur rétro-ingénierie en profondeur la logique personnalisée et les ponts natifs propres à ces frameworks, et met au jour des fuites de données cachées et des failles logiques que les scanners génériques manquent.
- Une plateforme DevSecOps tout-en-un : plutôt que de vous obliger à acheter et à intégrer plusieurs outils spécialisés, Ostorlab regroupe le DAST, le SAST, la Software Composition Analysis (SCA), la détection de secrets, les tests d'API et la gestion de la surface d'attaque dans une seule interface. Il étend même sa prise en charge à des écosystèmes de niche et émergents, par exemple avec des capacités de scan direct des applications HarmonyOS.
Comprendre chaque framework et chaque couche d'une application n'est que la moitié du chemin si obtenir ces réponses implique encore de lancer des scans complets à chaque fois.
5. Friction opérationnelle et scan ciblé
Le véritable coût d'un outil de sécurité ne se limite pas à ses frais de licence : c'est aussi le temps d'ingénierie perdu à attendre des scans de périmètre complet alors que vous n'avez besoin de réponses que sur un seul problème, et l'effort nécessaire pour corriger les failles découvertes.
Le défi NowSecure
Nous n'avons trouvé sur les pages publiques de NowSecure aucune option pour scanner ou retester une seule vulnérabilité. Lorsque vérifier un correctif urgent pour une seule faille implique de rescanner toute l'application, les développeurs attendent un scan complet pour contrôler un seul problème. Demandez à NowSecure comment un correctif isolé est vérifié. La remédiation implique aussi de fouiller de longs rapports pour déchiffrer des avertissements génériques.
L'avantage Ostorlab
Ostorlab est conçu pour une précision chirurgicale et une vérification rapide, ce qui vous permet de cibler des problèmes de sécurité précis sans la friction opérationnelle d'un scan complet de l'application.
- Analyses approfondies ciblées et tests chirurgicaux (DigDeeper et SVA) : au lieu de lancer un scan lourd, de plusieurs heures, pour chaque scénario, Ostorlab vous donne un contrôle précis :
- DigDeeper : permet aux équipes sécurité de zoomer et d'approfondir l'investigation d'un résultat existant, en posant des questions ciblées et en recueillant du contexte supplémentaire sur une faille précise.
- Single Vulnerability Assessment (SVA) : permet de lancer un scan ciblé sur une vulnérabilité, une CVE ou un correctif urgent précis, ce qui fait gagner énormément de temps et de calcul en évitant une nouvelle analyse complète de l'application.
- Remédiation du code en un clic : plutôt que de remettre aux développeurs des PDF statiques, Ostorlab génère des correctifs de code sécurisés pilotés par l'IA, prêts à fusionner, directement dans les workflows GitHub et GitLab, ce qui permet aux équipes de les examiner et de les appliquer en quelques secondes.
Si vos applications sont livrées dans des versions différentes selon les pays ou les régions, c'est un problème qu'Ostorlab résout depuis longtemps.
6. Tester des applications soumises à des restrictions géographiques
De nombreuses applications d'entreprise sont régionales, limitées à certains pays en raison de la conformité, de réglementations bancaires locales ou de licences. Tester ces applications crée souvent une friction opérationnelle importante lorsque les outils de sécurité ne peuvent pas accéder aux binaires ou aux backends verrouillés par la localisation.
Le défi NowSecure
Nous n'avons trouvé sur les pages publiques de NowSecure aucune récupération d'applications selon la localisation. Sans cela, tester une application soumise à des restrictions géographiques exige des contournements manuels pour passer les blocages régionaux, ce qui ajoute de la friction pour les équipes qui doivent auditer des fonctionnalités sensibles à la localisation ou scanner des variantes régionales d'applications sur différents marchés.
L'avantage Ostorlab
Ostorlab gère nativement les tests régionaux, sans configuration, ce qui élimine complètement le besoin de configurations réseau complexes, de VPN ou d'intégrations tierces.
- Récupération régionale sans configuration : sélectionnez directement le pays cible lors de l'import d'une application depuis les App Stores mondiaux ou Google Play. Ostorlab récupère automatiquement le binaire localisé, sans VPN ni configuration de proxy manuelle.
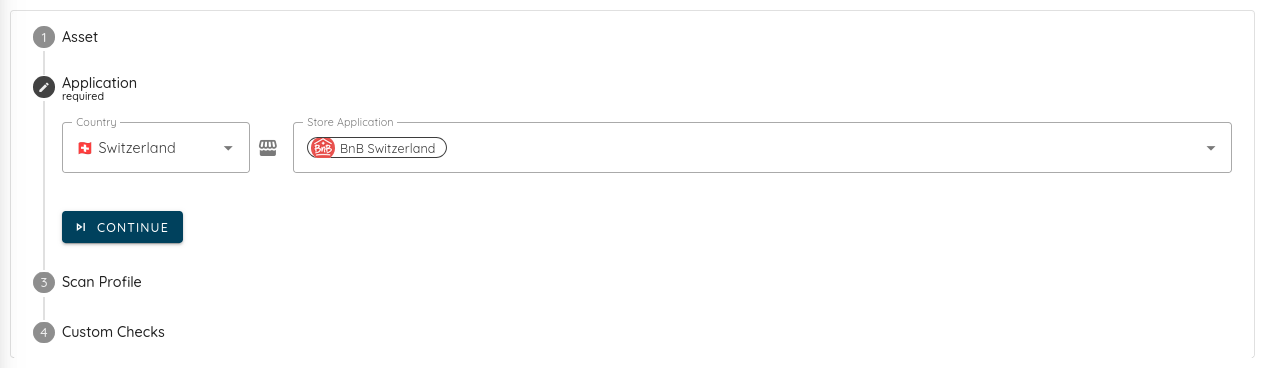
- Exécution native avec géolocalisation : l'agent de test simule automatiquement la région cible pendant l'analyse dynamique, ce qui garantit que les API et la logique métier restreintes par la localisation s'exécutent sans accroc, comme si le scanner se trouvait physiquement dans ce pays.
Limites de cette comparaison
- Les capacités, les tarifs et la documentation des éditeurs changent fréquemment. Les informations sur NowSecure ont pu évoluer depuis le 27 juillet 2026.
- Aucun benchmark indépendant des taux de détection, des taux de faux positifs ou de la vitesse de scan n'a été réalisé pour cet article.
- Cet article ne rend pas compte de tests pratiques de NowSecure. Les déclarations sur NowSecure reflètent ses documents publics ; celles sur Ostorlab reflètent la documentation produit d'Ostorlab.
- Vérifiez les capacités, les tarifs et les options de déploiement actuels directement auprès de chaque éditeur, idéalement en testant les deux plateformes sur vos propres applications.
En résumé : conçu pour la façon dont les applications fonctionnent réellement aujourd'hui
Dans ces six domaines, le même constat se répète : la plateforme de NowSecure reflète une époque antérieure du développement mobile, où les applications étaient majoritairement natives, où les tests suivaient un unique chemin CI/CD et où un scan de périmètre complet était un prix acceptable à payer pour obtenir une réponse. Ostorlab a été conçu pour l'écosystème mobile tel qu'il existe réellement aujourd'hui : multiplateforme par défaut, distribué régionalement, protégé par une véritable authentification et non un simple formulaire de connexion, et tarifé selon la façon dont les équipes l'utilisent réellement plutôt que selon la taille de leur organigramme.
Rien de tout cela ne fait de NowSecure une mauvaise plateforme. C'est une plateforme qui résout bien les problèmes d'hier. La question qui mérite d'être posée lors de votre prochaine évaluation n'est pas seulement « cet outil trouve-t-il des vulnérabilités ? ». C'est « cet outil a-t-il été conçu pour l'application que je livre réellement ? »
Si vous évaluez des plateformes MAST et souhaitez voir comment Ostorlab gère votre stack, votre région ou votre framework, lancez un scan gratuit ou réservez une démo pour constater la différence par vous-même.
Vous utilisez déjà NowSecure ? Comparez Ostorlab et NowSecure sur la même application : même cible, même durée. Un résultat ne compte qu'une fois reproduit par votre équipe.