Ostorlab vs NowSecure: comparativa de AppSec móvil
Ostorlab vs NowSecure en seis áreas: costo y escalabilidad, integración con CI/CD, cobertura de la lógica de negocio, compatibilidad con frameworks, escaneos dirigidos y aplicaciones con restricción geográfica.
Más allá del AppSec móvil heredado: por qué los equipos de DevSecOps modernos sustituyen NowSecure por Ostorlab
Todas las plataformas de MAST afirman proteger las aplicaciones modernas. Pocas están realmente diseñadas para la forma en que se crean hoy las aplicaciones. Las aplicaciones móviles actuales se ejecutan en React Native y Flutter tanto como en código nativo, publican variantes regionales con restricción geográfica por diseño y ocultan su verdadera superficie de ataque tras SSO, 2FA y procesos de incorporación de varios pasos, no tras un simple formulario de inicio de sesión. Ya no son casos límite; son la norma. Sin embargo, la mayoría de las plataformas de escaneo siguen tratándolos como una ocurrencia tardía, añadidos a un modelo pensado para un ecosistema móvil más sencillo. Ostorlab se diseñó desde cero para resolver estos problemas específicos, en lugar de adaptar un enfoque de escaneo más antiguo para gestionarlos. Este artículo recorre seis áreas en las que esa diferencia de diseño se manifiesta en la práctica, en comparación con el enfoque de NowSecure, centrado en el pipeline empresarial.
Acerca de esta comparativa
Esta comparativa la publica Ostorlab, que desarrolla y vende la plataforma Ostorlab que se compara aquí. Las descripciones de NowSecure se basan en el sitio web público y la documentación de NowSecure; las descripciones de Ostorlab se basan en la documentación de producto de la propia Ostorlab. La información sobre otros proveedores refleja sus sitios web y su documentación públicos a fecha de 27 de julio de 2026.
Criterios de evaluación: modelo de precios, integración con CI/CD y despliegue, pruebas de lógica de negocio y de autenticación, hallazgos y evidencias, compatibilidad con frameworks multiplataforma, escaneo dirigido de una única vulnerabilidad, pruebas de aplicaciones con restricción geográfica, corrección de código y compatibilidad con Bring Your Own AI Key (BYOK).
| Categoría | NowSecure | Ostorlab |
|---|---|---|
| Modelo de precios | Licencias empresariales personalizadas | Tokens prepagados, con reembolso de los tokens no utilizados + licencias ilimitadas gratuitas |
| CI/CD y despliegue | Integraciones con GitHub Actions, GitLab, Jenkins, CircleCI, Azure DevOps, Bitrise y Jira | Escaneo directo desde las tiendas de aplicaciones sin configuración, sin necesidad de pipeline, además de compatibilidad con CI/CD (GitHub, GitLab, Azure DevOps, Jenkins, Bitbucket, CircleCI) |
| Pruebas de lógica de negocio y de autenticación | Pruebas en dispositivos reales, con agentes de IA que recorren flujos autenticados | Agentic Deep Scan encadena de forma autónoma incorporación → SSO → 2FA → impacto en el backend |
| Hallazgos y evidencias | Informes estándar de vulnerabilidades + puntuación de riesgo | Hallazgos verificados mediante exploit y con evidencias sólidas: PCAP, registros de solicitudes y respuestas, pasos de reproducción |
| Compatibilidad con frameworks multiplataforma | Flutter, React Native | Flutter, React Native, además de HarmonyOS |
| Escaneo dirigido / de una única vulnerabilidad | No se encontró ninguna nueva prueba de un único hallazgo en sus páginas públicas | Single Vulnerability Assessment: verifique un CVE en minutos, sin un nuevo escaneo completo |
| Pruebas geográficas / regionales | No se encontró selección de país en sus páginas públicas | Acceso directo a las tiendas por país o región, sin VPN ni obtención manual de binarios |
| Corrección de código | Ofrece guías de corrección; las correcciones no se generan automáticamente | Correcciones de código generadas por IA y listas para fusionar, entregadas en GitHub/GitLab |
| Bring Your Own AI Key (BYOK) | No se encontró en sus páginas públicas | ✅ |
Resolver bien esos problemas empieza por una plataforma que no genere fricciones propias, comenzando por algo a lo que toda evaluación acaba por llegar: el costo.
1. Costo y escalabilidad
Al evaluar una plataforma de pruebas de seguridad de aplicaciones móviles (MAST), el modelo de precios es tan decisivo como las capacidades técnicas. Las herramientas de seguridad deben escalar sin fricciones con sus ciclos de desarrollo, no penalizarle por ampliar su equipo o su portafolio de aplicaciones.
El desafío de NowSecure
NowSecure se apoya en una estructura de precios más tradicional y orientada a grandes empresas. Para los equipos más pequeños, o para las organizaciones que mantienen un gran volumen de aplicaciones relativamente sencillas, este modelo introduce una fricción considerable. Los precios iniciales elevados y las estructuras de licencias rígidas crean una barrera de entrada alta y, a menudo, atan a los equipos a compromisos inflexibles que no se ajustan a su volumen real de escaneo ni al tamaño de su equipo.
La ventaja de Ostorlab
Ostorlab replantea los precios de DevSecOps al alinear los costos con el uso real y facilitar la colaboración de todo el equipo sin las penalizaciones de las licencias heredadas.
- FinOps transparente y reembolso de tokens no utilizados: a diferencia de los paquetes de créditos rígidos que le obligan a «usarlo o perderlo», Ostorlab emplea un sistema dinámico de monedero de tokens para sus modelos de IA. Si el agente de IA resuelve con éxito una ruta de explotación al principio de un escaneo, los tokens no utilizados se reembolsan automáticamente al monedero de su espacio de trabajo cuando el escaneo termina.
- Colaboración ilimitada y gratuita: la seguridad de aplicaciones moderna requiere la aportación de distintas funciones. Ostorlab no penaliza a su organización con licencias por usuario. Los desarrolladores, los ingenieros de QA y los equipos de seguridad pueden colaborar libremente con licencias ilimitadas, de modo que todos tengan acceso a los datos de corrección sin encarecer las compras.
- Bring Your Own Key (BYOK): Ostorlab permite a los usuarios aportar sus propias claves de API de IA, lo que permite a los equipos usar sus modelos de IA generativa favoritos o integrarse sin dificultad con los modelos específicos que su empresa ya admite y tiene aprobados (como los modelos de OpenAI, Anthropic o Google).
Actualizado el 1 de octubre de 2026: se aclaró que los reembolsos se aplican a los tokens no utilizados y se realizan cuando el escaneo termina.
Actualizado el 2 de octubre de 2026: las afirmaciones sobre NowSecure ahora enlazan a sus páginas públicas, o indican cuándo no encontramos ninguna mención en ellas.
Actualizado el 6 de octubre de 2026: la sección de automatización refleja ahora las pruebas de flujos autenticados documentadas por NowSecure.
El precio es un eje de evaluación para los equipos. Que la herramienta funcione sin pelearse con ella es otro…
2. Desafíos de integración y despliegue
Un potente escáner de seguridad solo es útil si su equipo puede ponerlo en marcha sin alterar su flujo de trabajo. La facilidad de despliegue y la flexibilidad para escanear activos fuera de un pipeline tradicional son diferencias importantes entre las herramientas heredadas y las plataformas de DevSecOps modernas.
El desafío de NowSecure
NowSecure se centra mucho en la integración con el pipeline, lo que puede convertirse en un arma de doble filo. Los equipos más pequeños o con menos recursos suelen encontrar la plataforma demasiado compleja de configurar. Depender de configuraciones enrevesadas, afrontar estrictos requisitos de entorno on-premise y verse obligado a construir integraciones complejas de pipelines de CI/CD solo para iniciar un simple escaneo de referencia puede crear enormes cuellos de botella operativos. Si un activo no está perfectamente conectado al pipeline, escanearlo se convierte en una tarea manual.
La ventaja de Ostorlab
Ostorlab adopta un enfoque considerablemente más ágil: elimina el requisito previo de un pipeline de CI/CD plenamente madurado al permitir integraciones directas con los entornos donde ya residen sus aplicaciones.
- Escaneo directo desde las tiendas sin configuración: Ostorlab elude por completo la necesidad de integraciones de pipeline complejas o de obtener binarios manualmente. Se conecta directamente a las tiendas de aplicaciones globales, Google Play y TestFlight. Los equipos de seguridad pueden simplemente buscar por nombre de aplicación o por ID de paquete e incorporar las aplicaciones directamente para su escaneo, incluso utilizando el filtrado nativo por país o ubicación para obtener y probar variantes regionales con restricción geográfica.
- Monitorización continua de las tiendas: en lugar de depender por completo de disparadores de CI/CD frágiles para iniciar las pruebas, Ostorlab rastrea automáticamente los activos de tienda que ha conectado. Cada vez que se publica una nueva compilación o una corrección urgente fuera de banda, Ostorlab la vuelve a escanear sin ninguna intervención humana, lo que garantiza que su postura de seguridad se monitorice de forma continua sea cual sea la forma en que se desplegó la versión.
3. Limitaciones de la automatización y puntos ciegos de la lógica de negocio
La verdadera prueba de un escáner de seguridad dinámico es cómo gestiona la complejidad de las aplicaciones móviles modernas. Muchas herramientas tradicionales tienen dificultades para comprender la lógica de negocio o recorrer las áreas autenticadas, y dejan sin probar por completo las vulnerabilidades profundas posteriores al inicio de sesión.
El desafío de NowSecure
NowSecure documenta pruebas en dispositivos reales con agentes de IA que recorren flujos autenticados, por lo que llegar a la pantalla de inicio de sesión no es la carencia. La diferencia está en la profundidad de las pruebas tras el inicio de sesión y en las evidencias que cada plataforma entrega a los desarrolladores. Los hallazgos sin pruebas siguen requiriendo conocimientos de seguridad manuales para investigarlos, demostrarlos o descartarlos.
La ventaja de Ostorlab
Ostorlab aborda las pruebas menos como un escáner rígido y más como un pentester automatizado e inteligente, diseñado para superar los puntos ciegos tradicionales de la automatización.
- Explotación autónoma: en lugar de una simple coincidencia de patrones, el Agentic Deep Scan de Ostorlab actúa como un pentester automatizado. No se limita a señalar vulnerabilidades «posibles»; intenta explotarlas activamente. Cuando encuentra un fallo, Ostorlab devuelve evidencias verificadas y sólidas, como PCAP y trazas de pila, lo que evita a su equipo perseguir falsos positivos.
- Navegación avanzada posterior a la autenticación: Ostorlab no se queda atascado en la puerta de entrada. El agente está diseñado para gestionar de forma inteligente flujos de inicio de sesión complejos, incluidos la incorporación de varios pasos, el inicio de sesión único (SSO), la autenticación de dos factores (2FA/OTP) y los cambios dinámicos del estado de la interfaz, para garantizar que se sondeen a fondo las superficies de ataque profundas posteriores al inicio de sesión.
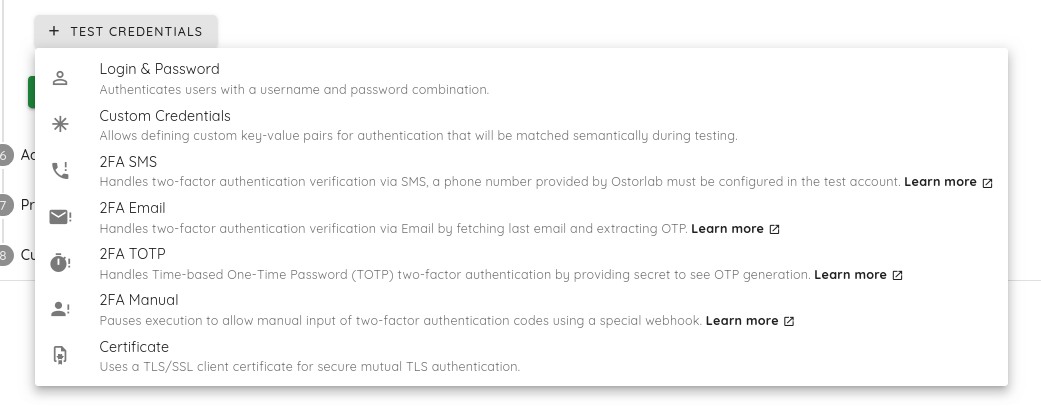
- Prueba visual (sin cajas negras): para contrarrestar la «falsa sensación de seguridad» inherente a las pruebas automatizadas, Ostorlab ofrece un mapa de calor visual de la cobertura del escaneo. Esto elimina el efecto de caja negra al mostrarle cada pantalla, transición de la máquina de estados y WebView que el agente ha tocado, y demuestra exactamente qué se probó y qué no.
Este es el segundo punto en el que las herramientas heredadas tratan un cambio real en la forma de crear aplicaciones como un caso límite en lugar de la norma: el desarrollo moderno ya no se hace en un solo lenguaje ni con una sola arquitectura.
4. Carencias de funcionalidades y compatibilidad con frameworks
A medida que el desarrollo móvil se desplaza con fuerza hacia los frameworks multiplataforma y los entornos híbridos complejos, un escáner de seguridad debe ser capaz de comprender la arquitectura subyacente. El análisis estático genérico ya no es suficiente cuando la lógica de negocio está repartida entre distintas capas de código nativo y no nativo.
El desafío de NowSecure
Aunque NowSecure gestiona bien las aplicaciones nativas tradicionales, los equipos suelen encontrar limitaciones al tratar con ciertos frameworks multiplataforma. Las aplicaciones híbridas ocultan riesgos en los puentes personalizados y en la lógica compilada entre sus capas nativa y web, y las páginas públicas de NowSecure no describen con qué profundidad las prueba. Los equipos que no pueden confirmar esa cobertura suelen añadir otras herramientas para cubrir la carencia. Este enfoque desarticulado fragmenta la postura de seguridad y complica el proceso de corrección para los desarrolladores.
La ventaja de Ostorlab
Ostorlab está construida pensando en las pilas de desarrollo modernas y ofrece una plataforma unificada que comprende de forma nativa tanto los frameworks tradicionales como los emergentes.
- Cobertura multiplataforma nativa: Ostorlab ofrece una cobertura dedicada y lista para usar de frameworks multiplataforma modernos como React Native, Flutter y MAUI. En lugar de quedarse en la superficie, el motor aplica ingeniería inversa en profundidad a la lógica personalizada y a los puentes nativos propios de estos frameworks, y descubre fugas de datos ocultas y fallos de lógica que los escáneres genéricos pasan por alto.
- Una plataforma de DevSecOps todo en uno: en lugar de obligarle a comprar e integrar múltiples herramientas especializadas, Ostorlab consolida DAST, SAST, análisis de composición de software (SCA), escaneo de secretos, pruebas de API y gestión de la superficie de ataque en una única interfaz. Incluso extiende la compatibilidad a ecosistemas especializados y emergentes, por ejemplo con capacidades de escaneo directo para aplicaciones HarmonyOS.
Comprender cada framework y cada capa de una aplicación es solo la mitad del éxito si obtener esas respuestas sigue implicando ejecutar escaneos completos cada vez.
5. Fricción operativa y escaneo dirigido
El verdadero costo de una herramienta de seguridad no es solo su precio de licencia: es el tiempo de ingeniería que se pierde esperando escaneos de alcance completo cuando solo se necesitan respuestas sobre un único problema, y el esfuerzo necesario para corregir los fallos descubiertos.
El desafío de NowSecure
No encontramos en las páginas públicas de NowSecure ninguna opción para escanear una única vulnerabilidad o volver a probarla. Cuando verificar una corrección urgente de un fallo implica volver a escanear toda la aplicación, los desarrolladores esperan un escaneo completo para comprobar un solo problema. Pregunte a NowSecure cómo se verifica una única corrección. La corrección también implica revisar informes extensos para descifrar advertencias genéricas.
La ventaja de Ostorlab
Ostorlab está diseñada para ofrecer precisión quirúrgica y verificación rápida, lo que le permite dirigirse a problemas de seguridad concretos sin la fricción operativa de un escaneo completo de la aplicación.
- Análisis dirigidos y pruebas quirúrgicas (DigDeeper y SVA): en lugar de ejecutar un escaneo pesado, de horas de duración, para cada escenario, Ostorlab le ofrece un control preciso:
- DigDeeper: permite a los equipos de seguridad profundizar en un hallazgo existente, formulando preguntas específicas y recopilando contexto adicional sobre un fallo concreto.
- Single Vulnerability Assessment (SVA): permite ejecutar un escaneo enfocado en una vulnerabilidad, un CVE o una corrección urgente específicos, lo que ahorra una enorme cantidad de tiempo y de capacidad de cómputo al evitar el reanálisis completo de la aplicación.
- Corrección de código con un clic: en lugar de entregar PDF estáticos a los desarrolladores, Ostorlab genera correcciones de código seguro impulsadas por IA y listas para fusionar directamente dentro de los flujos de trabajo de GitHub y GitLab, lo que permite a los equipos revisar y aplicar correcciones en cuestión de segundos.
Si sus aplicaciones se publican en versiones distintas para diferentes países o regiones, este es un problema que Ostorlab resuelve desde hace tiempo.
6. Pruebas de aplicaciones con restricción geográfica
Muchas aplicaciones empresariales son regionales y están restringidas a países concretos por motivos de cumplimiento normativo, normativa bancaria local o licencias. Probar estas aplicaciones suele generar una fricción operativa considerable cuando las herramientas de seguridad no pueden acceder a los binarios ni a los backends bloqueados por ubicación.
El desafío de NowSecure
No encontramos en las páginas públicas de NowSecure ninguna obtención de aplicaciones basada en la ubicación. Sin ella, probar una aplicación con restricción geográfica requiere soluciones manuales para eludir los bloqueos regionales, lo que añade fricción para los equipos que necesitan auditar funcionalidades sensibles a la ubicación o escanear variantes regionales de aplicaciones en distintos mercados.
La ventaja de Ostorlab
Ostorlab gestiona las pruebas regionales de forma nativa y lista para usar, y elimina por completo la necesidad de configuraciones de red complejas, VPN o integraciones de terceros.
- Obtención regional sin configuración: seleccione el país objetivo directamente al incorporar una aplicación desde las tiendas de aplicaciones globales o Google Play. Ostorlab obtiene automáticamente el binario localizado sin necesidad de VPN manuales ni configuraciones de proxy.
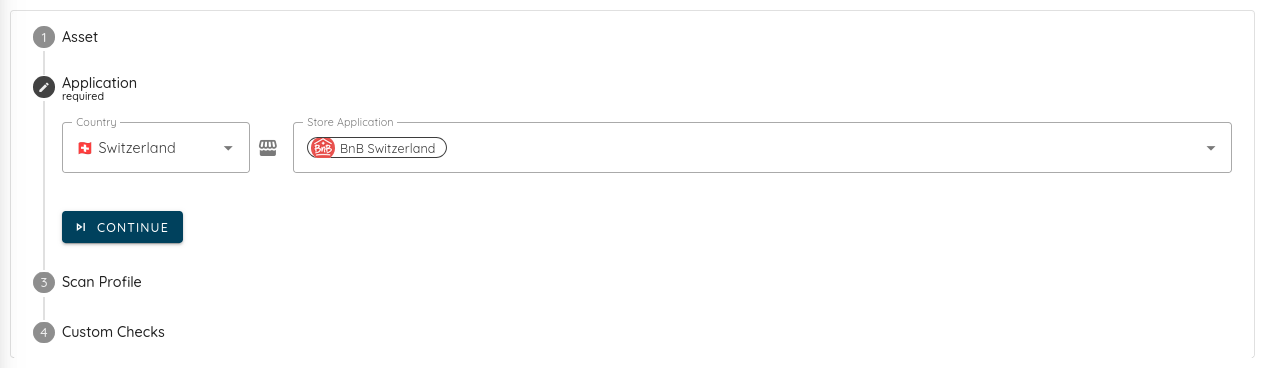
- Ejecución nativa con geolocalización: el agente de pruebas simula automáticamente la región objetivo durante el análisis dinámico, de modo que las API y la lógica de negocio restringidas por ubicación se ejecutan sin problemas, como si el escáner se encontrara físicamente en ese país.
Limitaciones de esta comparativa
- Las capacidades, los precios y la documentación de los proveedores cambian con frecuencia. Los detalles sobre NowSecure pueden haber cambiado desde el 27 de julio de 2026.
- Para este artículo no se ejecutó ningún benchmark independiente de las tasas de detección, las tasas de falsos positivos ni la velocidad de escaneo.
- Este artículo no informa de pruebas prácticas de NowSecure. Las afirmaciones sobre NowSecure reflejan sus materiales públicos; las afirmaciones sobre Ostorlab reflejan la documentación de producto de la propia Ostorlab.
- Verifique las capacidades, los precios y las opciones de despliegue vigentes directamente con cada proveedor, idealmente probando ambas plataformas con sus propias aplicaciones.
La conclusión: diseñada para cómo funcionan hoy las aplicaciones
En estas seis áreas se repite el mismo patrón: la plataforma de NowSecure refleja una época anterior del desarrollo móvil, en la que las aplicaciones eran mayoritariamente nativas, las pruebas seguían una única ruta de CI/CD y un escaneo de alcance completo era un precio aceptable por obtener una respuesta. Ostorlab se diseñó para el ecosistema móvil tal como existe ahora: multiplataforma por defecto, distribuido regionalmente y protegido tras una autenticación real, no un formulario de inicio de sesión, con precios acordes con cómo usan realmente los equipos la herramienta y no con el tamaño de su organigrama.
Nada de esto convierte a NowSecure en una mala plataforma. La convierte en una plataforma que resuelve bien los problemas de ayer. La pregunta que vale la pena formular en su próxima evaluación no es solo «¿esta herramienta encuentra vulnerabilidades?». Es «¿se diseñó esta herramienta para la aplicación que realmente estoy publicando?».
Si está evaluando plataformas de MAST y desea ver cómo gestiona Ostorlab su pila, su región o su framework concretos, inicie un escaneo gratuito o reserve una demostración para ver la diferencia de primera mano.
¿Ya utiliza NowSecure? Compare Ostorlab con NowSecure en la misma aplicación: mismo objetivo, mismo plazo. Un hallazgo cuenta solo después de que su equipo lo haya reproducido.