Ostorlab対NowSecure:モバイルAppSecの比較
Ostorlab対NowSecureを6つの領域で比較します。コストとスケール、CI/CD連携、ビジネスロジックのカバレッジ、フレームワークのサポート、対象を絞ったスキャン、地域制限アプリです。
レガシーなモバイルAppSecを超えて:なぜ現代のDevSecOpsチームはNowSecureをOstorlabに置き換えているのか
あらゆるMASTプラットフォームが、現代のアプリケーションを保護すると謳っています。しかし、現代のアプリケーションが実際にどう作られているかに合わせて構築されているものは、ほとんどありません。今日のモバイルアプリは、ネイティブコードと同じくらいの頻度でReact NativeやFlutter上で動作し、設計上地域制限された地域別のバリアントを配信し、本当のアタックサーフェスを、単純なログインフォームではなく、SSO、2FA、複数ステップのオンボーディングの背後に隠しています。これらはもはやエッジケースではなく、デフォルトです。それでも、ほとんどのスキャンプラットフォームは、今なおそれらを後付けの要素として扱い、より単純なモバイルエコシステム向けに設計されたモデルに無理やり取り付けています。Ostorlabは、古いスキャン手法を後付けで対応させるのではなく、これらの具体的な問題をゼロから解決することを中心に構築されました。本記事では、その設計の違いが実際に現れる6つの領域を、NowSecureのエンタープライズのパイプライン中心の手法と比較しながら見ていきます。
この比較について
この比較は、ここで比較されているOstorlabプラットフォームを開発・販売するOstorlabによって公開されています。NowSecureに関する記述は、NowSecureの公開ウェブサイトとドキュメントに基づいています。Ostorlabに関する記述は、Ostorlab自身の製品ドキュメントに基づいています。他のベンダーに関する情報は、2026年7月27日時点の公開ウェブサイトとドキュメントを反映しています。
評価基準:価格モデル、CI/CD連携とデプロイ、ビジネスロジックと認証のテスト、検出結果とエビデンス、クロスプラットフォームのフレームワークサポート、対象を絞った単一脆弱性のスキャン、地域制限アプリのテスト、コードの修復、そしてBring Your Own AI Key(BYOK)のサポート。
| カテゴリー | NowSecure | Ostorlab |
|---|---|---|
| 価格モデル | カスタムのエンタープライズライセンス | 前払いトークン、未使用トークンは返金 + 無制限の無料シート |
| CI/CDとデプロイ | GitHub Actions、GitLab、Jenkins、CircleCI、Azure DevOps、Bitrise、Jiraとの連携 | アプリストアからのセットアップ不要の直接スキャン、パイプライン不要、加えてCI/CDサポート(GitHub、GitLab、Azure DevOps、Jenkins、Bitbucket、CircleCI) |
| ビジネスロジックと認証のテスト | 実機でのテスト、認証済みフローを操作するAIエージェントを伴う | Agentic Deep Scanがオンボーディング → SSO → 2FA → バックエンドへの影響を自律的に連鎖させる |
| 検出結果とエビデンス | 標準的な脆弱性 + リスクスコアリングのレポート | エクスプロイトで検証された、実証レベルの検出結果 — PCAP、リクエスト/レスポンスのログ、再現手順 |
| クロスプラットフォームのフレームワークサポート | Flutter、React Native | Flutter、React Native、加えてHarmonyOS |
| 対象を絞った/単一脆弱性のスキャン | 公開ページには単一の検出結果の再テストは見当たらず | 単一脆弱性診断 — 1つのCVEを数分で検証、フルの再スキャン不要 |
| 地域制限/地域別のテスト | 公開ページには国の選択は見当たらず | 国/地域別のストアへの直接アクセス — VPNや手動のバイナリ入手は不要 |
| コードの修復 | 修復ガイダンスを提供、修正は自動生成されない | AIが生成する、マージ可能なコード修正をGitHub/GitLabで提供 |
| Bring Your Own AI Key(BYOK) | 公開ページには見当たらず | ✅ |
これらの問題をうまく解決することは、それ自身が新たな摩擦を生まないプラットフォームから始まります。そしてその出発点となるのが、あらゆる評価が最終的に行き着くもの、すなわちコストです。
1. コストとスケーラビリティ
モバイルアプリケーションセキュリティテスト(MAST)プラットフォームを評価する際、価格モデルは技術的な能力と同じくらい重要です。セキュリティツールは、チームを拡大したりアプリのポートフォリオを広げたりすることにペナルティを課すのではなく、開発サイクルに合わせてスムーズにスケールすべきです。
NowSecureの課題
NowSecureは、より従来型で、エンタープライズに重きを置いた価格体系に依存しています。小規模なチームや、比較的単純なアプリケーションを大量に維持する組織にとって、このモデルは大きな摩擦をもたらします。高い初期価格と硬直的なライセンス体系は、参入への高い障壁を生み、実際のスキャン量やチーム規模に合わない柔軟性に欠けた契約に、チームをしばしば縛り付けます。
Ostorlabの強み
Ostorlabは、コストを実際の利用状況に合わせ、レガシーなライセンスのペナルティなしでチーム全体のコラボレーションを促進することで、DevSecOpsの価格設定を再構想します。
- 透明性の高いFinOpsと未使用トークンの返金:「使わなければ失う」状況に追い込む硬直的なクレジットバンドルとは異なり、OstorlabはAIモデル向けに動的なトークンウォレットのシステムを活用します。AIエージェントがスキャンの早い段階でエクスプロイト経路の解明に成功した場合、未使用のトークンは、スキャンの終了時に自動的にワークスペースのウォレットに返金されます。
- 無制限の無料コラボレーション:現代のアプリケーションセキュリティには、部門をまたいだ入力が必要です。Ostorlabは、シートごとのライセンスで組織にペナルティを課しません。開発者、QAエンジニア、セキュリティチームは無制限のシートで自由にコラボレーションでき、調達コストを押し上げることなく、全員が修復データにアクセスできます。
- Bring Your Own Key(BYOK):Ostorlabでは、ユーザーが自分のAI APIキーを持ち込むことができ、お気に入りの生成AIモデルを使ったり、企業がすでにサポート・承認している特定のモデル(OpenAI、Anthropic、Googleのモデルなど)とシームレスに連携したりすることができます。
2026年10月1日更新:返金は未使用トークンに適用され、スキャンの終了時に行われることを明確化しました。
2026年10月2日更新:NowSecureに関する記述は、現在その公開ページにリンクするか、そこに言及が見当たらなかった場合はその旨を記載しています。
2026年10月6日更新:自動化に関するセクションは、NowSecureが文書化している認証済みフローのテストを反映するようになりました。
価格は、チームが評価する一つの軸です。そのツールが実際に手こずらずに動くかどうかは、また別の軸です。
2. 連携とデプロイの課題
強力なセキュリティスキャナーも、チームがワークフローを狂わせることなく実際に動かせて初めて役立ちます。デプロイの容易さと、従来のパイプラインの外にあるアセットをスキャンする柔軟性は、レガシーなツールと現代のDevSecOpsプラットフォームとの間の大きな差別化要因です。
NowSecureの課題
NowSecureはパイプライン連携に大きく重点を置いており、それが諸刃の剣になり得ます。小規模な、あるいはよりスリムなチームは、このプラットフォームの設定が過度に複雑だと感じることがしばしばあります。込み入ったセットアップに依存し、厳格なオンプレミス環境の要件に対処し、単純なベースラインスキャンを始めるためだけに複雑なCI/CDパイプライン連携の構築を強いられることは、運用上の大きなボトルネックを生み出しかねません。アセットがパイプラインに完璧に組み込まれていなければ、それをスキャンすることは手作業の雑務になります。
Ostorlabの強み
Ostorlabは、はるかにアジャイルな手法を取り、アプリがすでに存在する環境との直接連携を可能にすることで、完全に成熟したCI/CDパイプラインという前提条件を取り除きます。
- セットアップ不要のストア直接スキャン:Ostorlabは、複雑なパイプライン連携や手動のバイナリ入手の必要性を完全に回避します。グローバルのApp Store、Google Play、TestFlightに直接接続します。セキュリティチームは、アプリ名やバンドルIDで検索するだけでアプリを直接スキャン用に取り込むことができ、ネイティブの国/位置フィルタリングを活用して、地域制限された地域別のバリアントを取得してテストすることさえできます。
- 継続的なストアの監視:テストを開始するために壊れやすいCI/CDのトリガーに全面的に依存する代わりに、Ostorlabは接続されたストアのアセットを自動的に追跡します。新しいビルドや帯域外のホットフィックスが公開されるたびに、Ostorlabは人間の介入なしにそれを再スキャンし、リリースがどのようにデプロイされたかにかかわらず、セキュリティ態勢が継続的に監視されることを保証します。
3. 自動化の限界とビジネスロジックの盲点
動的なセキュリティスキャナーの真価が問われるのは、現代のモバイルアプリケーションの複雑さをどう扱うかです。多くの従来型ツールは、ビジネスロジックを理解したり認証済みの領域を操作したりするのに苦戦し、ログイン後の深い脆弱性をまったくテストしないまま残します。
NowSecureの課題
NowSecureは、認証済みフローを操作するAIエージェントを伴う実機テストを文書化しているため、ログイン画面に到達すること自体はギャップではありません。違いは、ログイン後にテストがどこまで深く進むか、そして各プラットフォームが開発者に返すエビデンスにあります。実証を伴わない検出結果は、調査、実証、あるいは棄却のために、依然として手作業のセキュリティの専門知識を必要とします。
Ostorlabの強み
Ostorlabは、テストを硬直的なスキャナーというよりも、知的で自動化されたペンテスターのように捉え、従来の自動化の盲点を克服するよう設計されています。
- 自律的な悪用:OstorlabのAgentic Deep Scanは、基本的なパターンマッチングではなく、自動化されたペンテスターとして振る舞います。「可能性のある」脆弱性を指摘するだけでなく、実際にそれらの悪用を試みます。欠陥が見つかると、OstorlabはPCAPやスタックトレースといった、検証済みの実証レベルのエビデンスを返し、チームが誤検知を追いかける手間を省きます。
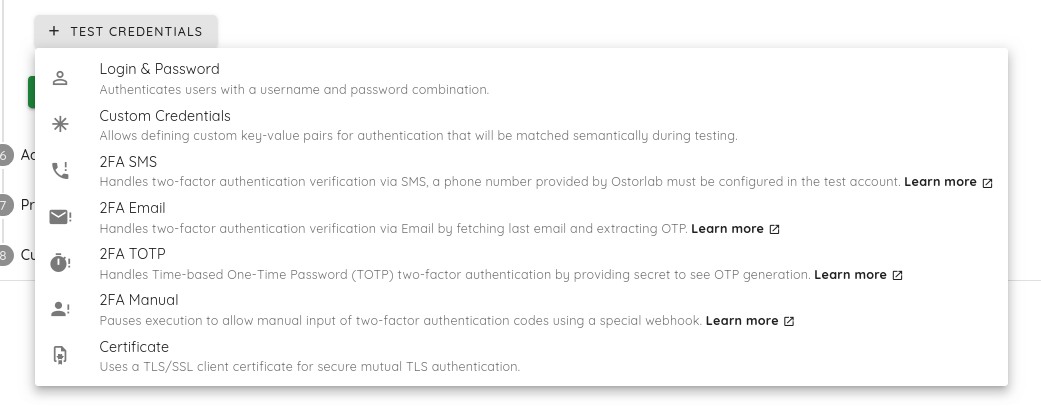
- 高度な認証後のナビゲーション:Ostorlabは、入口で立ち往生することがありません。このエージェントは、複数ステップのオンボーディング、シングルサインオン(SSO)、二要素認証(2FA/OTP)、動的なUIの状態変化を含む複雑なログインフローを賢く扱うよう構築されており、ログイン後の深いアタックサーフェスが徹底的に調査されることを保証します。
- 視覚的な実証(ブラックボックスなし):自動化テストに内在する「セキュリティの誤った安心感」に対抗するため、Ostorlabは視覚的なスキャンカバレッジのヒートマップを提供します。これは、エージェントが触れたすべての画面、状態遷移、WebViewを示すことでブラックボックス効果を排除し、何がテストされ、何がテストされなかったかを正確に実証します。
これは、レガシーなツールが、アプリの作られ方の本質的な変化を、標準ではなくエッジケースとして扱う2つ目の箇所です。すなわち、現代の開発はもはや一つの言語や一つのアーキテクチャの中では行われない、ということです。
4. 機能のギャップとフレームワークのサポート
モバイル開発がクロスプラットフォームのフレームワークや複雑なハイブリッド環境へと大きくシフトするにつれ、セキュリティスキャナーは、その基盤となるアーキテクチャを理解できなければなりません。ビジネスロジックがネイティブコードと非ネイティブコードの異なるレイヤーにまたがって隠されている場合、汎用的な静的解析はもはや十分ではありません。
NowSecureの課題
NowSecureは従来型のネイティブアプリケーションをうまく扱う一方で、特定のクロスプラットフォームのフレームワークを扱う際にチームが限界に直面することがしばしばあります。ハイブリッドアプリは、ネイティブ層とWeb層の間のカスタムブリッジやコンパイルされたロジックにリスクを隠しますが、NowSecureの公開ページには、それらをどれほど深くテストするかは記載されていません。そのカバレッジを確認できないチームは、しばしばそのギャップを埋めるために他のツールを追加します。この一貫性のない手法は、セキュリティ態勢を断片化させ、開発者にとって修復のプロセスを複雑にします。
Ostorlabの強み
Ostorlabは、現代の開発スタックを念頭に置いて構築されており、従来型と新興の両方のフレームワークをネイティブに理解する統合プラットフォームを提供します。
- ネイティブのマルチプラットフォーム対応:Ostorlabは、React Native、Flutter、MAUIといった現代のクロスプラットフォームのフレームワークに対して、専用の、すぐに使えるカバレッジを提供します。エンジンは表面をなぞるのではなく、これらのフレームワーク固有のカスタムロジックとネイティブブリッジを深くリバースエンジニアリングし、汎用的なスキャナーが見逃す隠れたデータ漏えいやロジックの欠陥を発見します。
- オールインワンのDevSecOpsプラットフォーム:複数のニッチなツールを購入して統合することを強いる代わりに、Ostorlabは、DAST、SAST、ソフトウェア構成分析(SCA)、シークレットスキャン、APIテスト、アタックサーフェス管理を単一のインターフェースに統合します。さらに、HarmonyOSアプリケーションの直接スキャン機能を提供するなど、ニッチで新興のエコシステムにまでサポートを拡大しています。
アプリのあらゆるフレームワークとレイヤーを理解できても、その答えを得るために毎回フルスキャンを実行しなければならないのであれば、それは勝利の半分にすぎません。
5. 運用上の摩擦と対象を絞ったスキャン
セキュリティツールの真のコストは、そのライセンス料だけではありません。それは、単一の問題についての答えだけが必要なときに、フルスコープのスキャンを待つことで失われるエンジニアリングの時間であり、発見された欠陥を修正するために要する工数です。
NowSecureの課題
NowSecureの公開ページには、単一の脆弱性をスキャンしたり再テストしたりする選択肢は見当たりませんでした。1つの欠陥に対するホットフィックスを検証することが、アプリケーション全体の再スキャンを意味する場合、開発者は1つの問題を確認するためにフルスキャンを待つことになります。単一の修正がどのように検証されるのか、NowSecureに尋ねてみてください。修復もまた、汎用的な警告を読み解くために長大なレポートを精査することを意味します。
Ostorlabの強み
Ostorlabは、外科的な精度と迅速な検証のために設計されており、フルのアプリスキャンという運用上の摩擦なしに、特定のセキュリティ上の懸念を狙い撃ちできます。
- 対象を絞った深掘りと外科的テスト(DigDeeperとSVA):あらゆるシナリオに対して重い、数時間に及ぶスキャンを実行する代わりに、Ostorlabはピンポイントの制御を提供します。
- DigDeeper:セキュリティチームが既存の検出結果をさらに拡大して調査し、対象を絞った問いを投げかけ、特定の欠陥についての追加のコンテキストを集めることを可能にします。
- 単一脆弱性診断(SVA):特定の脆弱性、CVE、またはホットフィックスを対象とした集中的なスキャンを実行でき、フルのアプリ再分析を省くことで、膨大な時間と計算リソースを節約します。
- ワンクリックのコード修復:開発者に静的なPDFを渡す代わりに、Ostorlabは、AIによる、マージ可能な安全なコード修正を、GitHubおよびGitLabのワークフロー内に直接生成し、チームが数秒で修正をレビューして適用できるようにします。
自社のアプリが国や地域ごとに異なるバージョンを配信している場合、これはOstorlabが早くから解決してきた問題です。
6. 地域制限アプリのテスト
多くのエンタープライズアプリケーションは地域別であり、コンプライアンス、現地の銀行規制、またはライセンスの理由で特定の国に限定されています。セキュリティツールが位置でロックされたバイナリやバックエンドにアクセスできない場合、これらのアプリのテストはしばしば大きな運用上の摩擦を生み出します。
NowSecureの課題
NowSecureの公開ページには、位置に基づくアプリの取得は見当たりませんでした。それがない場合、地域制限アプリのテストには、地域ブロックを回避するための手動の回避策が必要となり、位置に依存する機能を監査したり、異なる市場にまたがる地域別のアプリバリアントをスキャンしたりする必要があるチームに摩擦を加えます。
Ostorlabの強み
Ostorlabは、地域別のテストをすぐに使える形でネイティブに扱い、複雑なネットワーク設定、VPN、サードパーティとの連携の必要性を完全に排除します。
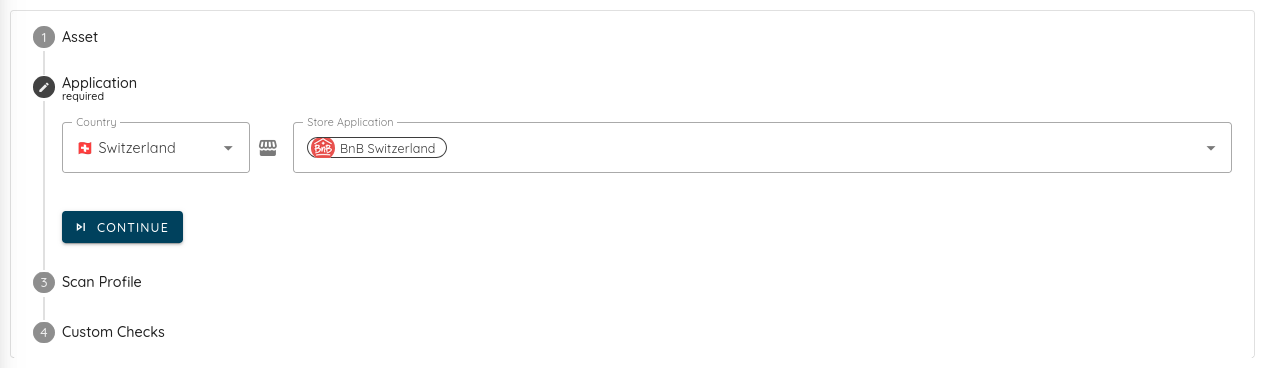
- セットアップ不要の地域別取得:グローバルのApp StoreやGoogle Playからアプリを取り込む際に、対象の国を直接選択します。Ostorlabは、手動のVPNやプロキシのセットアップを必要とせずに、ローカライズされたバイナリを自動的に取得します。
- ネイティブの地理位置での実行:テストエージェントは、動的解析の際に対象の地域を自動的にシミュレートし、スキャナーがあたかもその国に物理的に存在するかのように、位置制限されたAPIやビジネスロジックがシームレスに実行されることを保証します。
この比較の限界
- ベンダーの能力、価格、ドキュメントは頻繁に変わります。NowSecureに関する詳細は、2026年7月27日以降に変わっている可能性があります。
- 本記事のために、検出率、誤検知率、スキャン速度に関する独立したベンチマークは実施していません。
- 本記事は、NowSecureの実地テストを報告するものではありません。NowSecureに関する記述はその公開資料を反映し、Ostorlabに関する記述はOstorlab自身の製品ドキュメントを反映しています。
- 現在の能力、価格、デプロイの選択肢については、各ベンダーに直接確認してください。できれば、両プラットフォームを自社のアプリケーションに対してテストするのが理想です。
結論:アプリが今日実際にどう動くかに合わせて構築された
これら6つの領域すべてにわたって、同じパターンが現れます。NowSecureのプラットフォームは、より早い時代のモバイル開発を反映しています。アプリがほとんどネイティブで、テストが単一のCI/CDの経路に従い、答えを得るための対価としてフルスコープのスキャンが許容されていた時代です。Ostorlabは、現在実際に存在するモバイルエコシステム、すなわちデフォルトでクロスプラットフォームであり、地域別に配信され、ログインフォームではなく本物の認証の背後で保護されているエコシステムに合わせて構築されており、組織図の大きさではなく、チームが実際にどう使うかに合わせて価格設定されています。
以上のどれも、NowSecureが悪いプラットフォームであることを意味するものではありません。それは、NowSecureが昨日の問題をうまく解決するプラットフォームである、ということを意味します。次の評価の際に問う価値がある問いは、単に「このツールは脆弱性を見つけるか」ではありません。それは「このツールは、私が実際に出荷しているアプリのために構築されたのか」です。
MASTプラットフォームを評価していて、Ostorlabが自社の特定のスタック、地域、フレームワークをどう扱うかを見たい場合は、無料スキャンを開始するか、デモを予約して、その違いを直接ご確認ください。
すでにNowSecureをお使いですか。同じアプリでOstorlabとNowSecureを比較してみてください。同じ対象、同じ制限時間で。検出結果は、チームがそれを再現して初めて有効となります。