Meilleurs outils de test de sécurité des API en 2026 : 4 comparés
Les meilleurs outils de test de sécurité des API en 2026 : StackHawk, 42Crunch, Escape et Ostorlab comparés sur le DAST, les tests BOLA/BFLA, la découverte d'API et le CI/CD.
Choisir un outil de test de sécurité des API est plus difficile qu'il n'y paraît. La plupart des éditeurs annoncent la même liste de fonctionnalités, et les différences n'apparaissent que lorsqu'on les pointe vers ses propres API. Nous avons comparé quatre outils qui adoptent des approches très différentes : StackHawk, 42Crunch, Escape et Ostorlab.
Résumé exécutif (TL;DR)
- StackHawk convient aux équipes qui veulent du test dynamique de sécurité des applications (DAST) à chaque pull request. 42Crunch convient aux équipes qui exploitent leurs API à partir de contrats OpenAPI.
- Escape convient aux équipes API-first avec des back-ends fortement GraphQL. Ostorlab convient aux produits où les applications mobiles, les frontends web et le code appellent tous le même back-end.
- Le plus grand écart entre les outils concerne les tests d'autorisation : le contrôle d'accès défaillant au niveau de l'objet (BOLA) et le contrôle d'accès défaillant au niveau de la fonction (BFLA). Vérifiez-le en premier dans tout essai.
Qu'est-ce que le test de sécurité des API ? Le test de sécurité des API vérifie qu'une API ne fait que ce qu'elle est censée faire, pour les utilisateurs censés le faire. Il couvre l'injection et les mauvaises configurations, mais aussi les failles d'autorisation telles que le contrôle d'accès défaillant au niveau de l'objet (BOLA), où une requête valide et authentifiée renvoie les données d'un autre utilisateur. BOLA est API1 dans les éditions 2019 et 2023 de l'OWASP API Security Top 10.
Quels sont les meilleurs outils de test de sécurité des API en 2026 ?
Les quatre outils abordent chacun le problème sous un angle différent, donc le bon choix dépend de la façon dont vos API sont construites :
| Si votre priorité est… | Commencez par | Pourquoi |
|---|---|---|
| Du DAST à chaque pull request, exécuté par les développeurs | StackHawk | Le scanner s'exécute localement ou en CI contre une application en cours d'exécution, et les résultats arrivent dans la PR |
| Gouverner les API via des contrats OpenAPI | 42Crunch | Il audite la spécification avant la mise en production du code, puis vérifie que l'API en direct y est conforme |
| Tester la logique métier pour GraphQL et REST sans maintenir de spécifications | Escape | Tests d'autorisation multi-utilisateurs et génération de schéma à partir du code |
| Tester les API conjointement avec les clients mobiles et web qui les appellent | Ostorlab | Il extrait les jetons et les routes des clients et du code, puis les teste contre l'API en direct |
Comment avons-nous évalué ces outils de test de sécurité des API ?
Nous avons comparé les quatre plateformes sur huit critères. Ils font aussi office de questions à poser à tout éditeur lors d'un essai :
| Critère | À quoi ressemble une bonne réponse |
|---|---|
| Couverture des protocoles | Teste (pas seulement découvre) chaque style d'API que vous exploitez : REST, GraphQL, gRPC, SOAP, WebSockets, et de plus en plus les serveurs Model Context Protocol (MCP) |
| Dépendance à la spécification | Fonctionne avec une spécification incomplète ou absente, et peut en générer ou en déduire une |
| Gestion de l'authentification | Gère votre véritable flux de connexion (flux OAuth2, connexions scriptées, MFA, renouvellement de jeton) sans coller les jetons à la main |
| Tests d'autorisation | Tests BOLA et BFLA automatisés avec plusieurs identités, pas uniquement des scans mono-utilisateur |
| Découverte | Trouve les points de terminaison non documentés à partir du code, du trafic ou des clients |
| Contexte côté client | Peut utiliser ce que les applications mobiles, les SPA et les dépôts exposent (clés, routes, formats de requête) comme donnée de test |
| Workflow développeur | Intégrations CI/CD, retour sur PR, support IDE, et un moyen de faire échouer les builds sur de nouveaux résultats |
| Cibles privées | Peut atteindre les environnements de staging et les API internes via un runner local, un agent privé ou un scanner sur site |
Comment nous avons recueilli les faits : chaque capacité ci-dessous provient de la documentation publique et des pages produit de chaque éditeur, vérifiées en septembre 2026. Les liens pointent vers les pages que nous avons utilisées. Cette comparaison a été rédigée par Ostorlab, qui est l'un des quatre éditeurs couverts ; nous avons donc conservé la même structure pour chaque profil et signalé tout ce que nous n'avons pas pu confirmer.
Quels types d'outils de test de sécurité des API existe-t-il ?
Le « test de sécurité des API » recouvre plusieurs techniques, et la plupart des outils en combinent deux ou trois :
- API DAST (test dynamique) : envoie des requêtes en direct à une API en cours d'exécution pour trouver des injections, de la falsification de requête côté serveur (SSRF), des mauvaises configurations et des failles d'authentification. Il nécessite un environnement accessible et des identifiants de test.
- Test de contrat et de schéma : audite une définition OpenAPI ou GraphQL à la recherche de paramètres de sécurité faibles. Il génère ensuite des requêtes à partir de celle-ci, y compris des requêtes malformées, pour vérifier que l'API en direct correspond au contrat.
- Test de logique métier et d'autorisation : utilise deux identités d'utilisateur ou plus. Il vérifie qu'un utilisateur ne peut pas lire ou modifier les objets d'un autre utilisateur (BOLA) ou appeler des fonctions au-delà de son rôle (BFLA).
- Découverte et inventaire des API : trouve les API que personne n'a documentées, en utilisant le code source, le trafic, le DNS ou les comptes cloud, afin qu'elles puissent être testées.
- Pentest agentique ou par IA : un agent IA explore l'application, formule des hypothèses, enchaîne les résultats et étaye chaque exploit par des preuves.
- Protection à l'exécution : les pare-feux et passerelles API bloquent les attaques en production. Ils complètent les tests ; ils ne les remplacent pas.
StackHawk : DAST orienté développeur
Focus : DAST continu dans le workflow de développement.
Le scanner de StackHawk, HawkScan, s'exécute en CLI ou en conteneur Docker, sur un ordinateur portable ou en CI, contre une application en cours d'exécution. Il prend en charge REST (OpenAPI), GraphQL, gRPC, JSON-RPC et SOAP. La documentation couvre aussi le test de serveurs MCP distants et les vérifications de sécurité LLM.
Les tests d'autorisation passent par Business Logic Testing. HawkScan parcourt l'API sous plusieurs profils utilisateur, enregistre les identifiants de ressources et les rejoue entre les profils pour détecter le BOLA et le contrôle d'accès défaillant au niveau des propriétés de l'objet (BOPLA, API3). Les profils marqués comme privilégiés pilotent les vérifications BFLA. La fonctionnalité nécessite une spécification OpenAPI et au moins deux comptes de test.
Pour la découverte, StackHawk se connecte à GitHub, GitLab, Azure Repos et Bitbucket pour trouver les API dans le code, et peut en générer des spécifications OpenAPI.
Couverture des critères :
- Authentification : connexion par formulaire, cookies et jetons porteurs, flux OAuth client credentials et password via scripts, plus des scripts d'authentification JavaScript ou Kotlin personnalisés.
- Workflow développeur : GitHub Actions, GitLab CI, Jenkins et Azure Pipelines, plus des intégrations pour les assistants de code IA.
- Déploiement : CLI locale, Docker, ou scan hébergé dans le cloud de StackHawk.
- Forces : résultats renvoyés dans la vérification de pull request qui conditionne la fusion, support REST/GraphQL/gRPC/JSON-RPC/SOAP, tests d'autorisation multi-utilisateurs, et découverte d'API à partir du code.
- Limites : il nécessite un environnement en cours d'exécution, et la documentation recommande de l'exécuter là où les modifications de données sont acceptables. Business Logic Testing dépend d'une spécification. Les points de terminaison WebSocket sont détectés dans le code mais non scannés. L'analyse de binaires mobiles ne fait pas partie du produit.
42Crunch : sécurité et gouvernance des contrats d'API
Focus : qualité et conformité des contrats OpenAPI.
42Crunch commence par la définition de l'API. API Audit exécute plus de 200 vérifications statiques sur un fichier OpenAPI (v2, 3.0, 3.1) et lui attribue un score de 0 à 100, qu'un pipeline CI peut utiliser comme porte de qualité. API Scan envoie ensuite des requêtes générées à l'API en direct pour confirmer qu'elle se comporte comme le spécifie le contrat. Cela inclut des requêtes qui devraient être rejetées.
Scan v2 ajoute des scénarios (requêtes enchaînées) et des tests d'autorisation. Vous choisissez BOLA ou BFLA, fournissez un identifiant qui devrait réussir et un qui devrait être refusé, et attachez les opérations à tester.
Au-delà des tests, API Protection est un petit pare-feu API basé sur le contrat qui s'exécute comme sidecar Kubernetes ou sur ECS et OpenShift. 42Crunch répertorie aussi la découverte, l'audit, le scan et la protection à l'exécution des serveurs MCP.
Couverture des critères :
- Protocoles : OpenAPI, plus GraphQL SDL dans Audit et Scan en tant qu'abonnement séparé (pas encore dans API Protection ni les extensions IDE).
- Workflow développeur : extensions VS Code, JetBrains et Eclipse qui exécutent Audit et Scan. Les intégrations CI incluent GitHub Actions, GitLab, Azure Pipelines, Jenkins et Bitbucket, avec sortie SARIF.
- Déploiement : les scans s'exécutent depuis la plateforme 42Crunch ou sur site avec l'image Docker
scand-agent. - Forces : audit de contrat avant commit, test de conformité, configuration explicite des tests BOLA/BFLA, et un pare-feu à l'exécution qui applique le même contrat.
- Limites : tout ce qui manque à la spécification est hors périmètre, donc les routes non documentées ne sont pas testées. Sa « découverte » trouve les fichiers OpenAPI déjà présents dans vos dépôts ; elle ne déduit pas les API à partir du code ou du trafic. gRPC et SOAP ne sont pas documentés comme cibles de scan.
Escape : DAST de logique métier et découverte d'API
Focus : test de logique métier API-first, en particulier pour GraphQL.
Le DAST d'Escape teste les API REST et GraphQL ainsi que les applications web. Il inclut des vérifications spécifiques aux LLM, telles que l'injection de prompt et la fuite de prompt système, pour les points de terminaison qui enveloppent un modèle. Ses préréglages de connexion couvrent les flux OAuth, AWS Cognito, les séquences cURL, les connexions pilotées par navigateur, et MFA/TOTP, ce qui aide avec les flux qui font échouer les scanners plus simples.
Pour l'autorisation, le test multi-utilisateurs traite un compte comme la victime. Les autres comptes tentent d'atteindre ses données via l'énumération d'identifiants et le rejeu de requêtes, ce qui couvre à la fois l'isolation des locataires et l'élévation de privilèges.
Pour la découverte, la gestion de la surface d'attaque d'Escape trouve les API fantômes via le DNS et les journaux de certificats, le fingerprinting et le trafic. Elle peut aussi générer des schémas à partir du code source sur GitHub, GitLab ou Bitbucket.
Couverture des critères :
- Workflow développeur : GitHub Actions, GitLab CI, Jenkins, CircleCI, une CLI et une API publique.
- Déploiement : SaaS par défaut. Des agents de localisation privés (Docker, Kubernetes, ou un binaire) atteignent les cibles internes.
- Forces : test de logique métier multi-utilisateurs, profondeur GraphQL, un large ensemble de préréglages de connexion, et génération de spécifications à partir du code.
- Limites : gRPC et SOAP apparaissent sur les pages de découverte d'Escape, mais sa documentation DAST couvre REST et GraphQL ; confirmez les autres protocoles lors d'un essai. L'analyse de binaires mobiles n'est pas répertoriée.
Ostorlab : test d'API à travers le mobile, le web et le code
Focus : API testées conjointement avec les applications mobiles, les frontends web et le code source qui les appellent.
Ostorlab teste en direct les API REST, GraphQL et SOAP/WSDL. GraphQL est cartographié via introspection ou un schéma téléchargé, puis testé avec des requêtes et mutations générées. Les services gRPC sont analysés à partir des définitions .proto, sans appels en direct. Il importe OpenAPI, les schémas GraphQL, WSDL ou les définitions protobuf, mais une spécification est facultative : sans elle, il trouve les points de terminaison dans les paquets mobiles, les bundles web, les source maps et le code, capture le trafic depuis des applications s'exécutant sur des appareils instrumentés, et sonde les emplacements Swagger connus. La même plateforme scanne les applications Android (APK/AAB) et iOS (IPA), les applications web, les réseaux et le code source.
Son Multi-Asset Deep Agentic Scan réunit tout cela en une seule évaluation. Un scan peut couvrir une application mobile aux côtés d'applications web et d'API, de dépôts de code et de documentation comme des fichiers OpenAPI ou des collections Postman. L'agent décompile l'application et en extrait les identifiants, les routes et la logique de signature des requêtes. Il les utilise ensuite pour tester le back-end.
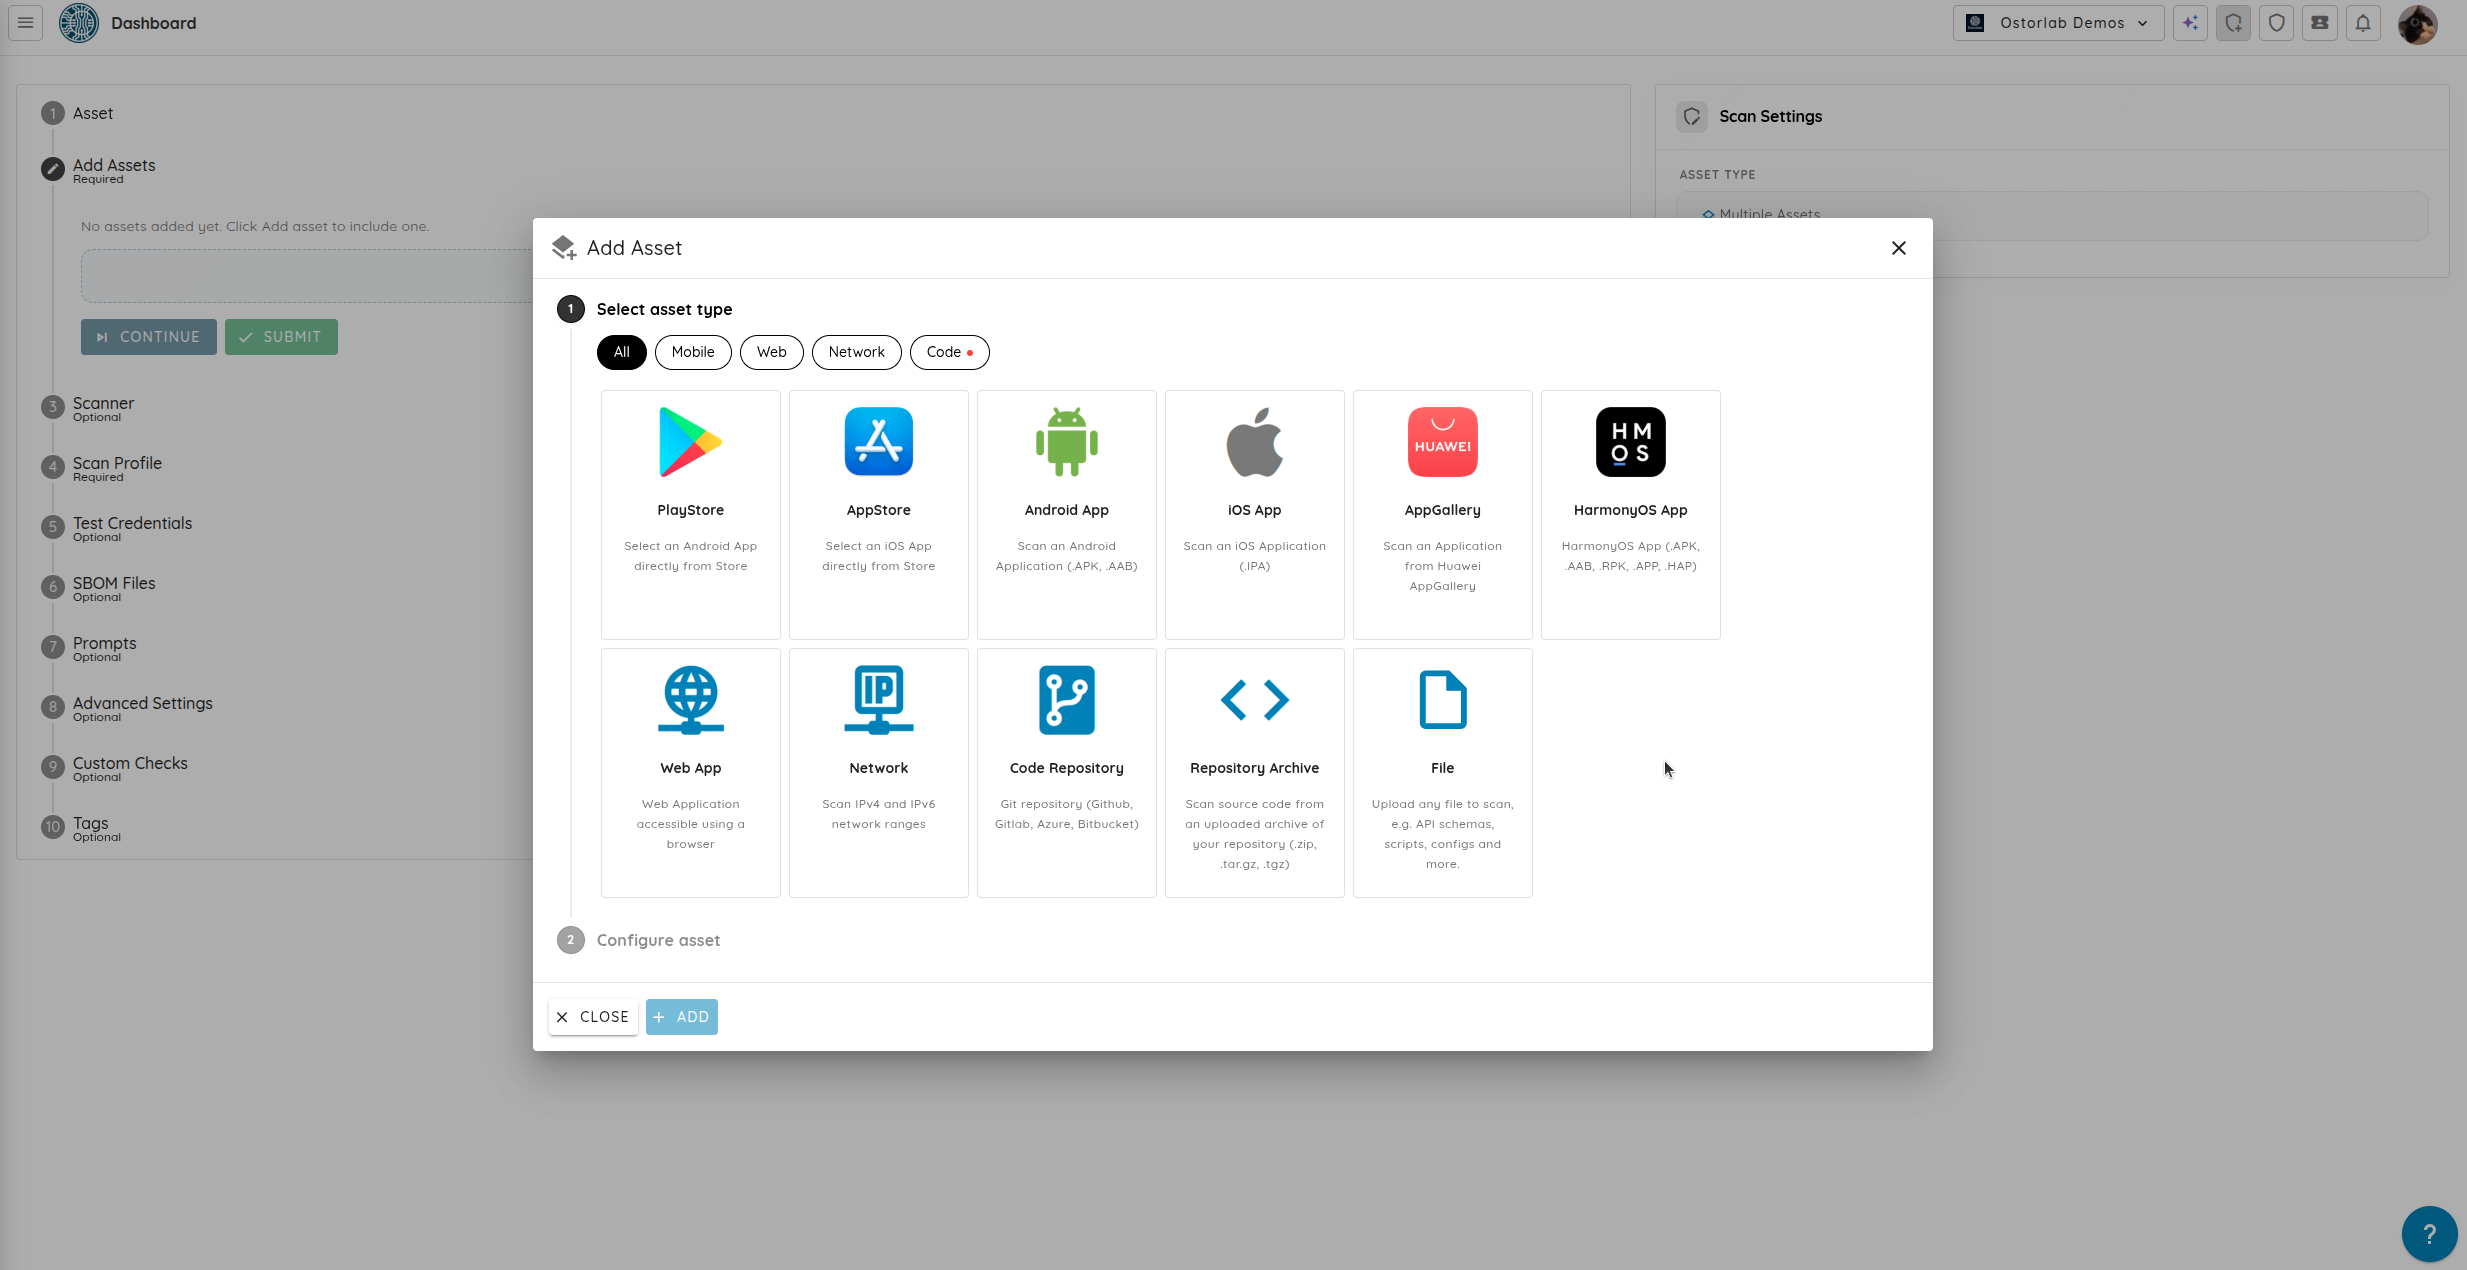
Dans une évaluation, l'agent a trouvé un identifiant machine-to-machine Auth0 compilé dans une application iOS. Il a ensuite découvert que le même identifiant était également autorisé pour l'API Auth0 Management, et une seule requête en lecture seule a renvoyé l'annuaire utilisateur du locataire, comptant 1 000 enregistrements. Nous décrivons la chaîne complète dans How AI Catches Complex Vulnerabilities.
Un scanner qui n'atteint que l'API n'aurait pas pu extraire cet identifiant, car il n'existait que dans le binaire iOS compilé. Nous détaillons cette chaîne et une autre dans Why API Security Testing Alone Fails.
Couverture des critères :
- Tests d'autorisation : l'agent trouve les identifiants d'objets et teste l'accès entre utilisateurs et rôles. Il démontre une faille BOLA ou BFLA par une lecture non autorisée plutôt qu'en modifiant des données.
- Workflow développeur : GitHub, GitLab, Jenkins, CircleCI, Bitbucket, Azure DevOps, Bitrise et d'autres intégrations CI, plus Jira, Linear, Slack et un serveur MCP.
- Déploiement : scanners cloud (mettez en liste blanche leurs adresses IP publiées pour les cibles derrière un WAF ou une liste blanche d'IP), ou un scanner sur site qui s'exécute dans votre réseau et n'ouvre que des connexions sortantes. Les scanners sur site peuvent être regroupés afin que les scans s'exécutent sur celui qui est disponible.
- Sécurité : les agents démontrent l'impact avec l'action sûre la plus minime et vérifient les jetons avec des requêtes en lecture seule. Un agent de surveillance distinct peut arrêter un scan, le trafic de scan passe par un pare-feu, et les débits de requêtes sont plafonnés au niveau de l'hôte du scanner.
- Forces : le contexte issu des binaires mobiles, des bundles web et du code alimente les tests d'API. Il ne nécessite aucune spécification, et les résultats enchaînés sont accompagnés de preuves de requête et de réponse.
- Limites : une évaluation multi-actifs prend plus de temps qu'un passage DAST en CI, elle s'intègre donc mieux aux cycles de publication qu'à chaque commit, et chaque scan couvre une application mobile. Les appels gRPC en direct, les transports WebSocket (y compris les abonnements GraphQL) et les certificats client mTLS ne sont pas encore pris en charge. Les équipes qui veulent du linting OpenAPI avant commit voudront tout de même un outil de gouvernance de spécification.
Comment StackHawk, 42Crunch, Escape et Ostorlab se comparent-ils ?
Ce tableau aligne les quatre outils sur les mêmes capacités, en utilisant la documentation publique de chaque éditeur :
| Capacité | StackHawk | 42Crunch | Escape | Ostorlab |
|---|---|---|---|---|
| Approche principale | DAST CI/CD orienté développeur | Audit et conformité des contrats | DAST de logique métier | Test agentique multi-actifs |
| REST / OpenAPI | ✅ | ✅ | ✅ | ✅ |
| GraphQL | ✅ | ✅ (abonnement séparé) | ✅ | ✅ |
| gRPC / SOAP | ✅ / ✅ | Non documenté | Découverte uniquement (selon la doc) | Analyse .proto, pas d'appels en direct / ✅ |
| Test de serveur MCP | ✅ Test de MCP distant | ✅ Audit, scan, protection à l'exécution | Non documenté pour le DAST | Non documenté (fournit son propre serveur MCP pour l'automatisation) |
| Spécification requise | Non pour le DAST ; oui pour Business Logic Testing | Oui (OpenAPI ou GraphQL SDL) | Non (peut générer à partir du code) | Non (découvre les points de terminaison) |
| Tests BOLA / BFLA | Rejeu multi-profils | Identifiants source/cible configurés | Modèle multi-utilisateurs victime/attaquant | Agentique, entre utilisateurs et actifs |
| Découverte d'API fantômes | À partir des dépôts de code | Trouve les fichiers de spécification dans les dépôts | DNS, trafic, fingerprinting, code | À partir des applications mobiles, du trafic web et du code |
| Analyse de binaires mobiles | ❌ | ❌ | ❌ | ✅ APK / AAB / IPA |
| Test de chaîne client-vers-API | ❌ | ❌ | ❌ | ✅ Dans le même scan |
| Outillage IDE et développeur | Intégrations d'assistants de code IA | VS Code, JetBrains, Eclipse | Non documenté | Via serveur MCP |
| Cibles privées | CLI locale / Docker | Agent Docker sur site | Agents de localisation privés | Scanner sur site |
| Protection à l'exécution | ❌ | ✅ Micro pare-feu API | ❌ | ❌ |
Basé sur la documentation publique de chaque éditeur en date de septembre 2026. « Non documenté » et ❌ signifient que la capacité n'est pas répertoriée, pas qu'un éditeur a confirmé son absence.
Quels risques de l'OWASP API Top 10 chaque technique de test peut-elle trouver ?
Ce tableau met en correspondance l'OWASP API Security Top 10 (2023) avec quatre techniques de test : le test de contrat, le DAST, le test de logique multi-utilisateurs et le test agentique ou multi-actifs. Les évaluations s'appliquent à chaque technique, pas à un outil spécifique. La couverture au sein d'une technique varie selon l'outil et sa configuration.
| Risque de l'OWASP API | Test de contrat | DAST | Test de logique multi-utilisateurs | Agentique / multi-actifs |
|---|---|---|---|---|
| API1 : Broken Object Level Authorization | Partiel (tests configurés) | ❌ | ✅ | ✅ |
| API2 : Broken Authentication | Partiel | ✅ | ✅ | ✅, y compris les identifiants client divulgués |
| API3 : Broken Object Property Level Authorization | Partiel (violations de schéma) | Partiel | ✅ | ✅ |
| API4 : Unrestricted Resource Consumption | Partiel (limites de la spécification) | ✅ | Partiel | Partiel (dépend de la conception du test de limitation de débit) |
| API5 : Broken Function Level Authorization | Partiel (tests configurés) | ❌ | ✅ | ✅ |
| API6 : Unrestricted Access to Sensitive Business Flows | ❌ | ❌ | Partiel | Partiel (nécessite le contexte du flux métier) |
| API7 : Server Side Request Forgery | ❌ | ✅ | ❌ | ✅ |
| API8 : Security Misconfiguration | ✅ | ✅ | ✅ | ✅ |
| API9 : Improper Inventory Management | ❌ (spécification uniquement) | Partiel | Partiel (avec découverte) | ✅, à partir des clients et du code |
| API10 : Unsafe Consumption of APIs | ❌ | Partiel | Partiel | Partiel |
Ces évaluations constituent notre appréciation éditoriale de ce que chaque technique de test peut détecter, et non une couverture vérifiée d'un éditeur spécifique.
Deux tendances se dégagent. Les risques d'autorisation (API1 et API5) nécessitent plus d'une identité, donc un scan DAST mono-utilisateur les manque complètement et ne détecte que partiellement API3 via les violations de schéma. Les risques d'inventaire (API9) nécessitent de la découverte. Un outil qui ne teste que la spécification qu'il reçoit ne peut pas voir ce que cette spécification omet.
Quelle plateforme de test de sécurité des API correspond à votre architecture ?
Votre architecture compte plus que n'importe quelle liste de fonctionnalités. Voici les configurations que nous observons le plus souvent :
- Un monolithe ou quelques services REST, avec une forte culture CI : StackHawk à chaque pull request couvre la majeure partie de la surface. Ajoutez des profils multi-utilisateurs tôt pour que le BOLA soit testé dès le premier jour.
- Une organisation spec-first avec un programme de gouvernance des API : 42Crunch impose la qualité du contrat avant la mise en production du code et à l'exécution. Associez-le à un outil DAST ou agentique pour les routes qui n'ont jamais intégré la spécification.
- Un back-end fortement GraphQL ou de nombreux microservices : la profondeur GraphQL d'Escape, la génération de schémas et la découverte d'API fantômes conviennent bien. Confirmez la couverture de tout service gRPC ou SOAP lors de l'essai.
- Des applications mobiles ou des SPA appelant le même back-end : Ostorlab teste le back-end avec les identifiants, les routes et les formats de requête que les clients expédient réellement. Cela détecte les chaînes qui commencent dans le client.
- Plusieurs des cas ci-dessus : la plupart des équipes matures exploitent deux couches, un outil CI rapide à chaque changement et une évaluation agentique ou multi-actifs plus approfondie à chaque publication.
Que devriez-vous tester lors d'un essai d'outil de sécurité des API ?
Les listes de fonctionnalités se ressemblent toutes. Un essai de deux semaines sur vos propres API montre où les outils diffèrent réellement. Utilisez cette checklist :
- Apportez un bug connu. Plantez (ou réutilisez) un problème BOLA en staging et voyez quels outils le trouvent, et combien de configuration cela nécessite.
- Utilisez votre connexion réelle. Pointez chaque outil vers votre flux d'authentification réel, y compris le renouvellement de jeton et le MFA, pas un jeton porteur collé.
- Cachez une partie de la spécification. Retirez quelques routes du fichier OpenAPI et voyez quels outils les trouvent et les testent quand même.
- Incluez un canal secondaire. Si vous utilisez des WebSockets, gRPC ou des webhooks, vérifiez s'ils sont testés ou seulement répertoriés.
- Incluez un client. Donnez votre application mobile ou votre SPA aux outils qui le prennent en charge, et vérifiez si ce qu'ils extraient est utilisé dans les tests d'API.
- Mesurez le bruit. Comptez les résultats que votre équipe rejette comme faux positifs ou non exploitables, et chronométrez le triage.
- Vérifiez la preuve. Un bon résultat inclut la requête et la réponse exactes, l'identité utilisée, et un correctif lié au code.
- Testez le pipeline. Exécutez l'outil en CI sur une vraie pull request et chronométrez-le. Vérifiez qu'il peut faire échouer le build uniquement sur les nouveaux résultats de sévérité élevée.
- Atteignez une cible privée. Déployez le runner ou l'agent dans votre réseau et confirmez qu'il peut scanner une API de staging interne, y compris une derrière mTLS si vous l'utilisez.
- Posez des questions sur la sécurité. Découvrez comment l'outil évite les actions destructrices, ce qu'il fait des identifiants découverts, et comment il limite les débits de requêtes contre vos systèmes.
Questions fréquentes (FAQ)
Quel est le meilleur outil de test de sécurité des API en 2026 ?
Cela dépend de l'architecture. StackHawk convient au DAST exécuté par les développeurs en CI/CD, 42Crunch convient à la gouvernance des contrats OpenAPI, Escape convient au test de logique métier des API GraphQL et REST, et Ostorlab convient aux applications où les applications mobiles, les frontends web et le code source partagent une API back-end. De nombreuses équipes associent un outil CI à une évaluation périodique plus approfondie.
Quelle est la différence entre le DAST d'API et le fuzzing d'API ?
Le DAST d'API envoie des requêtes en direct à une API en cours d'exécution pour trouver des vulnérabilités telles que l'injection, le SSRF et les mauvaises configurations. Le fuzzing piloté par schéma utilise une définition d'API, telle qu'un schéma OpenAPI ou GraphQL, pour générer des entrées mutées, malformées ou qui testent les limites, ce qui expose les échecs de validation et les erreurs de parsing.
Comment le contrôle d'accès défaillant au niveau de l'objet (BOLA) est-il testé ?
Le test BOLA vérifie si un utilisateur peut lire ou modifier des objets appartenant à un autre. Les approches courantes sont le rejeu multi-profils (StackHawk Business Logic Testing), des identifiants source et cible configurés par opération (42Crunch Scan v2), un modèle multi-utilisateurs victime-attaquant (Escape), et un test agentique qui découvre les identifiants d'objets et teste l'accès entre utilisateurs (Ostorlab).
Une spécification OpenAPI est-elle requise pour le test de sécurité des API ?
Pas toujours. Les outils basés sur un contrat comme 42Crunch nécessitent une définition OpenAPI ou GraphQL. Les outils DAST et agentiques peuvent découvrir les points de terminaison en parcourant, en analysant le trafic ou en lisant le code source, et certains peuvent générer une spécification. Fournir une spécification améliore généralement la couverture des routes.
Quels outils de sécurité des API peuvent tester les API derrière des applications mobiles ?
La plupart des outils de sécurité des API ne testent que le back-end. Ostorlab analyse le binaire mobile (APK, AAB ou IPA) et utilise les identifiants, points de terminaison et formats de requête qu'il trouve pour tester l'API back-end dans le même scan. StackHawk, 42Crunch et Escape ne répertorient pas d'analyse de binaires mobiles.
Comment les outils de sécurité des API testent-ils les API sur des réseaux privés ?
Pour les API accessibles depuis Internet derrière un pare-feu ou un WAF, mettre en liste blanche les adresses IP du scanner de l'éditeur suffit généralement. Pour les réseaux internes ou les environnements de staging locaux, les éditeurs fournissent une CLI locale ou un runner Docker (StackHawk, 42Crunch), des agents de localisation privés (Escape), ou un scanner sur site (Ostorlab).
Les outils de test de sécurité des API peuvent-ils tester les serveurs MCP ?
Certains le peuvent. StackHawk documente le test de serveurs MCP distants pour l'injection, le SSRF et l'injection de prompt, et 42Crunch répertorie la découverte, l'audit, le scan et la protection à l'exécution des MCP. La couverture est récente et évolue rapidement, donc confirmez les transports (HTTP contre stdio) et le support de l'authentification lors d'un essai.
Comment devriez-vous choisir un outil de test de sécurité des API ?
Partez de la façon dont vos API sont construites et de qui les appelle, pas de la liste de fonctionnalités. Si des applications mobiles ou des applications monopages appellent vos API, testez le chemin qu'emprunterait un attaquant, pas seulement les points de terminaison de la spécification. Vous pouvez lancer vous-même un Multi-Asset Deep Agentic Scan, ou réserver une démo pour parcourir les résultats avec notre équipe.
Tags :
API Security, DAST, Fuzzing, BOLA, BFLA, GraphQL, REST, gRPC, Agentic Discovery, AppSec, Mobile Security