2026年版APIセキュリティテストツールのおすすめ:4製品を比較
2026年のおすすめAPIセキュリティテストツールとして、StackHawk、42Crunch、Escape、OstorlabをDAST、BOLA/BFLAテスト、APIディスカバリー、CI/CDの観点で比較します。
APIセキュリティテストツールを選ぶのは、見た目以上に難しいものです。ほとんどのベンダーが同じチェックリストを掲げており、違いは自社のAPIに向けて実際に使ってみて初めて見えてきます。当社は、まったく異なるアプローチを取る4つのツール、StackHawk、42Crunch、Escape、Ostorlabを比較しました。
エグゼクティブサマリー(要約)
- StackHawkは、すべてのプルリクエストで動的アプリケーションセキュリティテスト(DAST)を実行したいチームに適しています。42Crunchは、OpenAPIコントラクトに基づいてAPIを運用するチームに適しています。
- Escapeは、GraphQL中心のバックエンドを持つAPIファーストのチームに適しています。Ostorlabは、モバイルアプリ、Webフロントエンド、コードがすべて同じバックエンドを呼び出す製品に適しています。
- ツール間の最大の差は認可テスト、つまりオブジェクトレベルの認可の不備(BOLA)と機能レベルの認可の不備(BFLA)にあります。どのトライアルでも、まずこれを確認してください。
APIセキュリティテストとは APIセキュリティテストは、APIが本来行うべきことだけを、本来それを行うべきユーザーに対してだけ行っていることを確認するものです。インジェクションや設定ミスに加えて、オブジェクトレベルの認可の不備(BOLA)のような認可の欠陥もカバーします。BOLAとは、ログイン済みの正当なリクエストが別のユーザーのデータを返してしまう問題です。BOLAは、OWASP API Security Top 10の2019年版と2023年版の両方でAPI1に位置付けられています。
2026年のおすすめAPIセキュリティテストツールは何か
4つのツールはそれぞれ異なる角度から問題に取り組むため、適切な選択はAPIの構築方法によって決まります。
| 優先事項 | 最初に検討するツール | 理由 |
|---|---|---|
| 開発者が実行する、すべてのプルリクエストでのDAST | StackHawk | スキャナーがローカルまたはCIで稼働中のアプリに対して実行され、検出結果がPRに届く |
| OpenAPIコントラクトによるAPIのガバナンス | 42Crunch | コードのリリース前に仕様を監査し、その後、稼働中のAPIが仕様に一致しているかをチェックする |
| 仕様を保守せずに行うGraphQLとRESTのビジネスロジックテスト | Escape | マルチユーザーの認可テストと、コードからのスキーマ生成 |
| APIを呼び出すモバイルクライアントやWebクライアントと一緒にAPIをテスト | Ostorlab | クライアントやコードからトークンとルートを抽出し、稼働中のAPIに対してテストする |
これらのAPIセキュリティテストツールをどう評価したか
当社は4つのプラットフォームを8つの基準で比較しました。これらは、トライアル中にどのベンダーにも尋ねるべき質問としても使えます。
| 基準 | 望ましい状態 |
|---|---|
| プロトコルのカバレッジ | 自社で運用するすべてのAPI形式を(検出するだけでなく)テストする。REST、GraphQL、gRPC、SOAP、WebSocket、そして増えつつあるModel Context Protocol(MCP)サーバー |
| 仕様への依存 | 不完全な仕様や仕様がない状態でも動作し、仕様を生成または推論できる |
| 認証の扱い | 実際のログインフロー(OAuth2フロー、スクリプト化されたログイン、MFA、トークンのリフレッシュ)を、トークンを手で貼り付けることなく処理する |
| 認可テスト | 単一ユーザーのスキャンだけでなく、複数のアイデンティティを使った自動のBOLAテストとBFLAテスト |
| ディスカバリー | コード、トラフィック、クライアントから文書化されていないエンドポイントを見つける |
| クライアント側のコンテキスト | モバイルアプリ、SPA、リポジトリが露出する情報(キー、ルート、リクエスト形式)をテストの入力として使える |
| 開発者ワークフロー | CI/CD連携、PRへのフィードバック、IDEサポート、新しい検出結果でビルドを失敗させる仕組み |
| プライベートなターゲット | ローカルランナー、プライベートエージェント、オンプレミスのスキャナーを通じて、ステージング環境や内部APIに到達できる |
事実の出典について:以下に記載する機能はすべて、各ベンダーの公開ドキュメントと製品ページに基づくもので、2026年9月に確認しました。リンク先は当社が参照したページです。この比較は、対象となる4つのベンダーの一つであるOstorlabが執筆しています。そのため、各プロファイルを同じ構成にそろえ、確認できなかった点は明記しました。
APIセキュリティテストツールにはどのような種類があるか
「APIセキュリティテスト」はいくつかの手法を含んでおり、ほとんどのツールはそのうち2つか3つを組み合わせています。
- API DAST(動的テスト):稼働中のAPIに実際のリクエストを送り、インジェクション、サーバーサイドリクエストフォージェリ(SSRF)、設定ミス、認証の欠陥を見つけます。到達可能な環境とテスト用の認証情報が必要です。
- コントラクトテストとスキーマテスト:OpenAPIまたはGraphQLの定義に脆弱なセキュリティ設定がないかを監査します。その後、定義から不正な形式のものも含めてリクエストを生成し、稼働中のAPIがコントラクトに一致しているかをチェックします。
- ビジネスロジックテストと認可テスト:2つ以上のユーザーアイデンティティを使用します。あるユーザーが別のユーザーのオブジェクトを読み取ったり変更したりできないこと(BOLA)、自分のロールを超える機能を呼び出せないこと(BFLA)をチェックします。
- APIディスカバリーとインベントリ:ソースコード、トラフィック、DNS、クラウドアカウントを使って、誰も文書化していないAPIを見つけ、そもそもテストできるようにします。
- エージェント型またはAIペンテスト:AIエージェントがアプリケーションを探索し、仮説を立て、検出結果を連鎖させ、各エクスプロイトをエビデンスで裏付けます。
- 実行時の保護:APIファイアウォールやゲートウェイが本番環境で攻撃をブロックします。テストを補完するものであり、テストの代わりにはなりません。
StackHawk:開発者ファーストのDAST
重点:開発ワークフローにおける継続的なDAST
StackHawkのスキャナーであるHawkScanは、CLIまたはDockerコンテナとして、ノートPC上やCI内で、稼働中のアプリケーションに対して実行されます。REST(OpenAPI)、GraphQL、gRPC、JSON-RPC、SOAPに対応しています。ドキュメントでは、リモートMCPサーバーのテストとLLMセキュリティチェックも扱っています。
認可テストはBusiness Logic Testingを通じて実行されます。HawkScanは複数のユーザープロファイルでAPIをクロールし、リソースIDを記録して、それをプロファイル間でリプレイすることで、BOLAとオブジェクトプロパティレベルの認可の不備(BOPLA、API3)を検出します。特権ありとしてフラグ付けされたプロファイルが、BFLAのチェックに使われます。この機能には、OpenAPI仕様と少なくとも2つのテストアカウントが必要です。
ディスカバリーについては、StackHawkはGitHub、GitLab、Azure Repos、Bitbucketに接続してコード内のAPIを見つけ、そこからOpenAPI仕様を生成できます。
基準ごとのカバレッジ:
- 認証:フォームログイン、Cookieとベアラートークン、スクリプトによるOAuthのクライアントクレデンシャルフローとパスワードフロー、さらにJavaScriptまたはKotlinによるカスタム認証スクリプト
- 開発者ワークフロー:GitHub Actions、GitLab CI、Jenkins、Azure Pipelines、およびAIコーディングアシスタントとの連携
- デプロイ形態:ローカルCLI、Docker、またはStackHawkのクラウドホスト型スキャン
- 強み:マージを制御するプルリクエストのチェックで検出結果が返されること、REST/GraphQL/gRPC/JSON-RPC/SOAPへの対応、マルチユーザーの認可テスト、コードからのAPIディスカバリー
- 制約:稼働中の環境が必要で、ドキュメントではデータの変更が許容される場所で実行することを推奨しています。Business Logic Testingは仕様に依存します。WebSocketのエンドポイントはコード内で検出されますが、スキャンはされません。モバイルバイナリの解析は製品に含まれていません。
42Crunch:APIコントラクトのセキュリティとガバナンス
重点:OpenAPIコントラクトの品質と準拠性
42CrunchはAPI定義から始めます。API Auditは、OpenAPI(v2、3.0、3.1)ファイルに対して200を超える静的チェックを実行し、0から100のスコアを付けます。CIパイプラインはこれをゲートとして使えます。続いてAPI Scanが、生成したリクエストを稼働中のAPIに送り、コントラクトの仕様どおりに動作することを確認します。これには、拒否されるべきリクエストも含まれます。
Scan v2では、シナリオ(連鎖したリクエスト)と認可テストが追加されています。BOLAまたはBFLAを選び、成功するはずの認証情報と拒否されるはずの認証情報を一つずつ与え、テストする操作を指定します。
テスト以外では、API Protectionが、コントラクトに基づく小型のAPIファイアウォールとして、KubernetesのサイドカーやECS、OpenShift上で動作します。42Crunchは、MCPサーバーのディスカバリー、監査、スキャン、実行時の保護も掲げています。
基準ごとのカバレッジ:
- プロトコル:OpenAPIに加え、AuditとScanでのGraphQL SDL(別サブスクリプション、API ProtectionやIDE拡張機能には未対応)
- 開発者ワークフロー:AuditとScanを実行できるVS Code、JetBrains、Eclipseの拡張機能。CI連携にはGitHub Actions、GitLab、Azure Pipelines、Jenkins、Bitbucketがあり、SARIF出力に対応しています。
- デプロイ形態:スキャンは42Crunchプラットフォームから、または
scand-agentのDockerイメージを使ってオンプレミスで実行 - 強み:コミット前のコントラクト監査、準拠性テスト、明示的なBOLA/BFLAテストの設定、同じコントラクトを適用する実行時のファイアウォール
- 制約:仕様にないものはすべてスコープ外となるため、文書化されていないルートはテストされません。その「ディスカバリー」は、リポジトリにすでにあるOpenAPIファイルを見つけるもので、コードやトラフィックからAPIを推論するものではありません。gRPCとSOAPはスキャン対象として文書化されていません。
Escape:ビジネスロジックのDASTとAPIディスカバリー
重点:特にGraphQL向けの、APIファーストのビジネスロジックテスト
EscapeのDASTはREST APIとGraphQL API、Webアプリをテストします。モデルをラップするエンドポイント向けに、プロンプトインジェクションやシステムプロンプトの漏えいといったLLM固有のチェックも含まれています。ログインプリセットはOAuthフロー、AWS Cognito、cURLシーケンス、ブラウザー駆動のログイン、MFA/TOTPをカバーしており、より単純なスキャナーでは失敗するフローに役立ちます。
認可については、マルチユーザーテストで一つのアカウントを被害者として扱います。他のアカウントは、IDの列挙とリクエストのリプレイによってそのデータへの到達を試みます。これにより、テナント分離と権限昇格の両方がカバーされます。
ディスカバリーについては、Escapeのアタックサーフェス管理が、DNSと証明書ログ、フィンガープリンティング、トラフィックを通じてシャドーAPIを見つけます。また、GitHub、GitLab、Bitbucket上のソースコードからスキーマを生成することもできます。
基準ごとのカバレッジ:
- 開発者ワークフロー:GitHub Actions、GitLab CI、Jenkins、CircleCI、CLI、公開API
- デプロイ形態:デフォルトはSaaS。プライベートロケーションエージェント(Docker、Kubernetes、またはバイナリ)が内部のターゲットに到達します。
- 強み:マルチユーザーのビジネスロジックテスト、GraphQLの深い対応、幅広いログインプリセット、コードからの仕様生成
- 制約:gRPCとSOAPはEscapeのディスカバリーのページに記載されていますが、DASTのドキュメントはRESTとGraphQLを対象としているため、他のプロトコルはトライアルで確認してください。モバイルバイナリの解析は記載されていません。
Ostorlab:モバイル、Web、コードをまたぐAPIテスト
重点:APIを呼び出すモバイルアプリ、Webフロントエンド、ソースコードと一緒にAPIをテスト
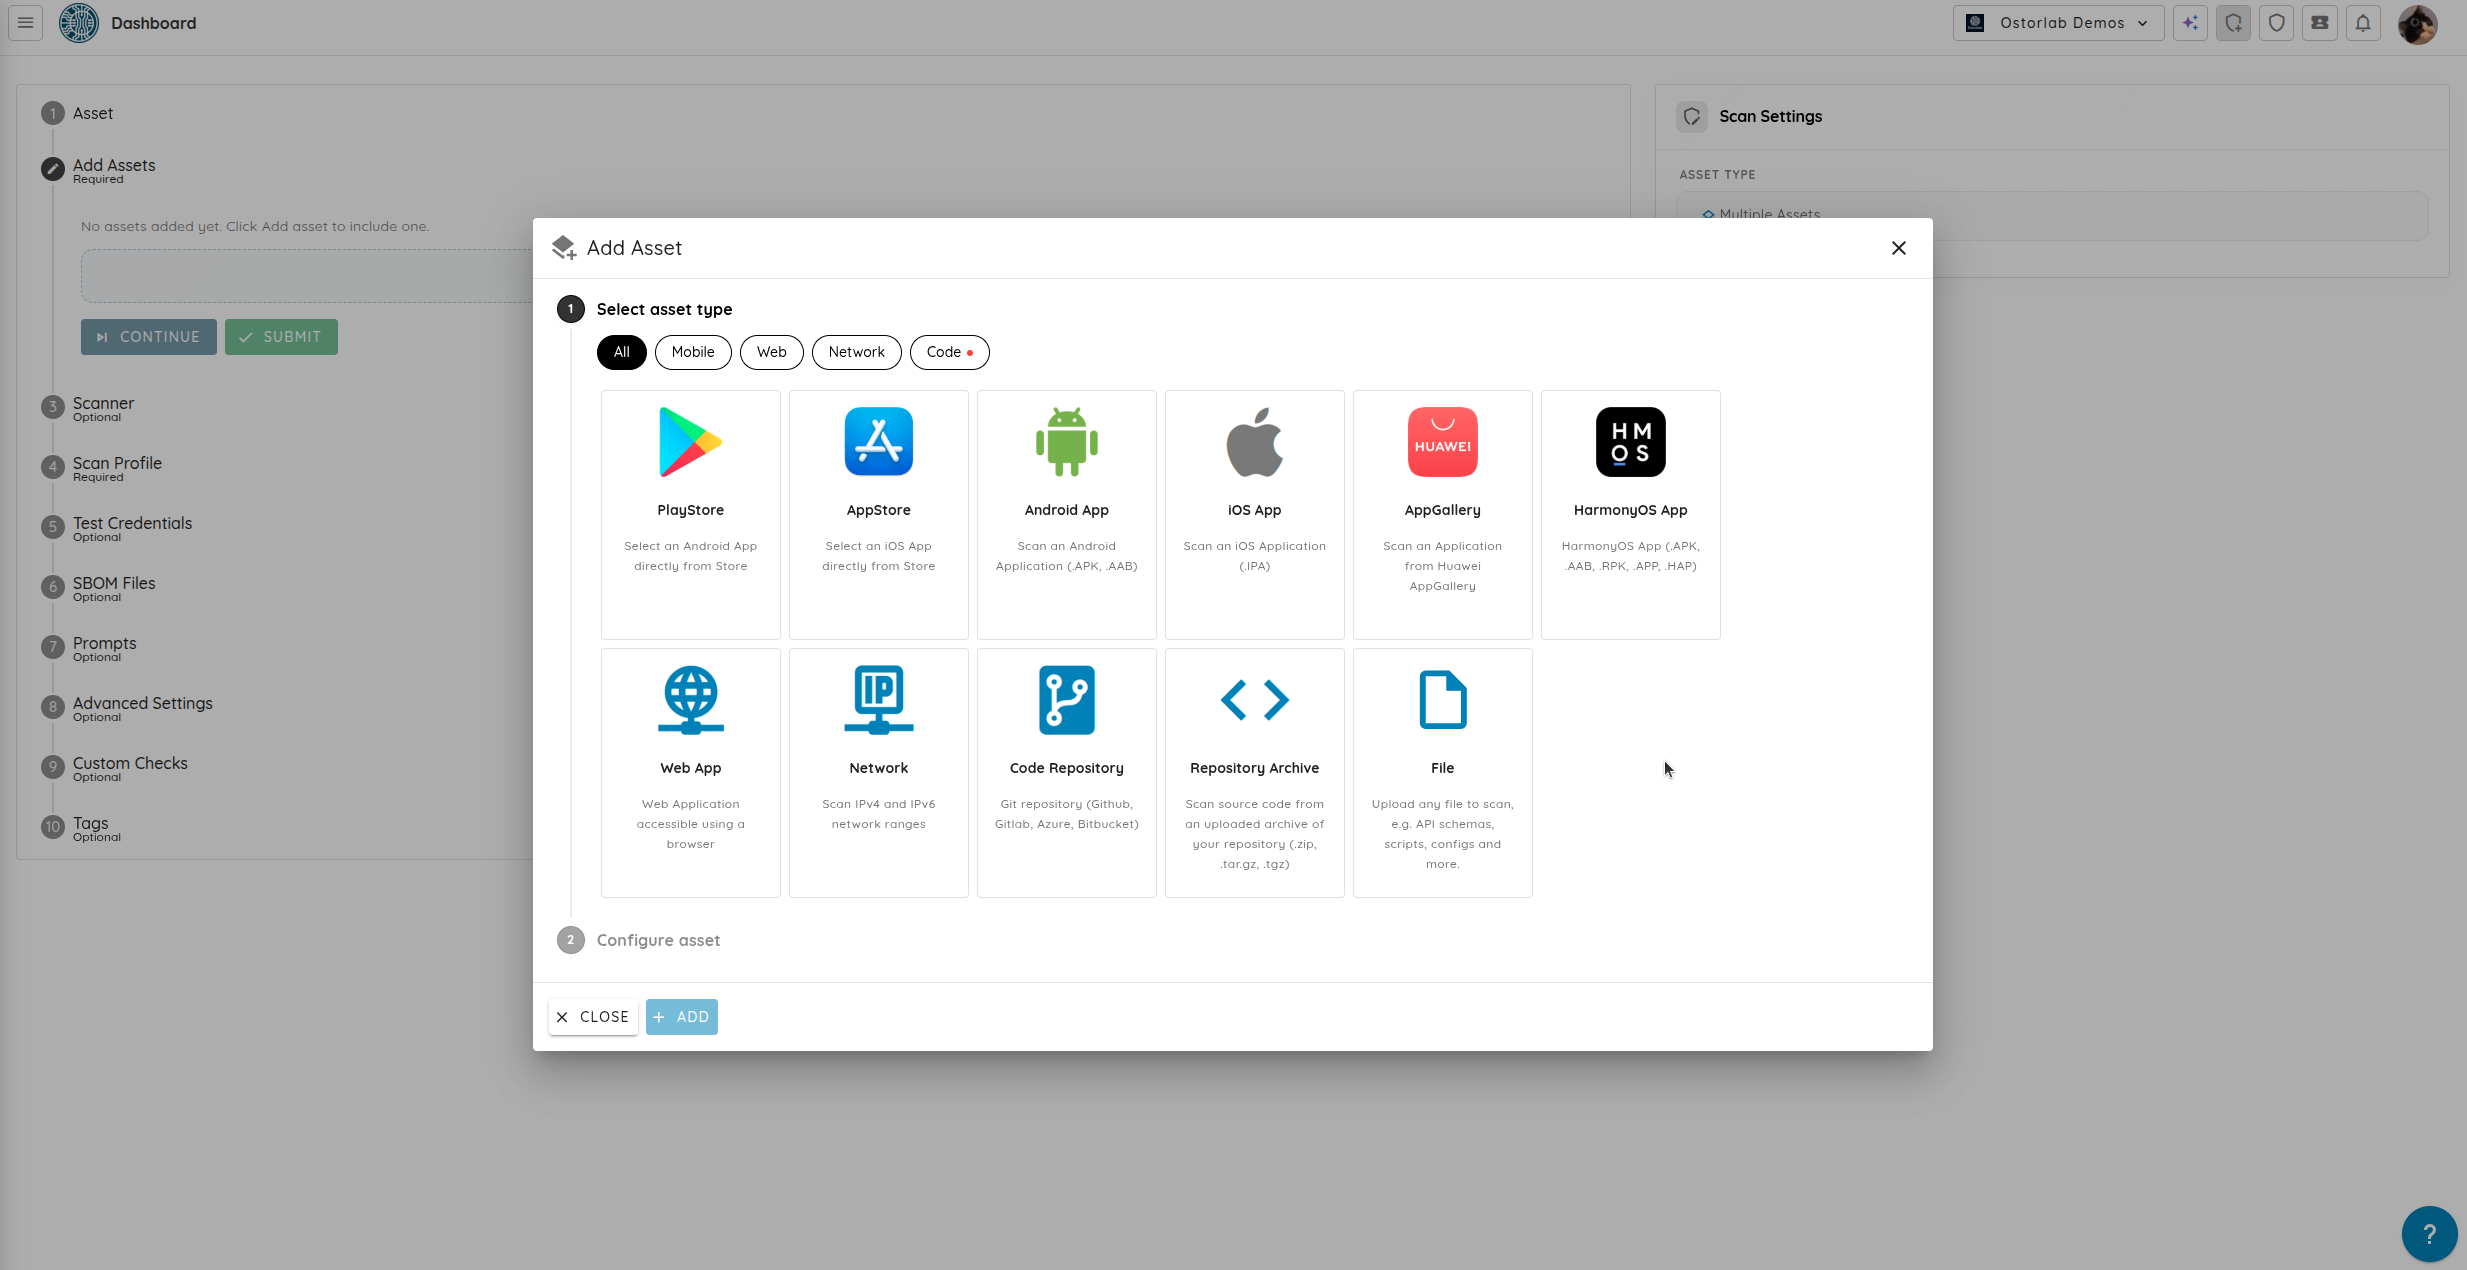
OstorlabはREST、GraphQL、SOAP/WSDLのAPIを稼働中の状態でテストします。GraphQLはイントロスペクションまたはアップロードされたスキーマによってマッピングされ、生成されたクエリとミューテーションでテストされます。gRPCサービスは.proto定義から解析され、実際の呼び出しは行いません。OpenAPI、GraphQLスキーマ、WSDL、protobufの定義をインポートできますが、仕様は任意です。仕様がない場合は、モバイルパッケージ、Webバンドル、ソースマップ、コードからエンドポイントを見つけ、計装された端末上で動作するアプリからトラフィックをキャプチャし、よく知られたSwaggerの場所を調べます。同じプラットフォームで、Android(APK/AAB)アプリとiOS(IPA)アプリ、Webアプリケーション、ネットワーク、ソースコードをスキャンします。
Multi-Asset Deep Agentic Scanは、これらすべてを一つの評価にまとめます。一つのスキャンで、モバイルアプリに加えて、WebアプリとAPI、コードリポジトリ、OpenAPIファイルやPostmanコレクションなどのドキュメントをカバーできます。エージェントはアプリを逆コンパイルし、認証情報、ルート、リクエスト署名のロジックを抽出します。そして、それらを使ってバックエンドをテストします。
ある評価では、エージェントがiOSアプリにコンパイルされたAuth0のマシン間認証情報を見つけました。続いて、同じ認証情報がAuth0 Management APIに対しても認可されていることを突き止め、読み取り専用のリクエストを1回送っただけで、テナントの1,000件のレコードを含むユーザーディレクトリが返されました。チェーンの全体はAIが複雑な脆弱性を見つける仕組みで解説しています。
APIにしか到達しないスキャナーでは、この認証情報を抽出することはできませんでした。認証情報はコンパイル済みのiOSバイナリの中にしか存在しなかったからです。このチェーンともう一つのチェーンについては、APIセキュリティテストだけでは不十分な理由で詳しく説明しています。
基準ごとのカバレッジ:
- 認可テスト:エージェントがオブジェクト識別子を見つけ、ユーザーやロールをまたいでアクセスをテストします。BOLAやBFLAの欠陥は、データを変更するのではなく、認可されていない読み取りによって示します。
- 開発者ワークフロー:GitHub、GitLab、Jenkins、CircleCI、Bitbucket、Azure DevOps、BitriseなどとのCI連携に加え、Jira、Linear、Slack、MCPサーバー
- デプロイ形態:クラウドスキャナー(WAFやIP許可リストの背後にあるターゲットについては、公開されているIPアドレスを許可リストに追加)、または自社ネットワーク内で動作し、アウトバウンド接続のみを開くオンプレミスのスキャナー。オンプレミスのスキャナーはグループ化でき、空いているスキャナーでスキャンが実行されます。
- 安全性:エージェントは最小限の安全なアクションで影響を示し、読み取り専用のリクエストでトークンをチェックします。独立した監視エージェントがスキャンを停止でき、スキャンのトラフィックはファイアウォールで制御され、リクエストレートはスキャナーホストで上限が設けられています。
- 強み:モバイルバイナリ、Webバンドル、コードから得たコンテキストがAPIテストに反映されます。仕様は不要で、連鎖した検出結果にはリクエストとレスポンスのエビデンスが付きます。
- 制約:マルチアセットの評価はCIでのDASTの実行より時間がかかるため、コミットごとよりもリリースサイクルに適しており、各スキャンでカバーできるモバイルアプリは一つです。gRPCの実際の呼び出し、WebSocketトランスポート(GraphQLのサブスクリプションを含む)、mTLSのクライアント証明書にはまだ対応していません。コミット前のOpenAPIのLintを求めるチームには、引き続き仕様ガバナンスのツールが必要です。
StackHawk、42Crunch、Escape、Ostorlabはどう比較されるか
この表は、各ベンダーの公開ドキュメントに基づいて、4つのツールを同じ機能で並べたものです。
| 機能 | StackHawk | 42Crunch | Escape | Ostorlab |
|---|---|---|---|---|
| 主なアプローチ | 開発者向けCI/CD DAST | コントラクト監査と準拠性 | ビジネスロジックDAST | マルチアセットのエージェント型テスト |
| REST / OpenAPI | ✅ | ✅ | ✅ | ✅ |
| GraphQL | ✅ | ✅(別サブスクリプション) | ✅ | ✅ |
| gRPC / SOAP | ✅ / ✅ | 記載なし | ディスカバリーのみ(ドキュメントによる) | .protoの解析、実際の呼び出しなし / ✅ |
| MCPサーバーのテスト | ✅ リモートMCPのテスト | ✅ 監査、スキャン、実行時の保護 | DASTでは記載なし | 記載なし(自動化用に独自のMCPサーバーを提供) |
| 仕様の要否 | DASTは不要、Business Logic Testingは必要 | 必要(OpenAPIまたはGraphQL SDL) | 不要(コードから生成可能) | 不要(エンドポイントを検出) |
| BOLA / BFLAテスト | マルチプロファイルのリプレイ | 設定したソース/ターゲットの認証情報 | マルチユーザーの被害者/攻撃者モデル | エージェント型、ユーザーとアセットをまたいで実施 |
| シャドーAPIのディスカバリー | コードリポジトリから | リポジトリ内の仕様ファイルを検出 | DNS、トラフィック、フィンガープリンティング、コード | モバイルアプリ、Webトラフィック、コードから |
| モバイルバイナリの解析 | ❌ | ❌ | ❌ | ✅ APK / AAB / IPA |
| クライアントからAPIへのチェーンのテスト | ❌ | ❌ | ❌ | ✅ 同じスキャン内で実施 |
| IDEと開発者向けツール | AIコーディングアシスタントとの連携 | VS Code、JetBrains、Eclipse | 記載なし | MCPサーバー経由 |
| プライベートなターゲット | ローカルCLI / Docker | オンプレミスのDockerエージェント | プライベートロケーションエージェント | オンプレミスのスキャナー |
| 実行時の保護 | ❌ | ✅ マイクロAPIファイアウォール | ❌ | ❌ |
2026年9月時点の各ベンダーの公開ドキュメントに基づきます。「記載なし」と❌は、その機能が掲載されていないことを意味し、ベンダーが機能の不在を確認したことを意味するものではありません。
各テスト手法はOWASP API Top 10のどのリスクを見つけられるか
この表は、OWASP API Security Top 10(2023)を、コントラクトテスト、DAST、マルチユーザーのロジックテスト、エージェント型またはマルチアセットのテストという4つのテスト手法に対応付けたものです。評価は手法ごとのものであり、特定のツールに対するものではありません。同じ手法の中でも、カバレッジはツールとその設定によって異なります。
| OWASP APIのリスク | コントラクトテスト | DAST | マルチユーザーのロジックテスト | エージェント型 / マルチアセット |
|---|---|---|---|---|
| API1:オブジェクトレベルの認可の不備 | 部分的(設定したテスト) | ❌ | ✅ | ✅ |
| API2:認証の不備 | 部分的 | ✅ | ✅ | ✅、漏えいしたクライアントの認証情報を含む |
| API3:オブジェクトプロパティレベルの認可の不備 | 部分的(スキーマ違反) | 部分的 | ✅ | ✅ |
| API4:無制限のリソース消費 | 部分的(仕様上の制限) | ✅ | 部分的 | 部分的(レート制限のテスト設計による) |
| API5:機能レベルの認可の不備 | 部分的(設定したテスト) | ❌ | ✅ | ✅ |
| API6:機密性の高いビジネスフローへの無制限のアクセス | ❌ | ❌ | 部分的 | 部分的(ビジネスフローのコンテキストが必要) |
| API7:サーバーサイドリクエストフォージェリ | ❌ | ✅ | ❌ | ✅ |
| API8:セキュリティの設定ミス | ✅ | ✅ | ✅ | ✅ |
| API9:不適切なインベントリ管理 | ❌(仕様のみ) | 部分的 | 部分的(ディスカバリーあり) | ✅、クライアントとコードから |
| API10:APIの安全でない利用 | ❌ | 部分的 | 部分的 | 部分的 |
これらの評価は、各テスト手法が検出できる内容についての当社の編集上の評価であり、特定のベンダーのカバレッジを検証したものではありません。
2つのパターンが際立っています。認可のリスク(API1とAPI5)には複数のアイデンティティが必要なため、単一ユーザーのDASTスキャンではまったく検出できず、API3もスキーマ違反を通じて部分的にしか捉えられません。インベントリのリスク(API9)にはディスカバリーが必要です。受け取った仕様しかテストしないツールには、その仕様から漏れているものは見えません。
自社のアーキテクチャに合うAPIセキュリティテストプラットフォームはどれか
どの機能リストよりも、自社のアーキテクチャのほうが重要です。当社が最もよく目にする構成は次のとおりです。
- モノリスまたは少数のRESTサービスで、CIの文化が根付いている場合:すべてのプルリクエストでStackHawkを使えば、アタックサーフェスの大部分をカバーできます。初日からBOLAがテストされるよう、マルチユーザーのプロファイルを早めに追加してください。
- APIガバナンスのプログラムを持つ仕様ファーストの組織の場合:42Crunchは、コードのリリース前と実行時の両方でコントラクトの品質を徹底します。仕様に含まれなかったルートに備えて、DASTまたはエージェント型のツールと組み合わせてください。
- GraphQL中心のバックエンド、または多数のマイクロサービスの場合:EscapeのGraphQLへの深い対応、スキーマ生成、シャドーAPIのディスカバリーがよく合います。gRPCやSOAPのサービスがあれば、トライアルでカバレッジを確認してください。
- モバイルアプリやSPAが同じバックエンドを呼び出している場合:Ostorlabは、クライアントに実際に含まれている認証情報、ルート、リクエスト形式を使ってバックエンドをテストします。これにより、クライアントから始まるチェーンを捉えられます。
- 上記の複数に当てはまる場合:成熟したチームの多くは2つのレイヤーを運用しています。変更ごとに実行する高速なCIツールと、リリースごとに実施するより深いエージェント型またはマルチアセットの評価です。
APIセキュリティツールのトライアルでは何をテストすべきか
機能リストはどれも同じように見えます。自社のAPIで2週間のトライアルを行えば、ツールが実際にどこで異なるかがわかります。次のチェックリストを使ってください。
- 既知のバグを用意する。 ステージング環境にBOLAの問題を仕込み(または既存のものを再利用し)、どのツールがそれを見つけるか、そのためにどれだけの設定が必要かを確認します。
- 実際のログインを使う。 貼り付けたベアラートークンではなく、トークンのリフレッシュやMFAを含む実際の認証フローを各ツールに設定します。
- 仕様の一部を隠す。 OpenAPIファイルからいくつかのルートを削除し、どのツールがそれでもそれらを見つけてテストするかを確認します。
- 副次的なチャネルを含める。 WebSocket、gRPC、Webhookを使っている場合は、それらがテストされるのか、一覧に表示されるだけなのかを確認します。
- クライアントを含める。 対応しているツールに自社のモバイルアプリやSPAを渡し、抽出された情報がAPIテストに使われるかを確認します。
- ノイズを測定する。 チームが誤検知(フォールスポジティブ)または悪用不可として却下した検出結果の数を数え、トリアージにかかる時間を計測します。
- エビデンスを確認する。 良い検出結果には、正確なリクエストとレスポンス、使用したアイデンティティ、コードに結び付いた修正が含まれます。
- パイプラインをテストする。 実際のプルリクエストでツールをCIで実行し、所要時間を計測します。重大度が高い新しい検出結果があった場合にのみビルドを失敗させられるかを確認します。
- プライベートなターゲットに到達する。 ランナーまたはエージェントを自社ネットワーク内にデプロイし、内部のステージングAPIをスキャンできることを確認します。mTLSを使っている場合は、その背後にあるAPIも含めます。
- 安全性について尋ねる。 ツールが破壊的なアクションをどのように回避するか、発見した認証情報をどう扱うか、自社システムに対するリクエストレートをどう制限するかを確認します。
よくある質問(FAQ)
2026年のおすすめAPIセキュリティテストツールは何か
アーキテクチャによって異なります。StackHawkはCI/CDで開発者が実行するDASTに、42CrunchはOpenAPIコントラクトのガバナンスに、EscapeはGraphQL APIとREST APIのビジネスロジックテストに、Ostorlabはモバイルアプリ、Webフロントエンド、ソースコードがバックエンドAPIを共有するアプリケーションに適しています。多くのチームは、CIツールとより深い定期的な評価を組み合わせています。
API DASTとAPIファジングの違いは何か
API DASTは、稼働中のAPIに実際のリクエストを送り、インジェクション、SSRF、設定ミスなどの脆弱性を見つけます。スキーマ駆動のファジングは、OpenAPIやGraphQLスキーマなどのAPI定義を使って、変異させた入力、不正な形式の入力、境界を破る入力を生成し、バリデーションの失敗やパーサーのエラーを明らかにします。
オブジェクトレベルの認可の不備(BOLA)はどのようにテストするか
BOLAテストは、あるユーザーが別のユーザーに属するオブジェクトを読み取ったり変更したりできるかどうかをチェックします。一般的なアプローチには、マルチプロファイルのリプレイ(StackHawk Business Logic Testing)、操作ごとに設定したソースとターゲットの認証情報(42Crunch Scan v2)、被害者と攻撃者によるマルチユーザーモデル(Escape)、オブジェクト識別子を見つけてユーザーをまたいでアクセスをテストするエージェント型テスト(Ostorlab)があります。
APIセキュリティテストにOpenAPI仕様は必要か
必ずしも必要ではありません。42Crunchのようなコントラクトベースのツールには、OpenAPIまたはGraphQLの定義が必要です。DASTツールやエージェント型ツールは、クロール、トラフィックの解析、ソースコードの読み取りによってエンドポイントを検出でき、仕様を生成できるものもあります。仕様を提供すると、通常はルートのカバレッジが向上します。
モバイルアプリの背後にあるAPIをテストできるAPIセキュリティツールはどれか
ほとんどのAPIセキュリティツールはバックエンドのみをテストします。Ostorlabはモバイルバイナリ(APK、AAB、IPA)を解析し、そこで見つけた認証情報、エンドポイント、リクエスト形式を使って、同じスキャンの中でバックエンドAPIをテストします。StackHawk、42Crunch、Escapeは、モバイルバイナリの解析を掲げていません。
APIセキュリティツールはプライベートネットワーク上のAPIをどのようにテストするか
ファイアウォールやWAFの背後にある、インターネットから到達可能なAPIであれば、通常はベンダーのスキャナーのIPアドレスを許可リストに追加すれば十分です。内部ネットワークやローカルのステージング環境向けには、ベンダーはローカルCLIやDockerランナー(StackHawk、42Crunch)、プライベートロケーションエージェント(Escape)、オンプレミスのスキャナー(Ostorlab)を提供しています。
APIセキュリティテストツールはMCPサーバーをテストできるか
一部のツールはできます。StackHawkは、インジェクション、SSRF、プロンプトインジェクションについてリモートMCPサーバーをテストすることを文書化しており、42CrunchはMCPのディスカバリー、監査、スキャン、実行時の保護を掲げています。この分野のカバレッジは新しく、急速に変化しているため、トランスポート(HTTPかstdioか)と認証のサポートをトライアルで確認してください。
APIセキュリティテストツールをどう選ぶべきか
機能リストからではなく、自社のAPIがどのように構築され、誰がそれを呼び出しているかから考え始めてください。モバイルアプリやシングルページアプリケーションが自社のAPIを呼び出している場合は、仕様にあるエンドポイントだけでなく、攻撃者がたどるであろう経路をテストしてください。Multi-Asset Deep Agentic Scanを自分で開始することも、デモを予約して当社チームと一緒に結果を確認することもできます。
タグ:
API Security, DAST, Fuzzing, BOLA, BFLA, GraphQL, REST, gRPC, Agentic Discovery, AppSec, Mobile Security