2026 年最佳 API 安全测试工具:4 款对比
2026 年最佳 API 安全测试工具:从 DAST、BOLA/BFLA 测试、API 发现和 CI/CD 等方面对比 StackHawk、42Crunch、Escape 和 Ostorlab。
选择一款 API 安全测试工具比看起来要难。大多数厂商宣称的功能清单都差不多,差异只有在您用它们测试自己的 API 时才会显现。我们对比了四款思路截然不同的工具:StackHawk、42Crunch、Escape 和 Ostorlab。
摘要(TL;DR)
- StackHawk 适合希望在每个 Pull Request 中运行动态应用安全测试(DAST)的团队。42Crunch 适合基于 OpenAPI 契约运营 API 的团队。
- Escape 适合以 API 为先、后端大量使用 GraphQL 的团队。Ostorlab 适合移动应用、Web 前端和代码都调用同一后端的产品。
- 各工具之间最大的差距在于授权测试:对象级授权失效(BOLA)和功能级授权失效(BFLA)。在任何试用中都应首先检查这一点。
什么是 API 安全测试? API 安全测试检查 API 是否只做它应该做的事,并且只为应该使用它的用户服务。它涵盖注入和配置错误,也涵盖授权缺陷,例如对象级授权失效(BOLA)——一个有效的、已登录的请求返回了另一个用户的数据。在 OWASP API Security Top 10 的 2019 版和 2023 版中,BOLA 都位列 API1。
2026 年最佳的 API 安全测试工具有哪些?
这四款工具各自从不同的角度解决问题,因此正确的选择取决于您的 API 是如何构建的:
| 如果您的优先事项是…… | 从这款开始 | 原因 |
|---|---|---|
| 由开发者在每个 Pull Request 上运行 DAST | StackHawk | 扫描器在本地或 CI 中针对运行中的应用运行,检测结果直接出现在 PR 中 |
| 通过 OpenAPI 契约治理 API | 42Crunch | 在代码发布前审计规范,然后检查线上 API 是否与之一致 |
| 无需维护规范即可对 GraphQL 和 REST 进行业务逻辑测试 | Escape | 多用户授权测试,以及从代码生成 Schema |
| 将 API 与调用它们的移动端和 Web 客户端一起测试 | Ostorlab | 从客户端和代码中提取令牌和路由,然后针对线上 API 进行测试 |
我们如何评估这些 API 安全测试工具?
我们从八个标准对比了这四个平台。这些标准同时也可以作为试用期间向任何厂商提出的问题:
| 标准 | 理想的表现 |
|---|---|
| 协议覆盖 | 测试(而不仅是发现)您所使用的每一种 API 风格:REST、GraphQL、gRPC、SOAP、WebSockets,以及越来越多的 Model Context Protocol(MCP)服务器 |
| 对规范的依赖 | 在规范不完整或缺失时仍能工作,并能生成或推断规范 |
| 身份验证处理 | 能处理您真实的登录流程(OAuth2 流程、脚本化登录、MFA、令牌刷新),无需手动粘贴令牌 |
| 授权测试 | 使用多个身份进行自动化 BOLA 和 BFLA 测试,而不仅是单用户扫描 |
| 发现 | 从代码、流量或客户端中找出未记录的端点 |
| 客户端上下文 | 能将移动应用、SPA 和代码仓库所暴露的内容(密钥、路由、请求格式)用作测试输入 |
| 开发者工作流 | CI/CD 集成、PR 反馈、IDE 支持,以及在出现新发现时使构建失败的方式 |
| 私有目标 | 能通过本地运行器、私有 Agent 或本地部署扫描器访问预发布环境和内部 API |
我们如何获取事实: 下文中的每一项能力都来自各厂商的公开文档和产品页面,于 2026 年 9 月核实。链接指向我们所使用的页面。本对比由 Ostorlab 撰写,而 Ostorlab 是所涉及的四家厂商之一,因此我们让每个介绍都采用相同的结构,并标注了所有无法确认的内容。
API 安全测试工具有哪些类型?
“API 安全测试”涵盖多种技术,大多数工具会组合其中的两到三种:
- API DAST(动态测试): 向运行中的 API 发送实时请求,以发现注入、服务器端请求伪造(SSRF)、配置错误和身份验证缺陷。它需要一个可访问的环境和测试凭据。
- 契约与 Schema 测试: 审计 OpenAPI 或 GraphQL 定义中薄弱的安全设置。随后根据定义生成请求(包括格式错误的请求),检查线上 API 是否与契约一致。
- 业务逻辑与授权测试: 使用两个或更多用户身份。它检查一个用户是否无法读取或修改另一个用户的对象(BOLA),或调用超出其角色权限的功能(BFLA)。
- API 发现与资产清单: 利用源代码、流量、DNS 或云账户找出无人记录的 API,使其能够被测试。
- 智能体式或 AI 渗透测试: AI 智能体探索应用、形成假设、串联发现,并为每个漏洞利用提供证据支撑。
- 运行时防护: API 防火墙和网关在生产环境中拦截攻击。它们是测试的补充,而不是替代。
StackHawk:以开发者为先的 DAST
重点: 在开发工作流中持续运行 DAST。
StackHawk 的扫描器 HawkScan 以 CLI 或 Docker 容器的形式,在笔记本电脑或 CI 中针对运行中的应用运行。它支持 REST(OpenAPI)、GraphQL、gRPC、JSON-RPC 和 SOAP。文档还涵盖了远程 MCP 服务器测试和 LLM 安全检查。
授权测试通过 Business Logic Testing 进行。HawkScan 以多个用户配置文件爬取 API,记录资源 ID,并在不同配置文件之间重放这些 ID,以检测 BOLA 和对象属性级授权失效(BOPLA,API3)。被标记为特权的配置文件用于驱动 BFLA 检查。该功能需要一份 OpenAPI 规范和至少两个测试账户。
在发现方面,StackHawk 可连接 GitHub、GitLab、Azure Repos 和 Bitbucket,在代码中查找 API,并能据此生成 OpenAPI 规范。
标准覆盖情况:
- 身份验证: 表单登录、Cookie 和 Bearer 令牌、通过脚本实现的 OAuth 客户端凭据和密码流程,以及自定义的 JavaScript 或 Kotlin 身份验证脚本。
- 开发者工作流: GitHub Actions、GitLab CI、Jenkins 和 Azure Pipelines,以及面向 AI 编程助手的集成。
- 部署方式: 本地 CLI、Docker,或 StackHawk 的云托管扫描。
- 优势: 检测结果返回到控制合并的 Pull Request 检查中,支持 REST/GraphQL/gRPC/JSON-RPC/SOAP,具备多用户授权测试,并能从代码中发现 API。
- 局限: 它需要一个运行中的环境,文档建议在可以接受数据变更的环境中运行。Business Logic Testing 依赖规范。WebSocket 端点能在代码中被检测到,但不会被扫描。移动应用二进制分析不在产品范围内。
42Crunch:API 契约安全与治理
重点: OpenAPI 契约的质量与一致性。
42Crunch 从 API 定义入手。API Audit 针对 OpenAPI(v2、3.0、3.1)文件运行 200 多项静态检查,并给出 0 到 100 的评分,CI 流水线可将其作为门禁。API Scan 随后向线上 API 发送生成的请求,以确认其行为符合契约规定,其中包括本应被拒绝的请求。
Scan v2 增加了场景(链式请求)和授权测试。您选择 BOLA 或 BFLA,提供一个应当成功的凭据和一个应当被拒绝的凭据,并关联需要测试的操作。
除测试外,API Protection 是一款基于契约的小型 API 防火墙,可作为 Kubernetes Sidecar 运行,也可运行在 ECS 和 OpenShift 上。42Crunch 还列出了 MCP 服务器的发现、审计、扫描和运行时防护。
标准覆盖情况:
- 协议: OpenAPI,此外 Audit 和 Scan 支持 GraphQL SDL,需单独订阅(API Protection 和 IDE 扩展尚不支持)。
- 开发者工作流: 可运行 Audit 和 Scan 的 VS Code、JetBrains 和 Eclipse 扩展。CI 集成包括 GitHub Actions、GitLab、Azure Pipelines、Jenkins 和 Bitbucket,支持 SARIF 输出。
- 部署方式: 扫描可从 42Crunch 平台运行,也可使用
scand-agentDocker 镜像在本地运行。 - 优势: 提交前的契约审计、一致性测试、明确的 BOLA/BFLA 测试配置,以及执行同一契约的运行时防火墙。
- 局限: 规范中缺失的内容都不在测试范围内,因此未记录的路由不会被测试。它的“发现”功能只是找出代码仓库中已有的 OpenAPI 文件,并不会从代码或流量中推断 API。gRPC 和 SOAP 未被记录为扫描目标。
Escape:业务逻辑 DAST 与 API 发现
重点: 以 API 为先的业务逻辑测试,尤其针对 GraphQL。
Escape 的 DAST 可测试 REST 和 GraphQL API 以及 Web 应用。对于封装了模型的端点,它还包含针对 LLM 的检查,例如提示词注入和系统提示词泄露。它的登录预设涵盖 OAuth 流程、AWS Cognito、cURL 序列、浏览器驱动的登录以及 MFA/TOTP,这有助于处理那些会让较简单扫描器失效的登录流程。
在授权方面,多用户测试将一个账户视为受害者。其他账户尝试通过 ID 枚举和请求重放访问其数据,这同时覆盖了租户隔离和权限提升。
在发现方面,Escape 的攻击面管理通过 DNS 和证书日志、指纹识别以及流量找出影子 API。它还可以从 GitHub、GitLab 或 Bitbucket 中的源代码生成 Schema。
标准覆盖情况:
- 开发者工作流: GitHub Actions、GitLab CI、Jenkins、CircleCI、CLI 和公开 API。
- 部署方式: 默认为 SaaS。私有位置 Agent(Docker、Kubernetes 或二进制文件)可访问内部目标。
- 优势: 多用户业务逻辑测试、GraphQL 测试深度、丰富的登录预设,以及从代码生成规范。
- 局限: gRPC 和 SOAP 出现在 Escape 的发现页面上,但其 DAST 文档只涵盖 REST 和 GraphQL,因此请在试用中确认对其他协议的支持。未列出移动应用二进制分析。
Ostorlab:跨移动端、Web 和代码的 API 测试
重点: 将 API 与调用它们的移动应用、Web 前端和源代码一起测试。
Ostorlab 对 REST、GraphQL 和 SOAP/WSDL API 进行实时测试。GraphQL 通过内省或上传的 Schema 进行映射,然后使用生成的查询和变更进行测试。gRPC 服务基于 .proto 定义进行分析,不进行实时调用。它可以导入 OpenAPI、GraphQL Schema、WSDL 或 protobuf 定义,但规范是可选的:在没有规范的情况下,它会从移动应用包、Web 打包文件、Source Map 和代码中找出端点,捕获在插桩设备上运行的应用所产生的流量,并探测常见的 Swagger 位置。同一平台还可扫描 Android(APK/AAB)和 iOS(IPA)应用、Web 应用、网络和源代码。
它的 Multi-Asset Deep Agentic Scan 将上述所有资产纳入一次评估。一次扫描可以同时覆盖一个移动应用以及 Web 应用和 API、代码仓库,还有 OpenAPI 文件或 Postman 集合等文档。智能体会反编译应用,提取凭据、路由和请求签名逻辑,然后利用它们测试后端。
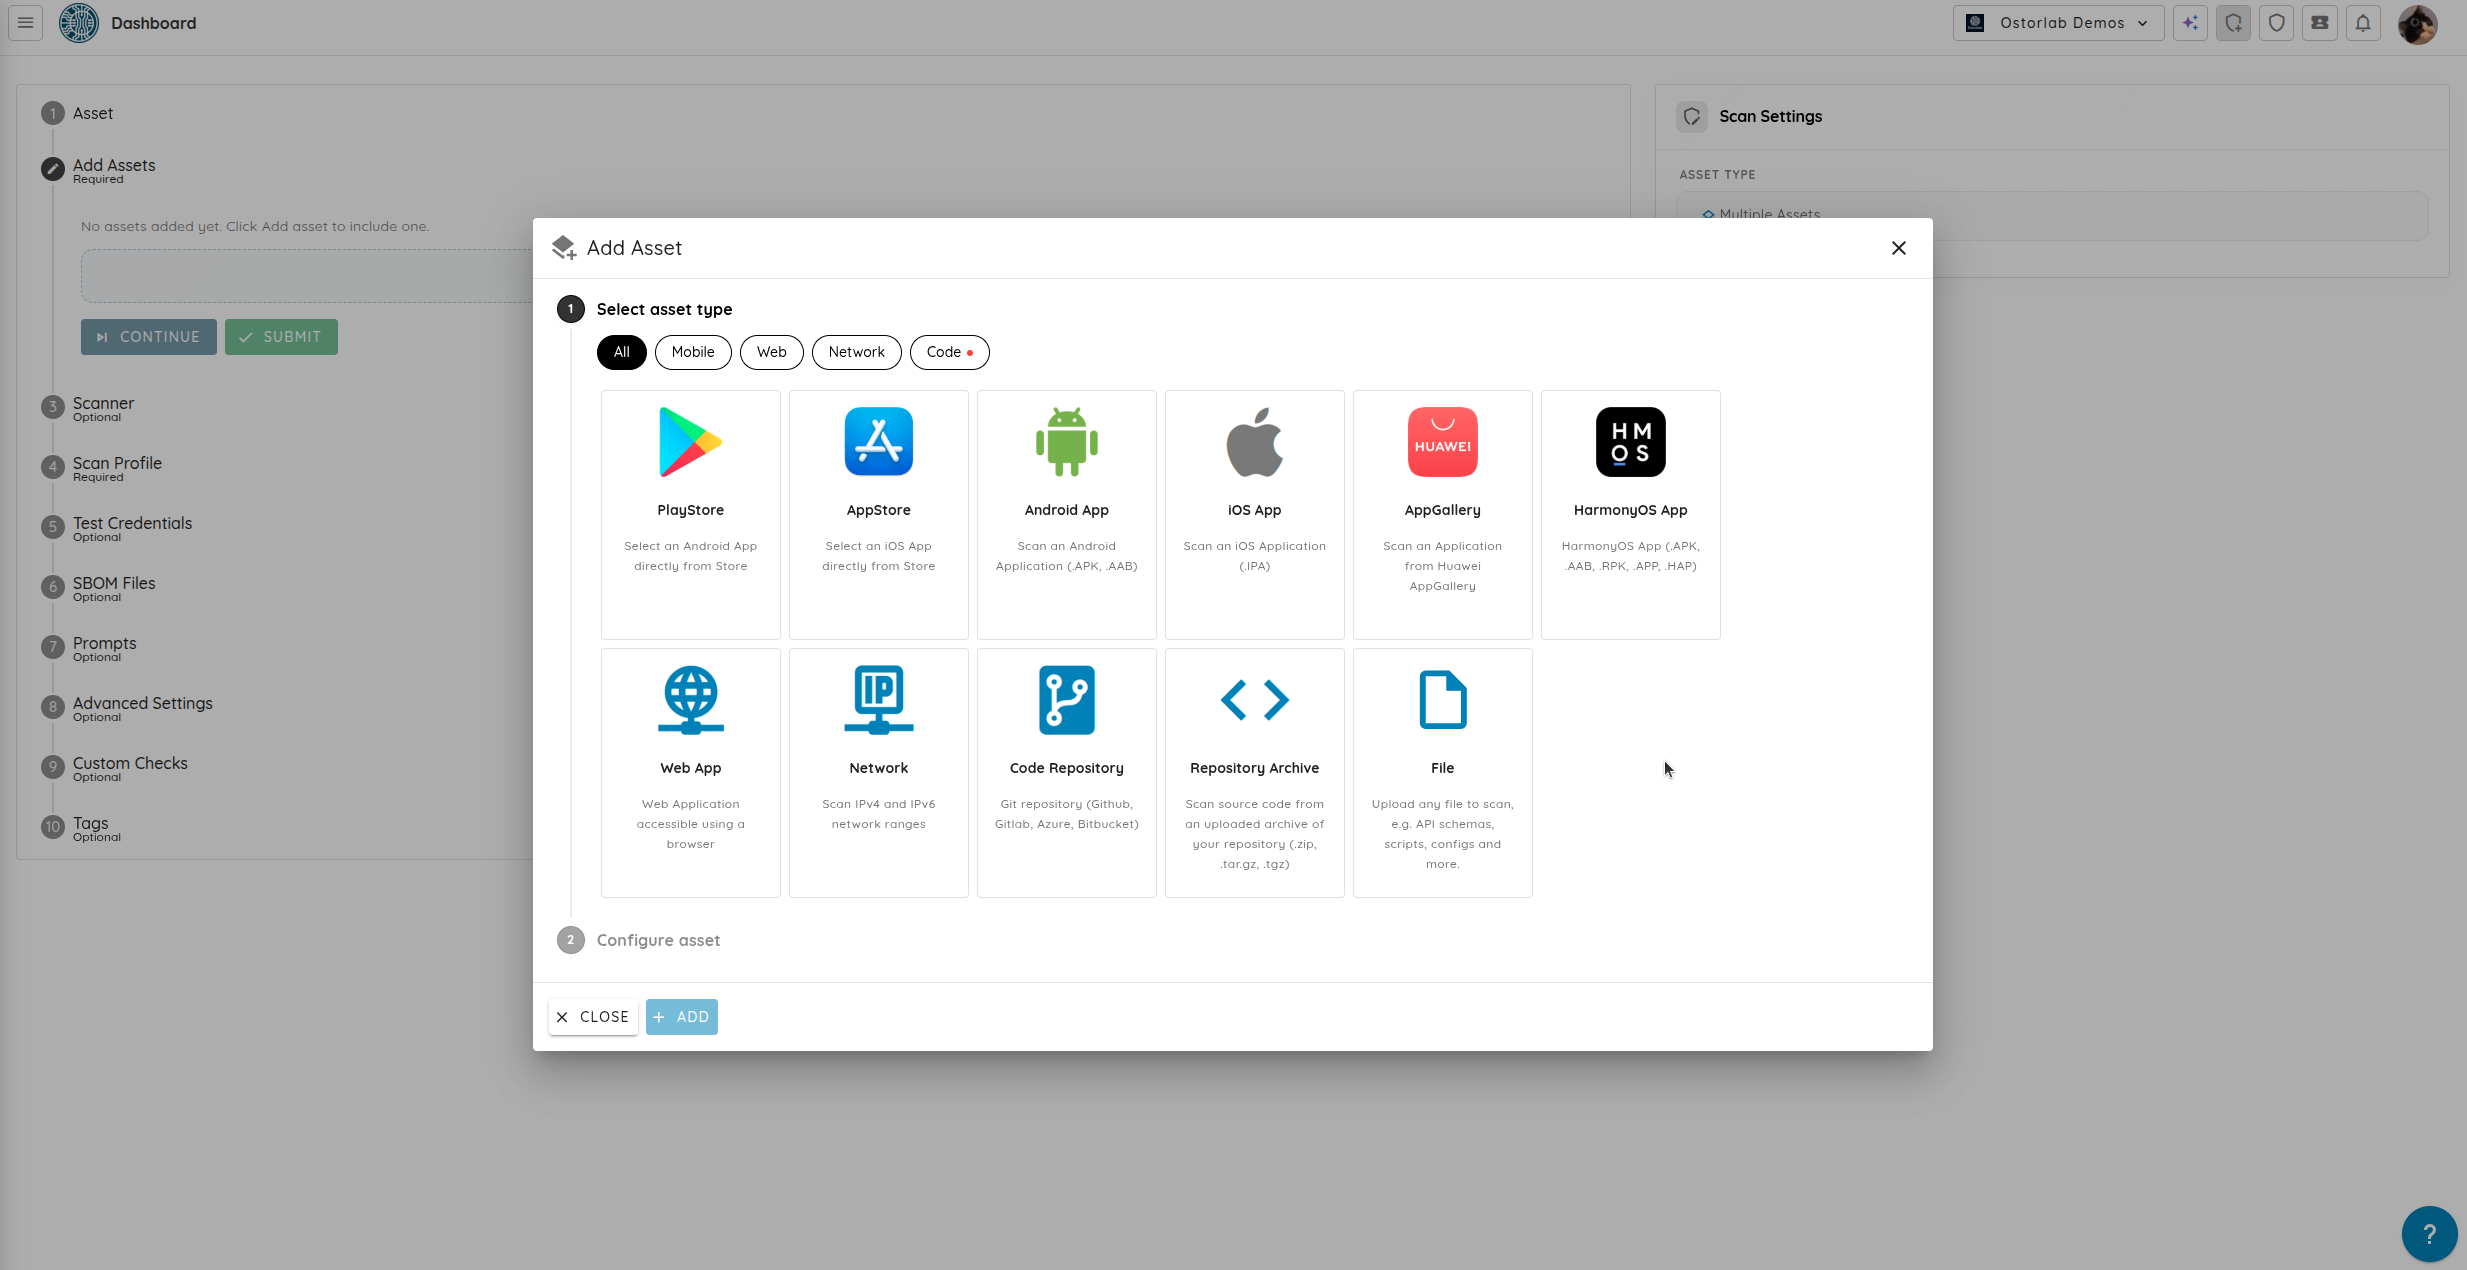
在一次评估中,智能体发现一个 Auth0 机器对机器凭据被编译进了一个 iOS 应用。随后它发现同一凭据还被授权访问 Auth0 Management API,一个只读请求就返回了该租户包含 1,000 条记录的用户目录。我们在 How AI Catches Complex Vulnerabilities 中描述了完整的利用链。
只能访问 API 的扫描器无法提取这个凭据,因为它只存在于编译后的 iOS 二进制文件中。我们在 Why API Security Testing Alone Fails 中详细介绍了这条利用链以及另一条利用链。
标准覆盖情况:
- 授权测试: 智能体找出对象标识符,并跨用户和角色测试访问权限。它通过一次未授权的读取来证明 BOLA 或 BFLA 漏洞,而不是通过修改数据。
- 开发者工作流: GitHub、GitLab、Jenkins、CircleCI、Bitbucket、Azure DevOps、Bitrise 及其他 CI 集成,以及 Jira、Linear、Slack 和一个 MCP 服务器。
- 部署方式: 云端扫描器(对于位于 WAF 或 IP 白名单之后的目标,请将其公布的 IP 地址加入白名单),或在您的网络内部运行、只建立出站连接的本地部署扫描器。本地扫描器可以分组,使扫描在任何可用的扫描器上运行。
- 安全性: 智能体以最小的安全操作证明影响,并使用只读请求检查令牌。一个独立的监控智能体可以停止扫描,扫描流量受防火墙控制,请求速率在扫描器主机上设有上限。
- 优势: 来自移动应用二进制文件、Web 打包文件和代码的上下文会输入到 API 测试中。它不需要规范,串联的发现附带请求和响应证据。
- 局限: 多资产评估比 CI 中的 DAST 扫描耗时更长,因此更适合发布周期而非每次提交,并且每次扫描只覆盖一个移动应用。目前尚不支持实时 gRPC 调用、WebSocket 传输(包括 GraphQL 订阅)和 mTLS 客户端证书。需要在提交前进行 OpenAPI 规范检查的团队,仍然需要一款规范治理工具。
StackHawk、42Crunch、Escape 和 Ostorlab 如何比较?
下表基于各厂商的公开文档,在相同能力维度上对比这四款工具:
| 能力 | StackHawk | 42Crunch | Escape | Ostorlab |
|---|---|---|---|---|
| 主要方法 | 面向开发者的 CI/CD DAST | 契约审计与一致性测试 | 业务逻辑 DAST | 多资产智能体式测试 |
| REST / OpenAPI | ✅ | ✅ | ✅ | ✅ |
| GraphQL | ✅ | ✅(单独订阅) | ✅ | ✅ |
| gRPC / SOAP | ✅ / ✅ | 未记录 | 仅发现(据文档) | .proto 分析,不进行实时调用 / ✅ |
| MCP 服务器测试 | ✅ 远程 MCP 测试 | ✅ 审计、扫描、运行时防护 | DAST 中未记录 | 未记录(自带用于自动化的 MCP 服务器) |
| 是否需要规范 | DAST 不需要;Business Logic Testing 需要 | 需要(OpenAPI 或 GraphQL SDL) | 不需要(可从代码生成) | 不需要(自动发现端点) |
| BOLA / BFLA 测试 | 多配置文件重放 | 配置源凭据/目标凭据 | 多用户受害者/攻击者模型 | 智能体式,跨用户和资产 |
| 影子 API 发现 | 来自代码仓库 | 在仓库中查找规范文件 | DNS、流量、指纹识别、代码 | 来自移动应用、Web 流量和代码 |
| 移动应用二进制分析 | ❌ | ❌ | ❌ | ✅ APK / AAB / IPA |
| 客户端到 API 的利用链测试 | ❌ | ❌ | ❌ | ✅ 在同一次扫描中 |
| IDE 与开发者工具 | AI 编程助手集成 | VS Code、JetBrains、Eclipse | 未记录 | 通过 MCP 服务器 |
| 私有目标 | 本地 CLI / Docker | 本地部署的 Docker Agent | 私有位置 Agent | 本地部署扫描器 |
| 运行时防护 | ❌ | ✅ 微型 API 防火墙 | ❌ | ❌ |
基于各厂商截至 2026 年 9 月的公开文档。“未记录”和 ❌ 表示该能力未被列出,并不代表厂商已确认不具备该能力。
每种测试技术能发现哪些 OWASP API Top 10 风险?
下表将 OWASP API Security Top 10(2023)与四种测试技术对应起来:契约测试、DAST、多用户逻辑测试,以及智能体式或多资产测试。评级针对的是每种技术,而非任何具体工具。同一技术内的覆盖情况因工具及其配置而异。
| OWASP API 风险 | 契约测试 | DAST | 多用户逻辑测试 | 智能体式 / 多资产 |
|---|---|---|---|---|
| API1: Broken Object Level Authorization(对象级授权失效) | 部分(需配置测试) | ❌ | ✅ | ✅ |
| API2: Broken Authentication(身份验证失效) | 部分 | ✅ | ✅ | ✅,包括泄露的客户端凭据 |
| API3: Broken Object Property Level Authorization(对象属性级授权失效) | 部分(Schema 违规) | 部分 | ✅ | ✅ |
| API4: Unrestricted Resource Consumption(资源消耗不受限制) | 部分(规范中的限制) | ✅ | 部分 | 部分(取决于速率限制测试的设计) |
| API5: Broken Function Level Authorization(功能级授权失效) | 部分(需配置测试) | ❌ | ✅ | ✅ |
| API6: Unrestricted Access to Sensitive Business Flows(对敏感业务流程的访问不受限制) | ❌ | ❌ | 部分 | 部分(需要业务流程上下文) |
| API7: Server Side Request Forgery(服务器端请求伪造) | ❌ | ✅ | ❌ | ✅ |
| API8: Security Misconfiguration(安全配置错误) | ✅ | ✅ | ✅ | ✅ |
| API9: Improper Inventory Management(资产清单管理不当) | ❌(仅限规范) | 部分 | 部分(配合发现功能) | ✅,来自客户端和代码 |
| API10: Unsafe Consumption of APIs(不安全地使用 API) | ❌ | 部分 | 部分 | 部分 |
这些评级是我们对每种测试技术检测能力的编辑性评估,并非对任何具体厂商覆盖范围的验证。
有两个规律值得注意。授权风险(API1 和 API5)需要不止一个身份,因此单用户 DAST 扫描会完全漏掉它们,对 API3 也只能通过 Schema 违规部分发现。资产清单风险(API9)需要发现能力。一款只测试所收到规范的工具,看不到规范中遗漏的内容。
哪个 API 安全测试平台适合您的架构?
您的架构比任何功能清单都更重要。以下是我们最常见到的几种情况:
- 单体应用或少量 REST 服务,且 CI 文化成熟: 在每个 Pull Request 中运行 StackHawk 即可覆盖大部分攻击面。尽早添加多用户配置文件,从第一天起就测试 BOLA。
- 以规范为先、设有 API 治理项目的组织: 42Crunch 在代码发布前和运行时都会强制执行契约质量。请将其与 DAST 或智能体式工具搭配使用,以覆盖从未写入规范的路由。
- 大量使用 GraphQL 的后端或众多微服务: Escape 的 GraphQL 测试深度、Schema 生成和影子 API 发现非常契合。请在试用中确认对任何 gRPC 或 SOAP 服务的覆盖。
- 调用同一后端的移动应用或 SPA: Ostorlab 使用客户端实际携带的凭据、路由和请求格式来测试后端,从而捕获从客户端开始的利用链。
- 同时具备以上多种情况: 大多数成熟团队会运行两层测试:每次变更都运行一款快速的 CI 工具,每个版本发布时再进行一次更深入的智能体式或多资产评估。
在 API 安全工具试用中应测试什么?
功能清单看起来都一样。在您自己的 API 上进行为期两周的试用,才能显示出各工具的真正差异。请使用以下检查清单:
- 带上一个已知漏洞。 在预发布环境中植入(或复用)一个 BOLA 问题,看看哪些工具能发现它,以及需要多少配置工作。
- 使用您真实的登录流程。 让每款工具对接您实际的身份验证流程,包括令牌刷新和 MFA,而不是粘贴一个 Bearer 令牌。
- 隐藏部分规范。 从 OpenAPI 文件中删除几个路由,看看哪些工具仍能发现并测试它们。
- 纳入一个次要通道。 如果您使用 WebSockets、gRPC 或 Webhook,检查它们是被测试了,还是只是被列出。
- 纳入一个客户端。 将您的移动应用或 SPA 交给支持它的工具,并检查它们提取的内容是否被用于 API 测试。
- 衡量噪声。 统计您的团队因误报或不可利用而驳回的检测结果数量,并记录分级处理所需的时间。
- 检查证据。 一个好的发现应包含确切的请求和响应、所使用的身份,以及与代码关联的修复。
- 测试流水线。 在 CI 中针对一个真实的 Pull Request 运行该工具并计时。检查它能否仅在出现新的高危发现时使构建失败。
- 访问一个私有目标。 在您的网络内部部署运行器或 Agent,并确认它能扫描内部预发布 API,如果您使用 mTLS,也包括位于 mTLS 之后的 API。
- 询问安全性。 了解该工具如何避免破坏性操作、如何处理发现的凭据,以及如何限制对您系统的请求速率。
常见问题(FAQ)
2026 年最佳的 API 安全测试工具是哪款?
这取决于架构。StackHawk 适合在 CI/CD 中由开发者运行的 DAST,42Crunch 适合 OpenAPI 契约治理,Escape 适合对 GraphQL 和 REST API 进行业务逻辑测试,而 Ostorlab 适合移动应用、Web 前端和源代码共享同一后端 API 的应用。许多团队会将一款 CI 工具与更深入的定期评估搭配使用。
API DAST 与 API 模糊测试有什么区别?
API DAST 向运行中的 API 发送实时请求,以发现注入、SSRF 和配置错误等漏洞。基于 Schema 的模糊测试则利用 API 定义(例如 OpenAPI 或 GraphQL Schema)生成变异的、格式错误的或突破边界的输入,以暴露校验失败和解析器错误。
如何测试对象级授权失效(BOLA)?
BOLA 测试检查一个用户能否读取或修改属于另一个用户的对象。常见的方法有:多配置文件重放(StackHawk Business Logic Testing)、为每个操作配置源凭据和目标凭据(42Crunch Scan v2)、受害者与攻击者的多用户模型(Escape),以及发现对象标识符并跨用户测试访问权限的智能体式测试(Ostorlab)。
API 安全测试是否需要 OpenAPI 规范?
并非总是需要。42Crunch 等基于契约的工具需要 OpenAPI 或 GraphQL 定义。DAST 和智能体式工具可以通过爬取、分析流量或读取源代码来发现端点,有些还能生成规范。提供规范通常可以提高路由覆盖率。
哪些 API 安全工具可以测试移动应用背后的 API?
大多数 API 安全工具只测试后端。Ostorlab 会分析移动应用二进制文件(APK、AAB 或 IPA),并在同一次扫描中利用其中发现的凭据、端点和请求格式测试后端 API。StackHawk、42Crunch 和 Escape 均未列出移动应用二进制分析。
API 安全工具如何测试私有网络中的 API?
对于位于防火墙或 WAF 之后、可从互联网访问的 API,通常将厂商扫描器的 IP 地址加入白名单即可。对于内部网络或本地预发布环境,厂商会提供本地 CLI 或 Docker 运行器(StackHawk、42Crunch)、私有位置 Agent(Escape)或本地部署扫描器(Ostorlab)。
API 安全测试工具能否测试 MCP 服务器?
有些可以。StackHawk 的文档记录了针对远程 MCP 服务器的注入、SSRF 和提示词注入测试,42Crunch 则列出了 MCP 的发现、审计、扫描和运行时防护。这方面的覆盖是新出现的,变化很快,因此请在试用中确认对传输方式(HTTP 与 stdio)和身份验证的支持。
应如何选择 API 安全测试工具?
请从您的 API 是如何构建的、由谁调用出发,而不是从功能清单出发。如果有移动应用或单页应用调用您的 API,请测试攻击者会走的路径,而不仅仅是规范中的端点。您可以自行启动一次 Multi-Asset Deep Agentic Scan,或预约演示,与我们的团队一起查看结果。
标签:
API Security, DAST, Fuzzing, BOLA, BFLA, GraphQL, REST, gRPC, Agentic Discovery, AppSec, Mobile Security