Las mejores herramientas de pruebas de seguridad de API en 2026: comparativa de 4
Las mejores herramientas de pruebas de seguridad de API en 2026: comparativa de StackHawk, 42Crunch, Escape y Ostorlab en DAST, pruebas de BOLA/BFLA, descubrimiento de API y CI/CD.
Elegir una herramienta de pruebas de seguridad de API es más difícil de lo que parece. La mayoría de los proveedores afirman cumplir la misma lista de requisitos, y las diferencias solo aparecen cuando se las enfrenta a sus propias API. Comparamos cuatro herramientas con enfoques muy distintos: StackHawk, 42Crunch, Escape y Ostorlab.
Resumen ejecutivo (TL;DR)
- StackHawk conviene a los equipos que quieren pruebas de seguridad de aplicaciones dinámicas (DAST) en cada pull request. 42Crunch conviene a los equipos que gestionan sus API a partir de contratos OpenAPI.
- Escape conviene a los equipos que priorizan las API y tienen backends con mucho GraphQL. Ostorlab conviene a los productos en los que aplicaciones móviles, frontends web y código llaman al mismo backend.
- La mayor diferencia entre las herramientas está en las pruebas de autorización: Broken Object Level Authorization (BOLA) y Broken Function Level Authorization (BFLA). Compruébelo primero en cualquier prueba piloto.
¿Qué son las pruebas de seguridad de API? Las pruebas de seguridad de API comprueban que una API solo hace lo que debe hacer, para los usuarios que deben poder hacerlo. Abarcan la inyección y la configuración incorrecta, pero también fallos de autorización como Broken Object Level Authorization (BOLA), en el que una solicitud válida de un usuario autenticado devuelve los datos de otro usuario. BOLA es API1 tanto en la edición de 2019 como en la de 2023 del OWASP API Security Top 10.
¿Cuáles son las mejores herramientas de pruebas de seguridad de API en 2026?
Cada una de las cuatro herramientas aborda el problema desde un ángulo distinto, así que la elección adecuada depende de cómo estén construidas sus API:
| Si su prioridad es… | Empiece con | Por qué |
|---|---|---|
| DAST en cada pull request, ejecutado por los desarrolladores | StackHawk | El escáner se ejecuta en local o en CI contra una aplicación en ejecución, y los hallazgos llegan a la PR |
| Gobernar las API mediante contratos OpenAPI | 42Crunch | Audita la especificación antes de publicar el código y luego comprueba que la API en producción coincide con ella |
| Pruebas de lógica de negocio para GraphQL y REST sin mantener especificaciones | Escape | Pruebas de autorización con varios usuarios y generación de esquemas a partir del código |
| Probar las API junto con los clientes móviles y web que las llaman | Ostorlab | Extrae tokens y rutas de los clientes y del código, y luego los prueba contra la API en producción |
¿Cómo evaluamos estas herramientas de pruebas de seguridad de API?
Comparamos las cuatro plataformas según ocho criterios. También sirven como preguntas para plantear a cualquier proveedor durante una prueba piloto:
| Criterio | Qué es lo deseable |
|---|---|
| Cobertura de protocolos | Prueba (no solo descubre) todos los estilos de API que usted ejecuta: REST, GraphQL, gRPC, SOAP, WebSockets y, cada vez más, servidores de Model Context Protocol (MCP) |
| Dependencia de la especificación | Funciona con una especificación incompleta o inexistente, y puede generarla o inferirla |
| Gestión de la autenticación | Gestiona su flujo de inicio de sesión real (flujos de OAuth2, inicios de sesión mediante scripts, MFA, renovación de tokens) sin pegar tokens a mano |
| Pruebas de autorización | Pruebas automatizadas de BOLA y BFLA con varias identidades, no solo escaneos con un único usuario |
| Descubrimiento | Encuentra endpoints no documentados a partir del código, el tráfico o los clientes |
| Contexto del cliente | Puede usar como entrada de las pruebas lo que exponen las aplicaciones móviles, las SPA y los repositorios (claves, rutas, formatos de solicitud) |
| Flujo de trabajo del desarrollador | Integraciones de CI/CD, comentarios en la PR, compatibilidad con IDE y una forma de hacer fallar las compilaciones ante nuevos hallazgos |
| Objetivos privados | Puede llegar a API de staging e internas mediante un ejecutor local, un agente privado o un escáner on-premises |
Cómo obtuvimos los datos: todas las capacidades que se describen a continuación proceden de la documentación pública y de las páginas de producto de cada proveedor, consultadas en septiembre de 2026. Los enlaces apuntan a las páginas que utilizamos. Esta comparación la ha escrito Ostorlab, que es uno de los cuatro proveedores analizados, por lo que mantuvimos la misma estructura en cada perfil y señalamos todo aquello que no pudimos confirmar.
¿Qué tipos de herramientas de pruebas de seguridad de API existen?
Las «pruebas de seguridad de API» abarcan varias técnicas, y la mayoría de las herramientas combinan dos o tres:
- DAST de API (pruebas dinámicas): envía solicitudes reales a una API en ejecución para encontrar inyecciones, falsificación de solicitudes del lado del servidor (SSRF), configuraciones incorrectas y fallos de autenticación. Requiere un entorno accesible y credenciales de prueba.
- Pruebas de contrato y de esquema: audita una definición OpenAPI o GraphQL en busca de ajustes de seguridad débiles. Después genera solicitudes a partir de ella, incluidas solicitudes malformadas, para comprobar que la API en producción coincide con el contrato.
- Pruebas de lógica de negocio y de autorización: utilizan dos o más identidades de usuario. Comprueban que un usuario no puede leer ni modificar los objetos de otro (BOLA) ni invocar funciones por encima de su rol (BFLA).
- Descubrimiento e inventario de API: encuentra API que nadie documentó, a partir del código fuente, el tráfico, el DNS o las cuentas en la nube, para que puedan probarse.
- Pentesting agéntico o con IA: un agente de IA explora la aplicación, formula hipótesis, encadena hallazgos y respalda cada exploit con evidencias.
- Protección en tiempo de ejecución: los firewalls y las pasarelas de API bloquean los ataques en producción. Complementan las pruebas; no las sustituyen.
StackHawk: DAST orientado primero al desarrollador
Enfoque: DAST continuo dentro del flujo de trabajo de desarrollo.
El escáner de StackHawk, HawkScan, se ejecuta como CLI o contenedor Docker, en un portátil o en CI, contra una aplicación en ejecución. Admite REST (OpenAPI), GraphQL, gRPC, JSON-RPC y SOAP. La documentación también cubre las pruebas de servidores MCP remotos y las comprobaciones de seguridad de LLM.
Las pruebas de autorización se realizan mediante Business Logic Testing. HawkScan rastrea la API con varios perfiles de usuario, registra los ID de recursos y los reproduce entre perfiles para detectar BOLA y Broken Object Property Level Authorization (BOPLA, API3). Los perfiles marcados como privilegiados impulsan las comprobaciones de BFLA. La funcionalidad requiere una especificación OpenAPI y al menos dos cuentas de prueba.
Para el descubrimiento, StackHawk se conecta a GitHub, GitLab, Azure Repos y Bitbucket para encontrar API en el código, y puede generar especificaciones OpenAPI a partir de ellas.
Cobertura de los criterios:
- Autenticación: inicio de sesión mediante formulario, cookies y tokens bearer, flujos de credenciales de cliente y de contraseña de OAuth mediante scripts, además de scripts de autenticación personalizados en JavaScript o Kotlin.
- Flujo de trabajo del desarrollador: GitHub Actions, GitLab CI, Jenkins y Azure Pipelines, además de integraciones para asistentes de programación con IA.
- Despliegue: CLI local, Docker o el escaneo alojado en la nube de StackHawk.
- Puntos fuertes: hallazgos devueltos en la comprobación de la pull request que condiciona la fusión, compatibilidad con REST/GraphQL/gRPC/JSON-RPC/SOAP, pruebas de autorización con varios usuarios y descubrimiento de API a partir del código.
- Limitaciones: necesita un entorno en ejecución, y la documentación recomienda ejecutarlo donde se acepten cambios en los datos. Business Logic Testing depende de una especificación. Los endpoints WebSocket se detectan en el código, pero no se escanean. El análisis de binarios móviles no forma parte del producto.
42Crunch: seguridad y gobernanza de contratos de API
Enfoque: calidad y conformidad de los contratos OpenAPI.
42Crunch parte de la definición de la API. API Audit ejecuta más de 200 comprobaciones estáticas sobre un archivo OpenAPI (v2, 3.0, 3.1) y le asigna una puntuación de 0 a 100, que una pipeline de CI puede usar como control de calidad. A continuación, API Scan envía solicitudes generadas a la API en producción para confirmar que se comporta como especifica el contrato. Eso incluye solicitudes que deberían ser rechazadas.
Scan v2 añade escenarios (solicitudes encadenadas) y pruebas de autorización. Usted elige BOLA o BFLA, proporciona una credencial que debería tener éxito y otra que debería ser denegada, y asocia las operaciones que se van a probar.
Además de las pruebas, API Protection es un pequeño firewall de API basado en contratos que se ejecuta como sidecar de Kubernetes o en ECS y OpenShift. 42Crunch también incluye descubrimiento, auditoría, escaneo y protección en tiempo de ejecución de servidores MCP.
Cobertura de los criterios:
- Protocolos: OpenAPI, además de GraphQL SDL en Audit y Scan como una suscripción aparte (todavía no en API Protection ni en las extensiones de IDE).
- Flujo de trabajo del desarrollador: extensiones para VS Code, JetBrains y Eclipse que ejecutan Audit y Scan. Las integraciones de CI incluyen GitHub Actions, GitLab, Azure Pipelines, Jenkins y Bitbucket, con salida SARIF.
- Despliegue: los escaneos se ejecutan desde la plataforma 42Crunch o on-premises con la imagen Docker
scand-agent. - Puntos fuertes: auditoría del contrato antes del commit, pruebas de conformidad, configuración explícita de pruebas BOLA/BFLA y un firewall en tiempo de ejecución que aplica el mismo contrato.
- Limitaciones: todo lo que falte en la especificación queda fuera del alcance, por lo que las rutas no documentadas no se prueban. Su «descubrimiento» encuentra archivos OpenAPI que ya están en sus repositorios; no infiere API a partir del código ni del tráfico. gRPC y SOAP no están documentados como objetivos de escaneo.
Escape: DAST de lógica de negocio y descubrimiento de API
Enfoque: pruebas de lógica de negocio centradas en las API, especialmente para GraphQL.
El DAST de Escape prueba API REST y GraphQL y aplicaciones web. Incluye comprobaciones específicas de LLM, como la inyección de prompts y la fuga del prompt del sistema, para los endpoints que envuelven un modelo. Sus ajustes predefinidos de inicio de sesión cubren flujos de OAuth, AWS Cognito, secuencias de cURL, inicios de sesión controlados por el navegador y MFA/TOTP, lo que ayuda con los flujos que hacen fallar a escáneres más simples.
En cuanto a la autorización, las pruebas con varios usuarios tratan una cuenta como la víctima. Las demás cuentas intentan acceder a sus datos mediante la enumeración de ID y la repetición de solicitudes, lo que cubre tanto el aislamiento entre inquilinos como la escalada de privilegios.
Para el descubrimiento, la gestión de la superficie de ataque de Escape encuentra API en la sombra mediante DNS y registros de certificados, fingerprinting y tráfico. También puede generar esquemas a partir del código fuente en GitHub, GitLab o Bitbucket.
Cobertura de los criterios:
- Flujo de trabajo del desarrollador: GitHub Actions, GitLab CI, Jenkins, CircleCI, una CLI y una API pública.
- Despliegue: SaaS de forma predeterminada. Los agentes de ubicación privada (Docker, Kubernetes o un binario) llegan a los objetivos internos.
- Puntos fuertes: pruebas de lógica de negocio con varios usuarios, profundidad en GraphQL, un amplio conjunto de ajustes predefinidos de inicio de sesión y generación de especificaciones a partir del código.
- Limitaciones: gRPC y SOAP aparecen en las páginas de descubrimiento de Escape, pero su documentación de DAST cubre REST y GraphQL, así que confirme otros protocolos en una prueba piloto. El análisis de binarios móviles no figura.
Ostorlab: pruebas de API en móvil, web y código
Enfoque: API probadas junto con las aplicaciones móviles, los frontends web y el código fuente que las llaman.
Ostorlab prueba en vivo API REST, GraphQL y SOAP/WSDL. GraphQL se mapea mediante introspección o un esquema subido, y después se prueba con consultas y mutaciones generadas. Los servicios gRPC se analizan a partir de definiciones .proto, sin llamadas en vivo. Importa definiciones OpenAPI, esquemas GraphQL, WSDL o protobuf, pero la especificación es opcional: sin ella, encuentra endpoints en paquetes móviles, bundles web, source maps y código, captura el tráfico de aplicaciones que se ejecutan en dispositivos instrumentados y sondea ubicaciones conocidas de Swagger. La misma plataforma escanea aplicaciones Android (APK/AAB) e iOS (IPA), aplicaciones web, redes y código fuente.
Su Multi-Asset Deep Agentic Scan reúne todo esto en una única evaluación. Un solo escaneo puede cubrir una aplicación móvil junto con aplicaciones web y API, repositorios de código y documentación como archivos OpenAPI o colecciones de Postman. El agente descompila la aplicación y extrae credenciales, rutas y la lógica de firma de solicitudes. Después las utiliza para probar el backend.
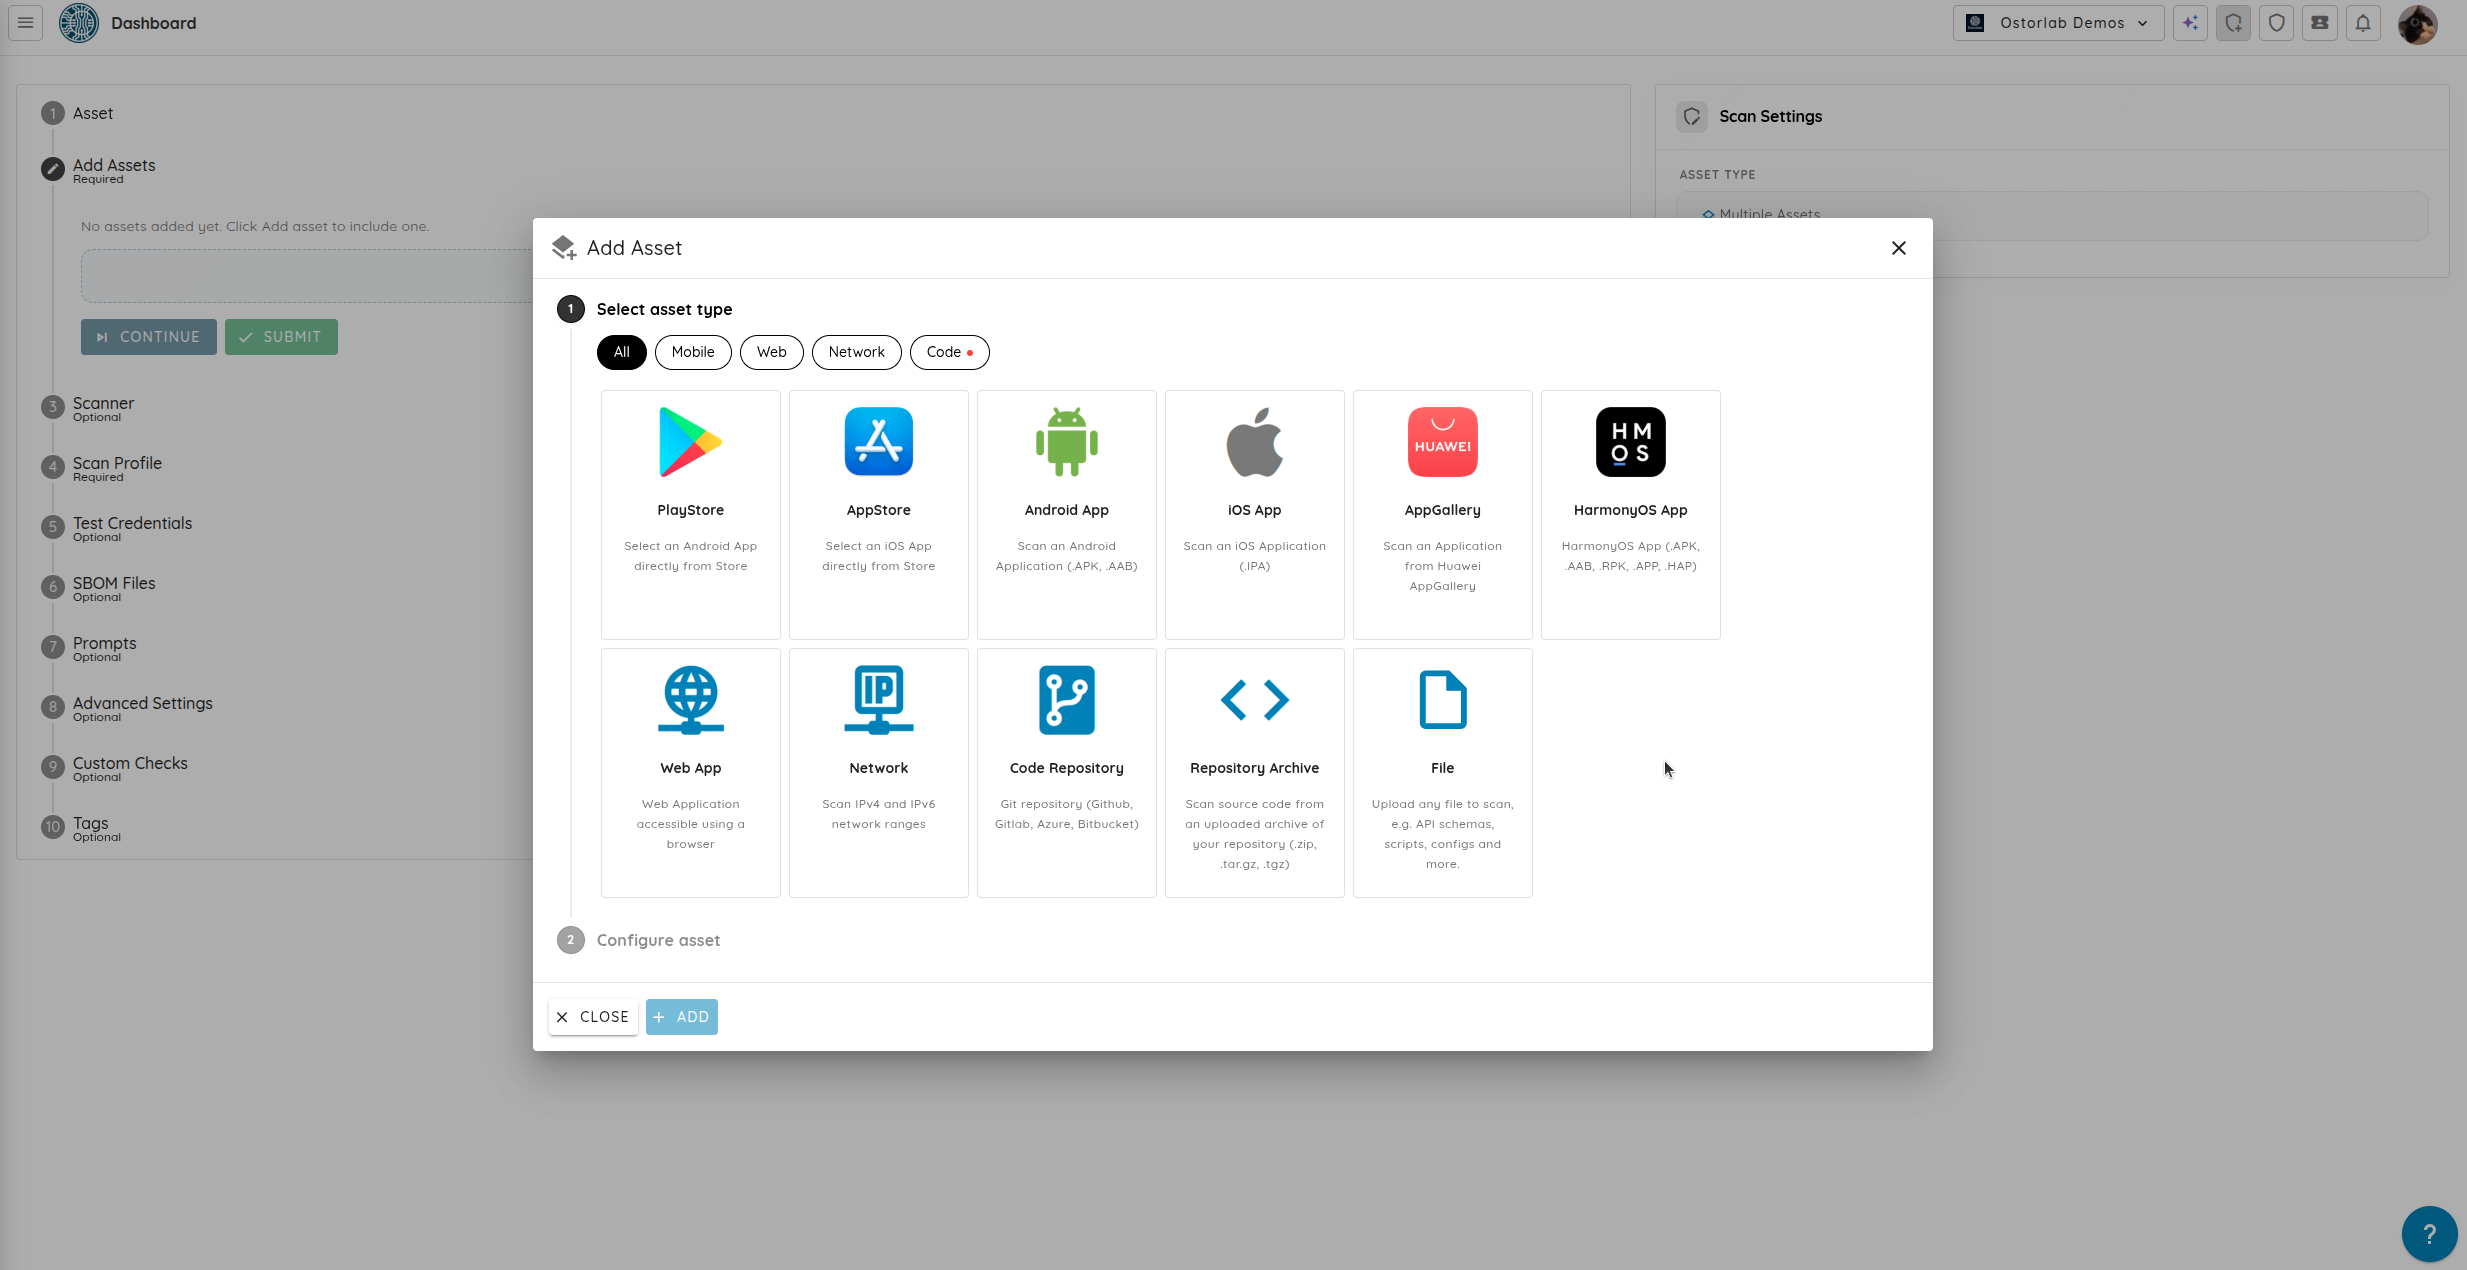
En una evaluación, el agente encontró una credencial máquina a máquina de Auth0 compilada dentro de una aplicación iOS. Después descubrió que esa misma credencial también estaba autorizada para la Auth0 Management API, y una única solicitud de solo lectura devolvió el directorio de usuarios del inquilino, con 1,000 registros. Describimos la cadena completa en How AI Catches Complex Vulnerabilities.
Un escáner que solo llega a la API no habría podido extraer esa credencial, porque solo existía en el binario compilado de iOS. Recorremos esta cadena y otra más en Why API Security Testing Alone Fails.
Cobertura de los criterios:
- Pruebas de autorización: el agente encuentra identificadores de objetos y prueba el acceso entre usuarios y roles. Demuestra un fallo de BOLA o BFLA con una lectura no autorizada, y no modificando datos.
- Flujo de trabajo del desarrollador: GitHub, GitLab, Jenkins, CircleCI, Bitbucket, Azure DevOps, Bitrise y otras integraciones de CI, además de Jira, Linear, Slack y un servidor MCP.
- Despliegue: escáneres en la nube (añada a la lista de permitidos sus direcciones IP publicadas para los objetivos detrás de un WAF o de una lista de IP permitidas), o un escáner on-premises que se ejecuta dentro de su red y solo abre conexiones salientes. Los escáneres on-premises pueden agruparse para que los escaneos se ejecuten en el que esté disponible.
- Seguridad: los agentes demuestran el impacto con la acción segura más pequeña posible y comprueban los tokens con solicitudes de solo lectura. Un agente de supervisión independiente puede detener un escaneo, el tráfico del escaneo está protegido por firewall y la tasa de solicitudes se limita en el host del escáner.
- Puntos fuertes: el contexto procedente de binarios móviles, bundles web y código alimenta las pruebas de API. No necesita especificación, y los hallazgos encadenados incluyen evidencias de solicitud y respuesta.
- Limitaciones: una evaluación multiactivo tarda más que una pasada de DAST en CI, por lo que encaja mejor con los ciclos de versiones que con cada commit, y cada escaneo cubre una aplicación móvil. Todavía no se admiten las llamadas gRPC en vivo, los transportes WebSocket (incluidas las suscripciones de GraphQL) ni los certificados de cliente mTLS. Los equipos que quieran análisis estático de OpenAPI antes del commit seguirán necesitando una herramienta de gobernanza de especificaciones.
¿Cómo se comparan StackHawk, 42Crunch, Escape y Ostorlab?
Esta tabla alinea las cuatro herramientas en las mismas capacidades, a partir de la documentación pública de cada proveedor:
| Capacidad | StackHawk | 42Crunch | Escape | Ostorlab |
|---|---|---|---|---|
| Enfoque principal | DAST de CI/CD para desarrolladores | Auditoría y conformidad de contratos | DAST de lógica de negocio | Pruebas agénticas multiactivo |
| REST / OpenAPI | ✅ | ✅ | ✅ | ✅ |
| GraphQL | ✅ | ✅ (suscripción aparte) | ✅ | ✅ |
| gRPC / SOAP | ✅ / ✅ | No documentado | Solo descubrimiento (según la documentación) | Análisis de .proto, sin llamadas en vivo / ✅ |
| Pruebas de servidores MCP | ✅ Pruebas de MCP remoto | ✅ Auditoría, escaneo, protección en tiempo de ejecución | No documentado para DAST | No documentado (incluye su propio servidor MCP para automatización) |
| Requiere especificación | No para DAST; sí para Business Logic Testing | Sí (OpenAPI o GraphQL SDL) | No (puede generarla a partir del código) | No (descubre endpoints) |
| Pruebas de BOLA / BFLA | Repetición con varios perfiles | Credenciales de origen/destino configuradas | Modelo de varios usuarios víctima/atacante | Agéntico, entre usuarios y activos |
| Descubrimiento de API en la sombra | A partir de repositorios de código | Encuentra archivos de especificación en los repositorios | DNS, tráfico, fingerprinting, código | A partir de aplicaciones móviles, tráfico web y código |
| Análisis de binarios móviles | ❌ | ❌ | ❌ | ✅ APK / AAB / IPA |
| Pruebas de la cadena cliente-API | ❌ | ❌ | ❌ | ✅ En el mismo escaneo |
| IDE y herramientas para desarrolladores | Integraciones con asistentes de programación con IA | VS Code, JetBrains, Eclipse | No documentado | Mediante servidor MCP |
| Objetivos privados | CLI local / Docker | Agente Docker on-premises | Agentes de ubicación privada | Escáner on-premises |
| Protección en tiempo de ejecución | ❌ | ✅ Micro firewall de API | ❌ | ❌ |
Basado en la documentación pública de cada proveedor a septiembre de 2026. «No documentado» y ❌ significan que la capacidad no figura, no que el proveedor haya confirmado que no existe.
¿Qué riesgos del OWASP API Top 10 puede encontrar cada técnica de prueba?
Esta tabla asigna el OWASP API Security Top 10 (2023) a cuatro técnicas de prueba: pruebas de contrato, DAST, pruebas de lógica con varios usuarios y pruebas agénticas o multiactivo. Las valoraciones se aplican a cada técnica, no a ninguna herramienta concreta. La cobertura dentro de una técnica varía según la herramienta y su configuración.
| Riesgo de API de OWASP | Pruebas de contrato | DAST | Pruebas de lógica con varios usuarios | Agéntico / multiactivo |
|---|---|---|---|---|
| API1: Broken Object Level Authorization | Parcial (pruebas configuradas) | ❌ | ✅ | ✅ |
| API2: Broken Authentication | Parcial | ✅ | ✅ | ✅, incluidas las credenciales de cliente filtradas |
| API3: Broken Object Property Level Authorization | Parcial (infracciones del esquema) | Parcial | ✅ | ✅ |
| API4: Unrestricted Resource Consumption | Parcial (límites de la especificación) | ✅ | Parcial | Parcial (depende del diseño de la prueba de límite de tasa) |
| API5: Broken Function Level Authorization | Parcial (pruebas configuradas) | ❌ | ✅ | ✅ |
| API6: Unrestricted Access to Sensitive Business Flows | ❌ | ❌ | Parcial | Parcial (necesita contexto del flujo de negocio) |
| API7: Server Side Request Forgery | ❌ | ✅ | ❌ | ✅ |
| API8: Security Misconfiguration | ✅ | ✅ | ✅ | ✅ |
| API9: Improper Inventory Management | ❌ (solo la especificación) | Parcial | Parcial (con descubrimiento) | ✅, a partir de clientes y código |
| API10: Unsafe Consumption of APIs | ❌ | Parcial | Parcial | Parcial |
Estas valoraciones son nuestra apreciación editorial de lo que cada técnica de prueba puede detectar, no una cobertura verificada de ningún proveedor concreto.
Destacan dos patrones. Los riesgos de autorización (API1 y API5) requieren más de una identidad, por lo que un escaneo DAST con un solo usuario los pasa por alto por completo y solo detecta parcialmente API3 mediante infracciones del esquema. Los riesgos de inventario (API9) requieren descubrimiento. Una herramienta que solo prueba la especificación que recibe no puede ver lo que esa especificación omite.
¿Qué plataforma de pruebas de seguridad de API encaja con su arquitectura?
Su arquitectura importa más que cualquier lista de funcionalidades. Estas son las configuraciones que vemos con más frecuencia:
- Un monolito o unos pocos servicios REST, con una sólida cultura de CI: StackHawk en cada pull request cubre la mayor parte de la superficie. Añada pronto perfiles con varios usuarios para que BOLA se pruebe desde el primer día.
- Una organización que parte de la especificación y tiene un programa de gobernanza de API: 42Crunch garantiza la calidad del contrato antes de publicar el código y en tiempo de ejecución. Combínelo con una herramienta DAST o agéntica para las rutas que nunca llegaron a la especificación.
- Un backend con mucho GraphQL o muchos microservicios: encajan bien la profundidad en GraphQL de Escape, la generación de esquemas y el descubrimiento de API en la sombra. Confirme la cobertura de cualquier servicio gRPC o SOAP en la prueba piloto.
- Aplicaciones móviles o SPA que llaman al mismo backend: Ostorlab prueba el backend con las credenciales, las rutas y los formatos de solicitud que los clientes realmente distribuyen. Así detecta las cadenas que empiezan en el cliente.
- Varias de las anteriores: la mayoría de los equipos maduros ejecutan dos capas, una herramienta de CI rápida en cada cambio y una evaluación agéntica o multiactivo más profunda en cada versión.
¿Qué debería probar en una prueba piloto de una herramienta de seguridad de API?
Todas las listas de funcionalidades se parecen. Una prueba piloto de dos semanas con sus propias API muestra dónde difieren realmente las herramientas. Utilice esta lista de comprobación:
- Aporte un error conocido. Plante (o reutilice) un problema de BOLA en staging y vea qué herramientas lo encuentran y cuánta configuración requiere.
- Use su inicio de sesión real. Apunte cada herramienta a su flujo de autenticación real, incluidas la renovación de tokens y la MFA, no a un token bearer pegado.
- Oculte parte de la especificación. Elimine algunas rutas del archivo OpenAPI y compruebe qué herramientas siguen encontrándolas y probándolas.
- Incluya un canal secundario. Si utiliza WebSockets, gRPC o webhooks, compruebe si se prueban o solo se enumeran.
- Incluya un cliente. Entregue su aplicación móvil o SPA a las herramientas que la admiten y compruebe si lo que extraen se utiliza en las pruebas de API.
- Mida el ruido. Cuente los hallazgos que su equipo rechaza por ser falsos positivos o no explotables, y cronometre el triaje.
- Compruebe las evidencias. Un buen hallazgo incluye la solicitud y la respuesta exactas, la identidad utilizada y una corrección vinculada al código.
- Pruebe la pipeline. Ejecute la herramienta en CI sobre una pull request real y cronométrela. Compruebe que puede hacer fallar la compilación solo ante nuevos hallazgos de severidad alta.
- Llegue a un objetivo privado. Despliegue el ejecutor o el agente dentro de su red y confirme que puede escanear una API interna de staging, incluida una protegida con mTLS si la utiliza.
- Pregunte por la seguridad. Averigüe cómo evita la herramienta las acciones destructivas, qué hace con las credenciales descubiertas y cómo limita la tasa de solicitudes contra sus sistemas.
Preguntas frecuentes (FAQ)
¿Cuál es la mejor herramienta de pruebas de seguridad de API en 2026?
Depende de la arquitectura. StackHawk conviene al DAST gestionado por desarrolladores en CI/CD, 42Crunch conviene a la gobernanza de contratos OpenAPI, Escape conviene a las pruebas de lógica de negocio de API GraphQL y REST, y Ostorlab conviene a las aplicaciones en las que aplicaciones móviles, frontends web y código fuente comparten una API de backend. Muchos equipos combinan una herramienta de CI con una evaluación periódica más profunda.
¿Cuál es la diferencia entre el DAST de API y el fuzzing de API?
El DAST de API envía solicitudes reales a una API en ejecución para encontrar vulnerabilidades como inyección, SSRF y configuraciones incorrectas. El fuzzing guiado por esquema utiliza una definición de la API, como un esquema OpenAPI o GraphQL, para generar entradas mutadas, malformadas o que rompen los límites y que ponen de manifiesto fallos de validación y errores del analizador sintáctico.
¿Cómo se prueba Broken Object Level Authorization (BOLA)?
Las pruebas de BOLA comprueban si un usuario puede leer o modificar objetos que pertenecen a otro. Los enfoques habituales son la repetición con varios perfiles (StackHawk Business Logic Testing), las credenciales de origen y destino configuradas por operación (42Crunch Scan v2), un modelo con varios usuarios víctima y atacante (Escape) y las pruebas agénticas que descubren identificadores de objetos y prueban el acceso entre usuarios (Ostorlab).
¿Es necesaria una especificación OpenAPI para las pruebas de seguridad de API?
No siempre. Las herramientas basadas en contratos, como 42Crunch, necesitan una definición OpenAPI o GraphQL. Las herramientas DAST y agénticas pueden descubrir endpoints rastreando, analizando el tráfico o leyendo el código fuente, y algunas pueden generar una especificación. Proporcionar una especificación suele mejorar la cobertura de rutas.
¿Qué herramientas de seguridad de API pueden probar las API que hay detrás de las aplicaciones móviles?
La mayoría de las herramientas de seguridad de API prueban solo el backend. Ostorlab analiza el binario móvil (APK, AAB o IPA) y utiliza las credenciales, los endpoints y los formatos de solicitud que encuentra para probar la API del backend en el mismo escaneo. StackHawk, 42Crunch y Escape no incluyen el análisis de binarios móviles.
¿Cómo prueban las herramientas de seguridad de API las API en redes privadas?
Para las API accesibles desde internet detrás de un firewall o un WAF, normalmente basta con añadir a la lista de permitidos las direcciones IP del escáner del proveedor. Para redes internas o entornos de staging locales, los proveedores ofrecen una CLI local o un ejecutor Docker (StackHawk, 42Crunch), agentes de ubicación privada (Escape) o un escáner on-premises (Ostorlab).
¿Pueden las herramientas de pruebas de seguridad de API probar servidores MCP?
Algunas sí. StackHawk documenta las pruebas de servidores MCP remotos para inyección, SSRF e inyección de prompts, y 42Crunch incluye el descubrimiento, la auditoría, el escaneo y la protección en tiempo de ejecución de MCP. La cobertura es reciente y cambia con rapidez, así que confirme los transportes (HTTP frente a stdio) y la compatibilidad con la autenticación en una prueba piloto.
¿Cómo elegir una herramienta de pruebas de seguridad de API?
Parta de cómo están construidas sus API y de quién las llama, no de la lista de funcionalidades. Si aplicaciones móviles o aplicaciones de una sola página llaman a sus API, pruebe el camino que seguiría un atacante, no solo los endpoints de la especificación. Puede lanzar usted mismo un Multi-Asset Deep Agentic Scan, o reservar una demostración para repasar los resultados con nuestro equipo.
Etiquetas:
API Security, DAST, Fuzzing, BOLA, BFLA, GraphQL, REST, gRPC, Agentic Discovery, AppSec, Mobile Security