Ostorlab Source Code Scanningのご紹介
Source Code Scanningは、セキュリティ脆弱性が本番環境に到達する前に、ソースコードの段階で直接特定できるようにします。リポジトリを接続し、必要なときにスキャンを実行して、対応すべき検出結果をOstorlab上で確認できます。
プルリクエストをマージします。テストは通り、レビューも問題なく、誰もが次の作業に移ります。
3週間後、セキュリティチームが、マージ前からそのファイルに残っていたハードコードされたAPIキーを発見します。
セキュリティスキャンは通常、別の場所にあります。別のツール、別のパイプライン、別チームのバックログです。それがコードに追いつく頃には、コードはすでに稼働しています。
本日、このギャップを埋めるためにSource Code Scanningをリリースします。
Source Code Scanningとは
Source Code Scanningとは、アプリケーションがデプロイされる前に、ソースコードを解析してセキュリティ脆弱性、安全でないコーディング手法、その他の潜在的なリスクを特定するプロセスです。
たとえば、ハードコードされたAPIキー、SQLインジェクションのリスク、安全でない暗号の実装など、コードが本番環境に到達する前のほうが修正しやすい欠陥を検出できます。
ソースコードスキャンの実行方法
1. リポジトリを接続する:
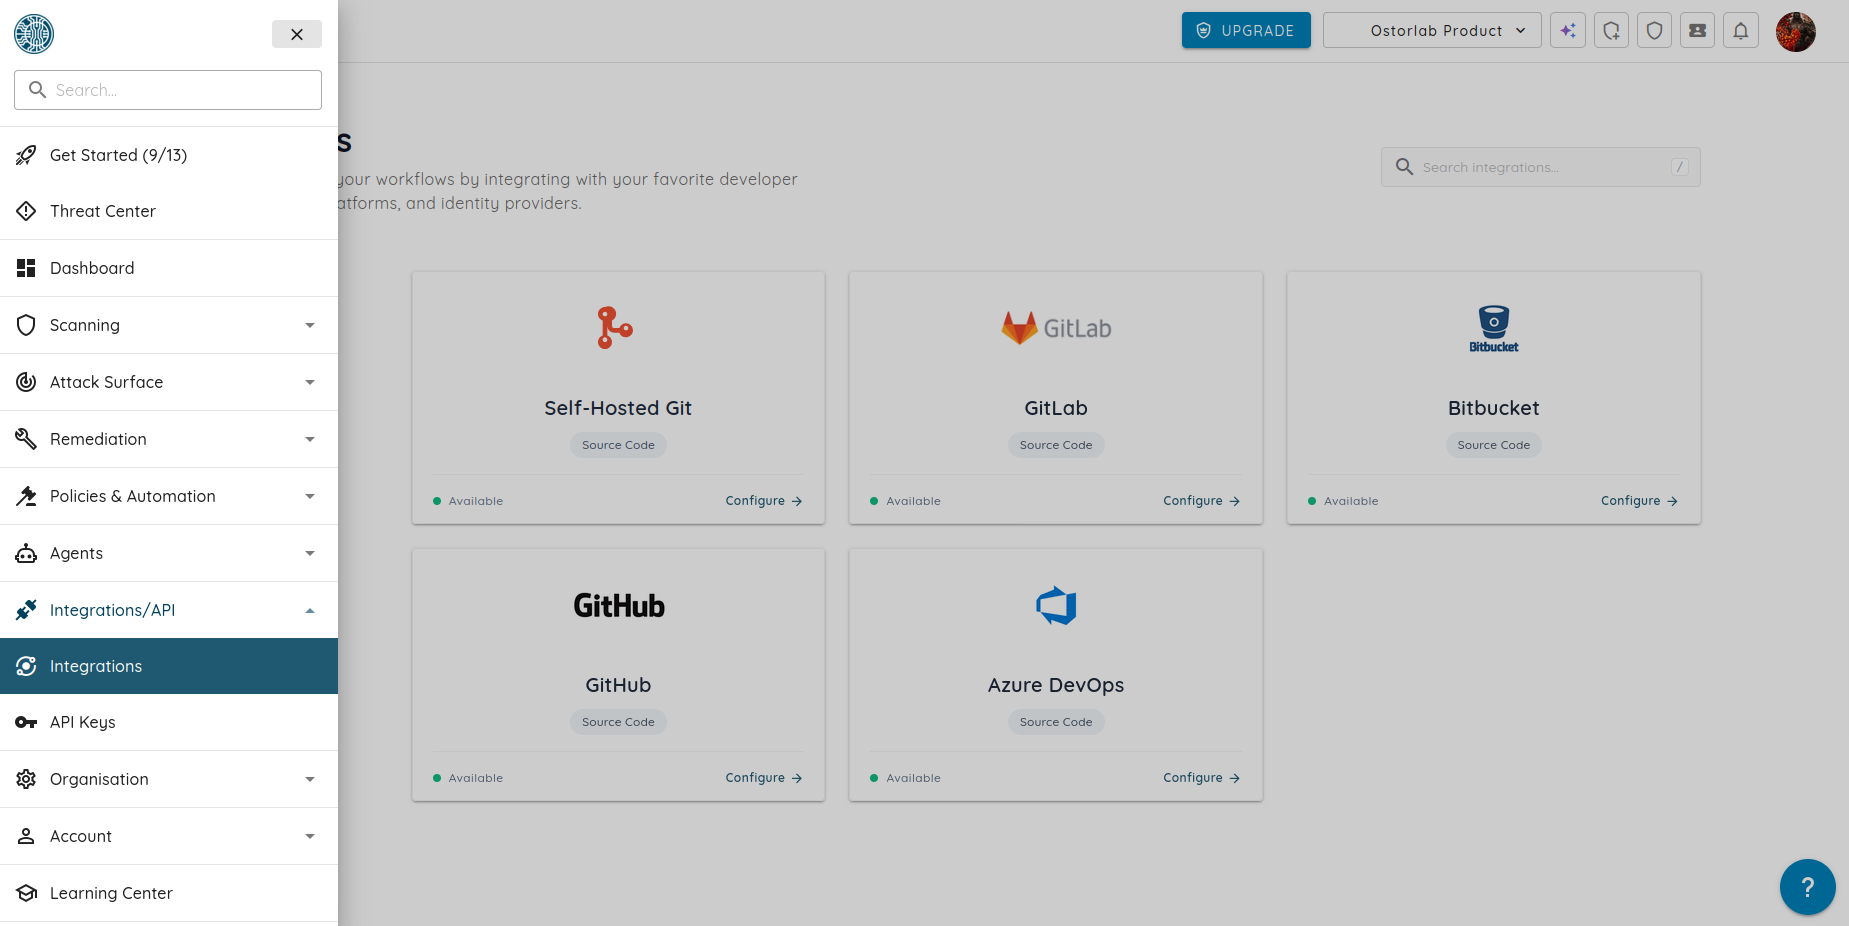
Dashboardから、左側のメニューでIntegrationsページを開きます。GitHub、GitLab、Azure DevOps、Bitbucket、またはセルフホストのGitサーバーなど、使用しているGitプロバイダーを選択し、Configureをクリックしてリポジトリを接続します。
2. スキャンを作成する:
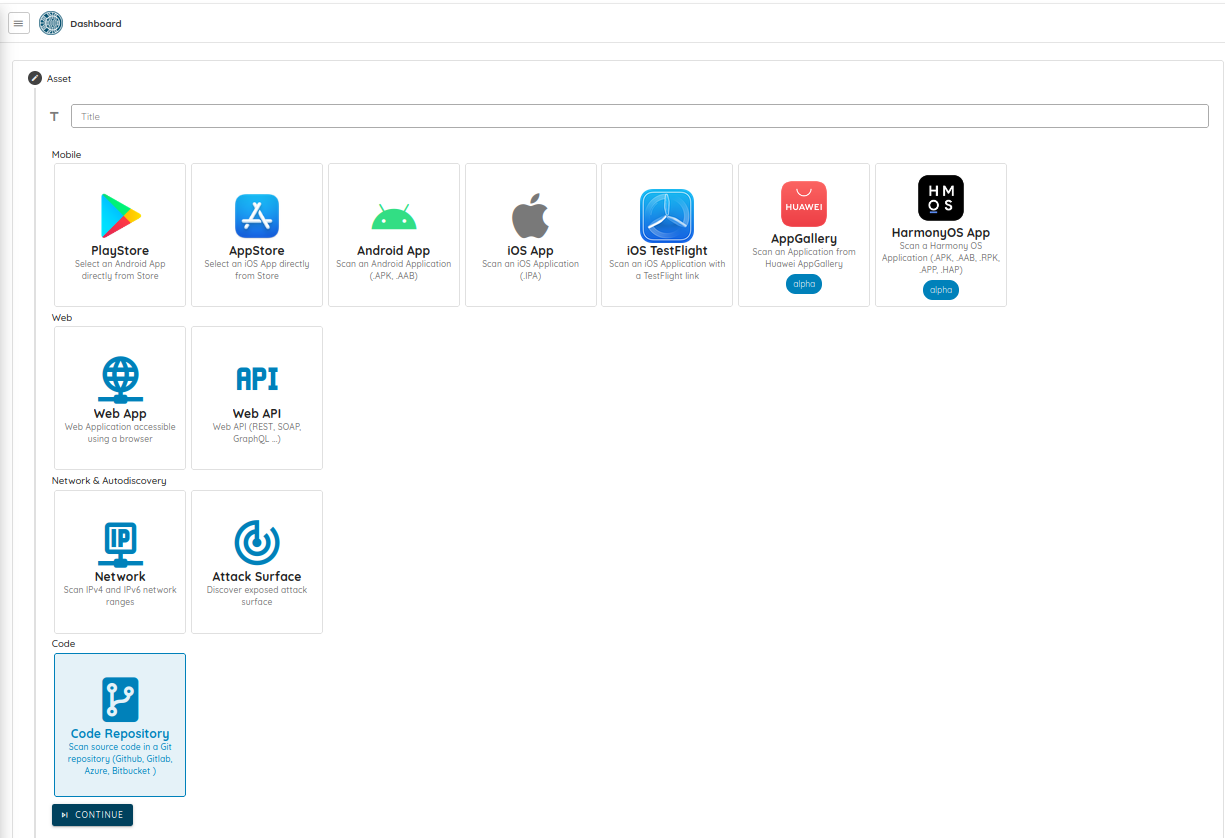
アセットタイプとしてCode Repositoryを選択し、スキャンするリポジトリを選んでから、ブランチ、コミット、またはタグを指定します。スキャンを開始すると、Ostorlabが選択されたコードを解析し、セキュリティ上の検出結果を報告します。
3. 結果を確認する:
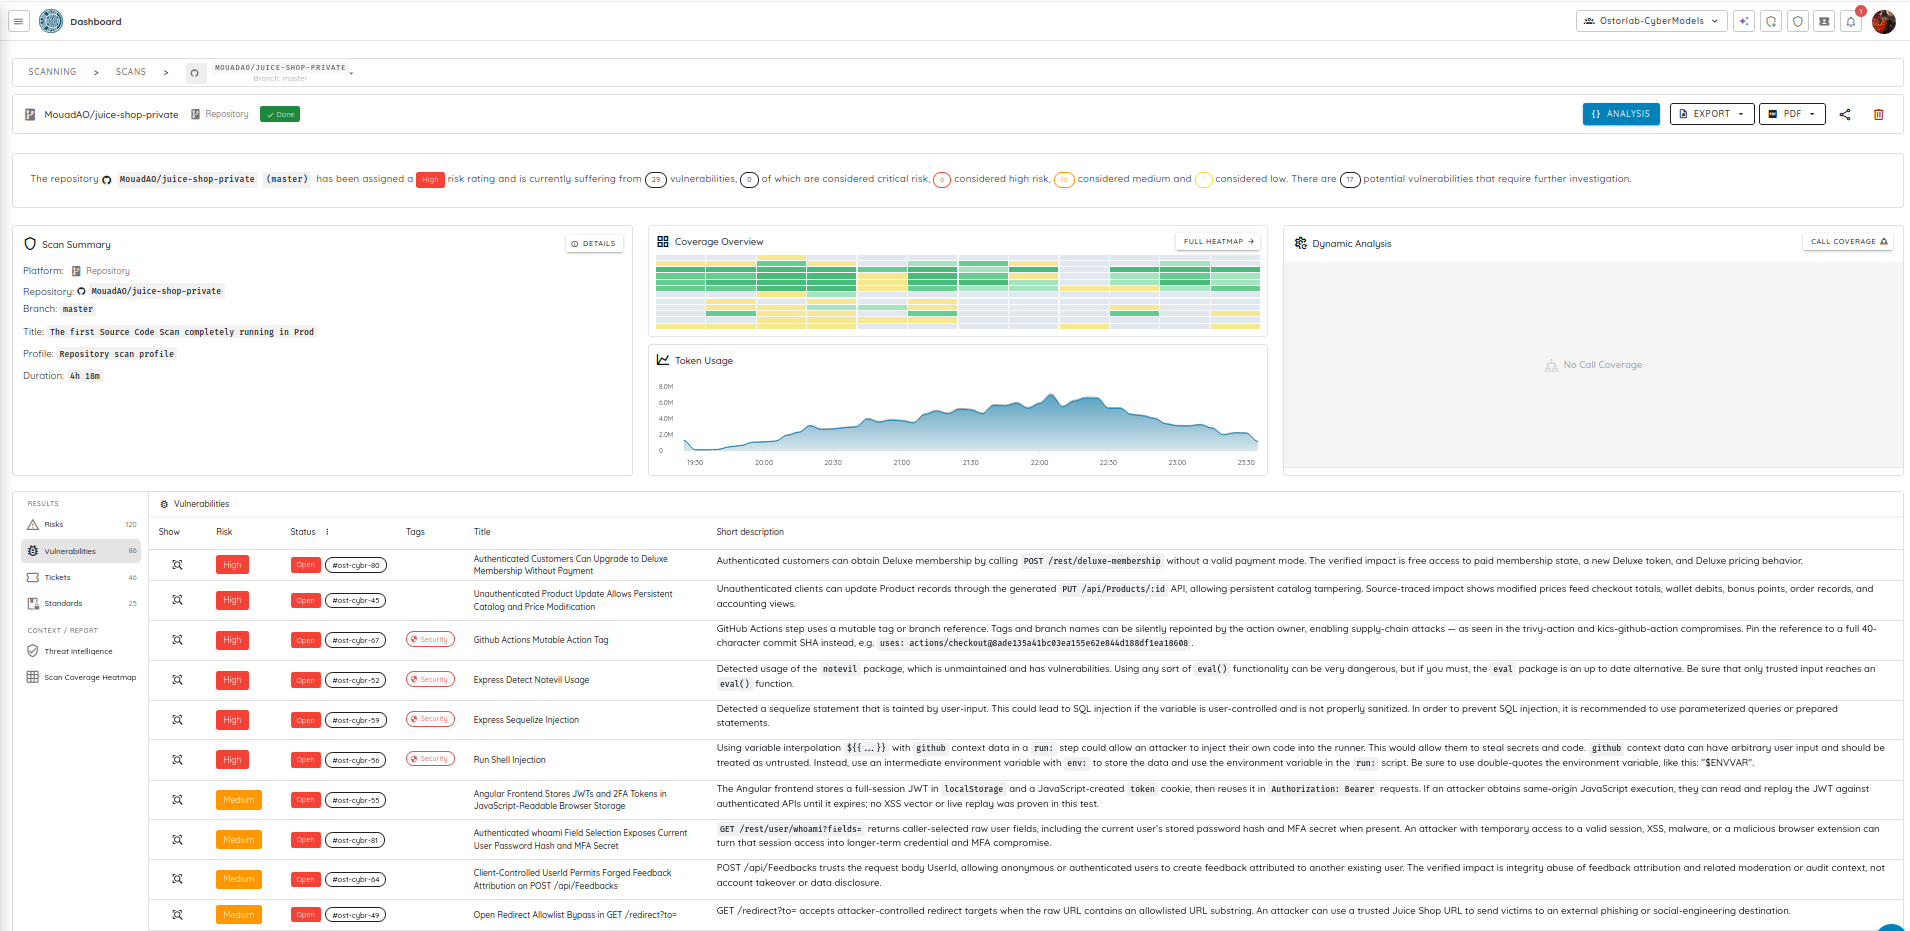
スキャンが完了すると、Ostorlabは検出結果を分かりやすく対応しやすいレポートとして提示します。各脆弱性を確認してその影響を把握し、影響を受けるコードに直接移動して修復を開始できます。
Source Code Scanningが重要な理由
セキュリティ上の問題は、本番環境に到達する前のほうが容易かつ低コストで修正できます。ソースコードを早い段階でスキャンすることで、開発中に脆弱性を特定し、修復にかかる時間を短縮し、問題がリリースに紛れ込むのを防ぐことができます。
OstorlabのSource Code Scanningを使うと、次のことが可能になります。
- 問題をより早く発見する:脆弱性が本番環境のインシデントになる前、あるいはペネトレーションテストで発見される前に見つけられます。
- 単一のプラットフォームで作業する:ツールを切り替えることなく、ソースコードの検出結果をOstorlabの他のセキュリティ結果と並べて確認できます。
- 必要なときにスキャンする:プルリクエストのレビュー、リリースの検証、変更の調査など、どのような場面でも、任意のブランチ、コミット、タグをオンデマンドで解析できます。
- 修復を優先順位付けする:すべての検出結果に、問題を理解してすぐに修正に取りかかるために必要なコンテキストが含まれています。
今すぐSource Code Scanningを試す
リポジトリを接続して、脆弱性が本番環境に到達する前に、ソースコード内の脆弱性の特定を始めましょう。