Presentamos Ostorlab Source Code Scanning
Source Code Scanning le ayuda a identificar vulnerabilidades de seguridad directamente en su código fuente antes de que lleguen a producción. Conecte sus repositorios, ejecute escaneos bajo demanda y revise hallazgos accionables desde Ostorlab.
Fusiona un PR. Las pruebas pasan, la revisión parece correcta y todo el mundo sigue con lo suyo.
Tres semanas después, el equipo de seguridad encuentra una clave de API codificada en el código que llevaba en ese archivo desde antes de la fusión.
El escaneo de seguridad suele vivir en otro lugar: una herramienta aparte, un pipeline aparte, el backlog de otro equipo. Cuando por fin llega a su código, este ya está en producción.
Hoy lanzamos Source Code Scanning para cerrar esa brecha.
Qué es Source Code Scanning
Source Code Scanning es el proceso de analizar el código fuente para identificar vulnerabilidades de seguridad, prácticas de programación inseguras y otros posibles riesgos antes de desplegar una aplicación.
Por ejemplo, puede detectar claves de API codificadas en el código, riesgos de inyección SQL, implementaciones criptográficas inseguras u otros fallos que son más fáciles de corregir antes de que el código llegue a producción.
Cómo ejecutar un Source Code Scan
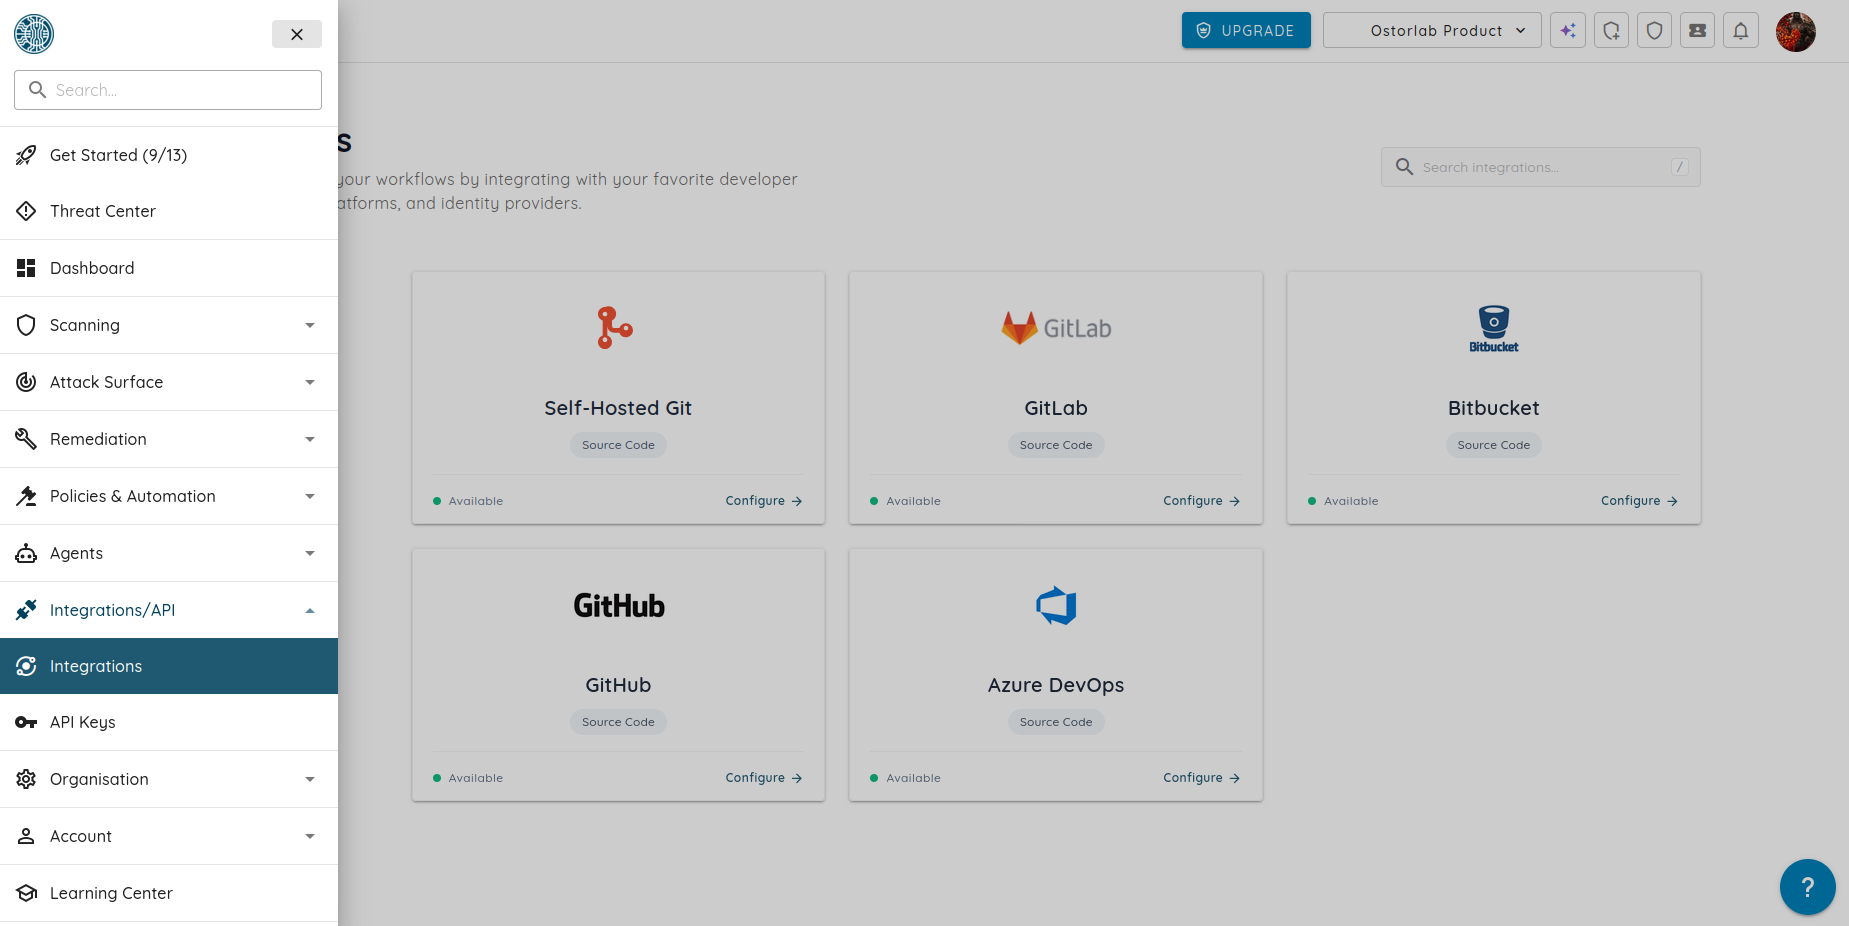
1. Conecte su repositorio:
Desde su Dashboard, abra la página Integrations en el menú de la izquierda. Seleccione su proveedor de Git, como GitHub, GitLab, Azure DevOps, Bitbucket o un servidor Git autoalojado, y haga clic en Configure para conectar su repositorio.
2. Cree un escaneo:
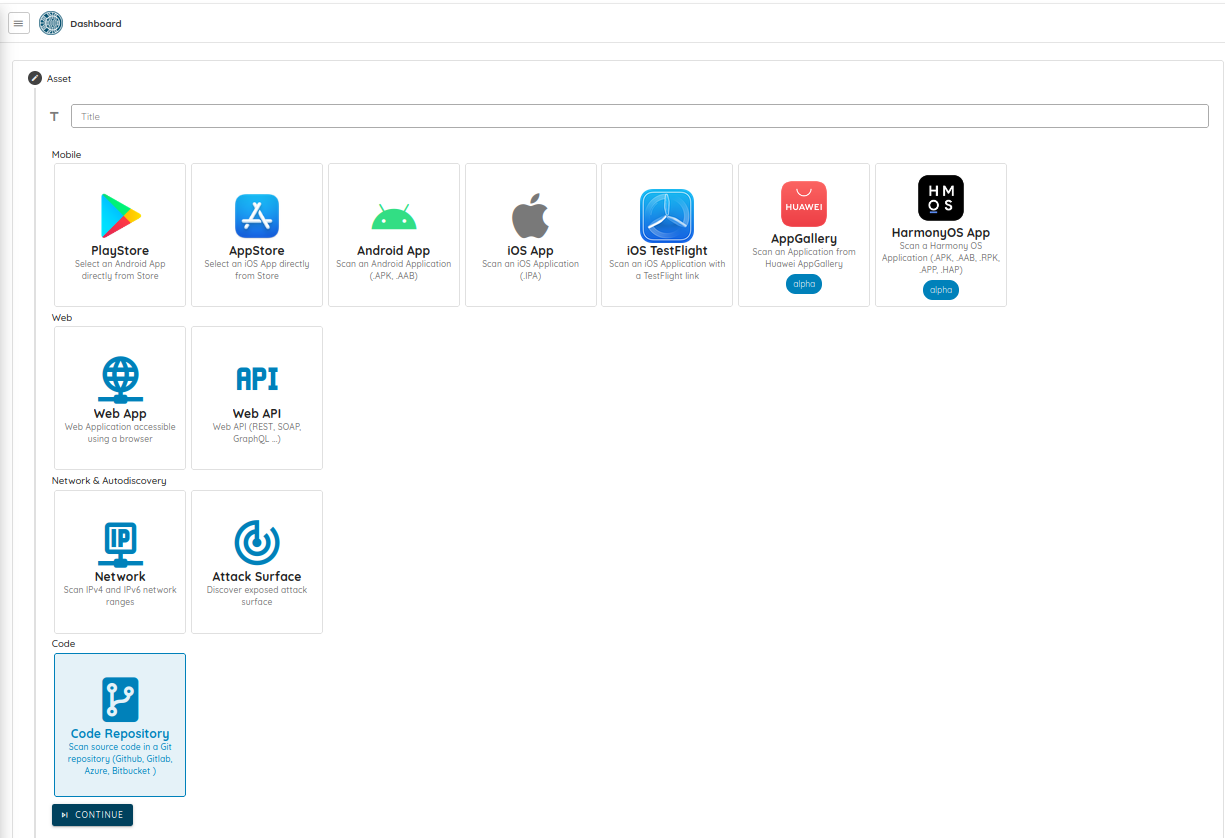
Seleccione Code Repository como tipo de activo, elija el repositorio que desea escanear y especifique la rama, el commit o la etiqueta. Una vez que inicie el escaneo, Ostorlab analiza el código seleccionado e informa de cualquier hallazgo de seguridad.
3. Revise los resultados:
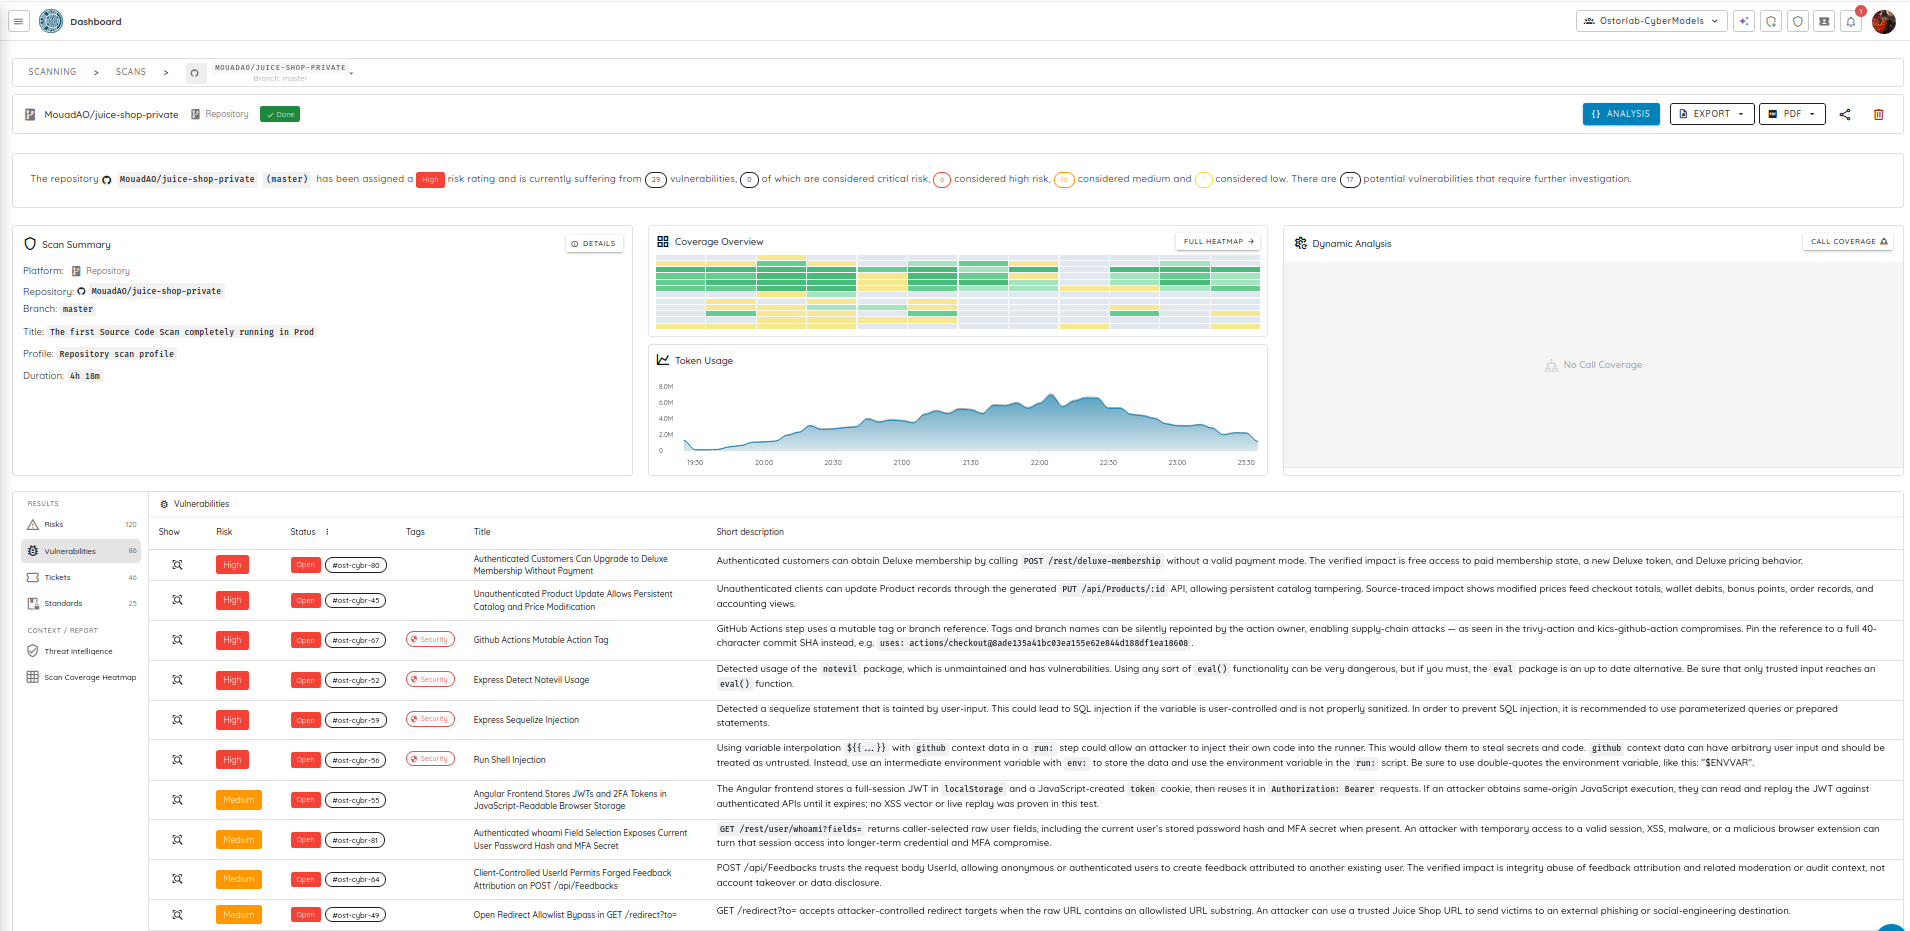
Cuando el escaneo termina, Ostorlab presenta los hallazgos en un informe claro y accionable. Revise cada vulnerabilidad, comprenda su impacto y vaya directamente al código afectado para iniciar la corrección.
Por qué es importante Source Code Scanning
Los problemas de seguridad son más fáciles y baratos de corregir antes de que lleguen a producción. Al escanear su código fuente de forma temprana, puede identificar vulnerabilidades durante el desarrollo, reducir el tiempo de corrección e impedir que los problemas se cuelen en las versiones.
Con Source Code Scanning en Ostorlab, puede:
- Detectar los problemas antes. Encuentre vulnerabilidades antes de que se conviertan en incidentes de producción o se descubran durante una prueba de penetración.
- Trabajar desde una única plataforma. Revise los hallazgos del código fuente junto con el resto de sus resultados de seguridad de Ostorlab sin cambiar de herramienta.
- Escanear cuando lo necesite. Analice cualquier rama, commit o etiqueta bajo demanda, ya sea al revisar un pull request, validar una versión o investigar un cambio.
- Priorizar la corrección. Cada hallazgo incluye el contexto que necesita para entender el problema y empezar a corregirlo rápidamente.
Pruebe Source Code Scanning hoy mismo
Conecte su repositorio y empiece a identificar vulnerabilidades en su código fuente antes de que lleguen a producción.
Etiquetas:
Source Code Scanning