隆重推出 Ostorlab Source Code Scanning
Source Code Scanning 帮助您在安全漏洞进入生产环境之前,直接在源代码中发现它们。连接您的代码仓库,按需运行扫描,并在 Ostorlab 中查看可据以采取行动的检测结果。
您合并了一个 PR。测试通过,评审也没问题,大家各自继续手头的工作。
三周后,安全团队发现了一个硬编码的 API 密钥,它在合并之前就已经躺在那个文件里了。
安全扫描通常在别处进行:一个独立的工具、一条独立的流水线、另一个团队的待办事项列表。等它跟上您的代码时,代码早已上线。
今天,我们推出 Source Code Scanning,来弥合这一差距。
什么是源代码扫描
源代码扫描是指在应用部署之前分析源代码,以识别安全漏洞、不安全的编码实践以及其他潜在风险的过程。
例如,它可以检测硬编码的 API 密钥、SQL 注入风险、不安全的加密实现,或其他在代码进入生产环境之前更容易修复的缺陷。
如何运行源代码扫描
1. 连接您的代码仓库:
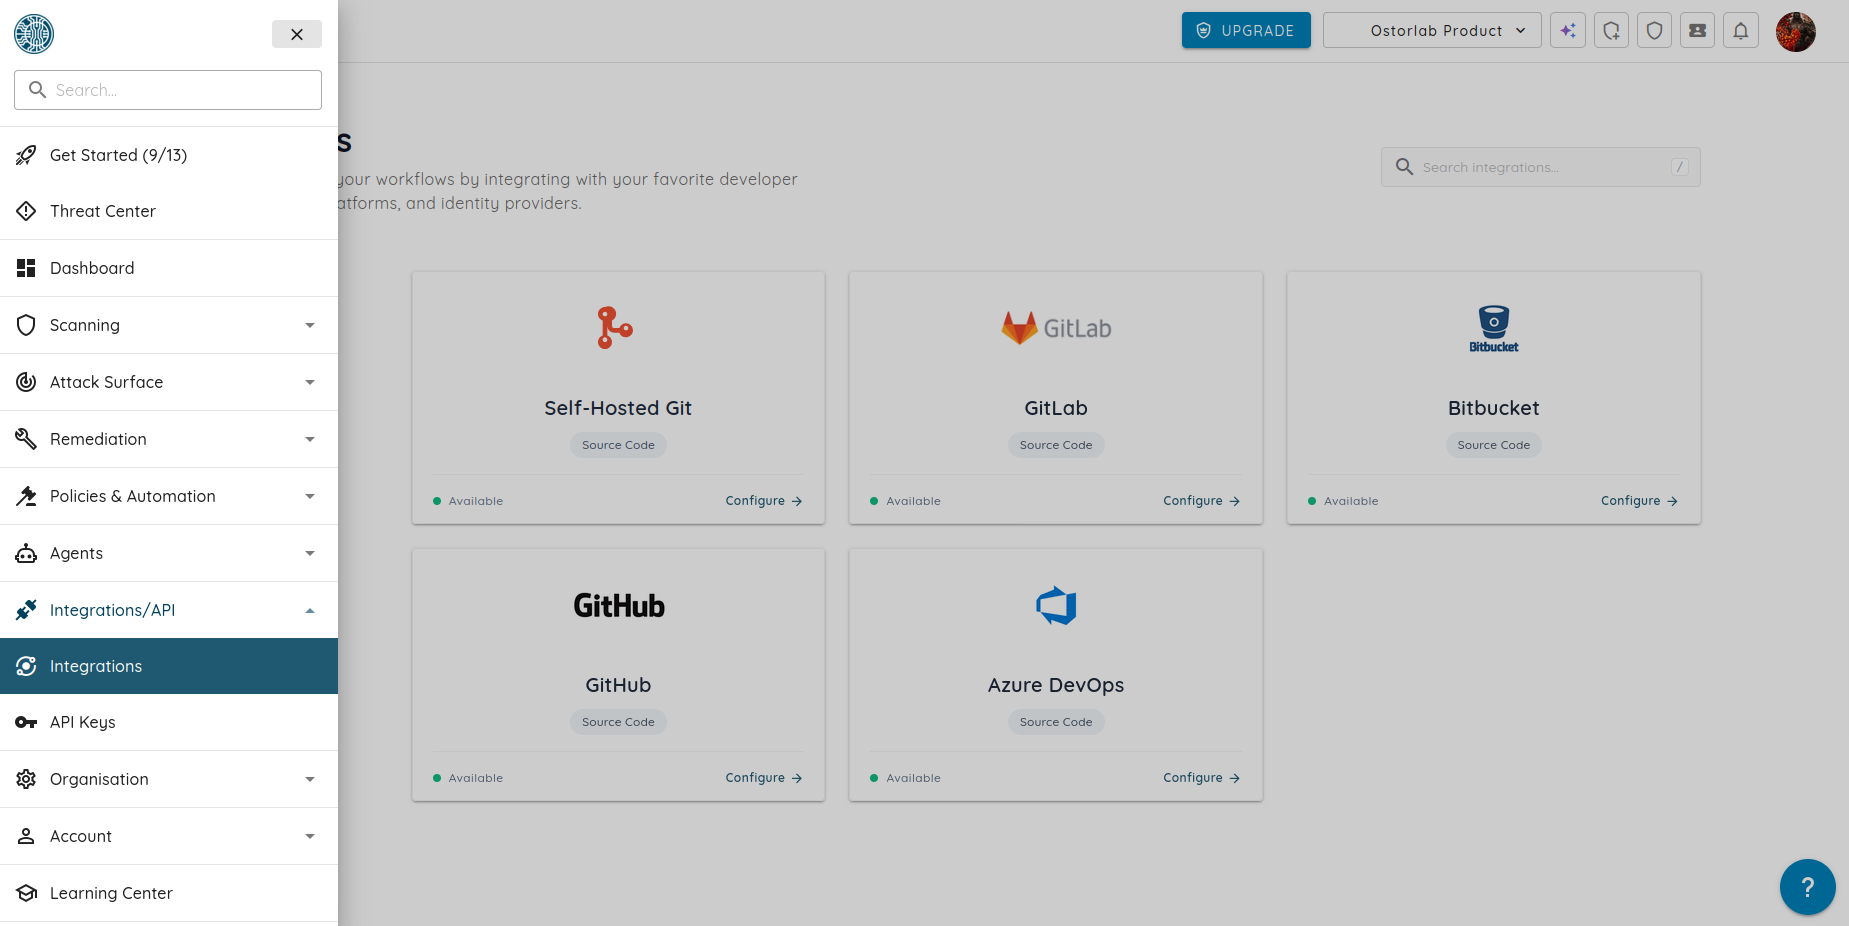
在您的控制台(Dashboard)中,从左侧菜单打开 Integrations 页面。选择您的 Git 提供商,例如 GitHub、GitLab、Azure DevOps、Bitbucket 或自托管 Git 服务器,然后点击 Configure 连接您的代码仓库。
2. 创建扫描:
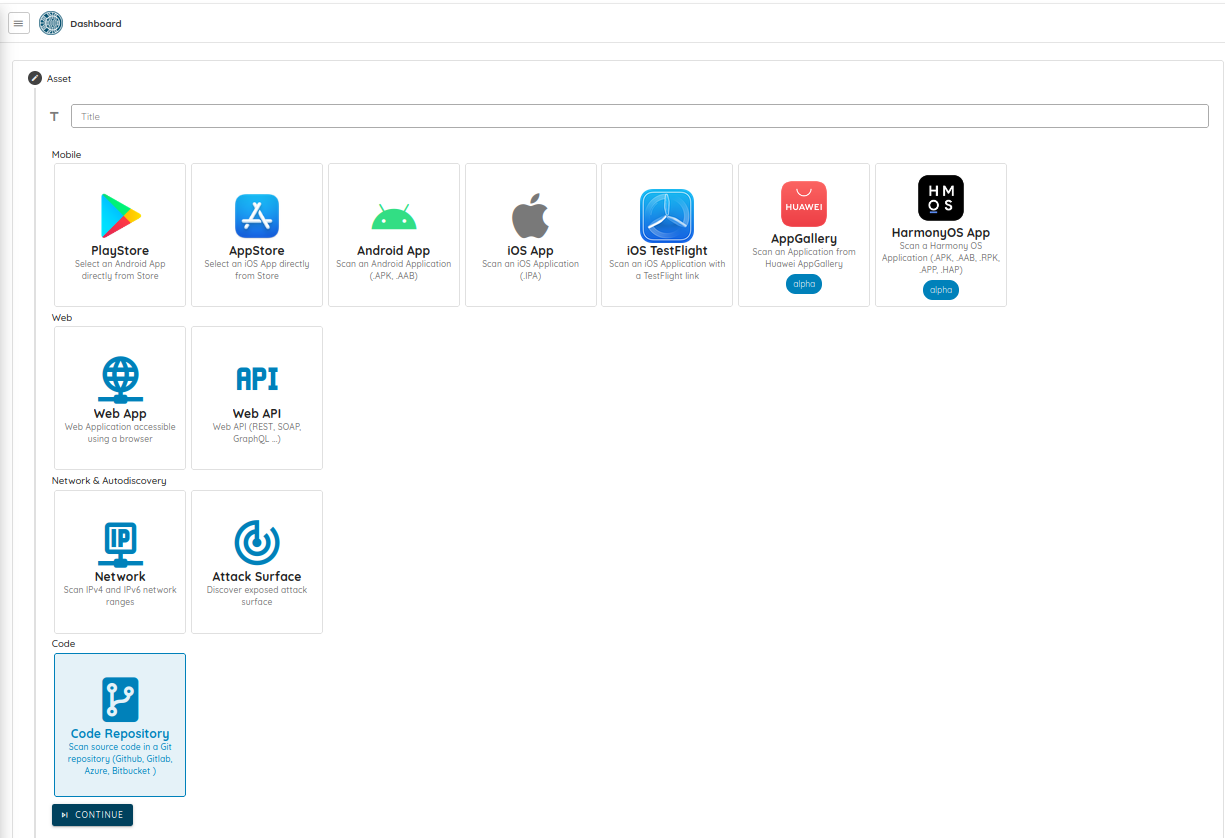
选择 Code Repository 作为资产类型,选择要扫描的代码仓库,然后指定分支、提交或标签。启动扫描后,Ostorlab 会分析所选代码并报告所有安全检测结果。
3. 查看结果:
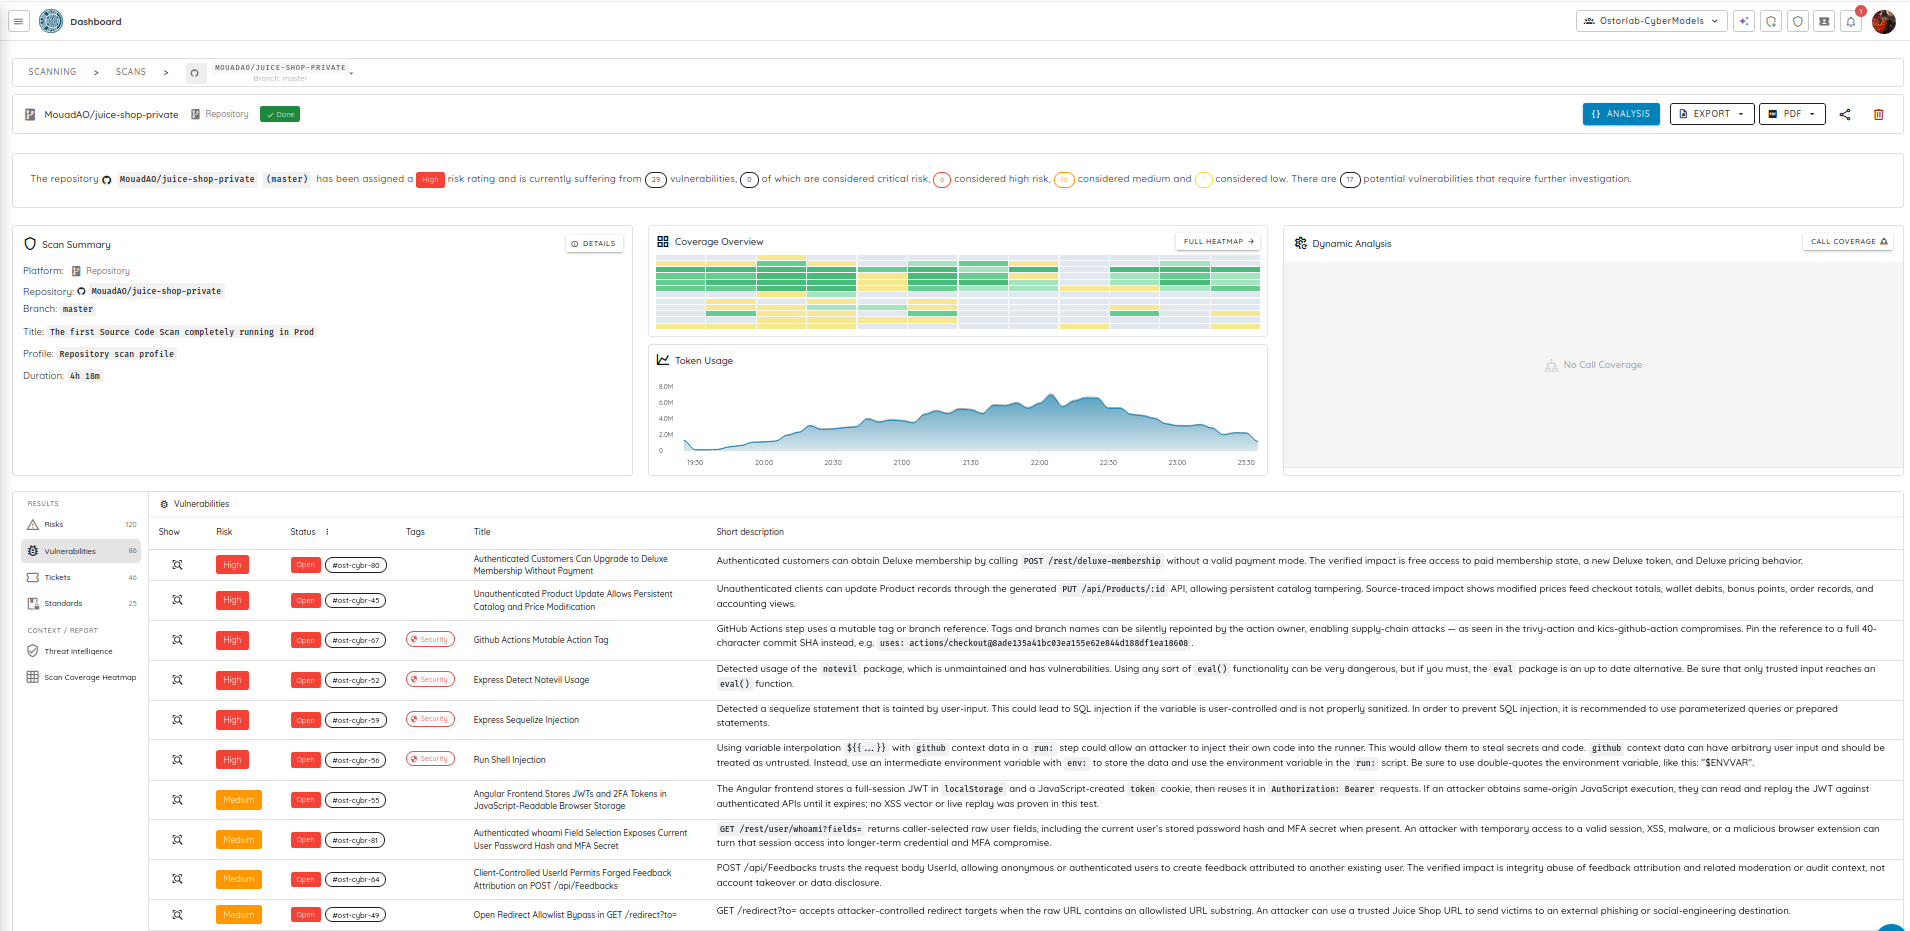
扫描完成后,Ostorlab 会以清晰、可据以采取行动的报告呈现检测结果。您可以逐一查看每个漏洞,了解其影响,并直接跳转到受影响的代码开始修复。
为什么源代码扫描很重要
安全问题在进入生产环境之前修复,会更容易、成本也更低。通过尽早扫描源代码,您可以在开发阶段识别漏洞、缩短修复时间,并防止问题混入发布版本。
借助 Ostorlab 中的 Source Code Scanning,您可以:
- 更早发现问题。在漏洞演变为生产事故或在渗透测试中被发现之前就找到它们。
- 在单一平台上工作。无需切换工具,即可将源代码检测结果与其他 Ostorlab 安全结果放在一起查看。
- 按需扫描。无论是评审 pull request、验证发布版本,还是调查某项变更,都可以按需分析任意分支、提交或标签。
- 对修复进行优先级排序。每个发现都附带理解问题所需的上下文,帮助您快速着手修复。
立即试用 Source Code Scanning
连接您的代码仓库,在漏洞进入生产环境之前,开始识别源代码中的漏洞。