Présentation d'Ostorlab Source Code Scanning
Source Code Scanning vous aide à identifier les vulnérabilités de sécurité directement dans votre code source avant qu'elles n'atteignent la production. Connectez vos dépôts, lancez des scans à la demande et examinez des résultats exploitables depuis Ostorlab.
Vous fusionnez une PR. Les tests passent, la revue est bonne, tout le monde passe à autre chose.
Trois semaines plus tard, l'équipe sécurité découvre une clé d'API codée en dur qui se trouvait dans ce fichier avant même la fusion.
L'analyse de sécurité se trouve généralement ailleurs : un outil distinct, un pipeline distinct, le backlog d'une autre équipe. Le temps qu'elle rattrape votre code, celui-ci est déjà en production.
Aujourd'hui, nous lançons Source Code Scanning pour combler cet écart.
Qu'est-ce que Source Code Scanning
Source Code Scanning est le processus d'analyse du code source visant à identifier les vulnérabilités de sécurité, les pratiques de codage non sécurisées et d'autres risques potentiels avant le déploiement d'une application.
Par exemple, il peut détecter des clés d'API codées en dur, des risques d'injection SQL, des implémentations cryptographiques non sécurisées ou d'autres failles plus faciles à corriger avant que le code n'atteigne la production.
Comment lancer un scan de code source
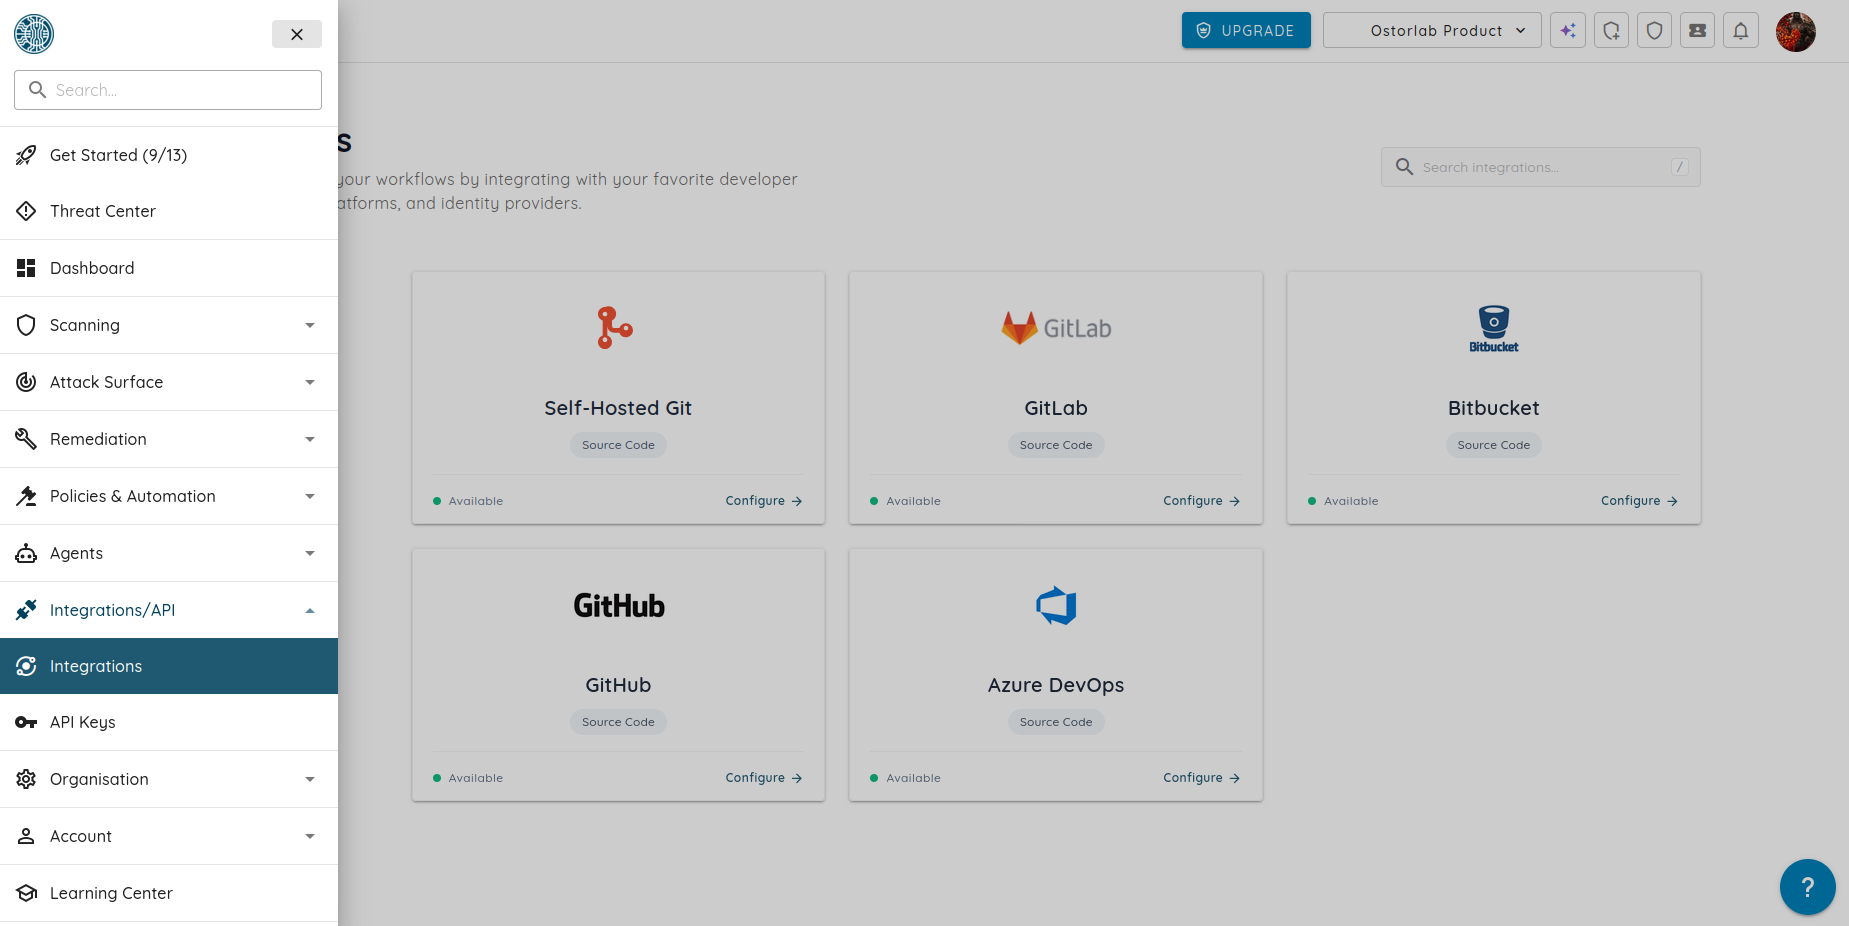
1. Connectez votre dépôt :
Depuis votre Dashboard, ouvrez la page Integrations dans le menu de gauche. Sélectionnez votre fournisseur Git, comme GitHub, GitLab, Azure DevOps, Bitbucket ou un serveur Git auto-hébergé, puis cliquez sur Configure pour connecter votre dépôt.
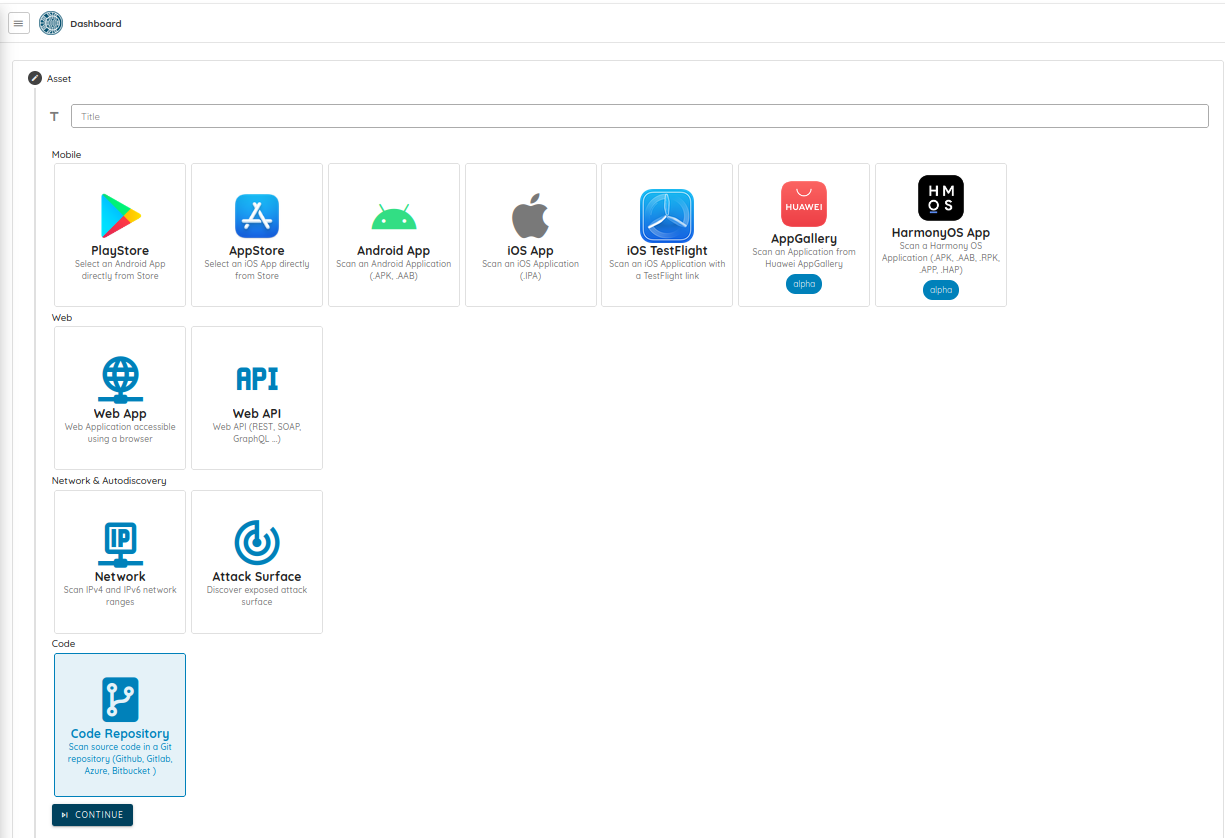
2. Créez un scan :
Sélectionnez Code Repository comme type d'actif, choisissez le dépôt que vous souhaitez scanner, puis indiquez la branche, le commit ou le tag. Une fois le scan lancé, Ostorlab analyse le code sélectionné et signale les vulnérabilités de sécurité trouvées.
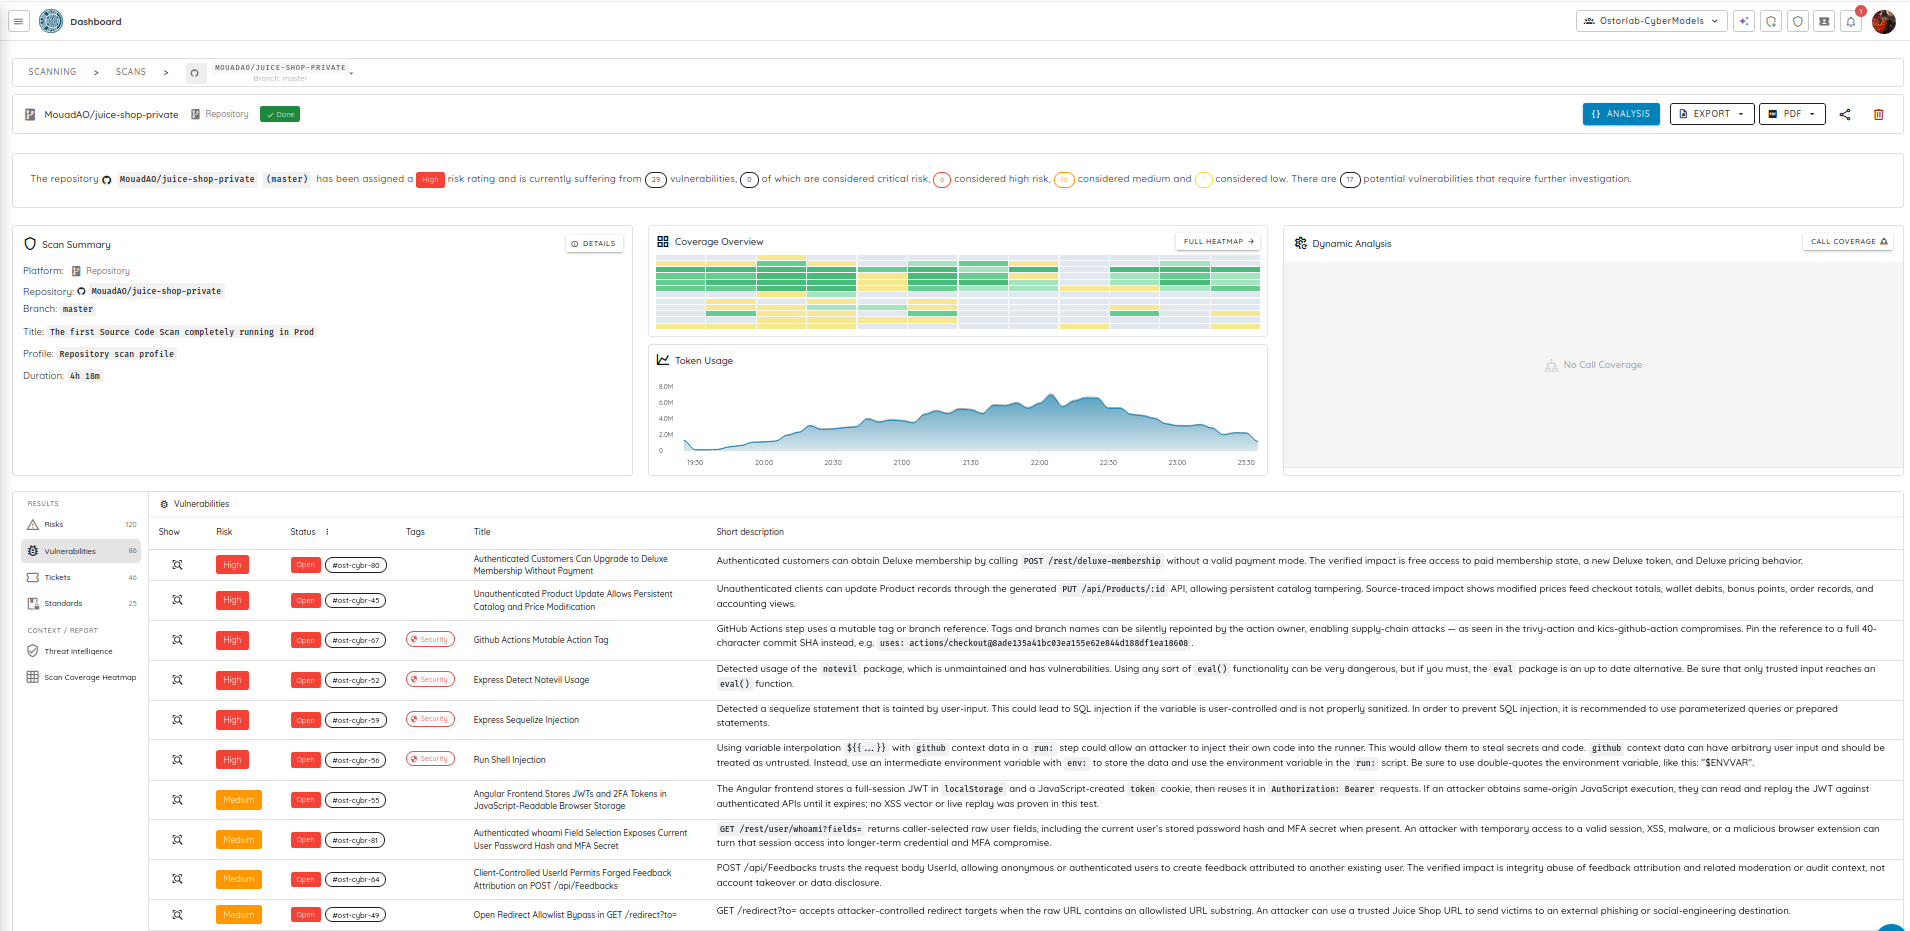
3. Examinez les résultats :
Lorsque le scan est terminé, Ostorlab présente les résultats dans un rapport clair et exploitable. Examinez chaque vulnérabilité, comprenez son impact et accédez directement au code concerné pour commencer la remédiation.
Pourquoi Source Code Scanning est important
Les problèmes de sécurité sont plus faciles et moins coûteux à corriger avant d'atteindre la production. En scannant votre code source tôt, vous pouvez identifier les vulnérabilités pendant le développement, réduire le temps de remédiation et empêcher que des problèmes ne se retrouvent dans les versions livrées.
Avec Source Code Scanning dans Ostorlab, vous pouvez :
- Détecter les problèmes plus tôt. Trouvez les vulnérabilités avant qu'elles ne deviennent des incidents en production ou qu'elles soient découvertes lors d'un test d'intrusion.
- Travailler depuis une seule plateforme. Examinez les résultats sur le code source aux côtés de vos autres résultats de sécurité Ostorlab, sans changer d'outil.
- Scanner quand vous en avez besoin. Analysez n'importe quelle branche, n'importe quel commit ou tag à la demande, que vous examiniez une pull request, validiez une version ou étudiiez une modification.
- Prioriser la remédiation. Chaque résultat inclut le contexte dont vous avez besoin pour comprendre le problème et commencer à le corriger rapidement.
Essayez Source Code Scanning dès aujourd'hui
Connectez votre dépôt et commencez à identifier les vulnérabilités de votre code source avant qu'elles n'atteignent la production.
Tags :
Source Code Scanning