手動による評価を支援する新しい分析環境をリリース
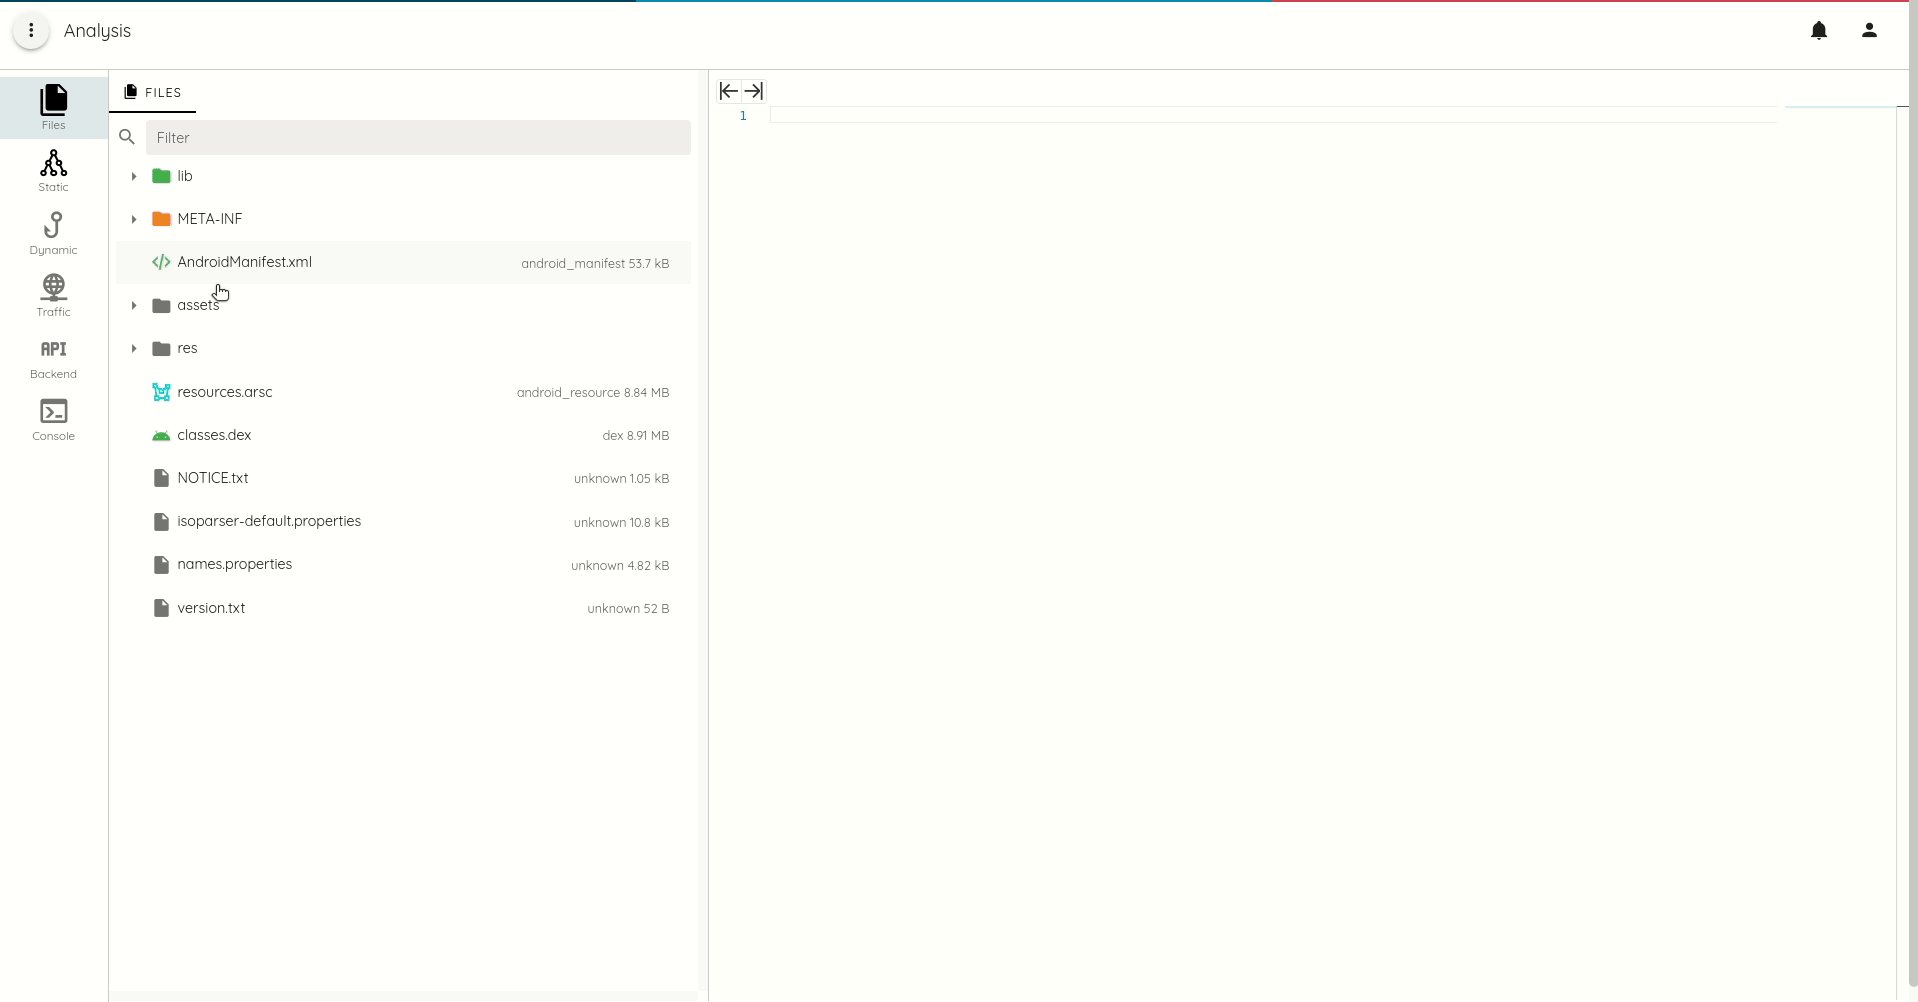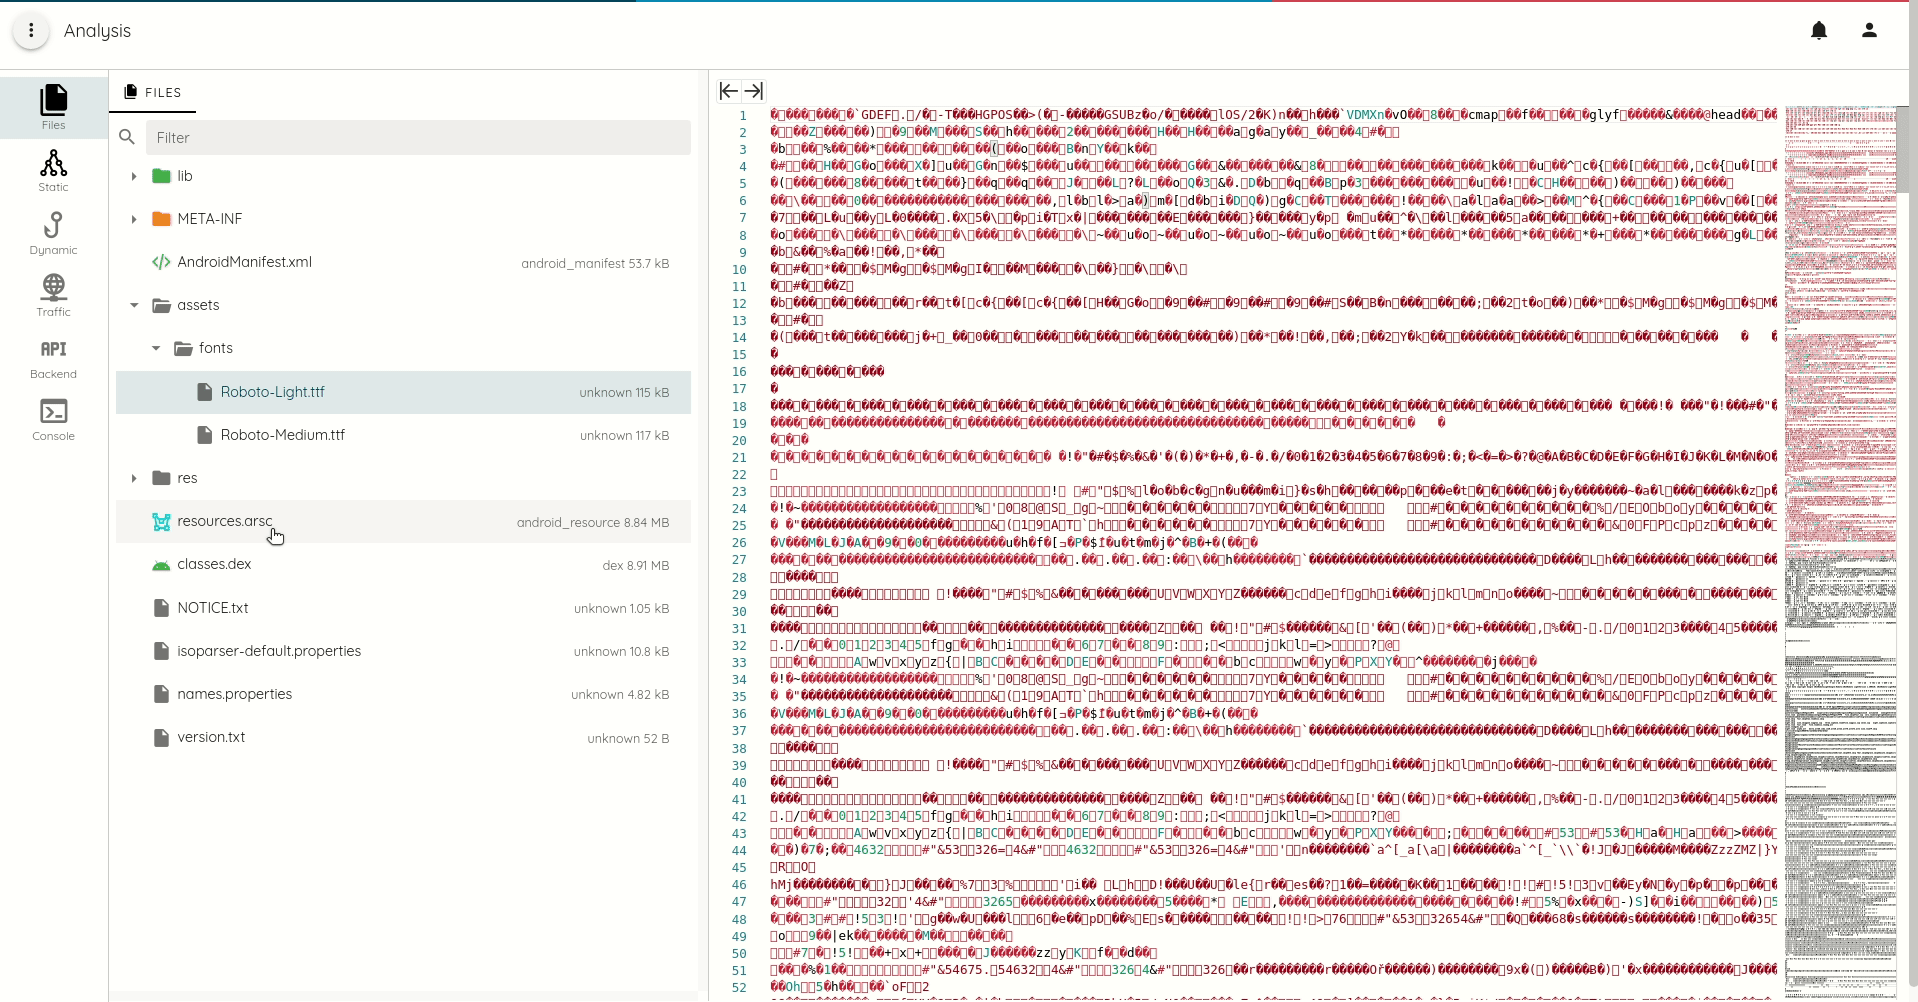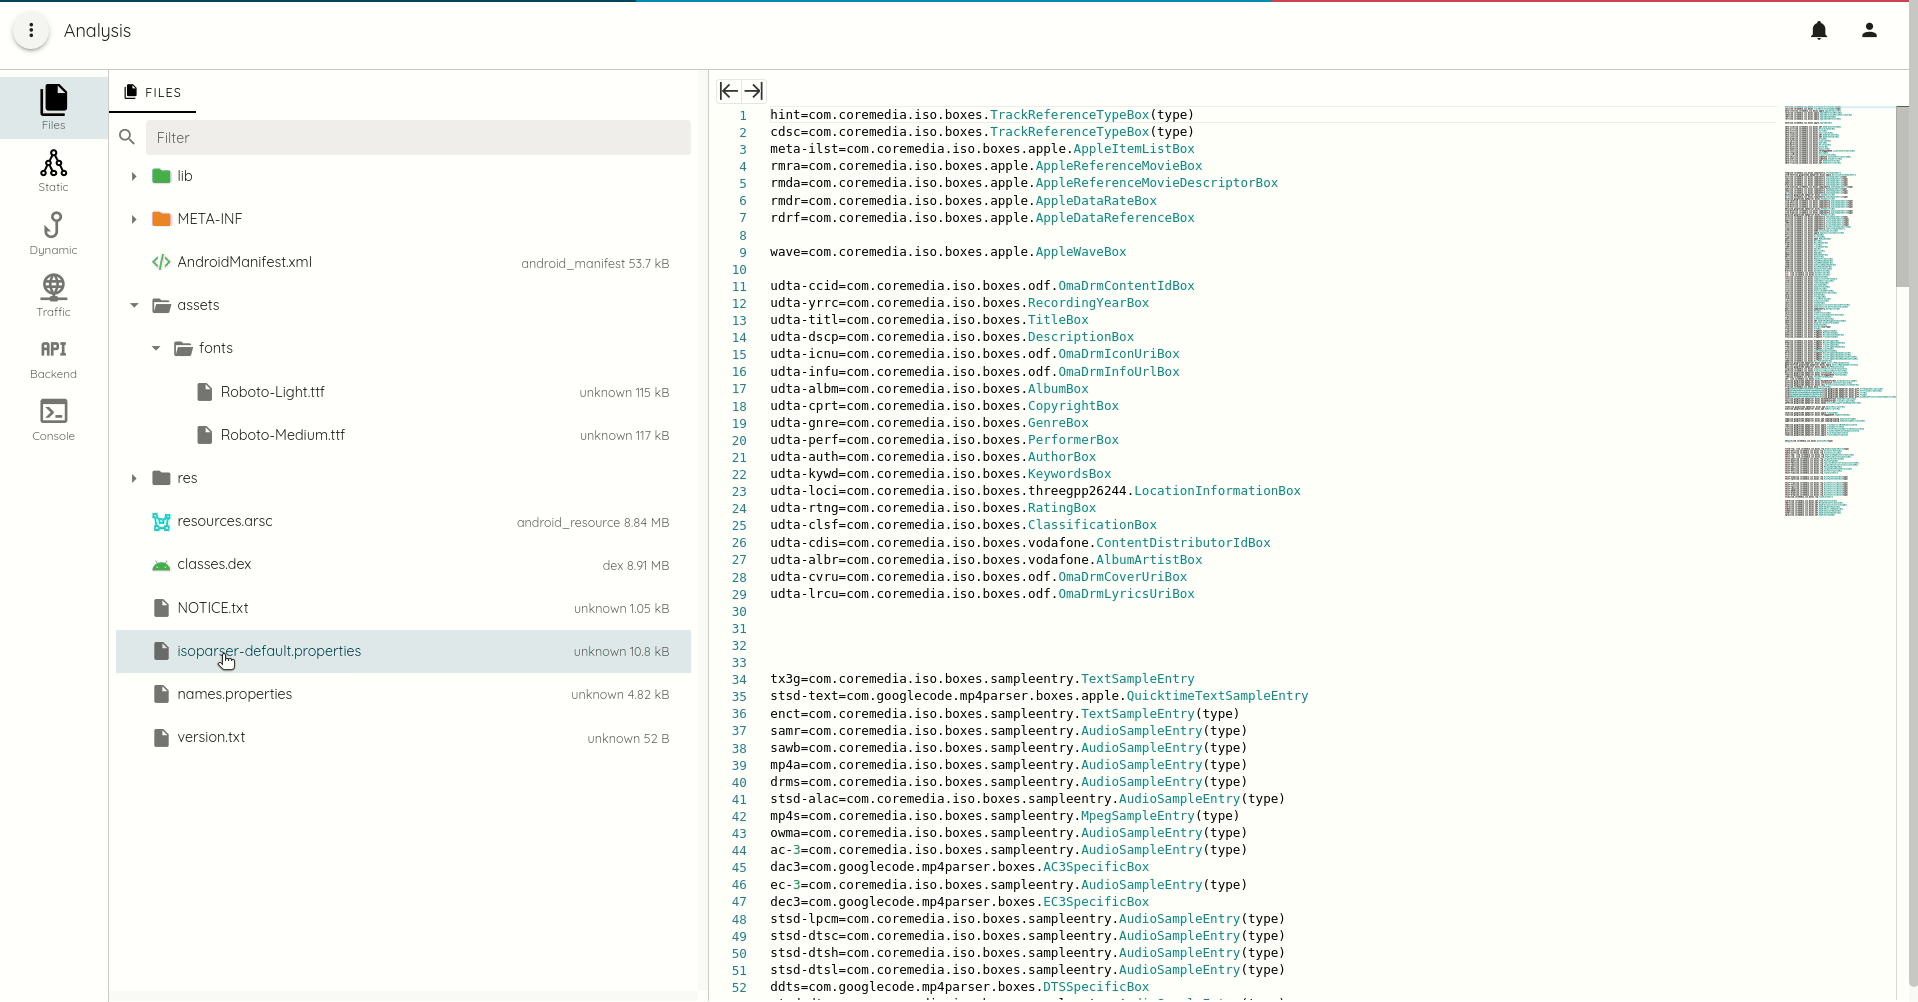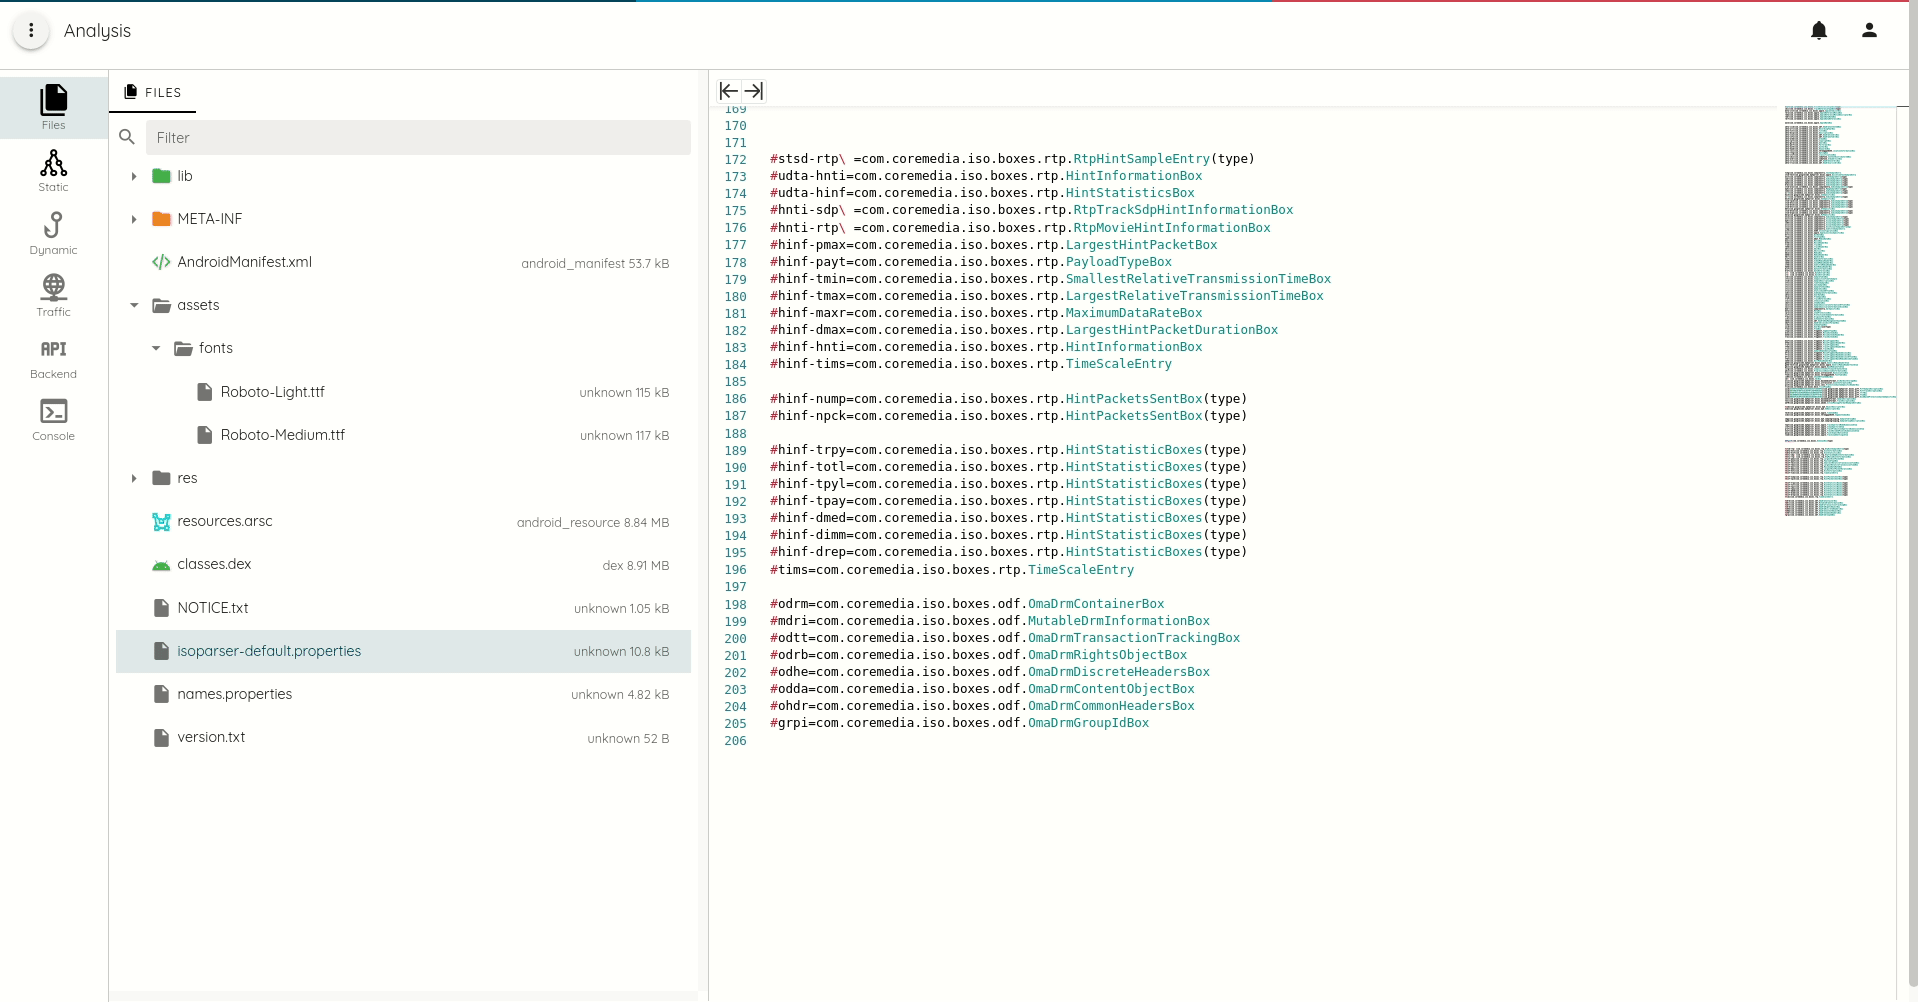
逆アセンブル、逆コンパイルされたソース、コールトレース、関数のタグ付けなど、多くの機能を利用できる新しい分析環境です。
AndroidおよびiOSアプリの分析環境のリリースをお知らせします。この環境の目的は、手動による評価を容易にし、テイント解析、動的コールトレース、傍受したトラフィック、スキャンしたAPIリクエストなど、Ostorlabが実施するすべての解析の上に独自のチェックを記述できるようにすることです。
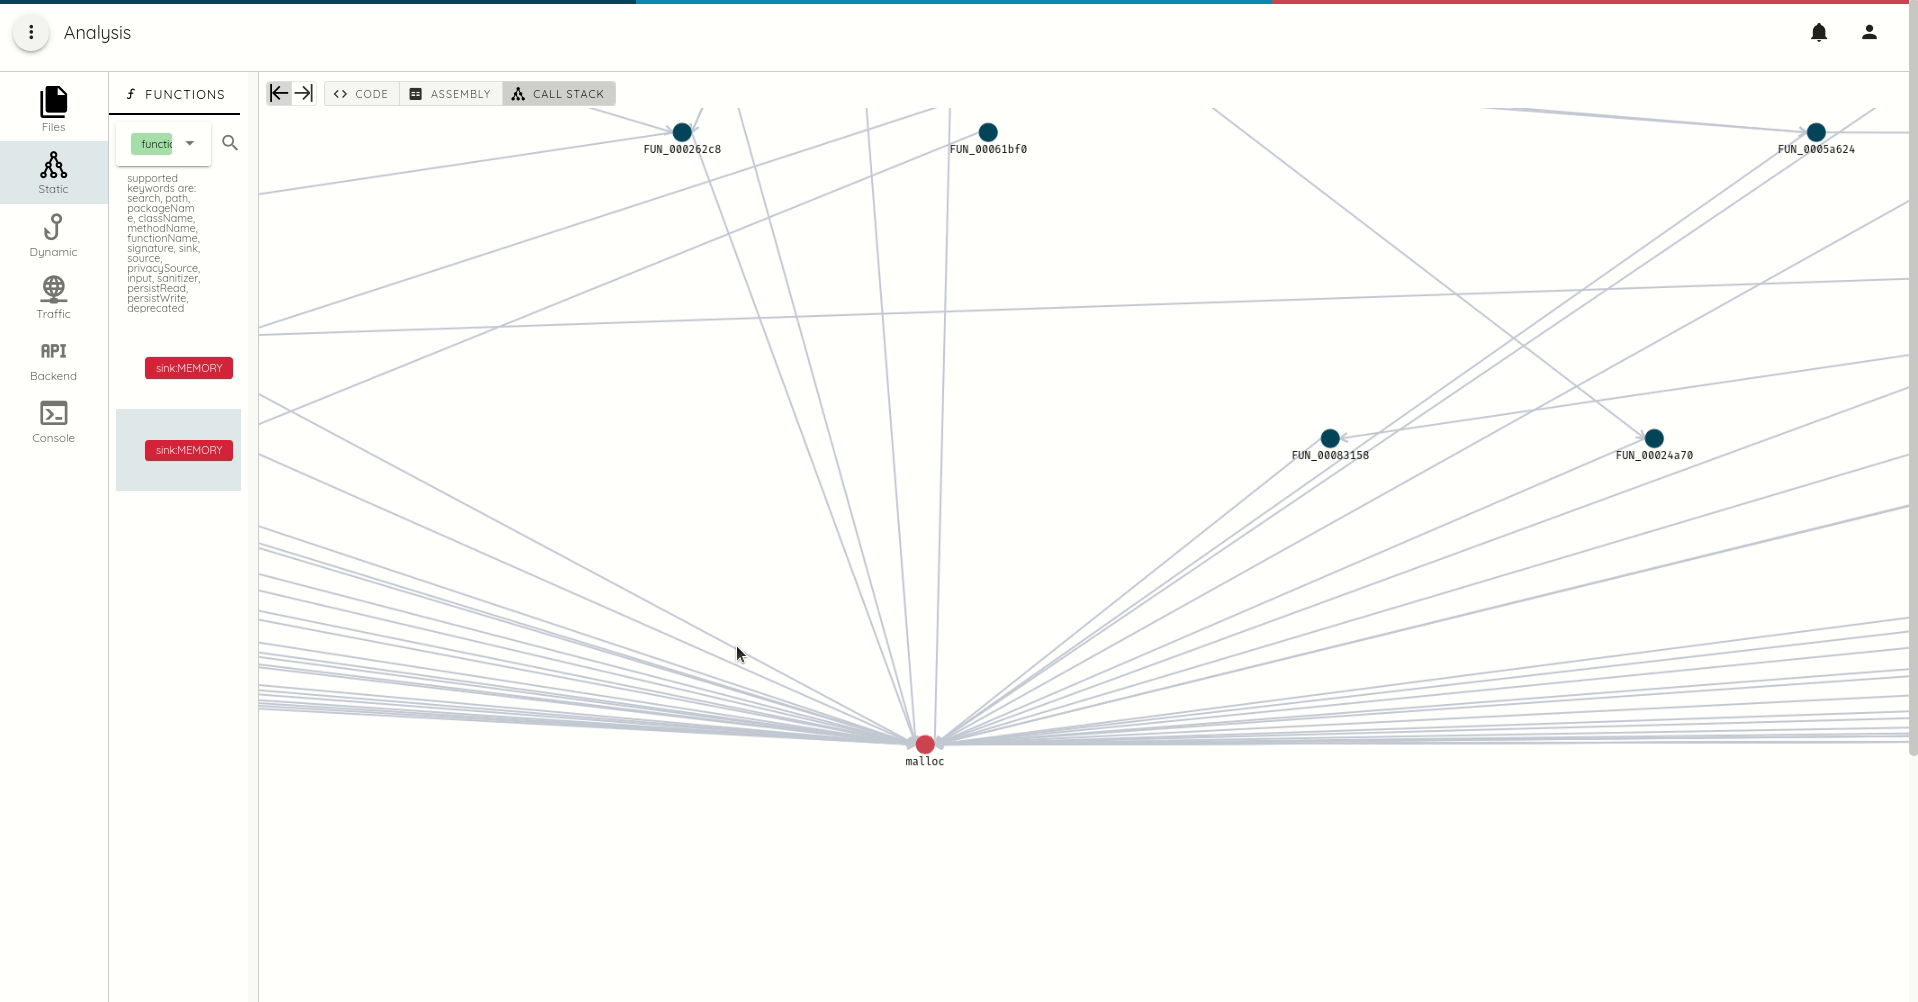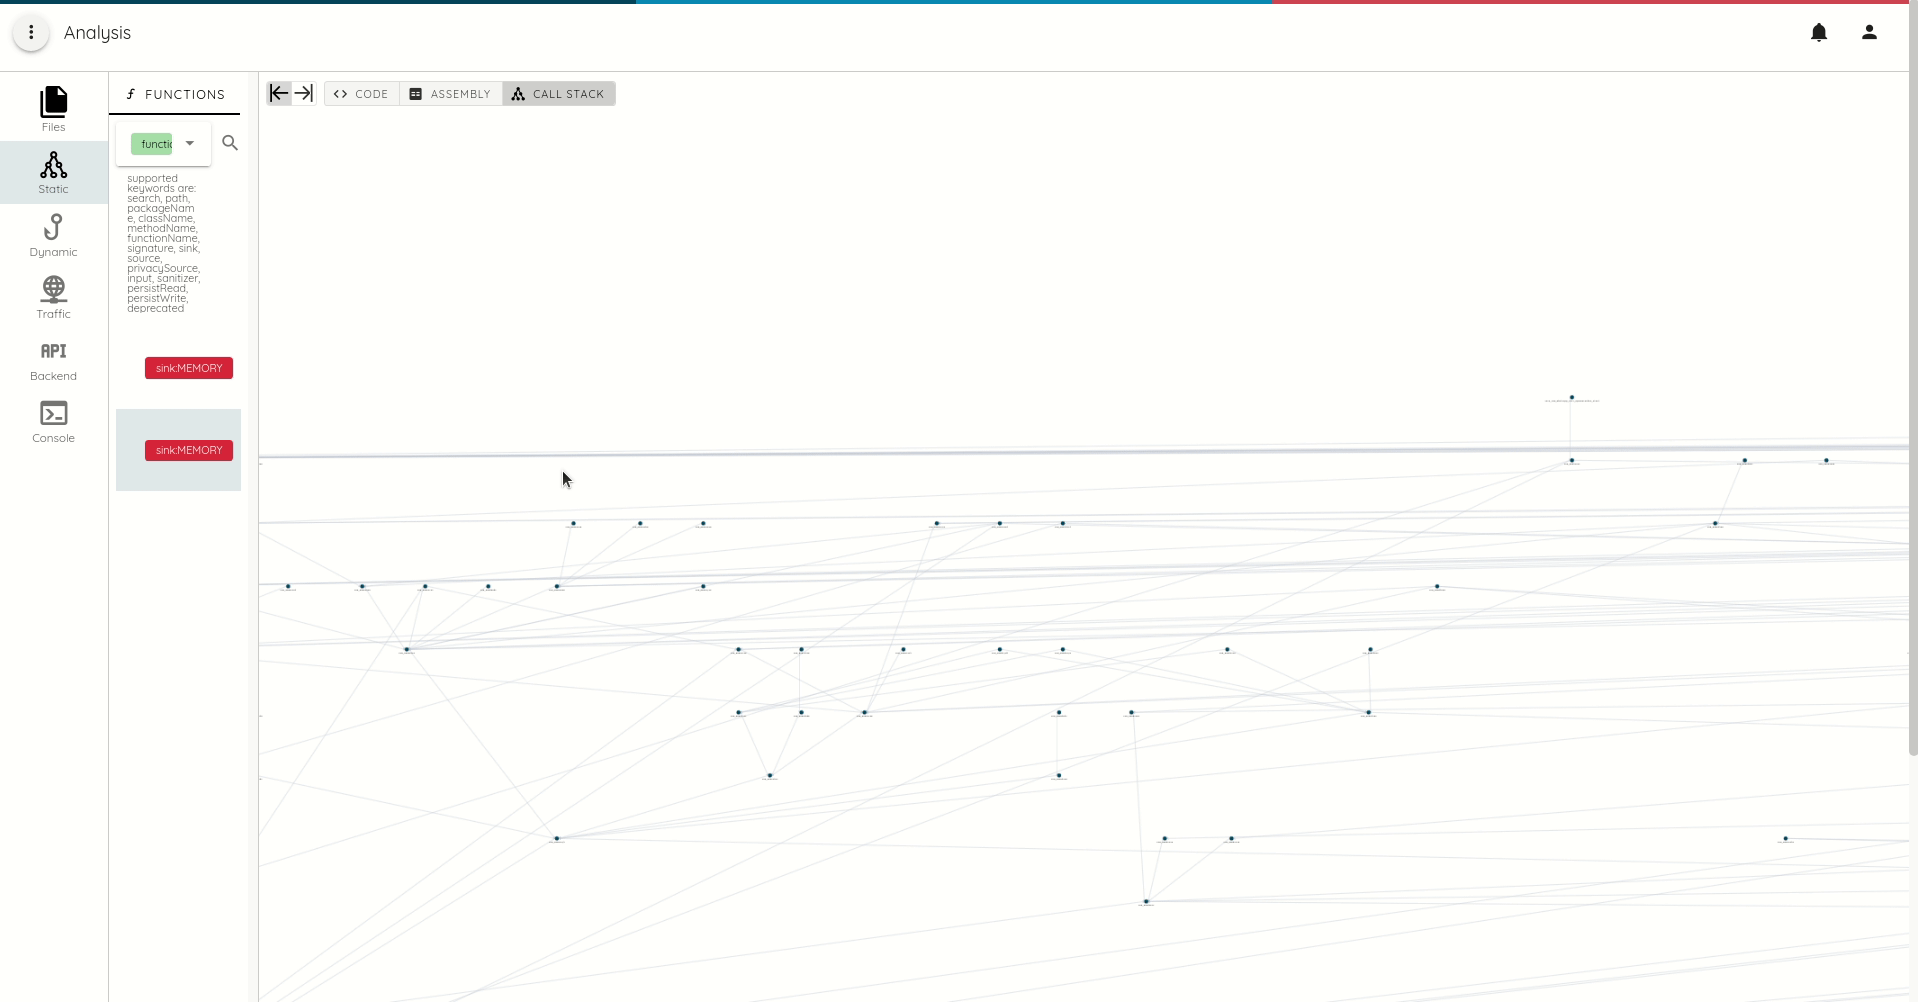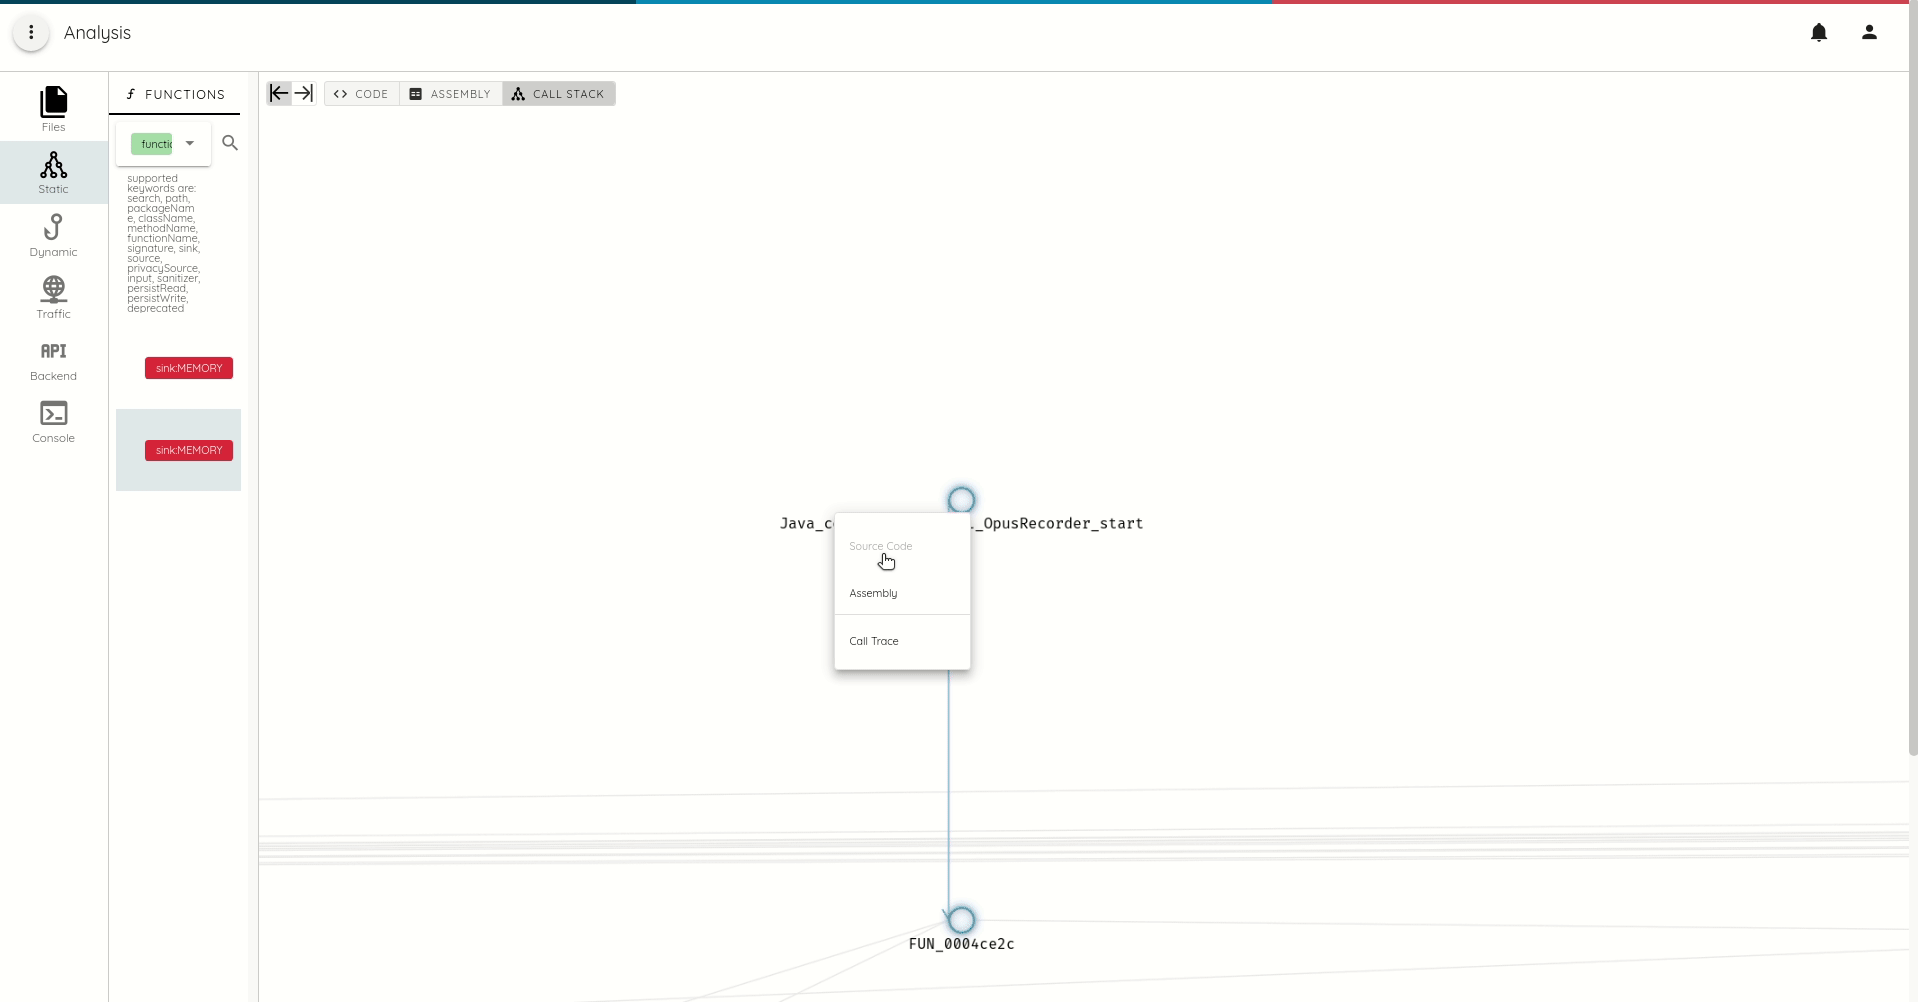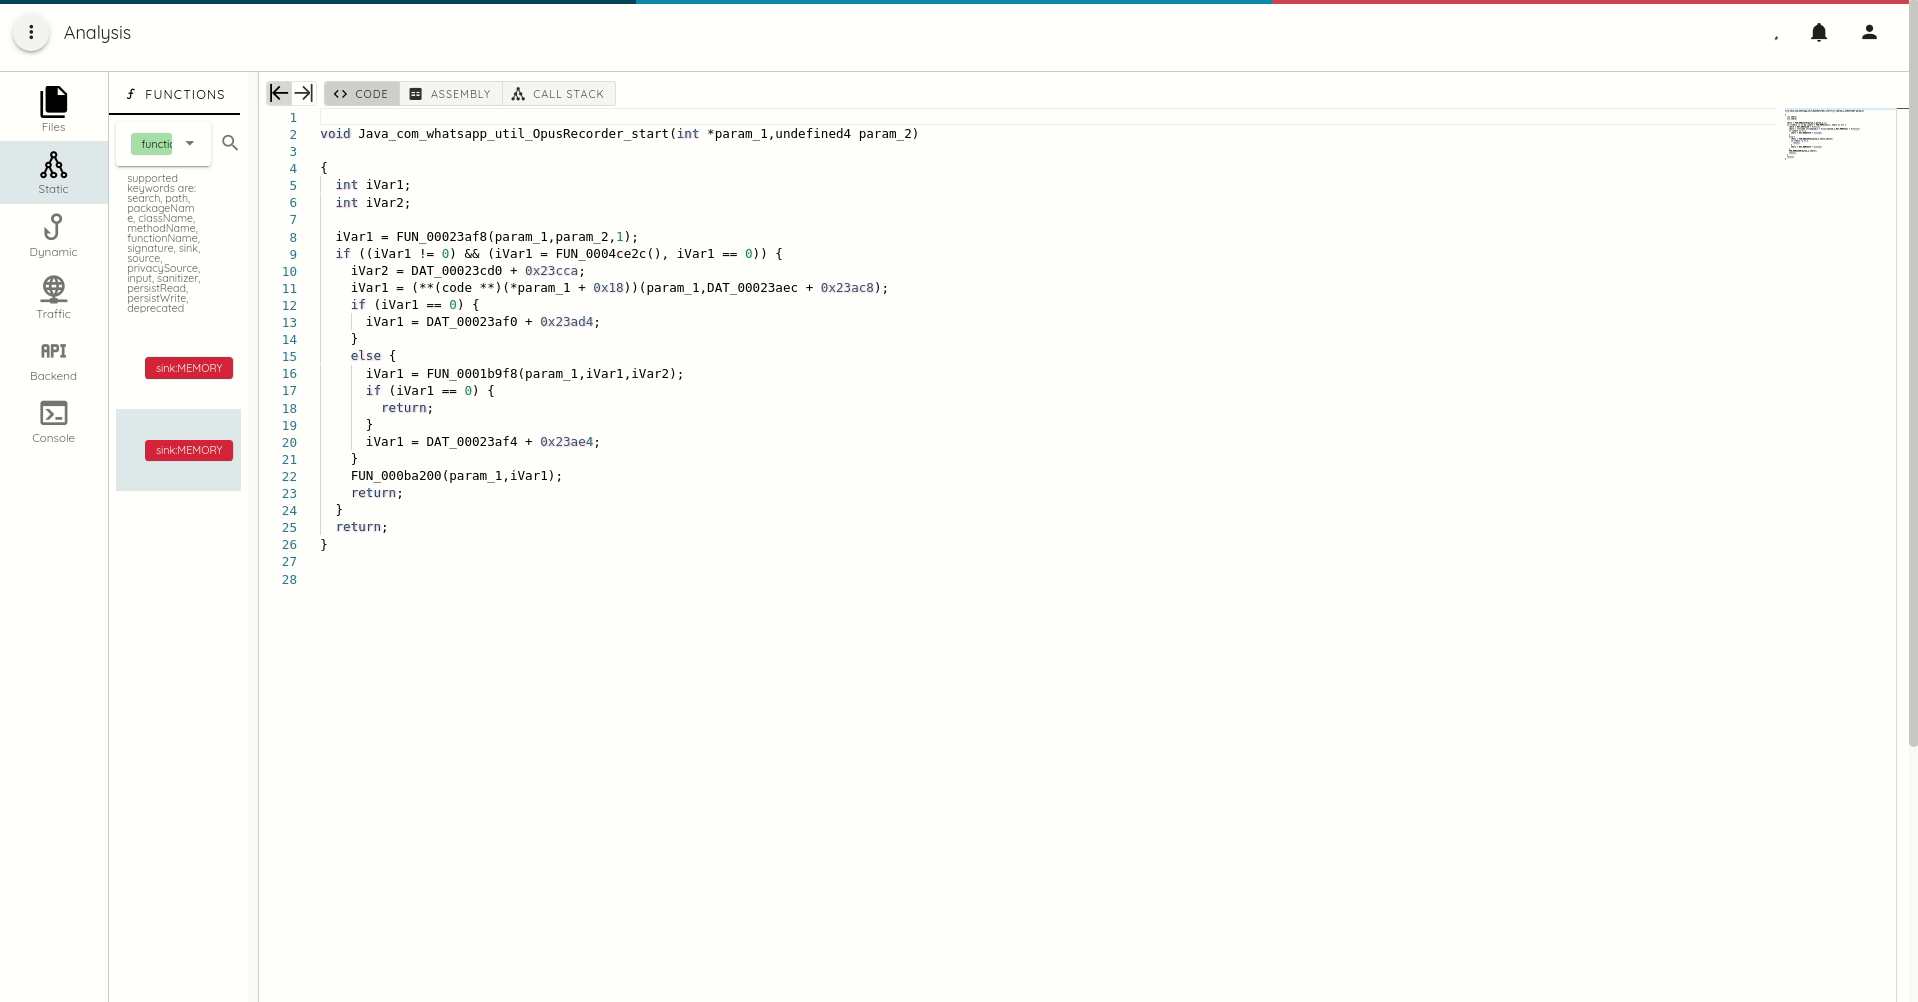
今回のリリースは静的解析に焦点を当てており、次の機能を備えています。
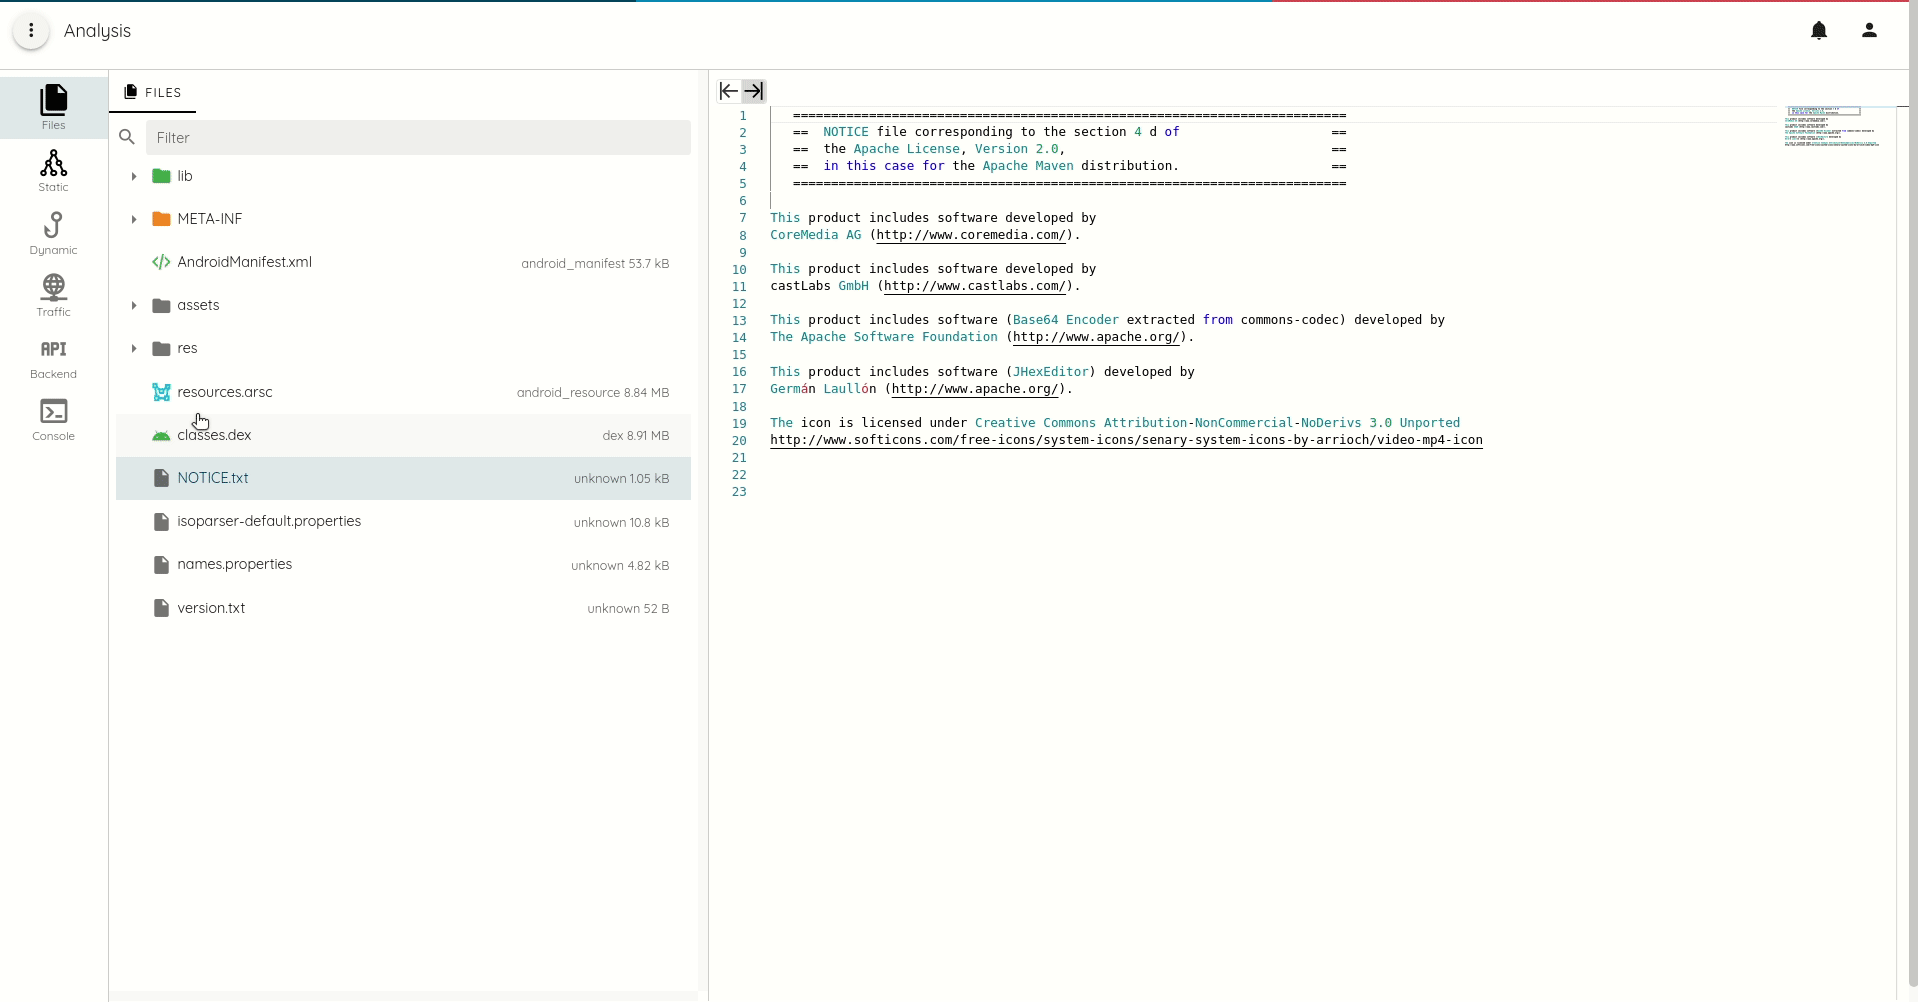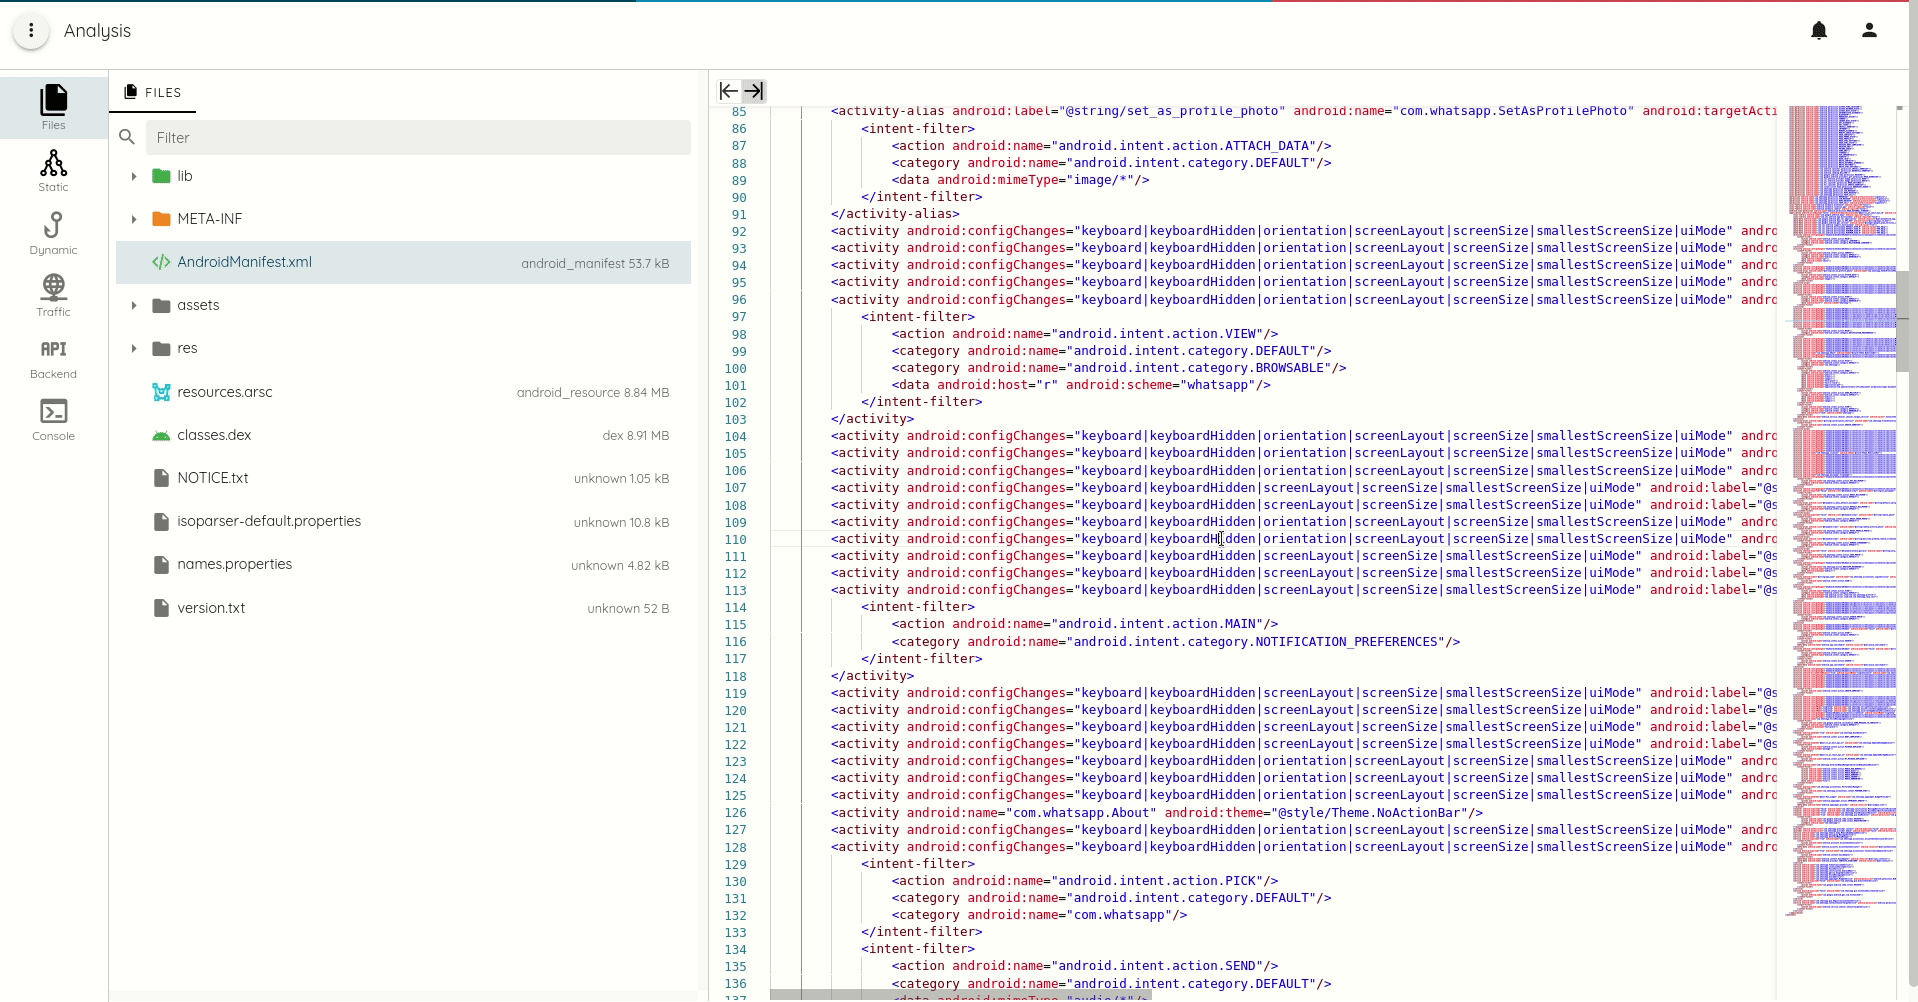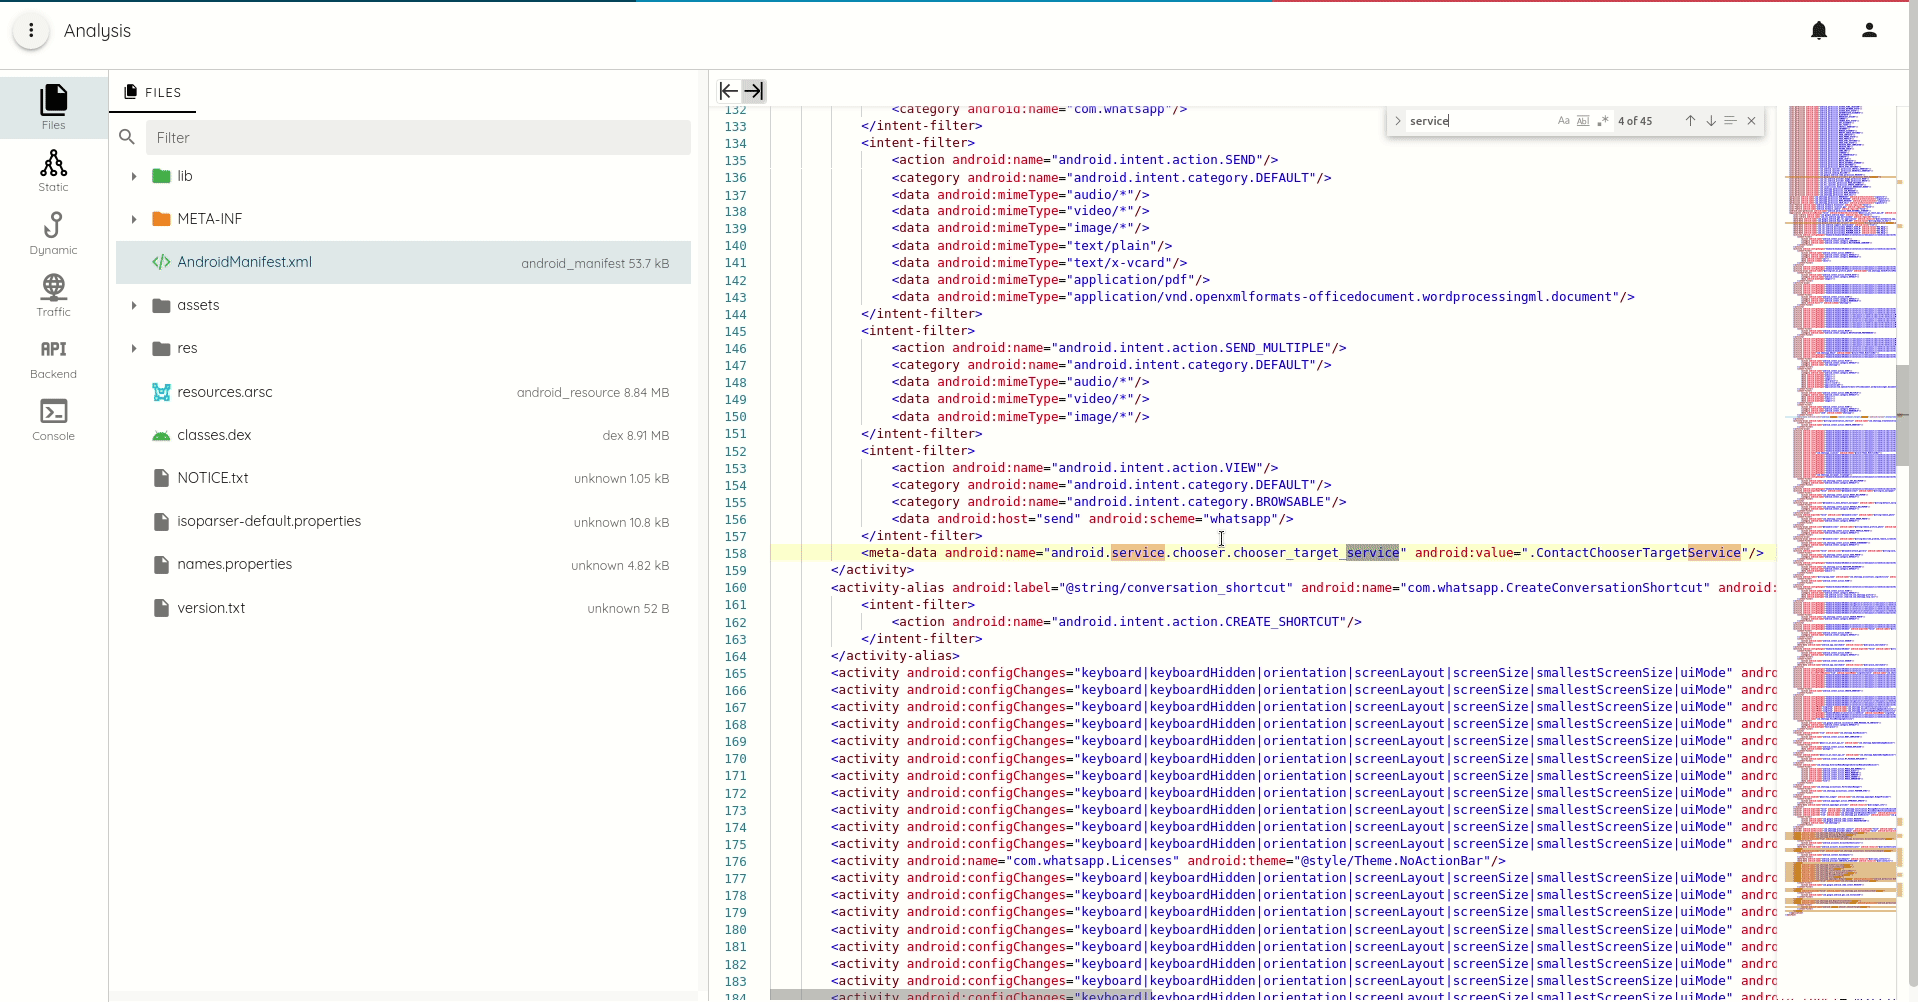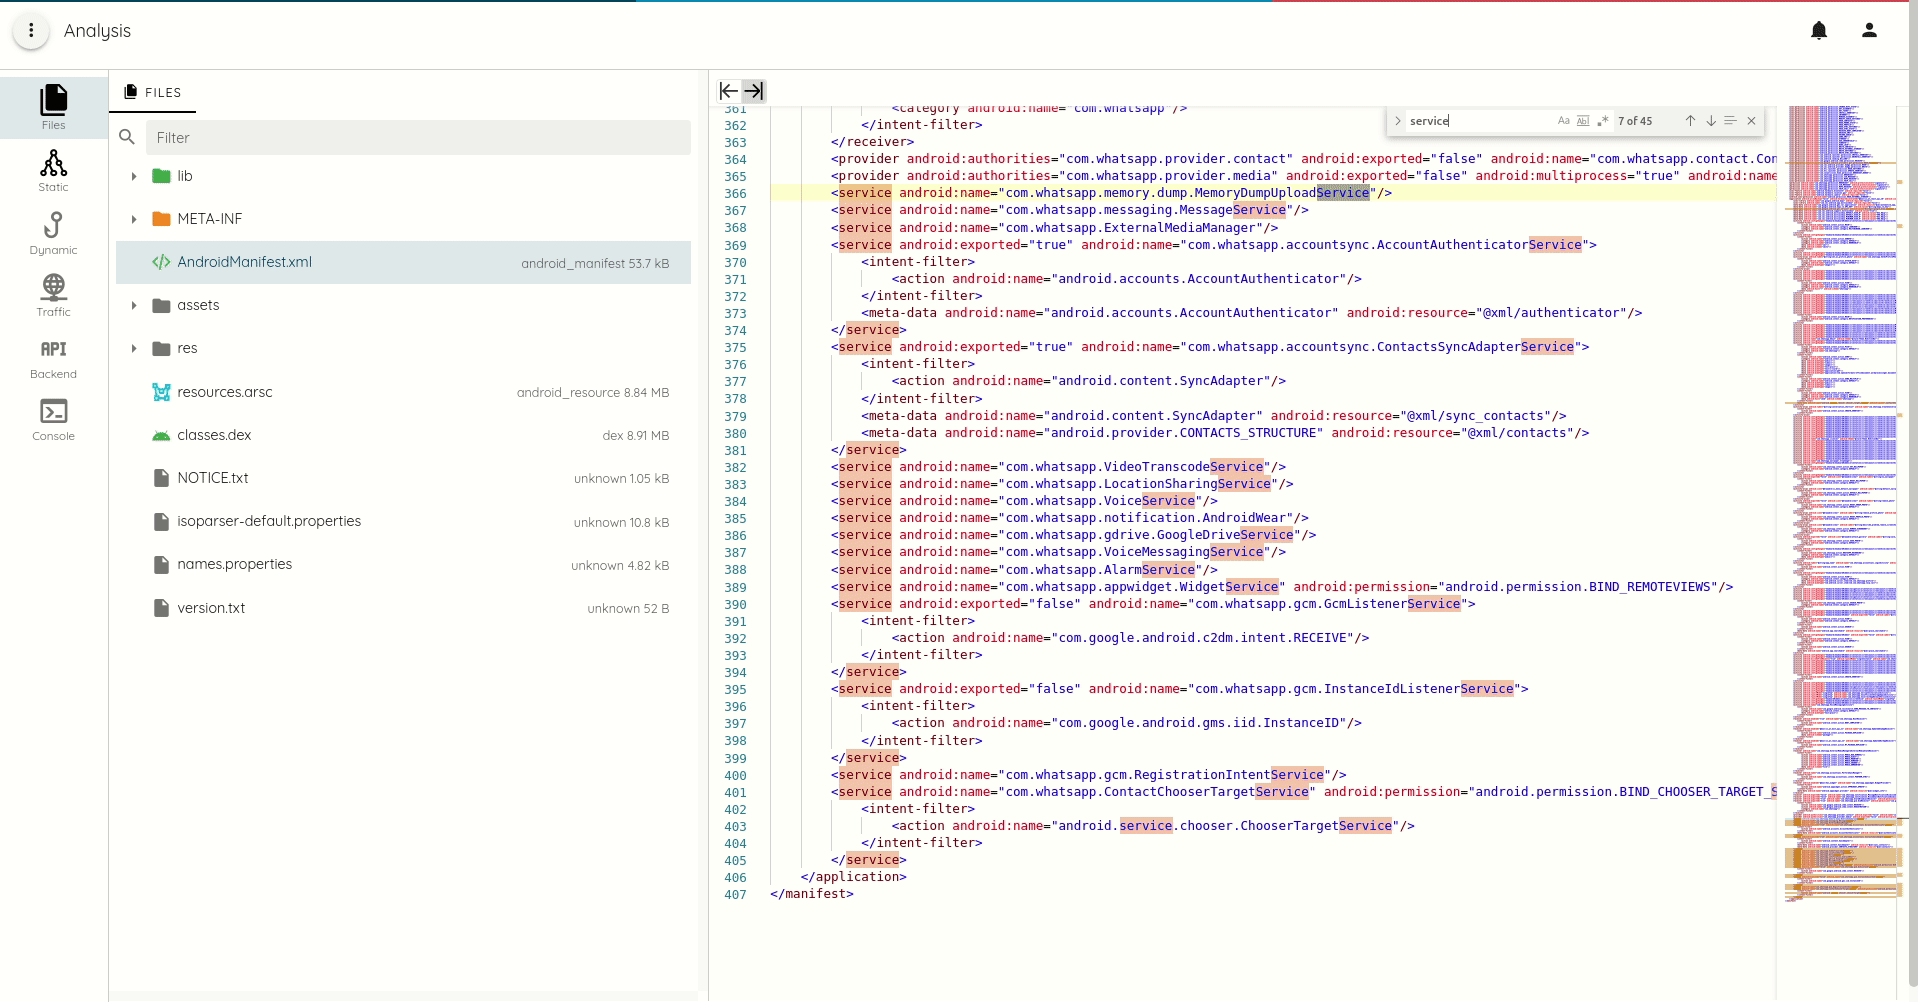
- 内容にアクセスできるAPKおよびIPAファイルの一覧表示
- HTML、Javascript、XML、Java、C++のコードハイライト
- バイナリplistの抽出
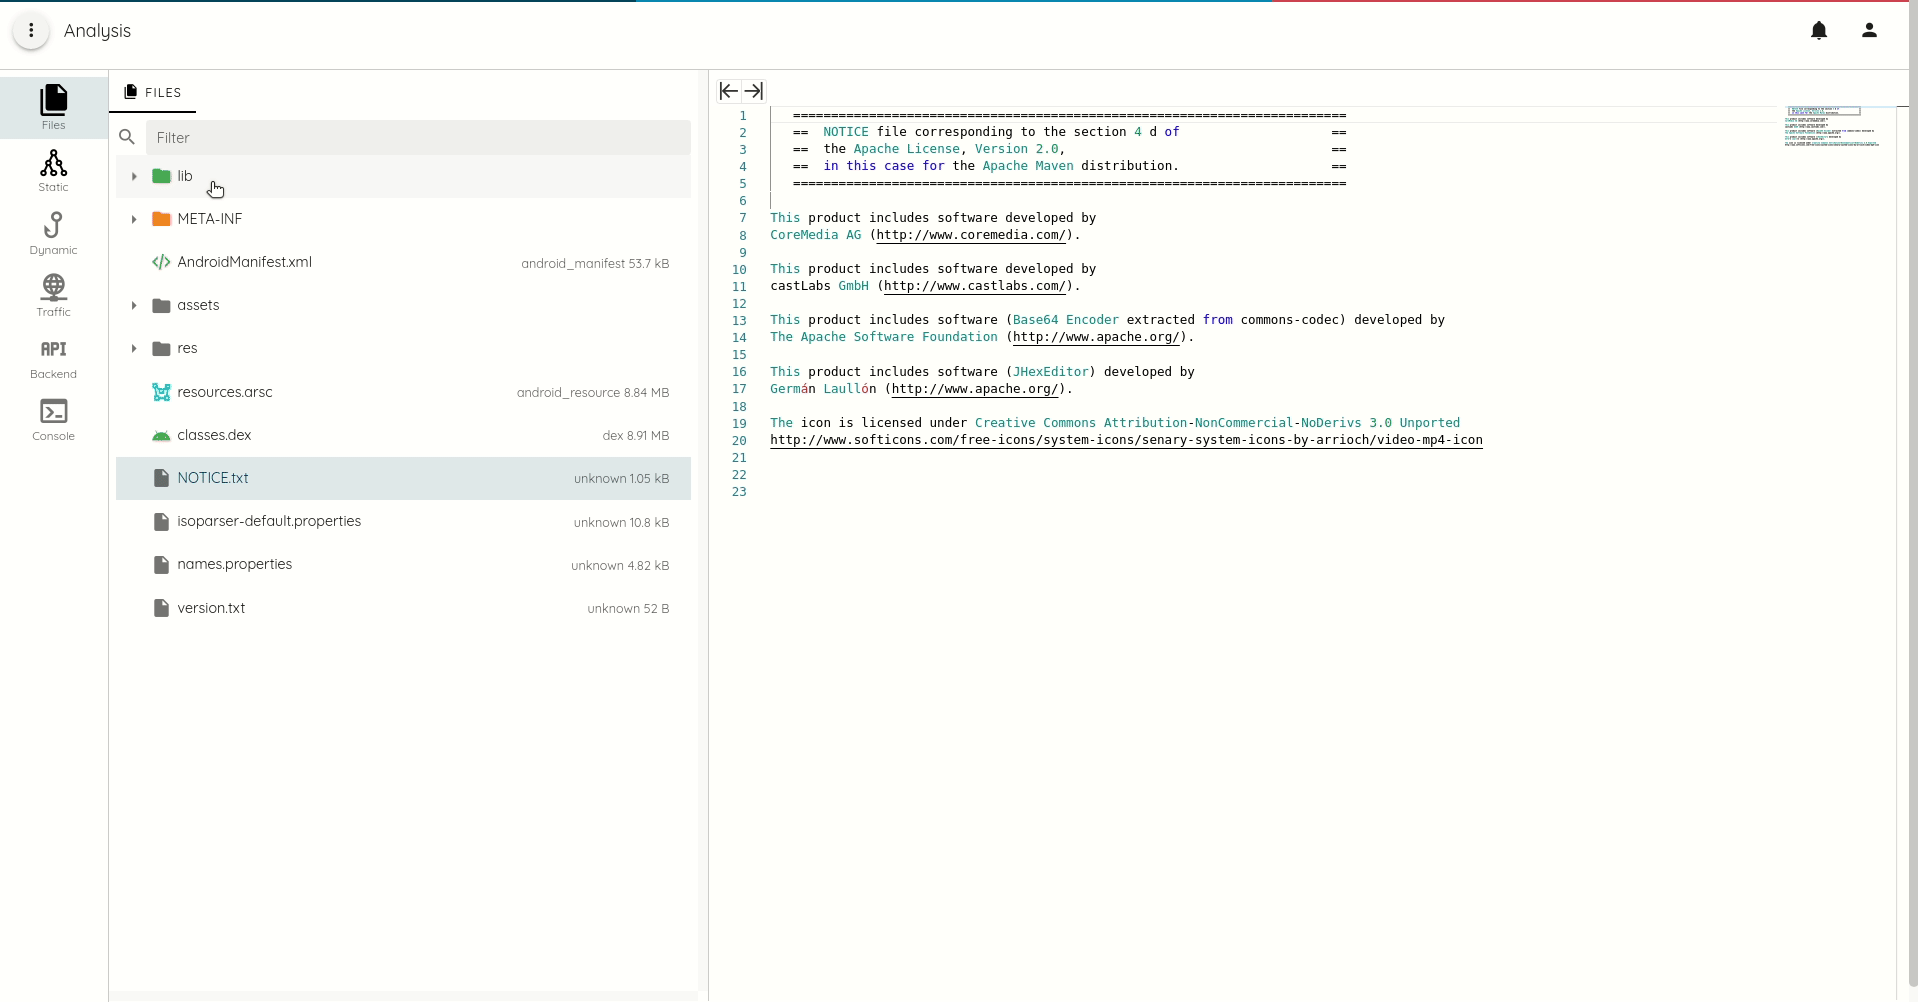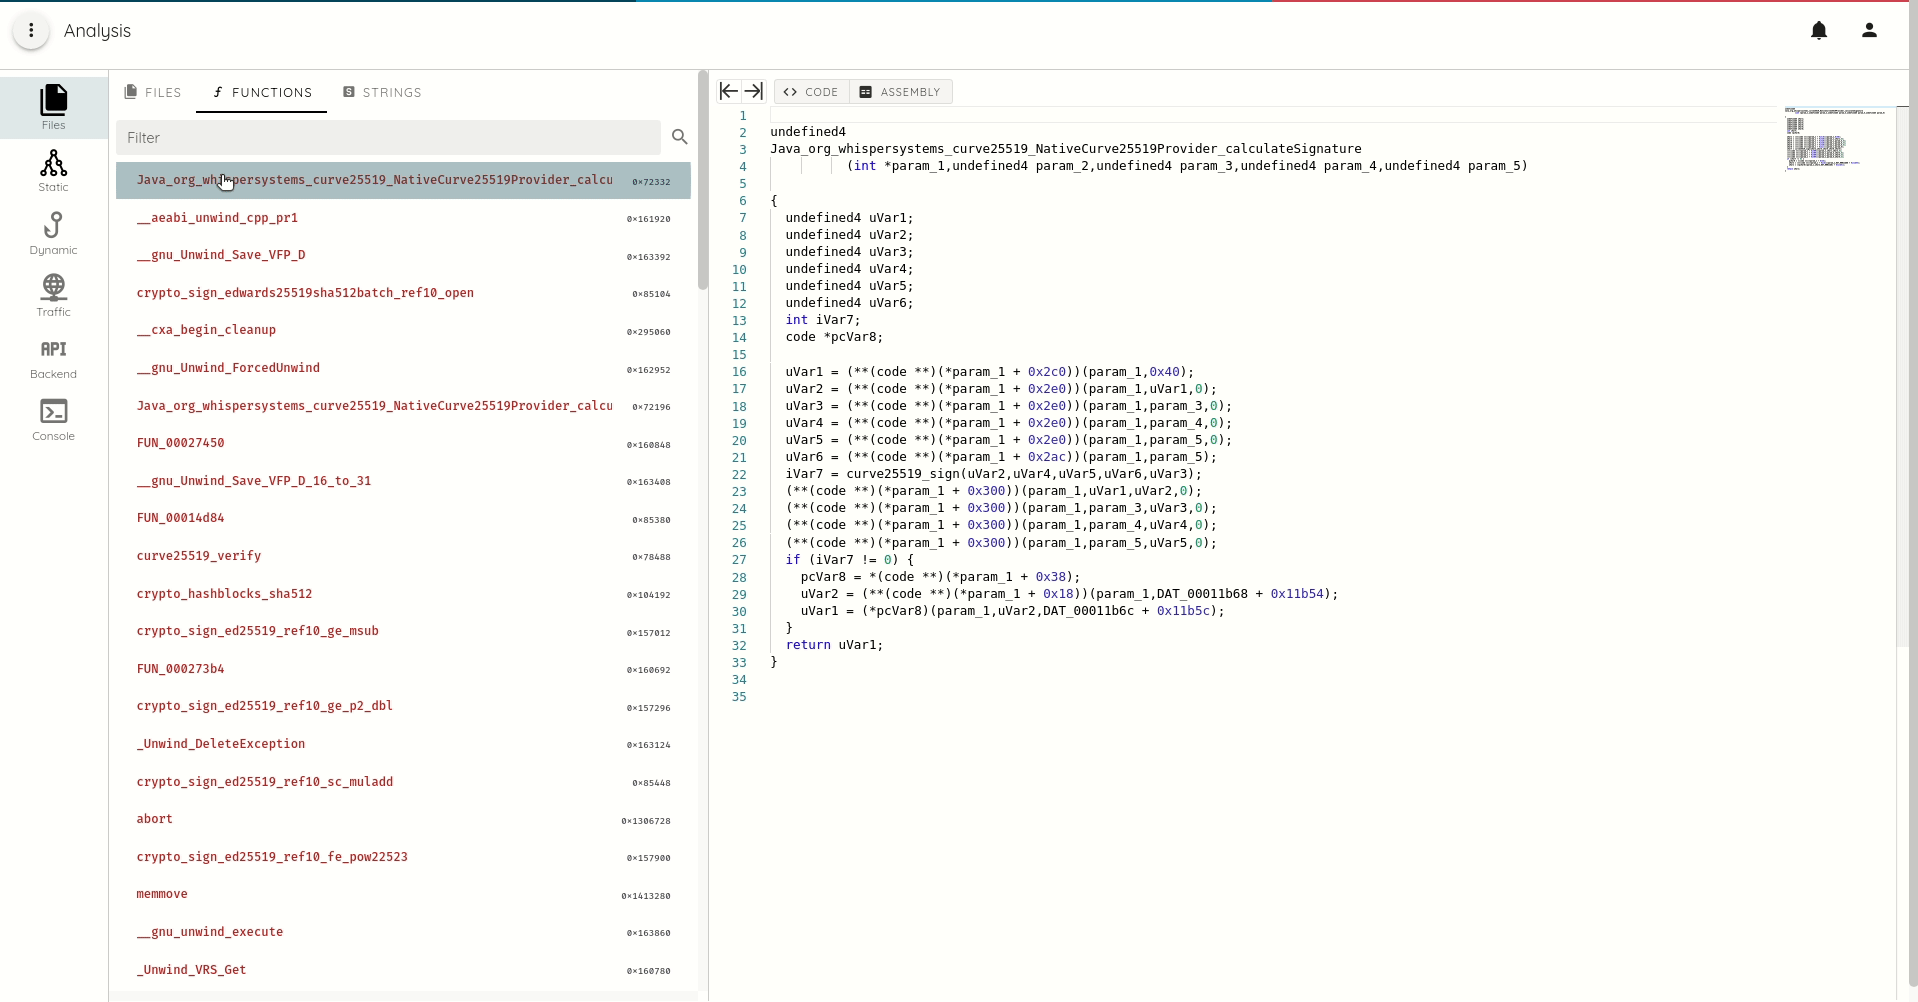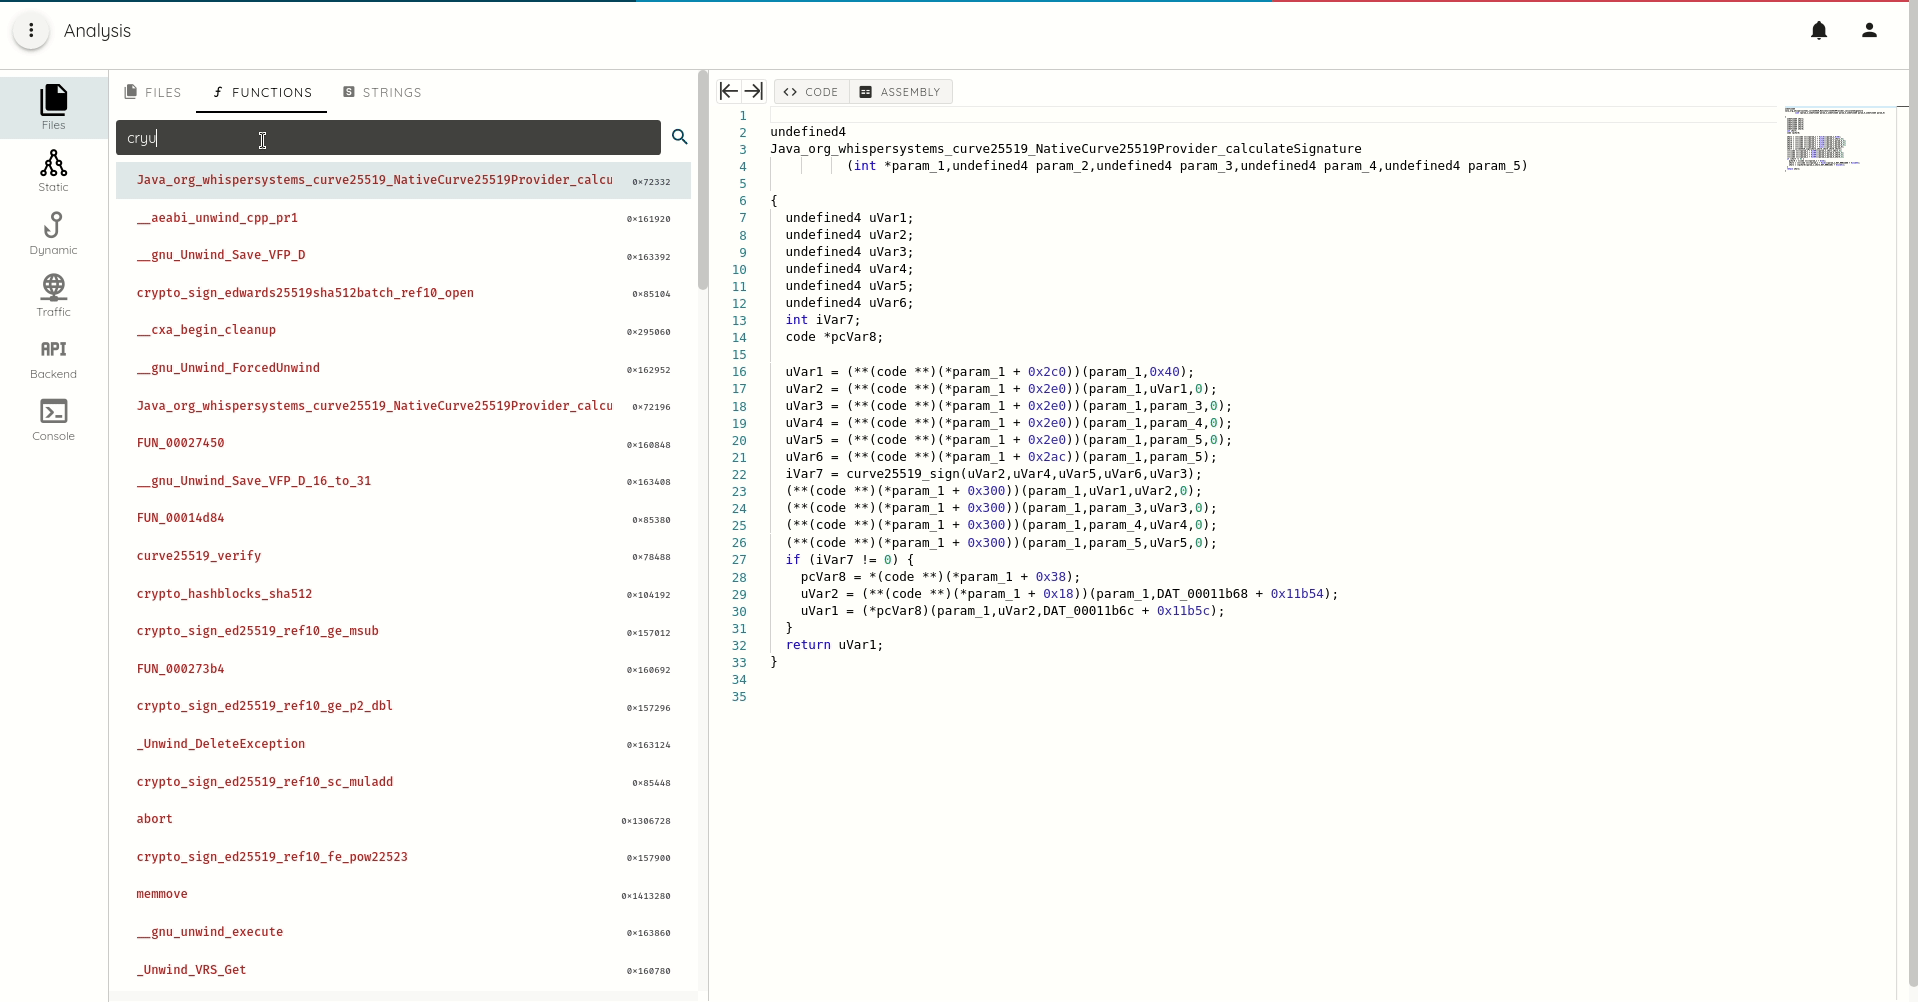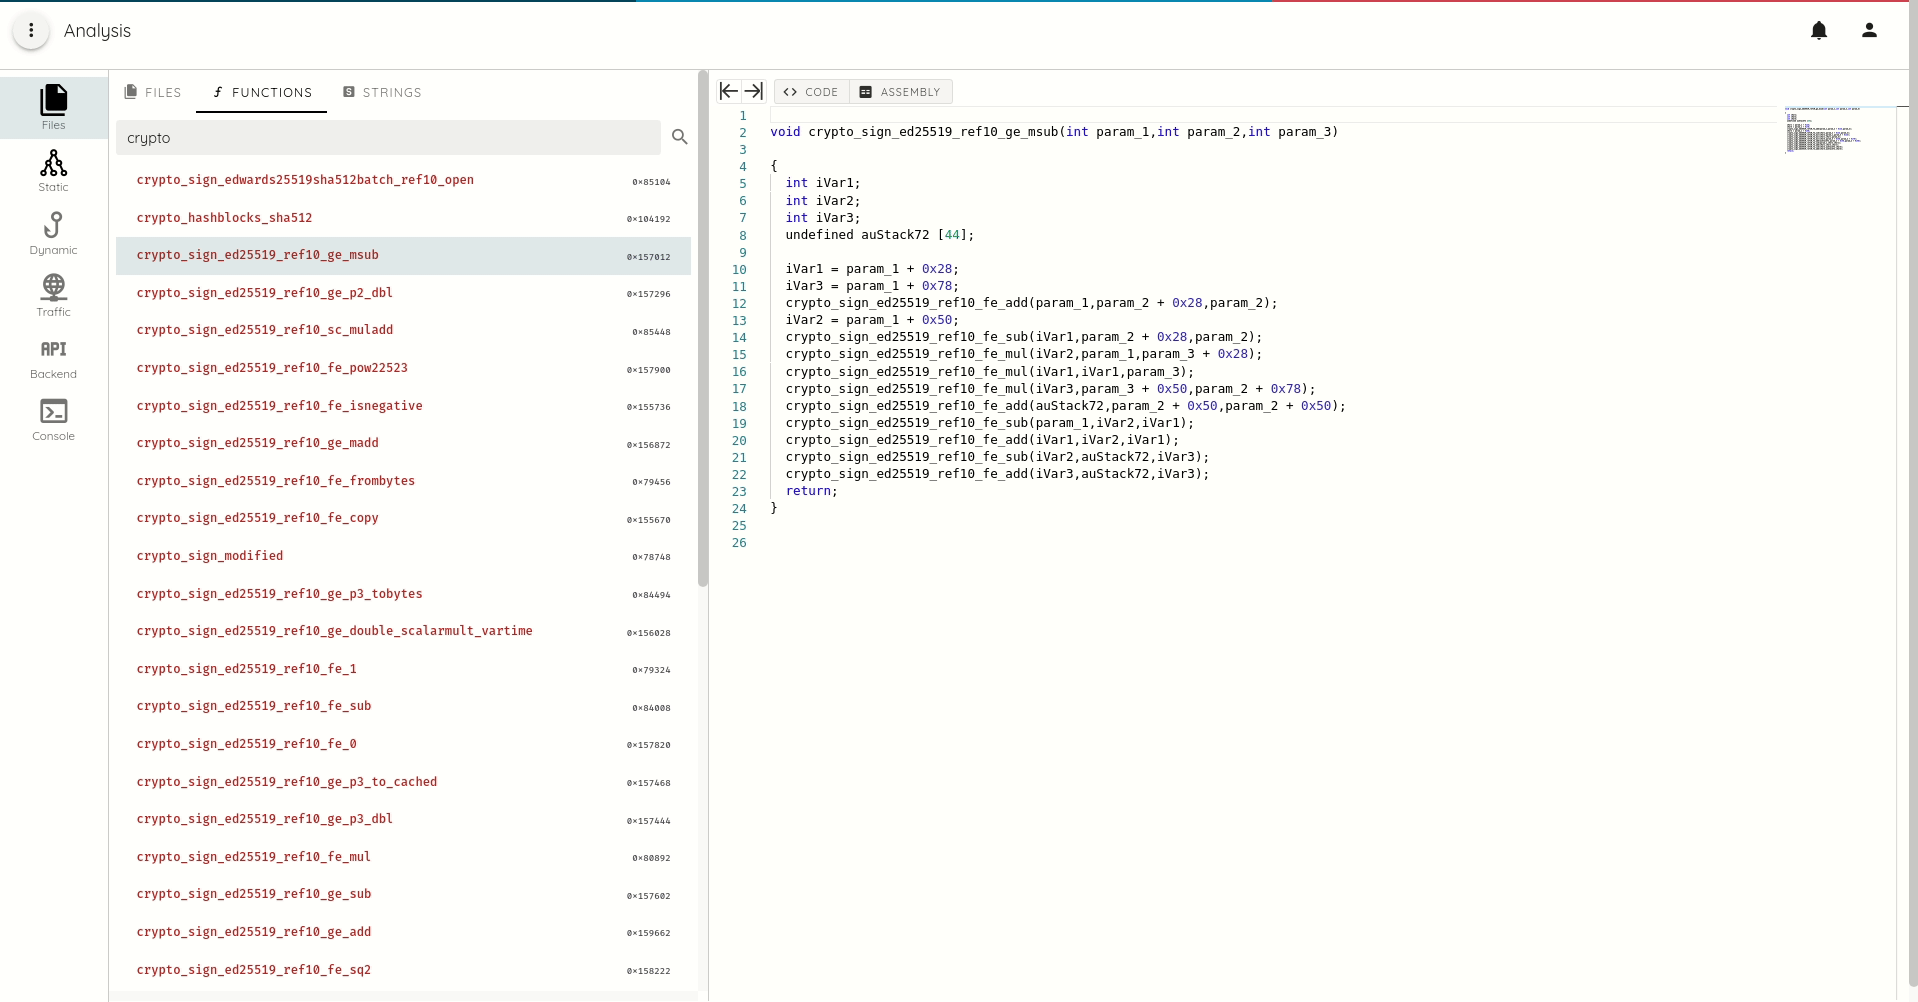
- ARMおよびARM64向けのMachoおよびELFファイルの逆アセンブルと逆コンパイル
- MachoおよびELFの文字列の一覧表示
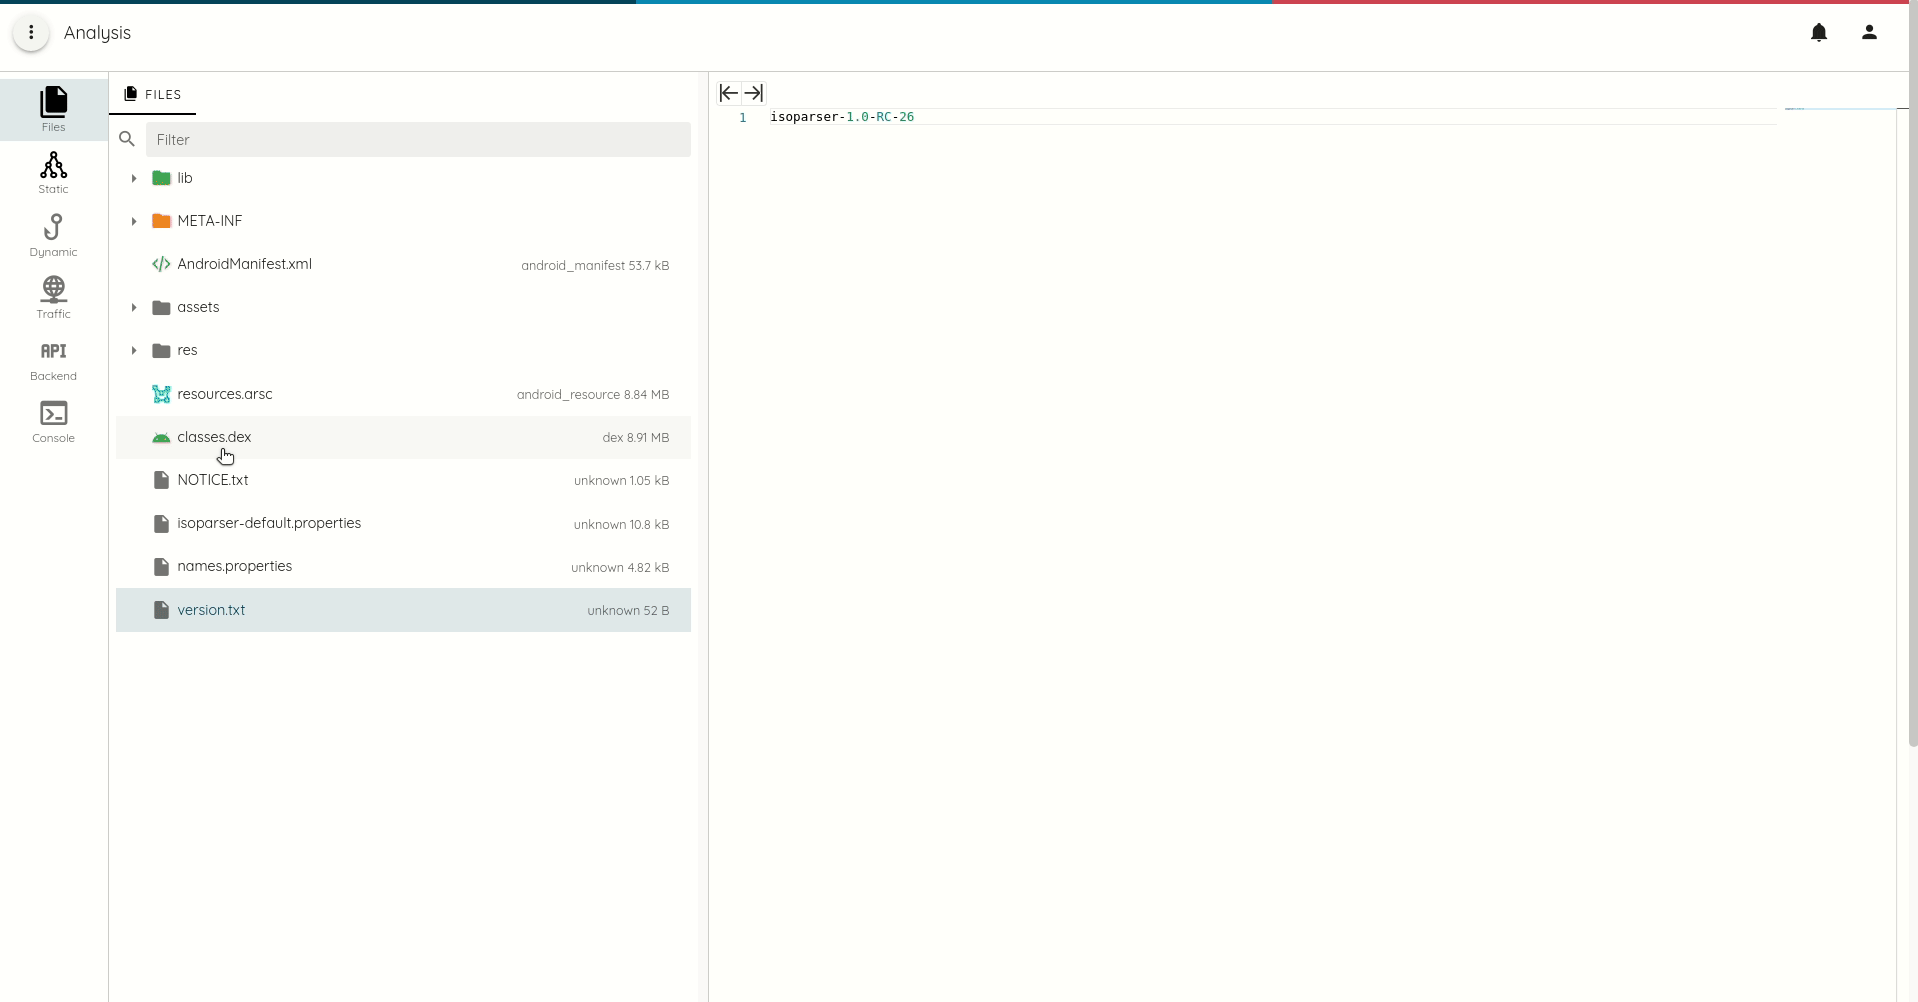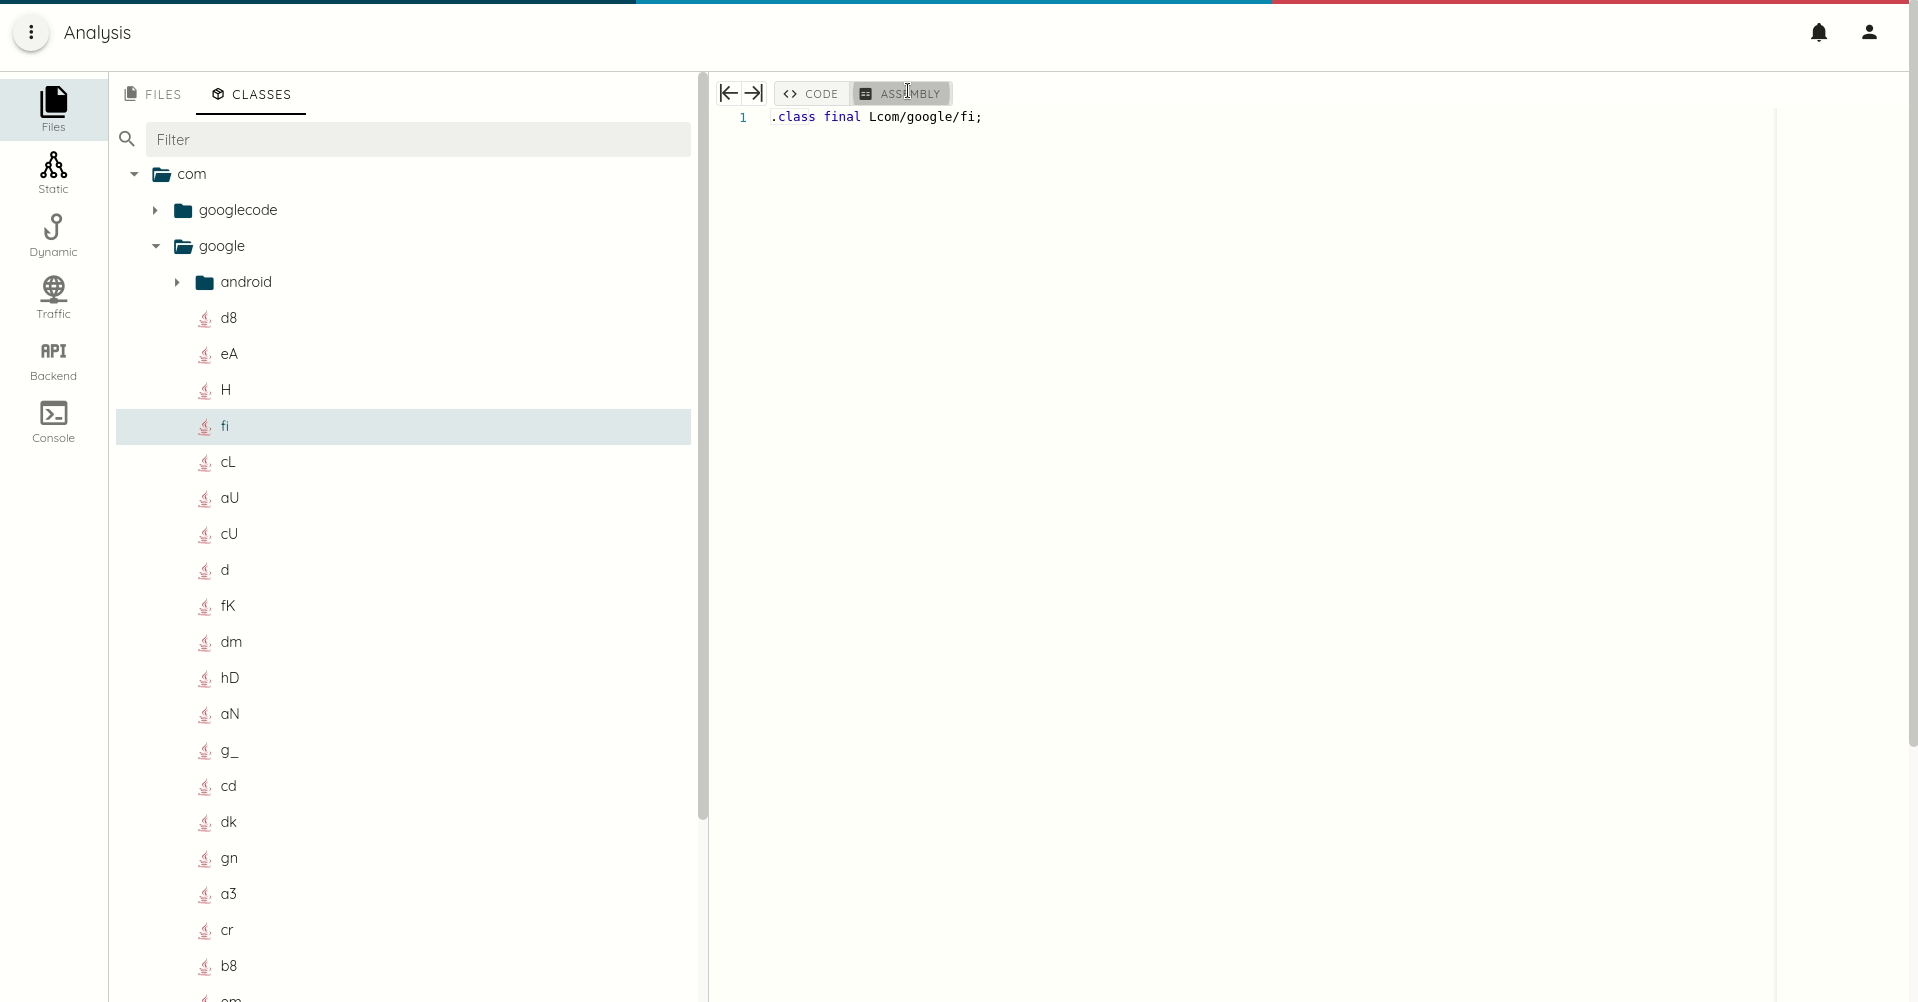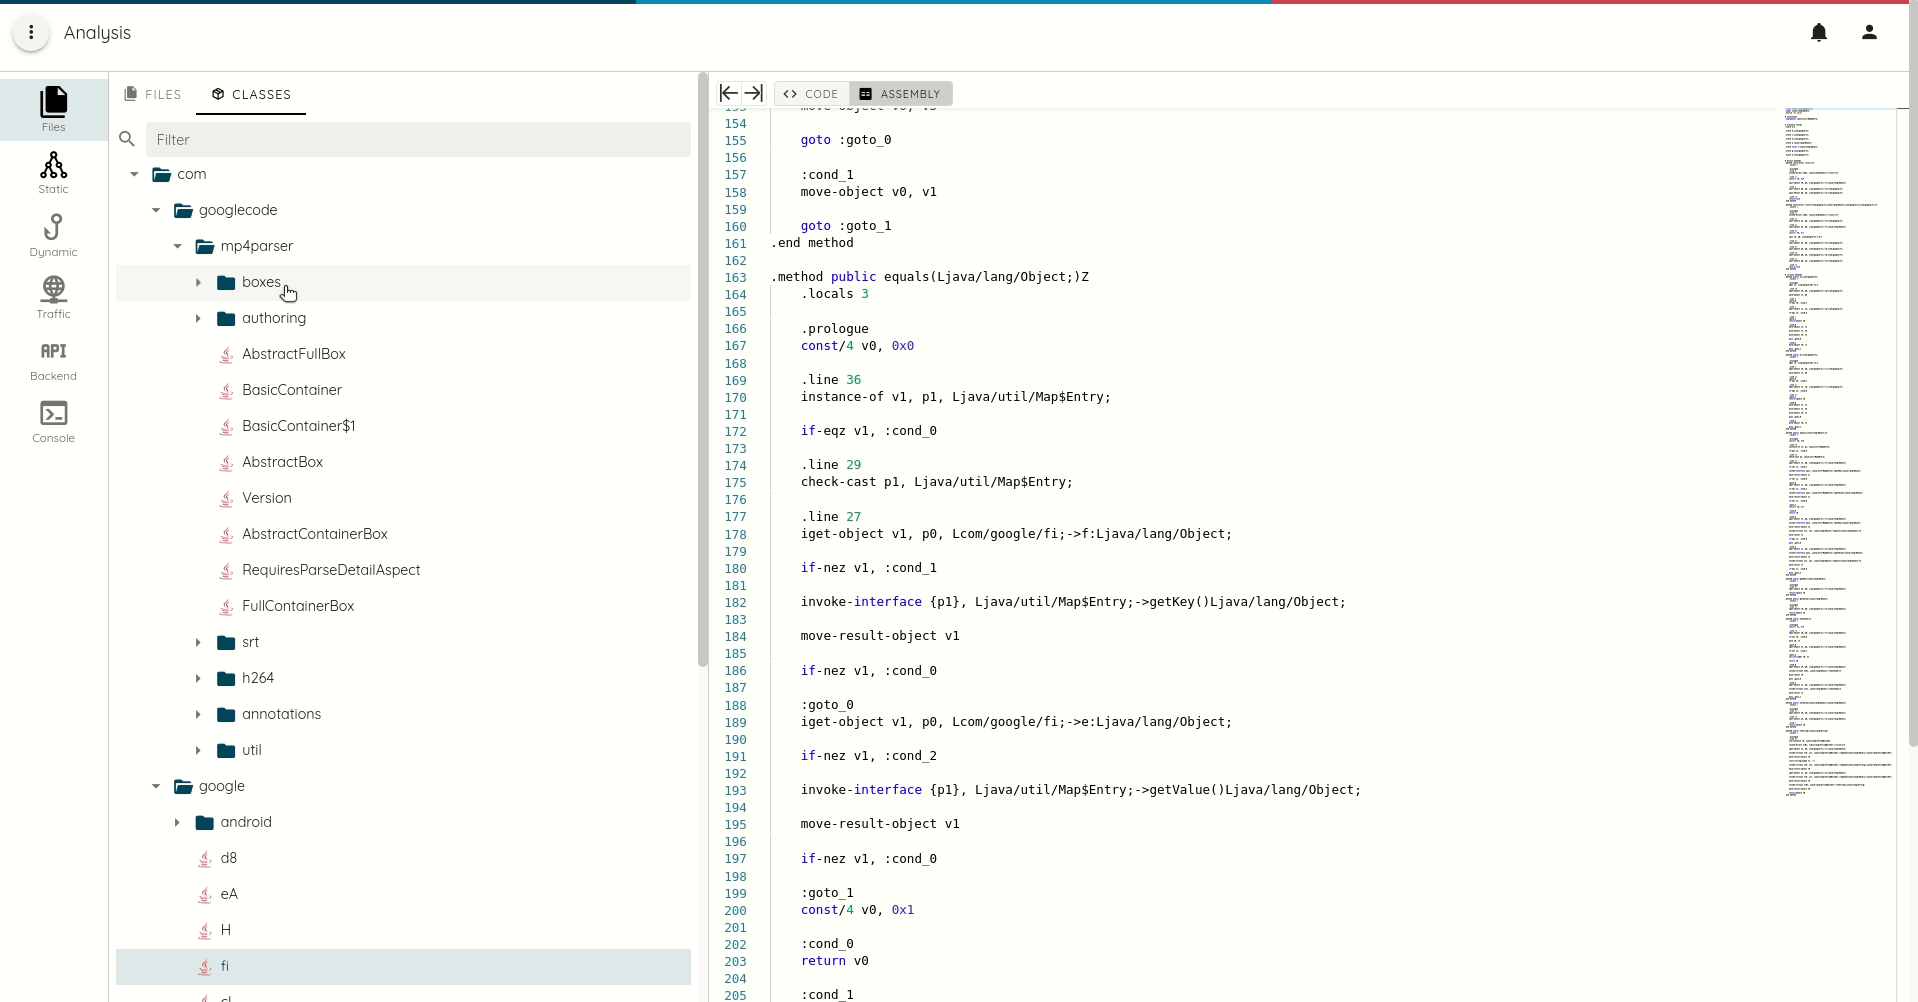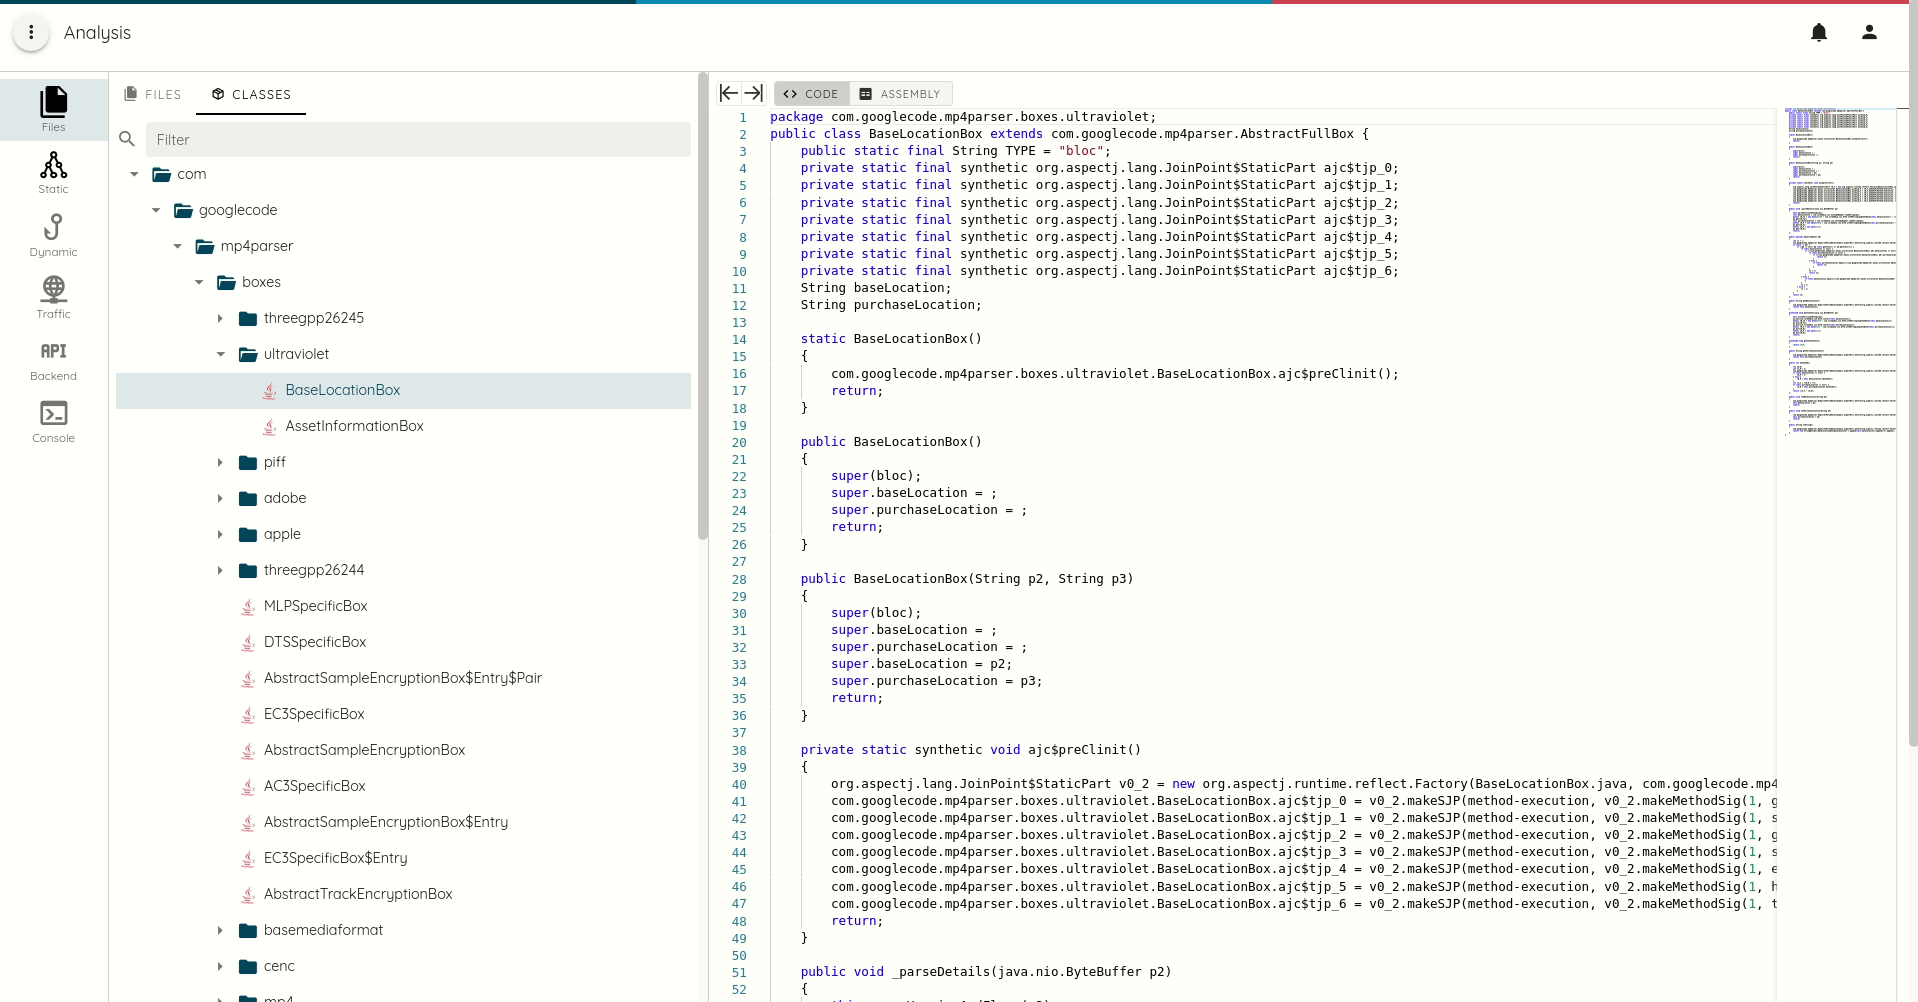
- DEXクラスの一覧表示
- DEXのsmaliの一覧表示とJavaの逆コンパイル
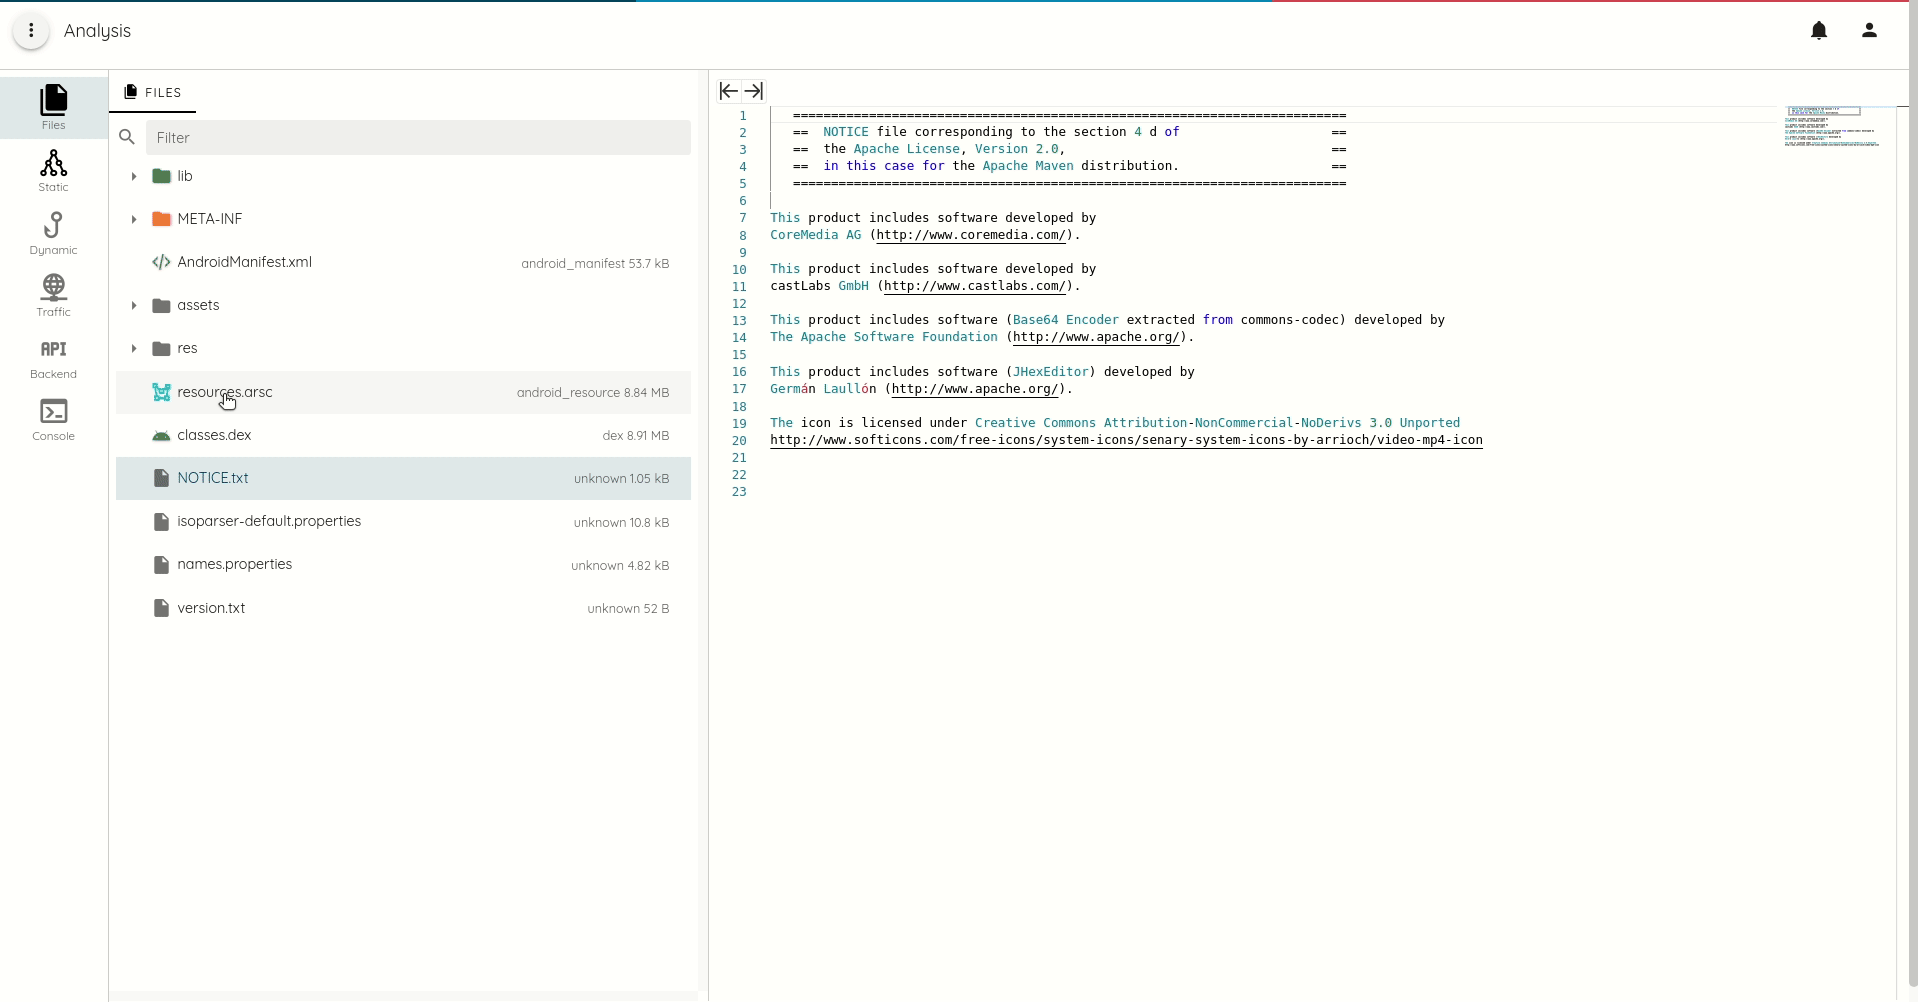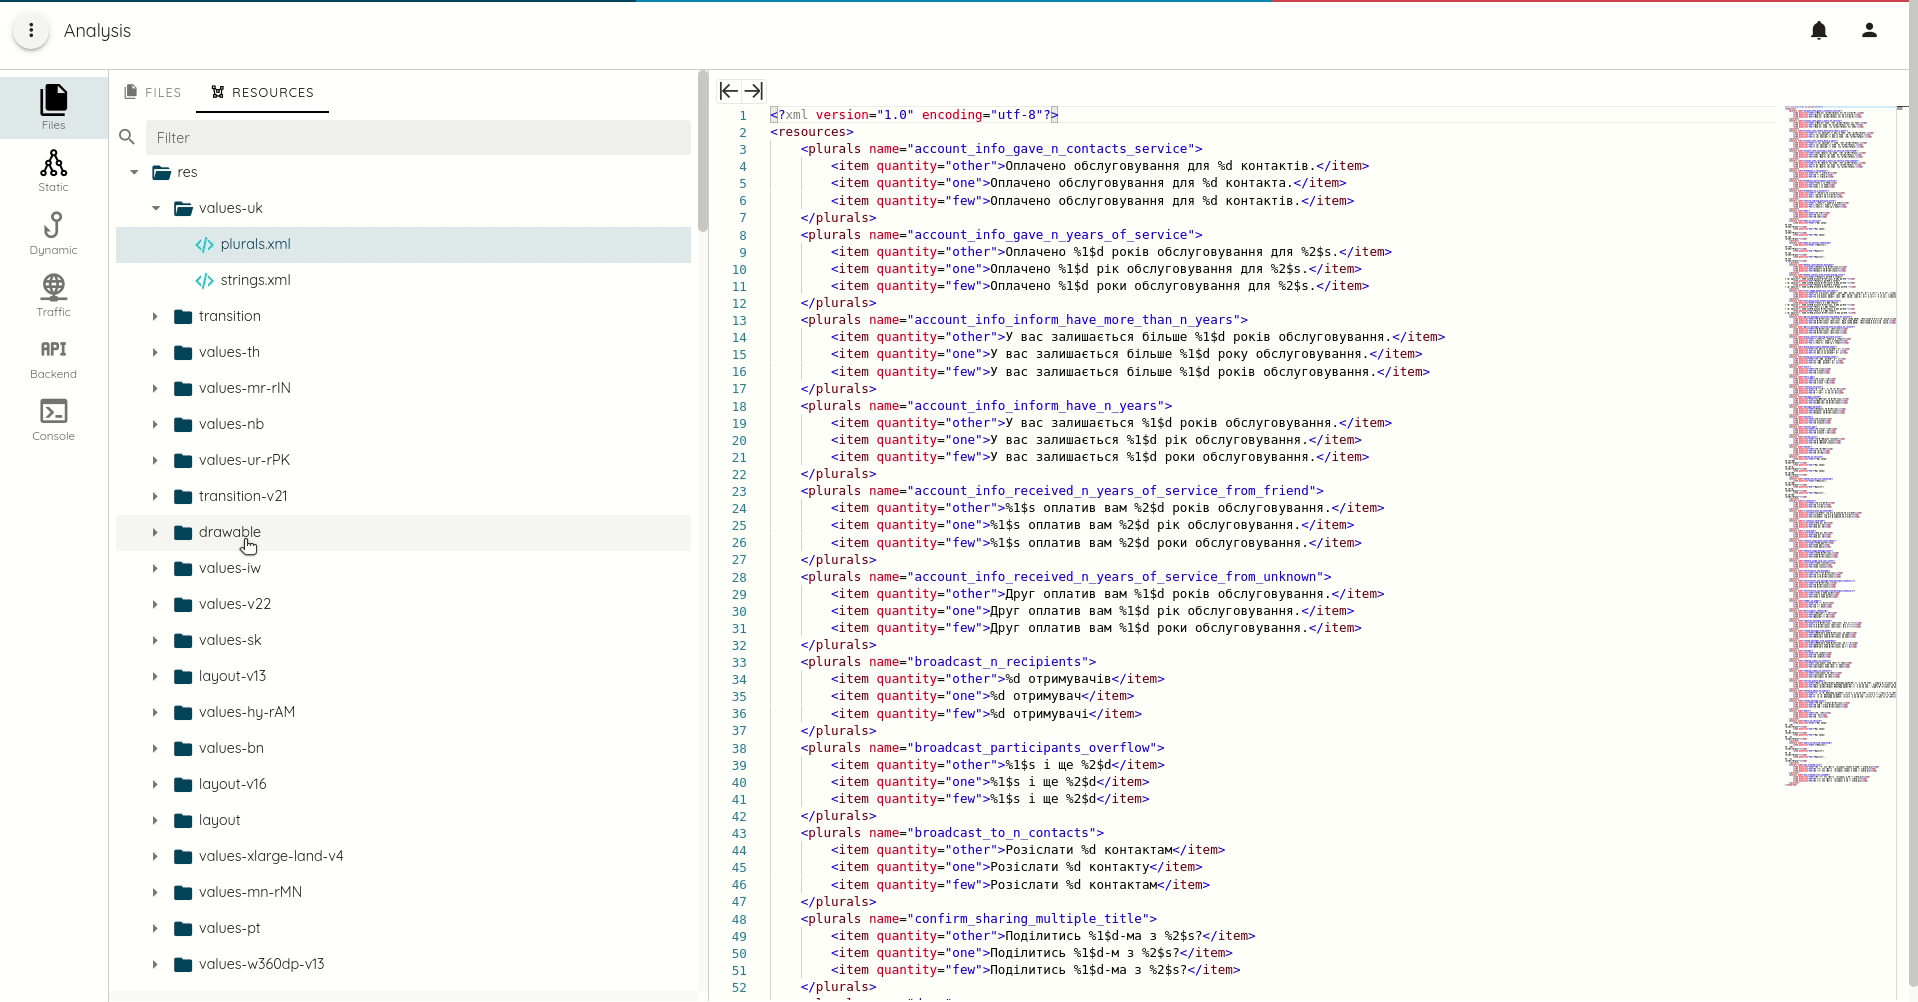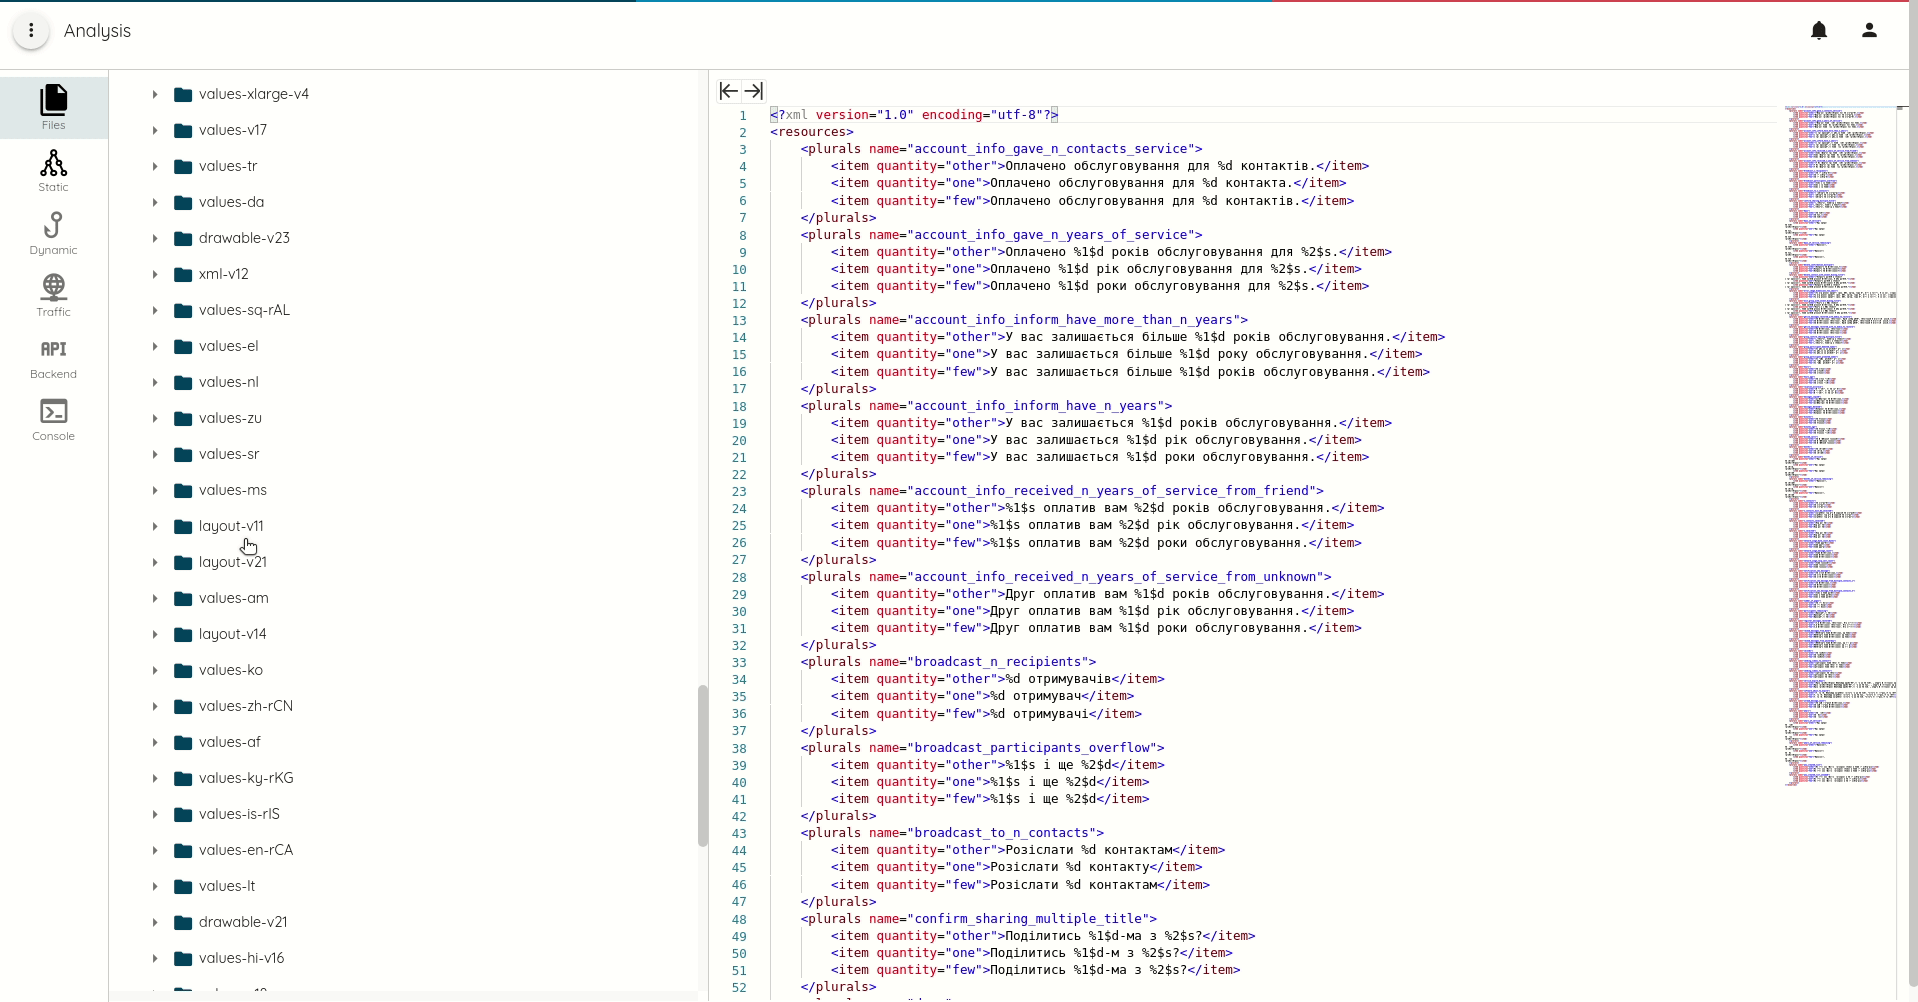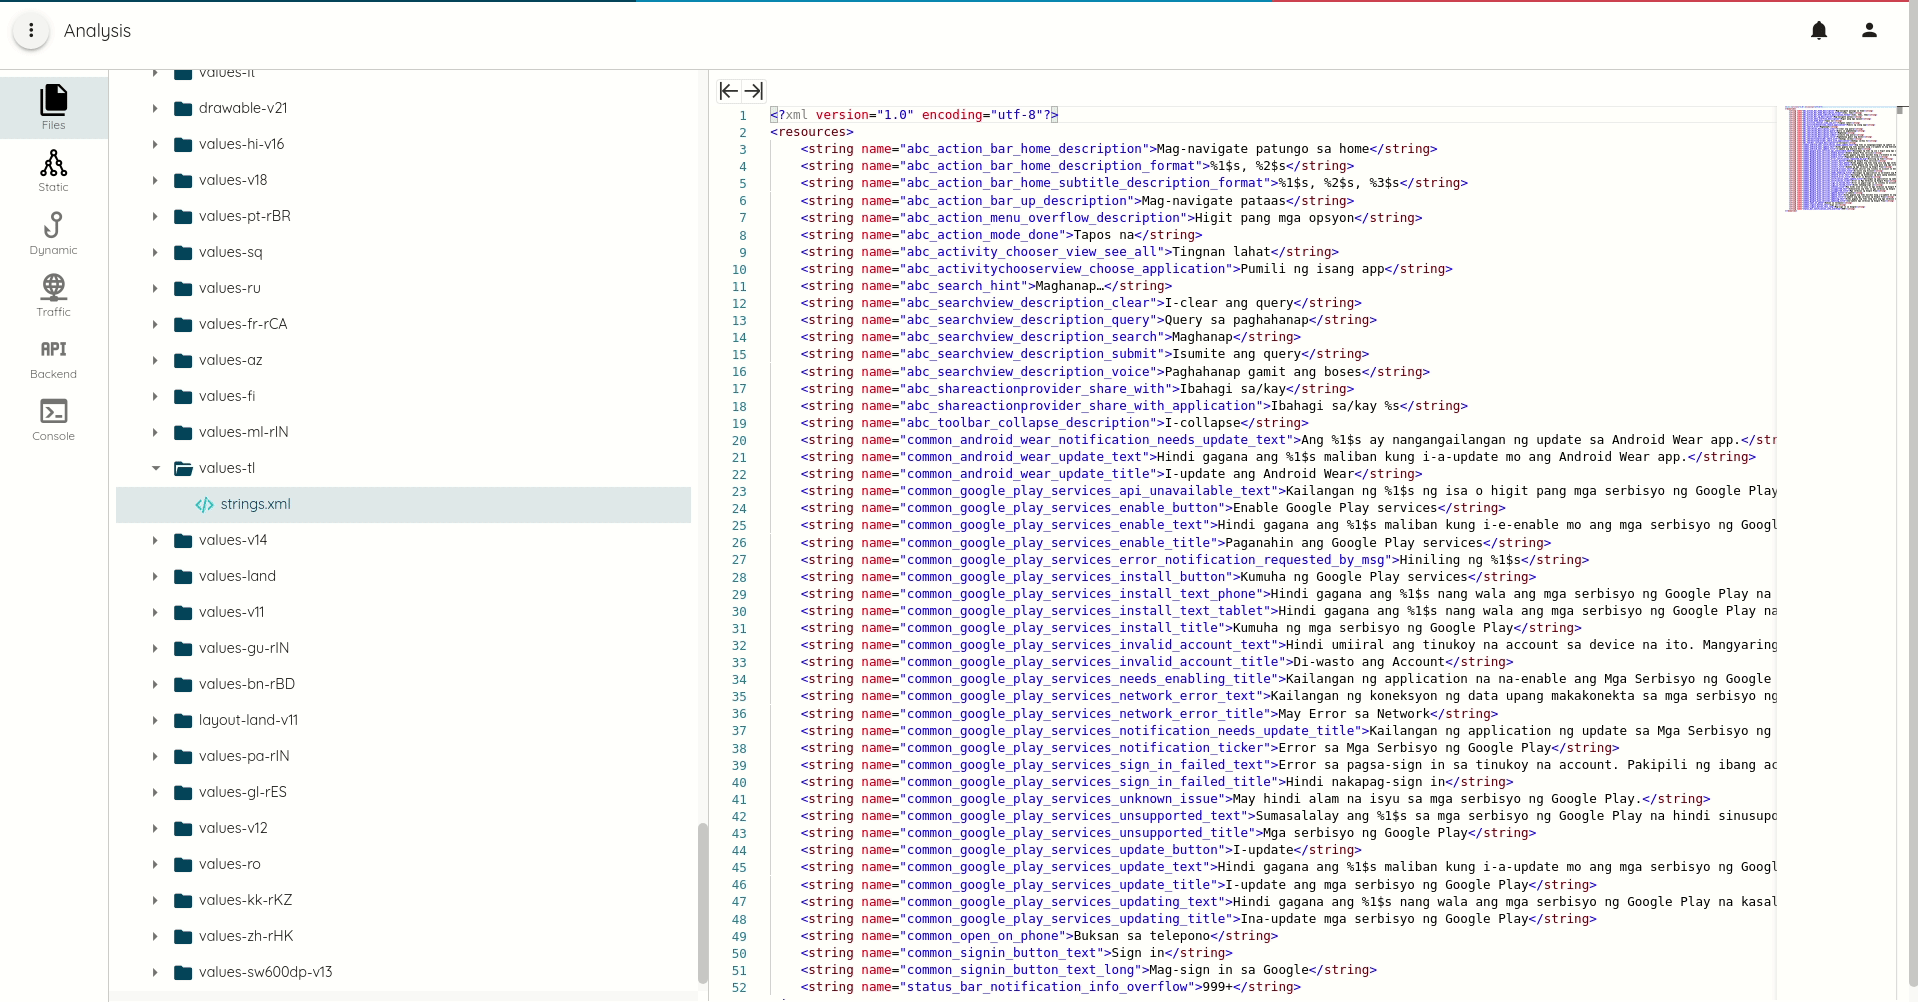
- Androidリソースの抽出
- Androidマニフェストの抽出
- 完全な参照(refs)と相互参照(xrefs)の生成を伴う、DEX、Macho、ELFの関数コールトレース
-
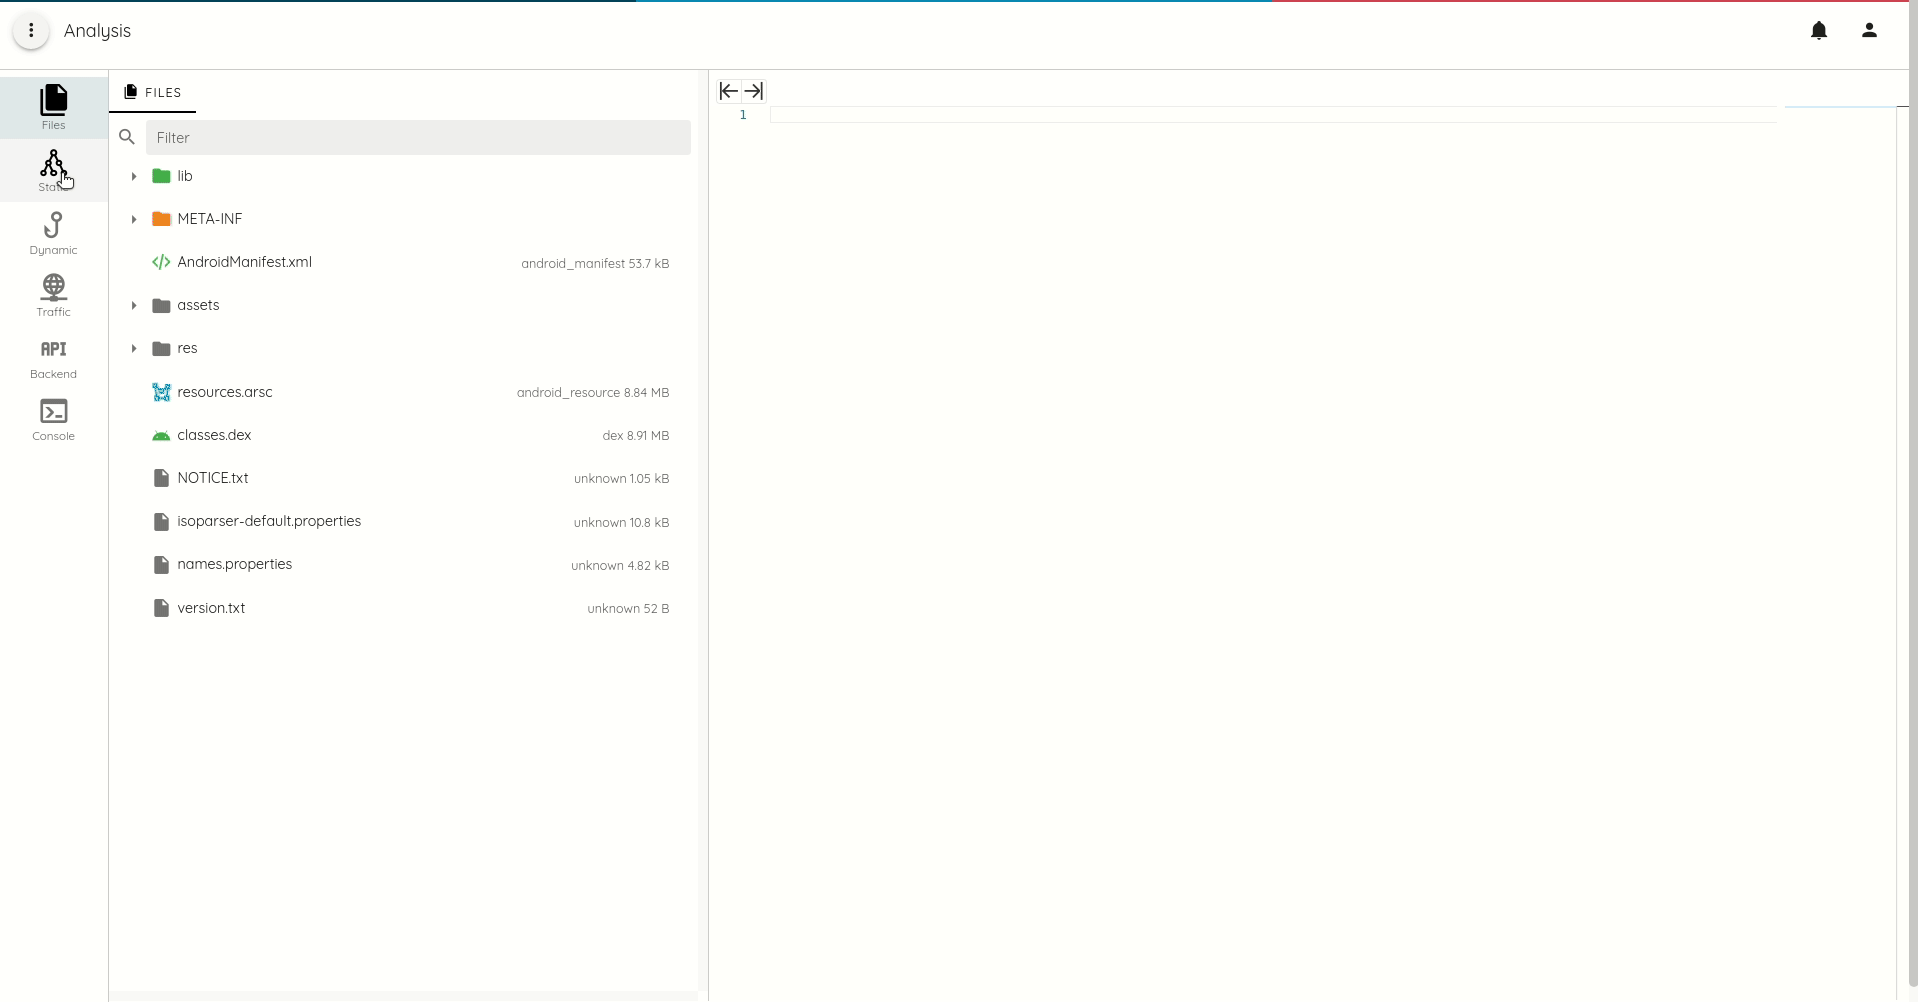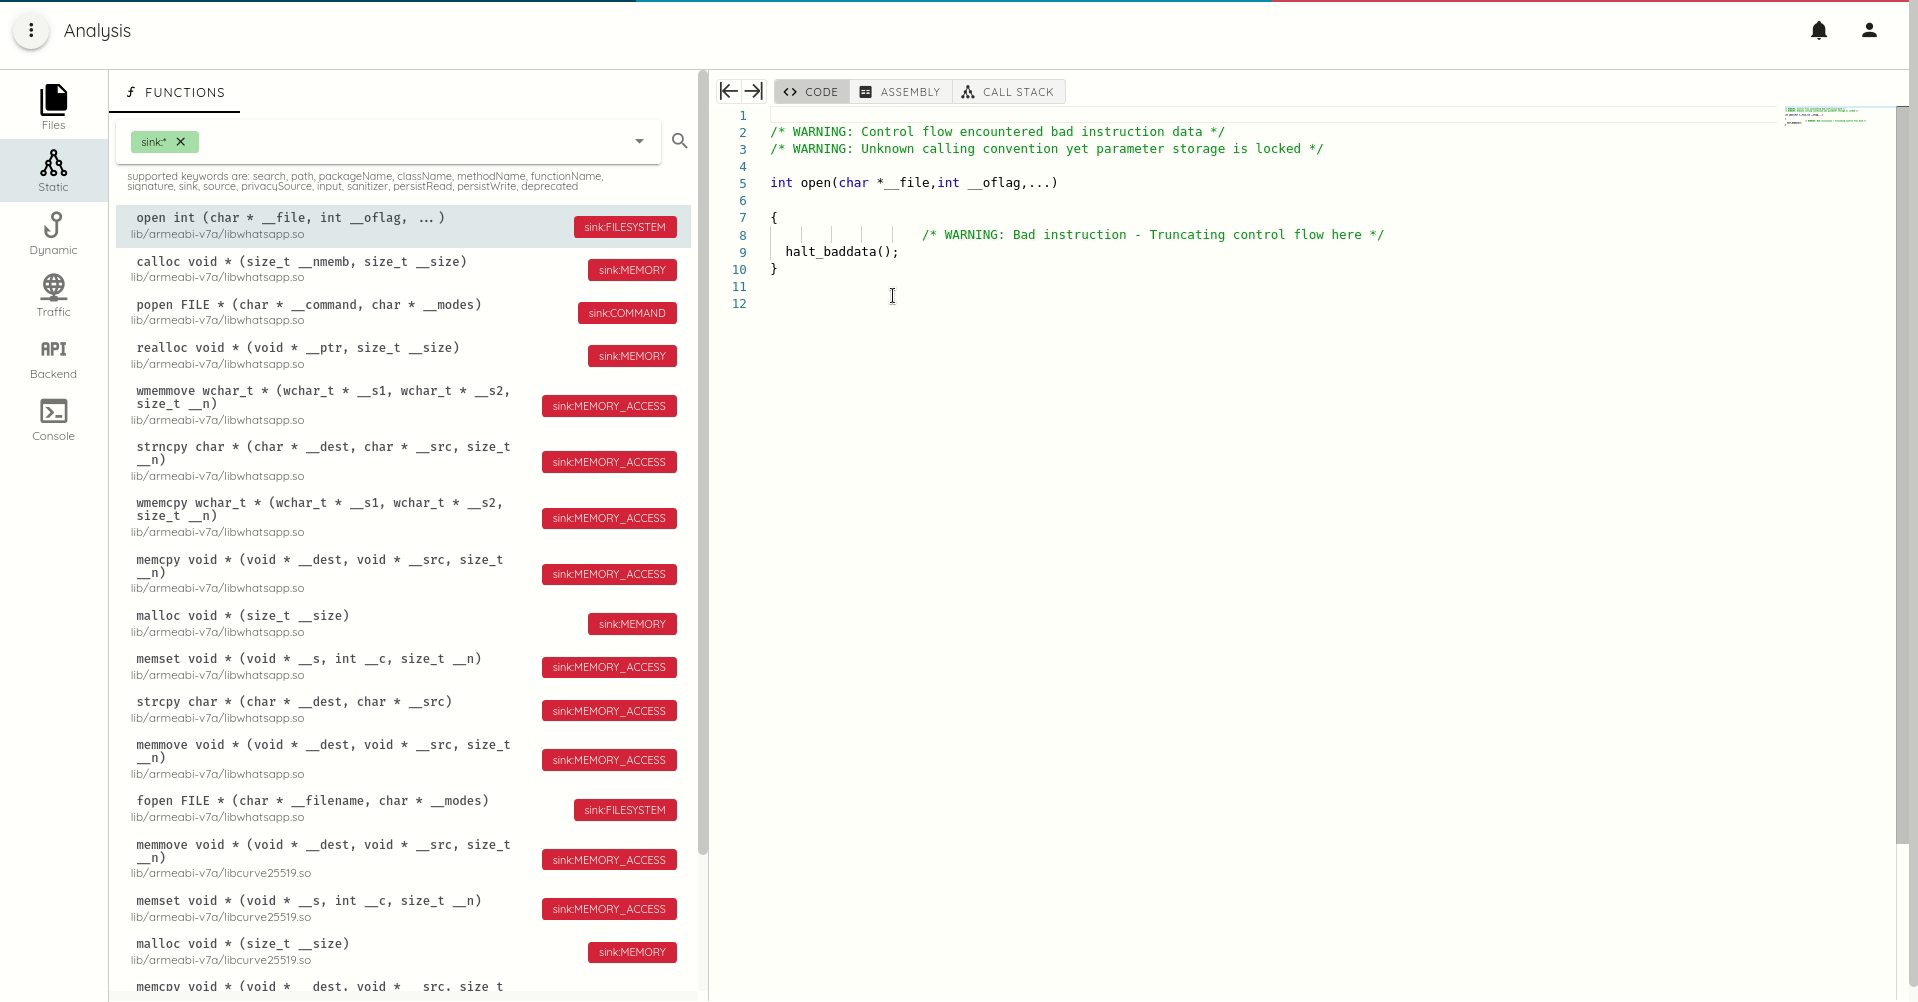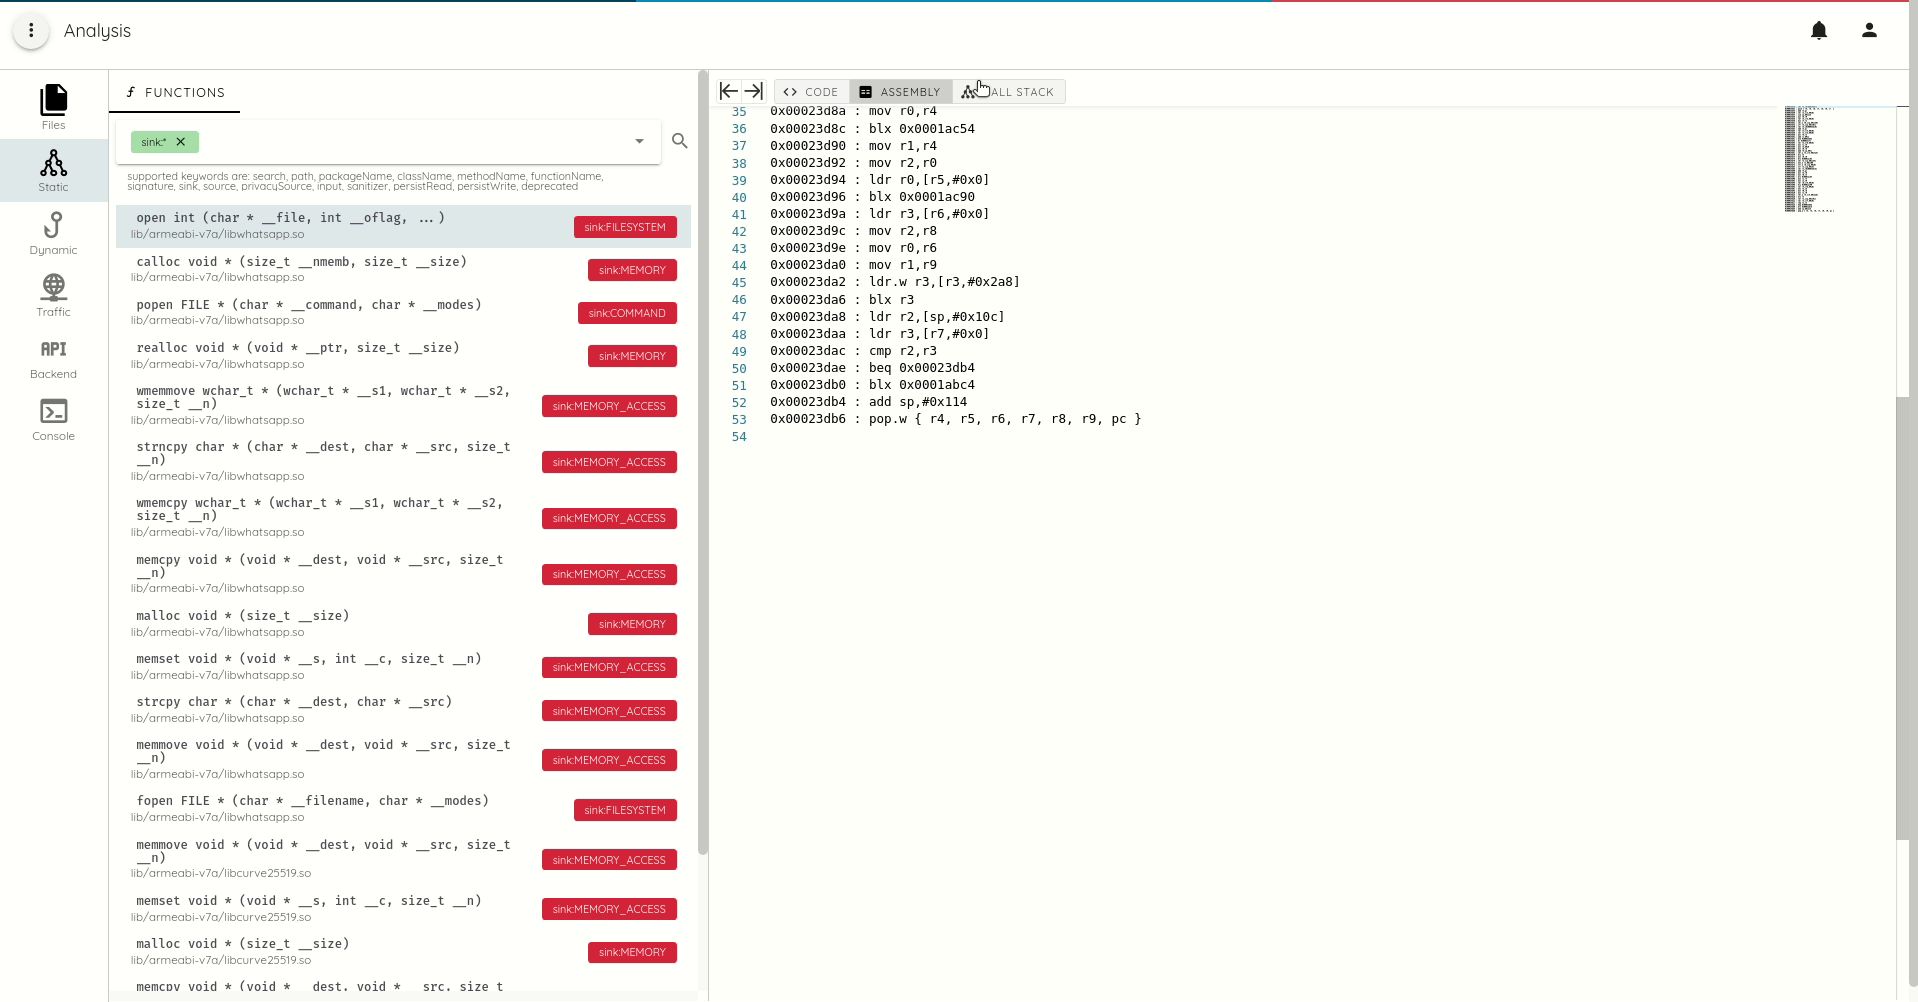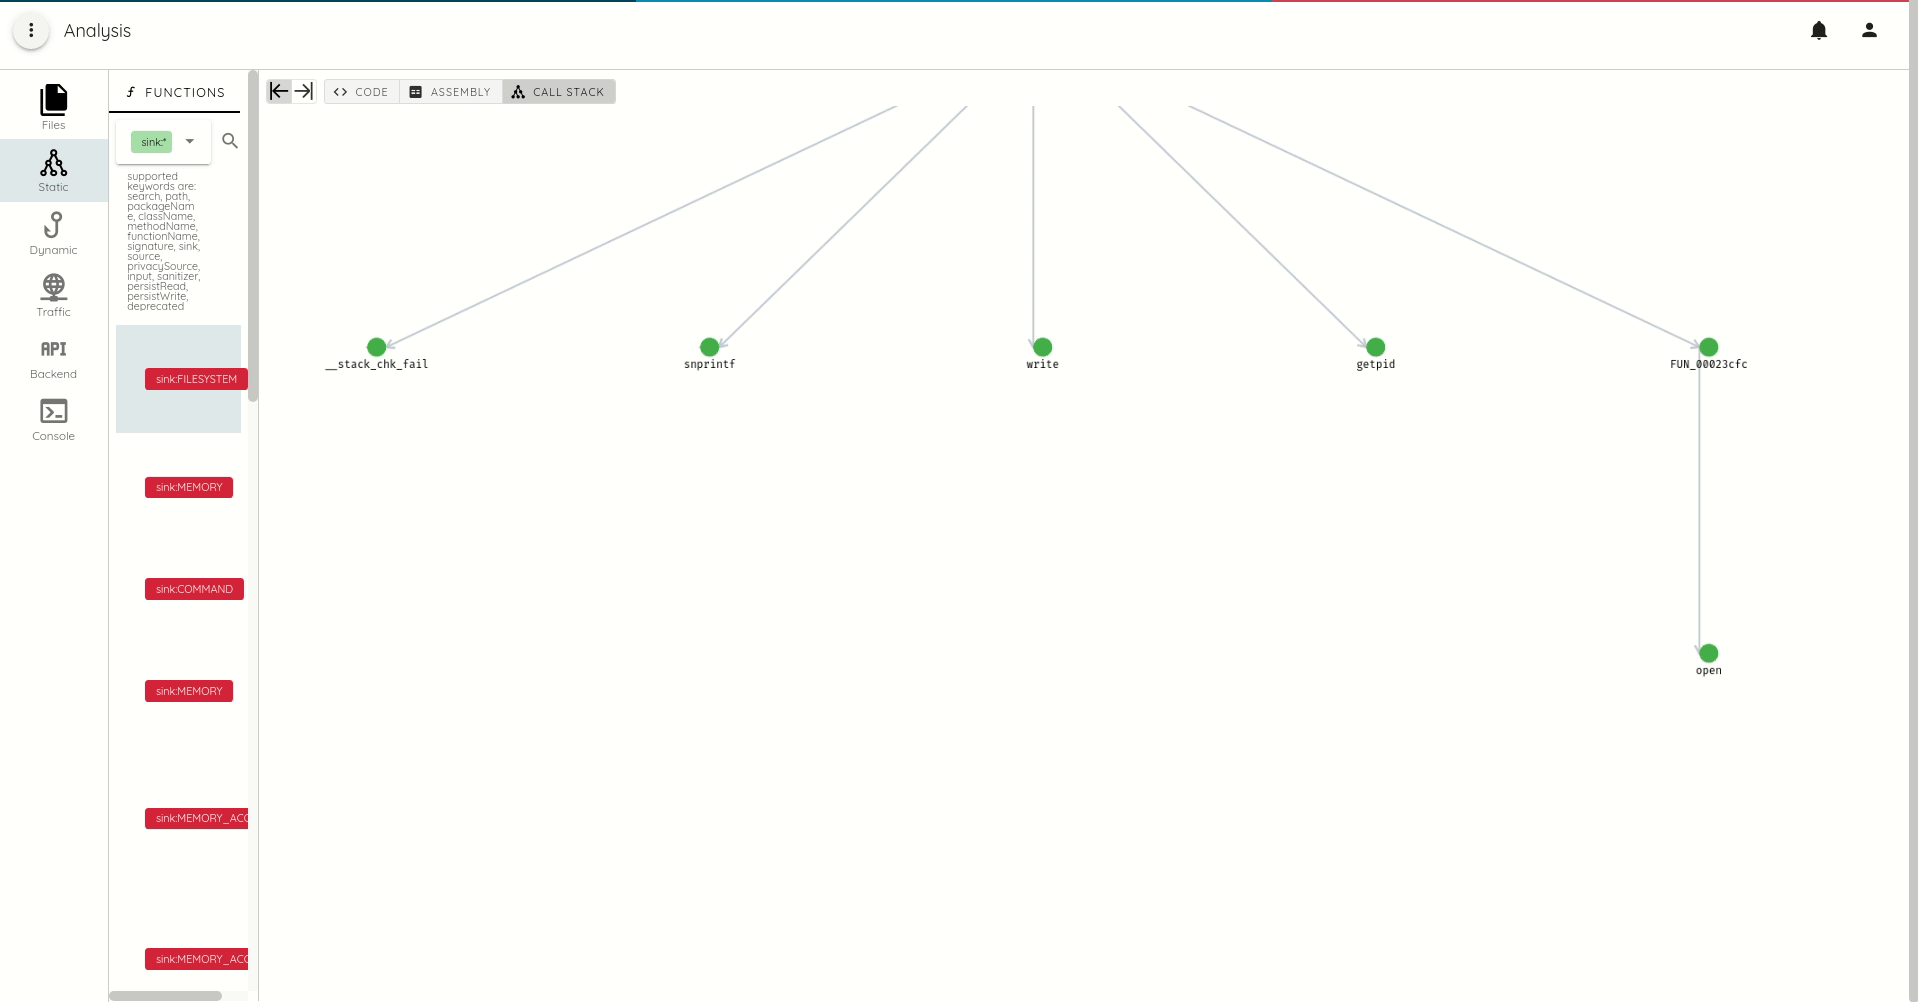
セキュリティ上のホットスポットを特定するための危険な関数のタグ付け。タグ付けでは次のものを区別します。
- シンク:十数種類以上のシンクのカテゴリ。シンクとは、脆弱性につながりうる関数やメソッドのことです。たとえば
execSQLは、入力がユーザーによって制御される場合にSQLインジェクションにつながる可能性があります。 - ソース:ソースとなる関数やメソッドは、ネットワーク、IPC、ファイルシステム(外部ストレージ)などから来る可能性のある信頼できない入力を返します。ソース関数の値は、シンクメソッドで使用する前にサニタイズする必要があります。
- プライバシーソース:プライバシーソースとなる関数やメソッドは、ユーザーの位置情報、SMS、Wi-Fiエンドポイントなど、ユーザーのプライバシーに影響しうる機密性の高い入力を返します。
- 入力:入力メソッドは、通常、コールバックとして機能するオーバーライド可能なメソッドで、そのパラメーターは信頼できず、攻撃者によって操作される可能性があります。典型的な例は、コンテンツプロバイダーの
query、update、insert、deleteなどのメソッドです。 - サニタイザー:サニタイザーとなる関数やメソッドは、特定のAPIで使用するために、信頼できない入力を無害化するのに使われます。
- 永続化データの読み取りと書き込み:永続化データの読み取りと書き込みは、2次インジェクションの脆弱性を見つけるのに役立ちます。読み取りと書き込みの操作は区別されます。
- 非推奨:単に非推奨となった関数やメソッドです。
- シンク:十数種類以上のシンクのカテゴリ。シンクとは、脆弱性につながりうる関数やメソッドのことです。たとえば
-
コンテキストに応じたコールトレースの生成
今後数か月のうちに、豊富な新機能がリリースされる予定です。次回のリリースでは、バックエンドの動的解析に焦点を当てます。
これらの機能はすべてコミュニティスキャンに含まれており、100%無料でご利用いただけます。
タグ:
scan