Lanzamiento de un nuevo entorno de análisis para facilitar la evaluación manual
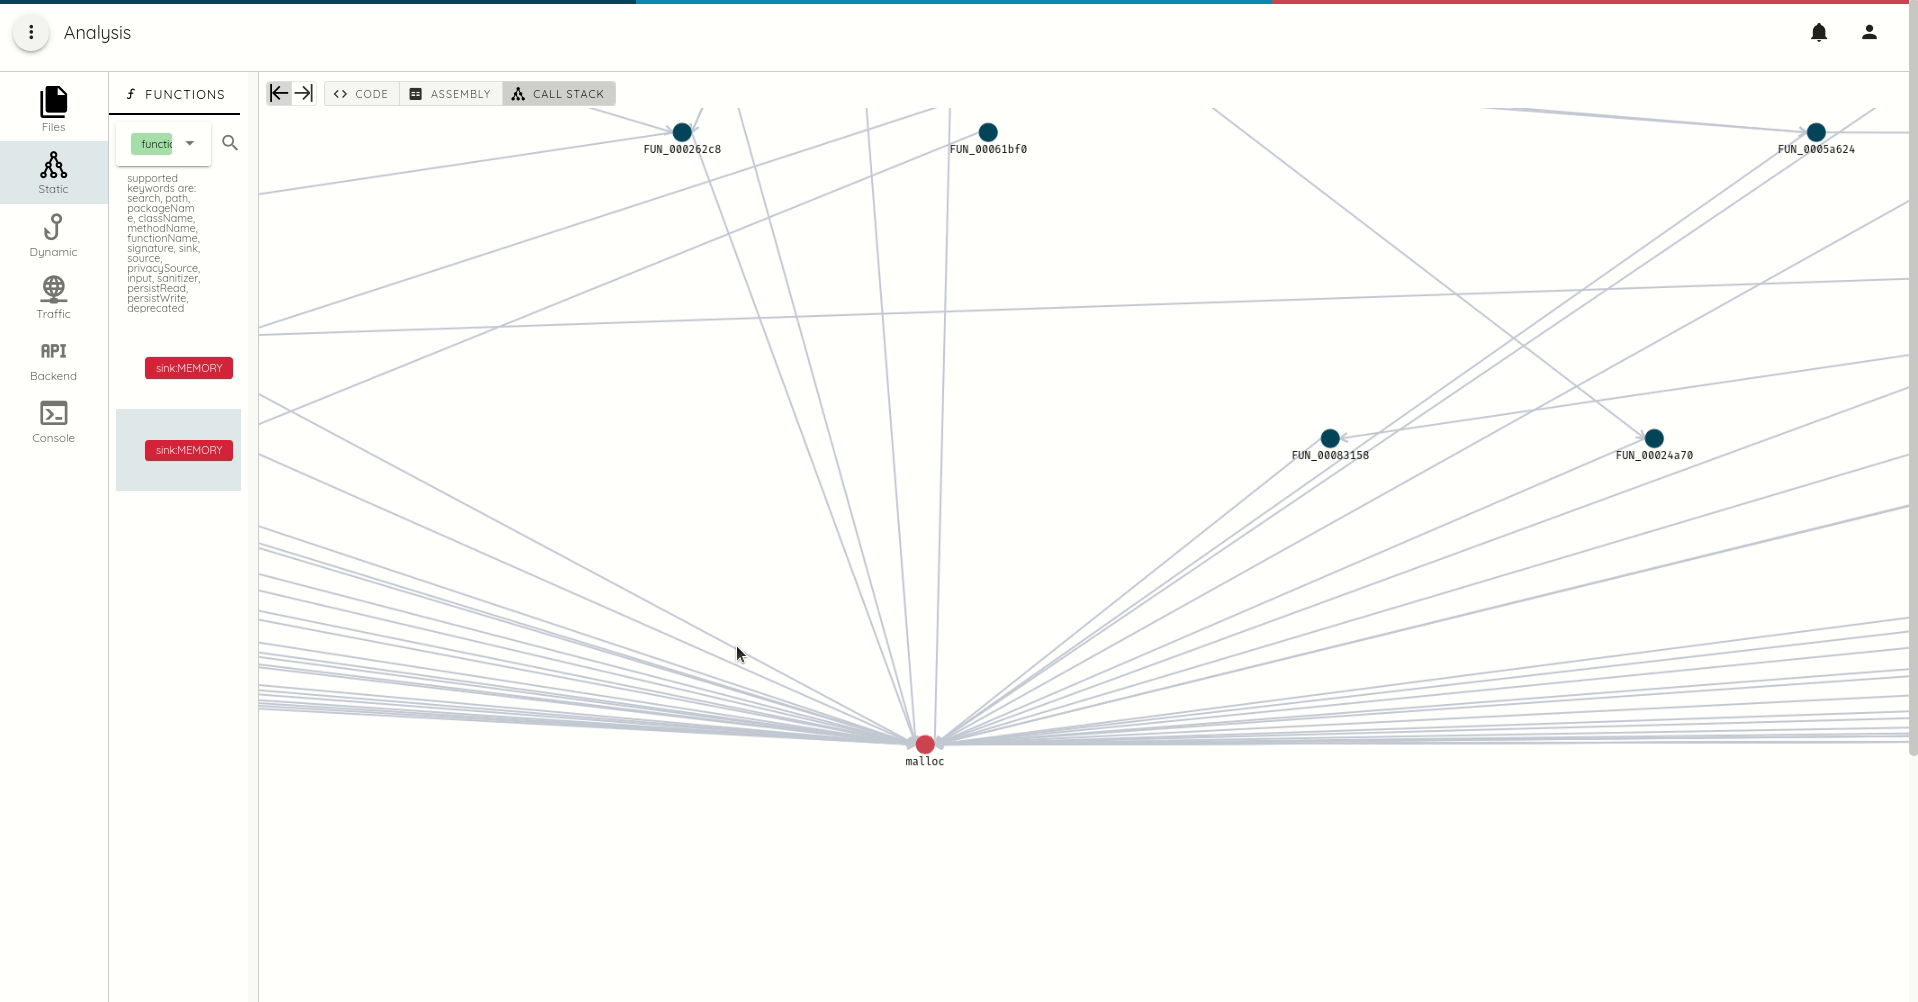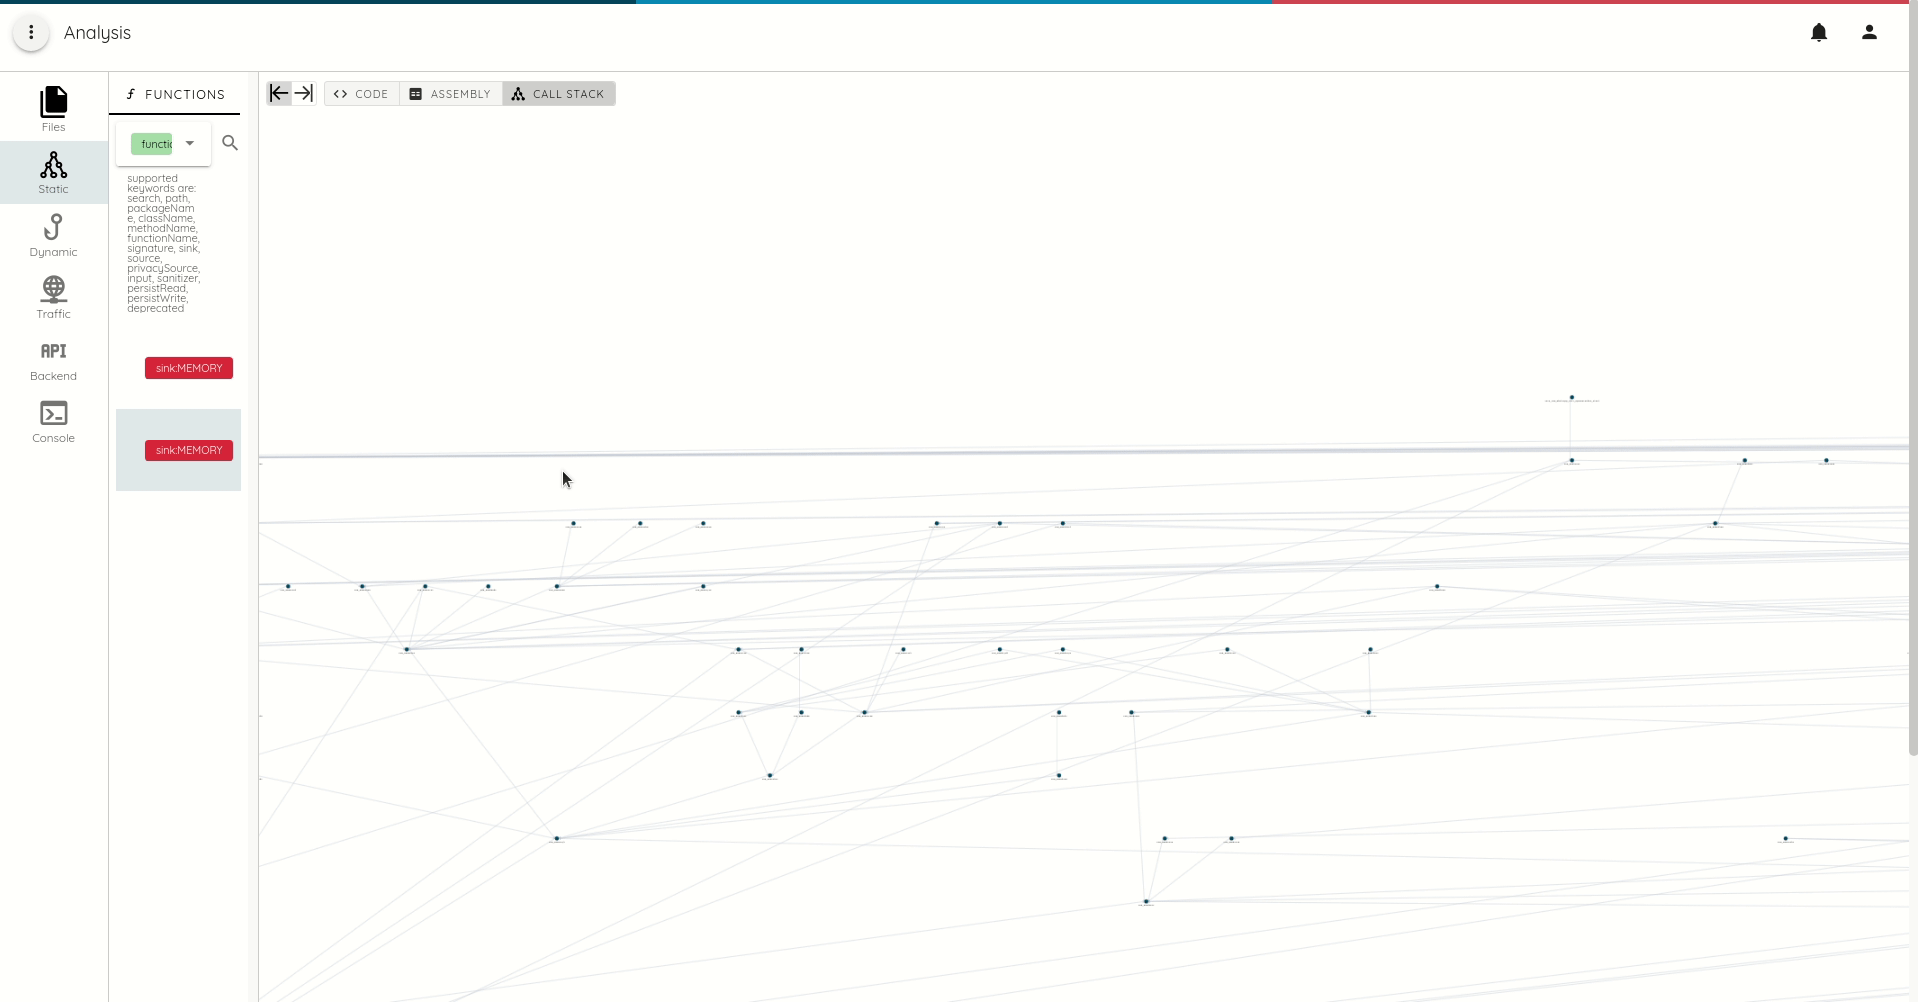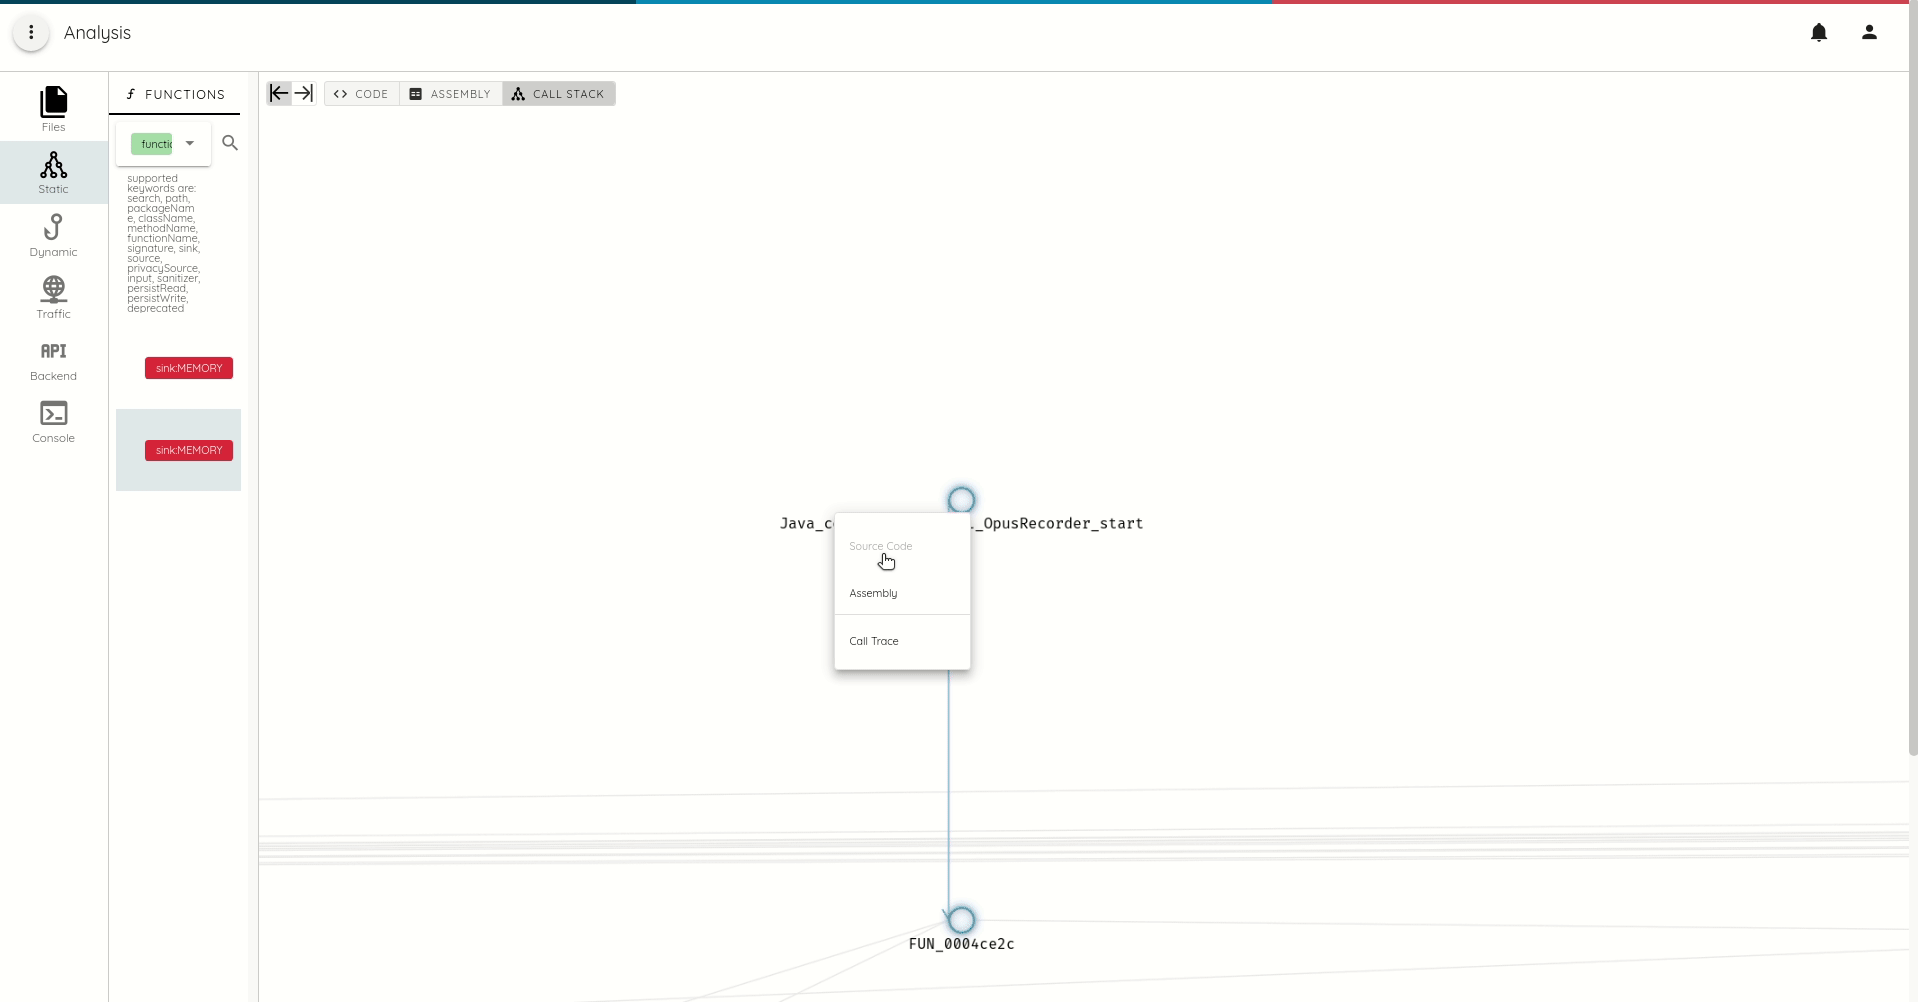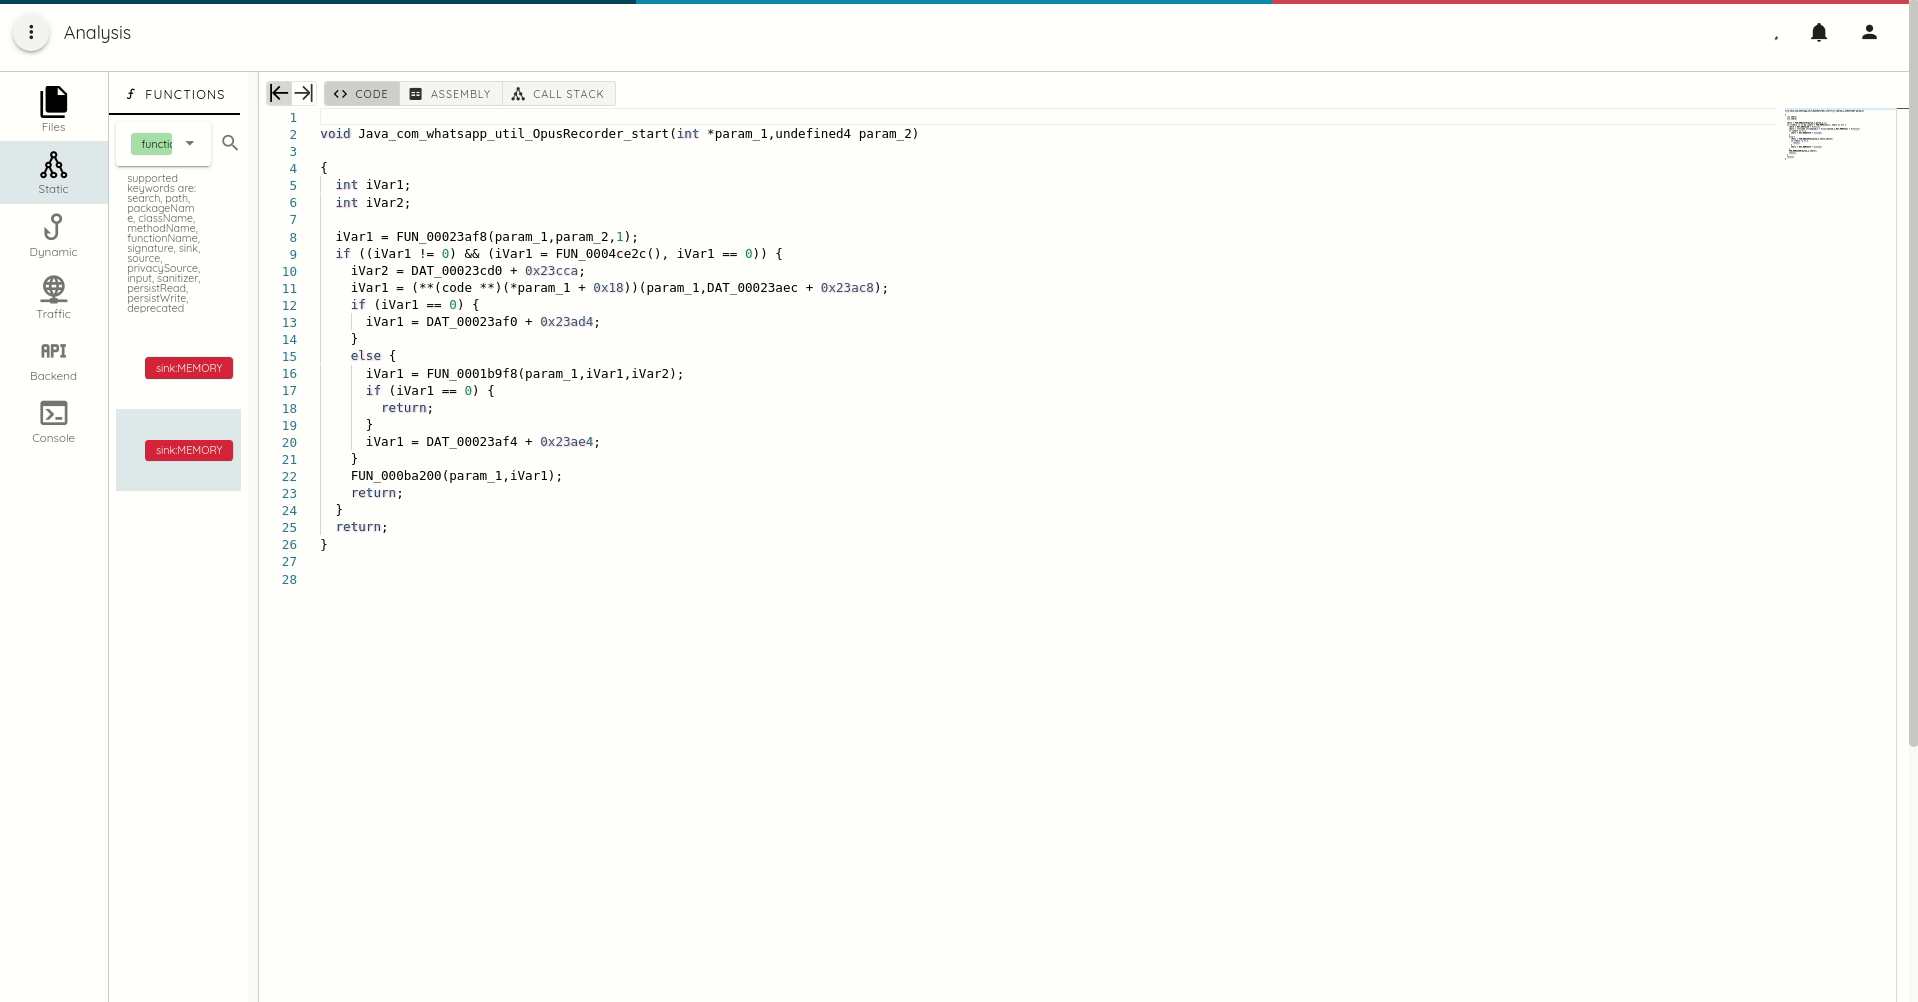
Nuevo entorno de análisis con acceso al desensamblado, al código fuente descompilado, a la traza de llamadas, al etiquetado de funciones y a muchas otras funcionalidades.
Nos complace anunciar el lanzamiento del entorno de análisis de aplicaciones Android e iOS. El objetivo del entorno es facilitar la evaluación manual y ofrecer la capacidad de escribir comprobaciones personalizadas sobre todos los análisis realizados por Ostorlab, desde el análisis de taint, las trazas de llamadas dinámicas y el tráfico interceptado hasta las solicitudes de API escaneadas.
La versión actual se centra en el análisis estático e incluye las siguientes funcionalidades:
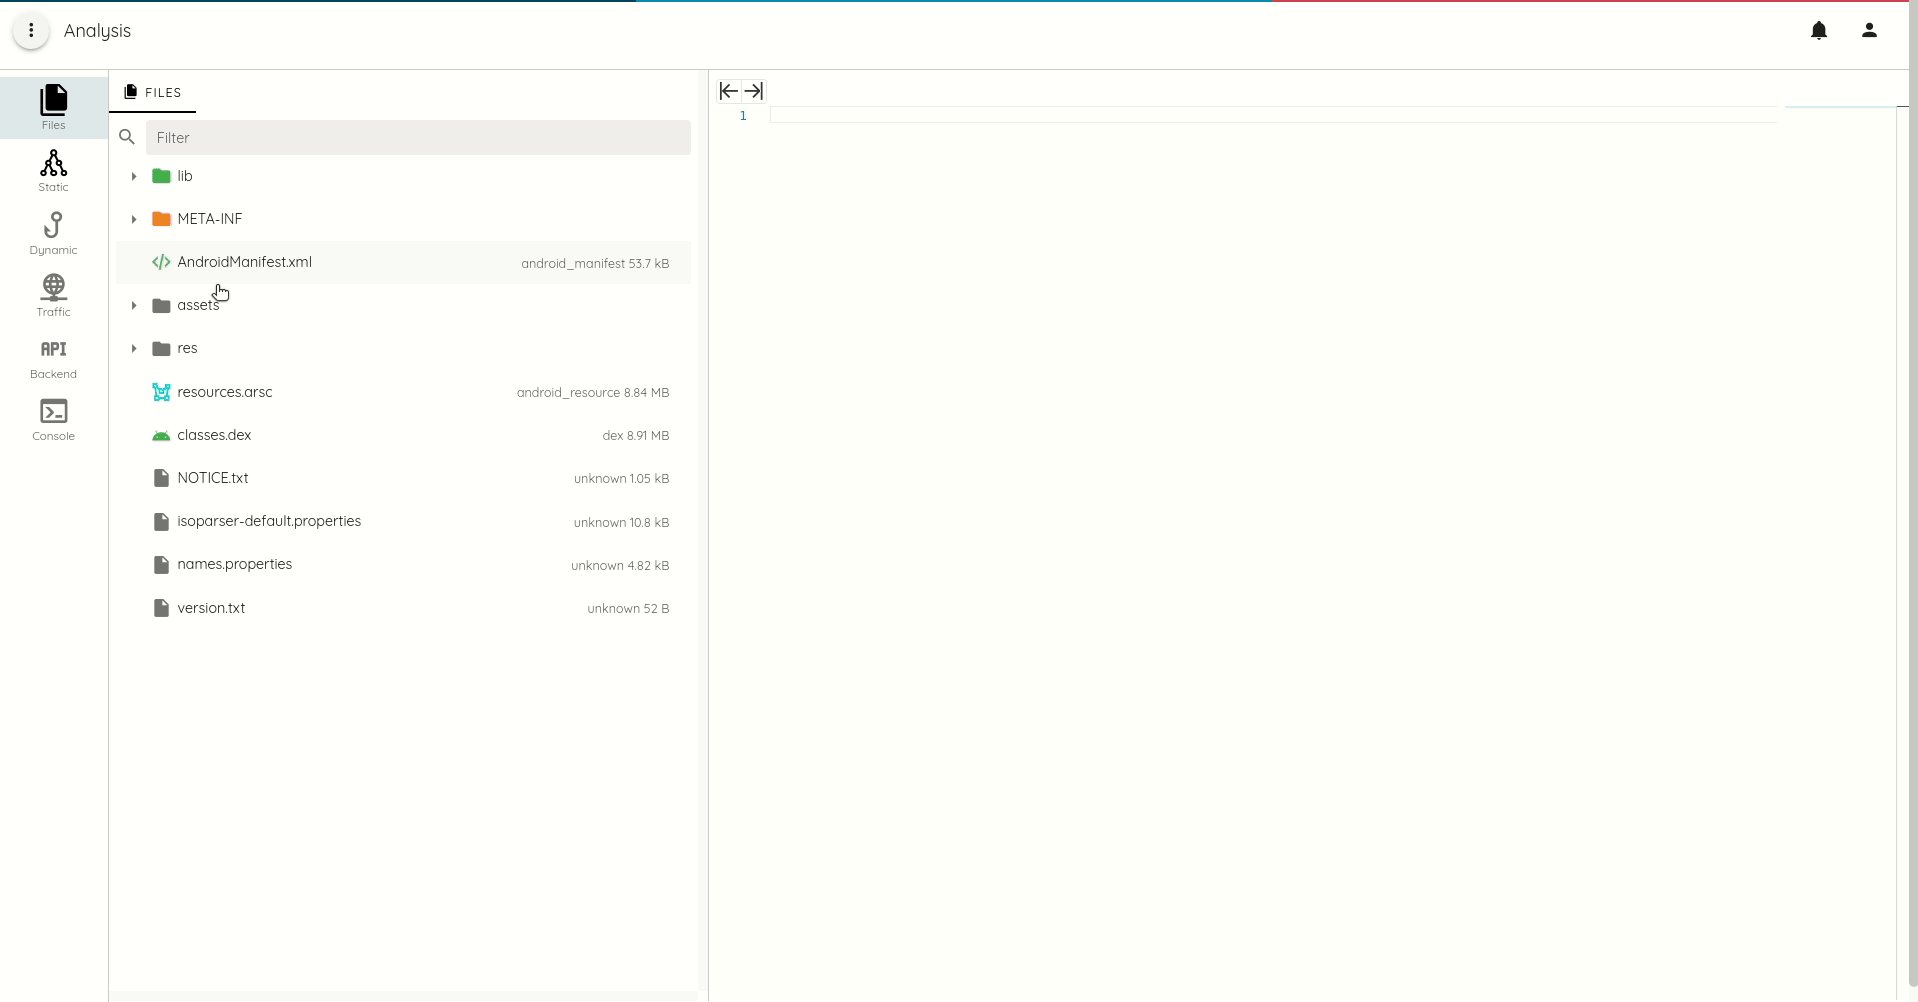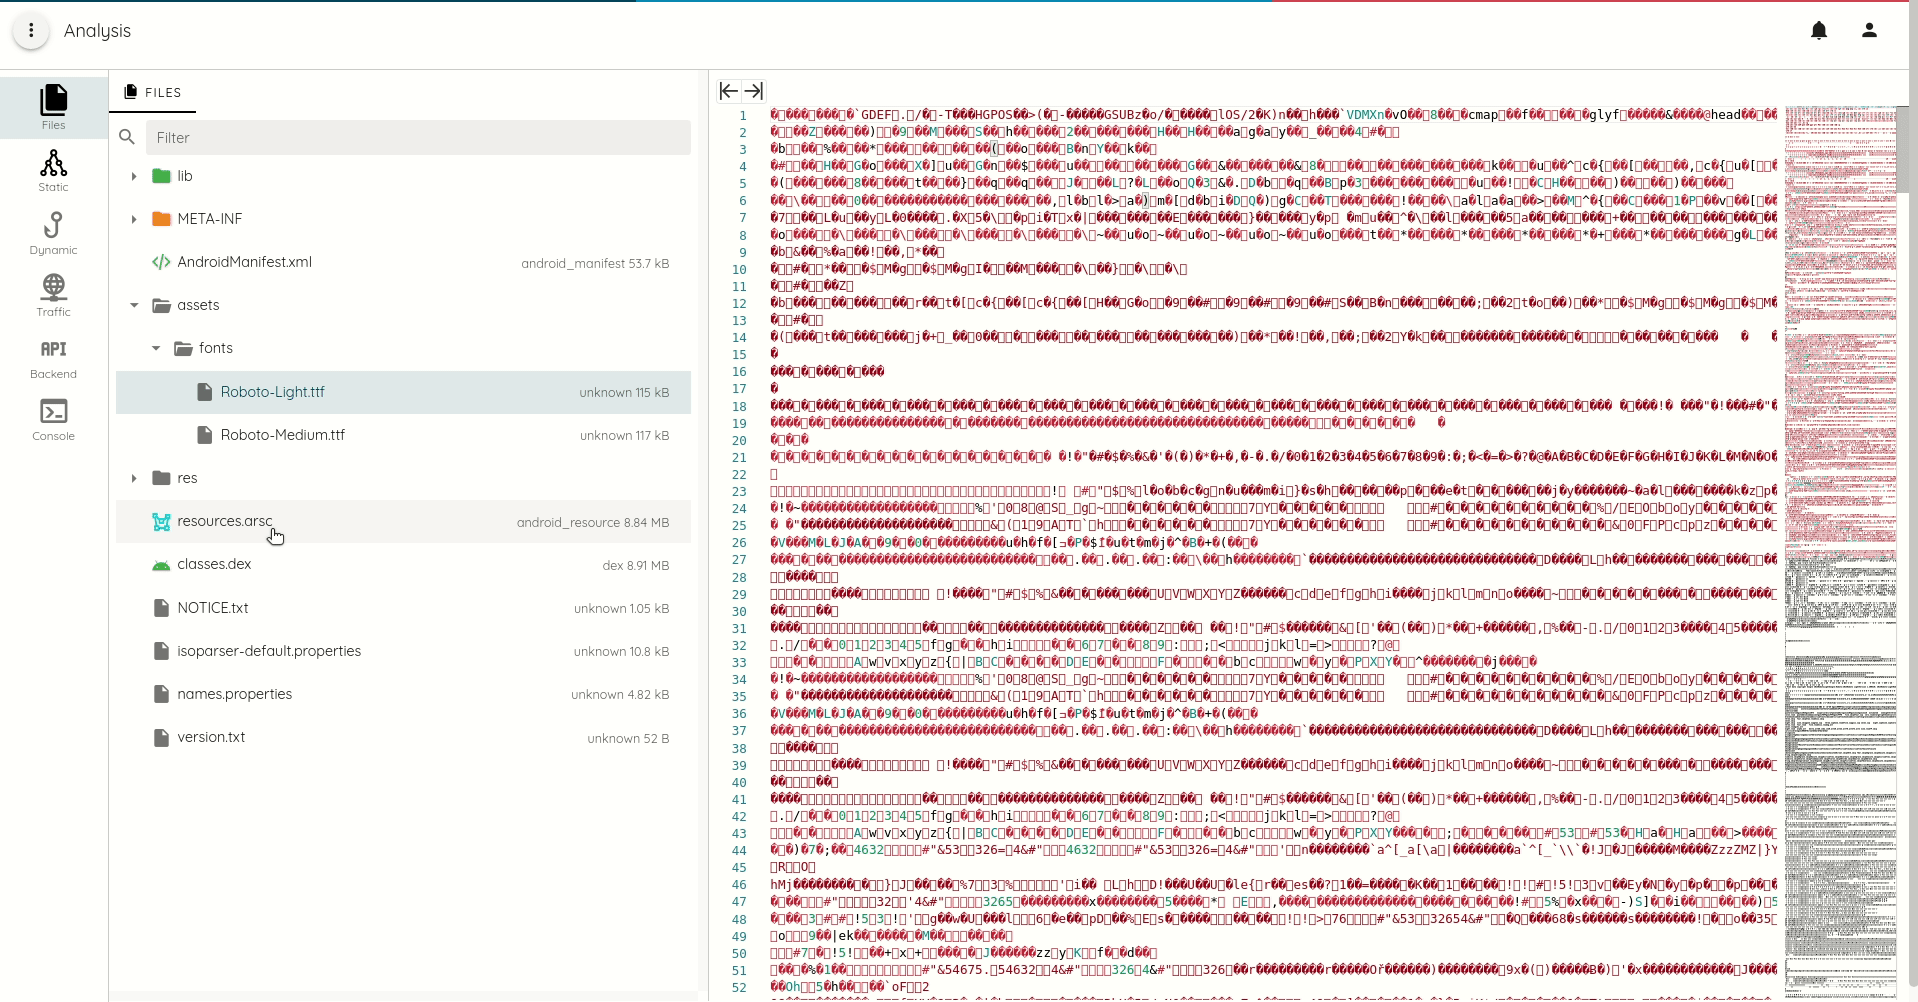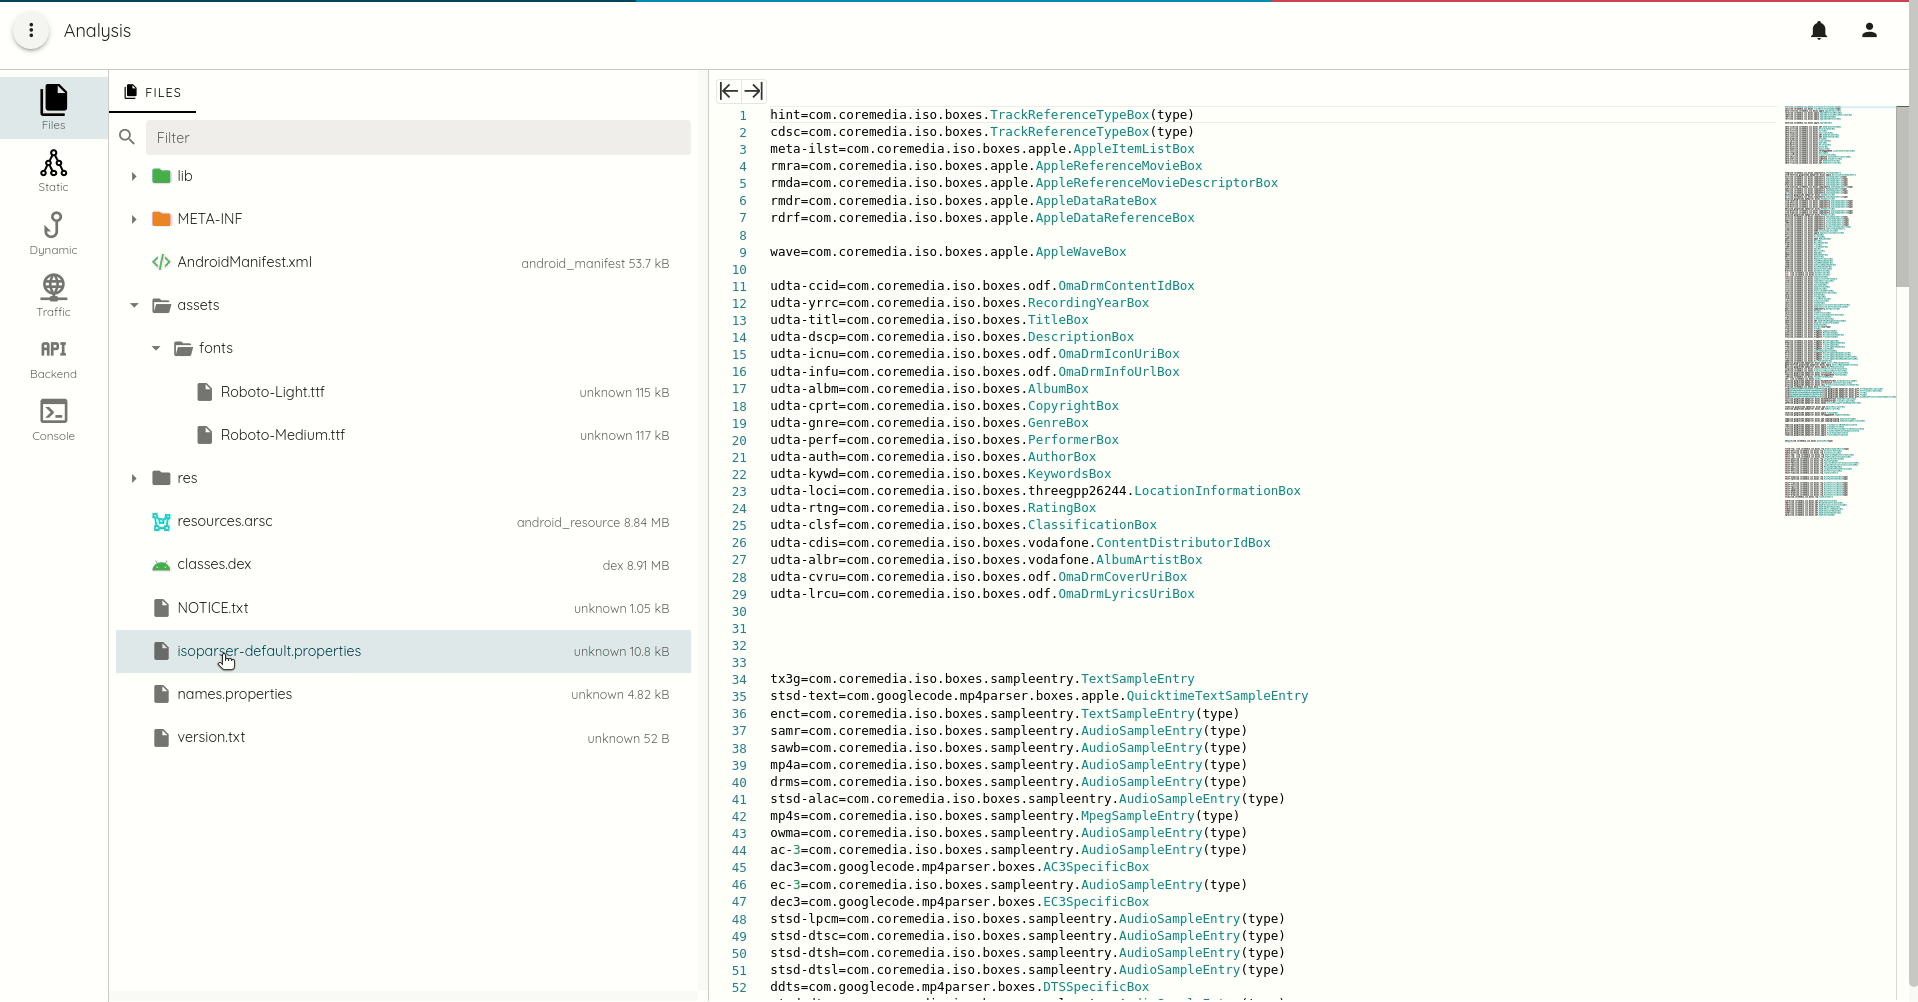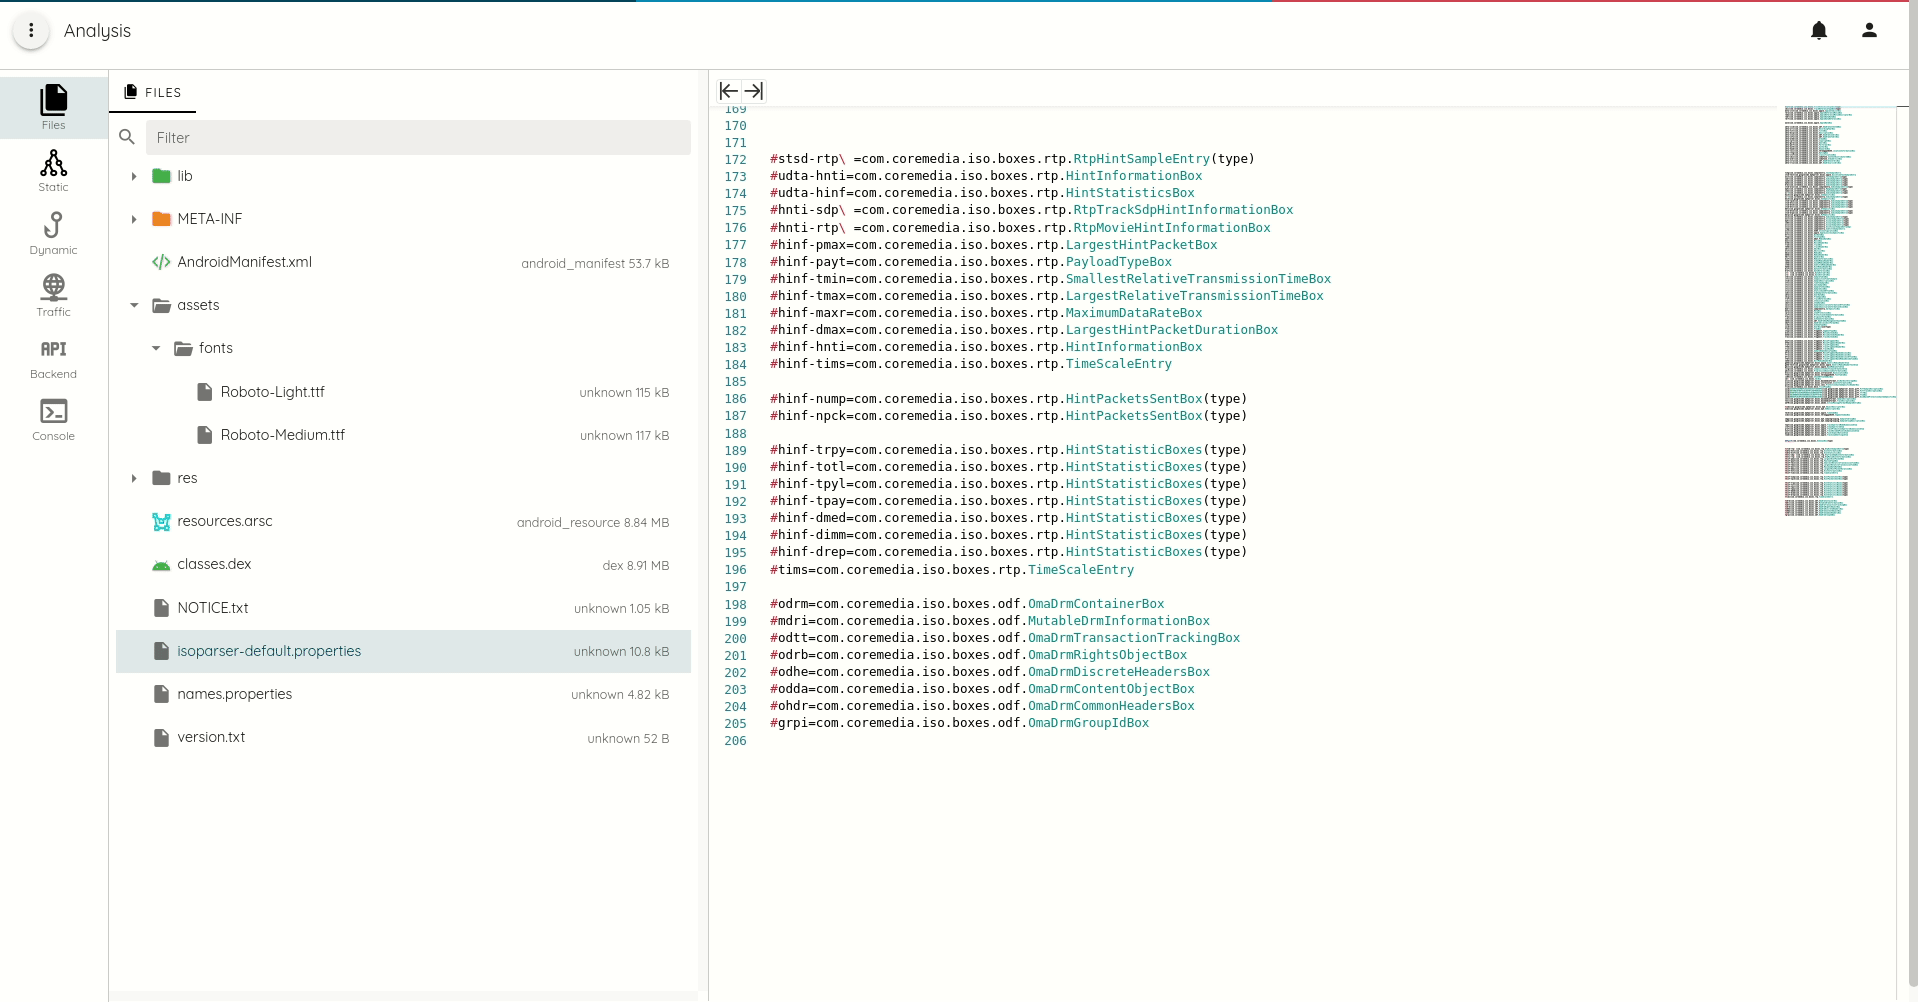
- Listado de archivos APK e IPA con acceso a su contenido
- Resaltado de código para HTML, Javascript, XML, Java, C++
- Extracción de plist binarios
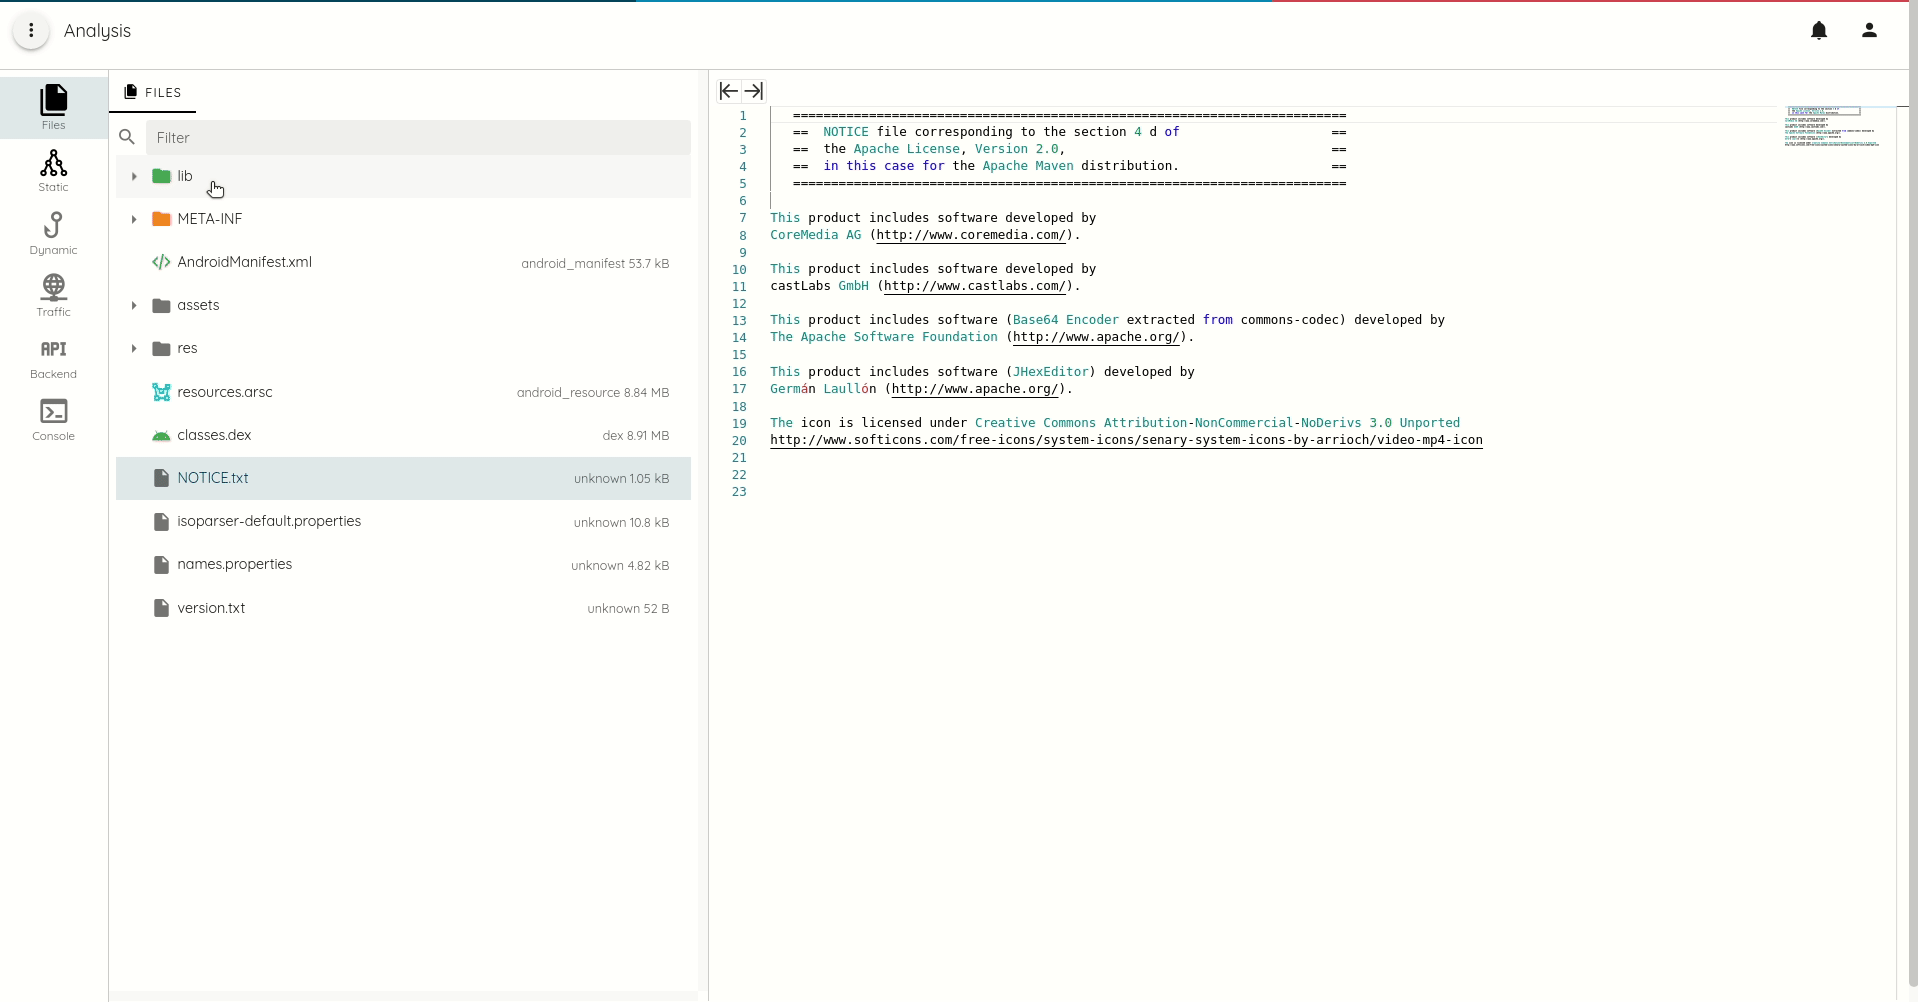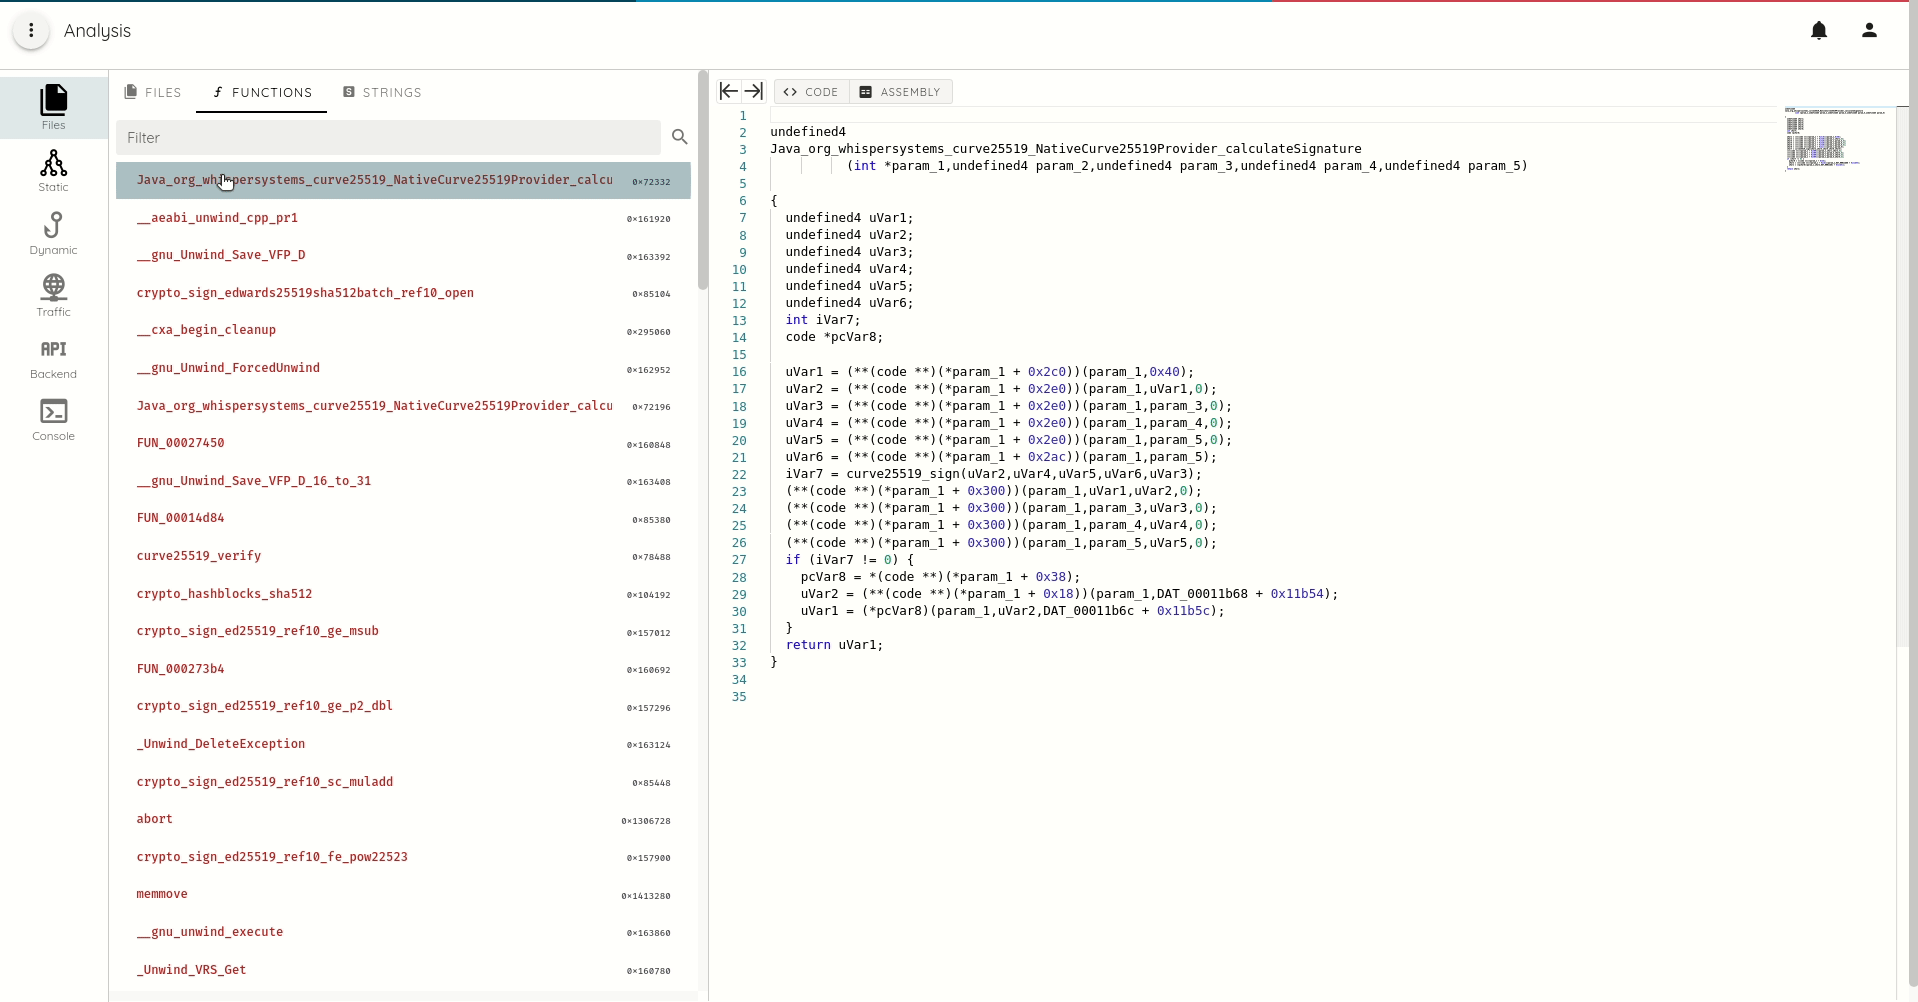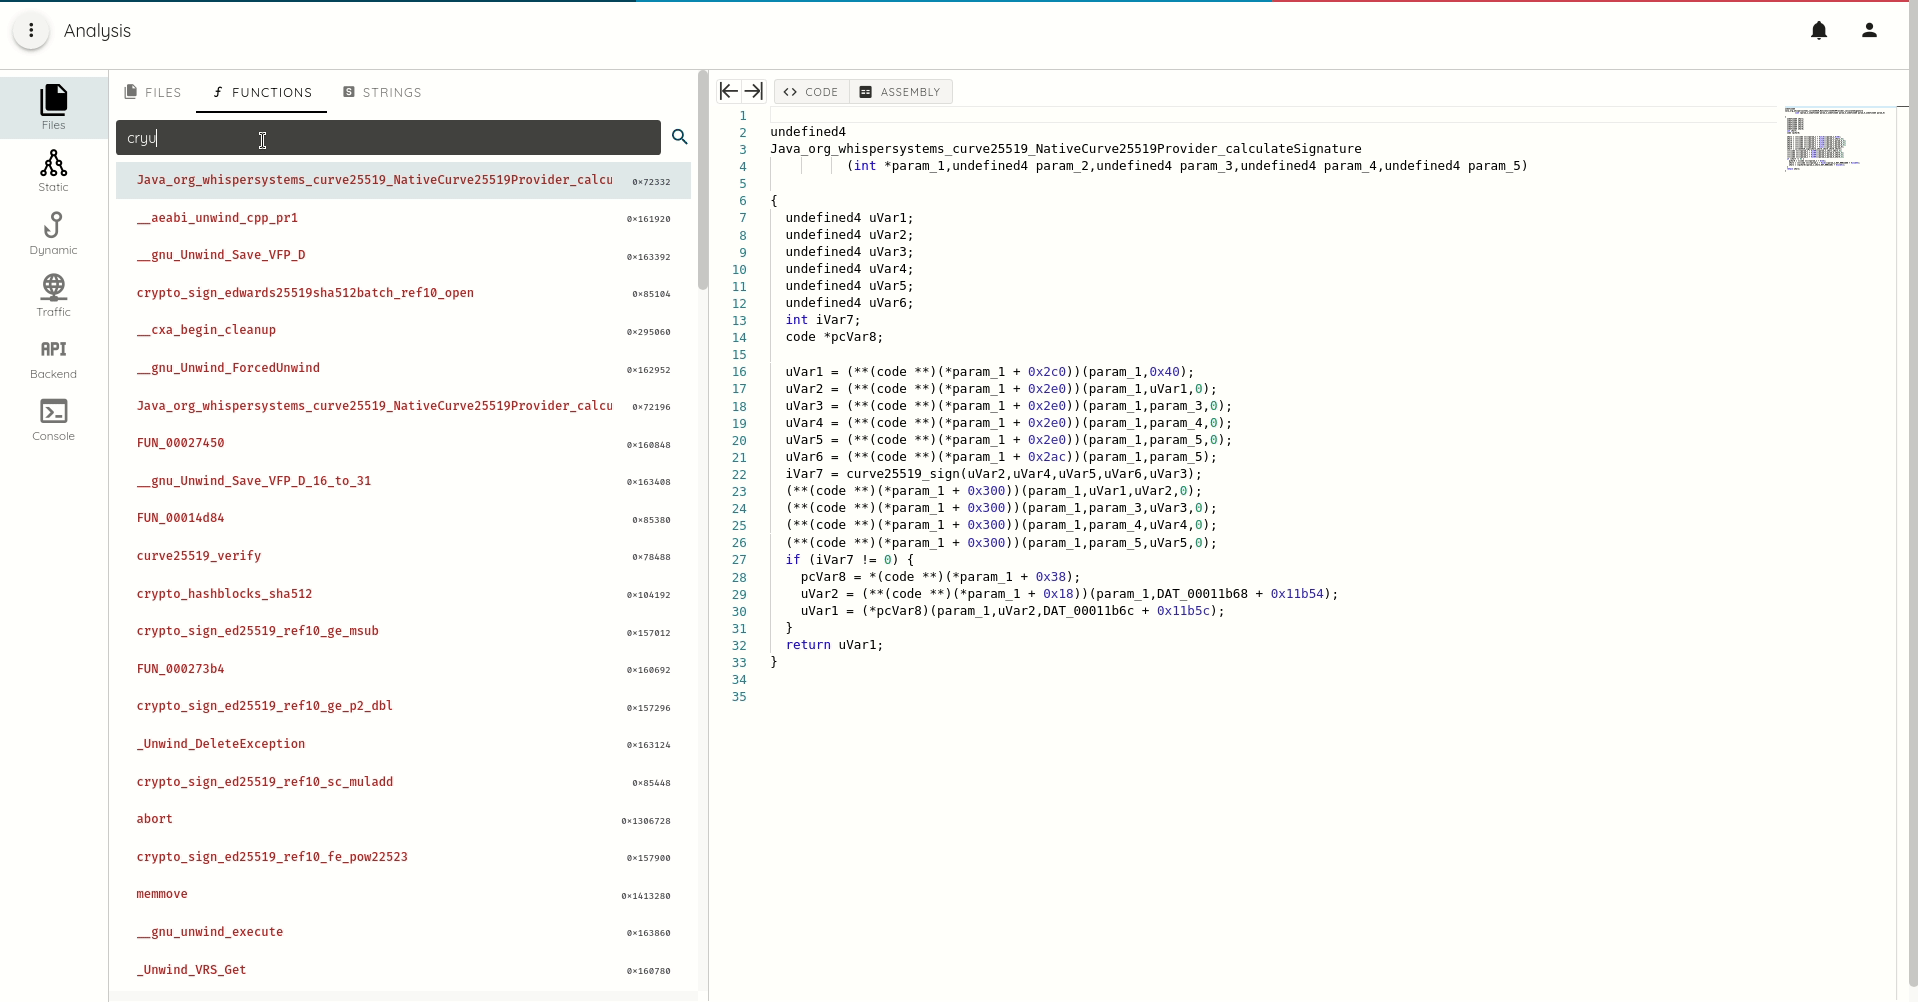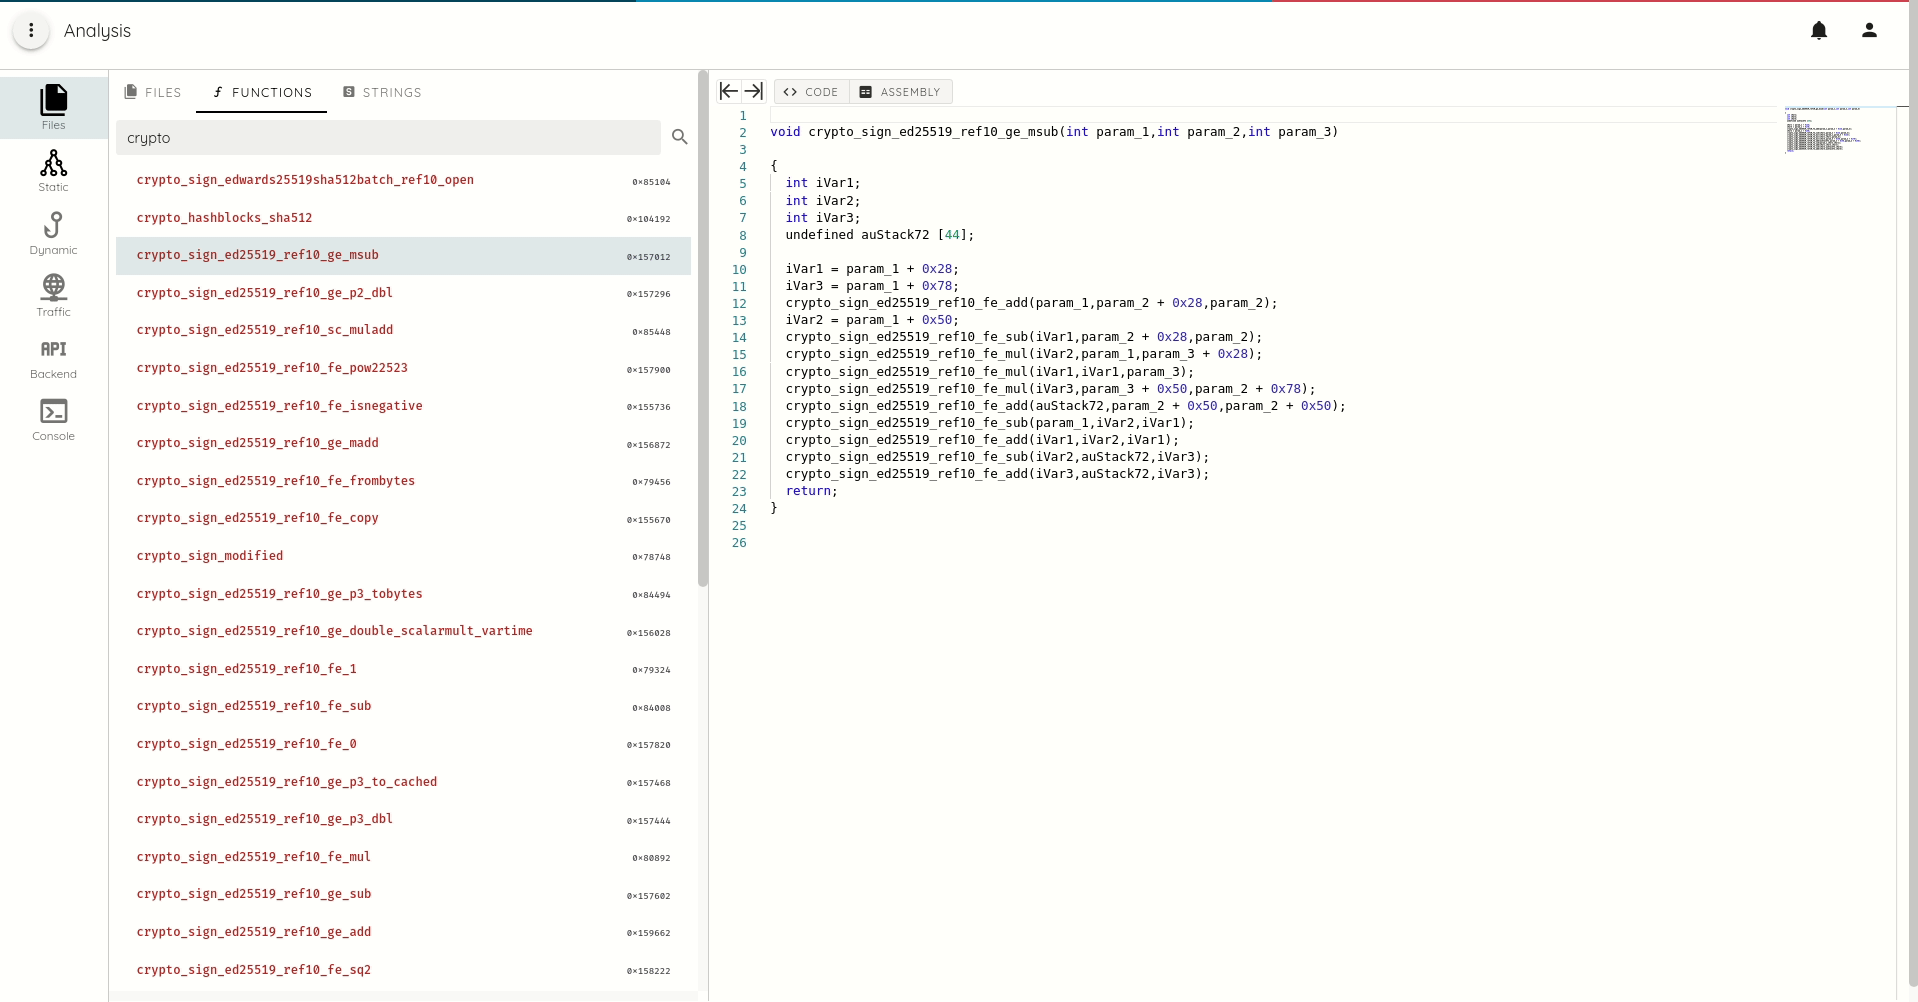
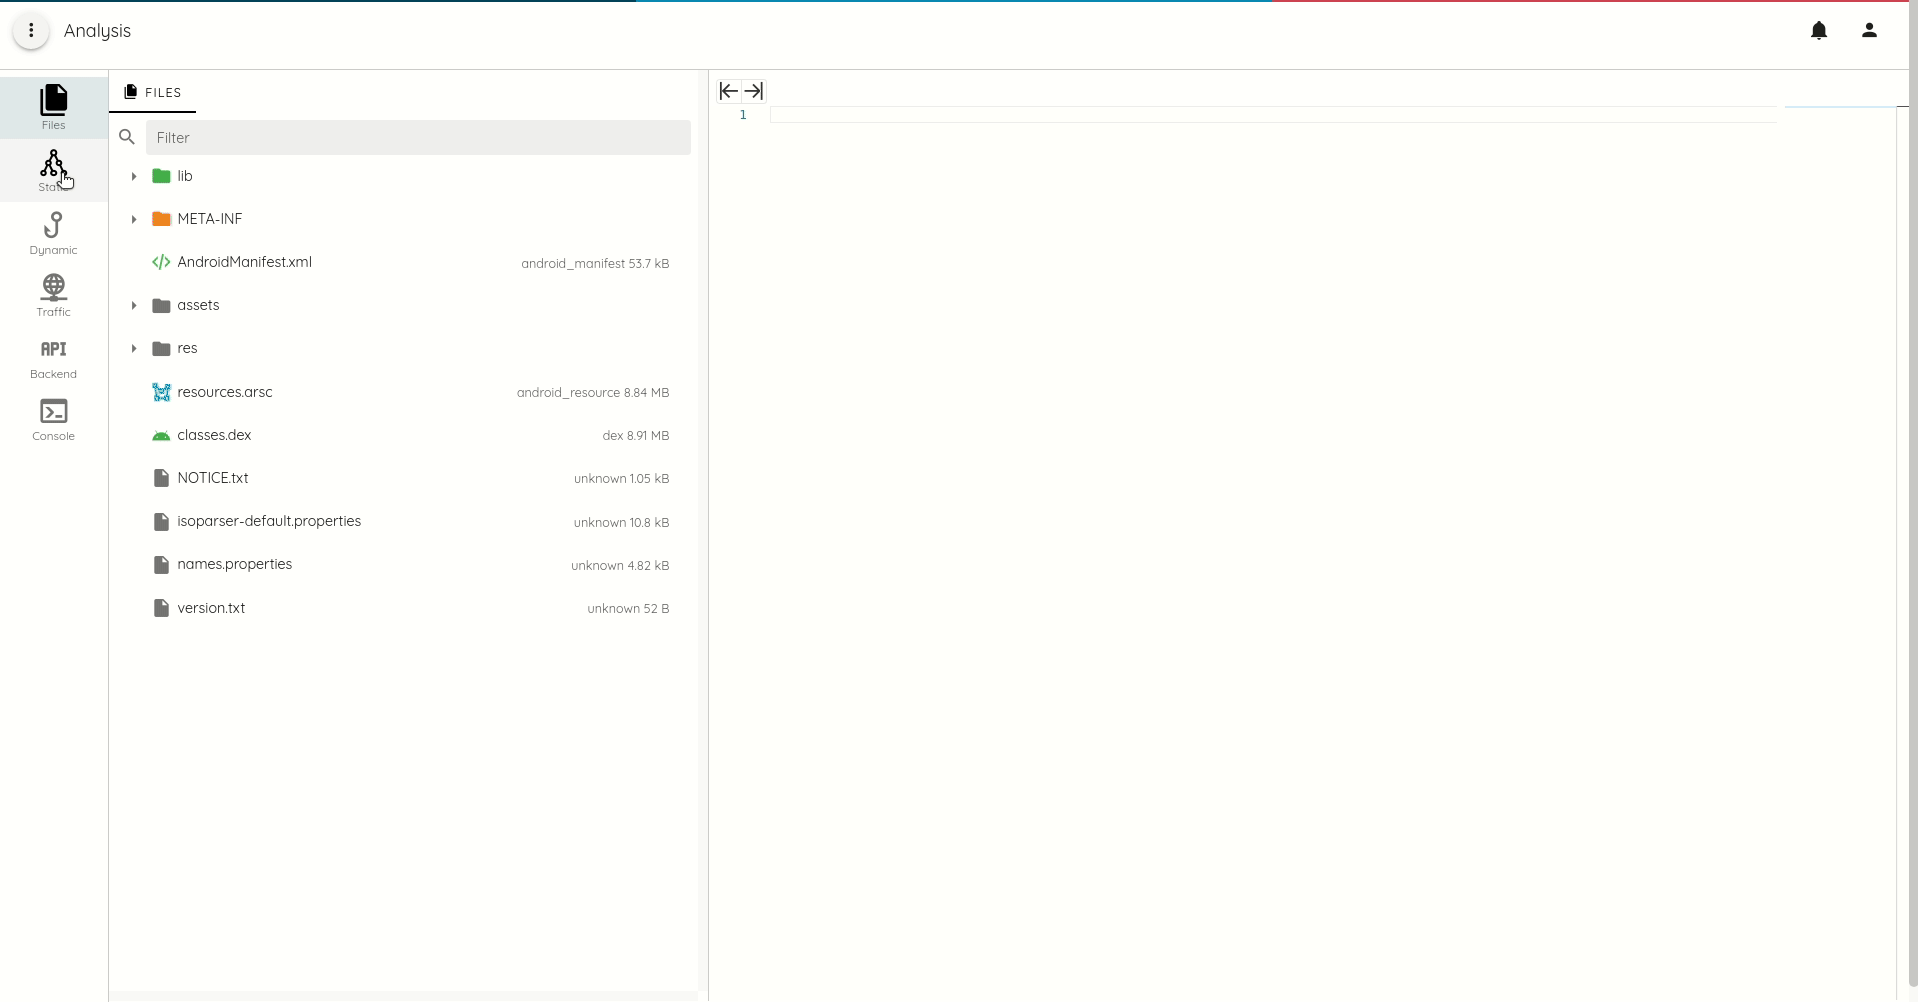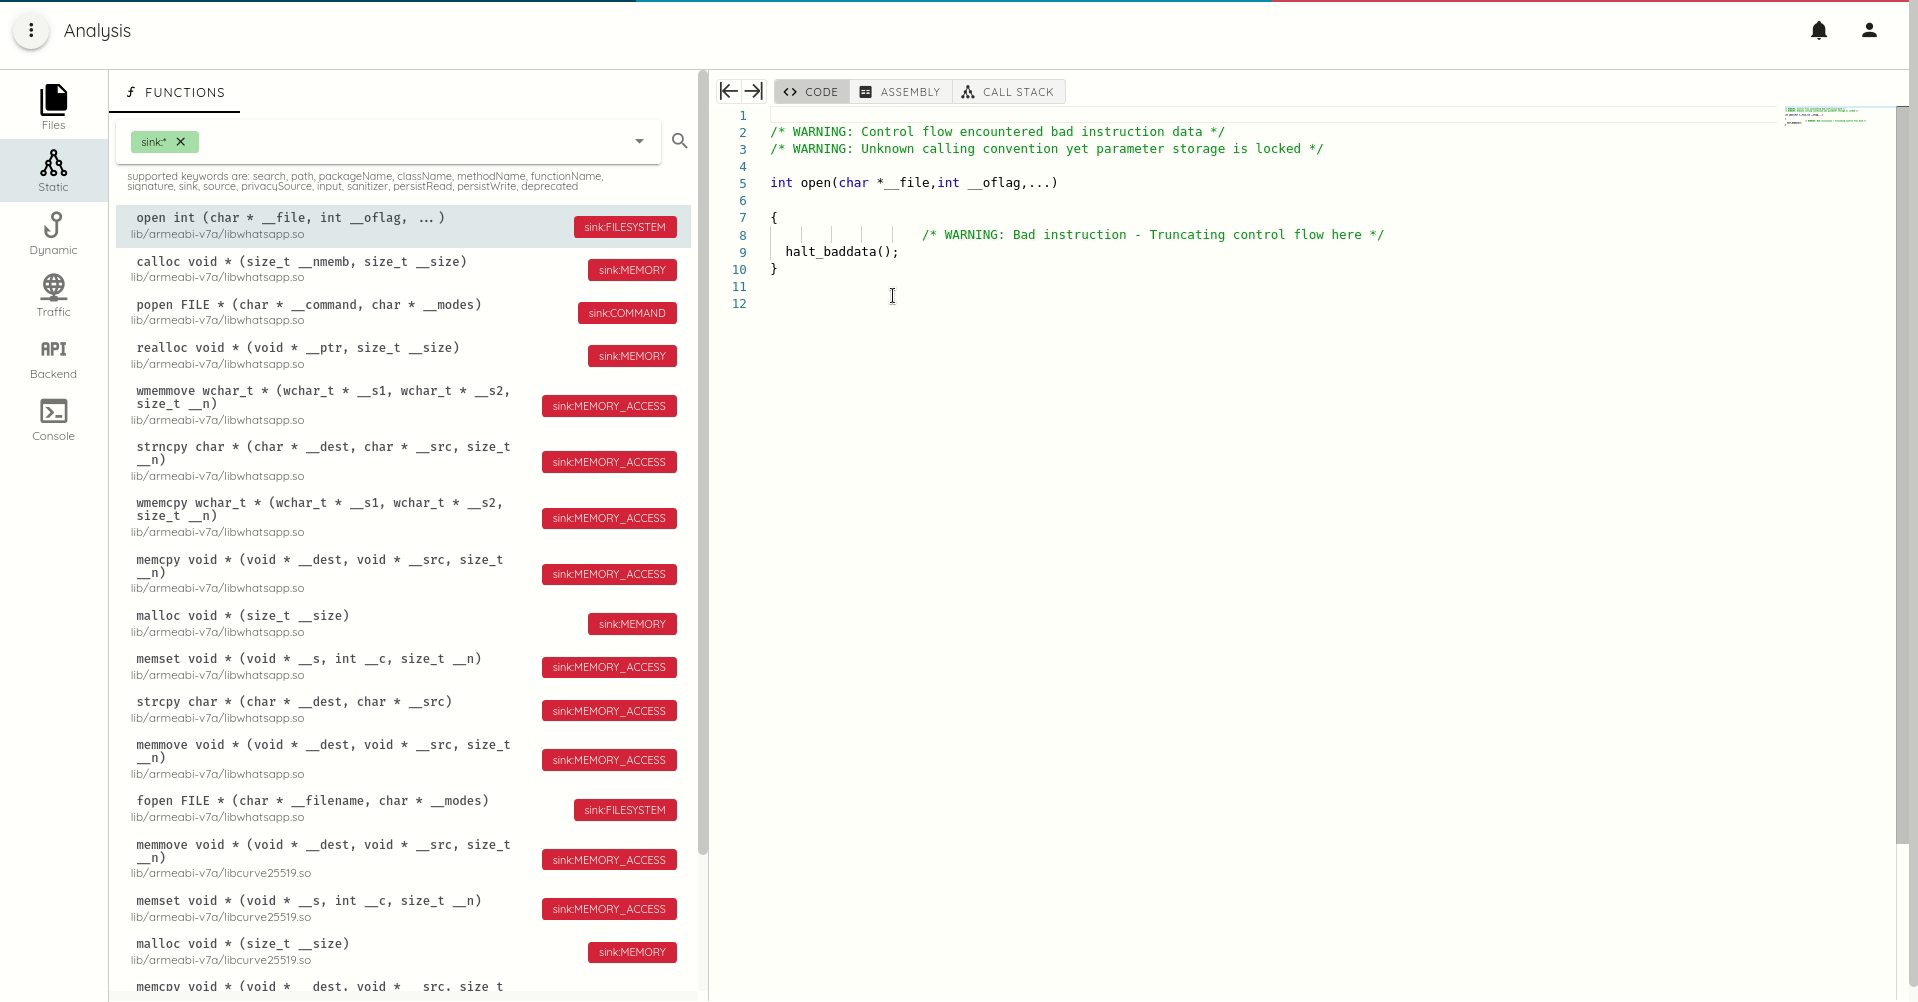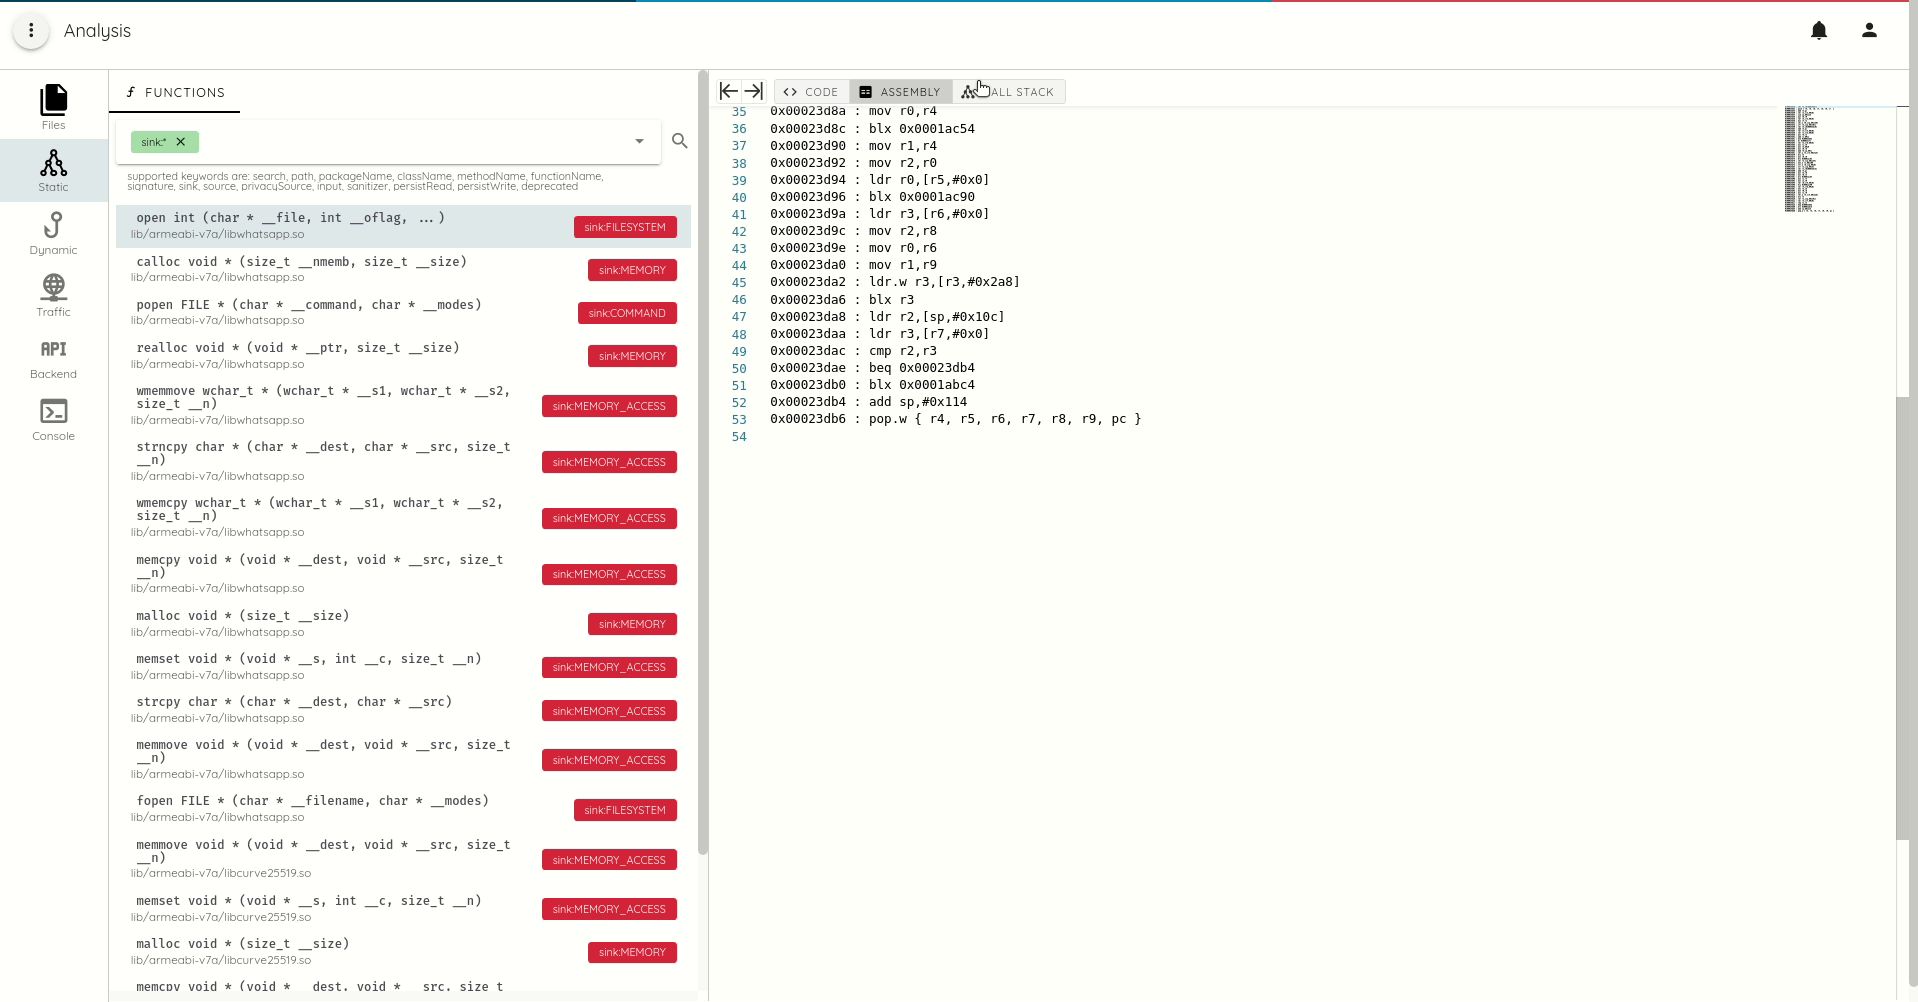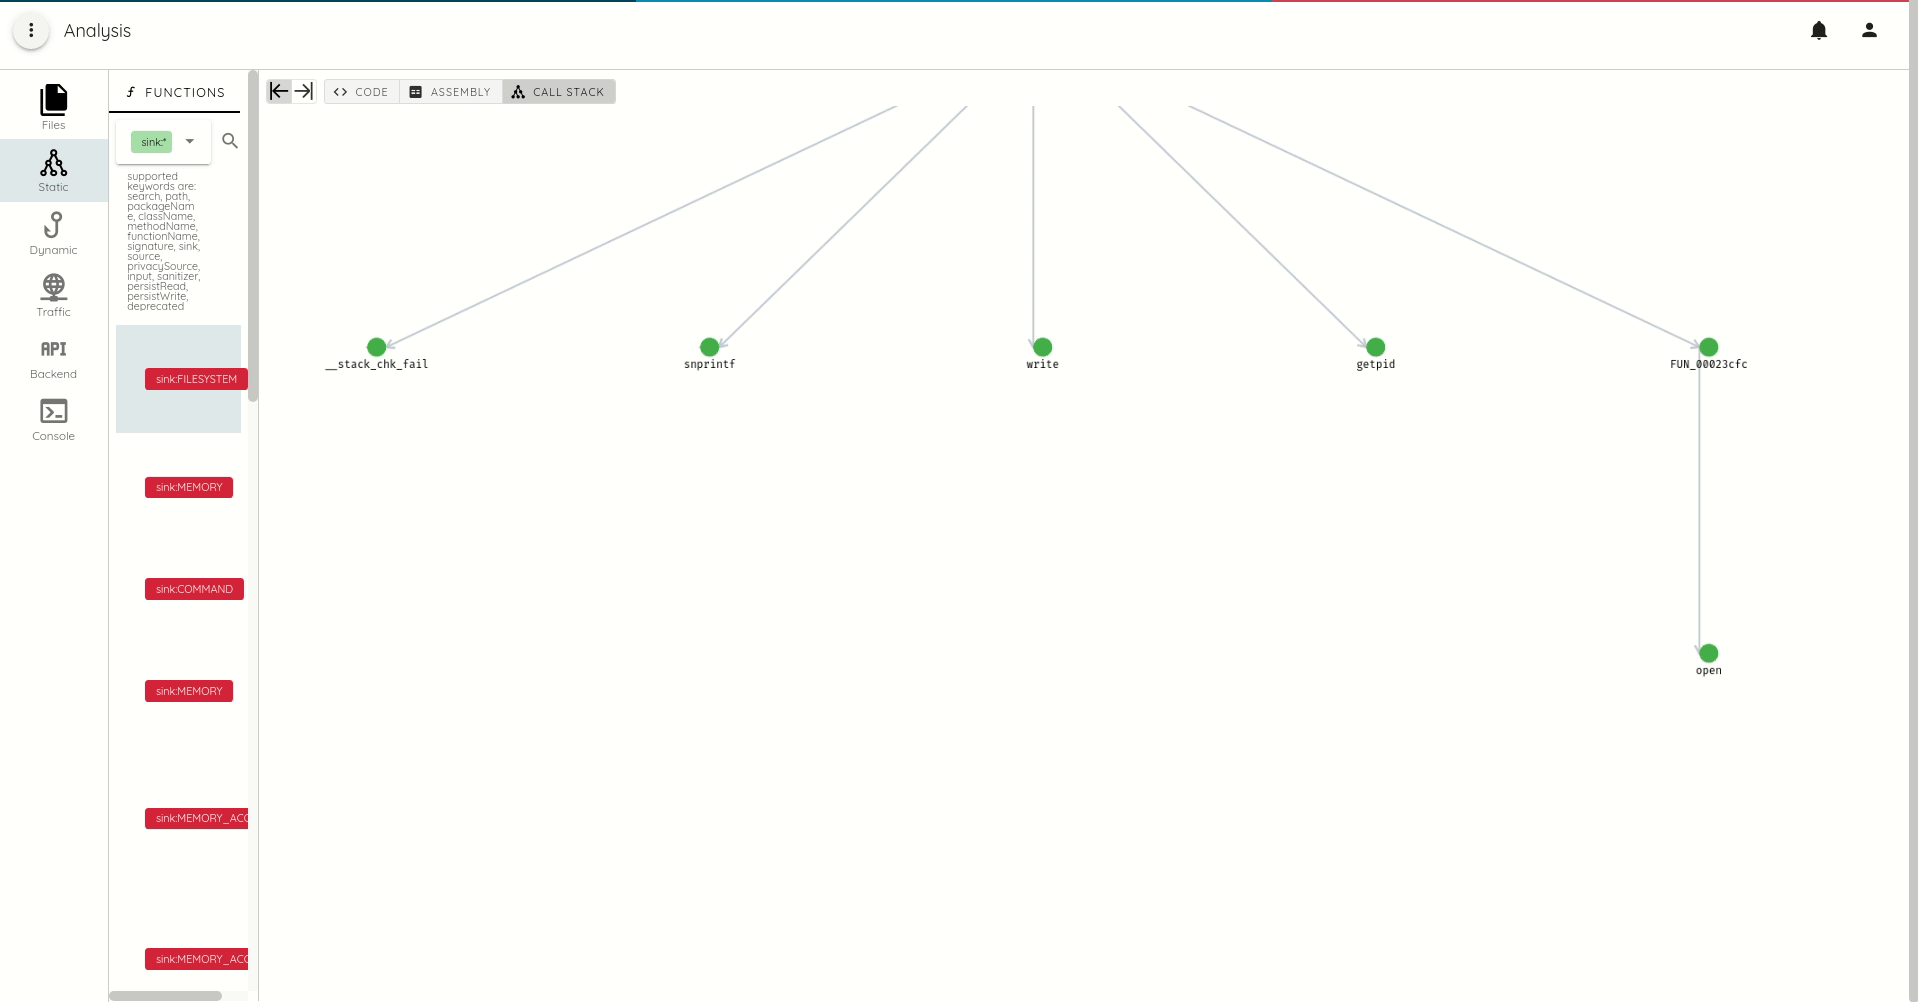
- Desensamblado y descompilación de archivos Macho y ELF para ARM y ARM64
- Listado de cadenas de archivos Macho y ELF
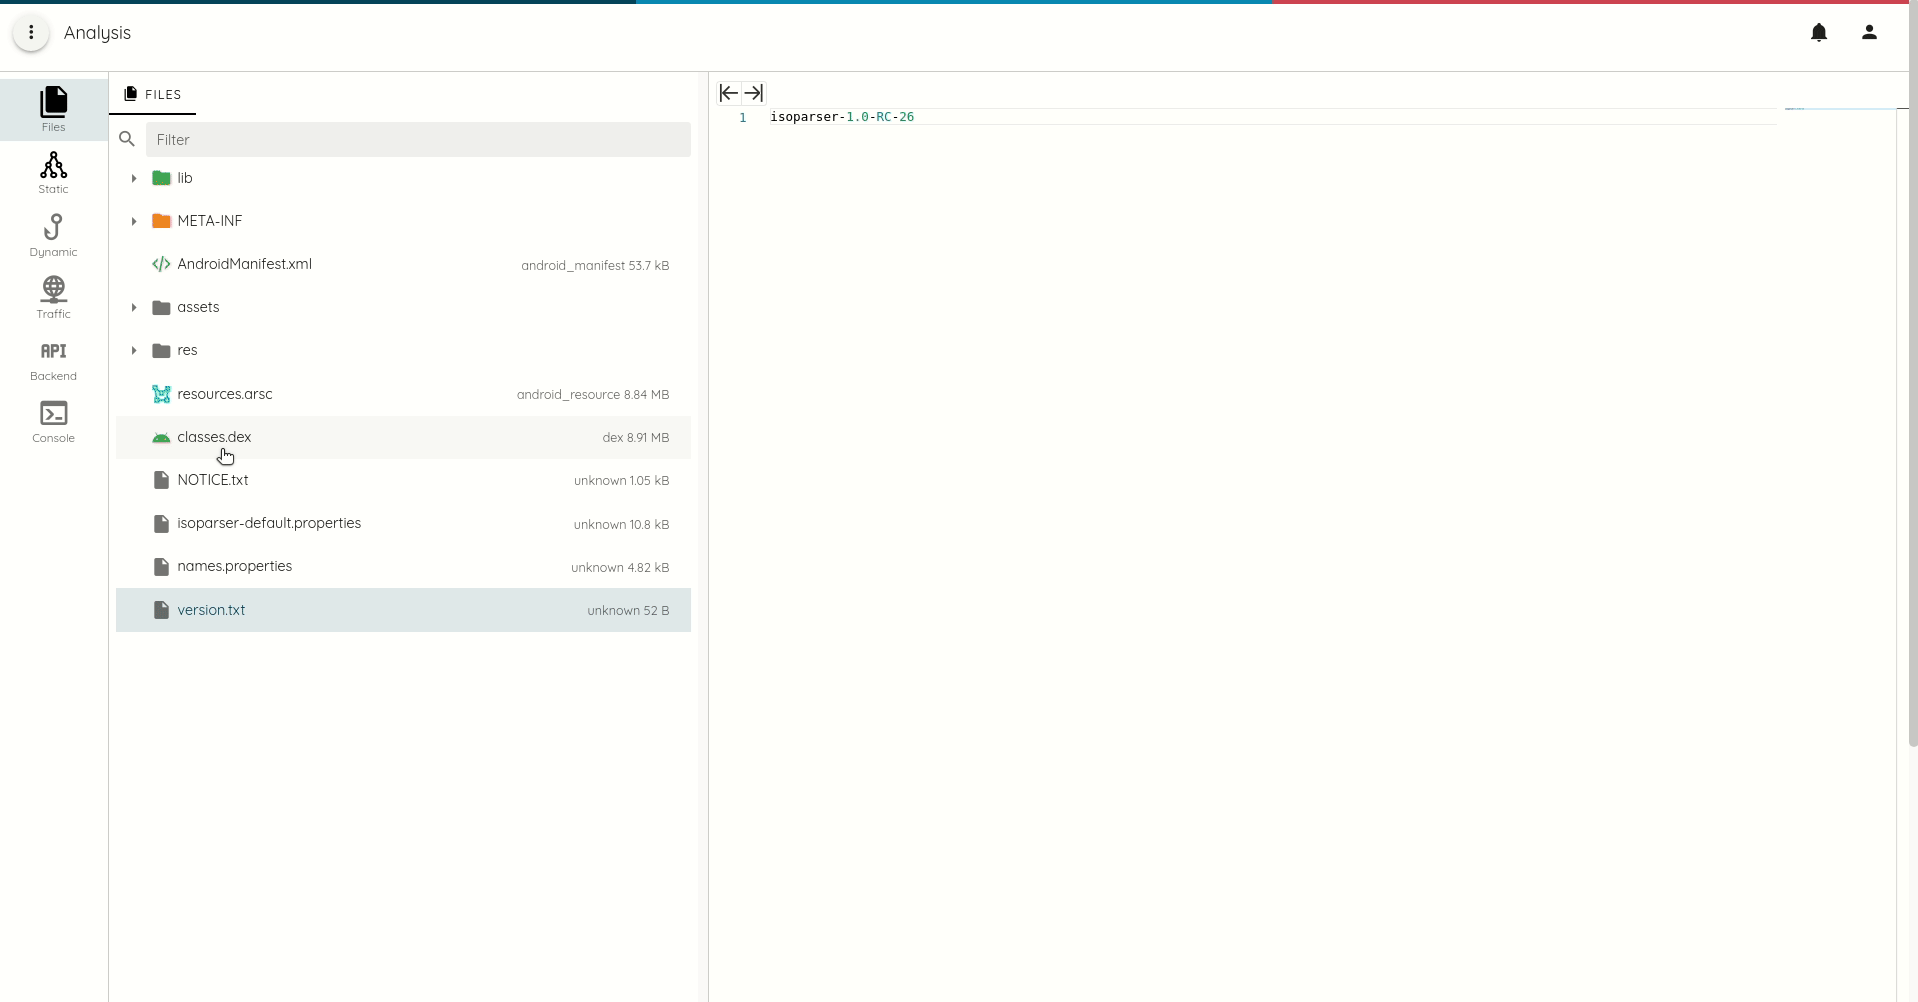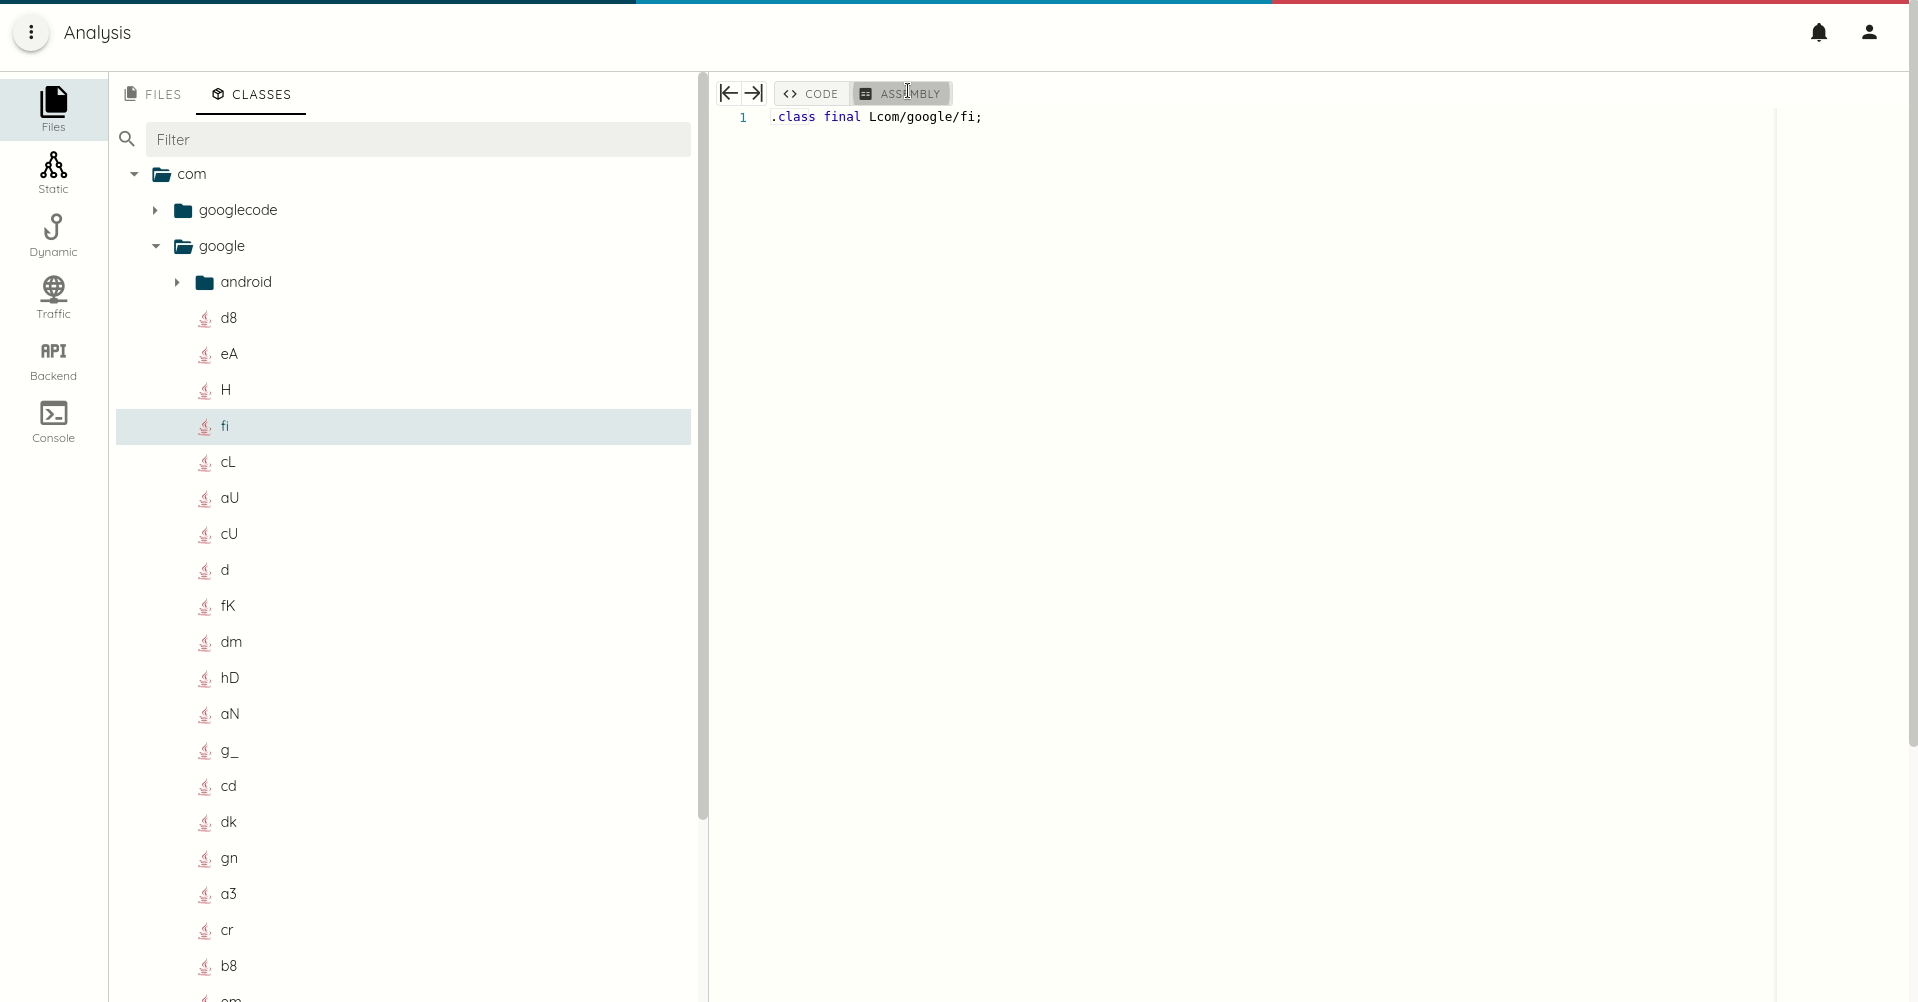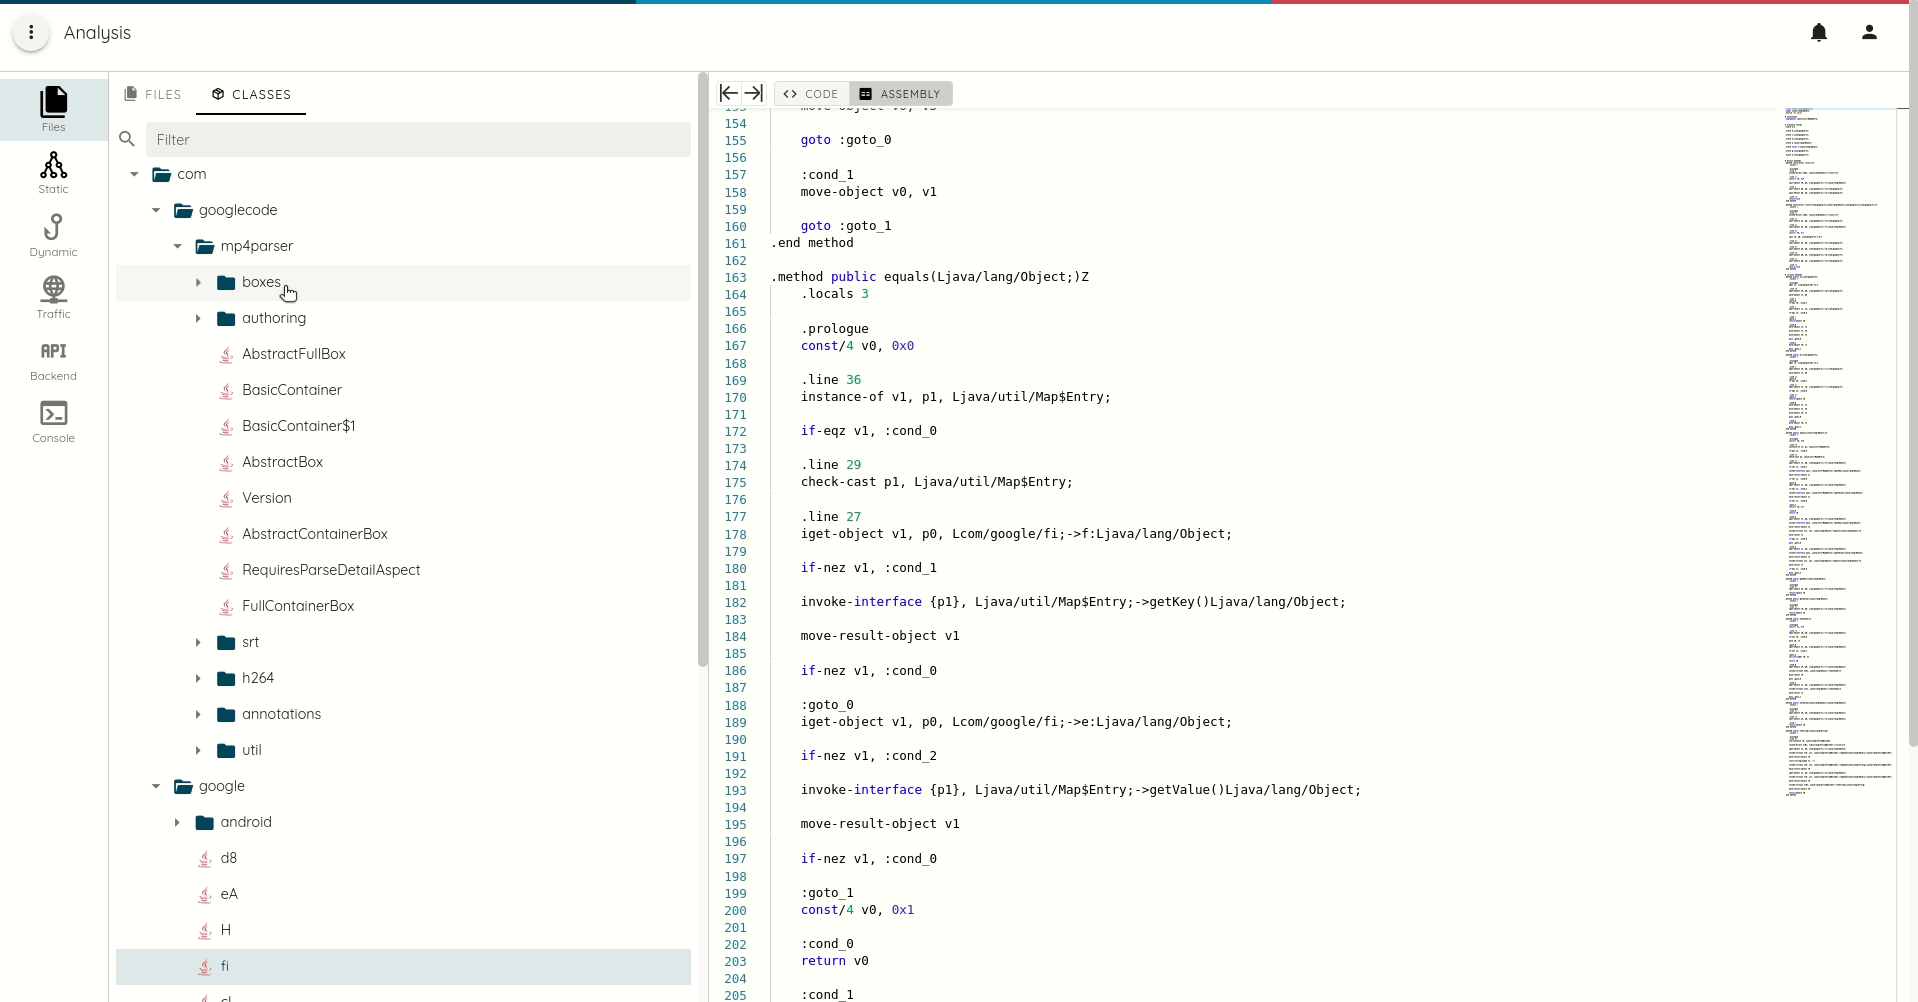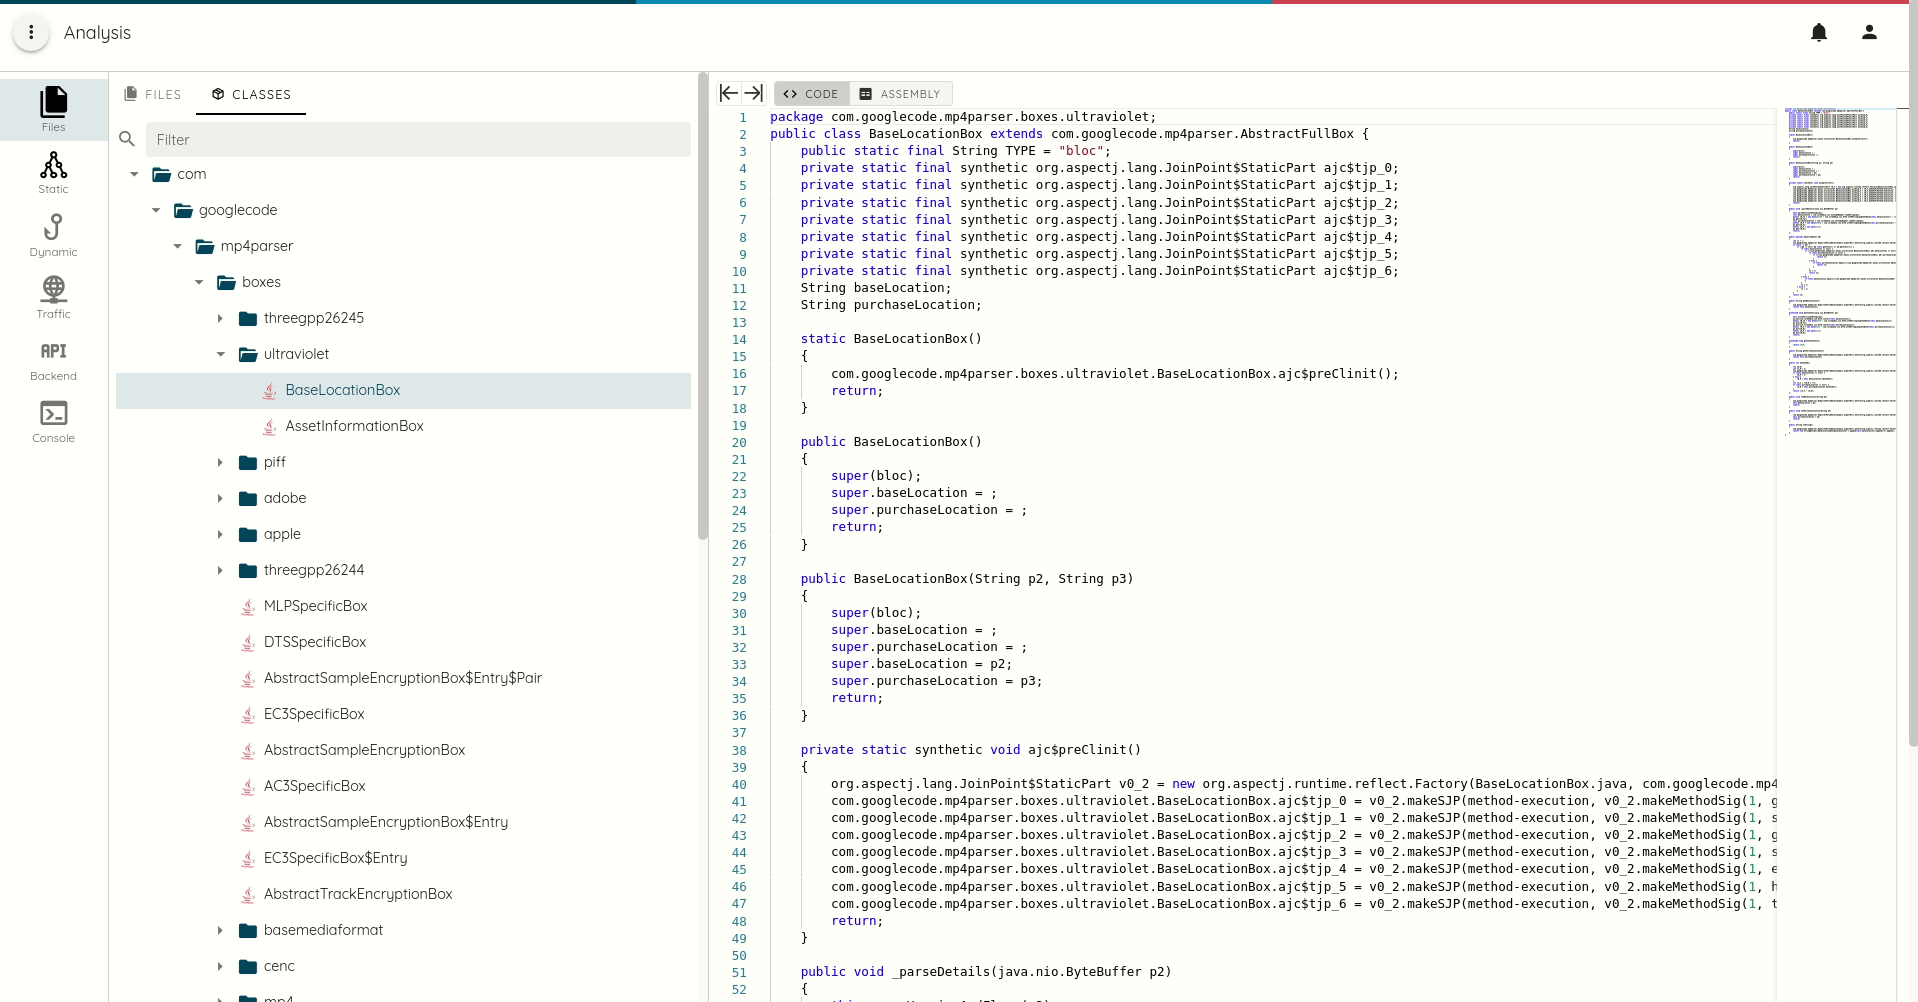
- Listado de clases DEX
- Listado de smali DEX y descompilación a java
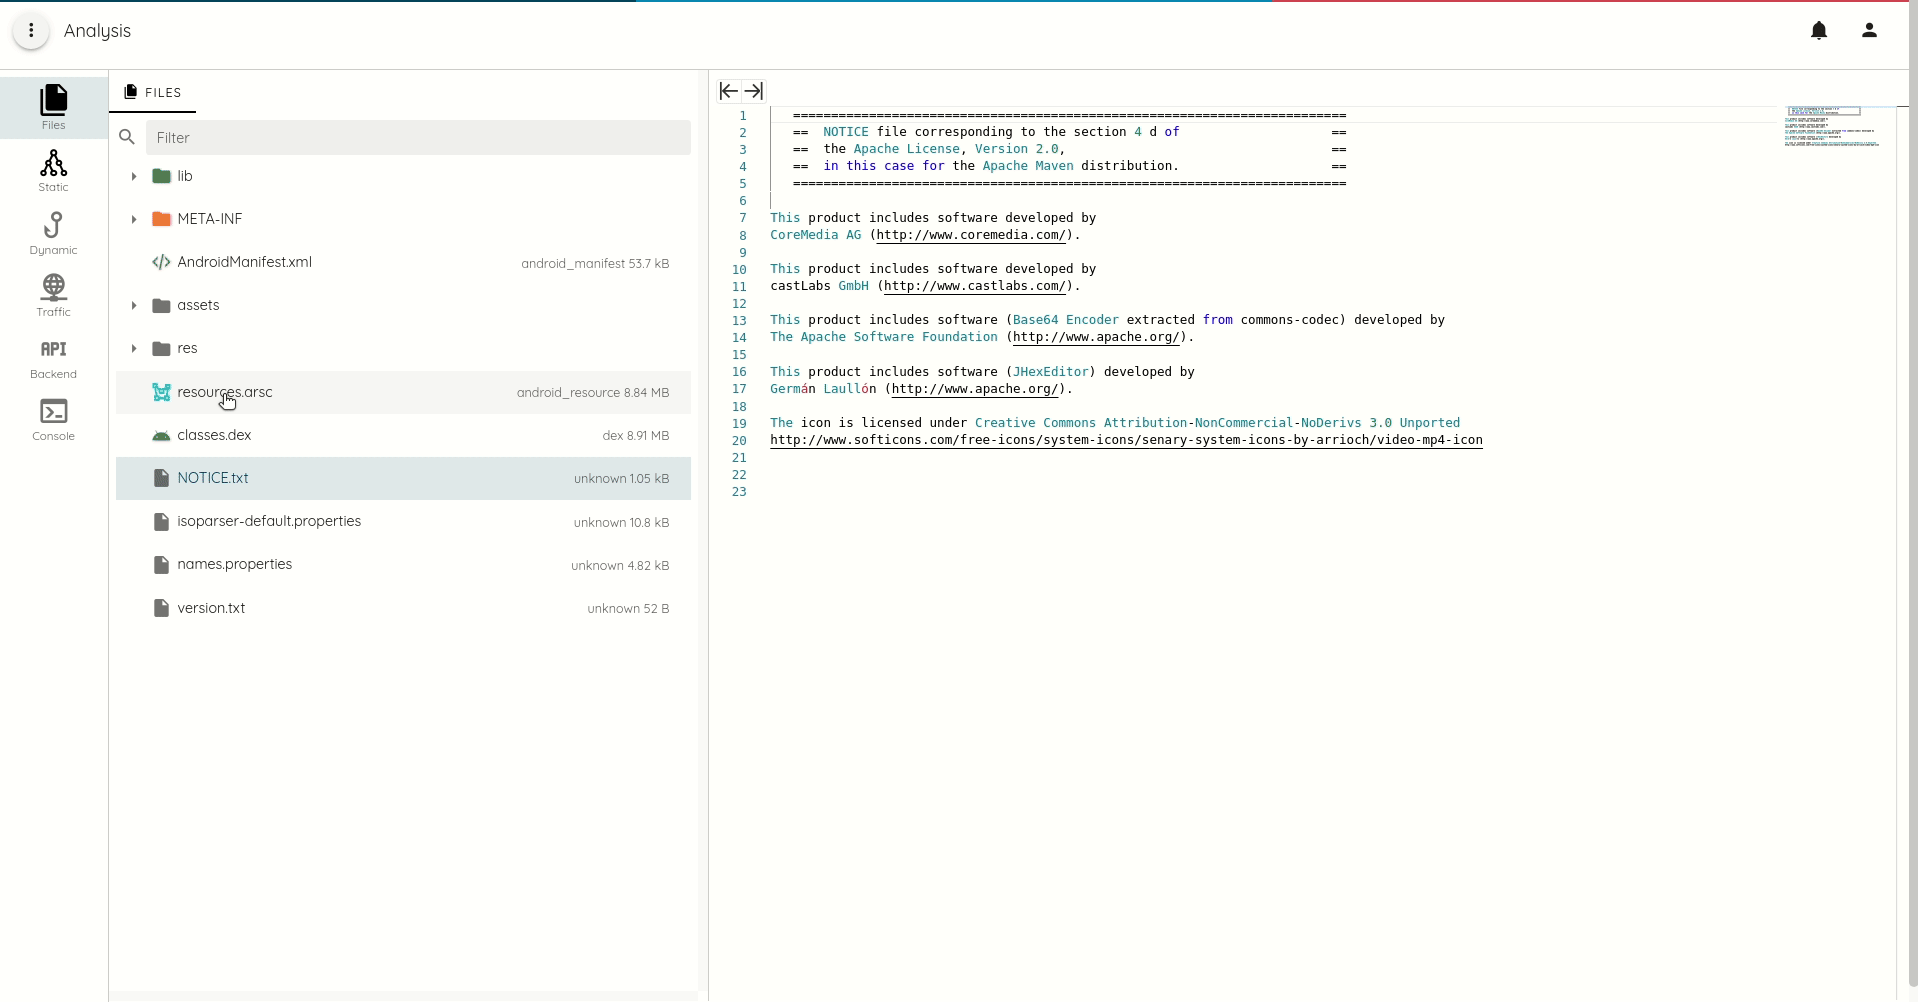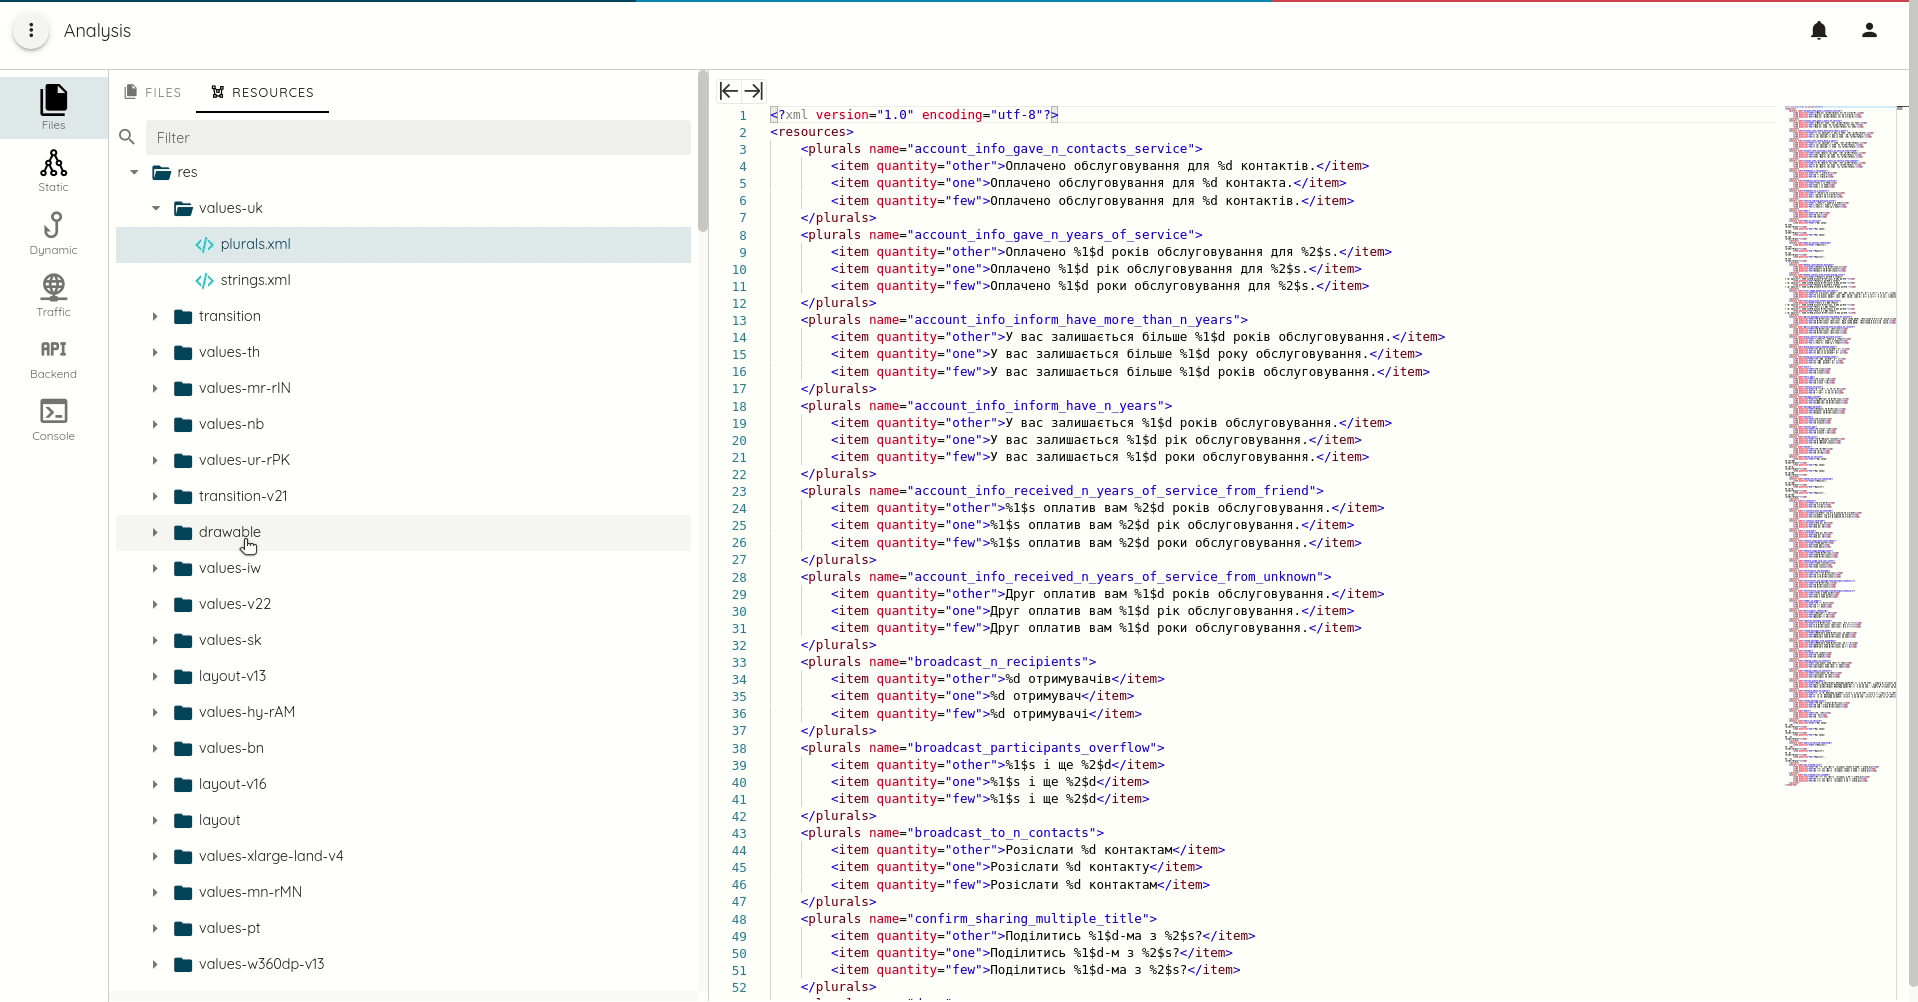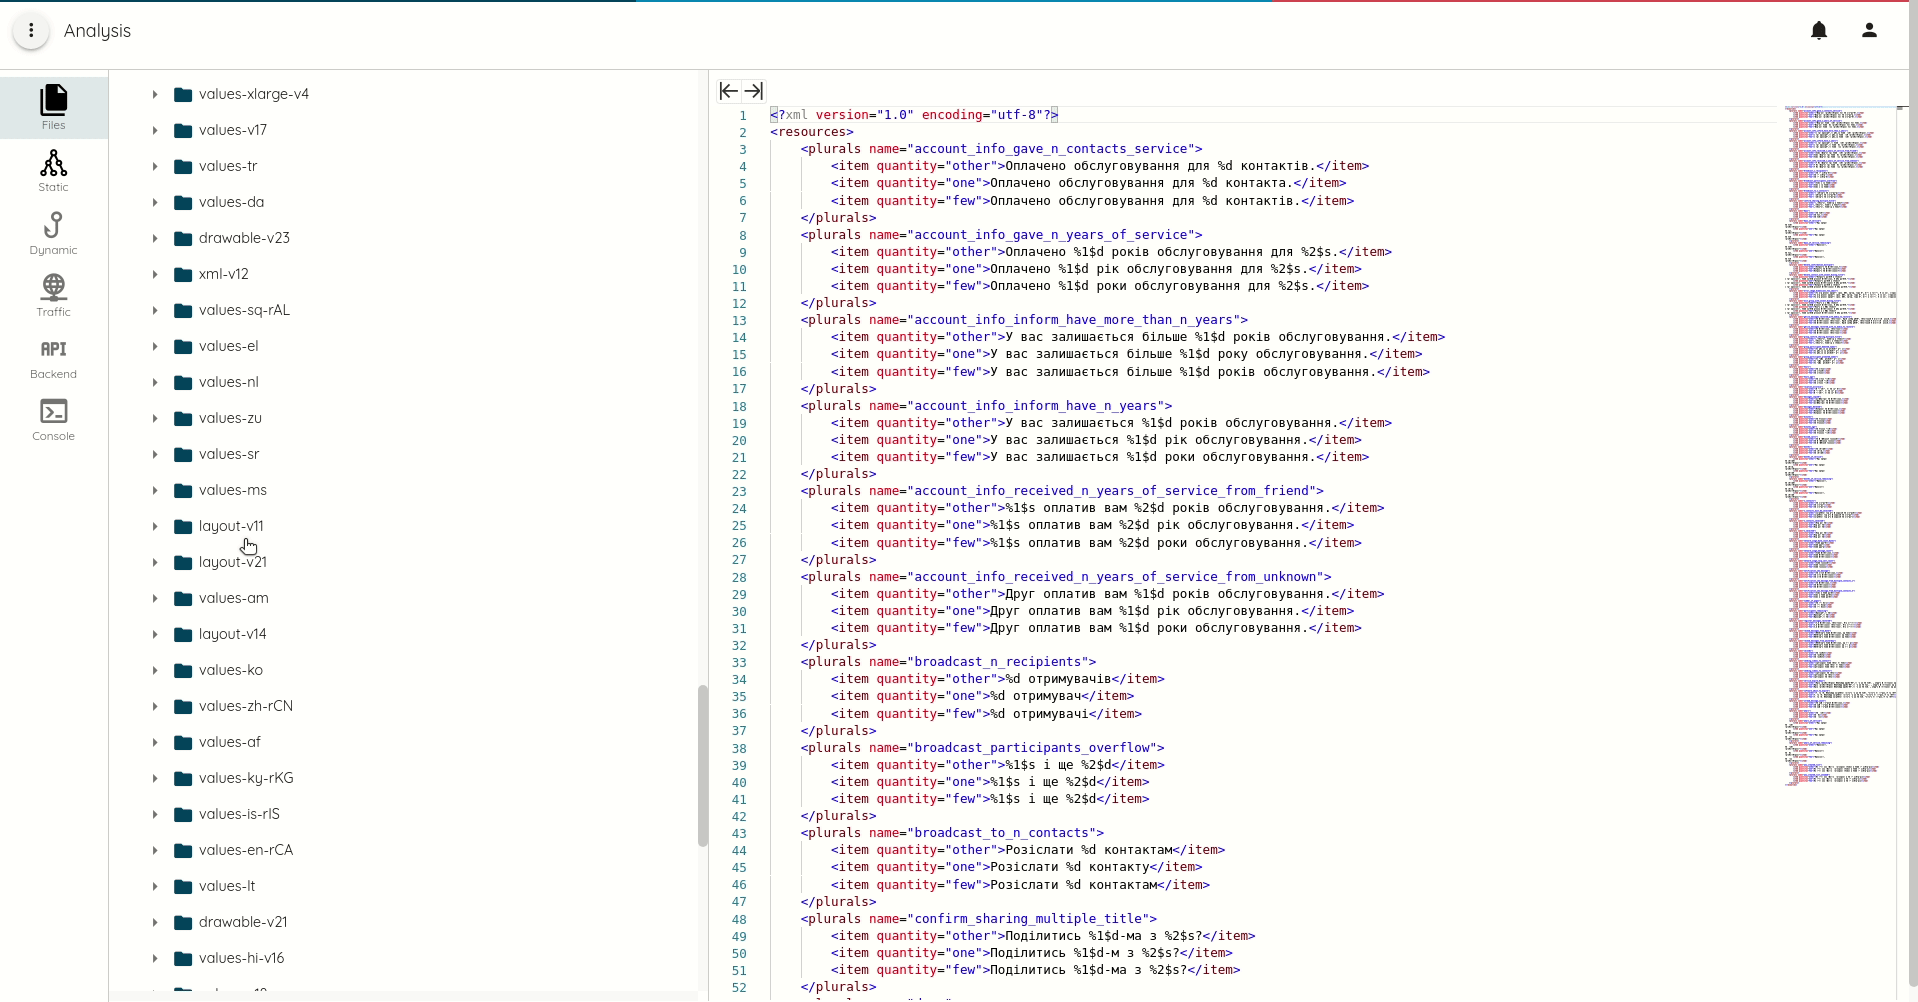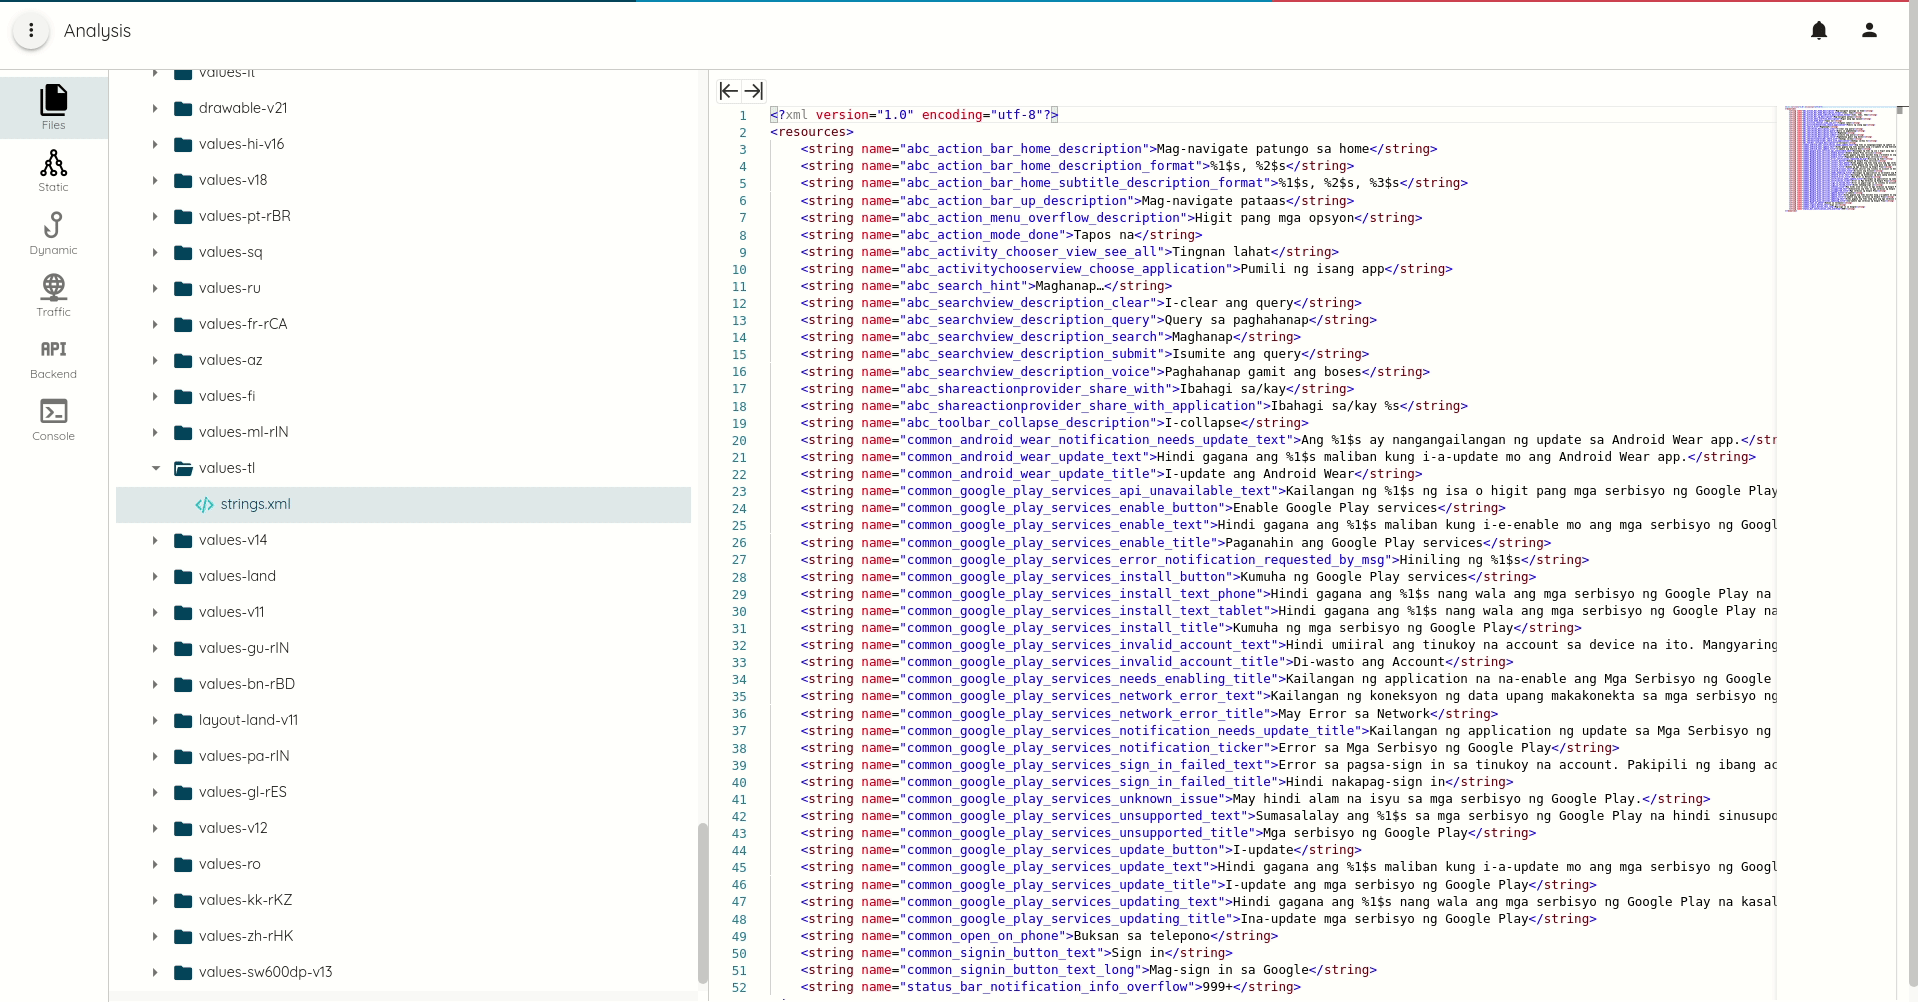
- Extracción de recursos de Android
- Extracción del manifiesto de Android
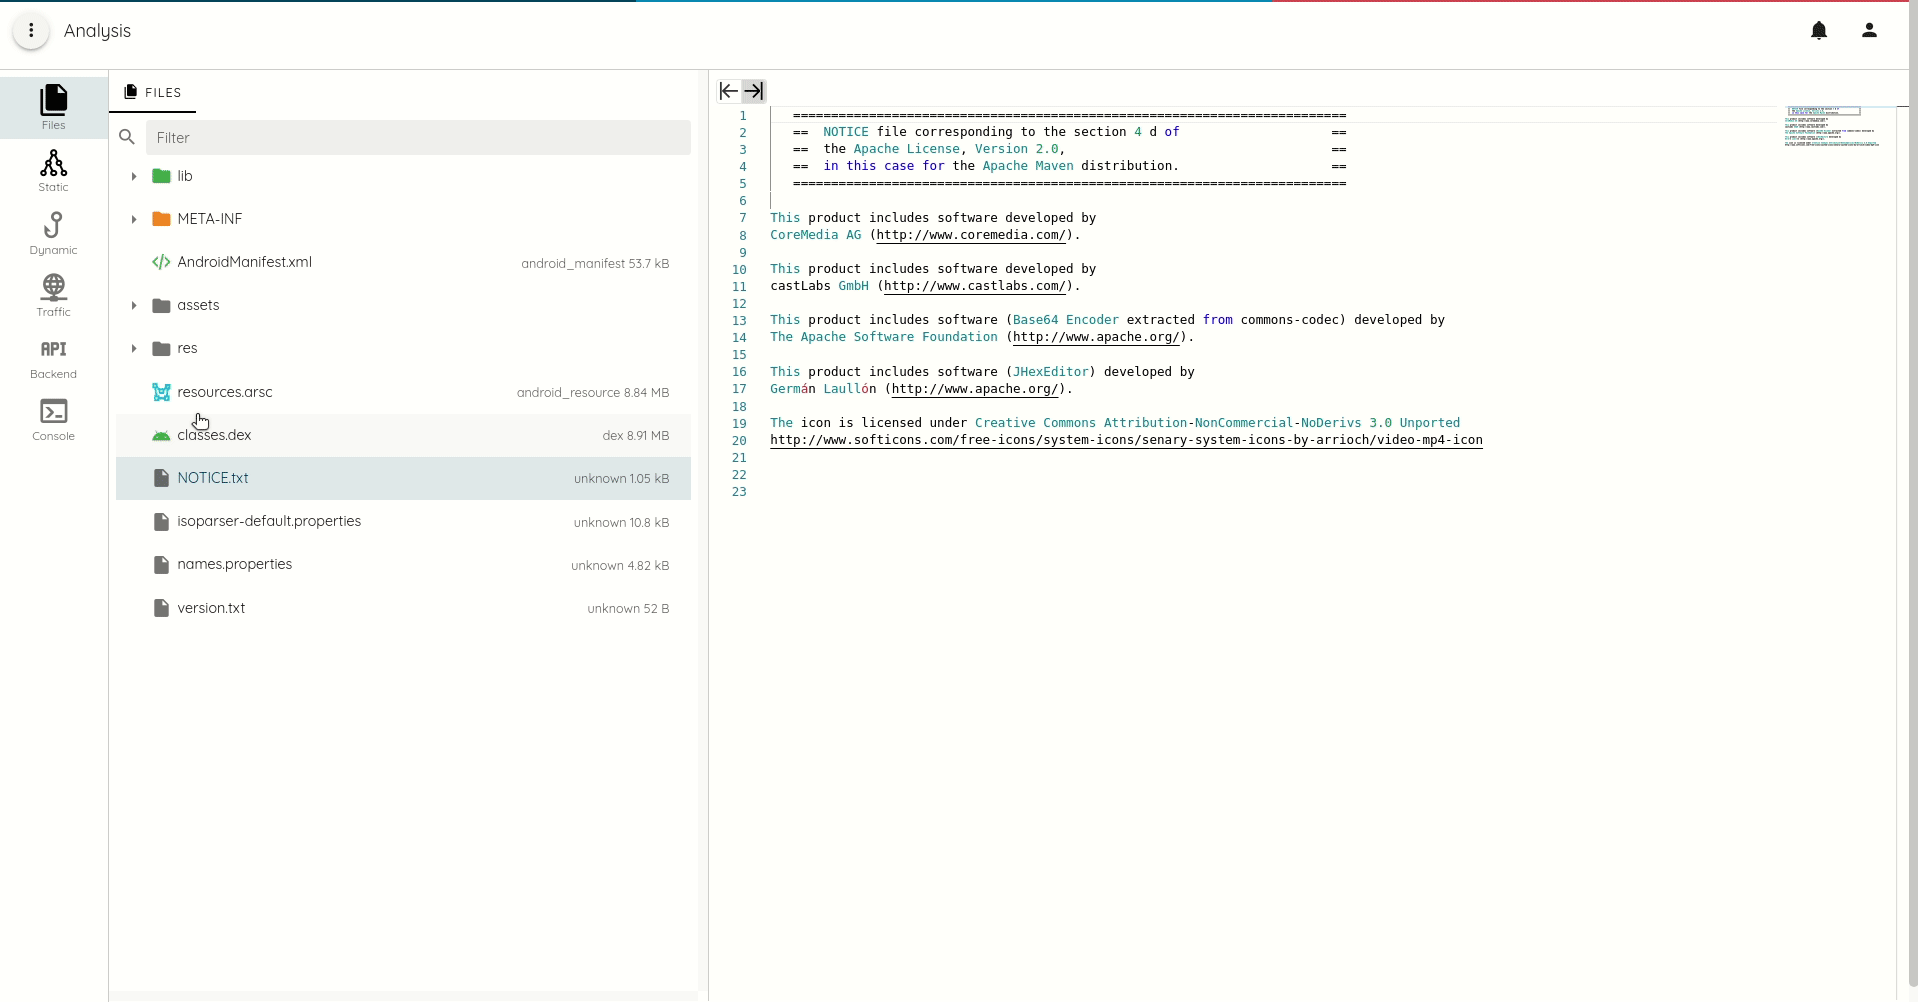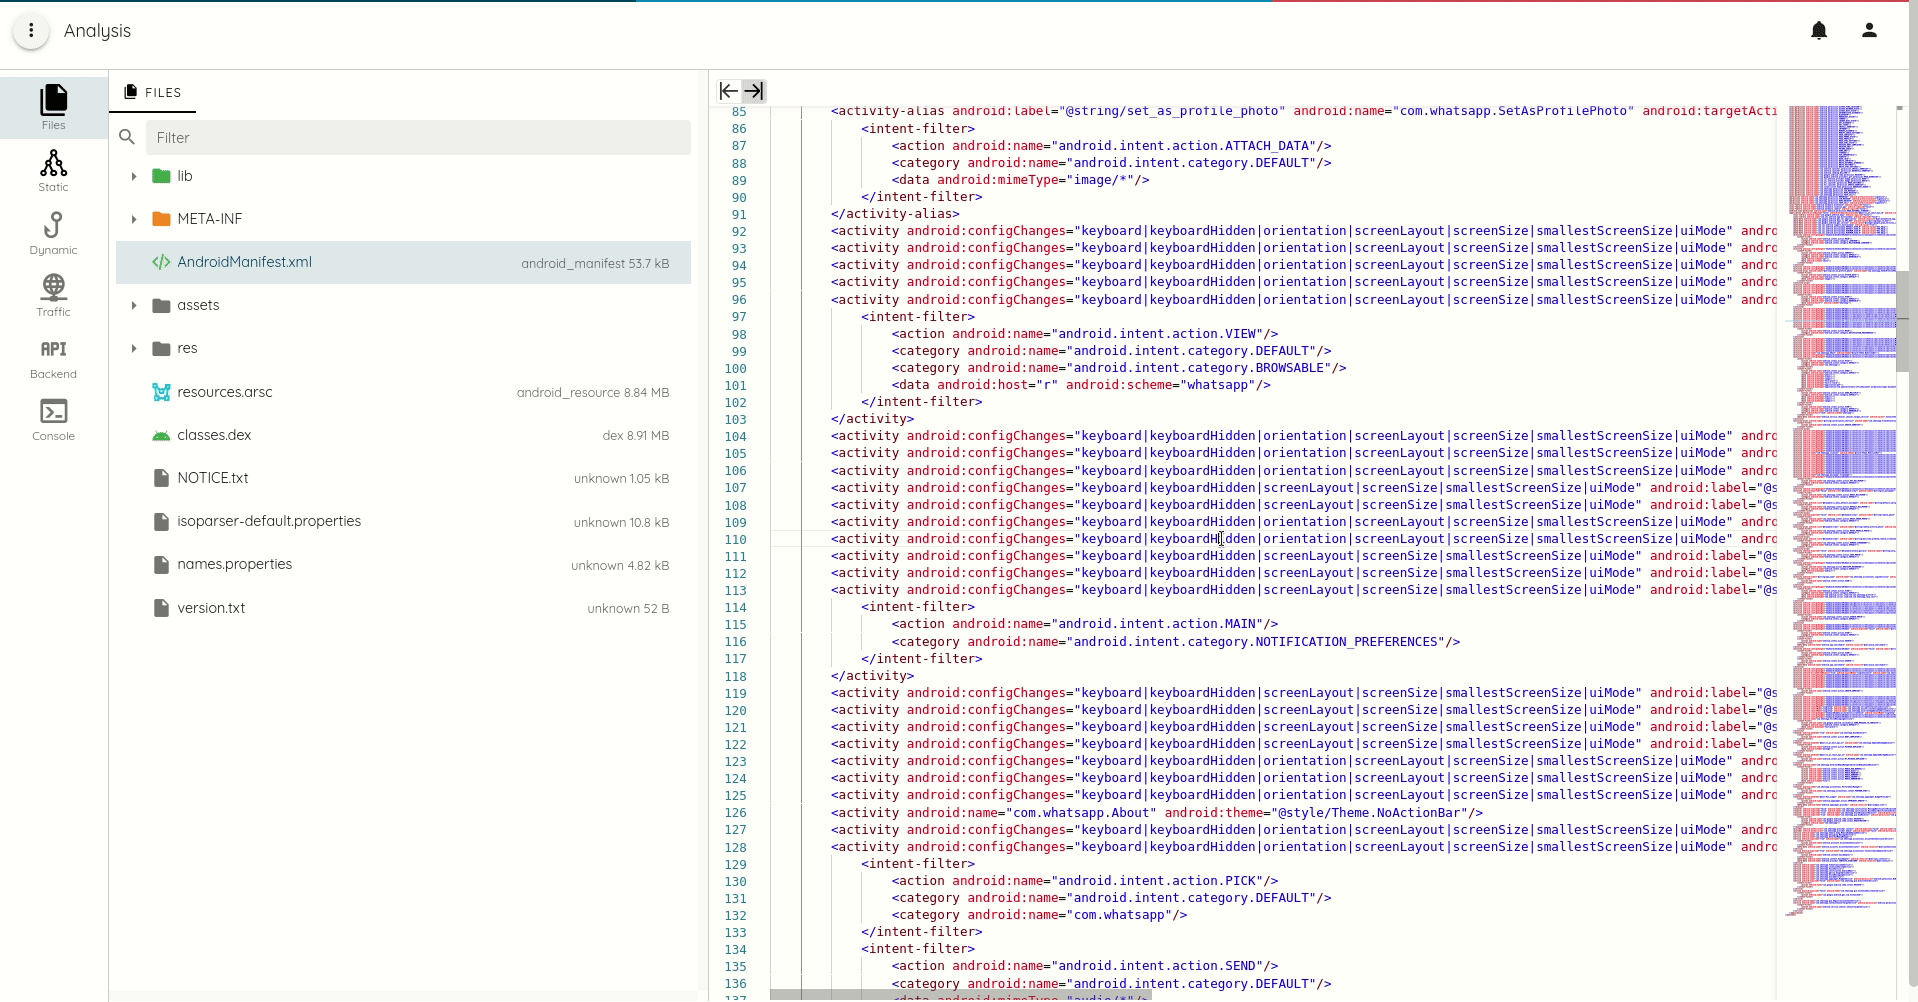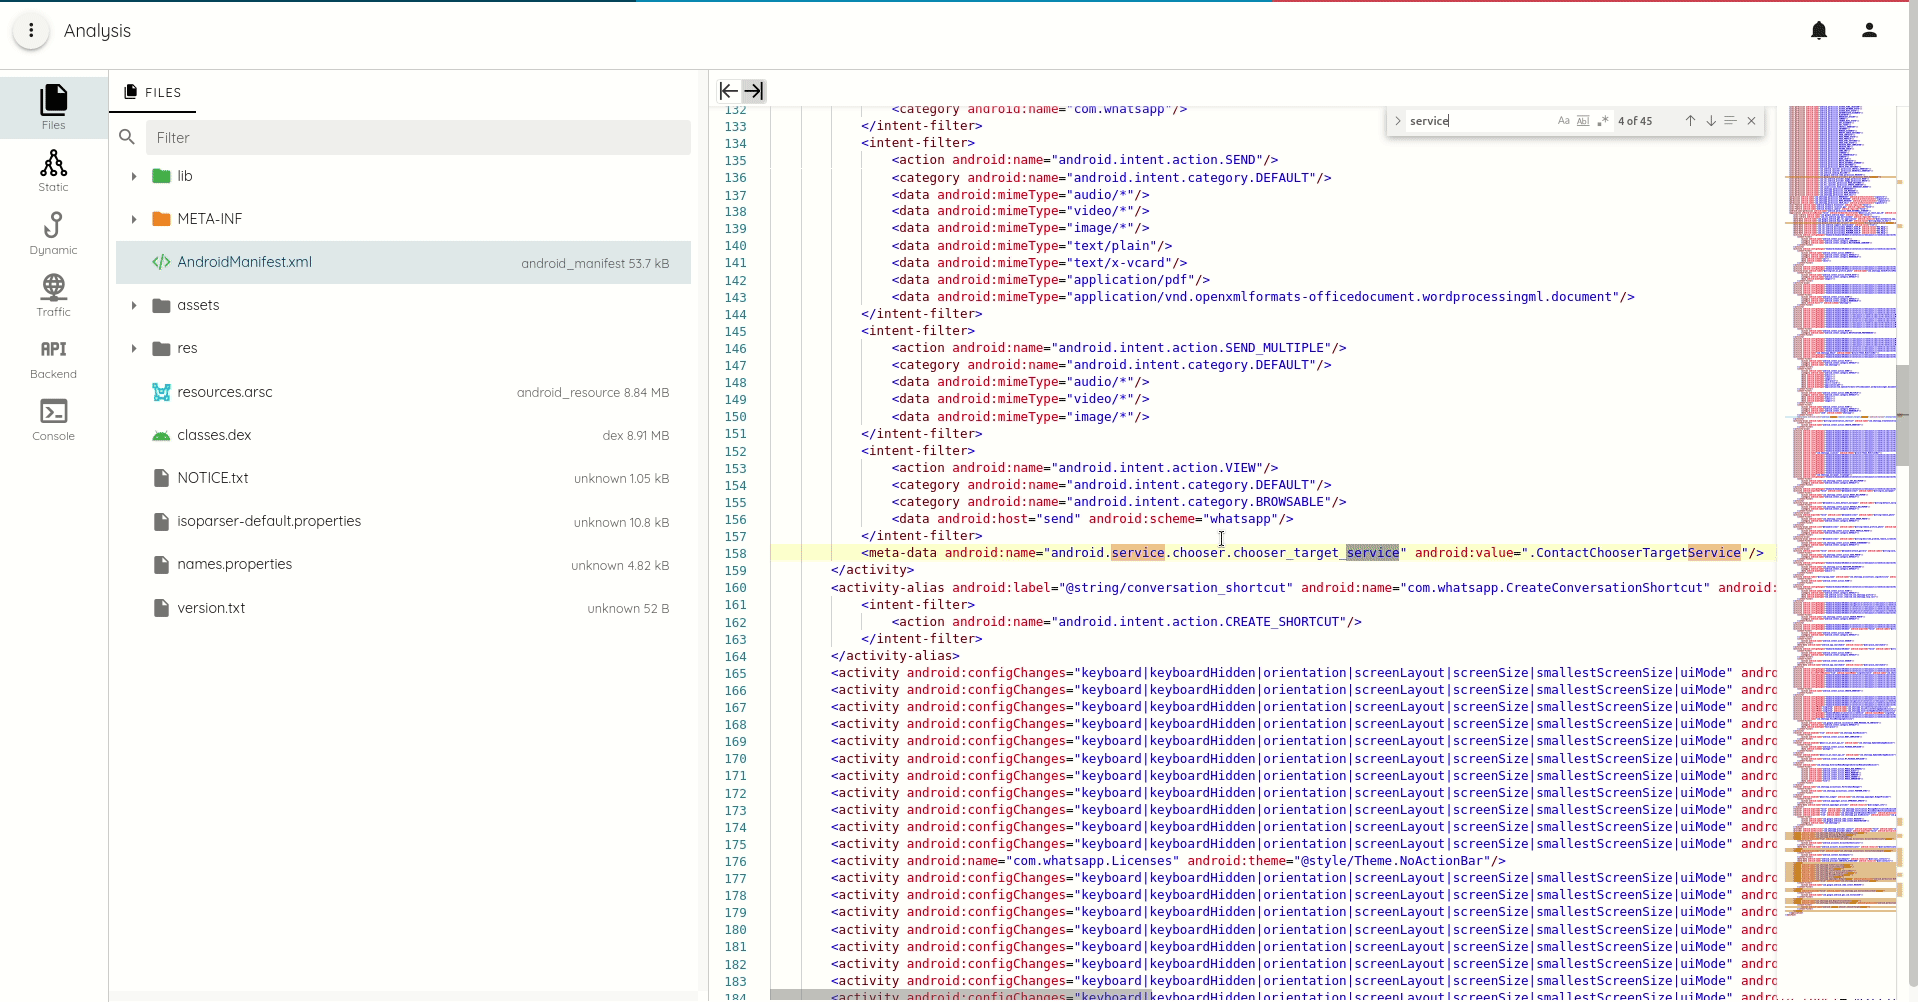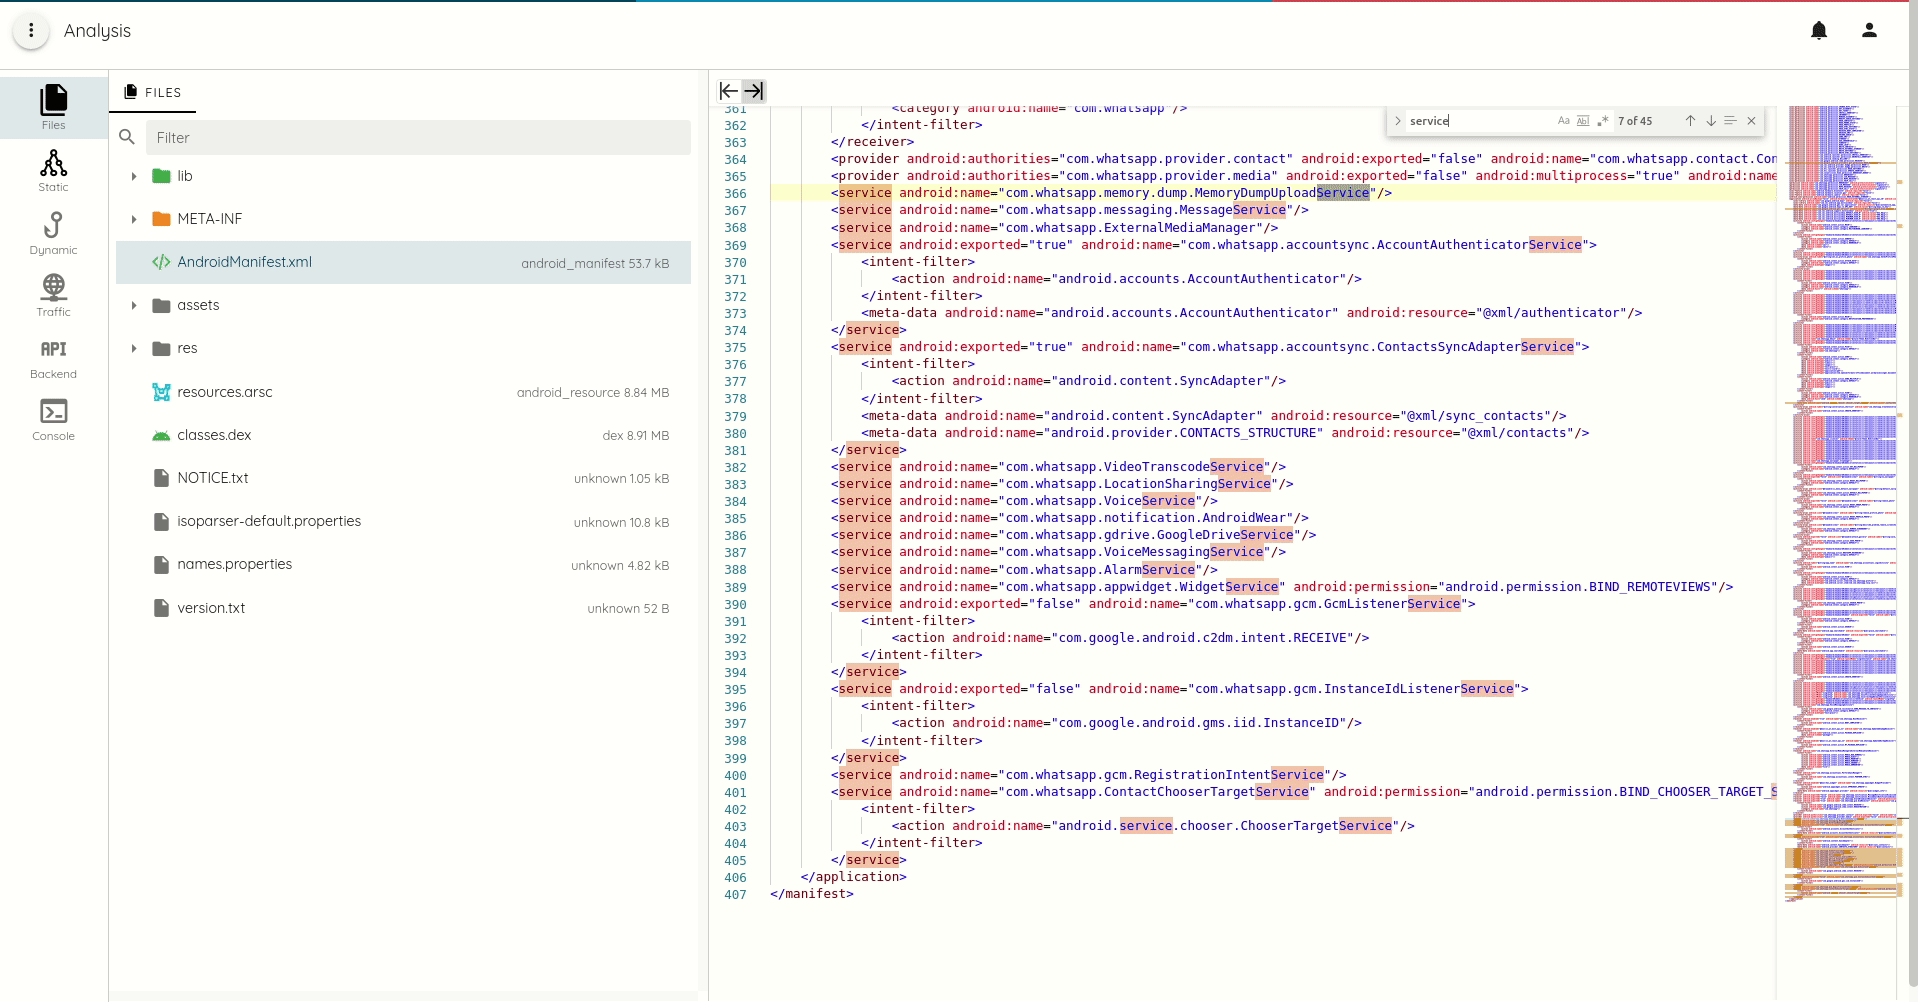
- Traza de llamadas de funciones DEX, Macho y ELF con generación completa de refs y xrefs
-
Etiquetado de funciones peligrosas para identificar los puntos críticos de seguridad. El etiquetado distingue entre:
- Sink: más de una docena de categorías de sink. Los sinks son funciones o métodos que pueden dar lugar a vulnerabilidades, como
execSQL, que puede provocar una inyección SQL si la entrada está controlada por el usuario. - Source: las funciones y métodos source devuelven entradas no confiables que pueden proceder de la red, de IPC o del sistema de archivos (almacenamiento externo) ... Las funciones source deben sanearse antes de ser utilizadas por los métodos sink.
- Privacy Source: las funciones y métodos privacy source devuelven entradas sensibles, como la ubicación del usuario, los SMS o los puntos de acceso wifi, que pueden afectar a la privacidad del usuario
- Input: los métodos input suelen ser métodos sobrescribibles que sirven como callbacks y cuyos parámetros no son confiables
y pueden ser manipulados por un atacante. Un ejemplo típico son los métodos
query,update,insert,delete, etc. de los content providers. - Sanitizer: las funciones y métodos sanitizer se utilizan para depurar las entradas no confiables para un uso concreto de una API.
- Persist Read and Write: persist read y write son útiles para encontrar vulnerabilidades de inyección de segundo orden. Las operaciones de lectura y escritura son independientes.
- Deprecated: simplemente funciones y métodos obsoletos.
- Sink: más de una docena de categorías de sink. Los sinks son funciones o métodos que pueden dar lugar a vulnerabilidades, como
-
Generación de trazas de llamadas contextuales.
Espere una gran cantidad de nuevas funcionalidades en los próximos meses. La próxima versión se centrará en el análisis dinámico del backend.
Todas estas funcionalidades están incluidas en el escaneo community y son 100% gratuitas.
Etiquetas:
scan