发布全新分析环境,助力人工评估
全新的分析环境,可查看反汇编、反编译源代码、调用追踪,支持函数标记以及许多其他功能。
我们很高兴地宣布发布 Android 和 iOS 应用分析环境。该 环境的目标是简化人工评估,并让您能够基于 Ostorlab 完成的所有分析编写自定义检查, 这些分析涵盖污点分析、动态调用追踪、拦截的流量以及扫描的 API 请求。
当前版本侧重于静态分析,提供以下功能:
- 列出 APK 和 IPA 文件并可访问其内容
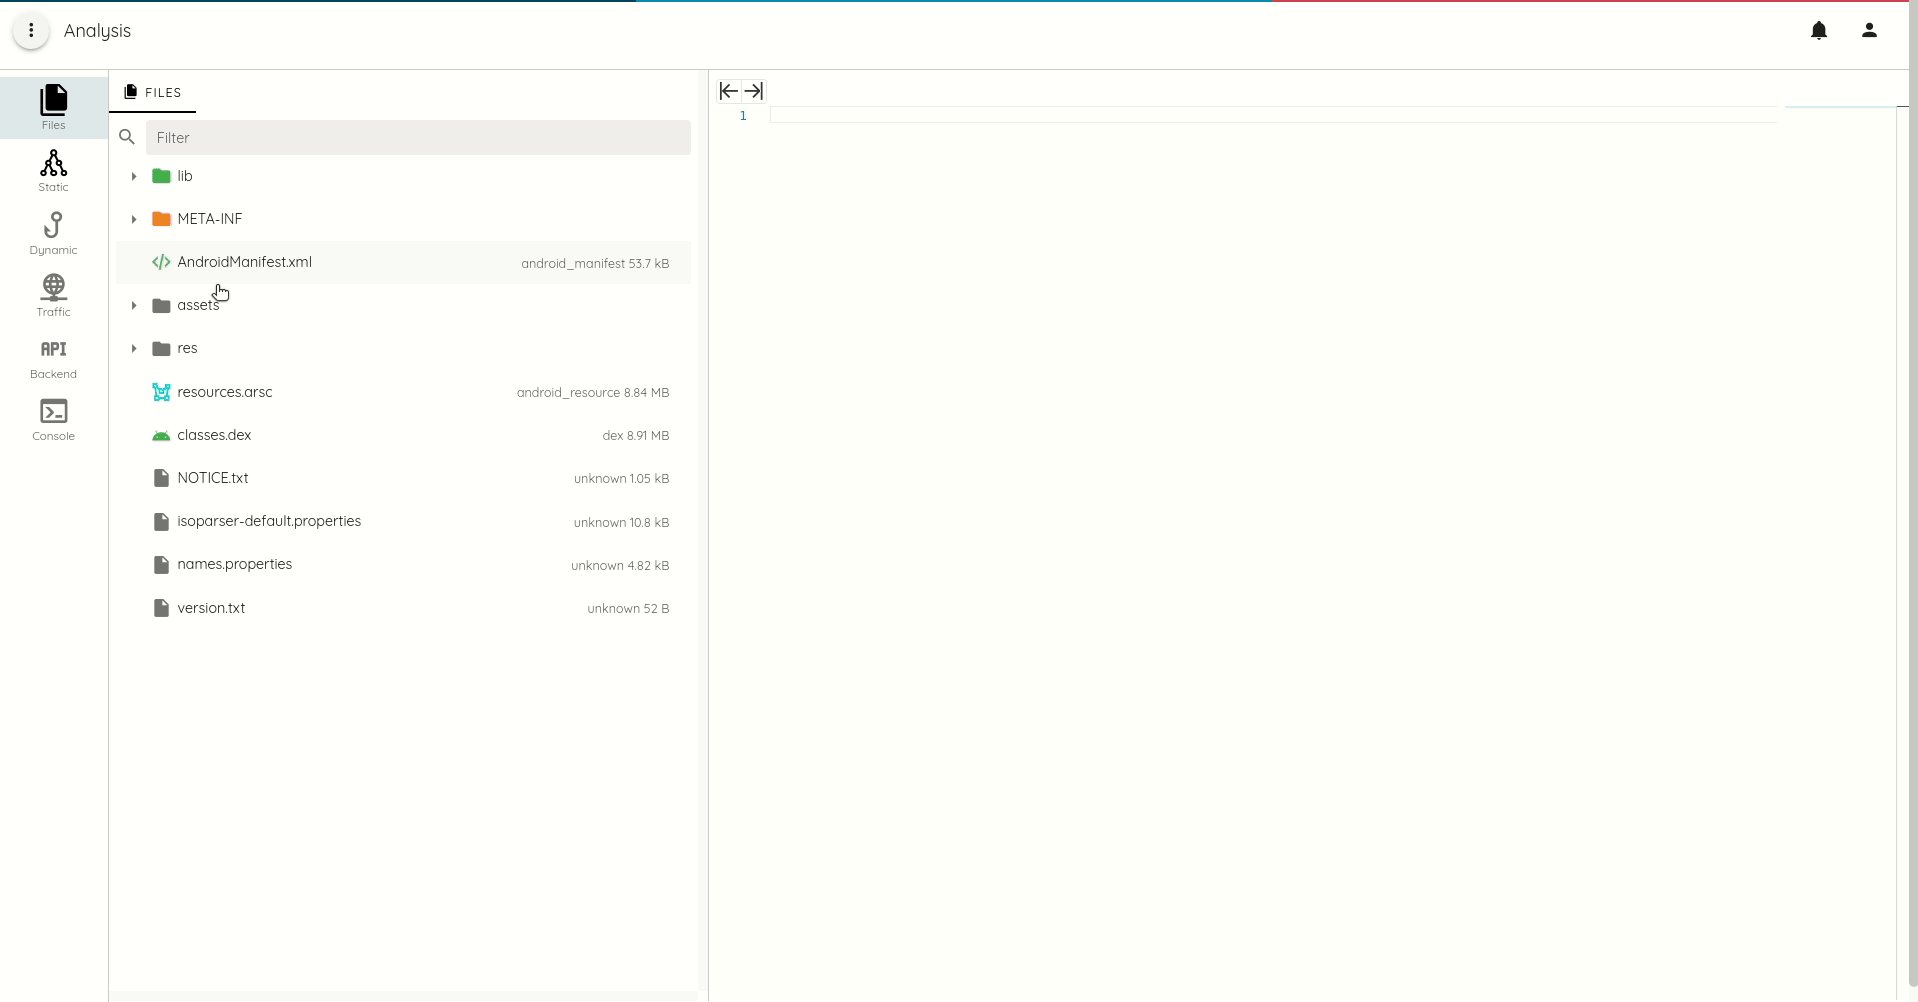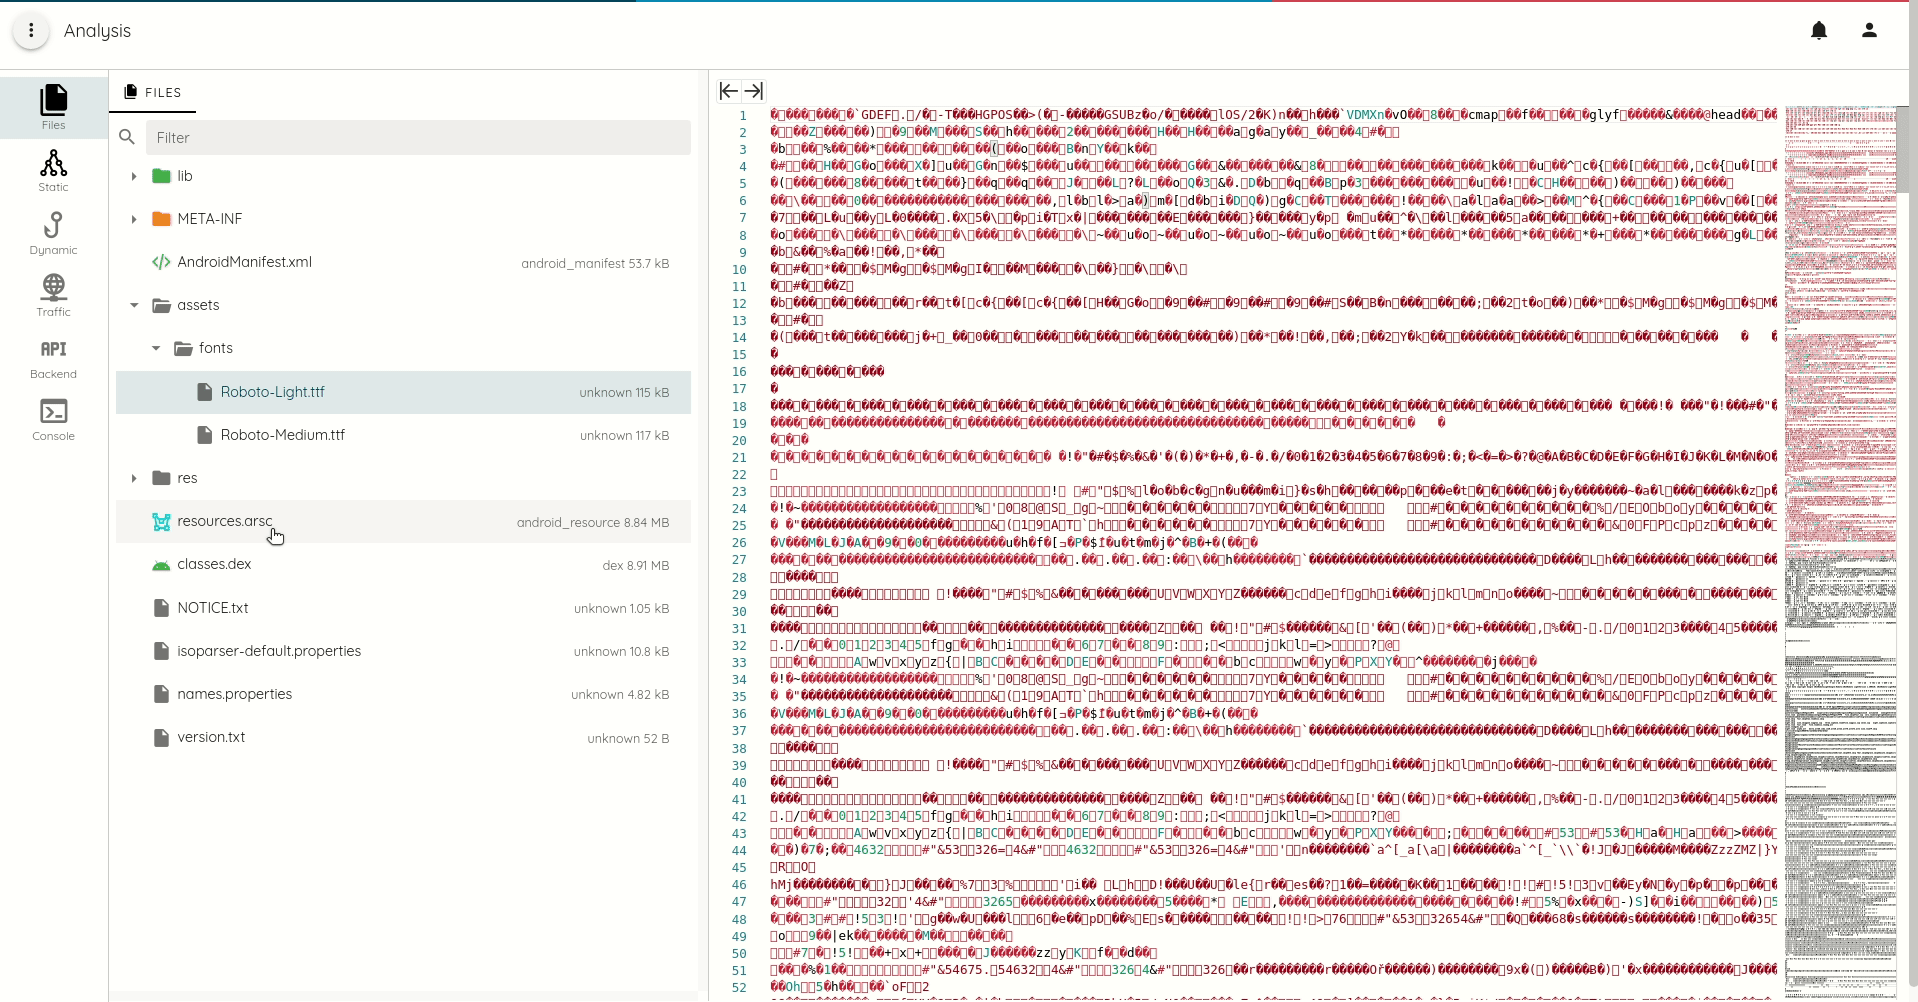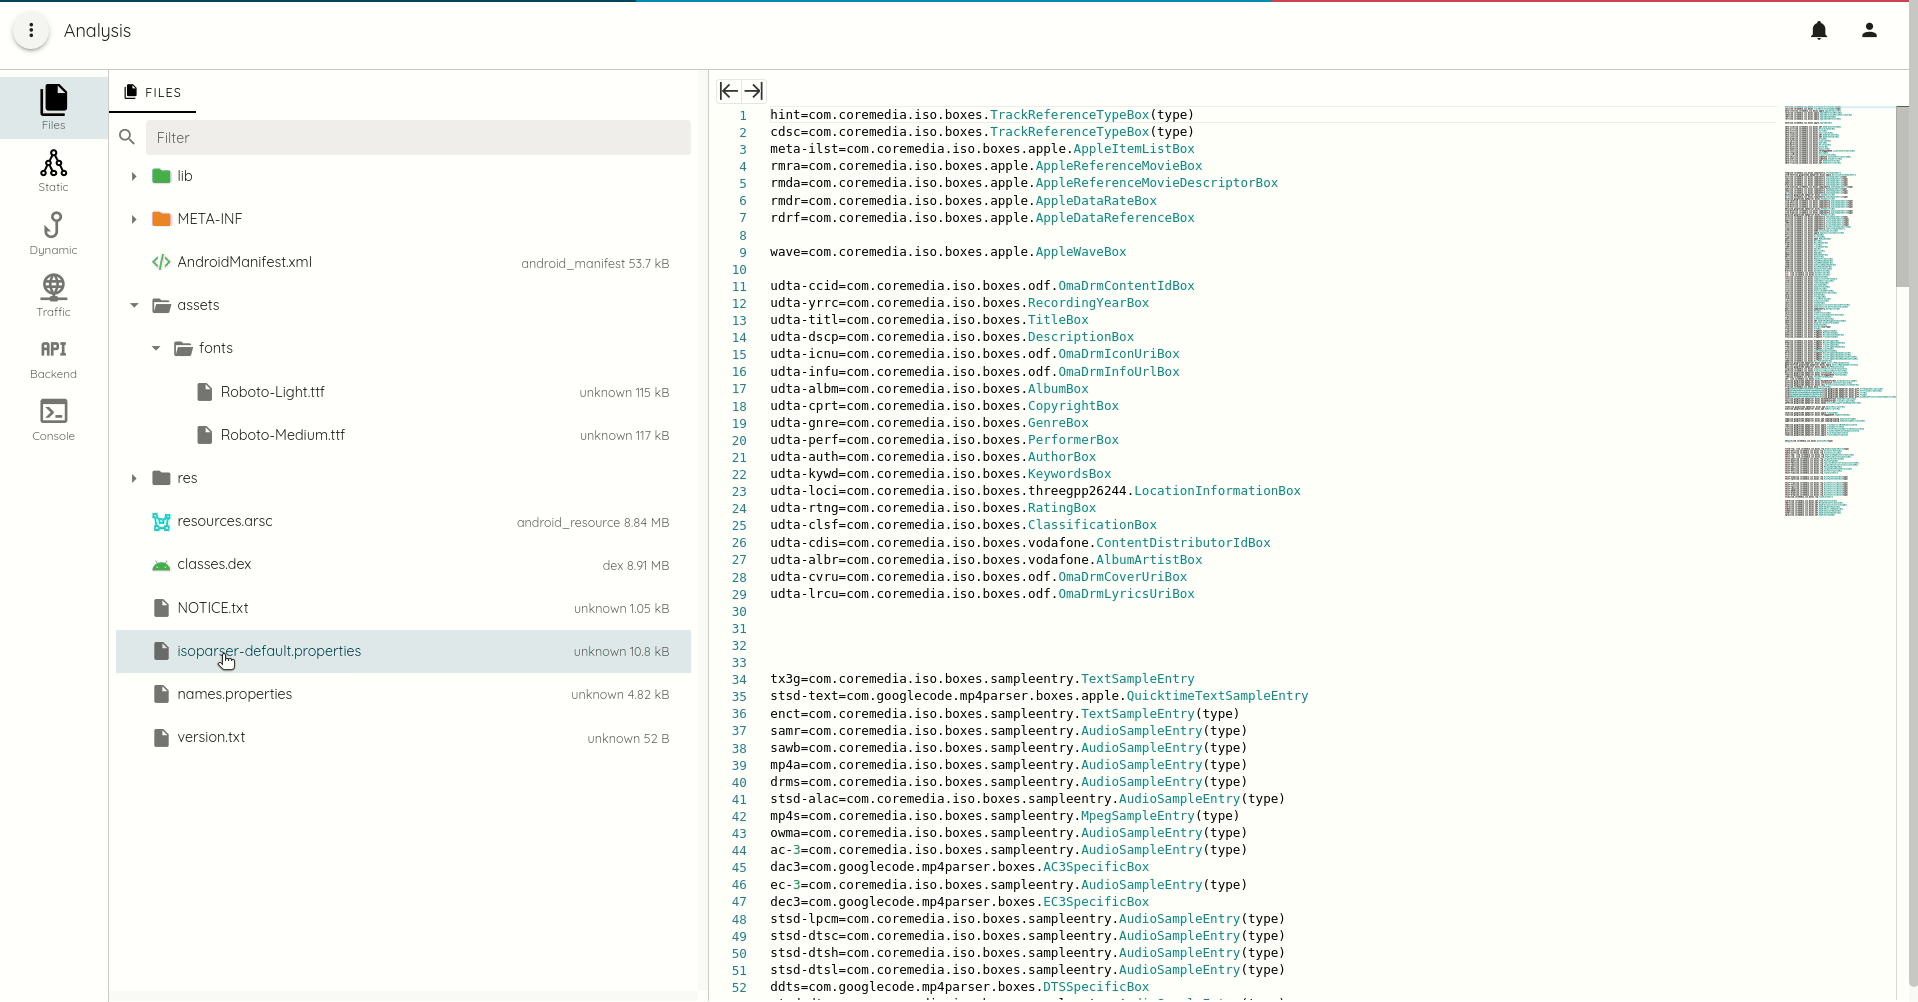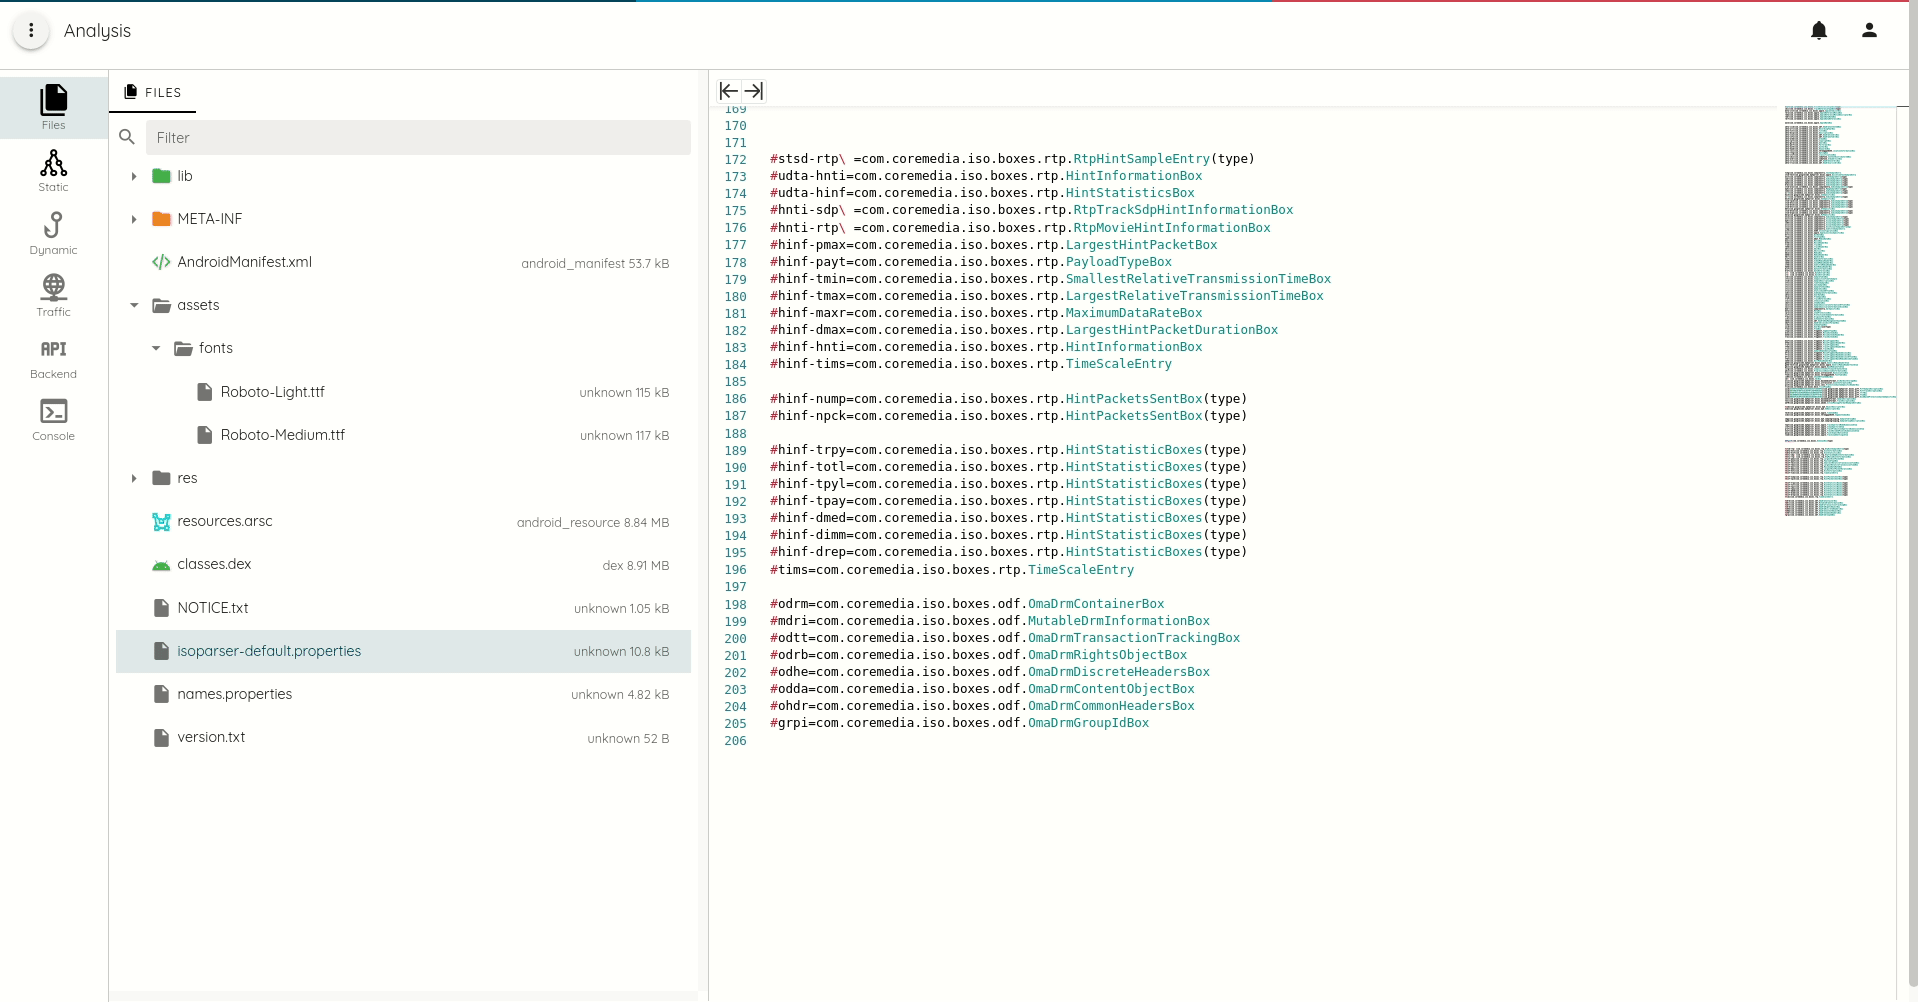
- 对 HTML、Javascript、XML、Java、C++ 进行代码高亮
- 提取二进制 plist
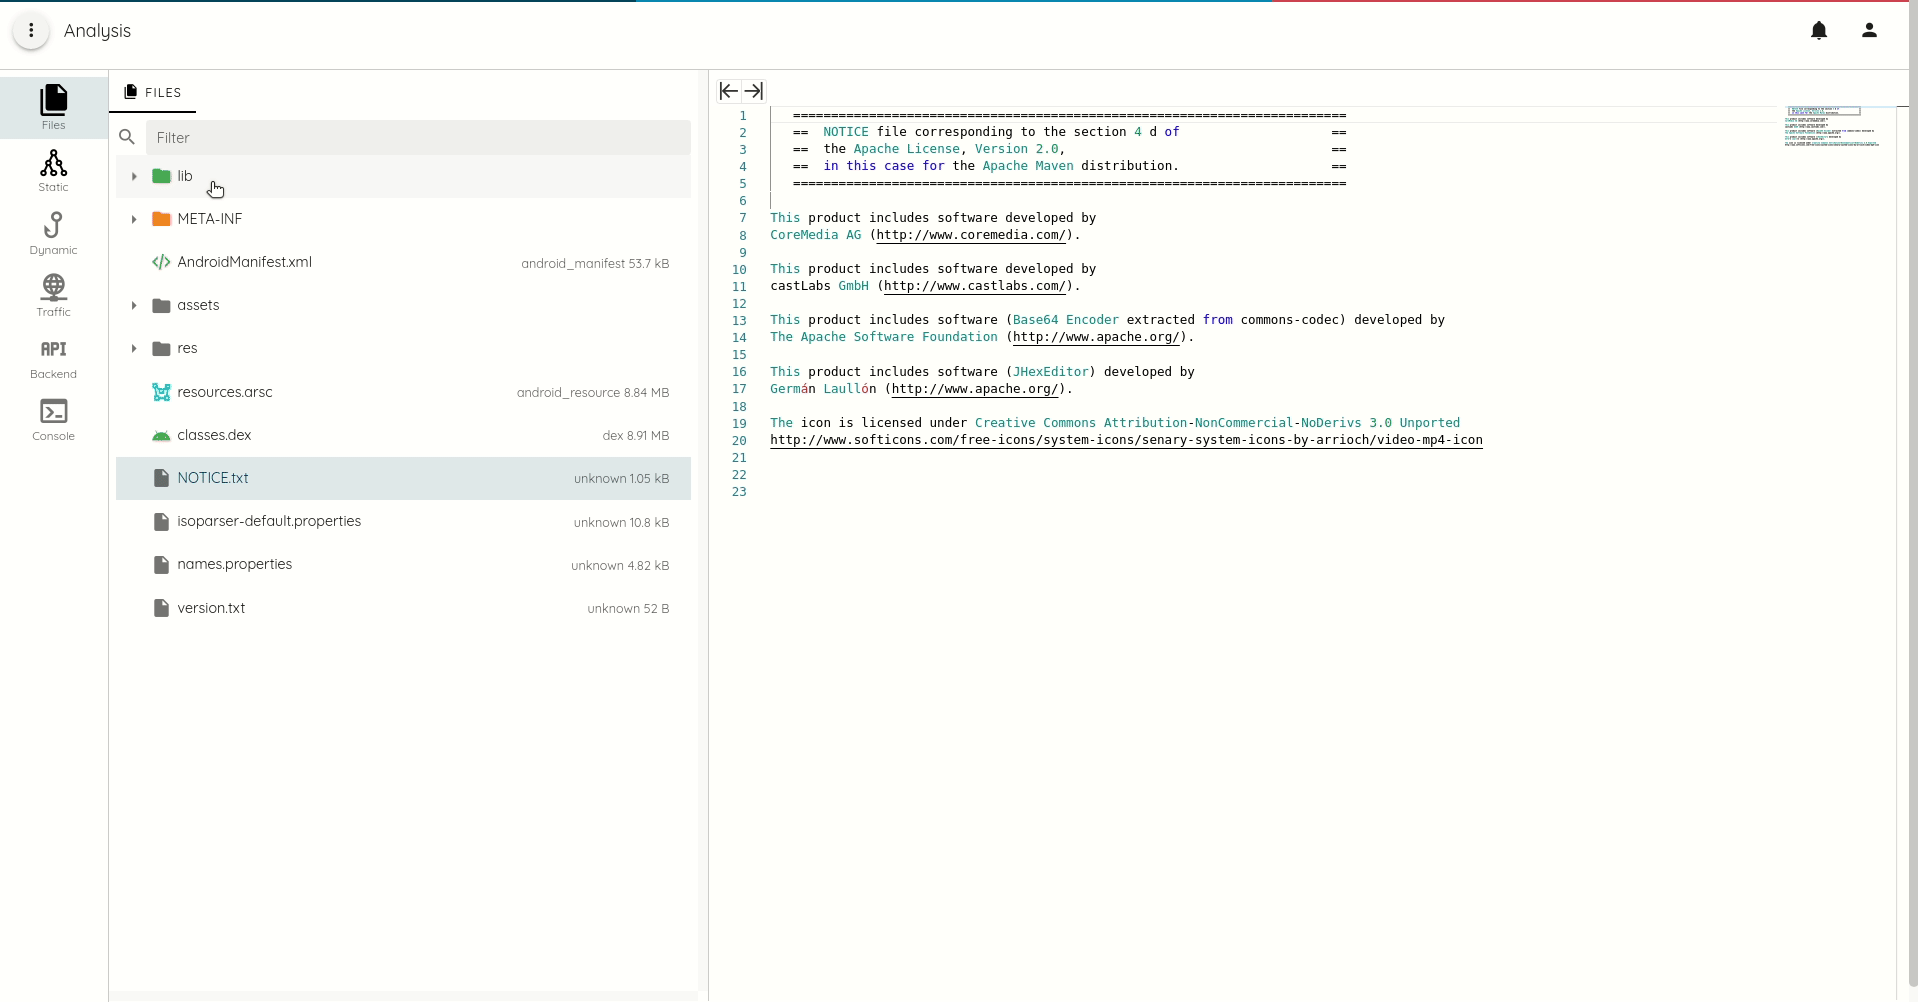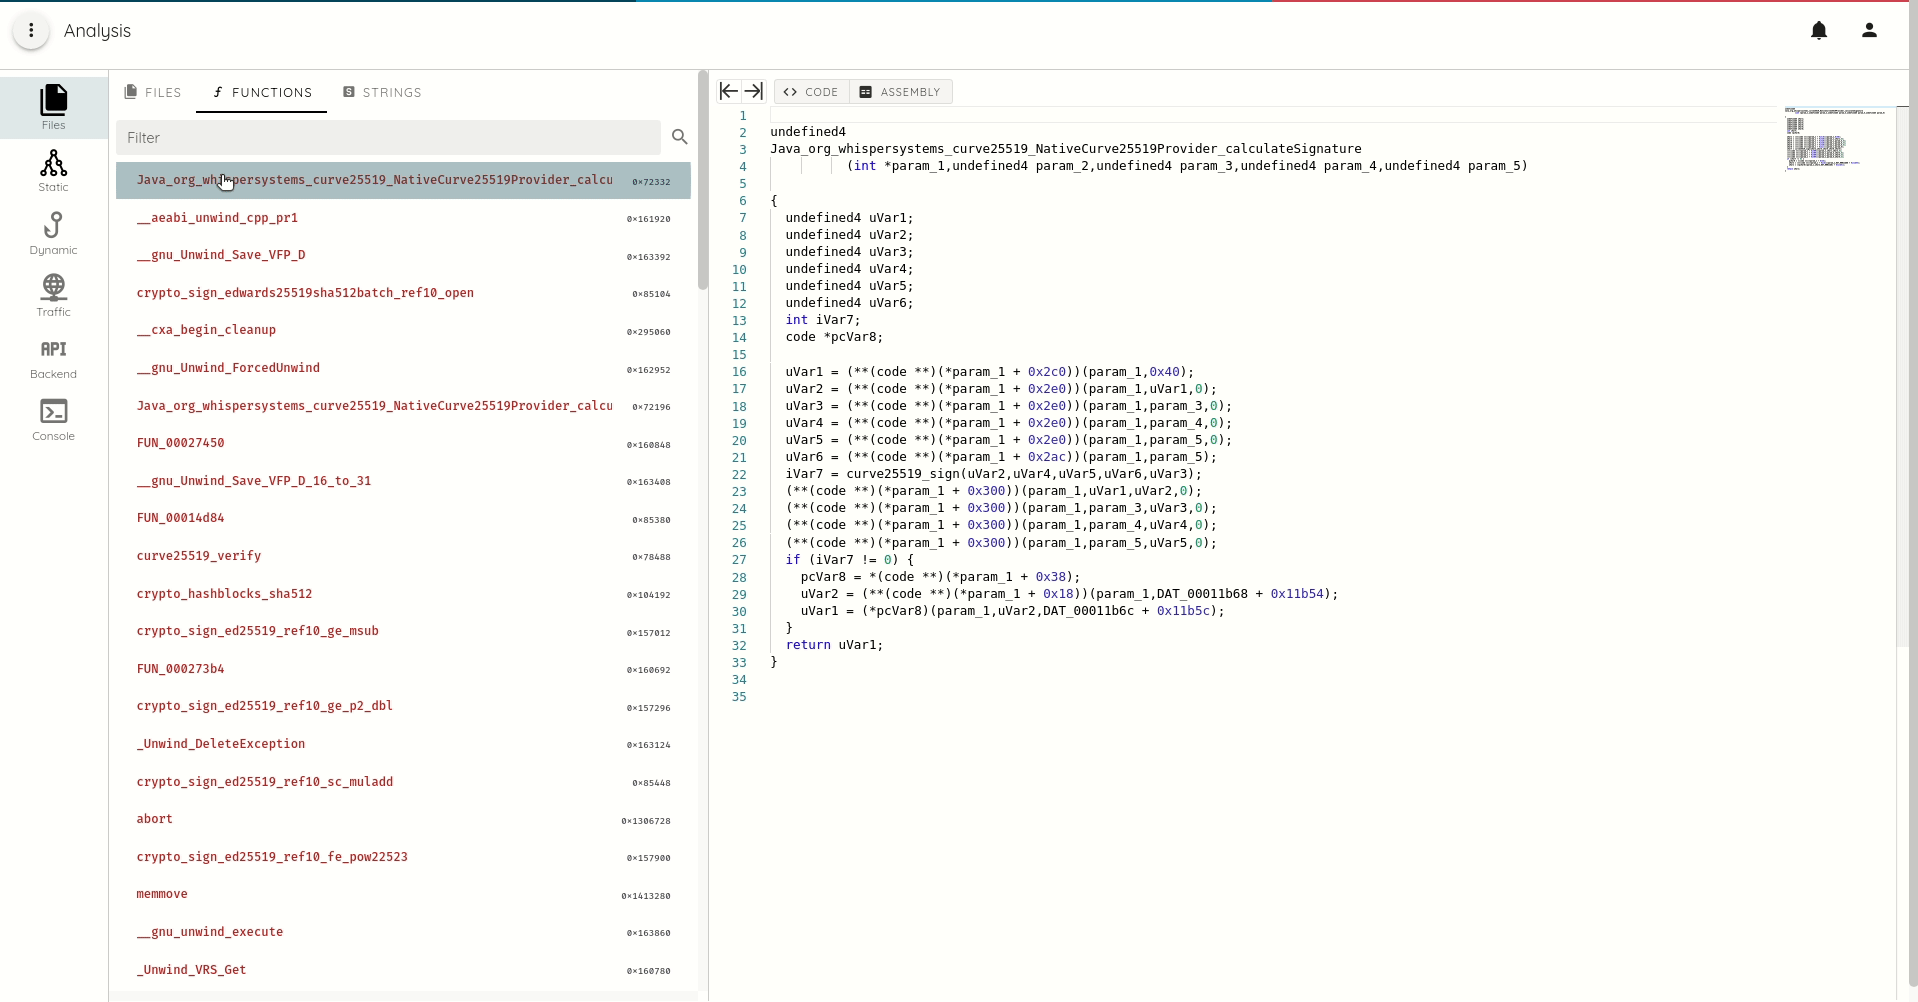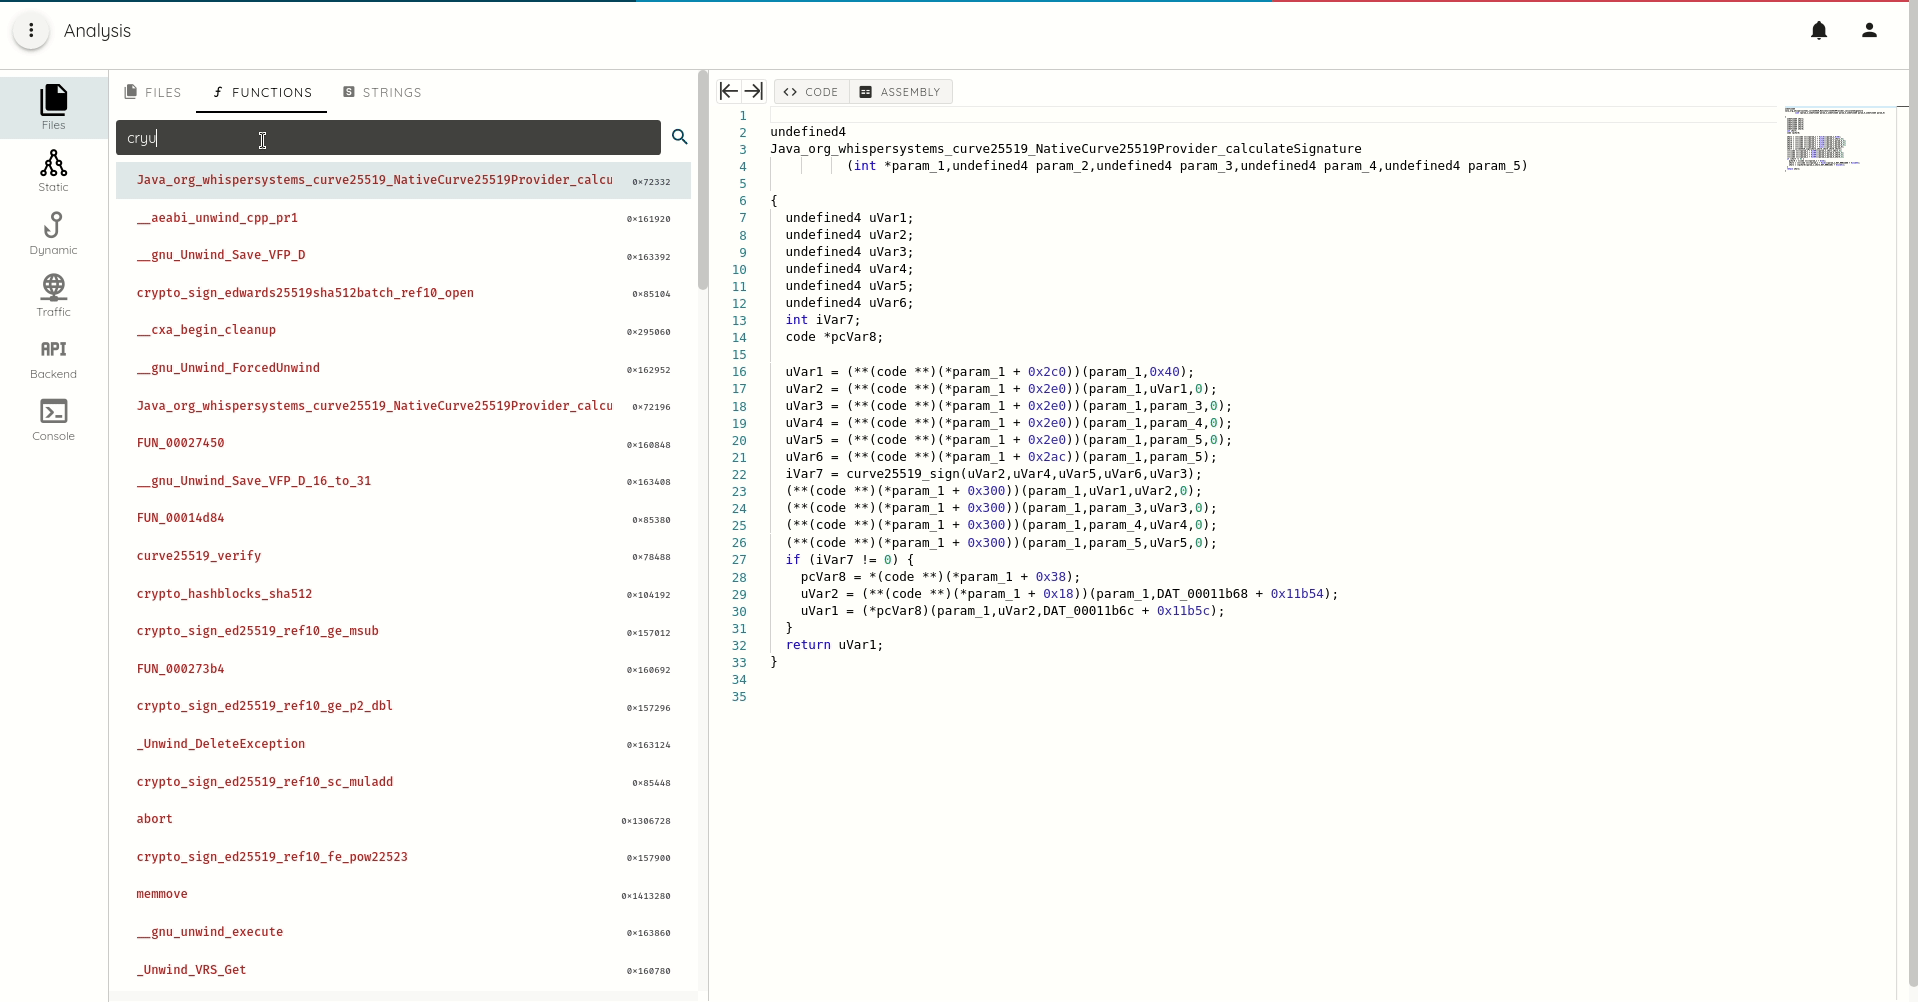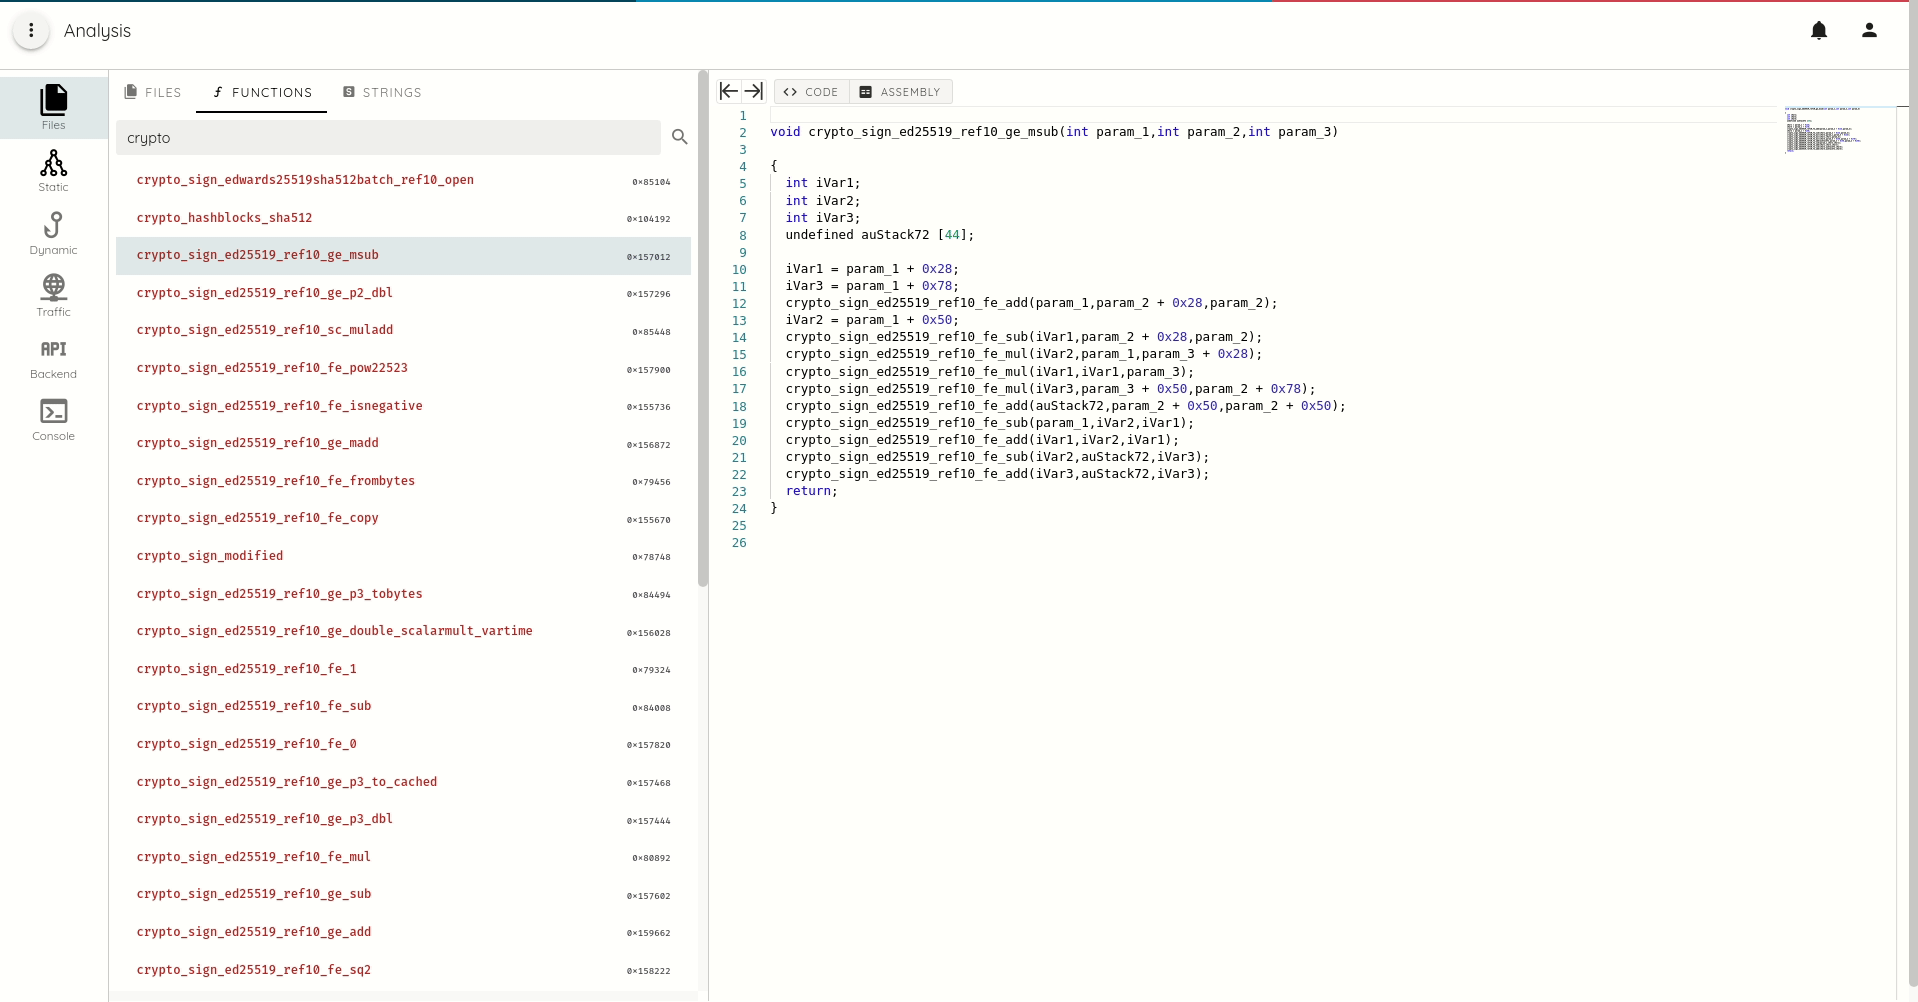
- 针对 ARM 和 ARM64 的 Macho 和 ELF 文件反汇编与反编译
- 列出 Macho 和 ELF 字符串
- 列出 DEX 类
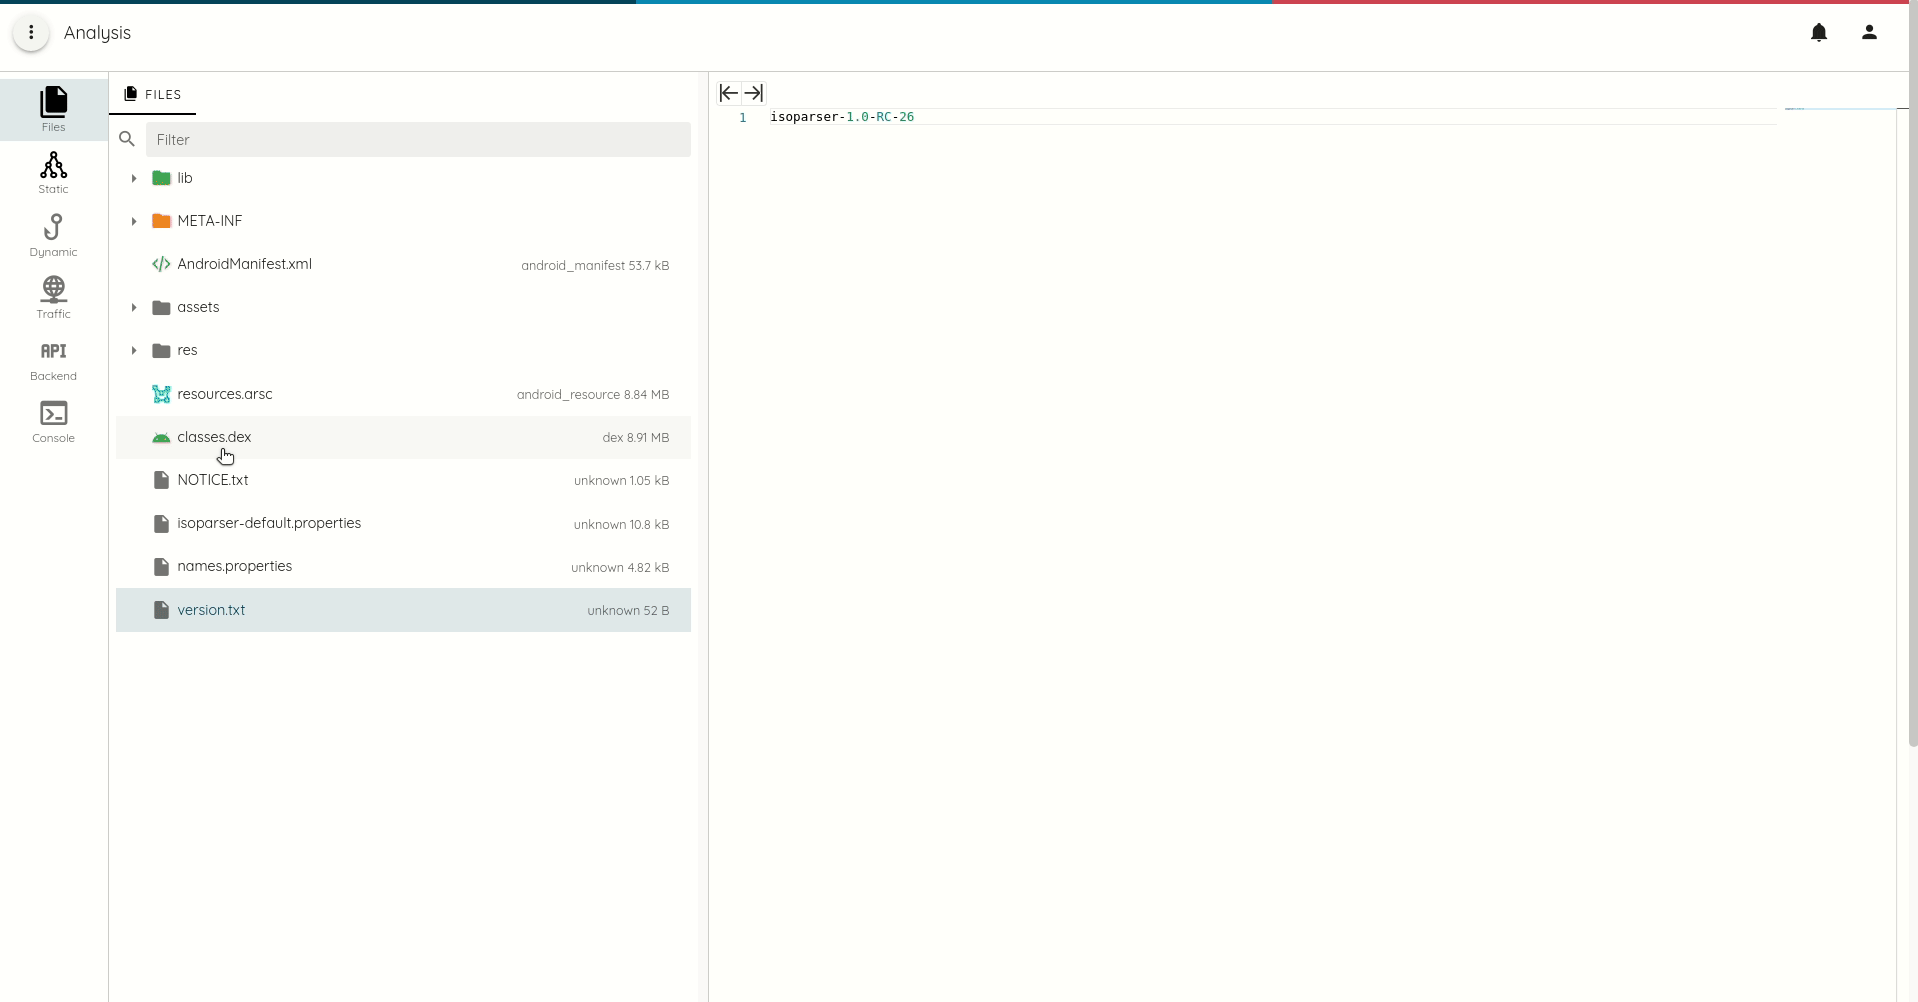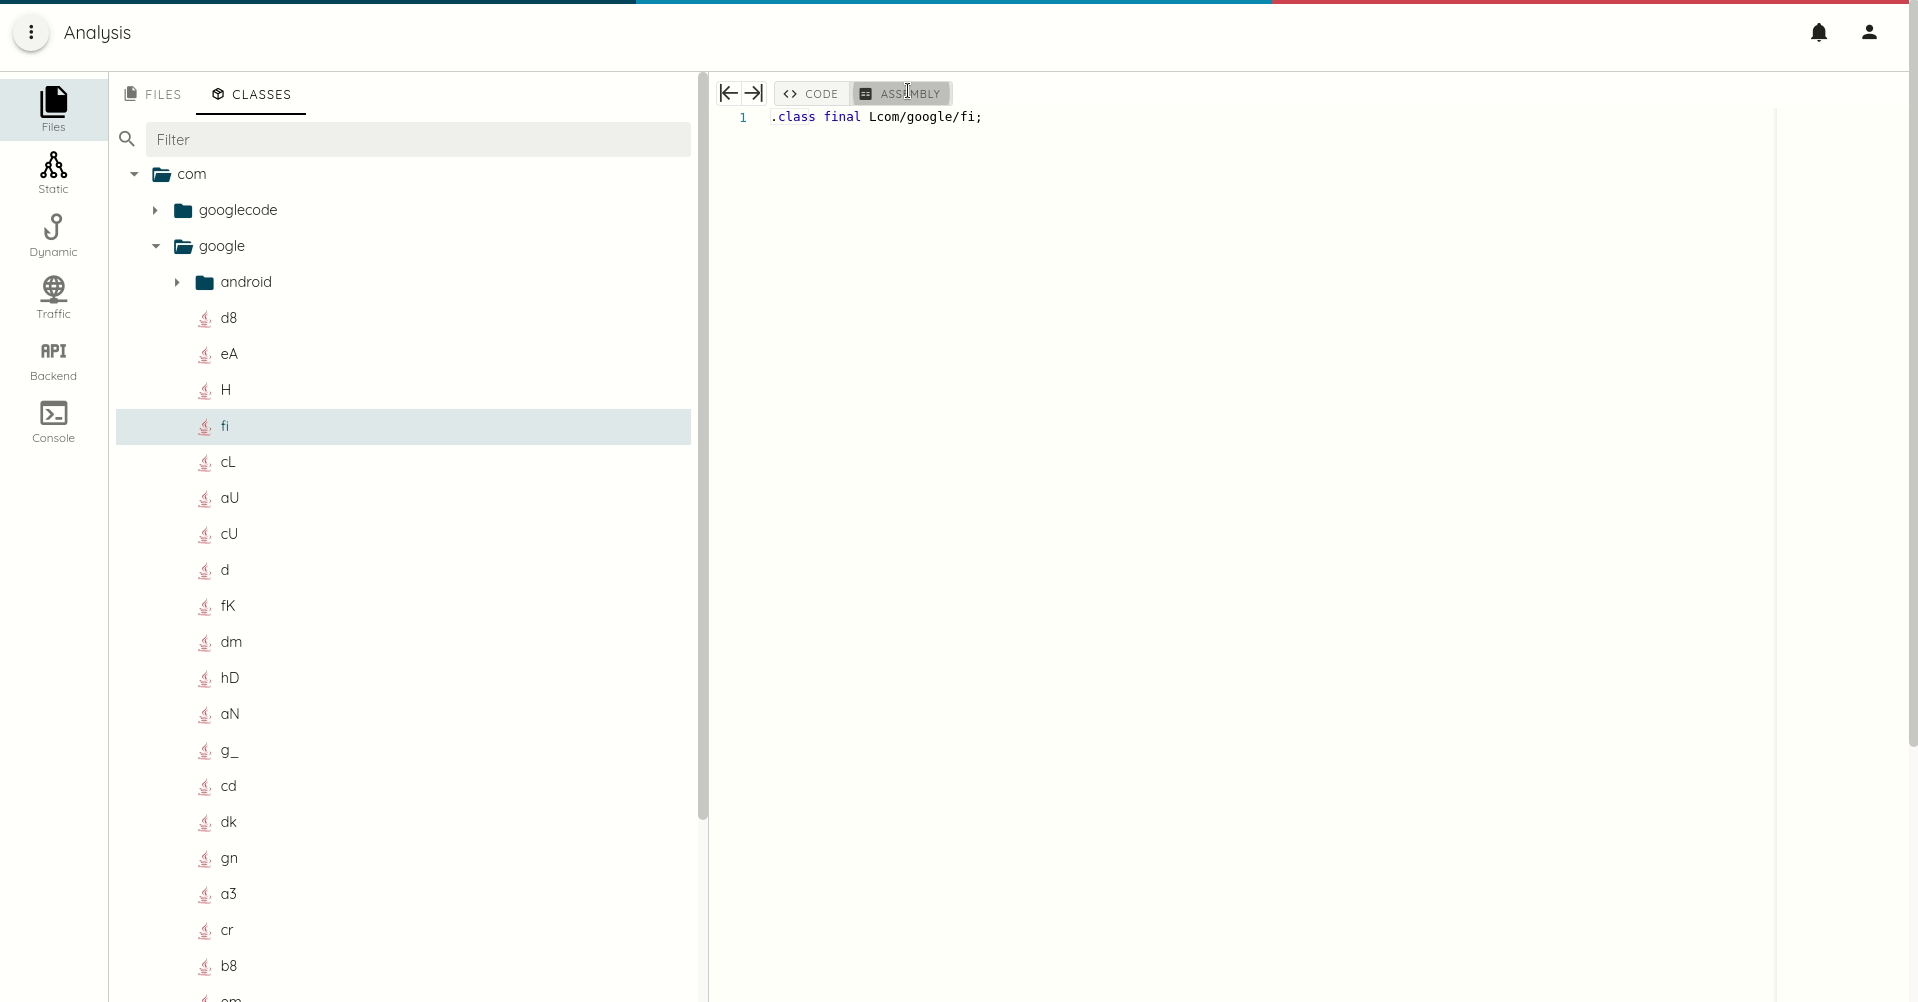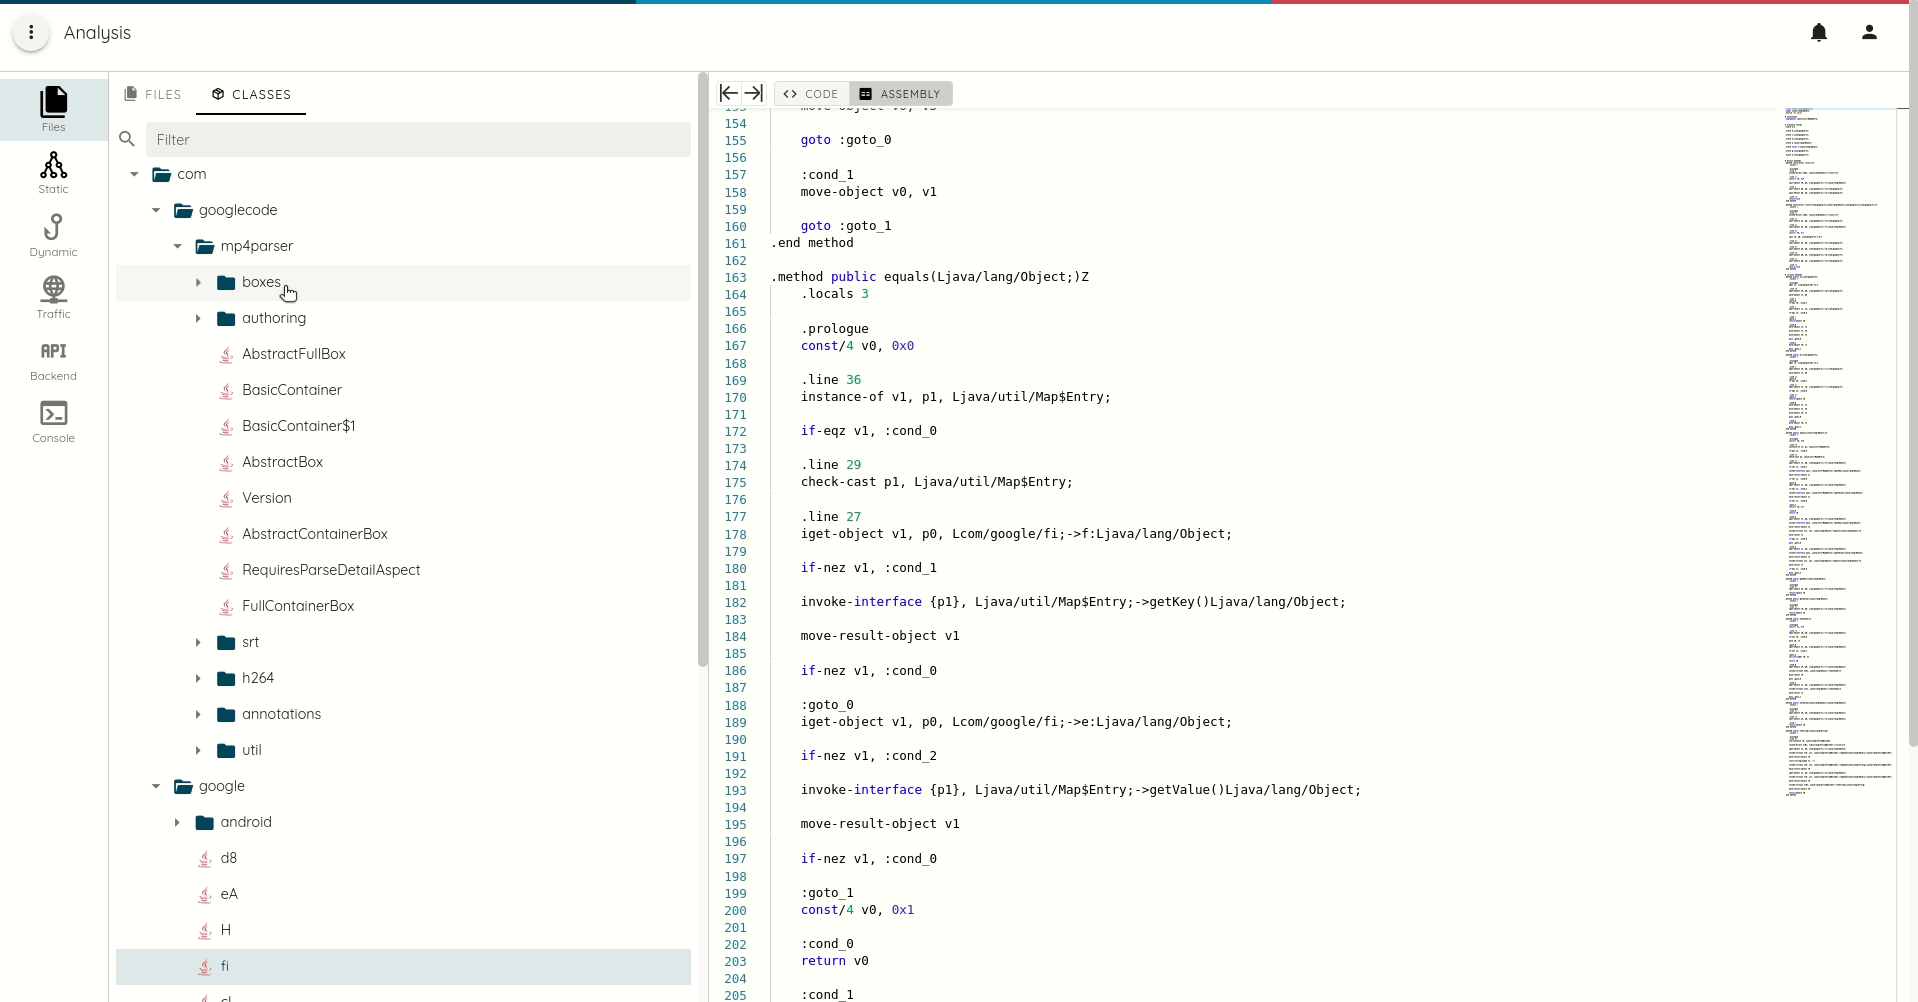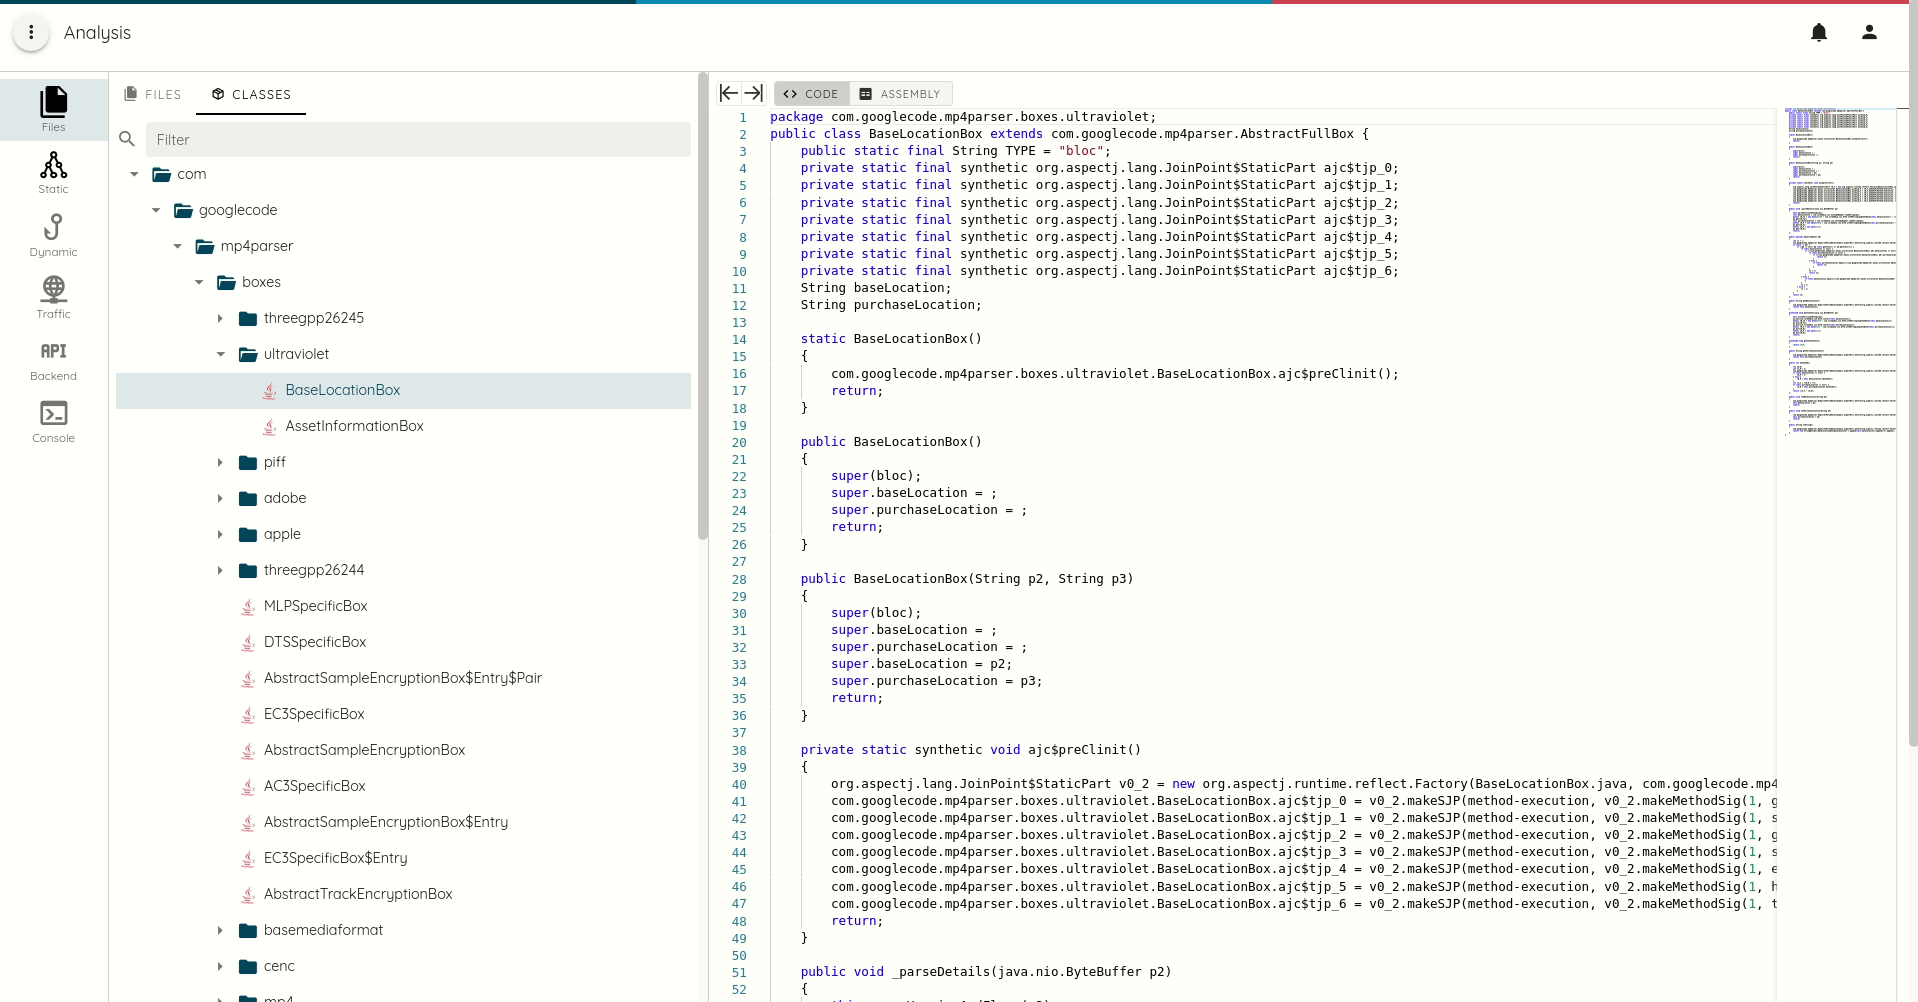
- 列出 DEX smali 代码并反编译为 java
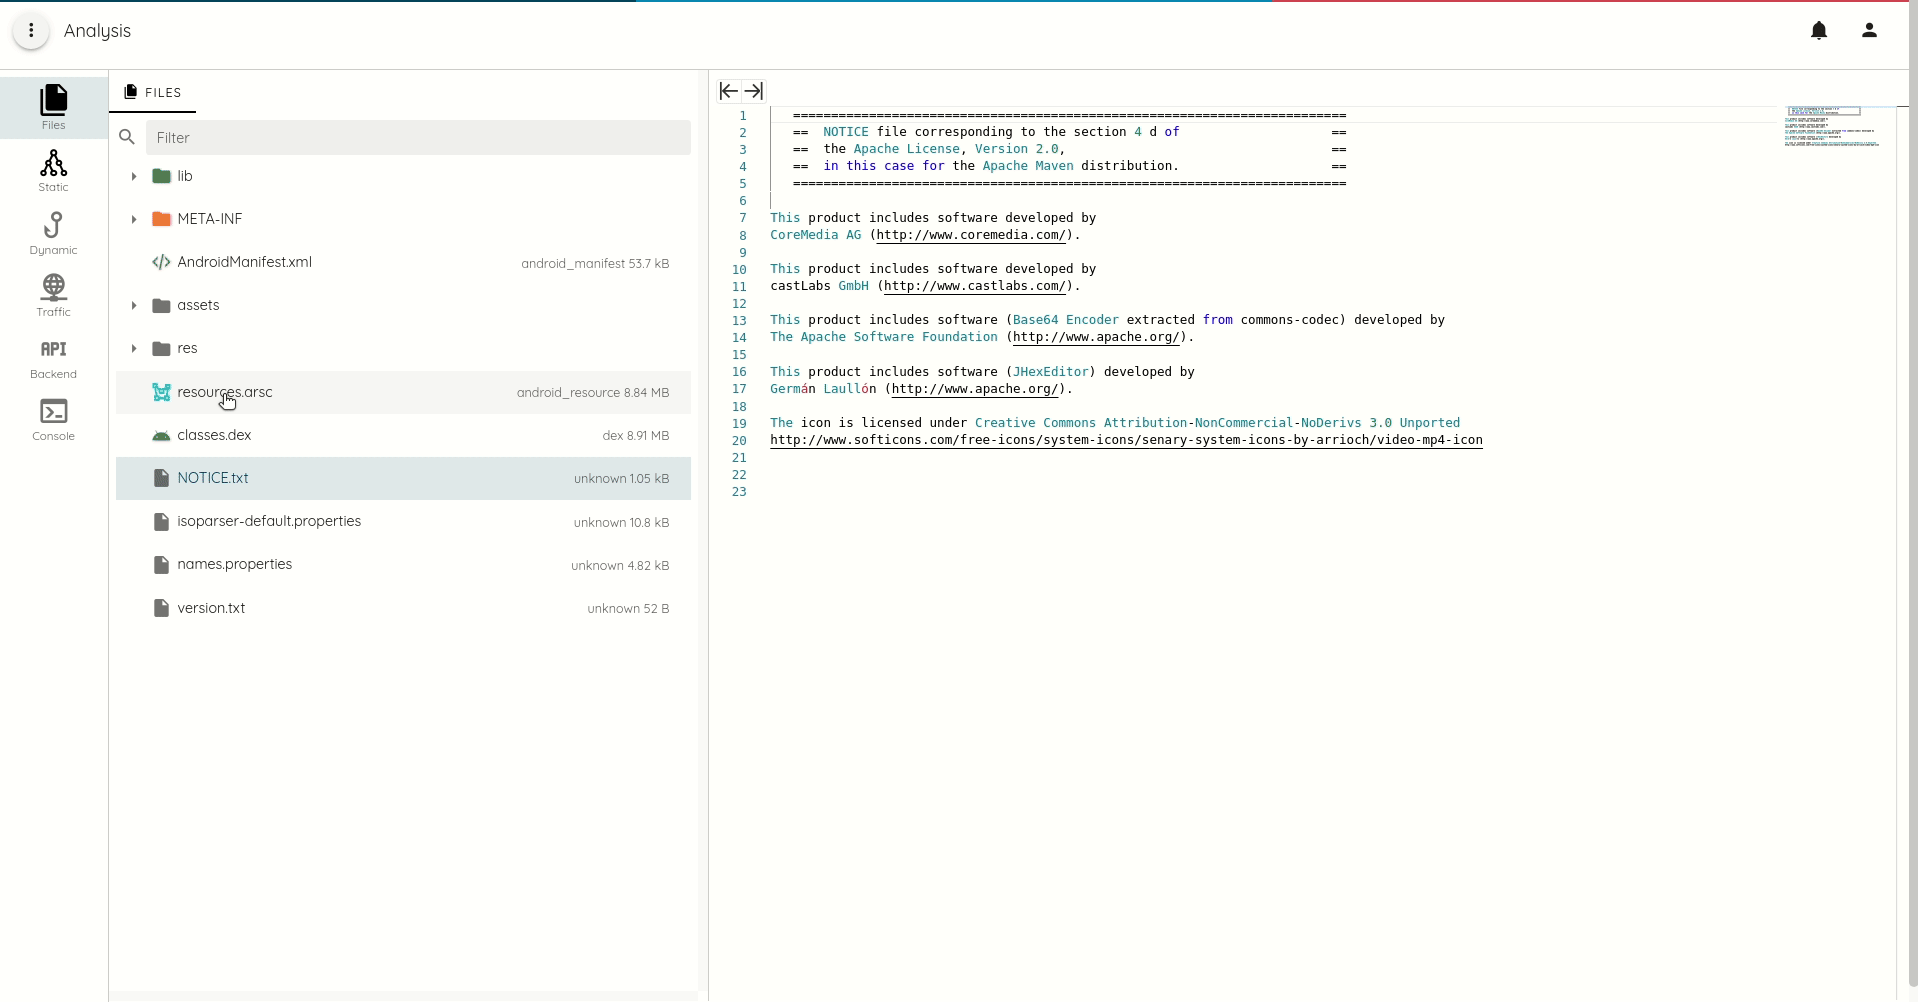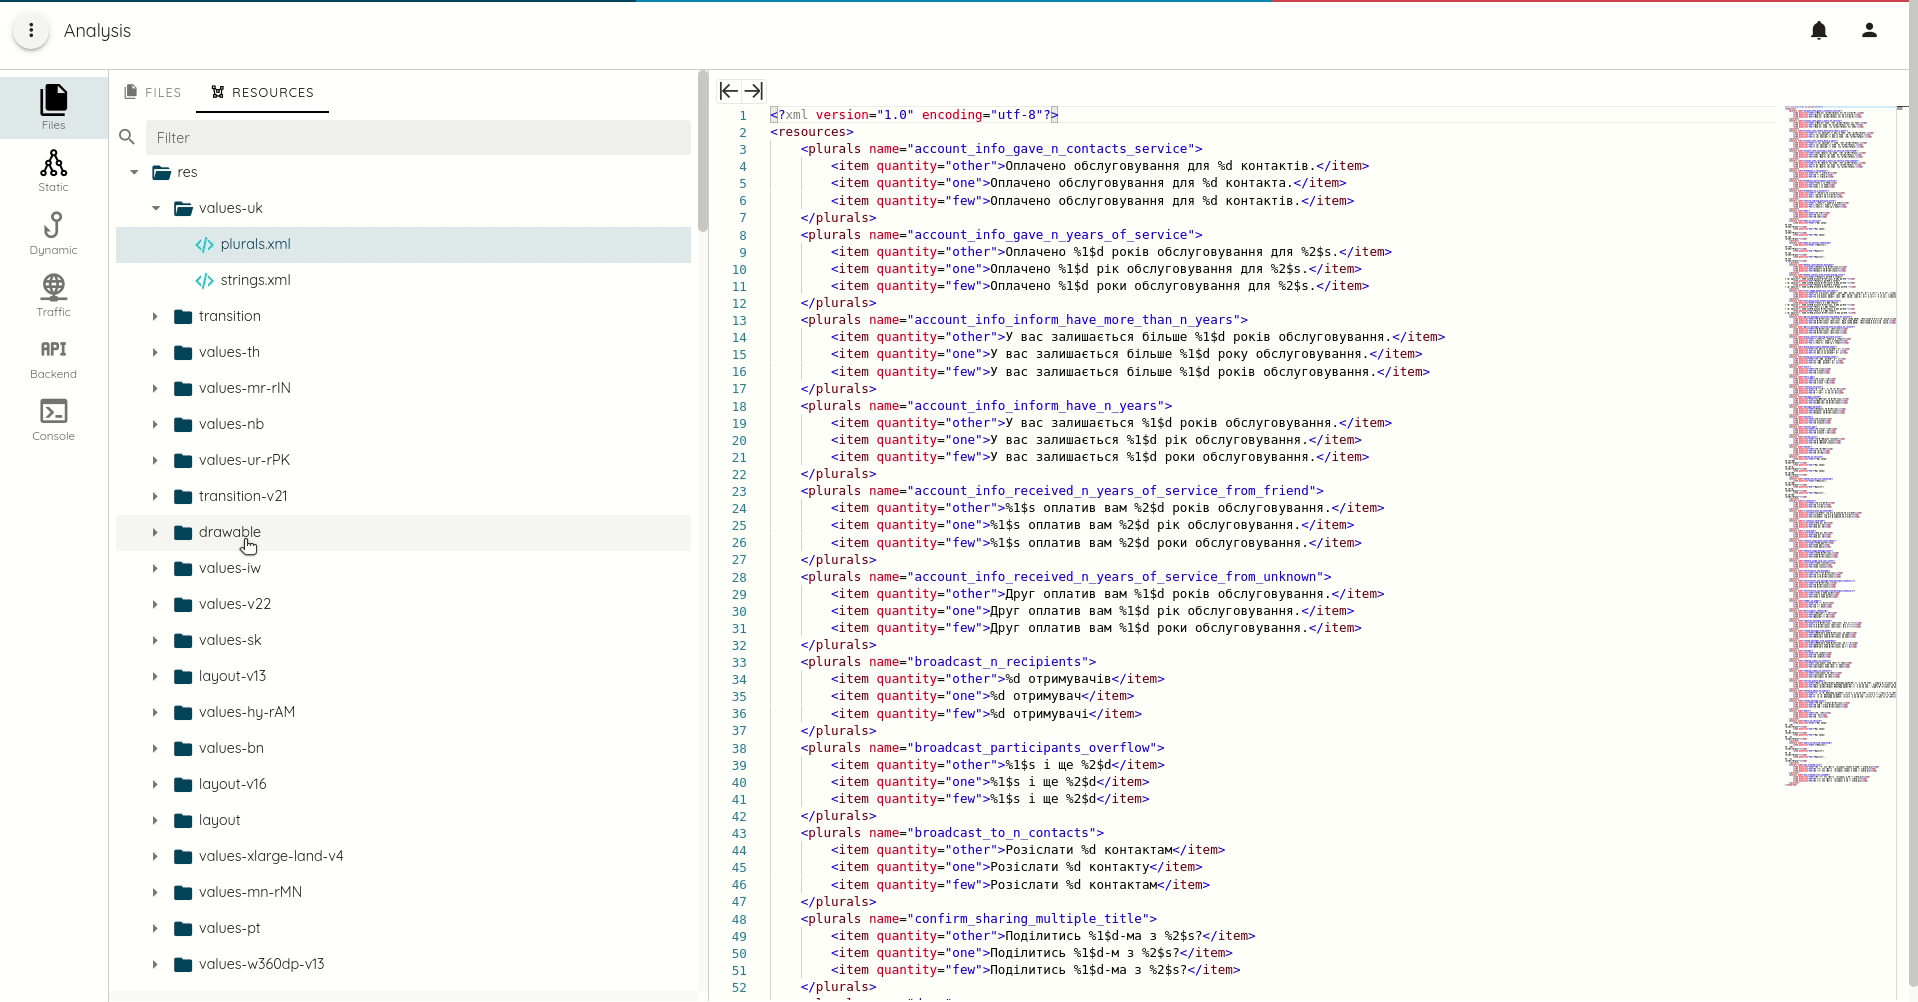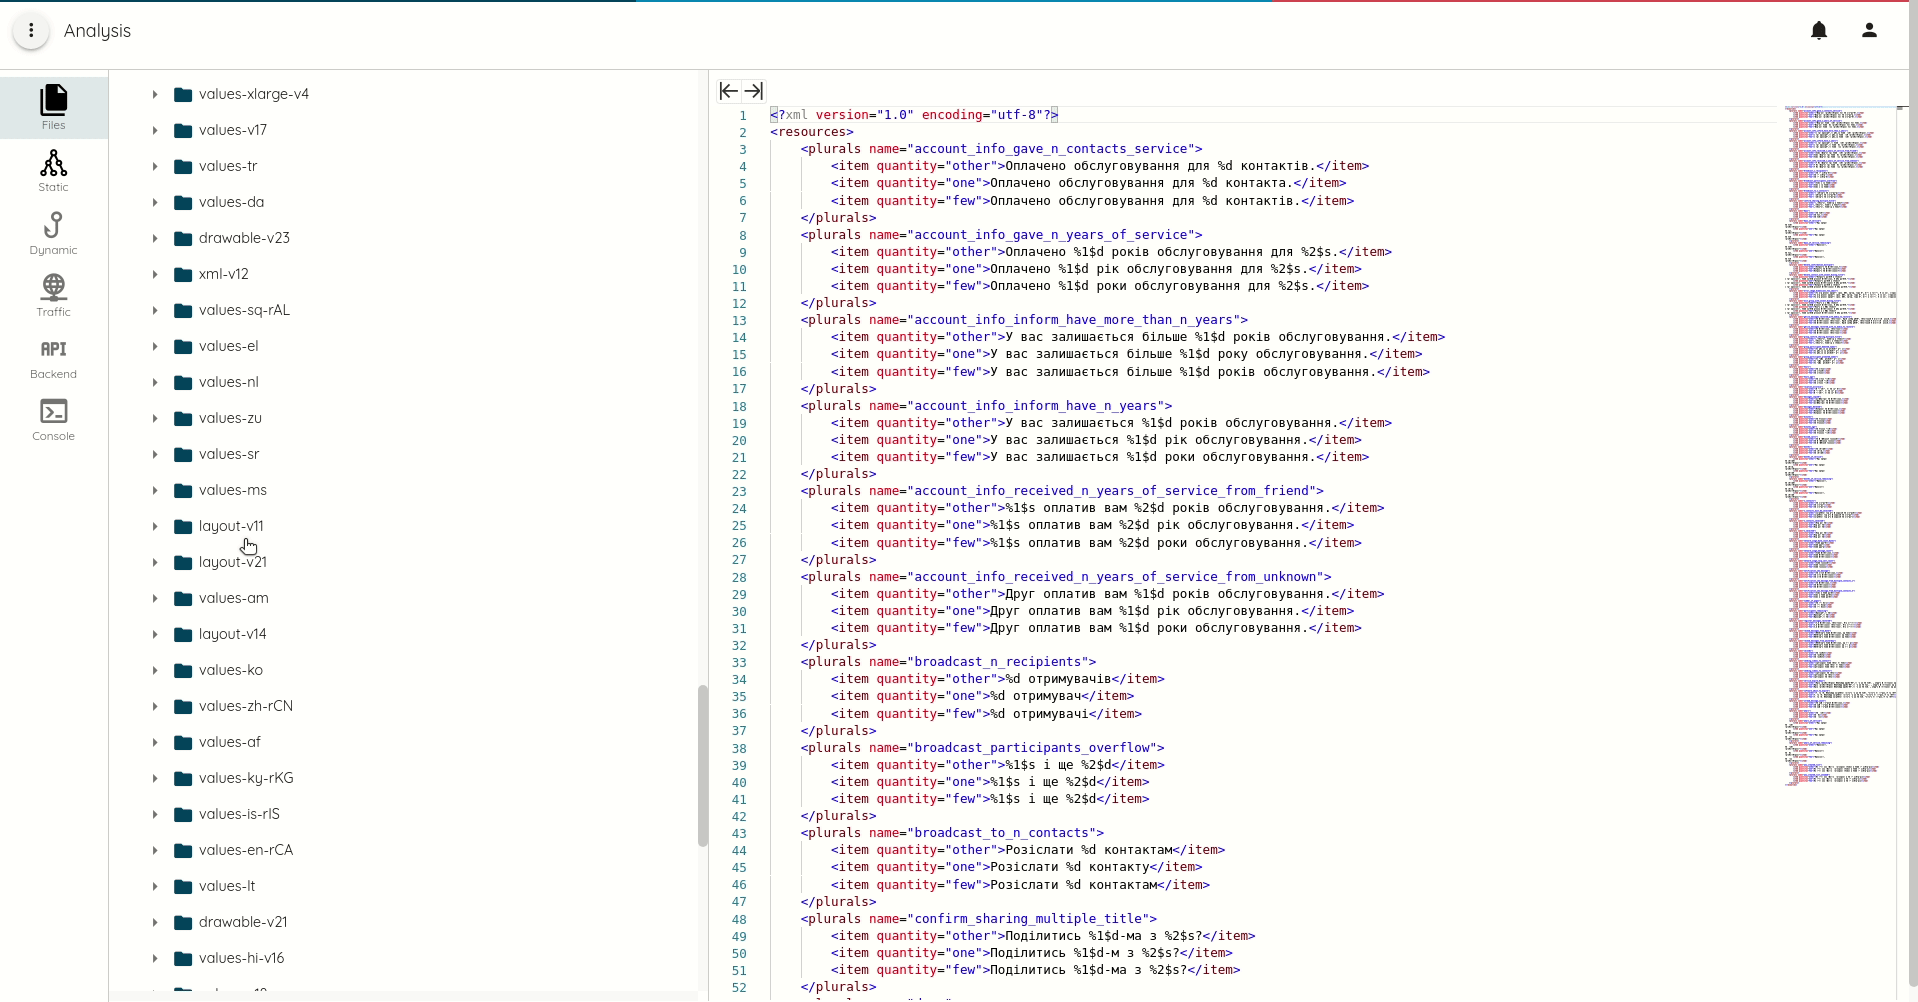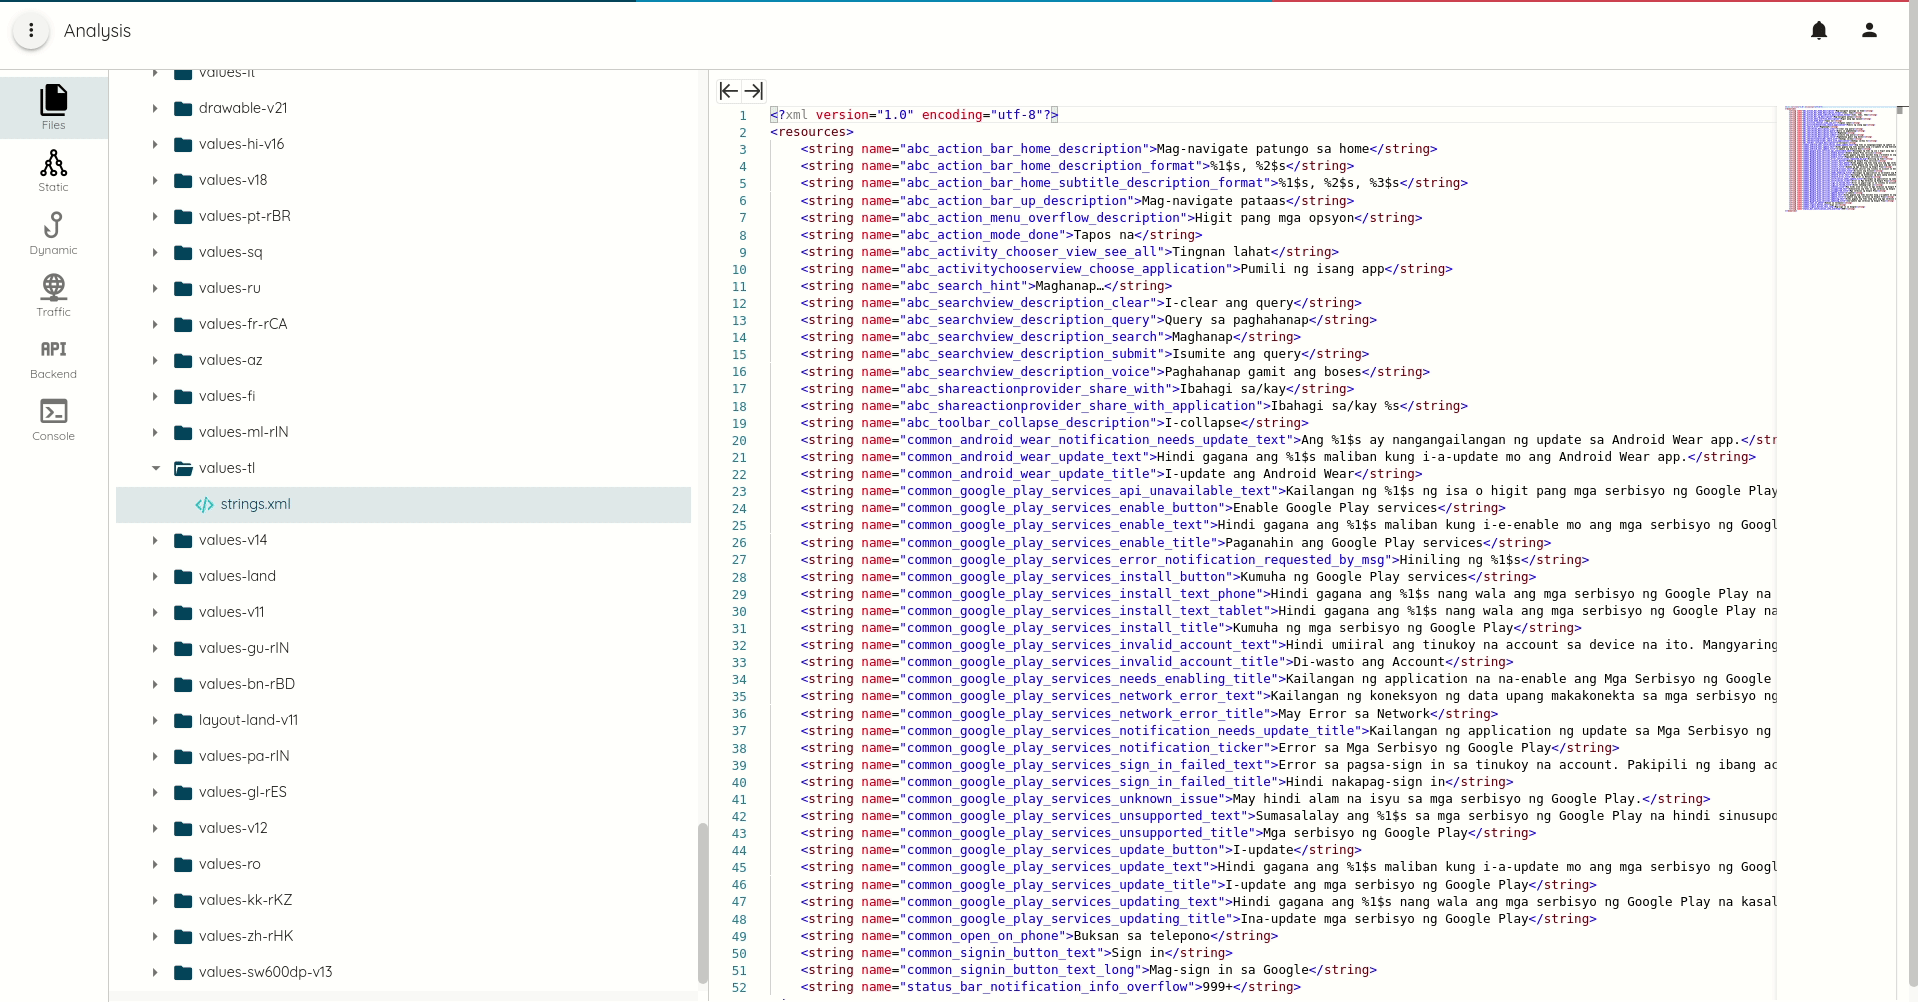
- 提取 Android 资源
- 提取 Android manifest
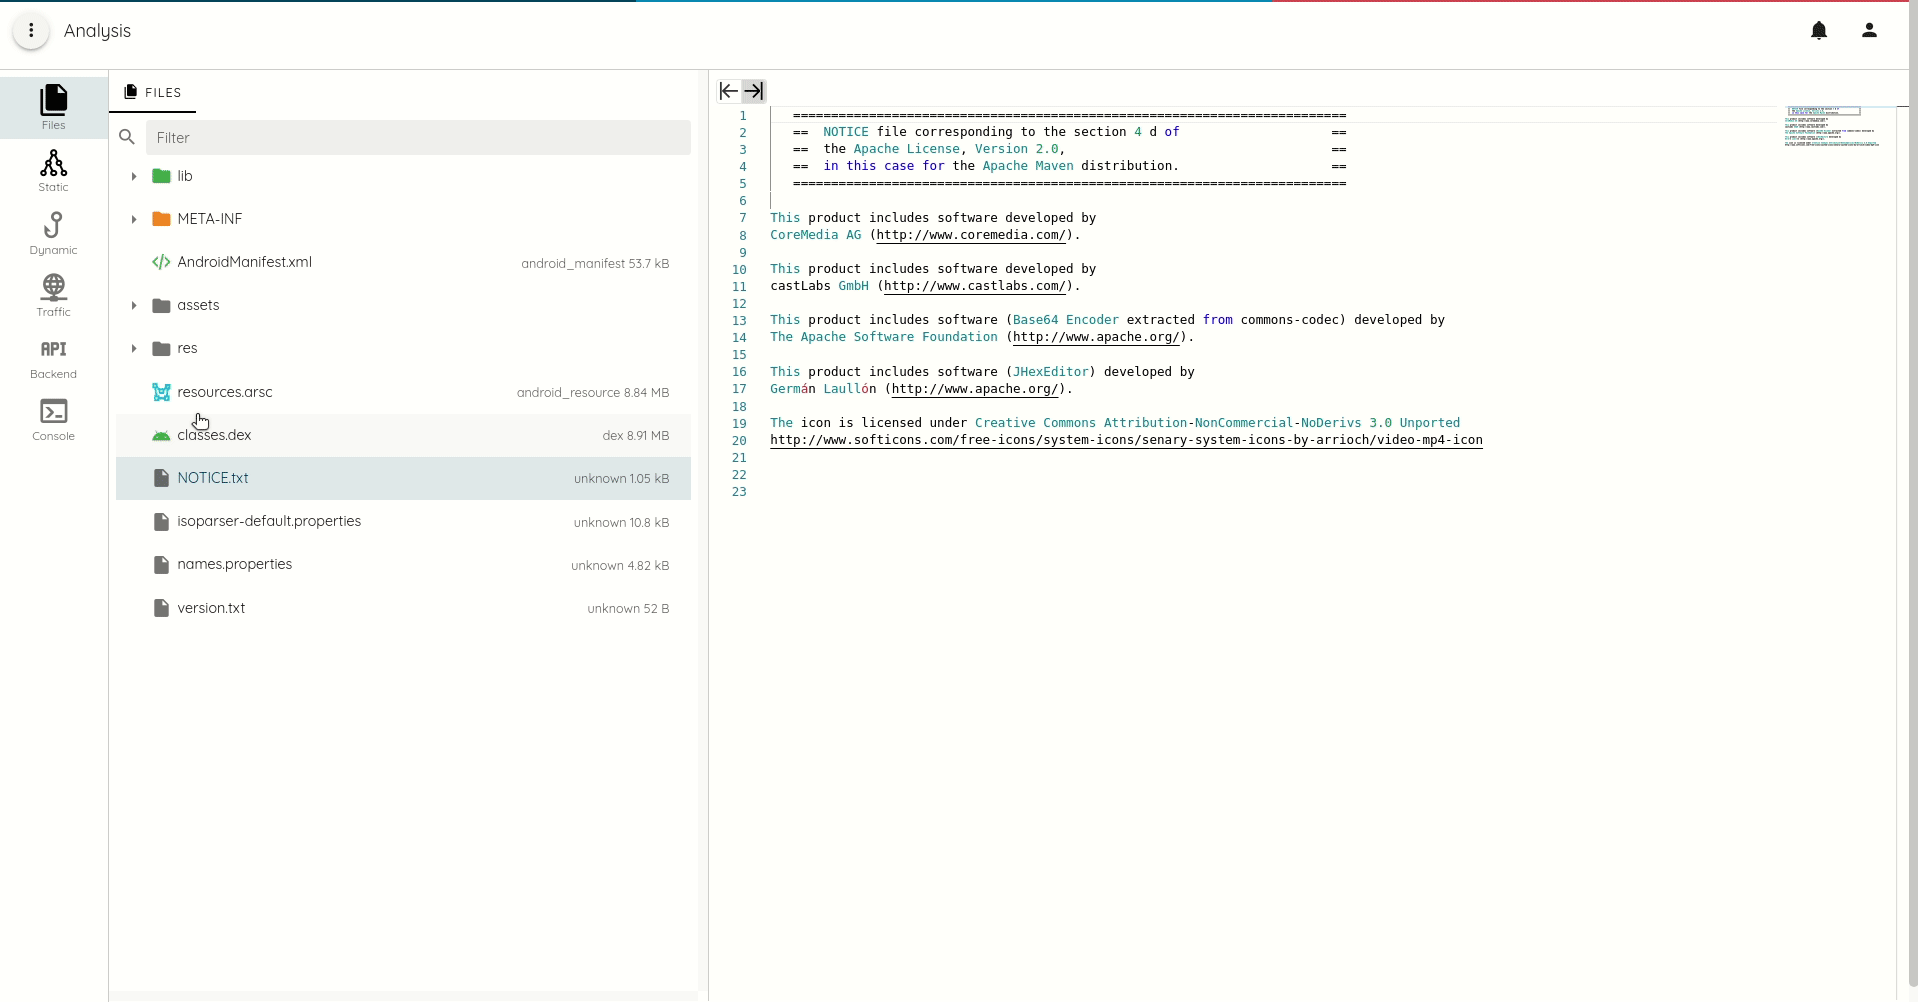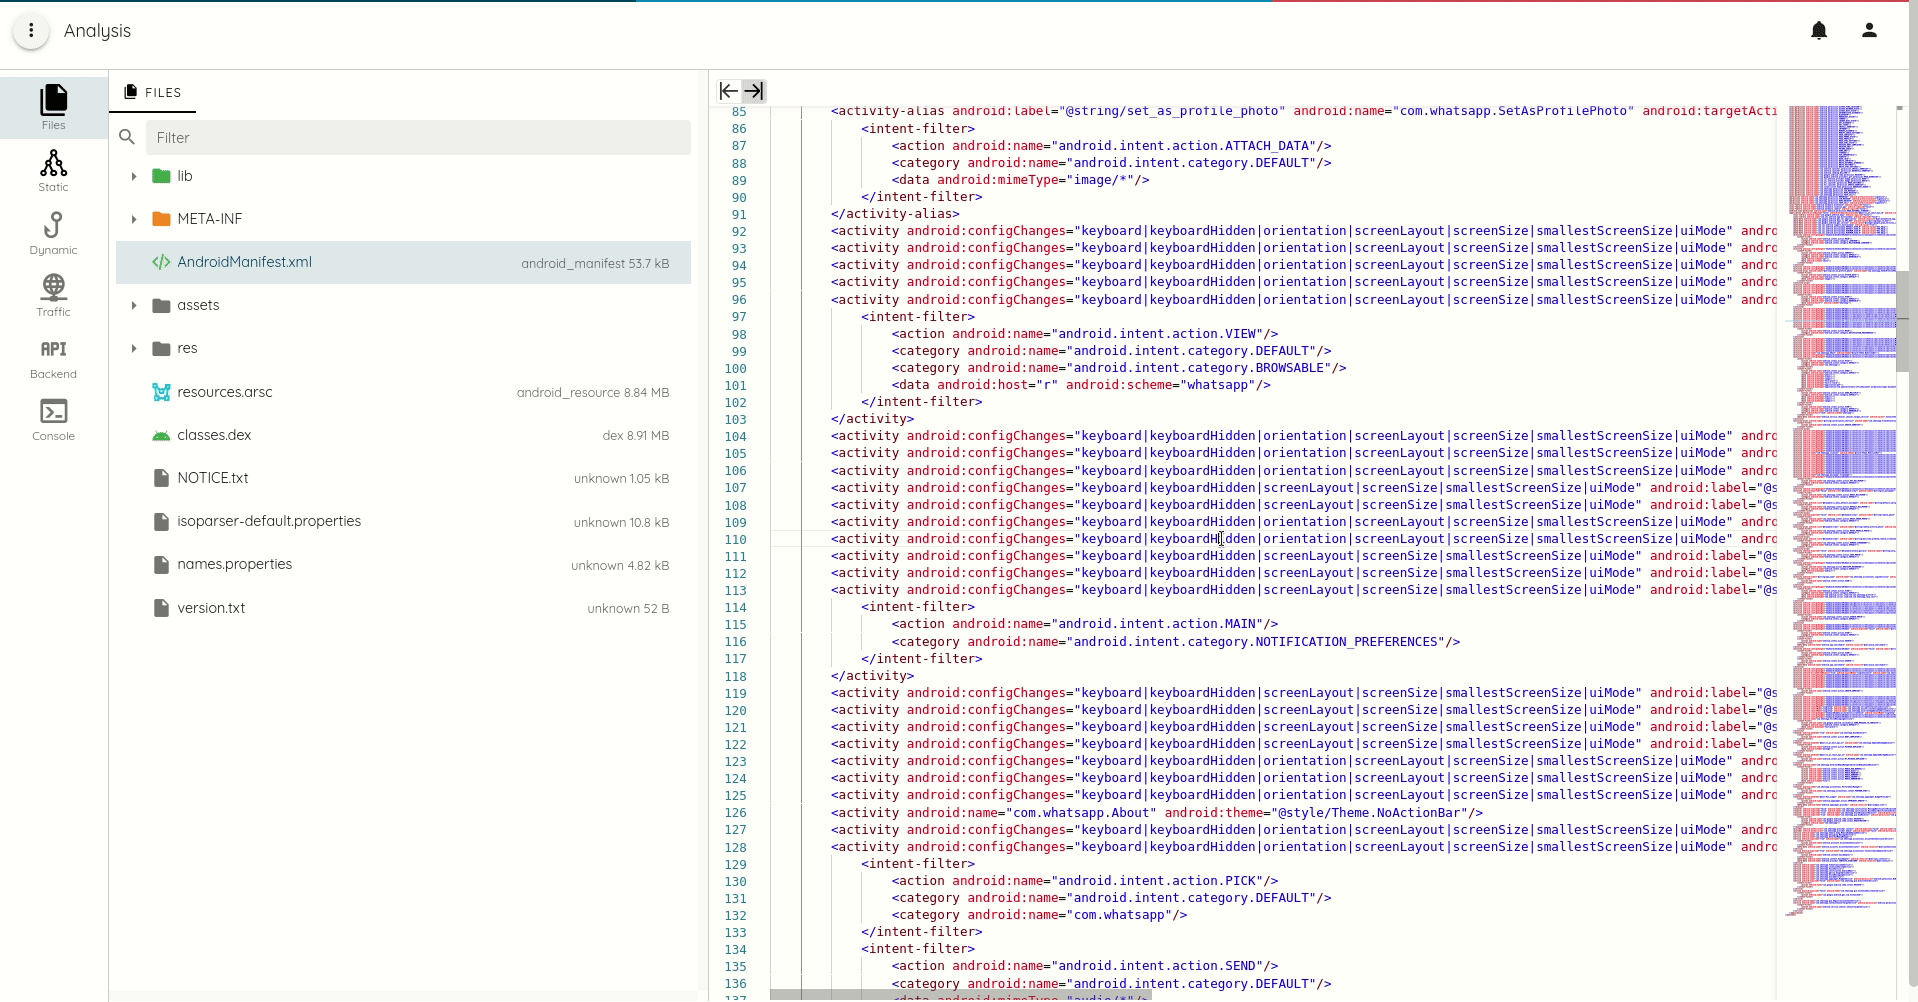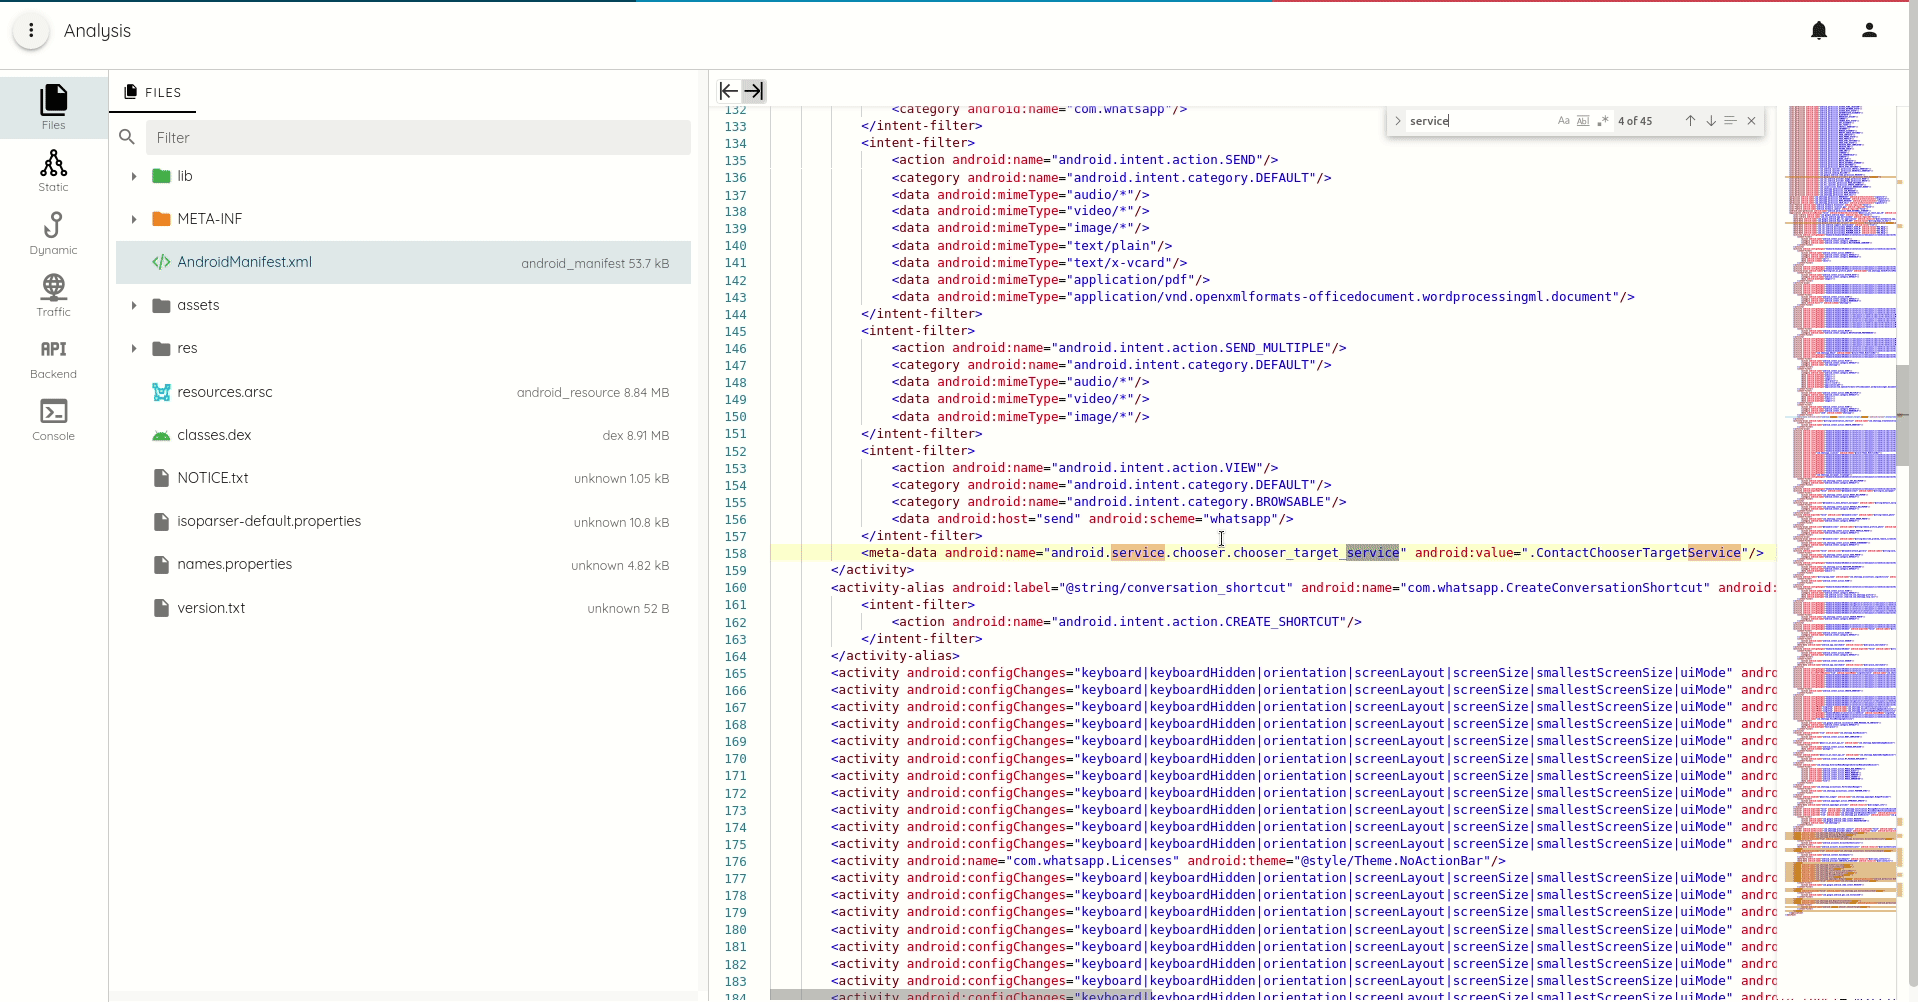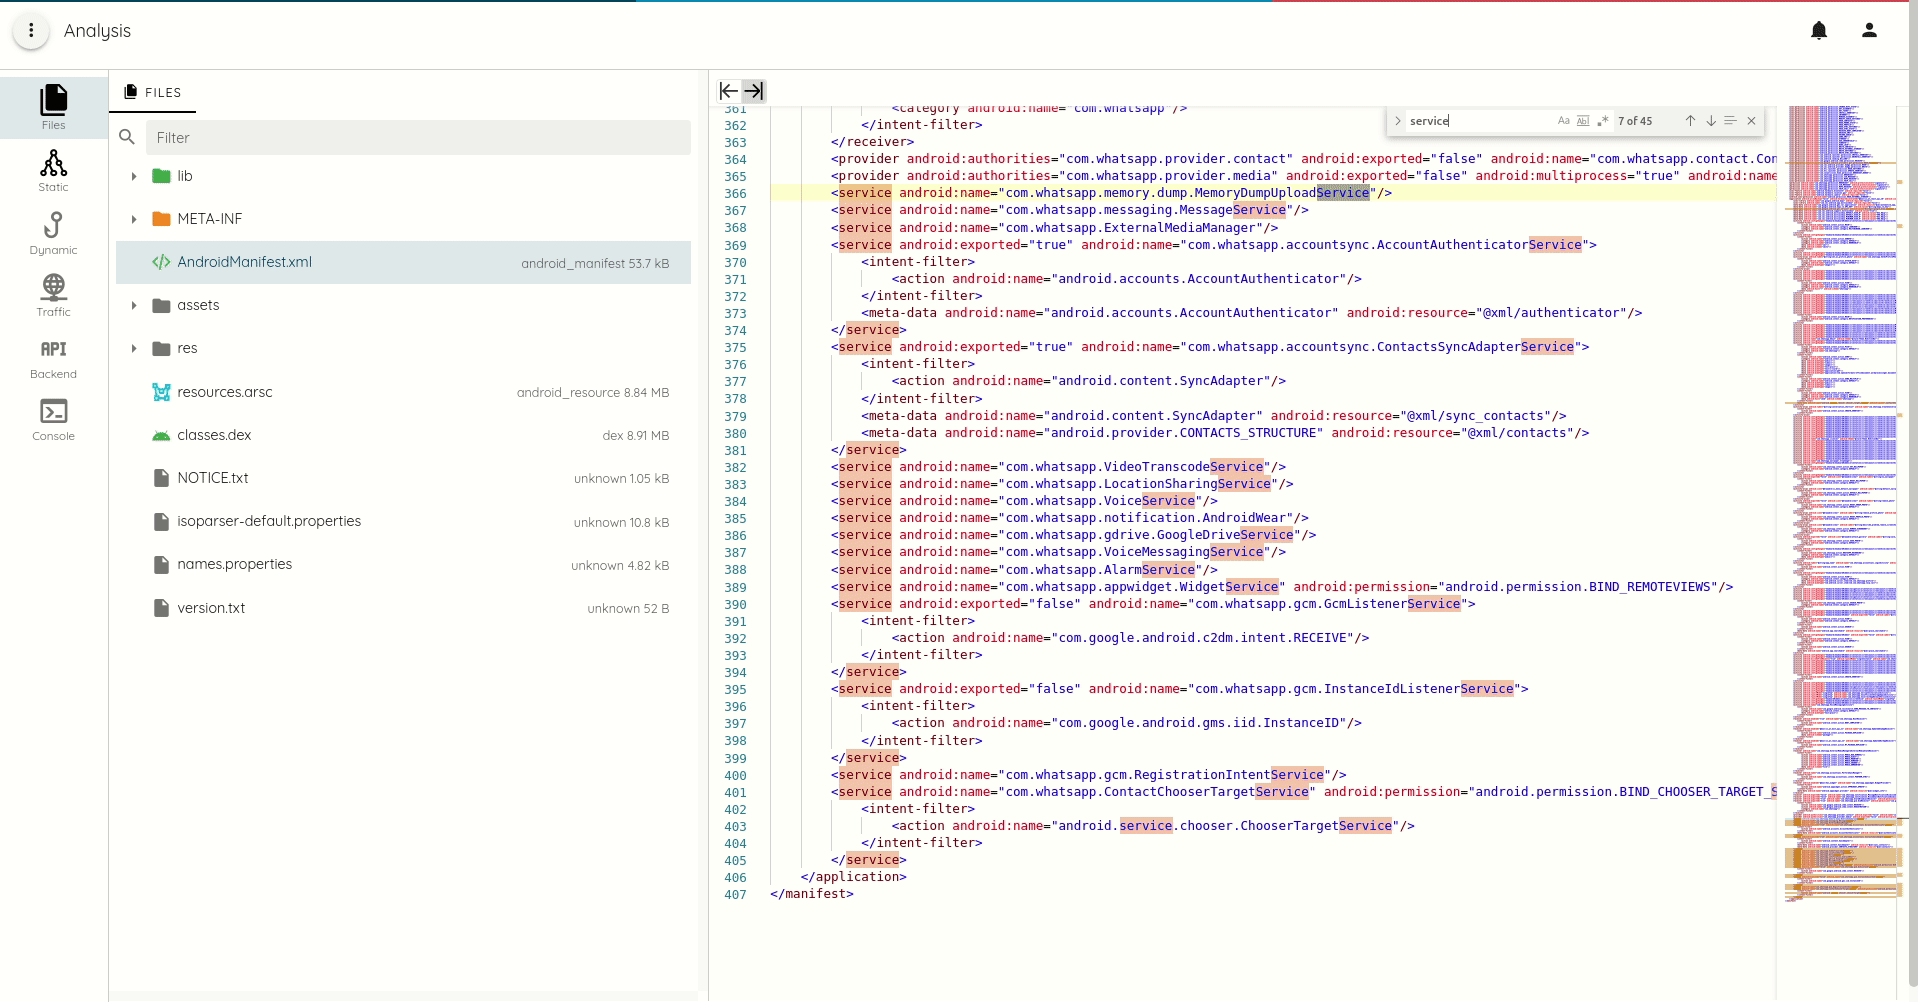
- DEX、Macho 和 ELF 函数调用追踪,并生成完整的引用(refs)和交叉引用(xrefs)
-
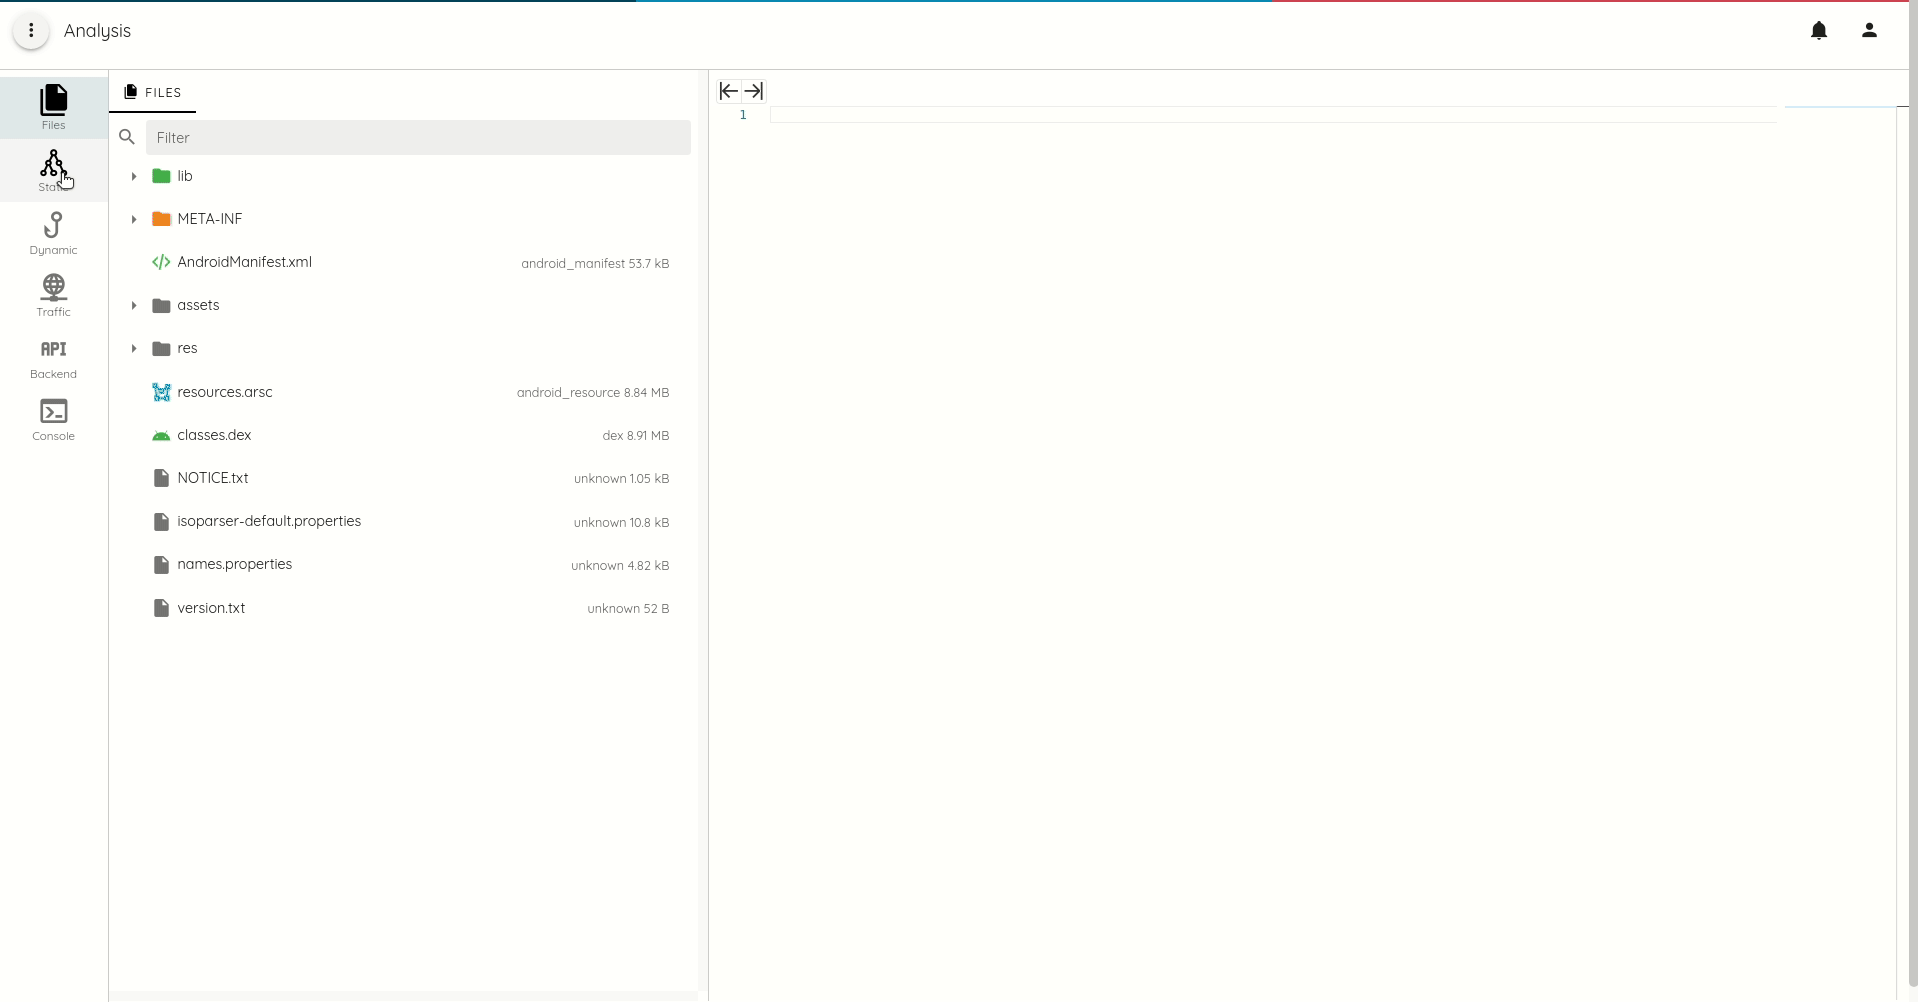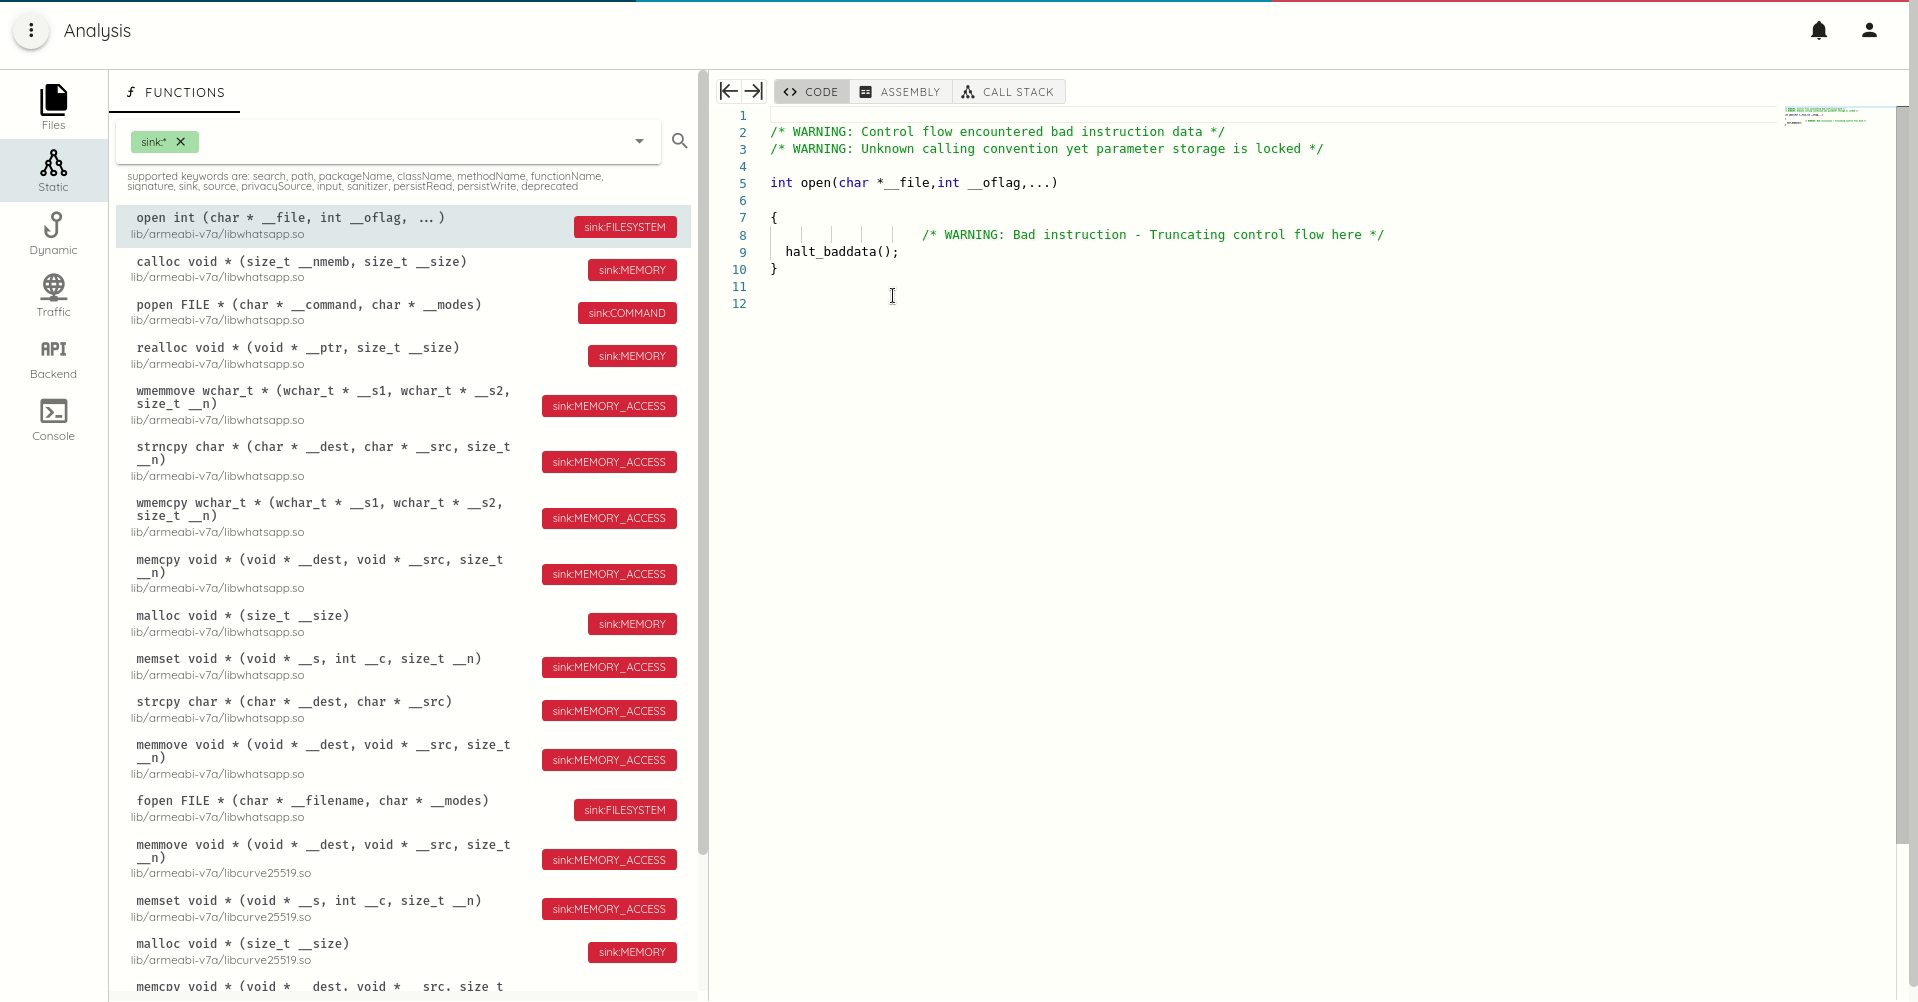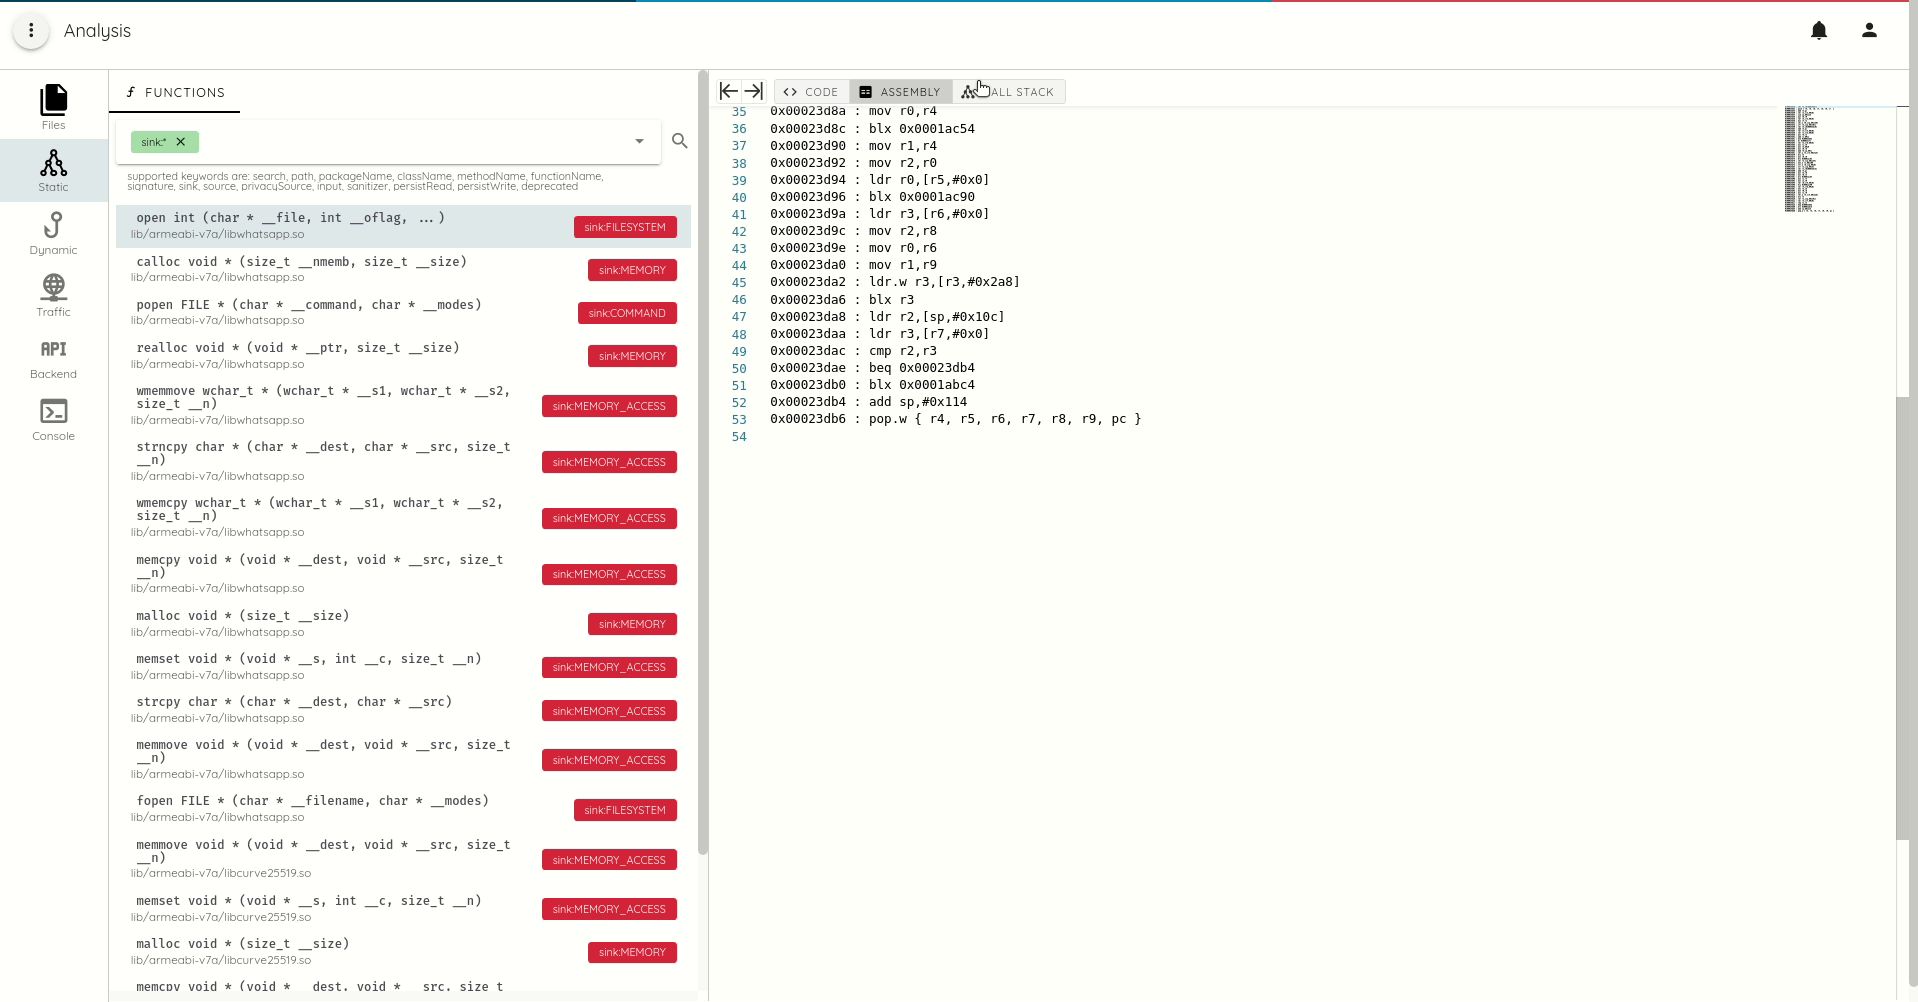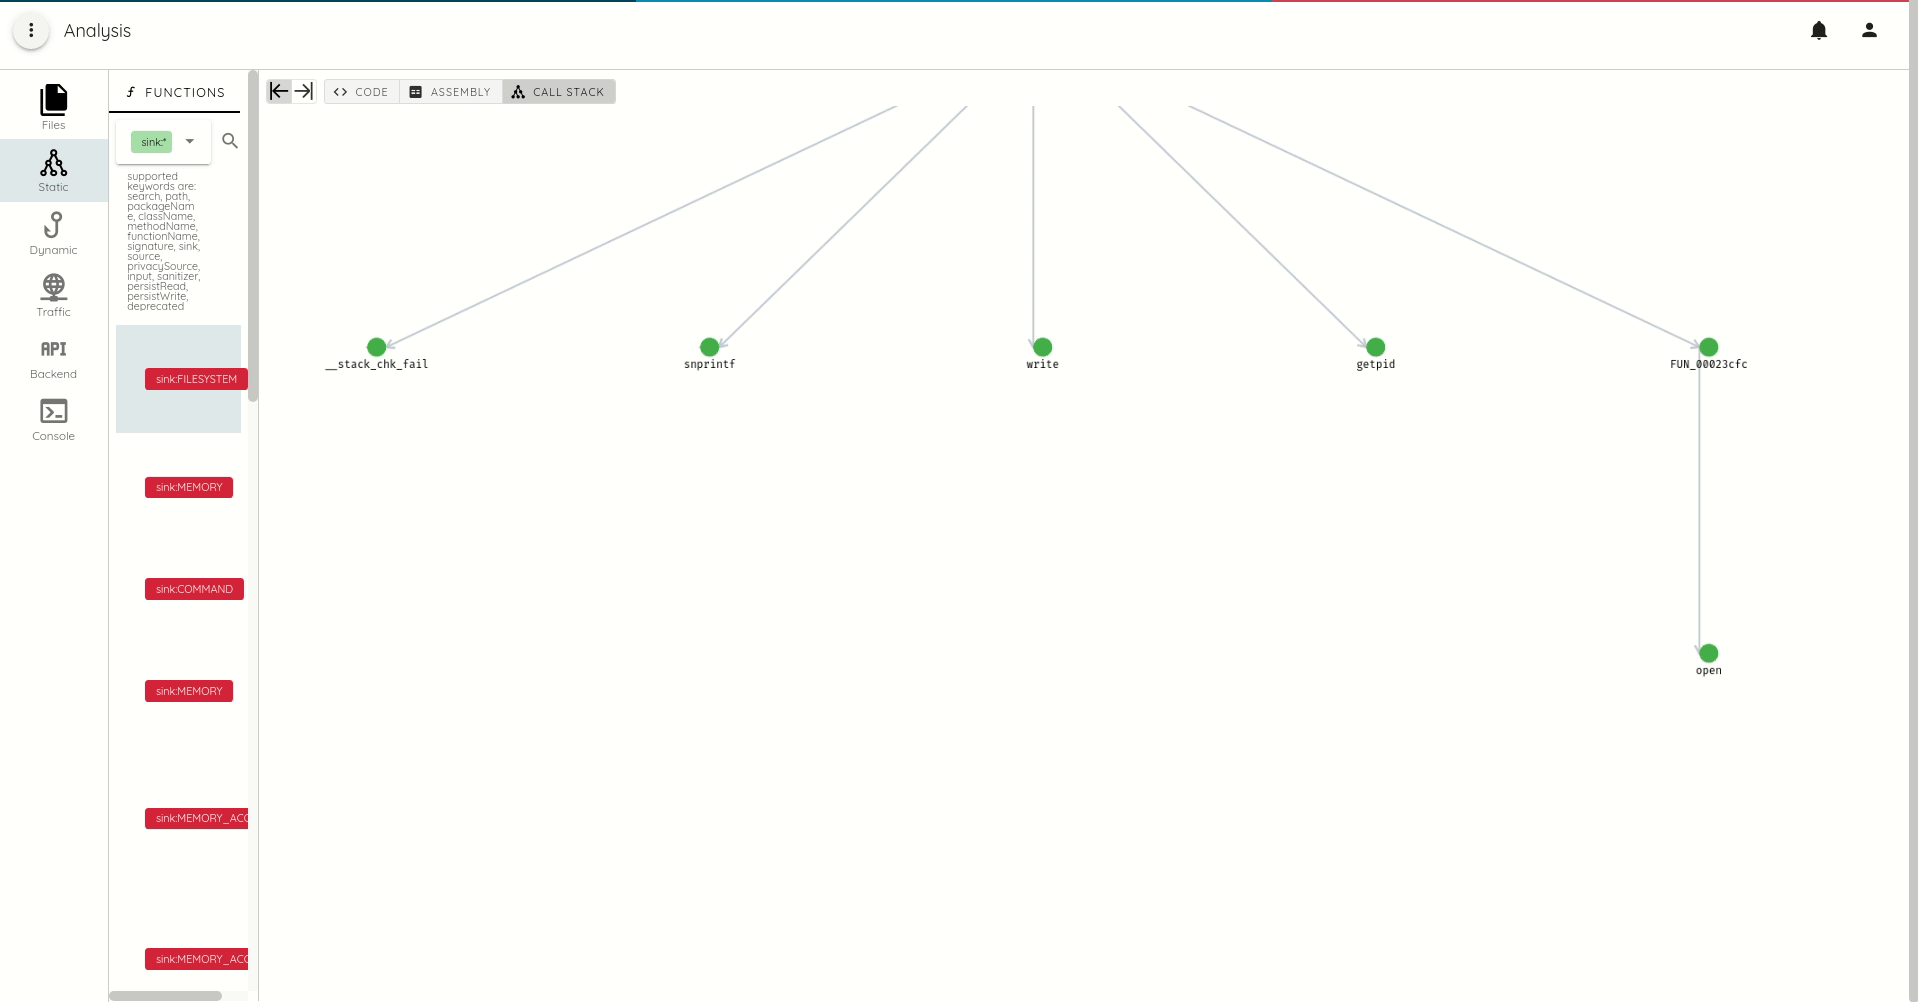
标记危险函数以识别安全热点。标记区分以下类别:
- Sink:十余种 sink 类别。Sink 是可能导致漏洞的函数或方法,例如
execSQL, 如果输入受用户控制,它就可能导致 SQL 注入。 - Source:Source 函数和方法返回不可信的输入,这些输入可能来自网络、IPC、文件系统 (外部存储)……Source 函数的输出在被 sink 方法使用之前应当经过净化。
- Privacy Source:Privacy source 函数和方法返回敏感输入,例如用户位置、短信、wifi 端点, 这些都可能影响用户隐私
- Input:Input 方法通常是可被重写、用作回调的方法,其参数不可信,
可被攻击者操纵。典型的例子是 content provider 的
query、update、insert、delete等方法。 - Sanitizer:sanitizer 函数和方法用于针对特定 API 用途清洗不可信的输入。
- Persist Read and Write:持久化读写有助于发现二阶注入漏洞。读操作和 写操作分别标记。
- Deprecated:即已弃用的函数和方法。
- Sink:十余种 sink 类别。Sink 是可能导致漏洞的函数或方法,例如
-
生成上下文相关的调用追踪。
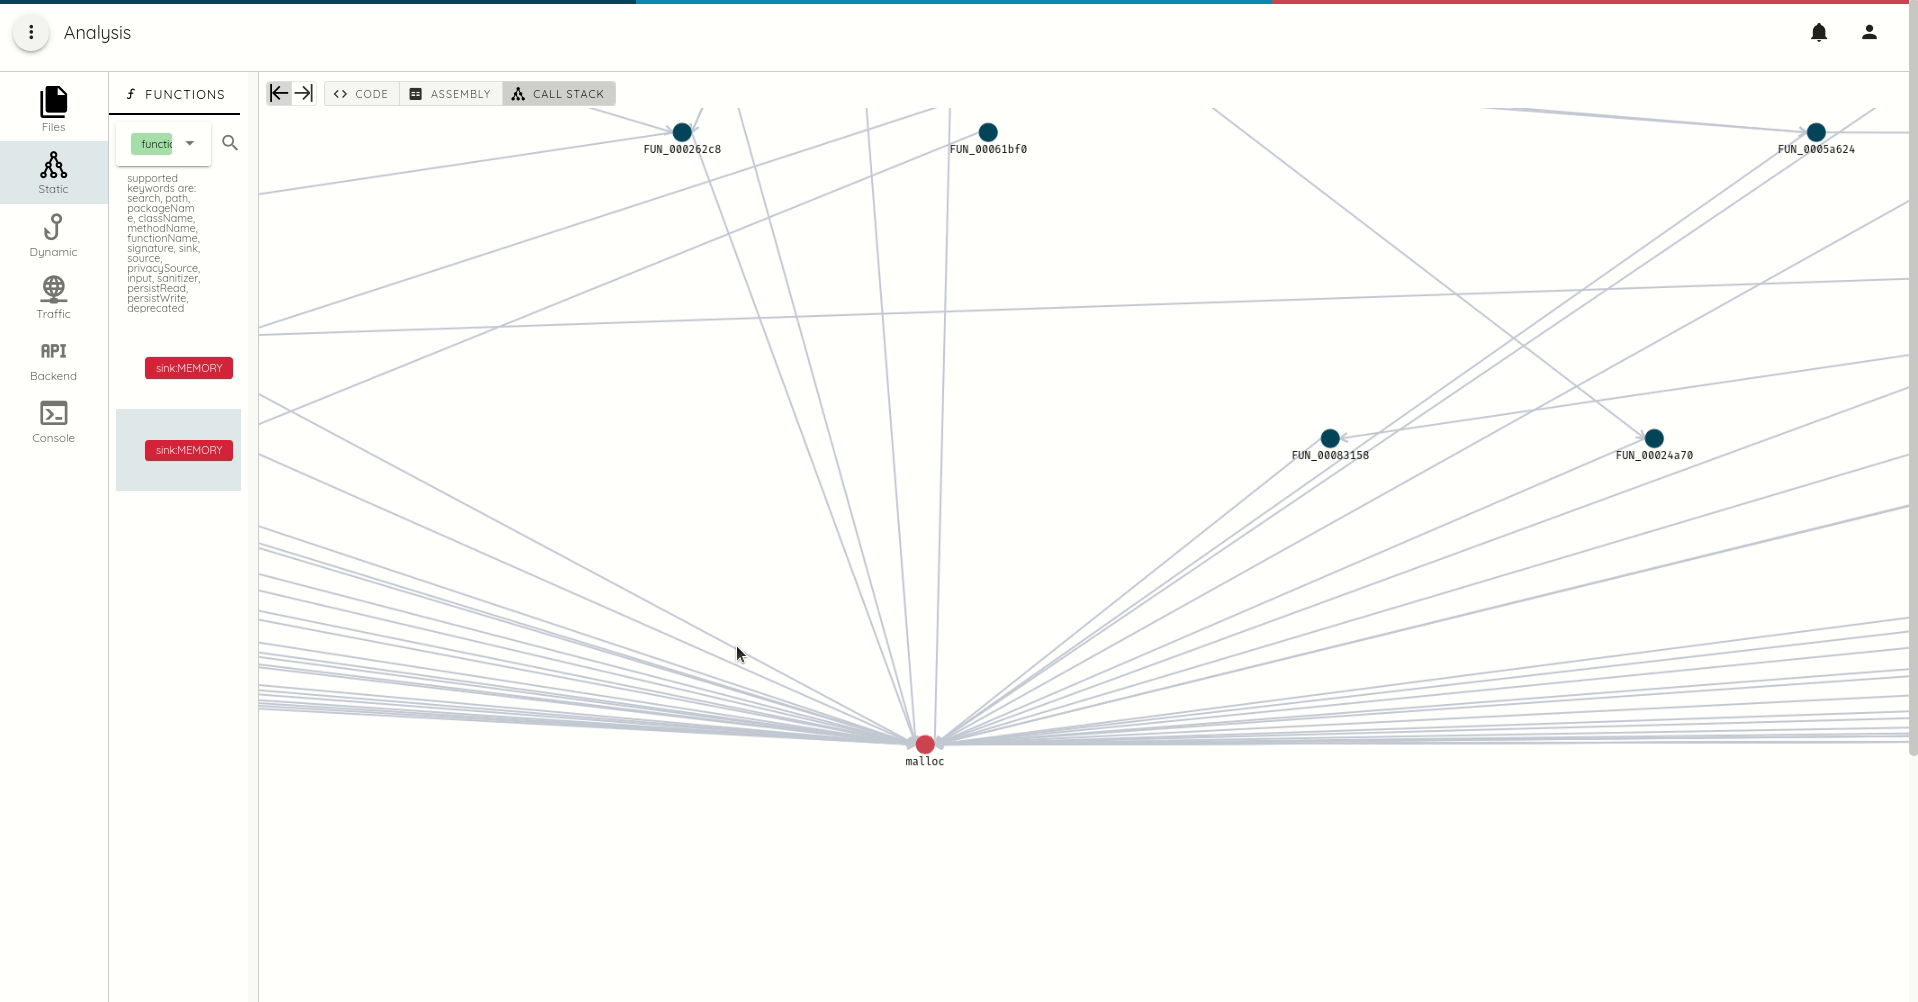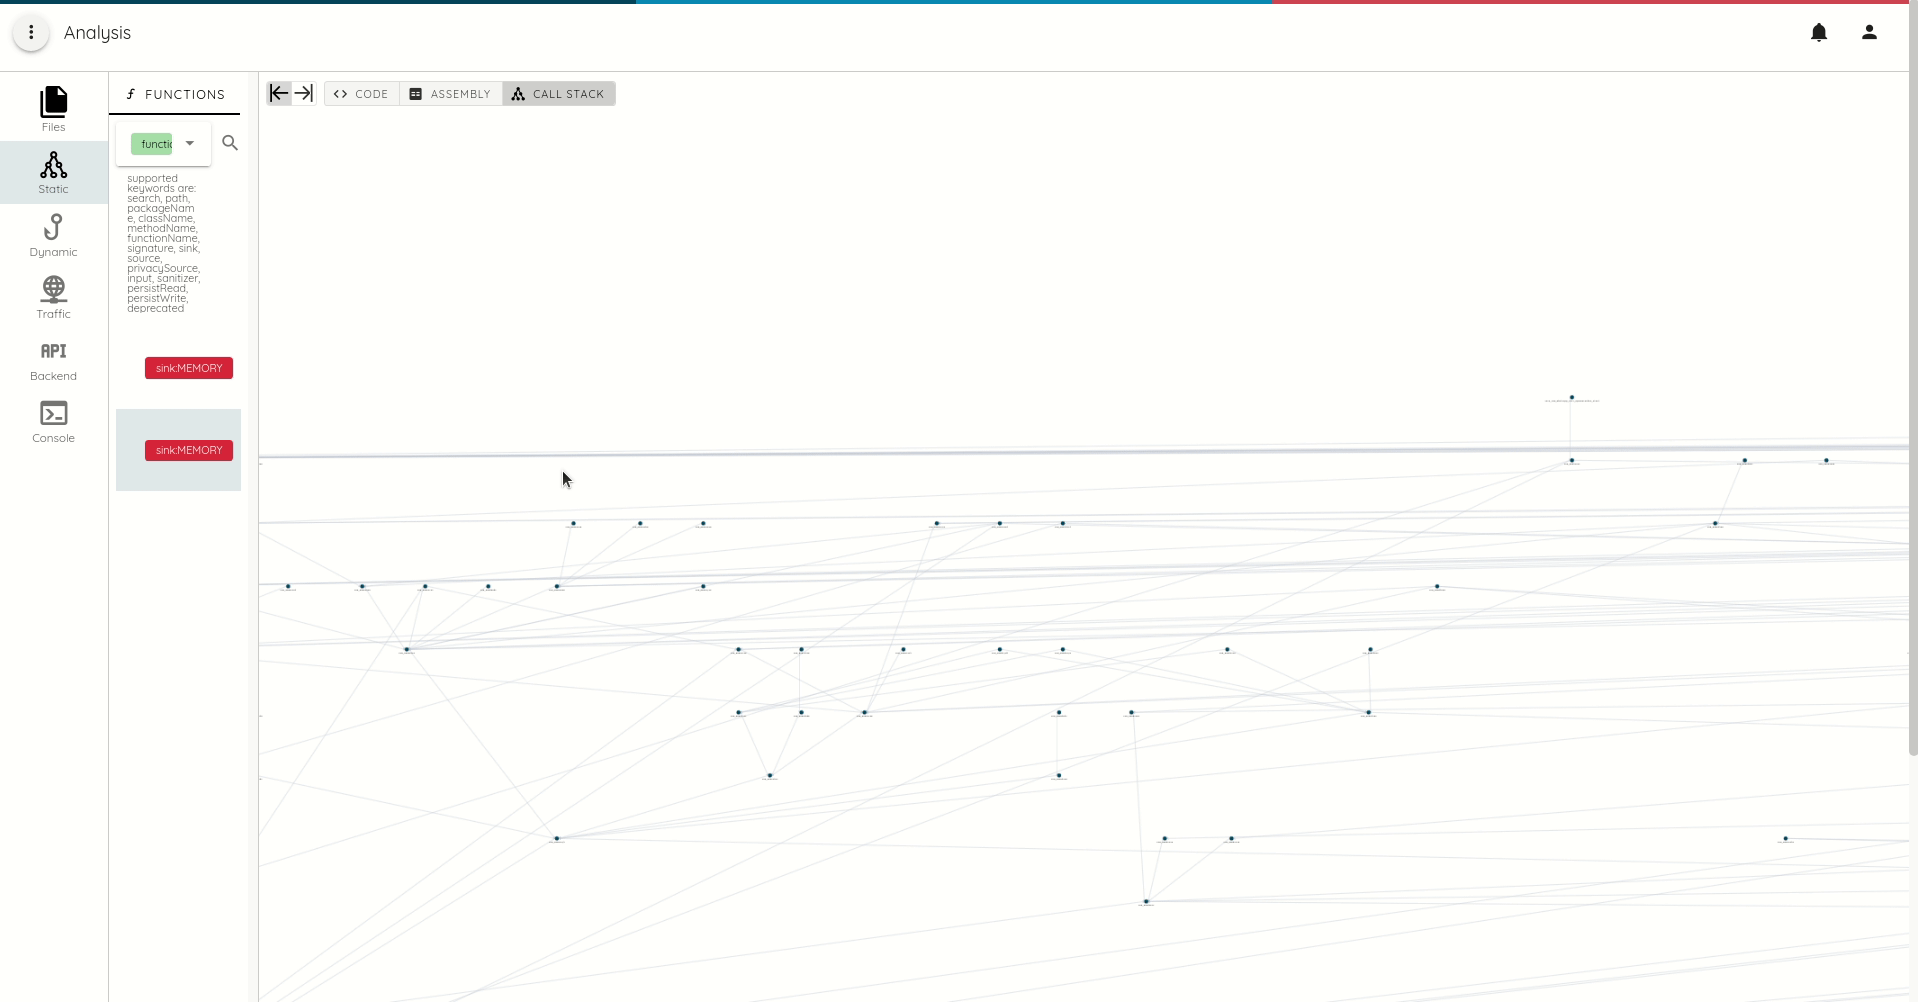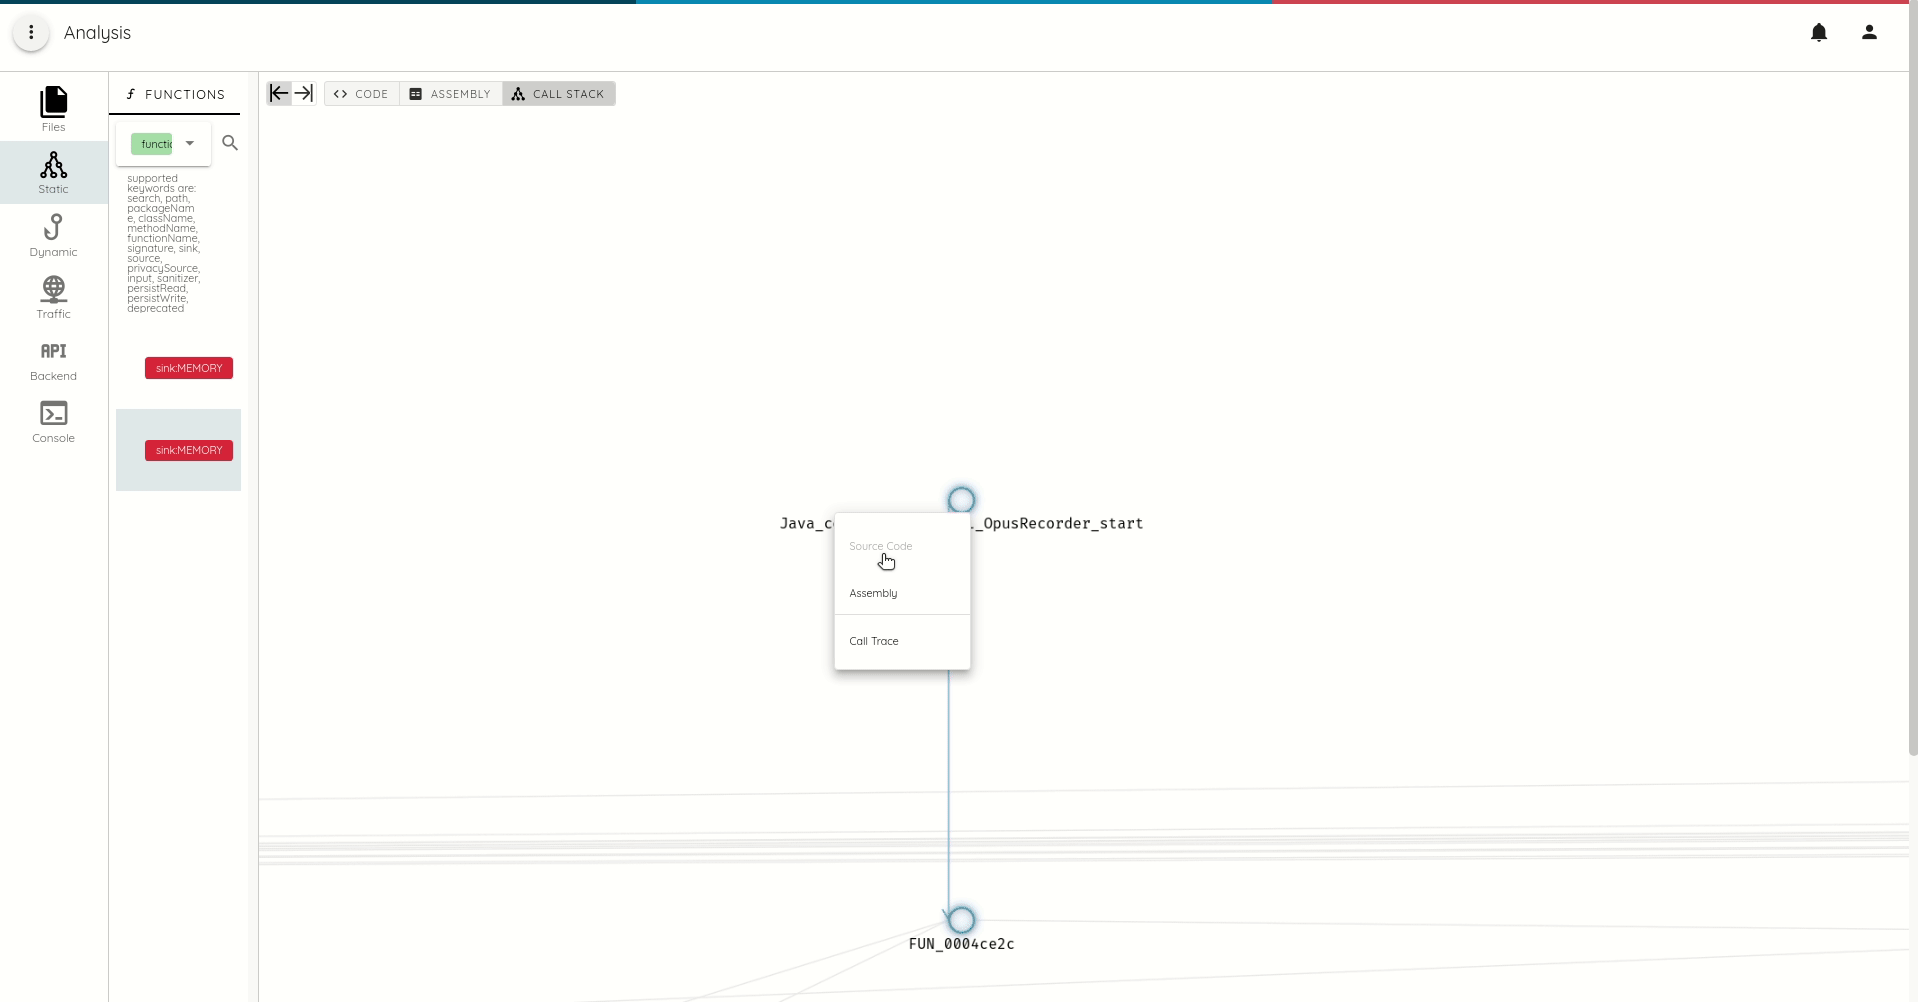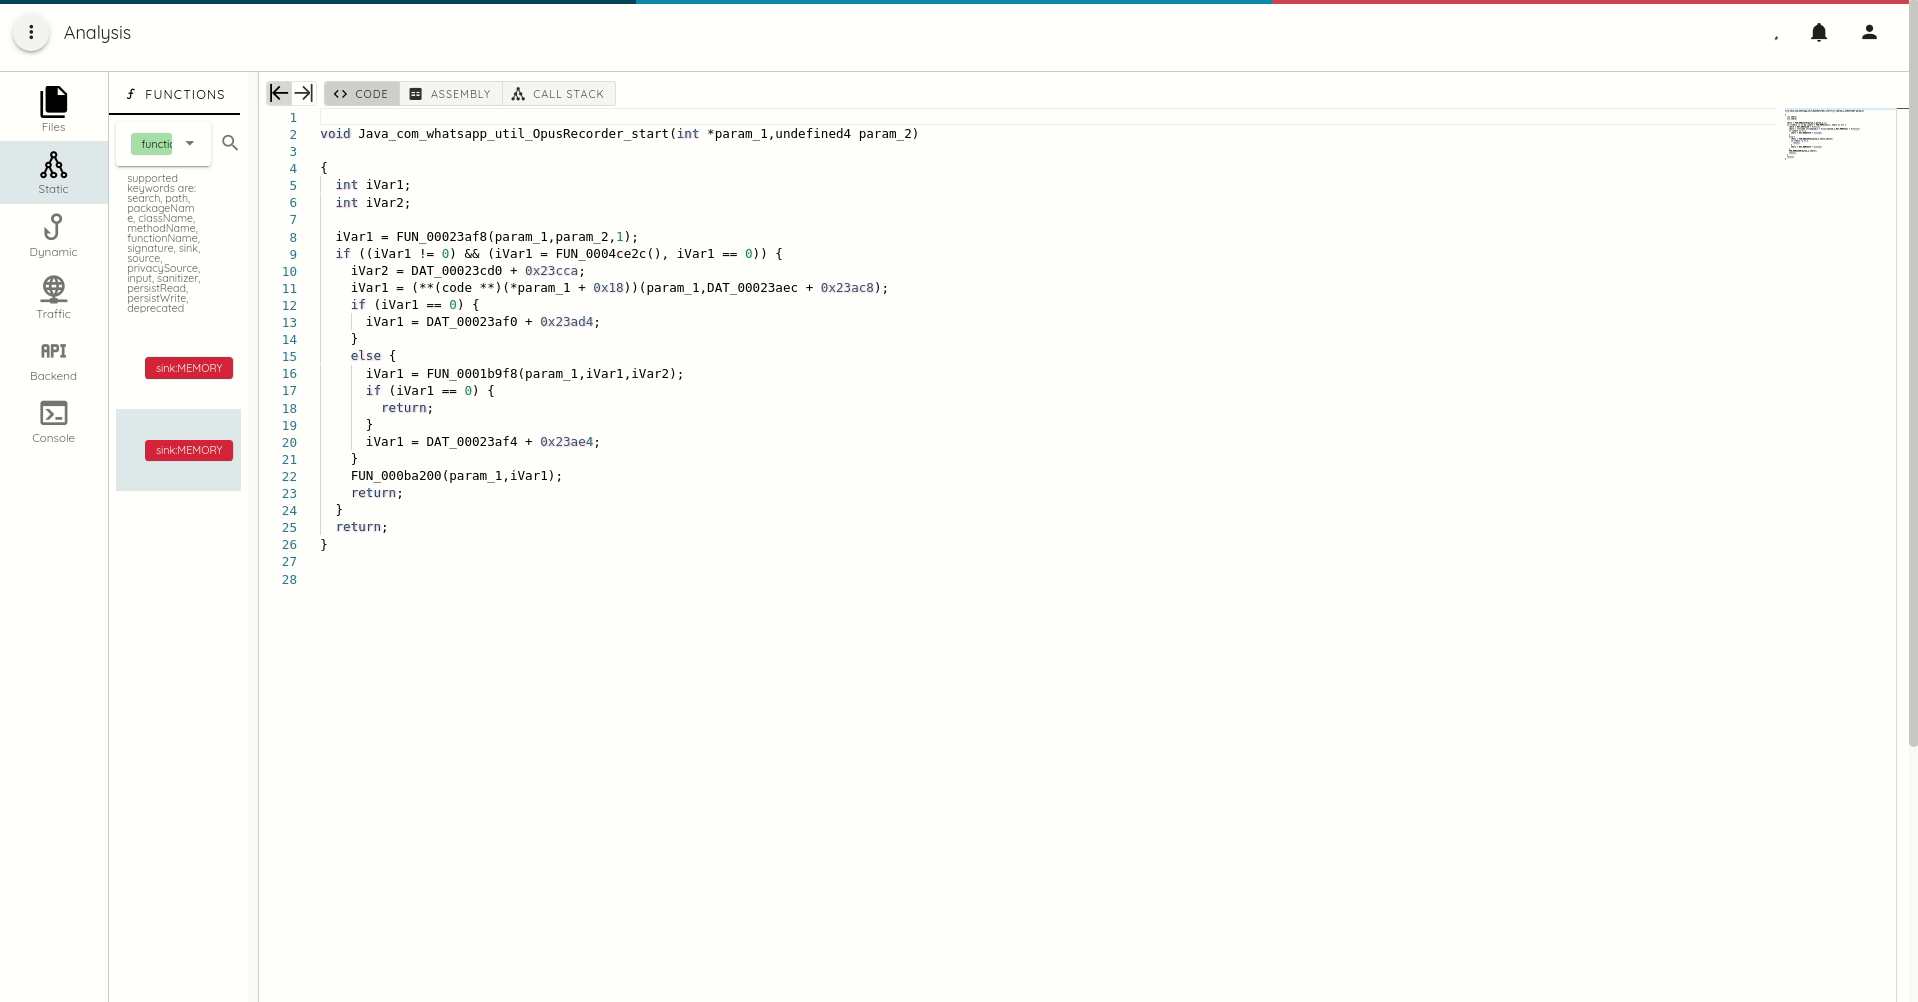
未来几个月还将发布大量新功能。下一个版本将侧重于后端动态分析。
所有这些功能都包含在社区版扫描中,100% 免费使用。
标签:
scan