Lancement d'un nouvel environnement d'analyse pour faciliter l'évaluation manuelle
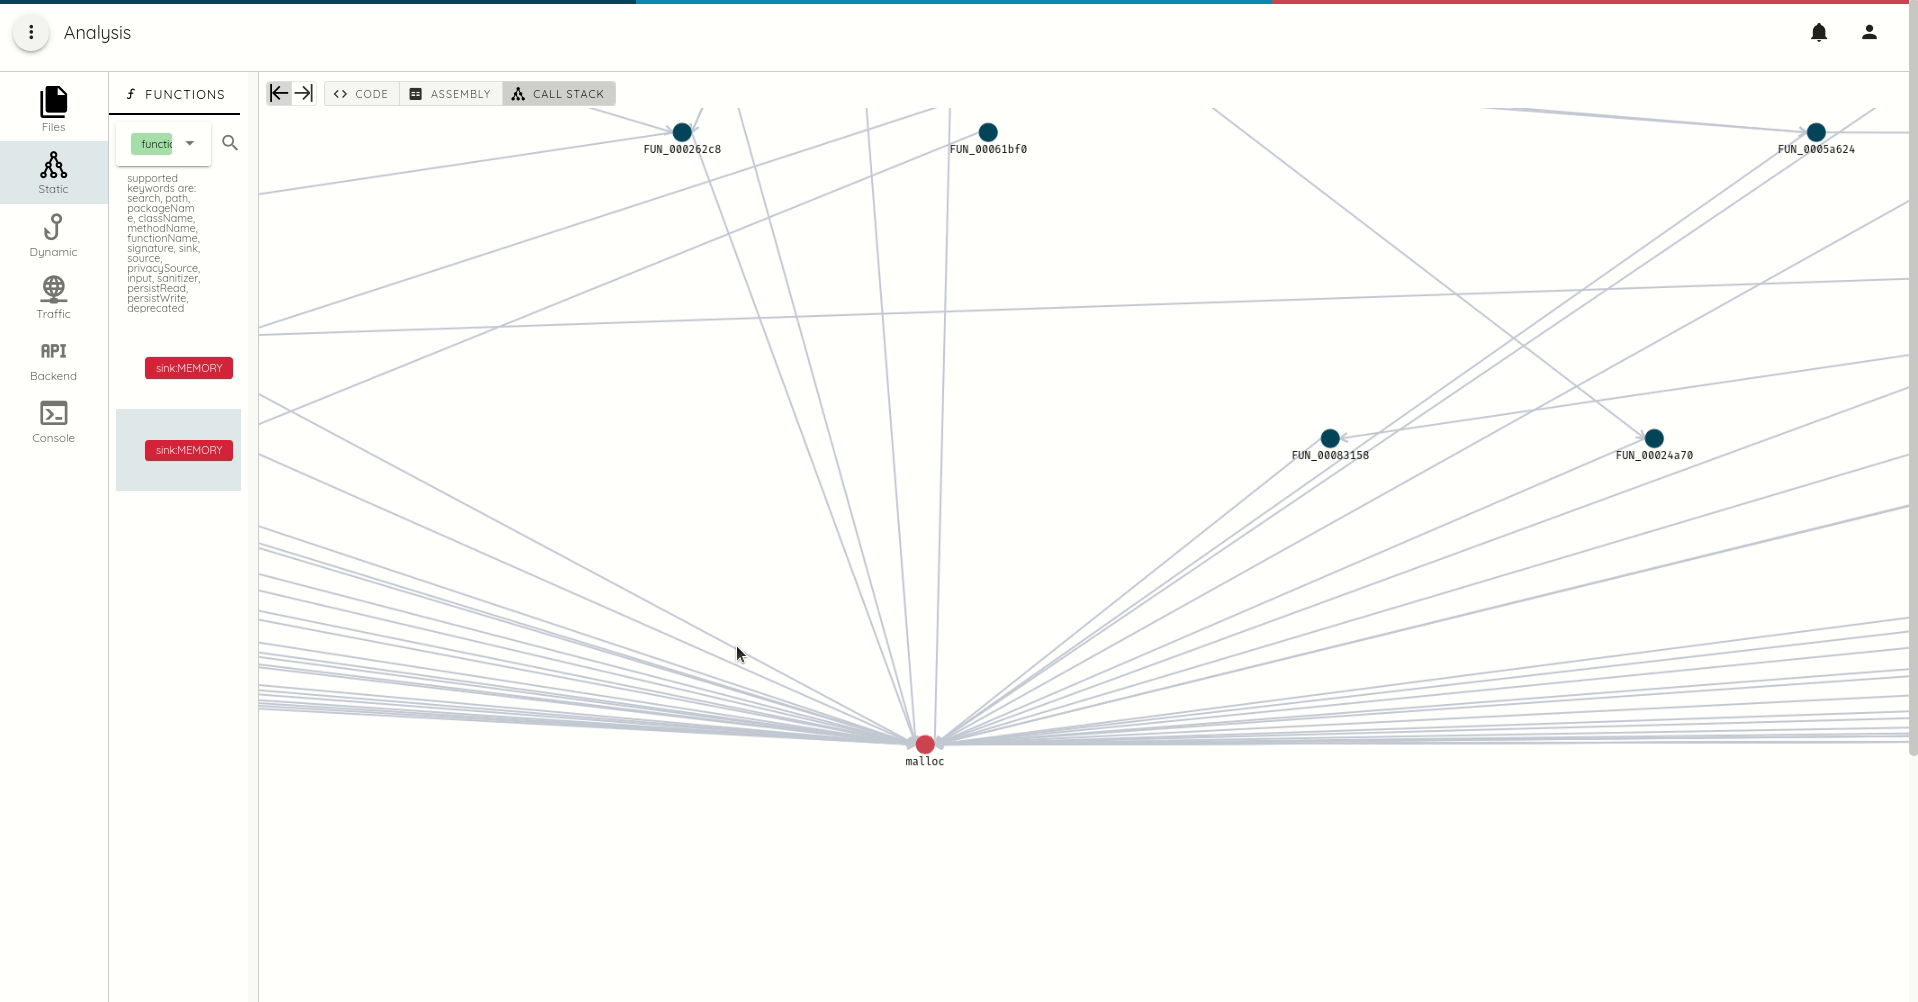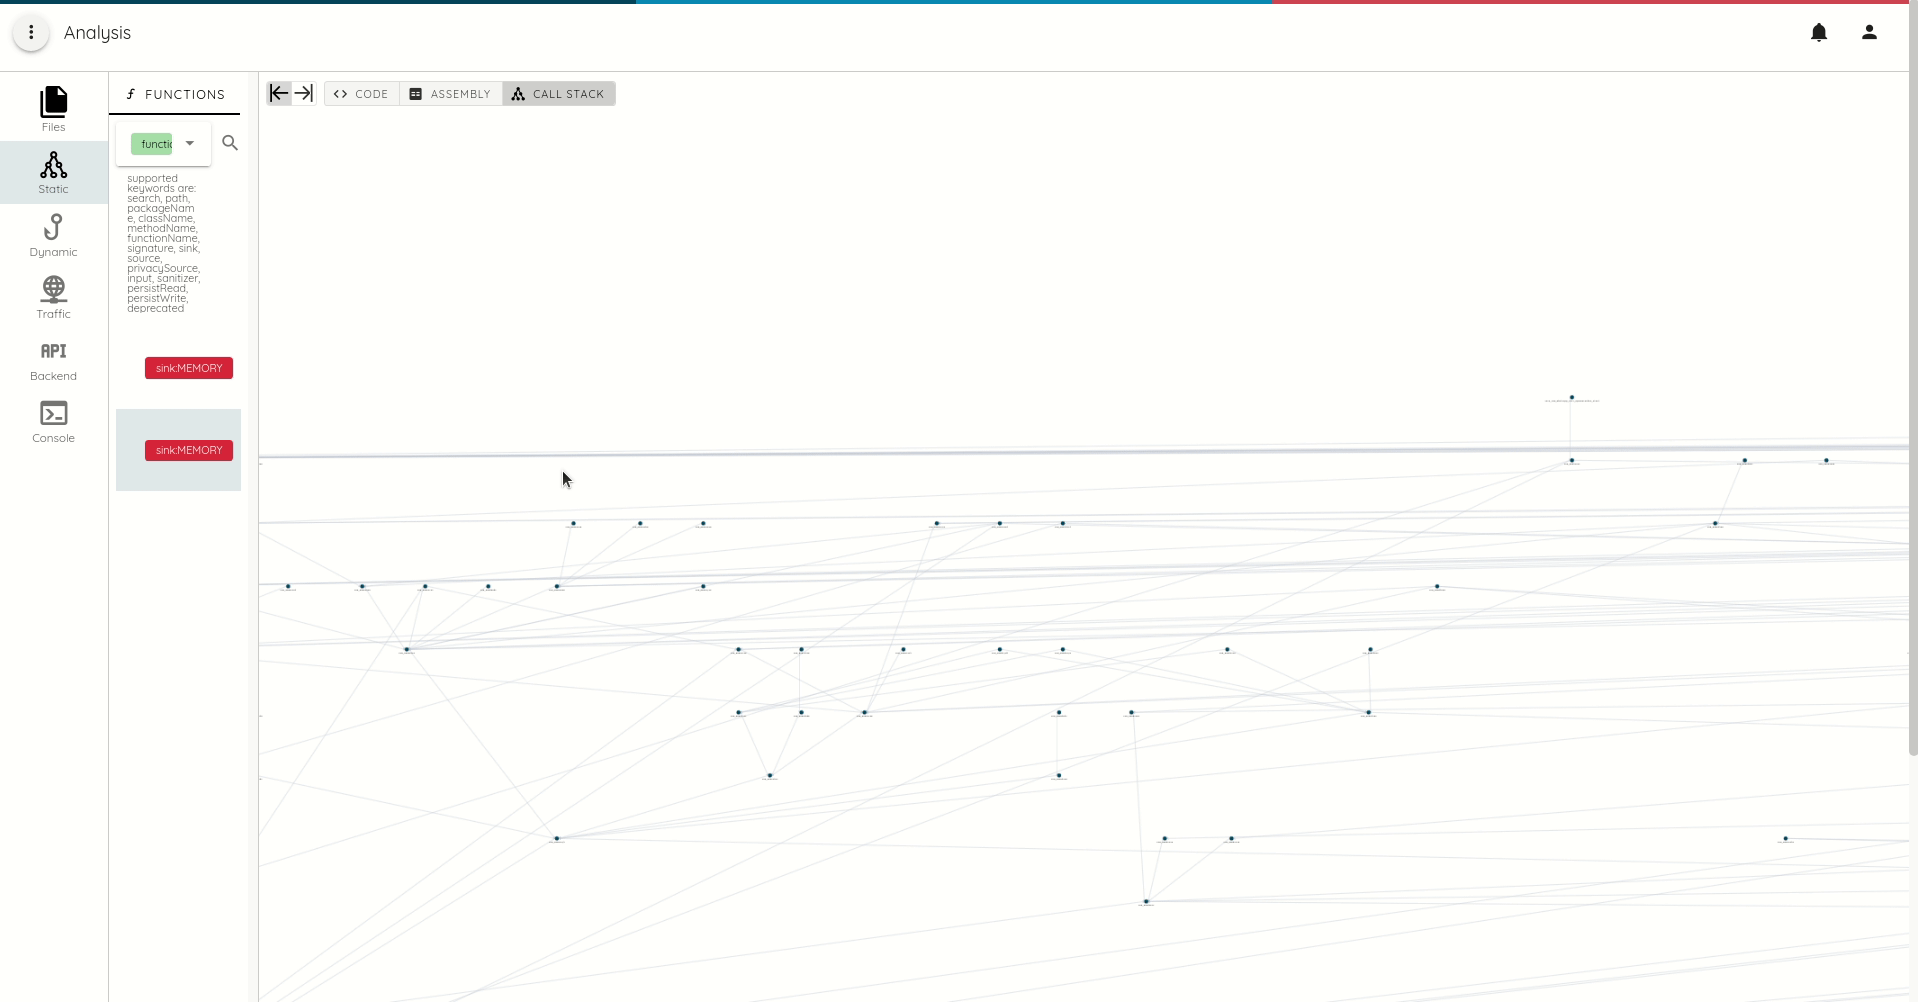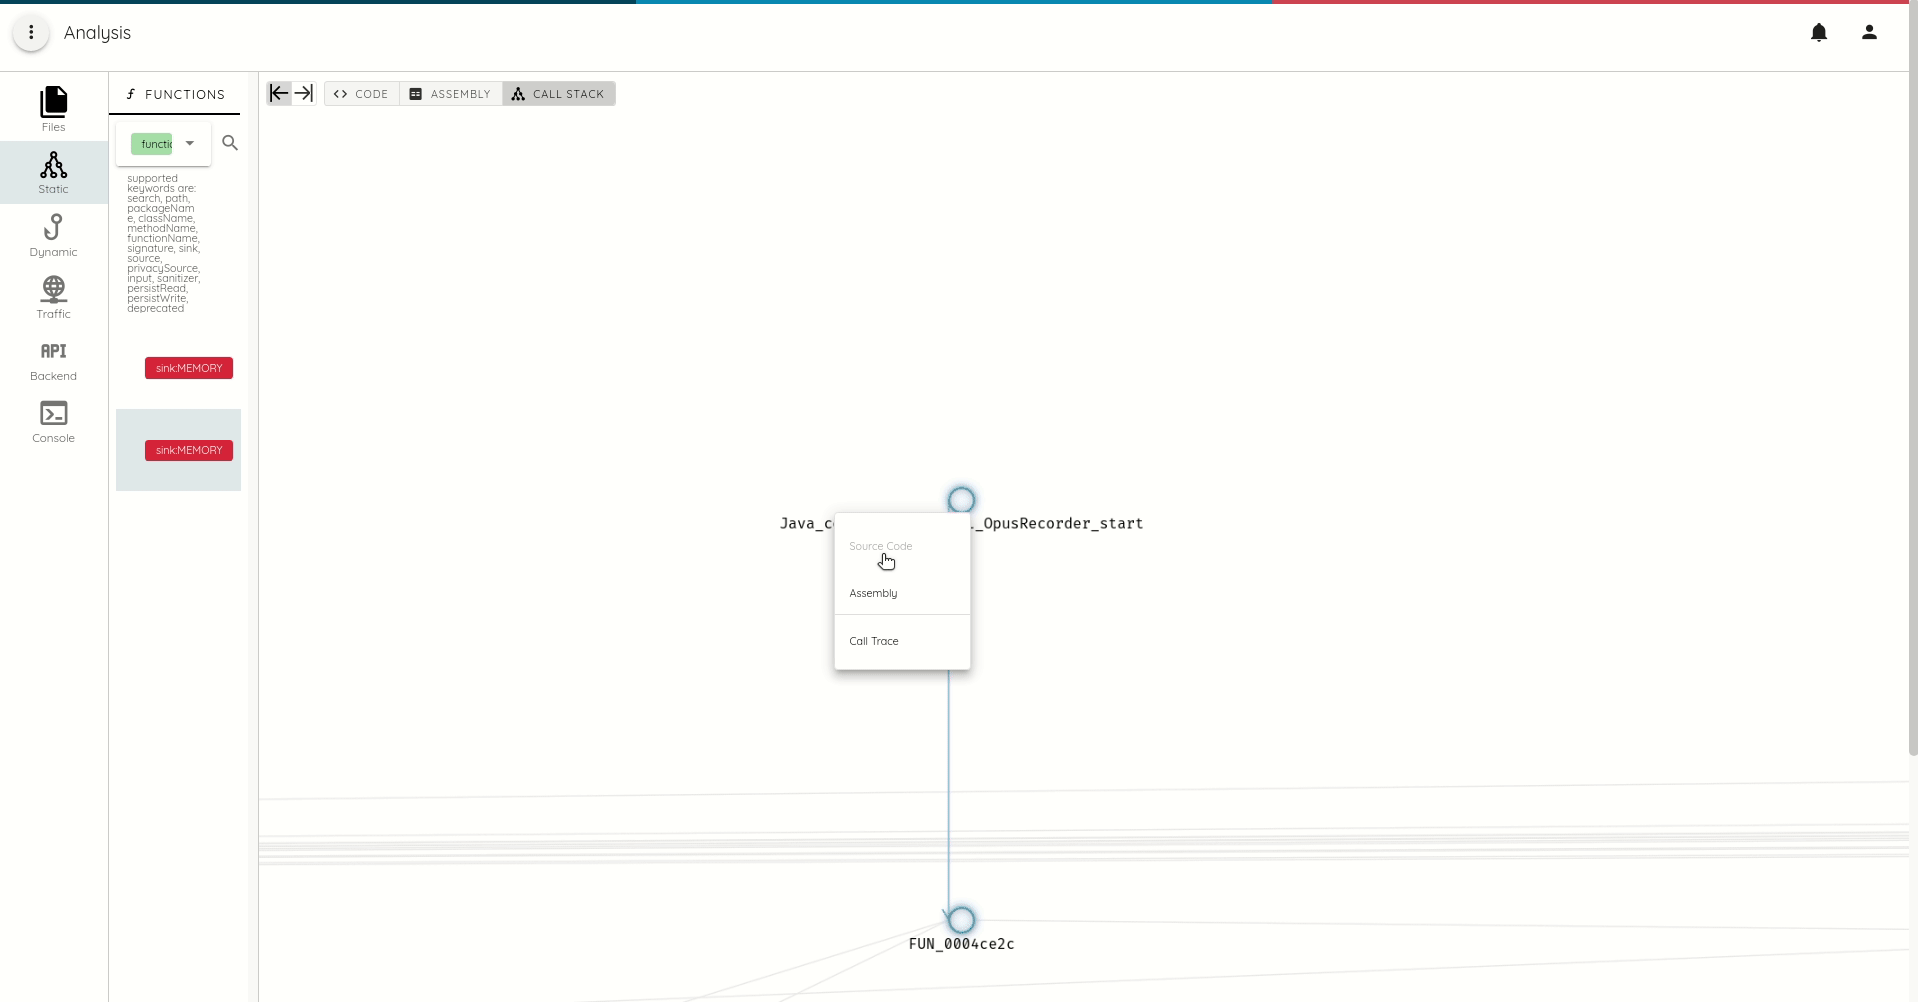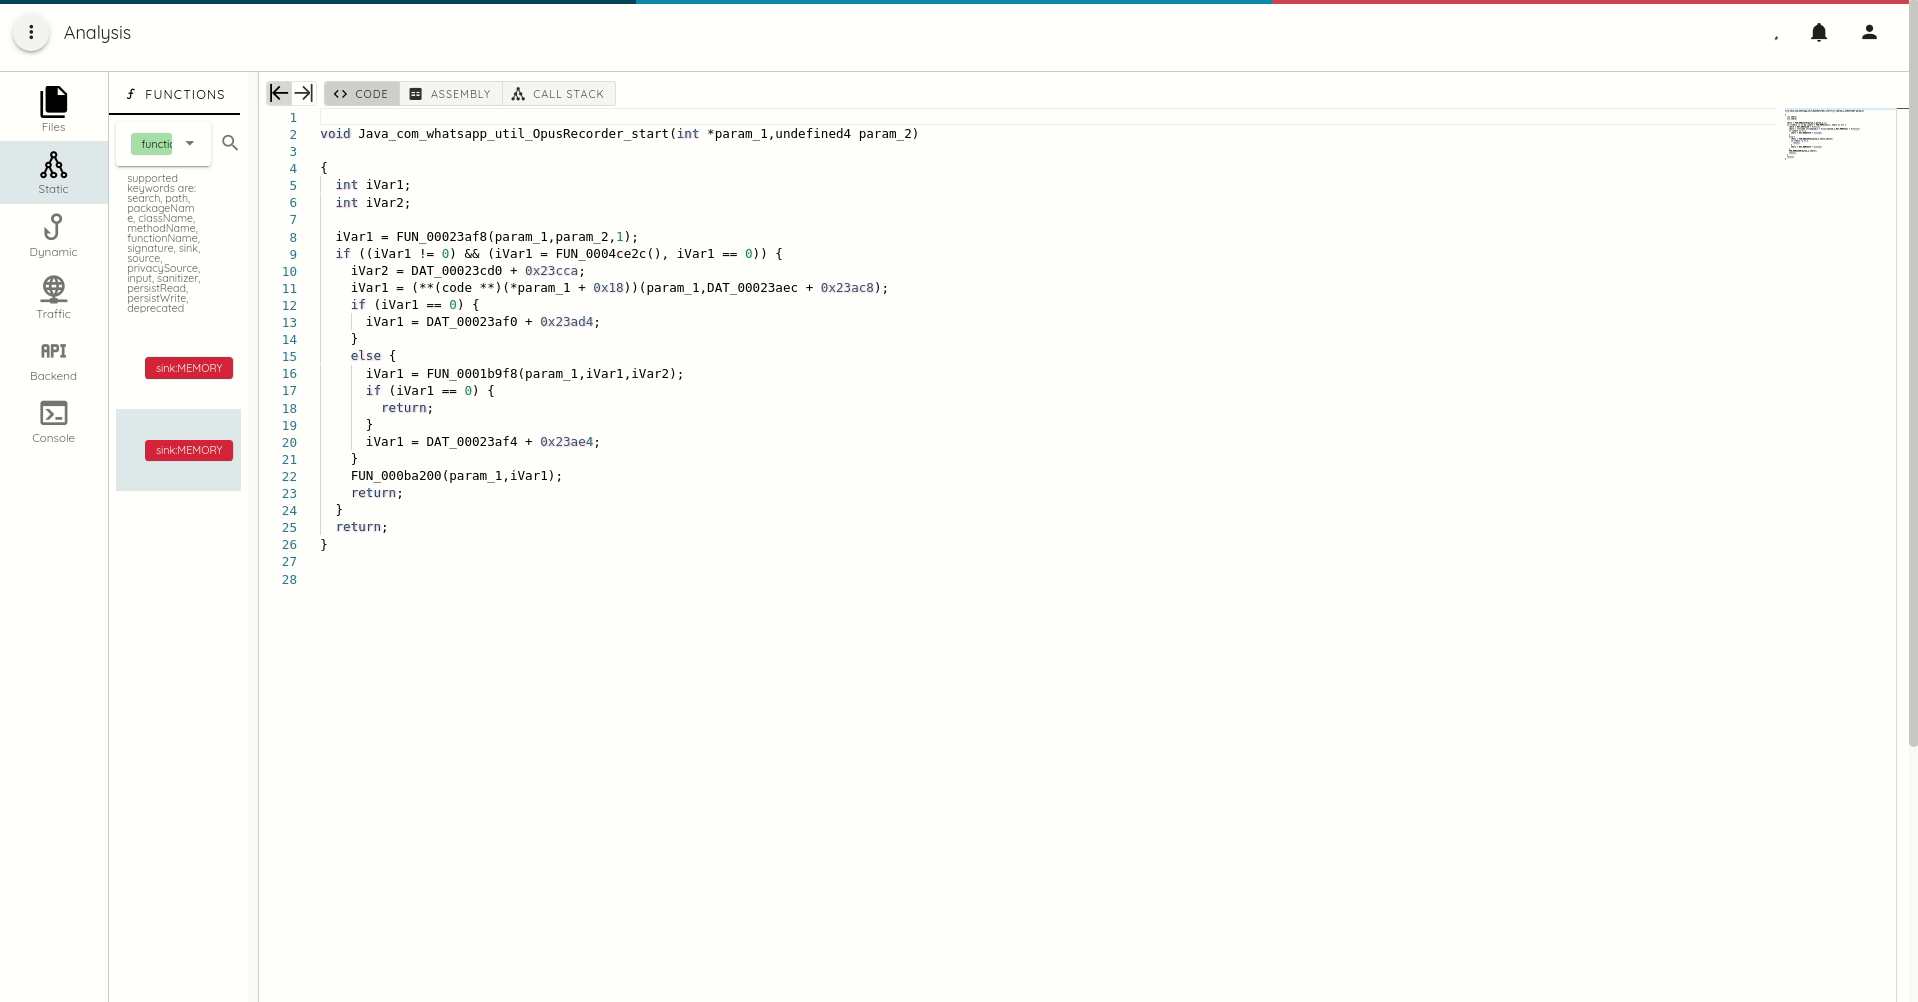
Nouvel environnement d'analyse avec accès au désassemblage, au code source décompilé, aux traces d'appels, au marquage des fonctions et à de nombreuses autres fonctionnalités.
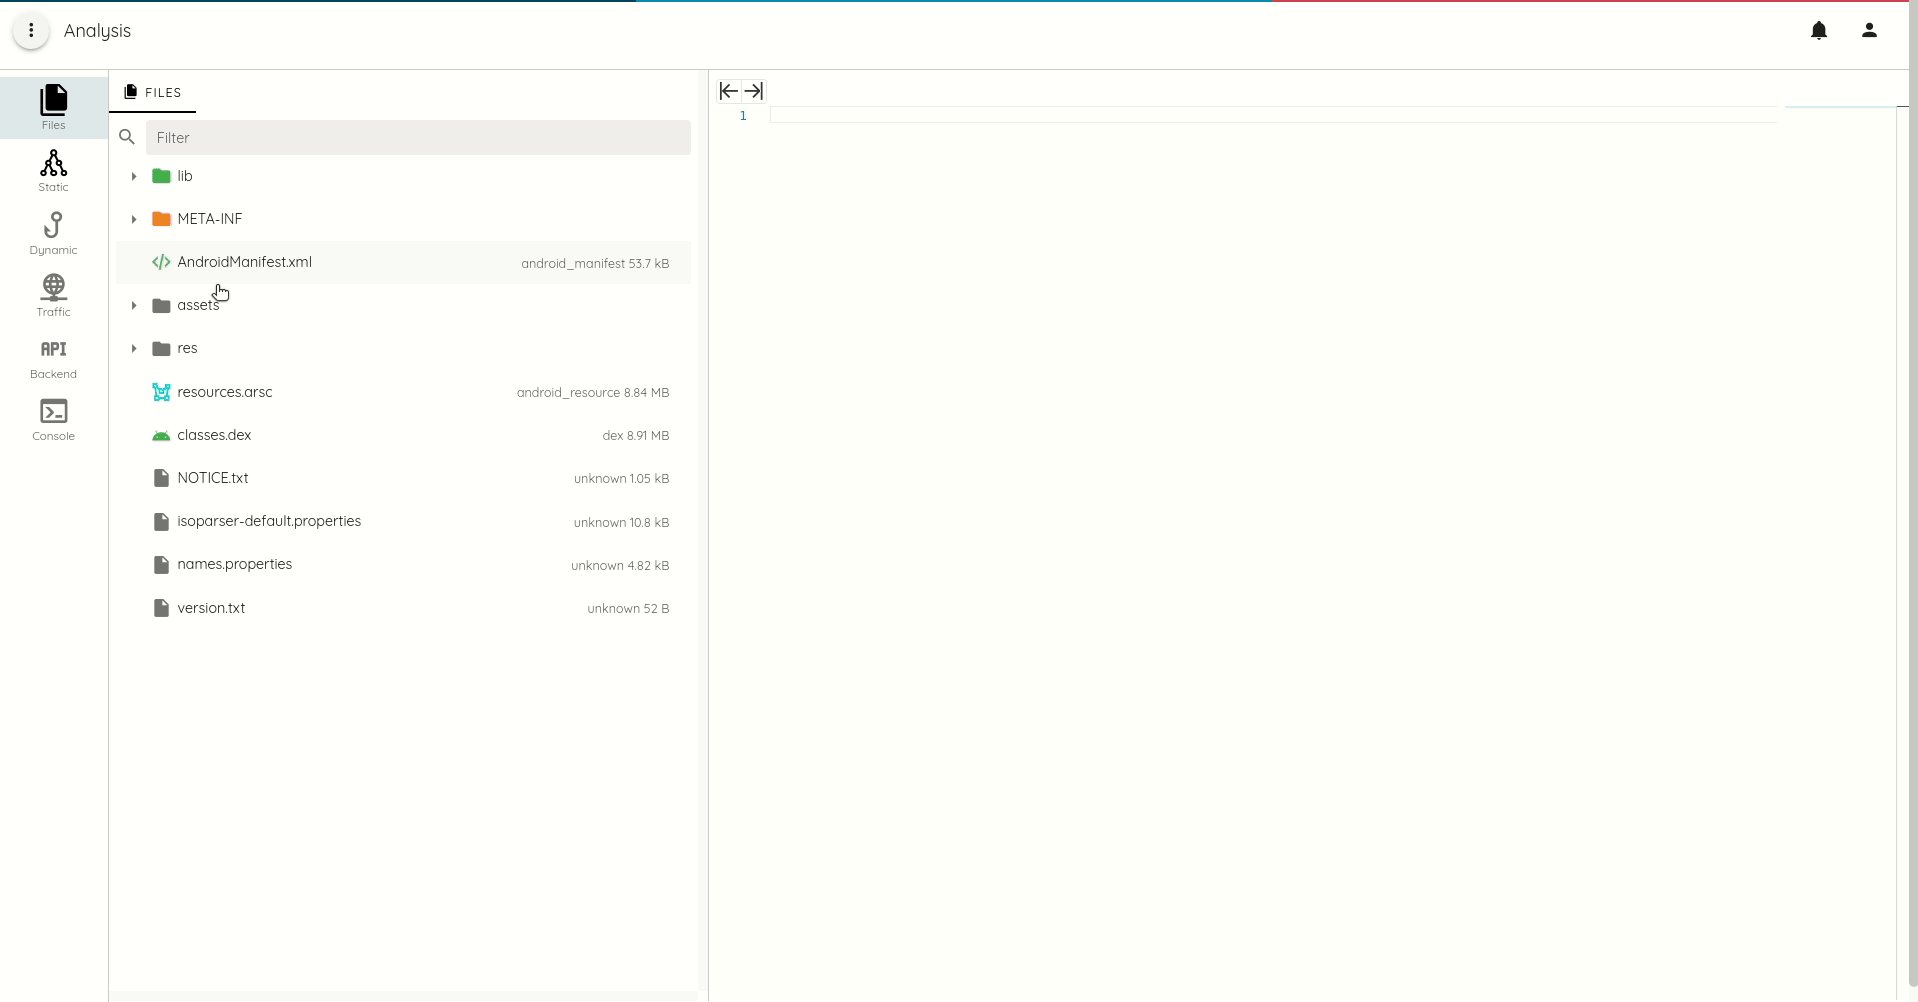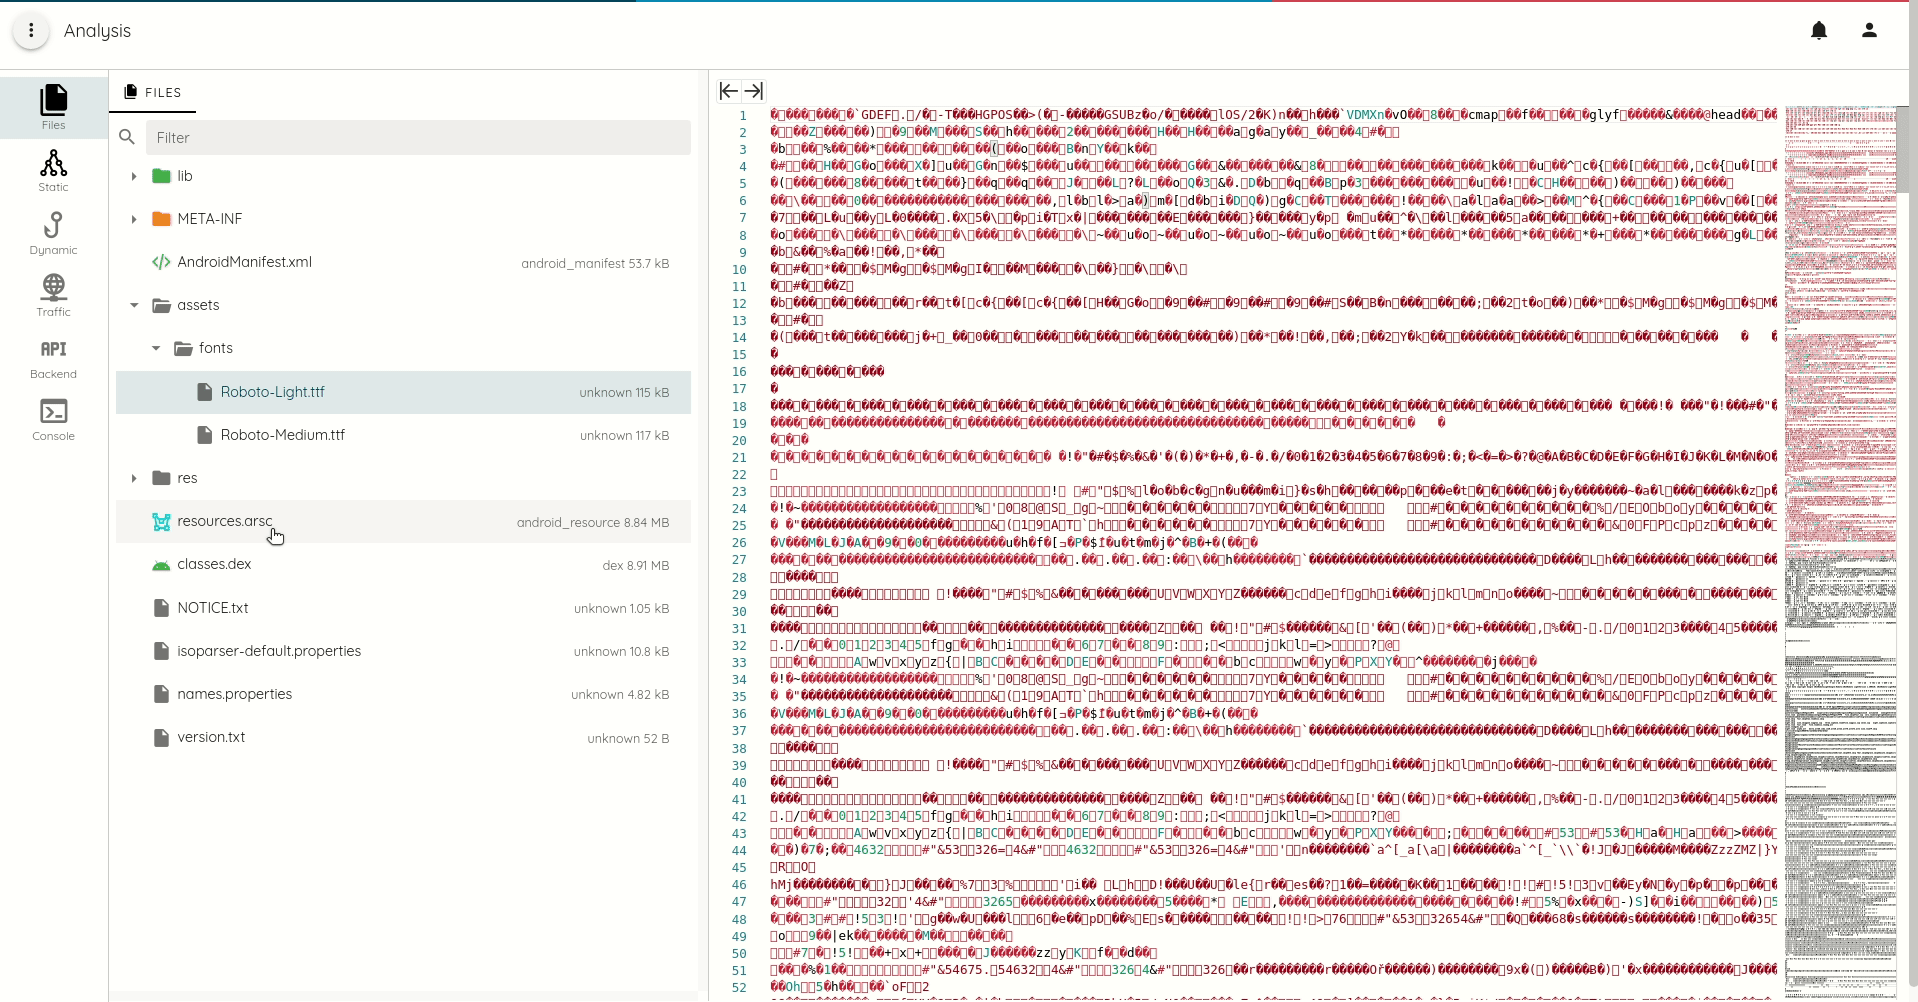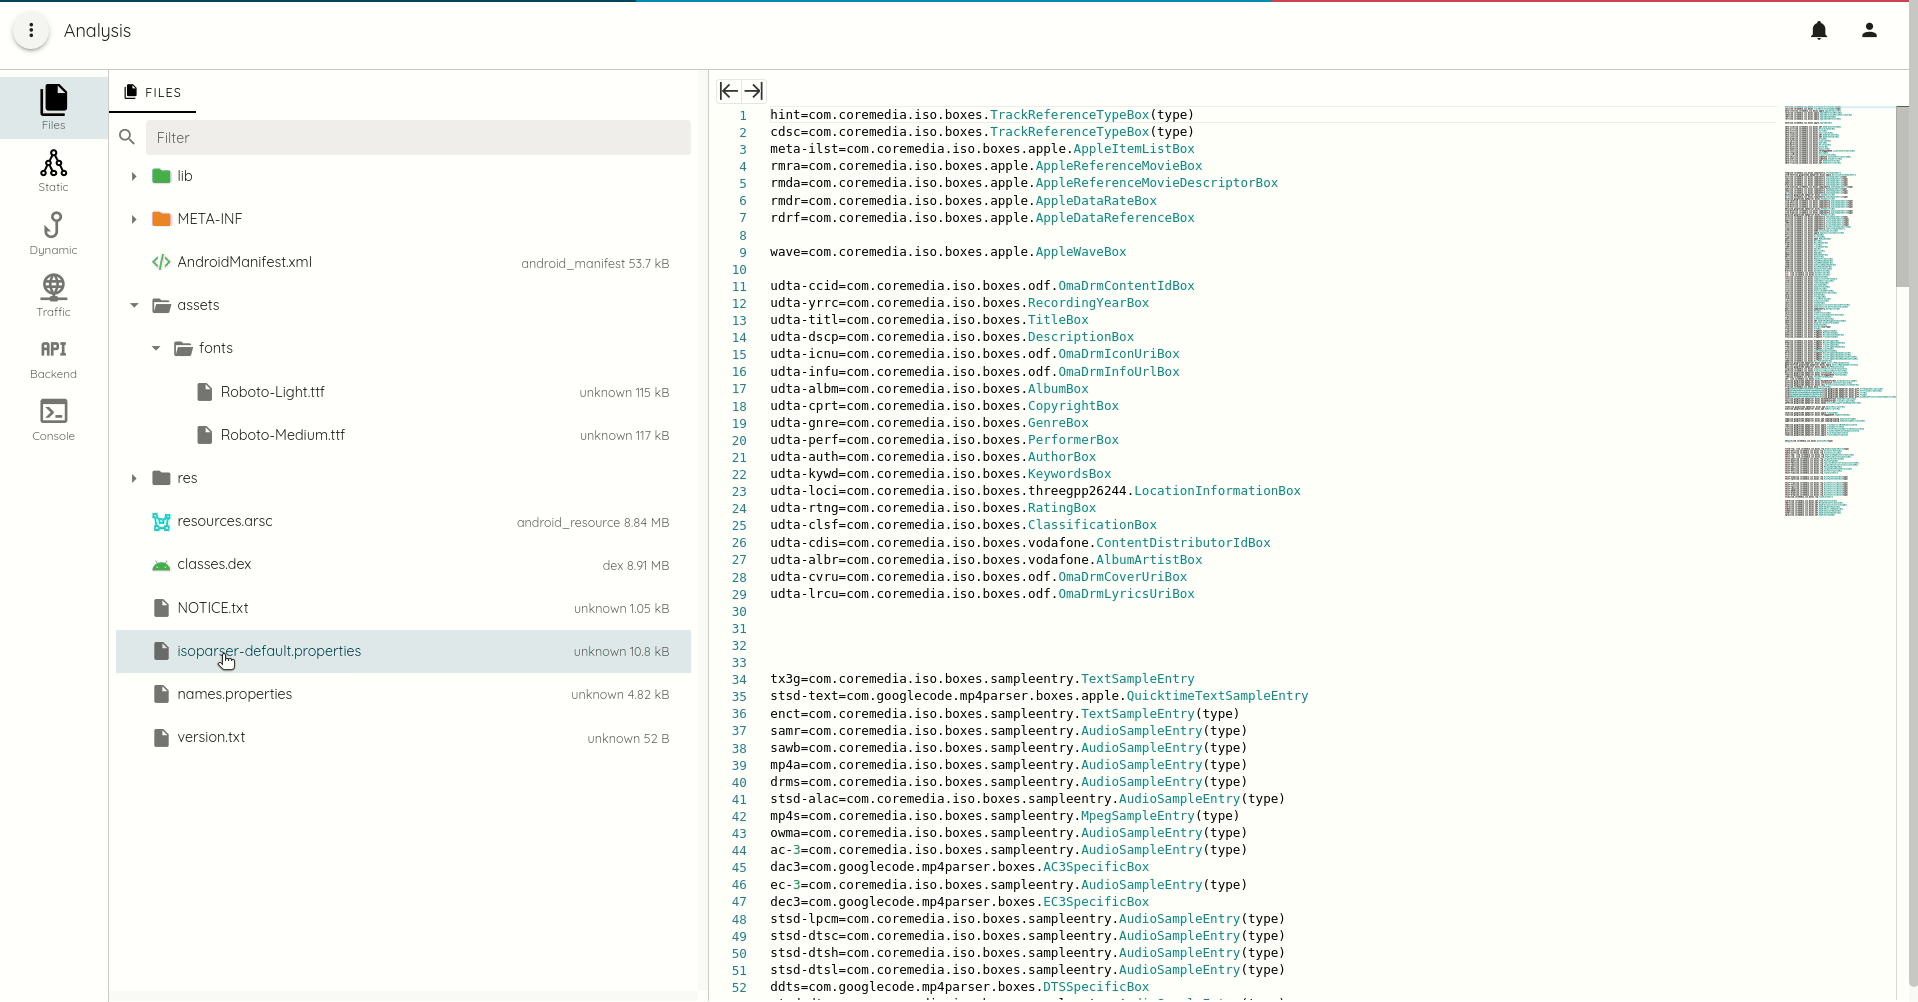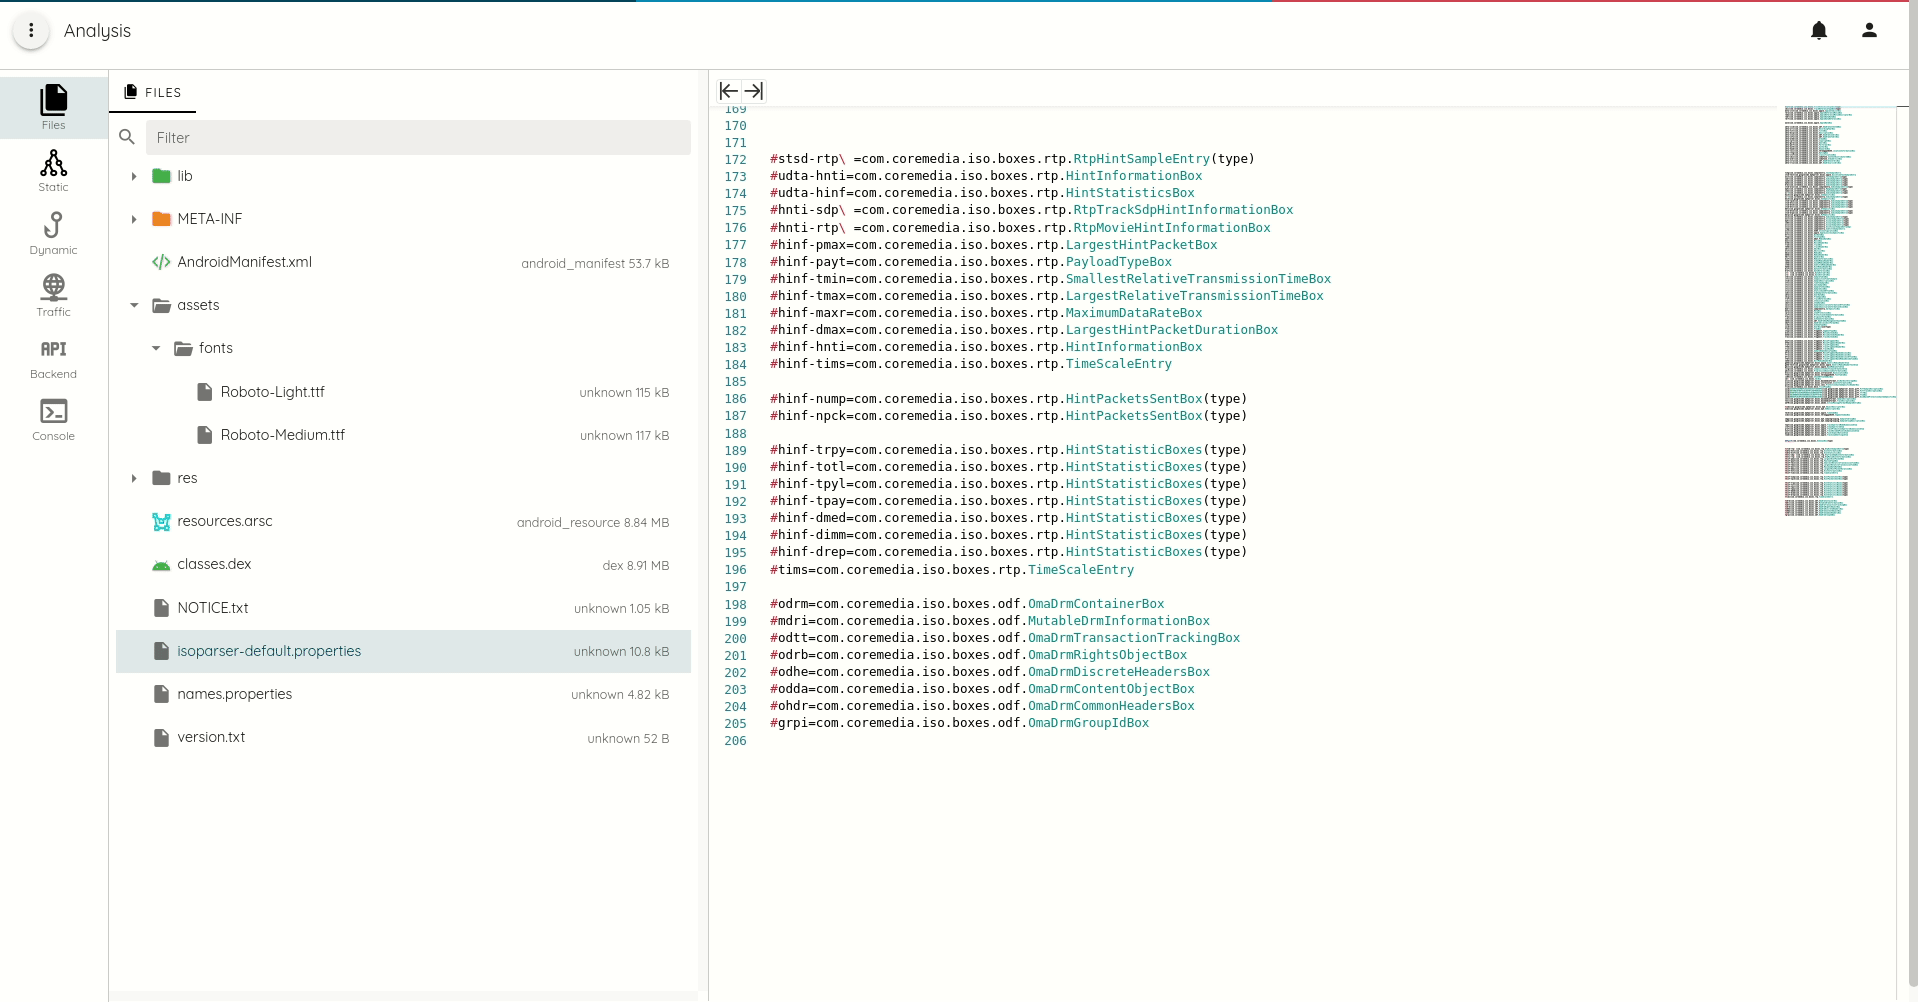
Nous sommes heureux d'annoncer la sortie de l'environnement d'analyse des applications Android et iOS. L'objectif de cet environnement est de faciliter l'évaluation manuelle et d'offrir la possibilité d'écrire des contrôles personnalisés au-dessus de toutes les analyses réalisées par Ostorlab, de l'analyse de teinte (taint analysis) aux traces d'appels dynamiques, au trafic intercepté et aux requêtes d'API scannées.
La version actuelle se concentre sur l'analyse statique et propose les fonctionnalités suivantes :
- Liste des fichiers APK et IPA avec accès au contenu
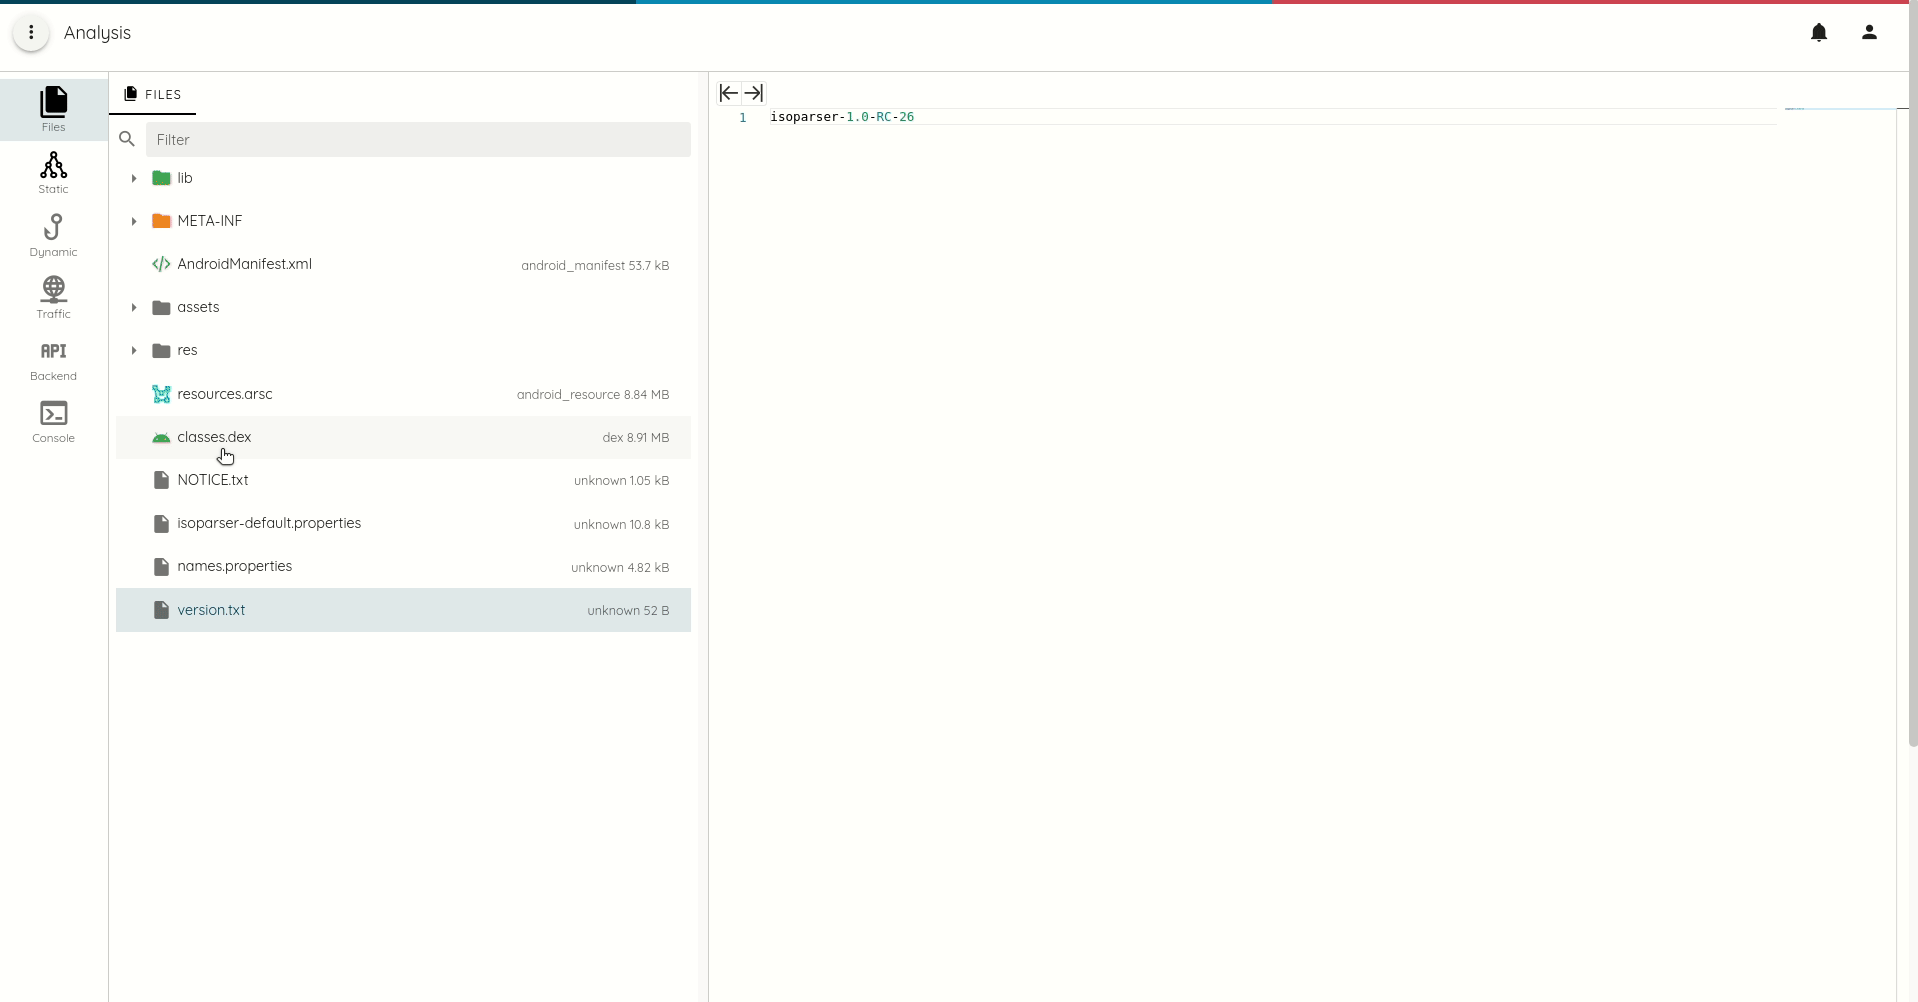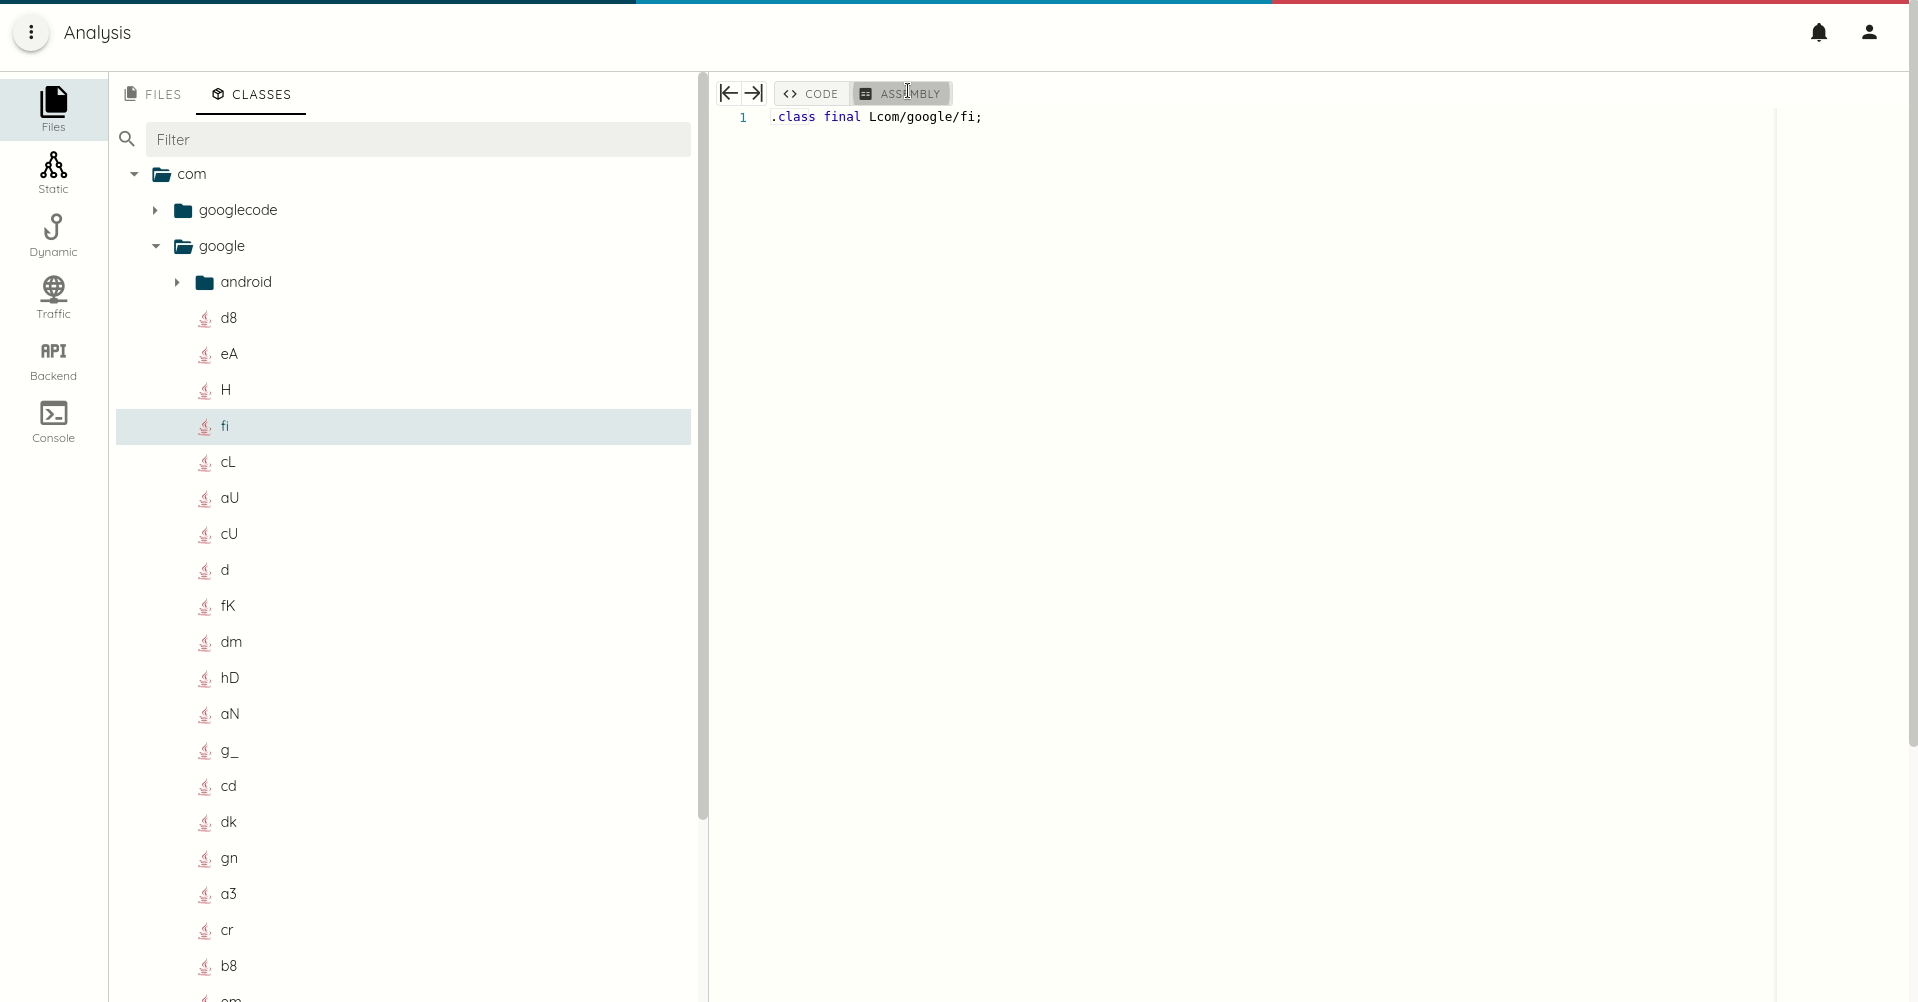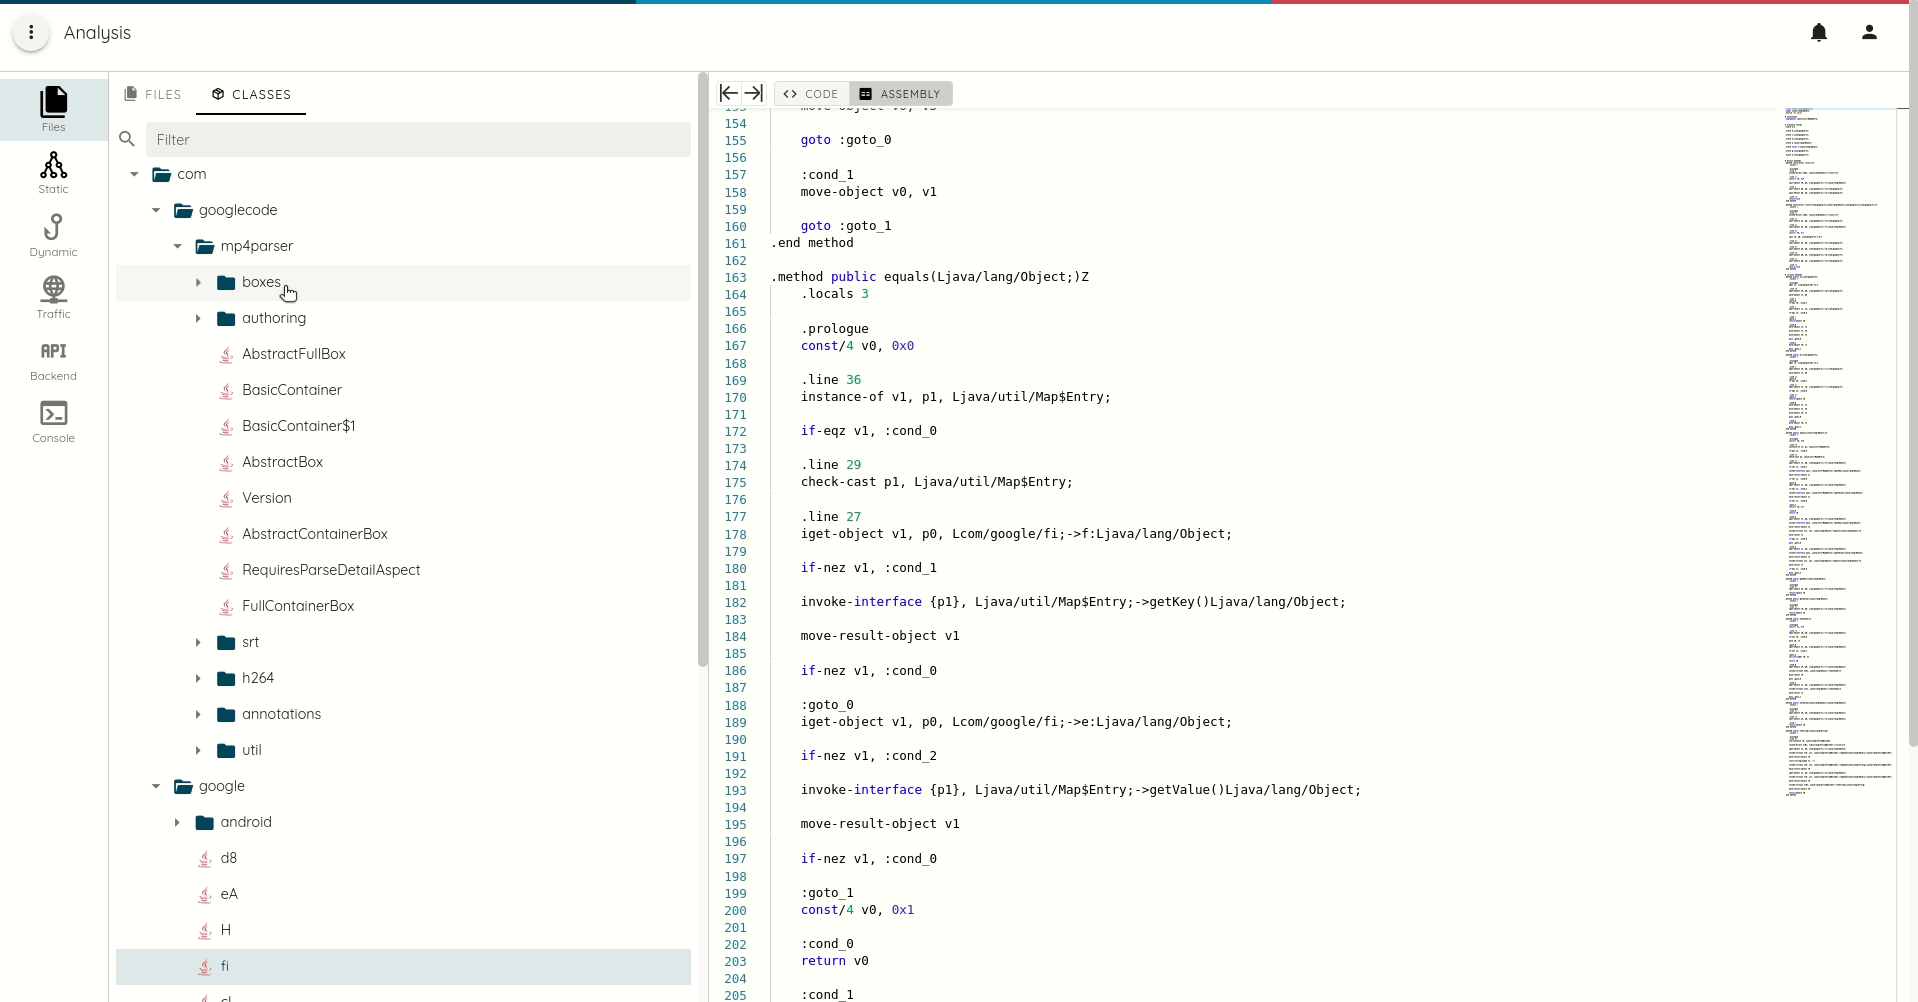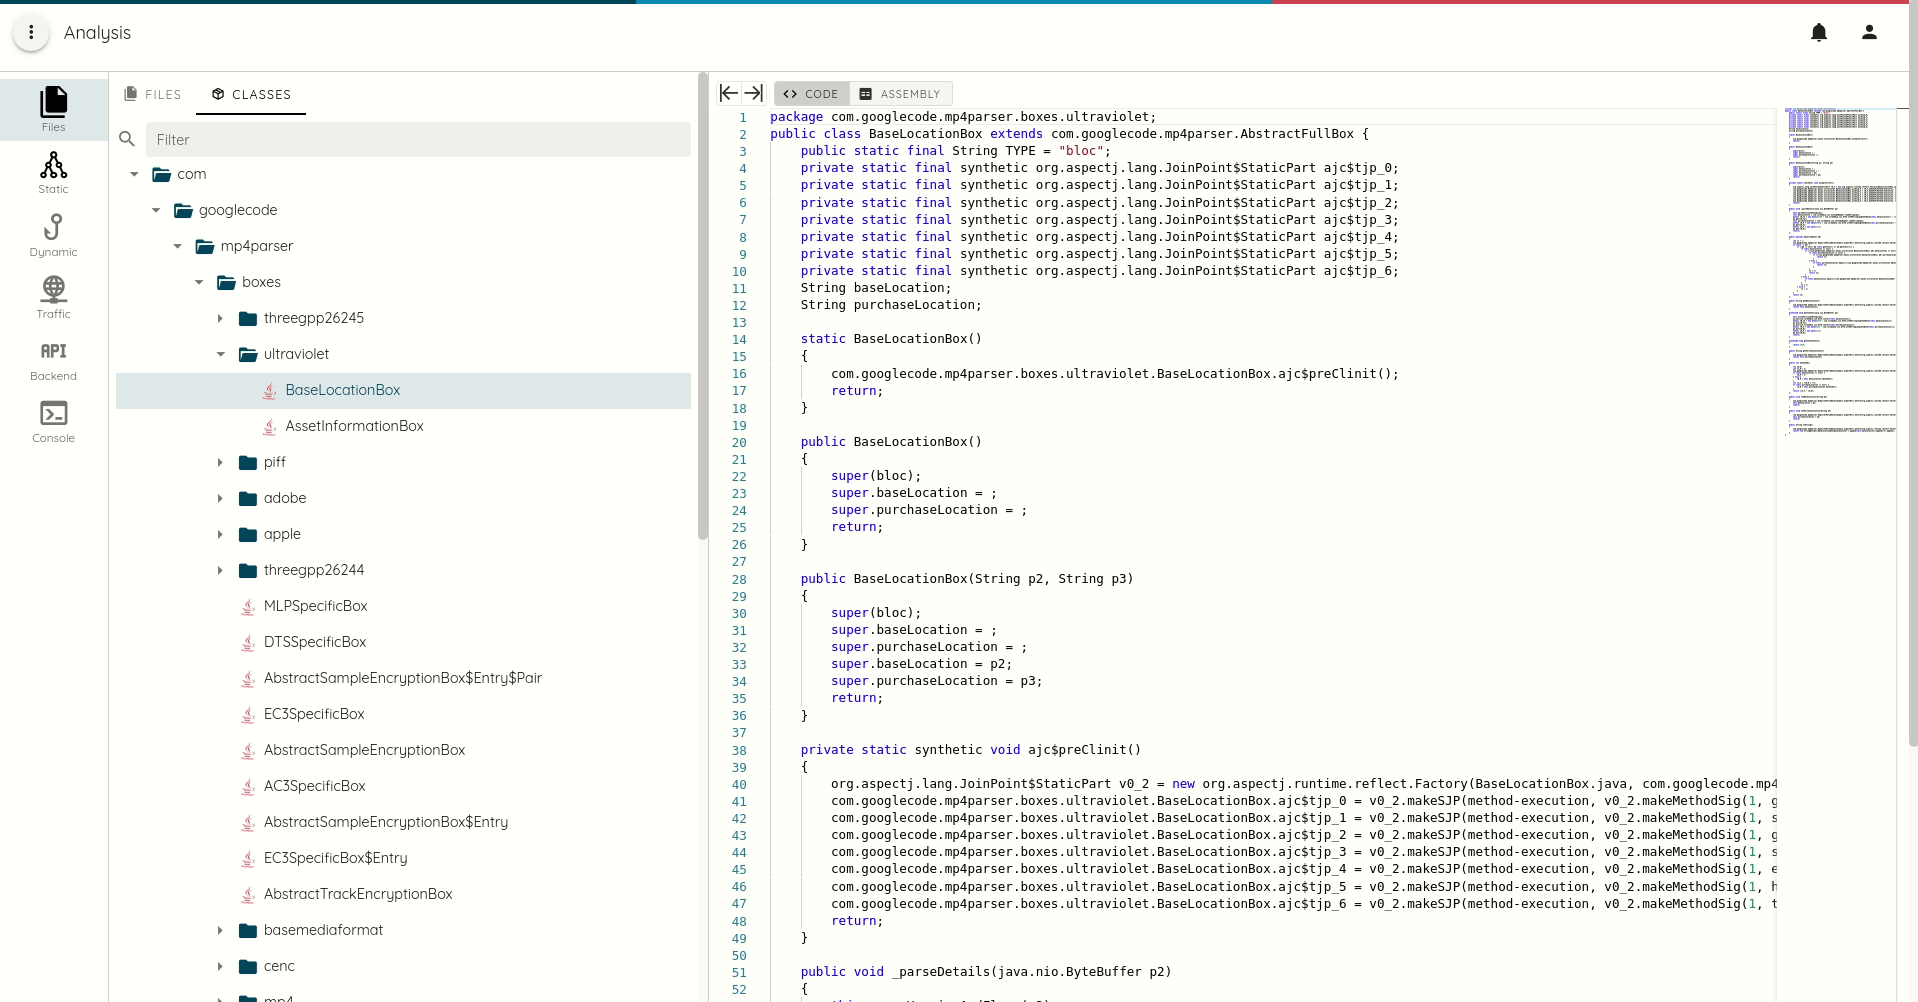
- Coloration syntaxique du code pour HTML, Javascript, XML, Java, C++
- Extraction des plist binaires
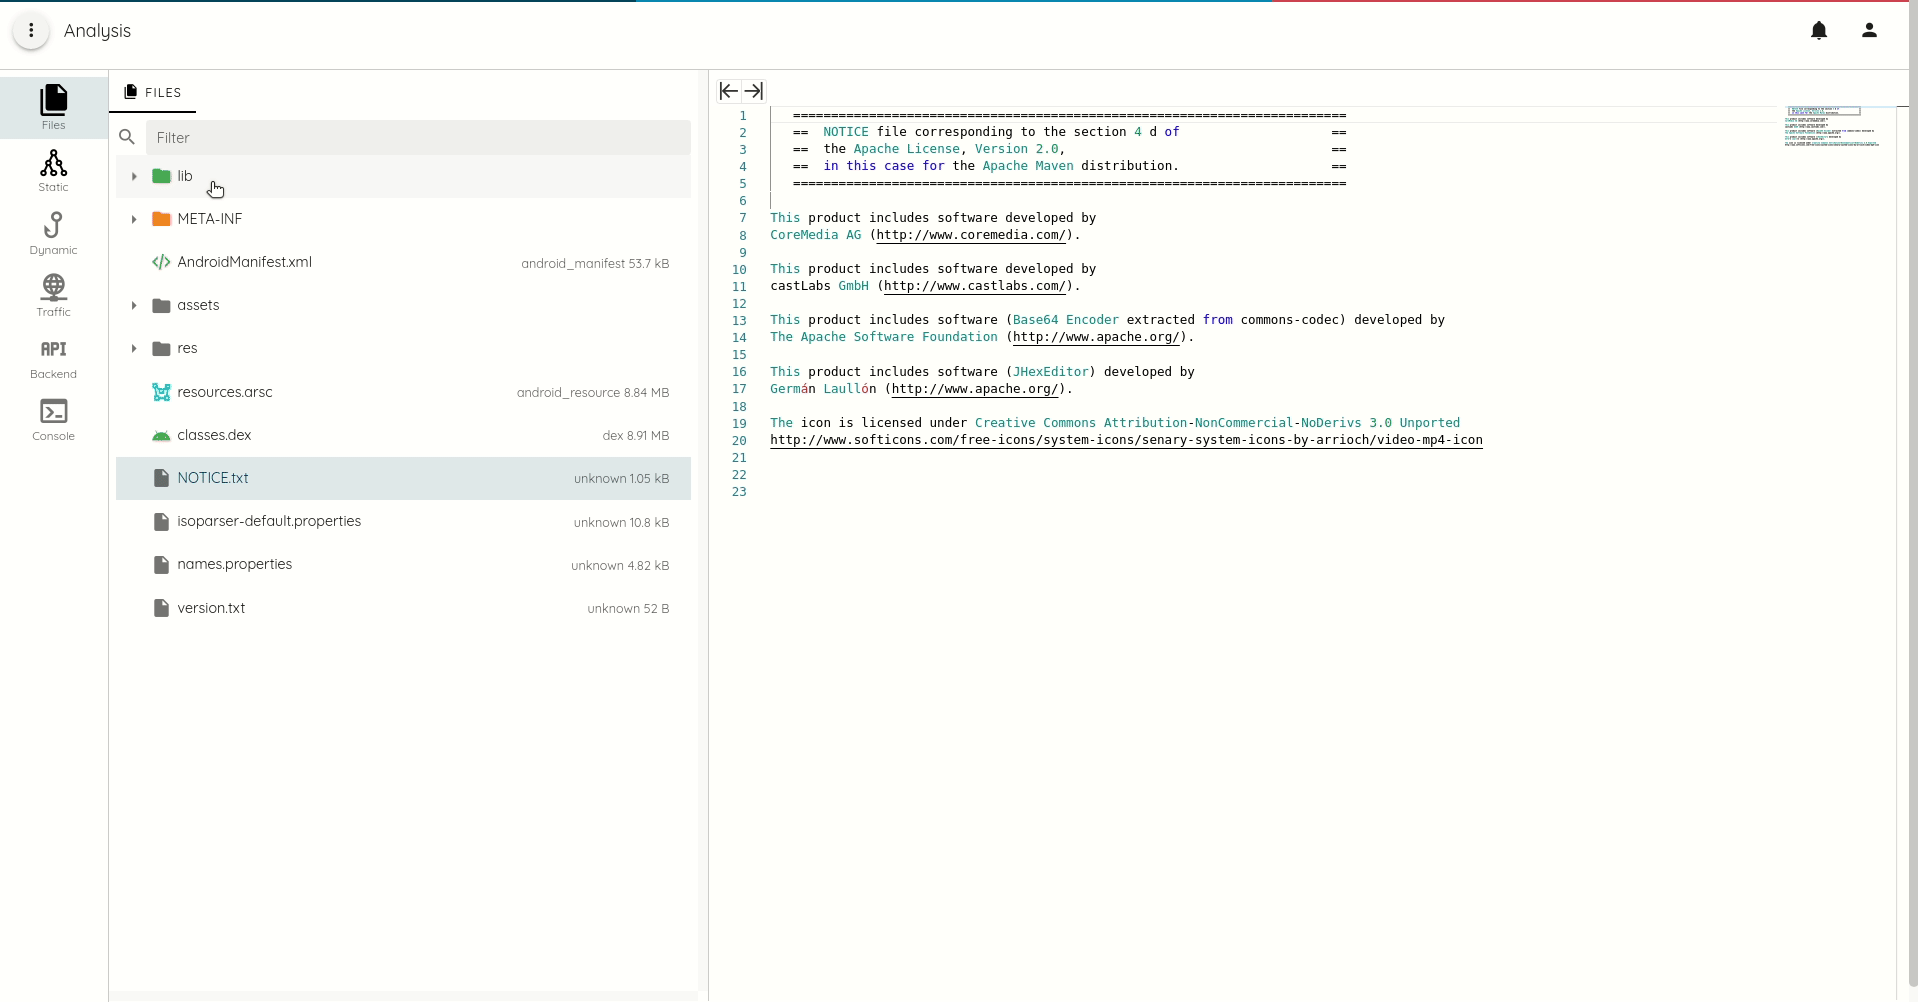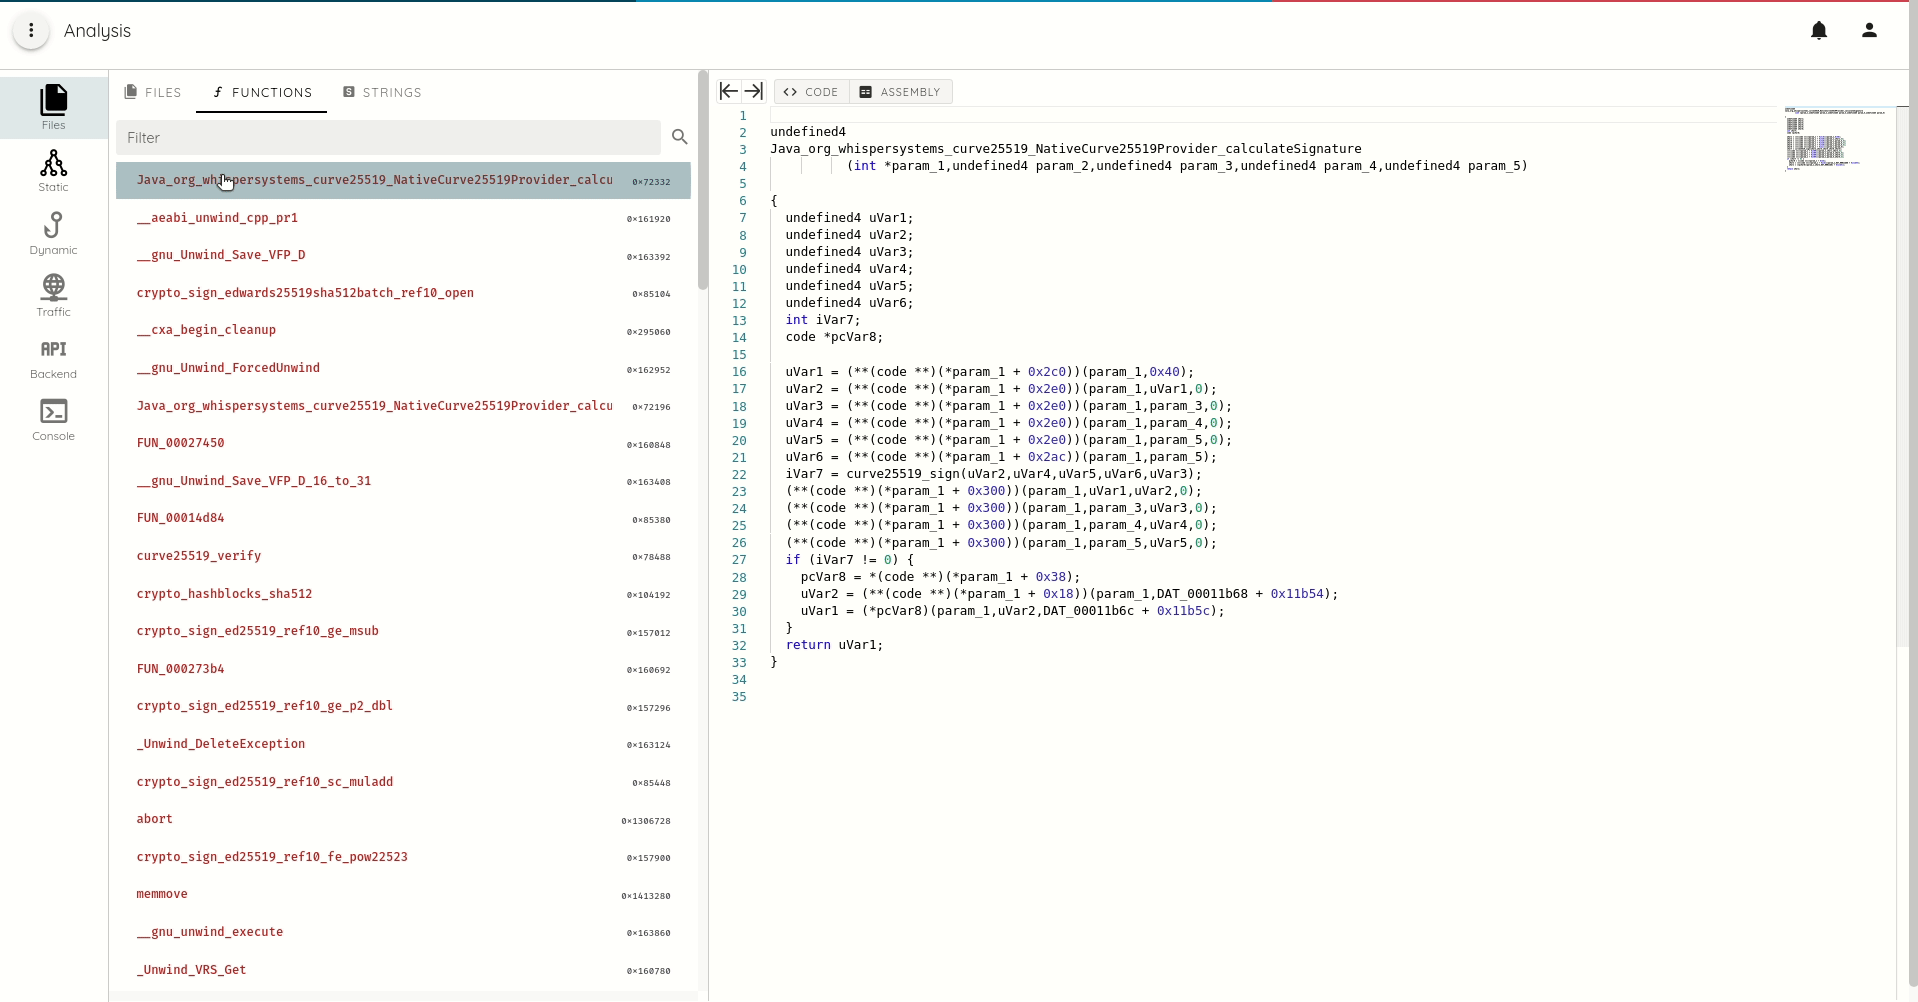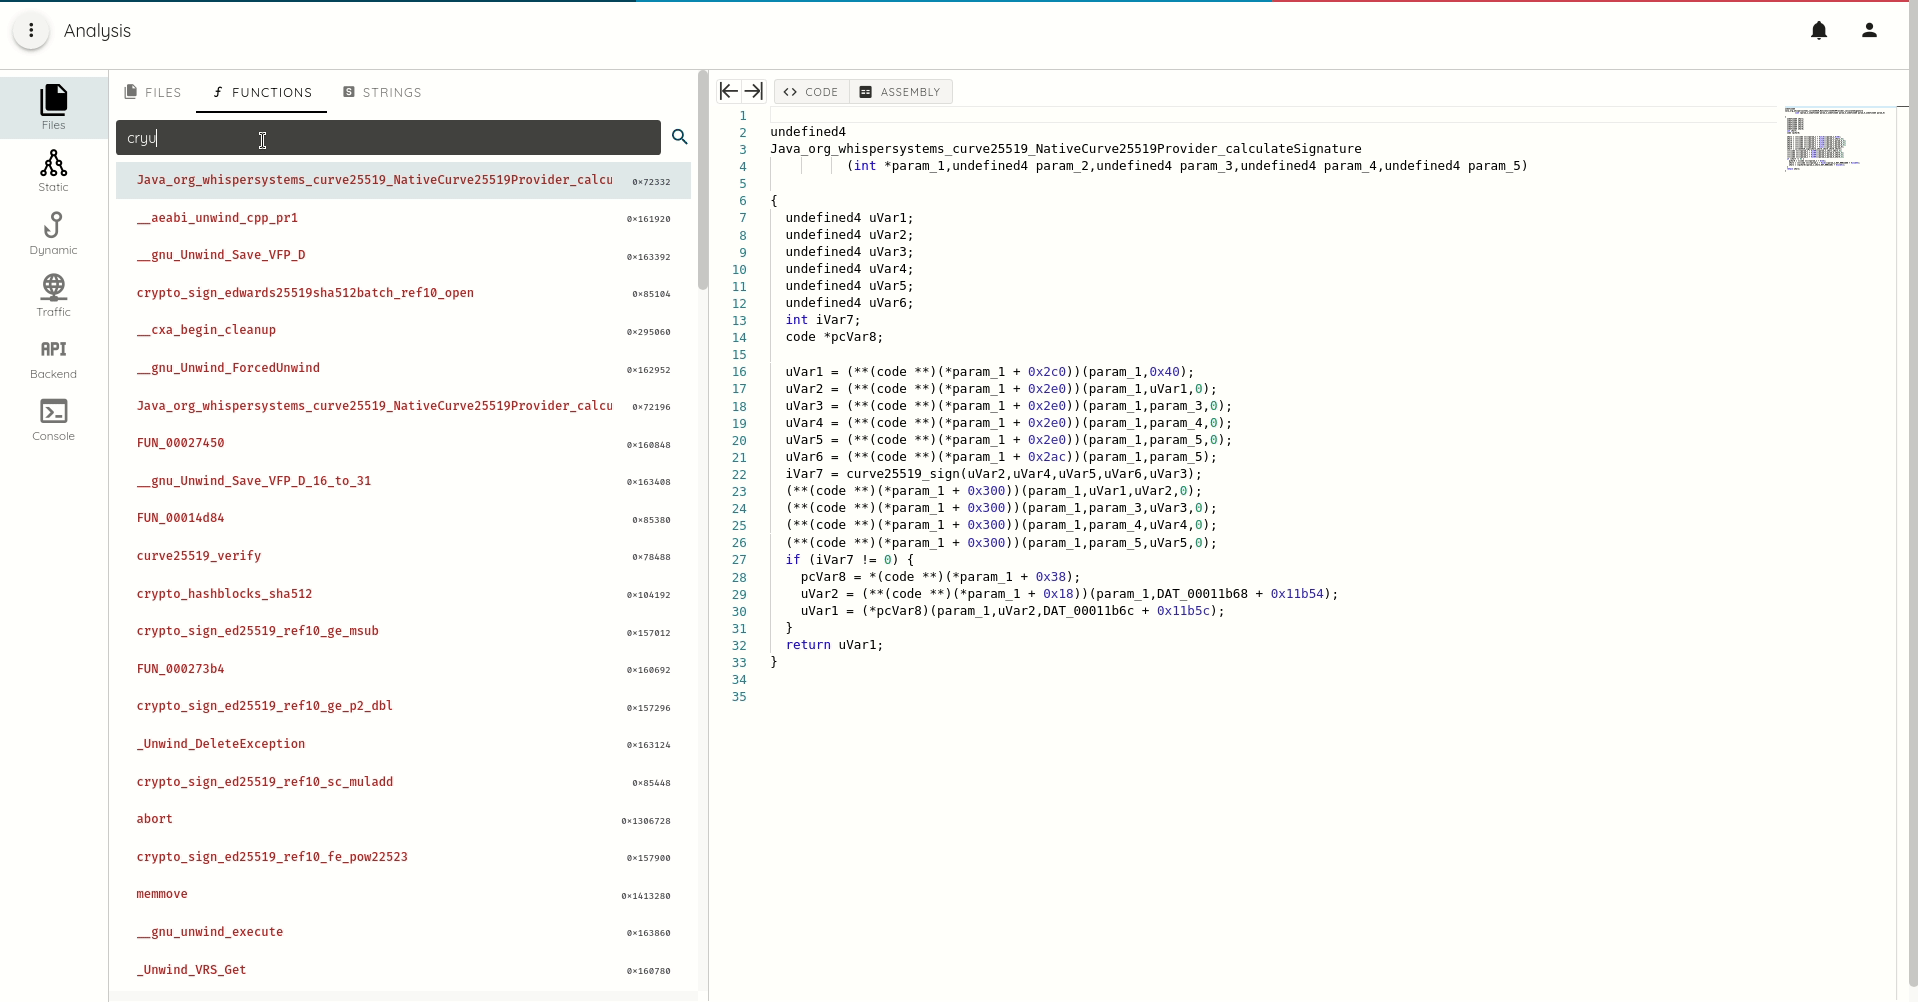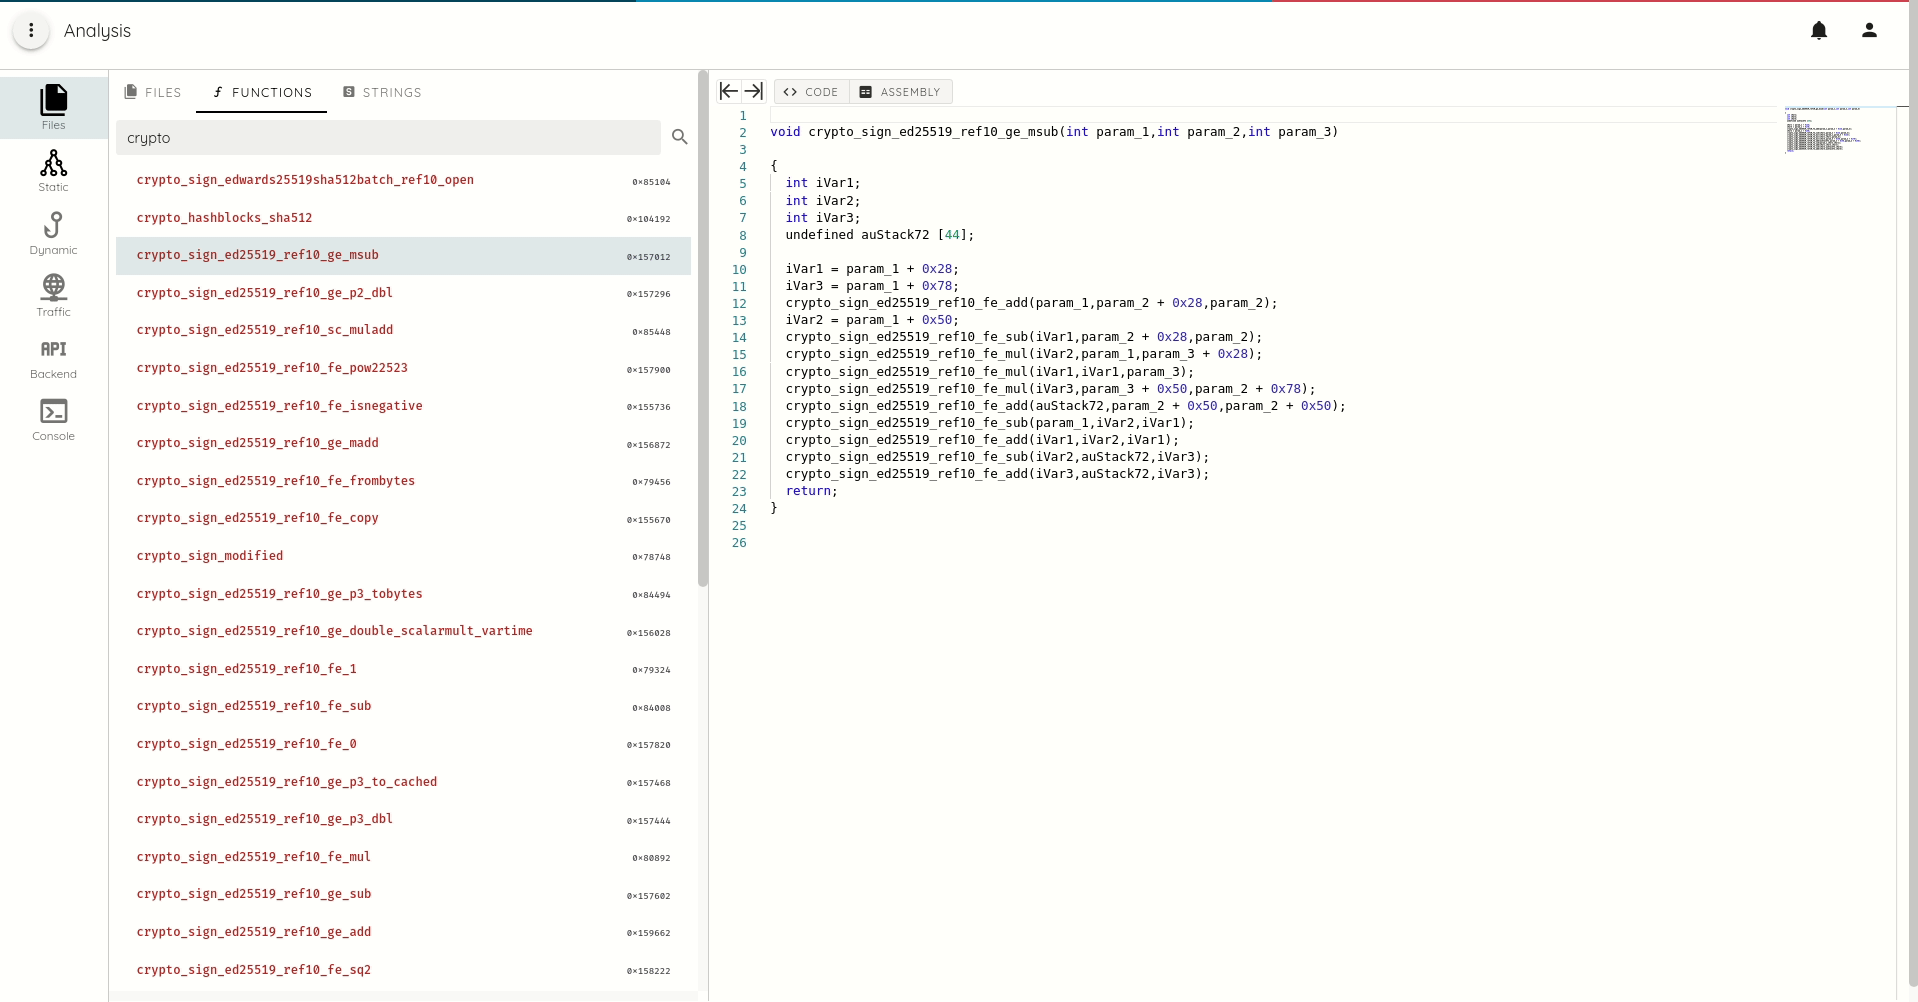
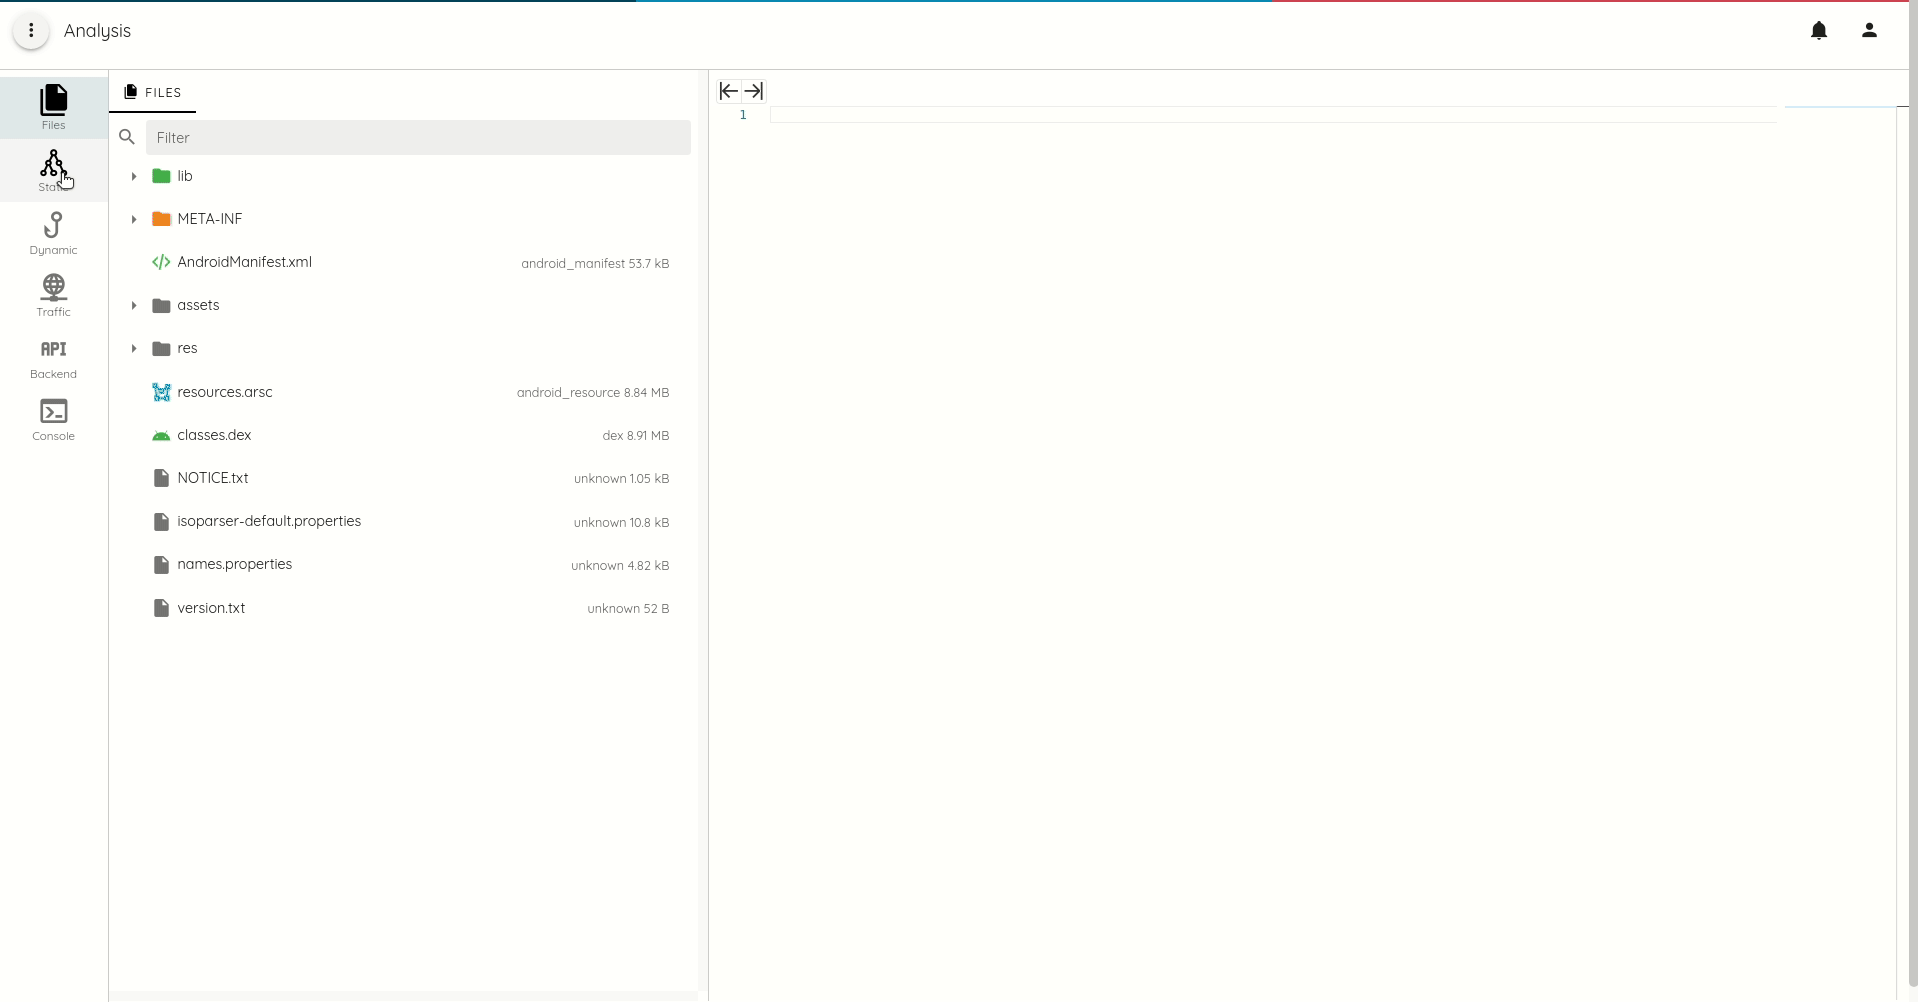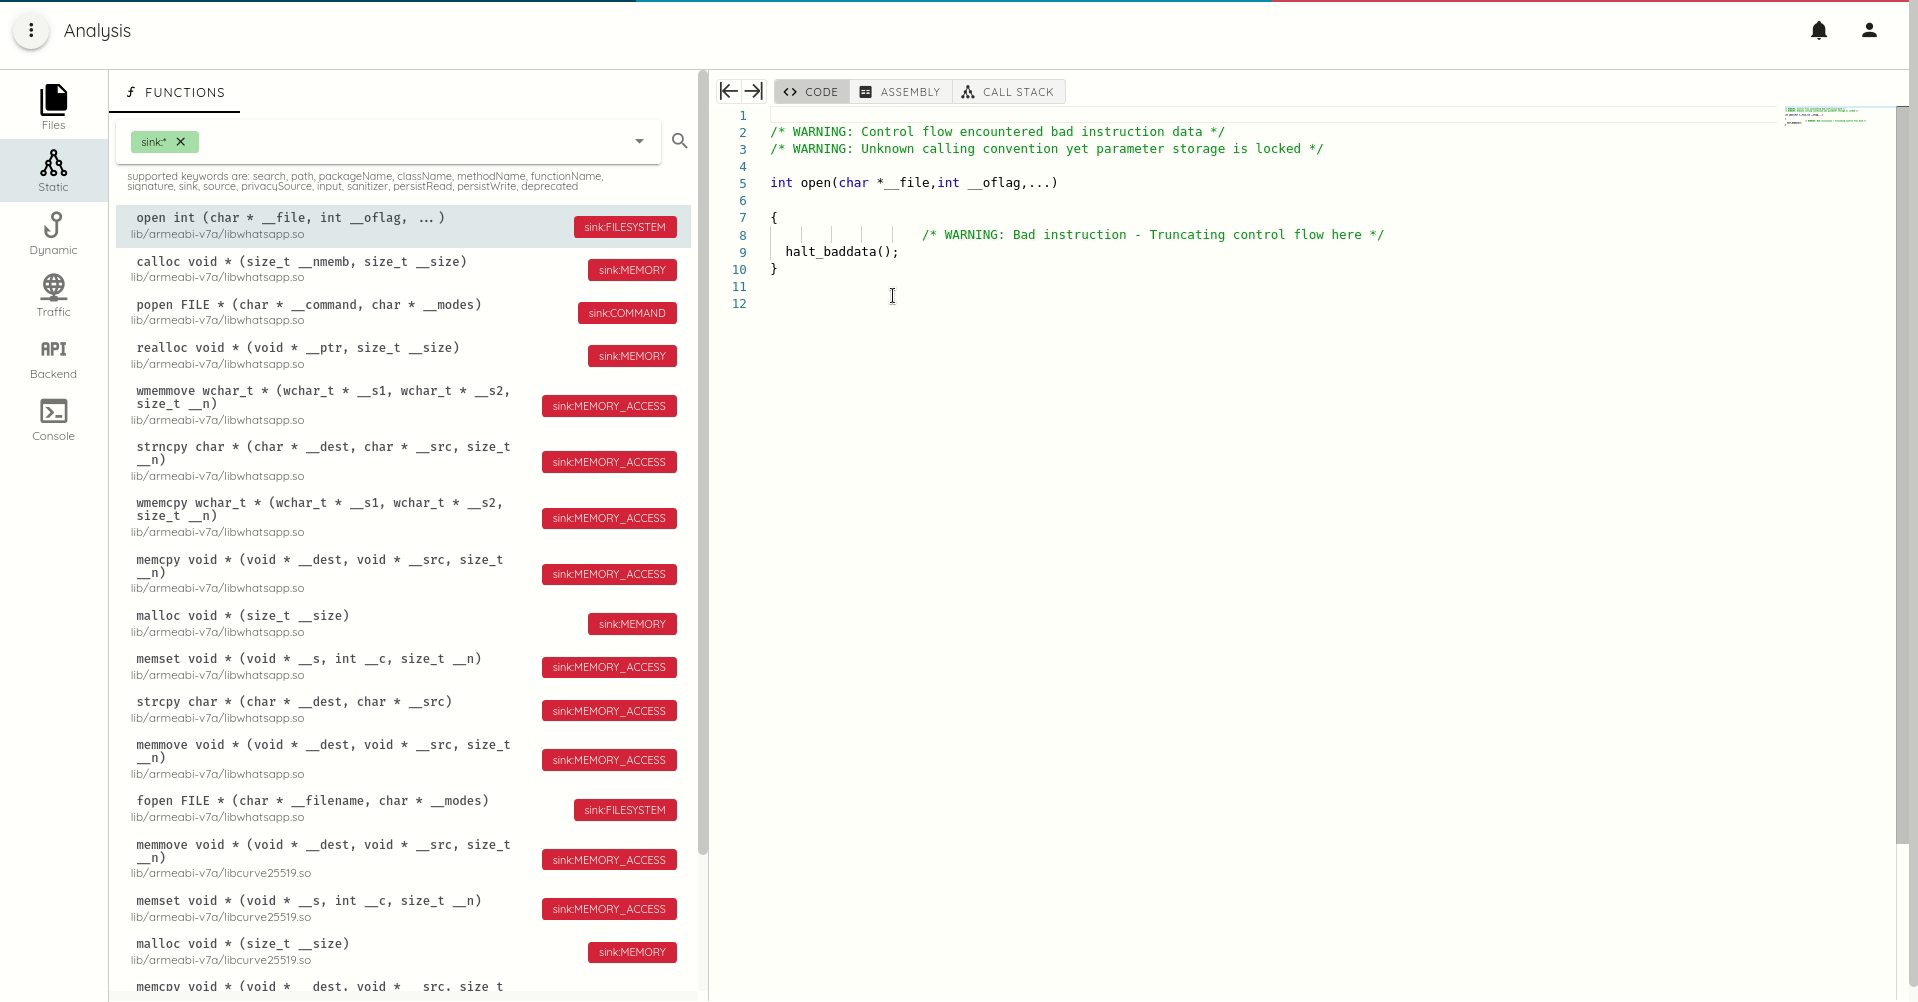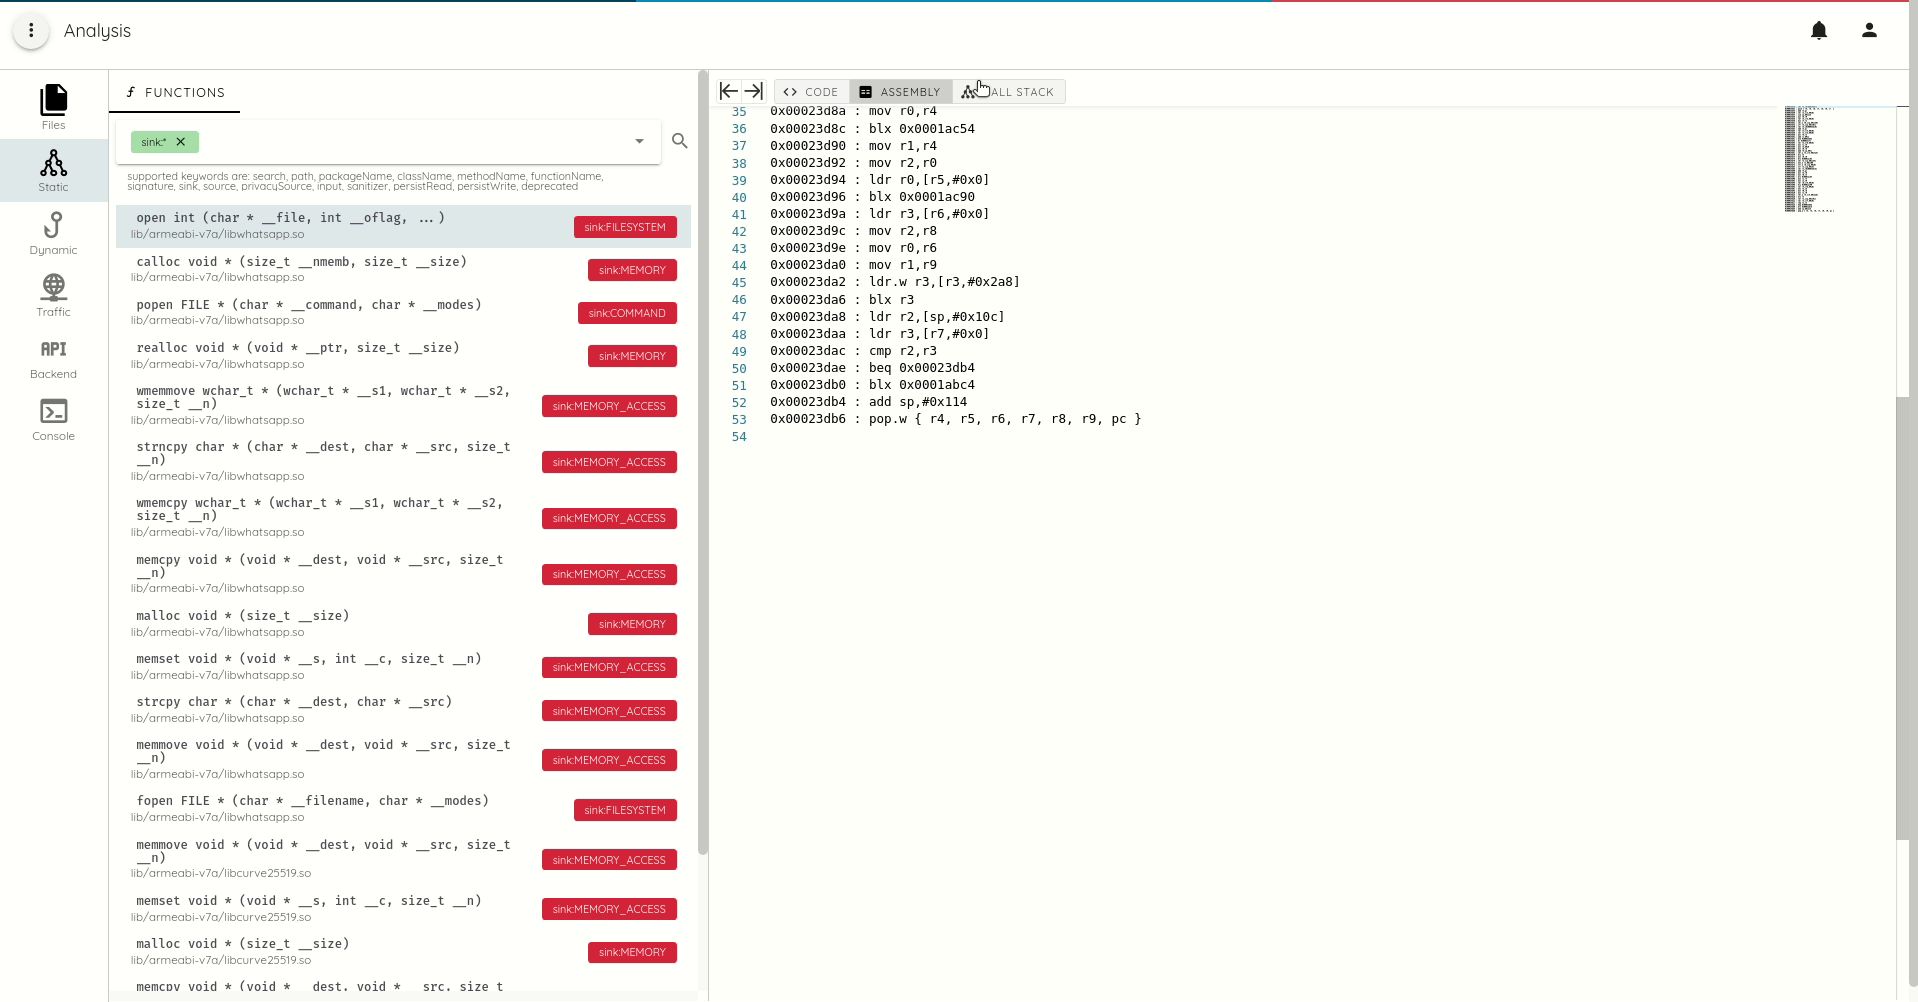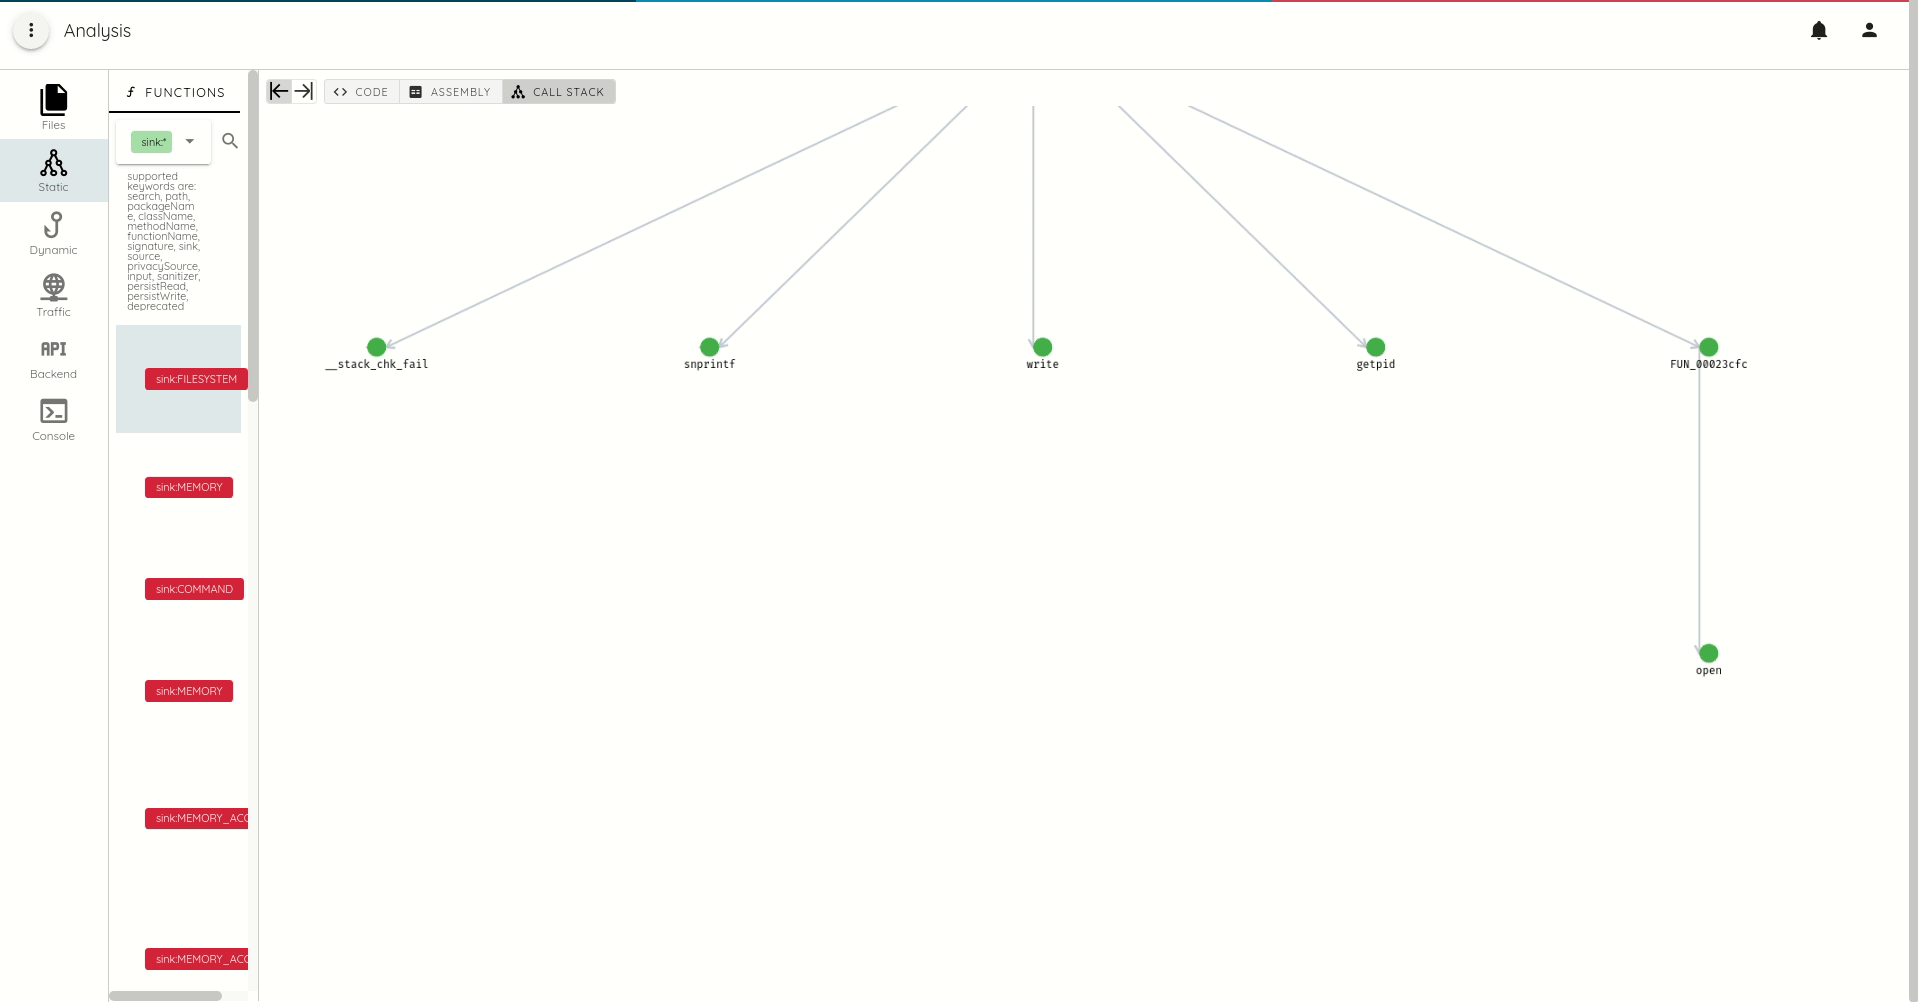
- Désassemblage et décompilation des fichiers Macho et ELF pour ARM et ARM64
- Liste des chaînes des fichiers Macho et ELF
- Liste des classes DEX
- Liste smali et décompilation Java des DEX
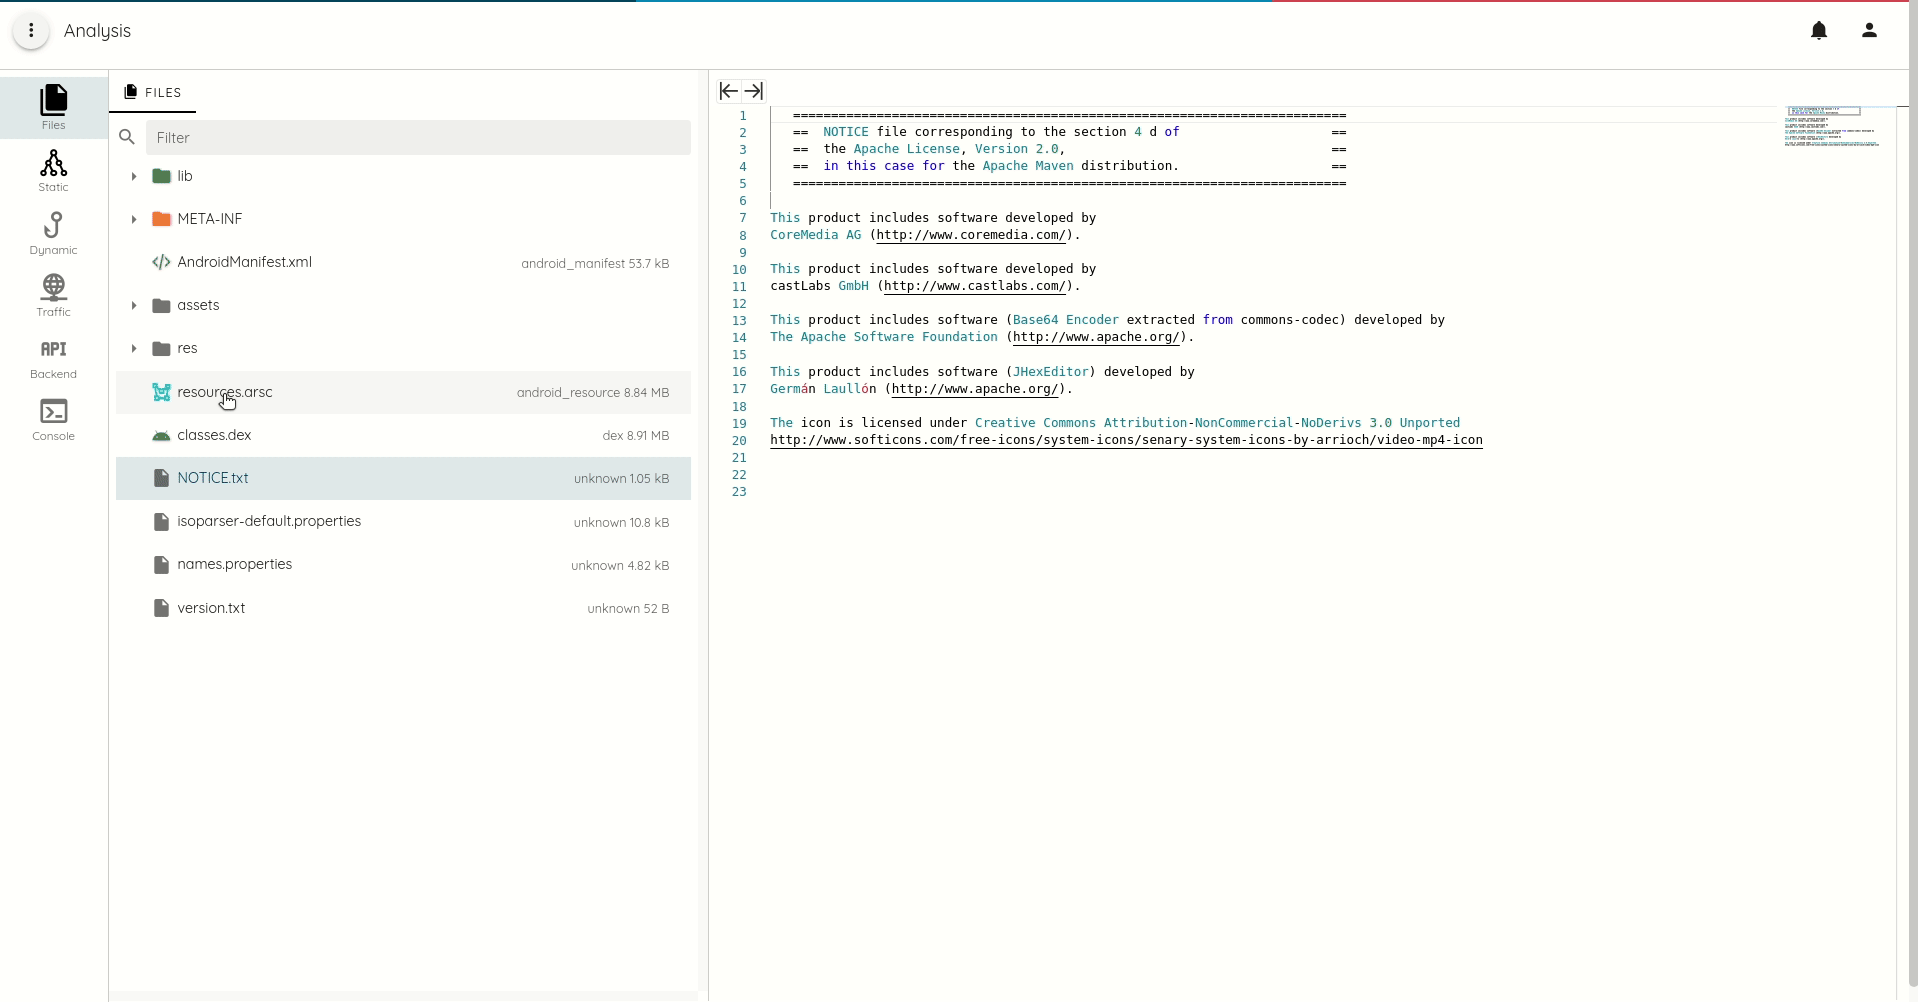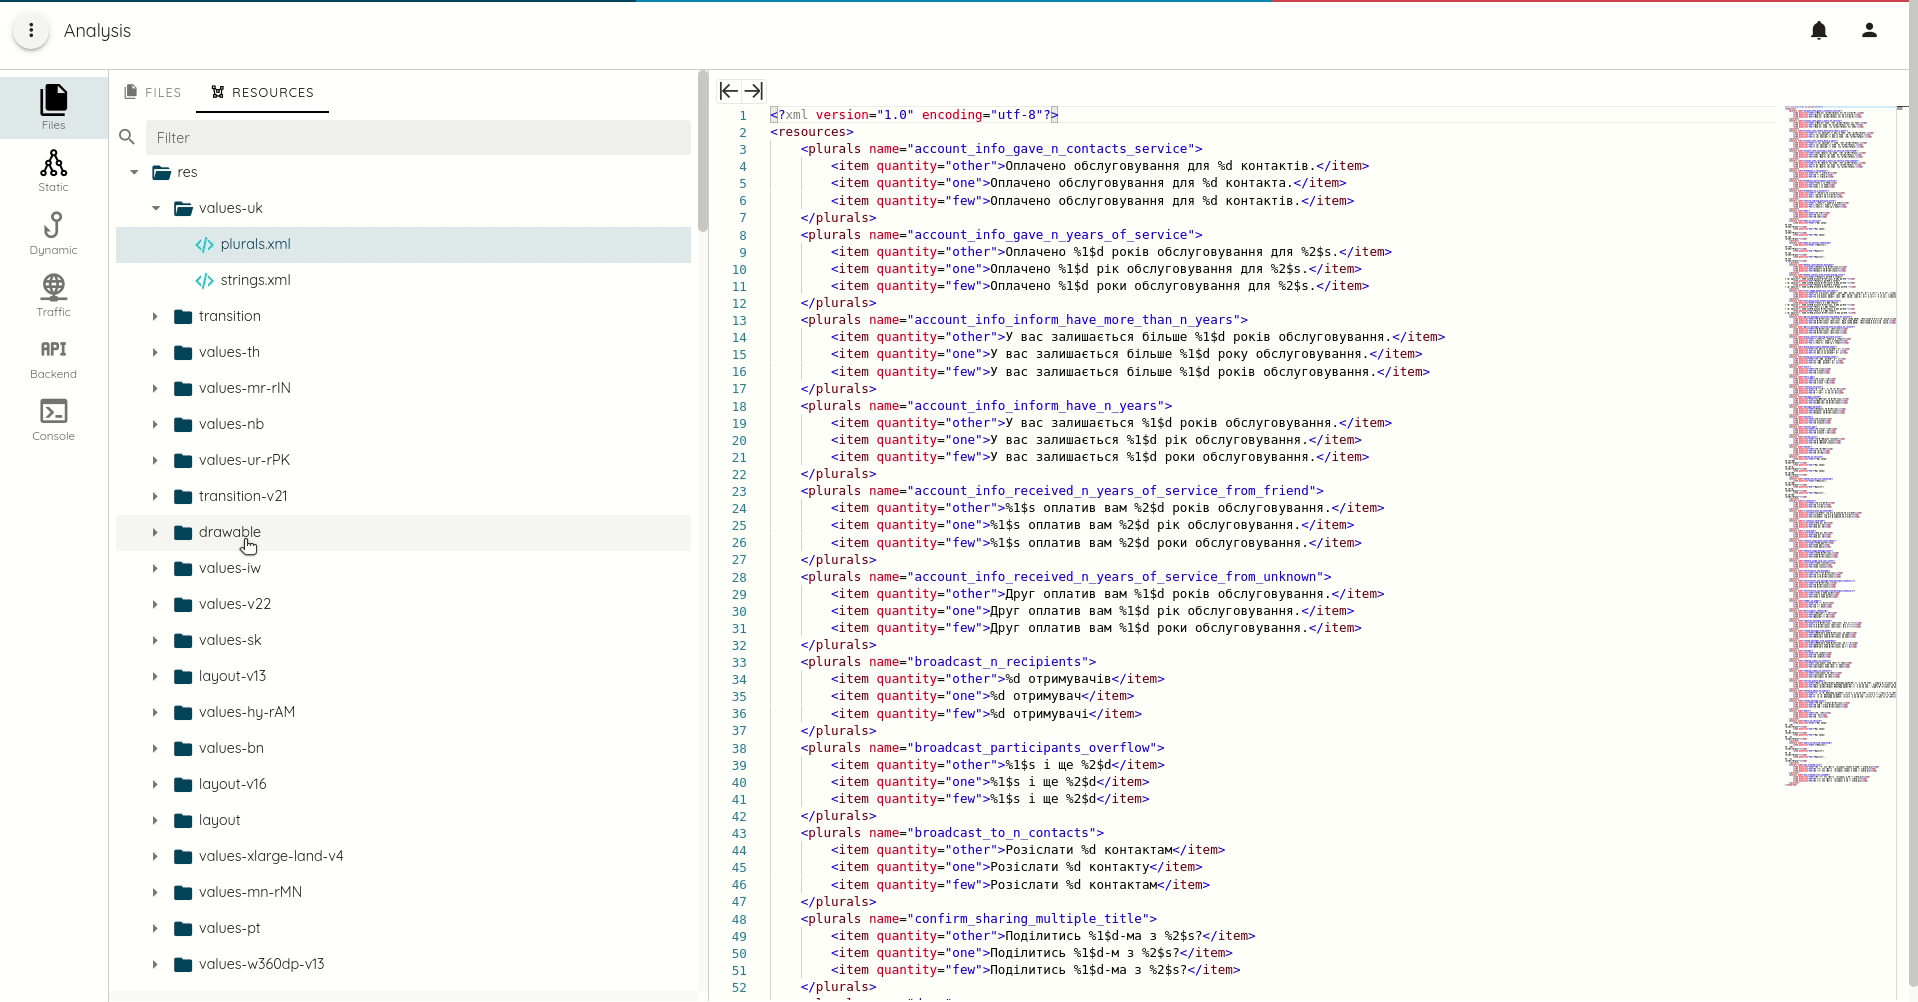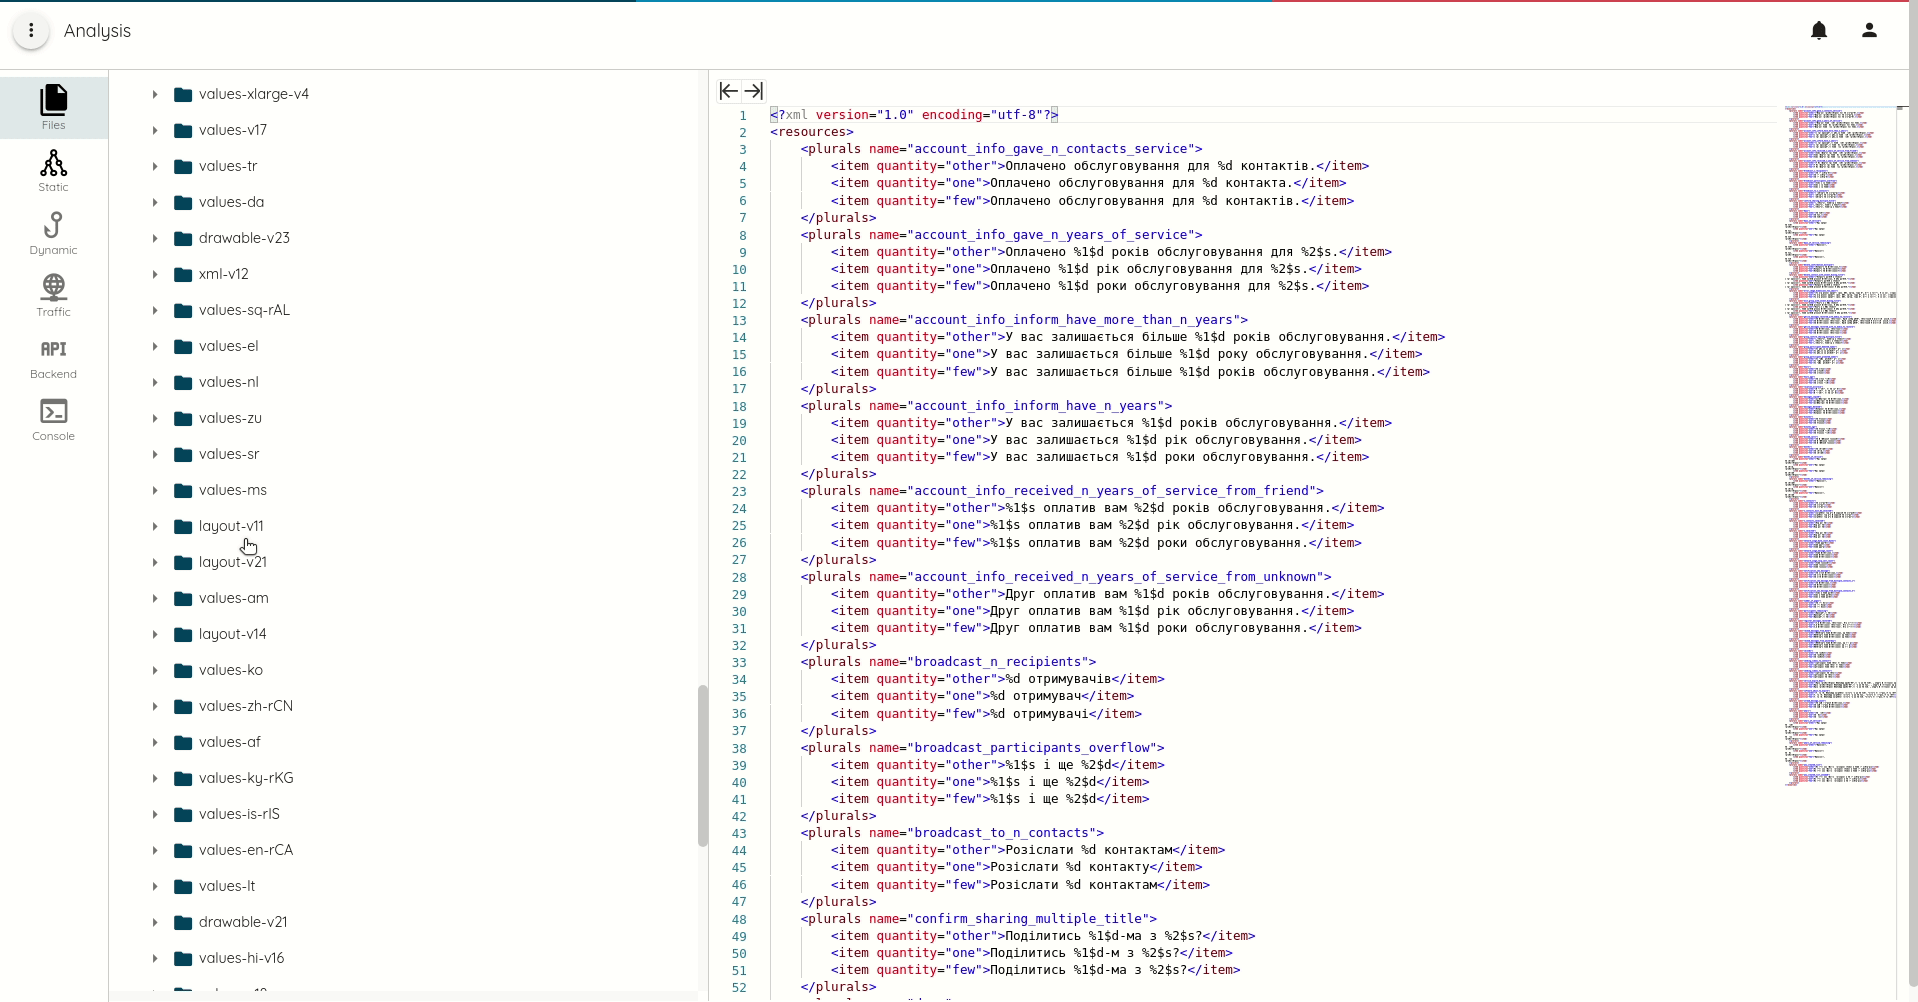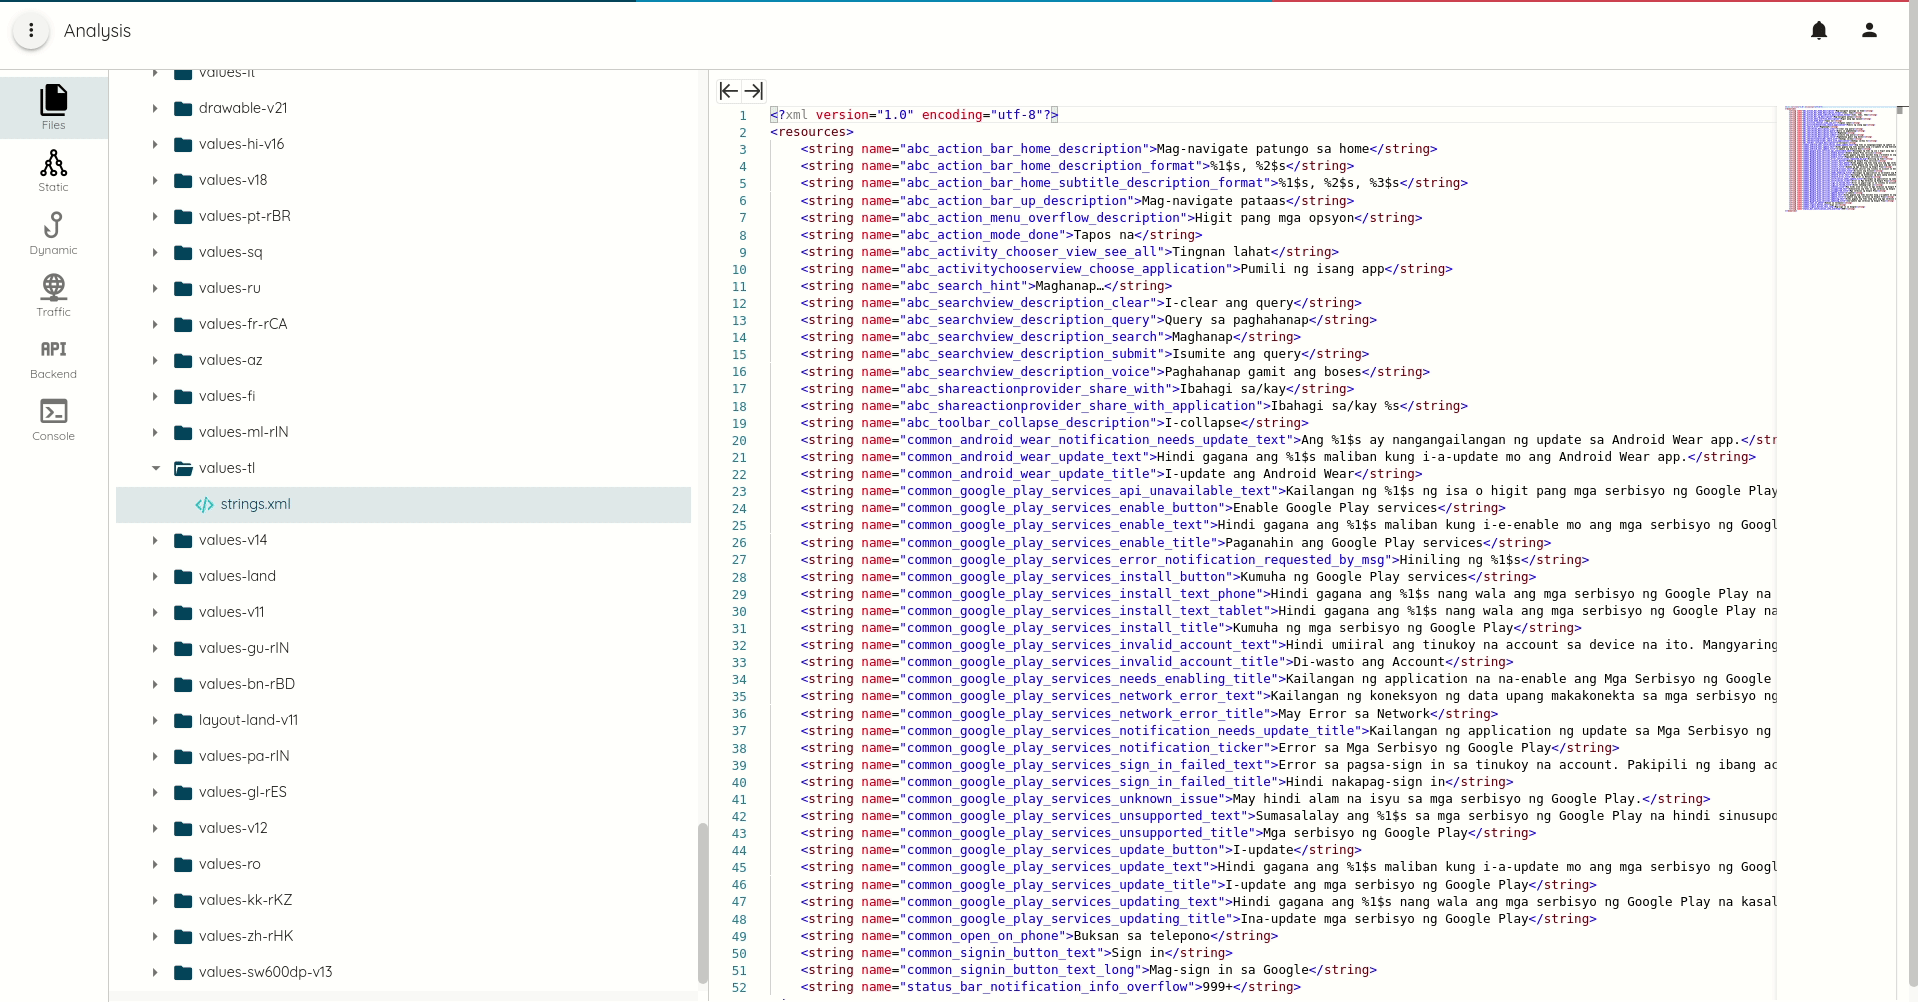
- Extraction des ressources Android
- Extraction du manifeste Android
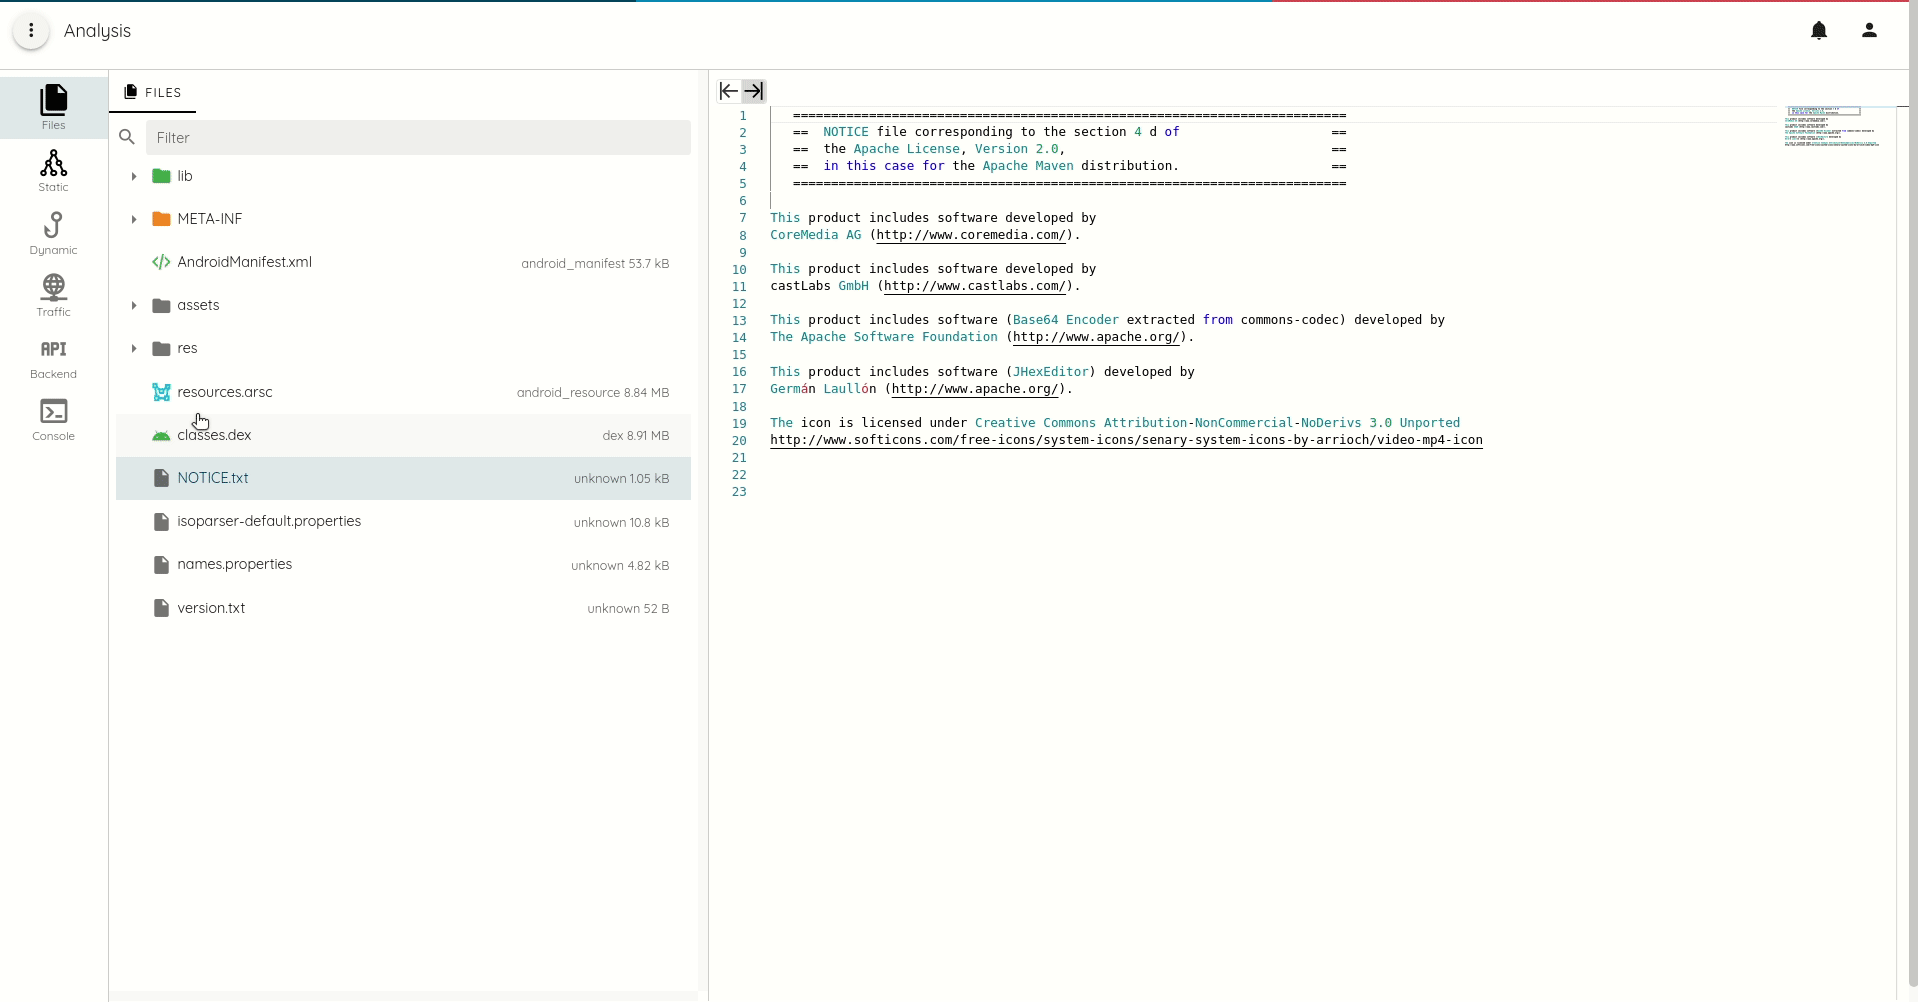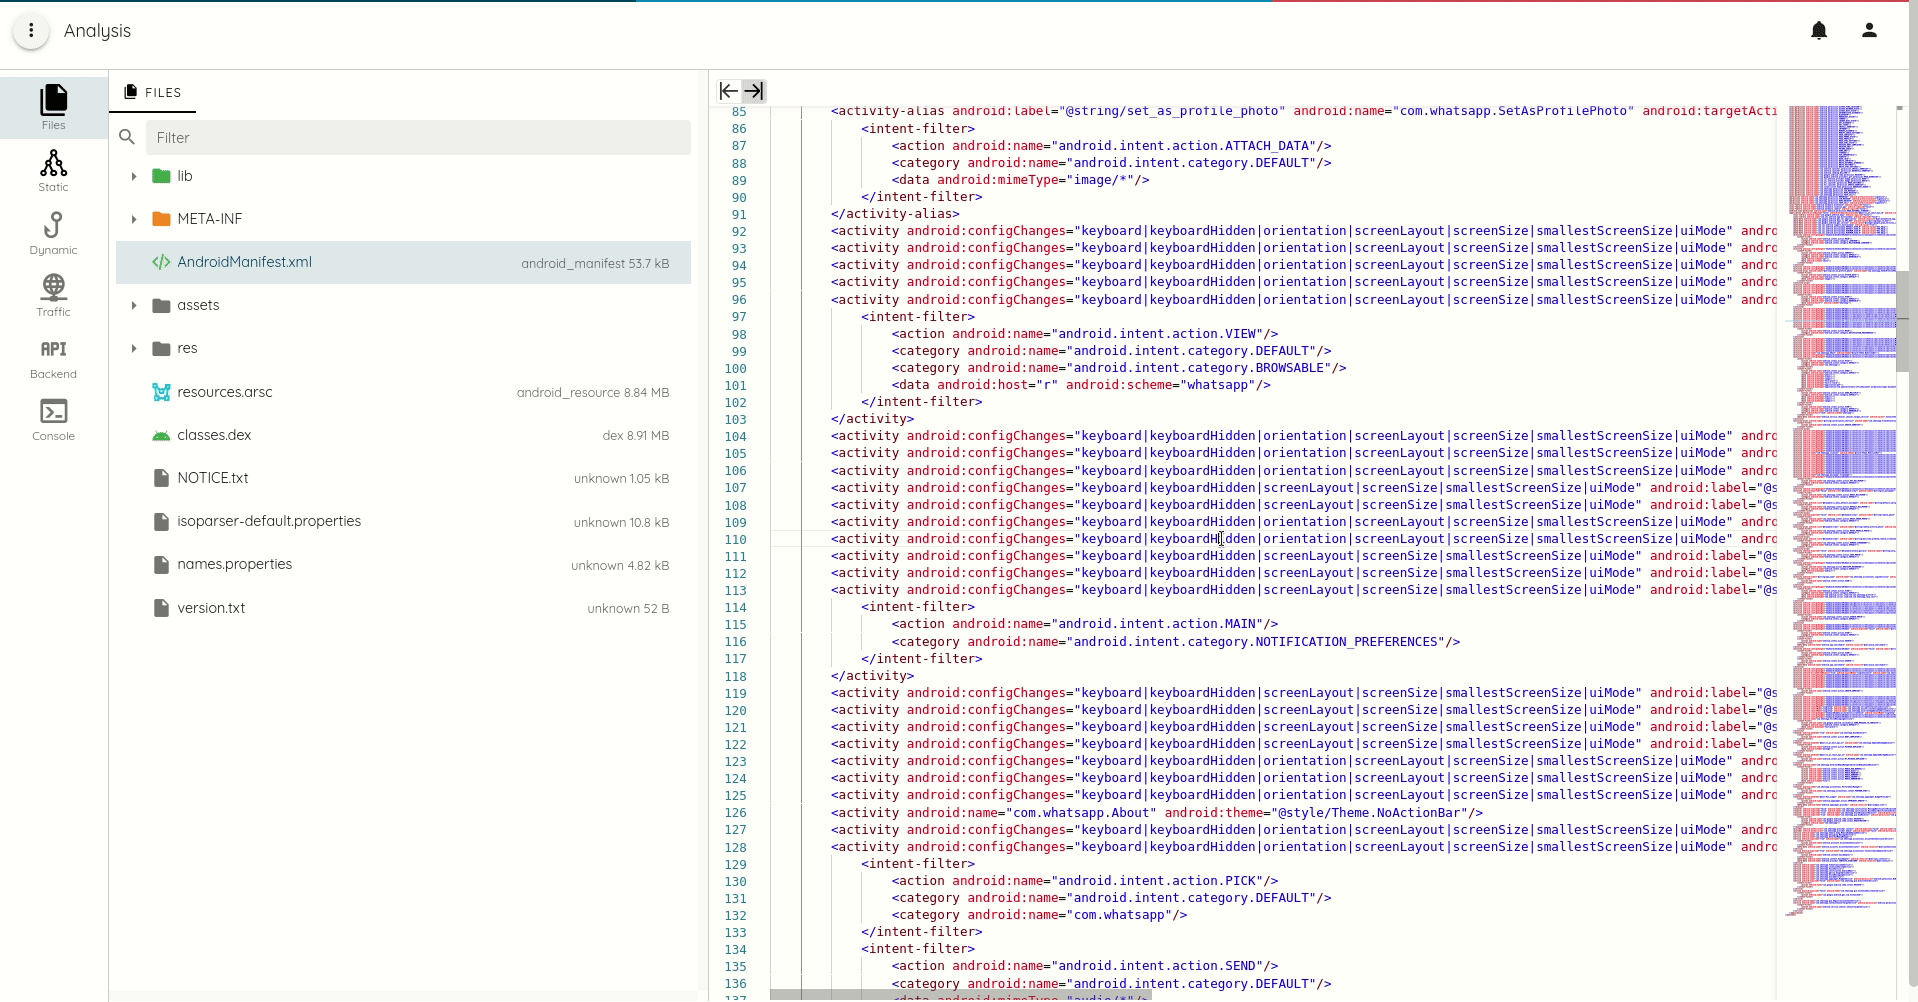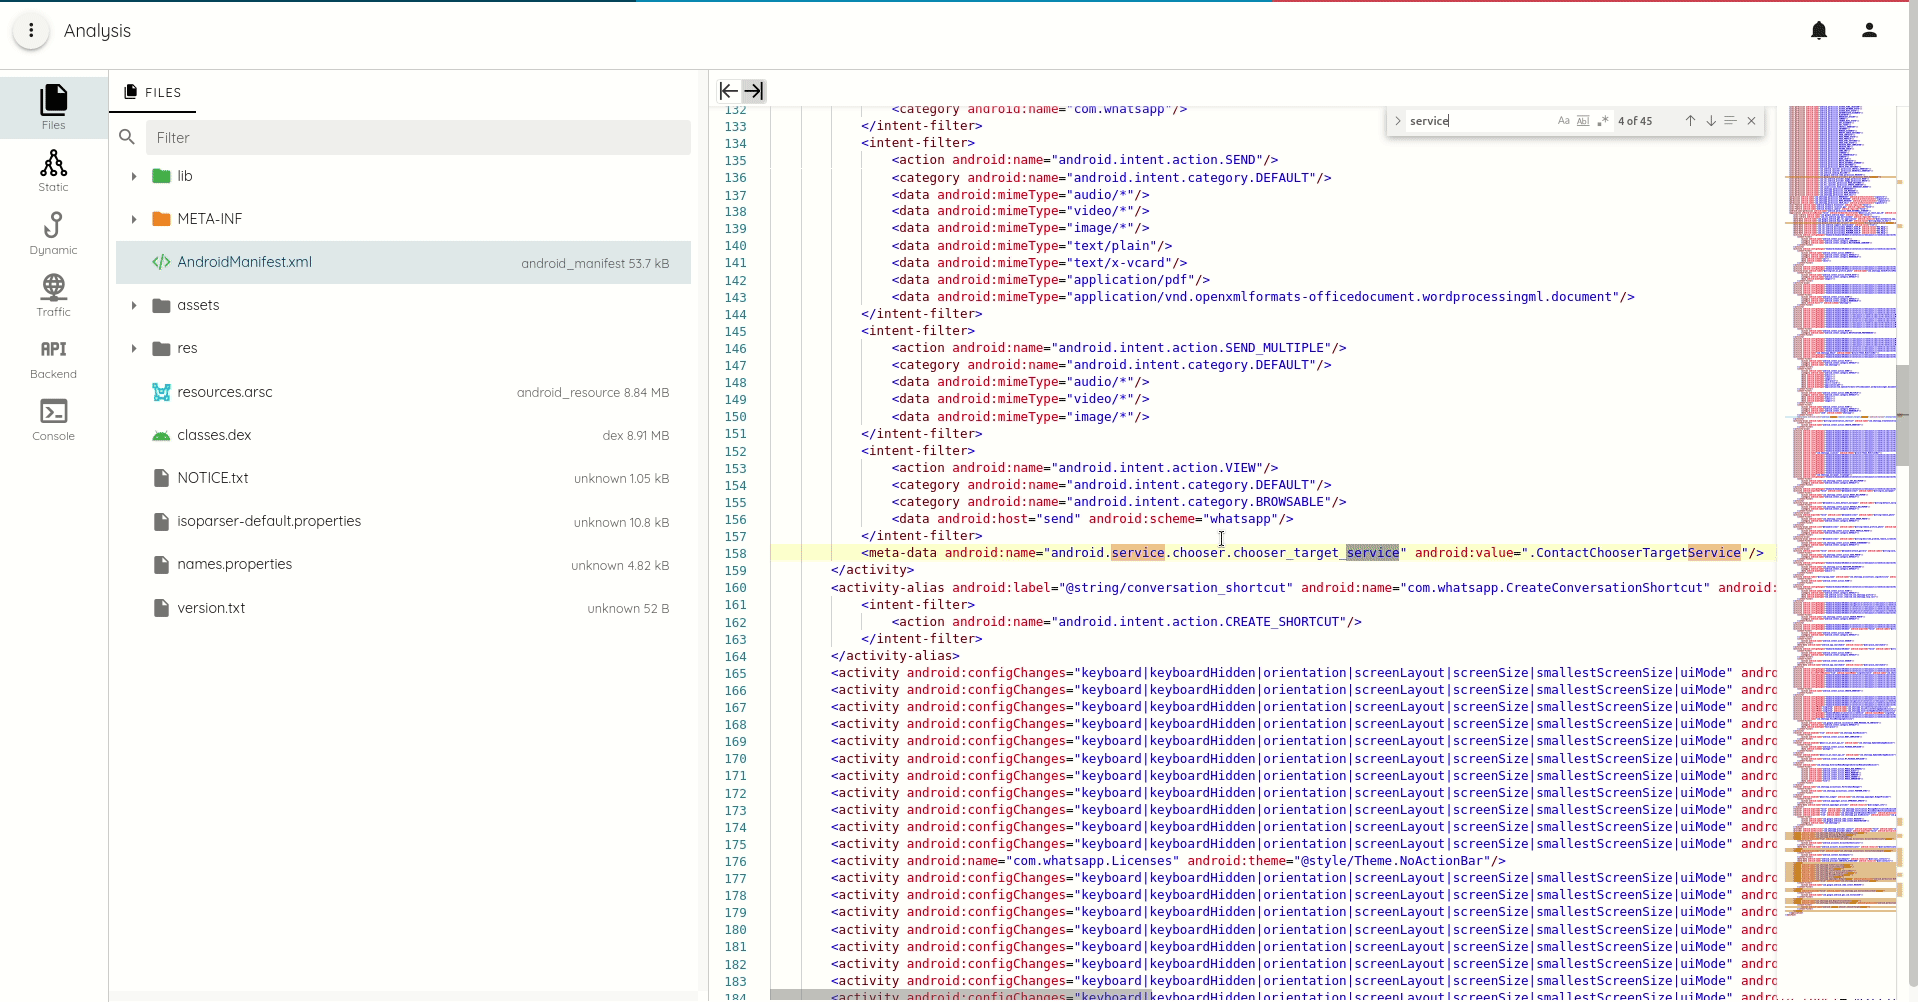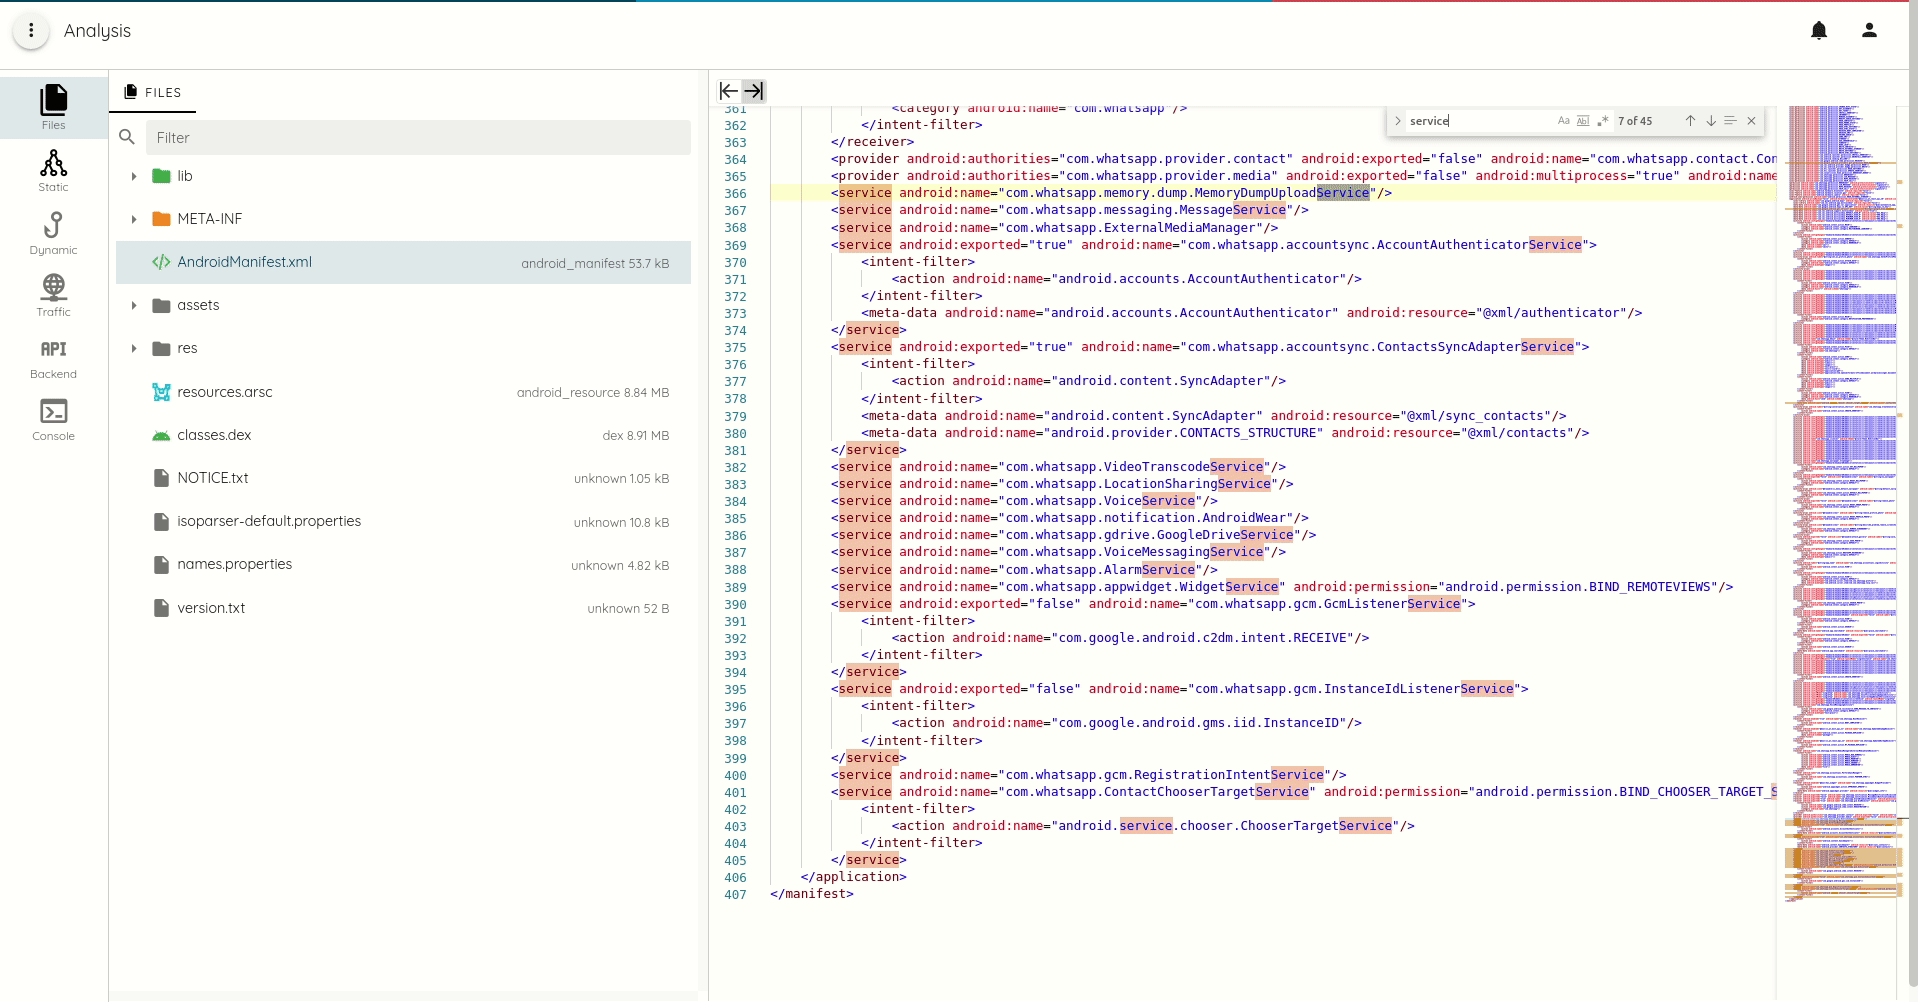
- Trace d'appels des fonctions DEX, Macho et ELF avec génération complète des refs et xrefs
-
Marquage des fonctions dangereuses pour identifier les points sensibles de sécurité. Le marquage distingue :
- Sink : plus d'une douzaine de catégories de sinks. Les sinks sont des fonctions ou méthodes pouvant mener à des vulnérabilités, comme
execSQLqui peut conduire à une injection SQL si l'entrée est contrôlée par l'utilisateur. - Source : les fonctions et méthodes source renvoient des entrées non fiables qui peuvent provenir du réseau, de l'IPC, du système de fichiers (stockage externe) ... Les fonctions source doivent être assainies avant d'être utilisées par les méthodes sink.
- Privacy Source : les fonctions et méthodes privacy source renvoient des entrées sensibles, comme la localisation de l'utilisateur, les SMS, les points d'accès wifi, qui peuvent affecter la vie privée de l'utilisateur
- Input : les méthodes input sont généralement des méthodes redéfinissables qui servent de callbacks et dont les paramètres ne sont pas fiables
et peuvent être manipulés par un attaquant. Un exemple typique : les méthodes
query,update,insert,deleteetc. des content providers. - Sanitizer : les fonctions et méthodes sanitizer servent à nettoyer les entrées non fiables pour une utilisation d'API particulière.
- Persist Read and Write : Persist read et write sont utiles pour trouver les vulnérabilités d'injection de 2e ordre. Les opérations de lecture et d'écriture sont distinctes.
- Deprecated : simplement les fonctions et méthodes obsolètes.
- Sink : plus d'une douzaine de catégories de sinks. Les sinks sont des fonctions ou méthodes pouvant mener à des vulnérabilités, comme
-
Génération contextuelle de traces d'appels.
Attendez-vous à de nombreuses nouvelles fonctionnalités dans les mois à venir. La prochaine version se concentrera sur l'analyse dynamique du backend.
Toutes ces fonctionnalités sont incluses dans le scan communautaire et sont 100 % gratuites.
Tags :
scan