REDCap : RCE non authentifiée, exploitée en environnements réels (CVE-2026-90817)
Sur un serveur REDCap non corrigé, le hash d’un sondage public peut permettre l’exécution de code sans authentification. Les versions corrigées comprennent les versions 16.0.49, 17.3.10 et 17.4.4.
En bref
- Un attaquant non authentifié qui connaît un hash de sondage public valide peut atteindre le contrôleur Data Import de REDCap et exécuter du code sur le serveur. La faille est CVE-2026-90817, notée CVSS v3.1 9.8 Critique.
- L’avis décrit la faille à partir de la version 13.3.0 et cite trois versions corrigées : 16.0.49 LTS, 17.3.10 LTS et 17.4.4 Standard.
- La CISA a ajouté CVE-2026-90817 au catalogue des vulnérabilités exploitées connues le 2026-11-18, avec une échéance fédérale au 2026-11-21. Cette inscription documente une exploitation connue.
- Mettez à niveau vers la version corrigée de votre branche, ou désactivez les sondages publics et bloquez l'accès au contexte de sondage vers les routes Data Import, Parcel et le répartiteur racine jusqu'à la mise à niveau.
Suis-je concerné ?
Toutes ces conditions doivent être réunies :
- Le serveur REDCap exécute 13.3.0 ou une version ultérieure, avant la version corrigée de sa branche.
- Au moins un sondage public est actif, ou un attaquant peut obtenir un hash de sondage public valide.
- Le serveur web expose l'application REDCap à l'attaquant.
Un lien valide identifie le sondage public et permet de l’ouvrir sans compte. Tenez compte du caractère public de ce lien pour évaluer l’exposition.
| Branche | Versions concernées | Version corrigée |
|---|---|---|
| 17.4.x Standard | 17.4.0 à 17.4.3 | 17.4.4 |
| 17.3.x LTS | 17.3.0 à 17.3.9 | 17.3.10 |
| 16.0.x LTS | 16.0.0 à 16.0.48 | 16.0.49 |
| Autres branches à partir de 13.3.0 | Vérifiez la version installée dans l’avis de l’éditeur | Migrez vers une branche prise en charge pour laquelle un correctif a été publié |
Vérifiez la version installée :
# REDCap keeps each installed version in its own directory
ls -d /var/www/html/redcap/redcap_v* 2>/dev/null | sort -V | tail -5

# The running version is also shown at the bottom of the REDCap Control Center
L'entrée KEV du 2026-11-18 indique que l'attaquant doit connaître un hash de sondage public valide. Elle ne précise pas que le sondage doit utiliser le modèle par défaut, et elle ne dit pas que l'attaquant a besoin d'un compte REDCap, d'un rôle de projet ou d'un cookie de session.
REDCap annonce 8 539 établissements dans 167 pays, 2,9 millions de projets et 4,7 millions d'utilisateurs sur son site. C'est la taille de la base installée décrite par le fournisseur, pas le nombre de serveurs exposés à internet.
Comment corriger ?
Mettez à niveau vers la version corrigée de votre branche. Il n'y a pas de correctif source à appliquer séparément, car REDCap est distribué sous forme d'archive de version et non de dépôt ouvert.
- Sauvegardez la base de données, le répertoire des fichiers téléversés et le répertoire actuel de l'application.
sudo -u apache mysqldump --single-transaction --routines redcap > /backup/redcap-2026-11-19.sql
sudo -u apache tar czf /backup/redcap-files-2026-11-19.tar.gz /var/www/html/redcap
-
Installez la version corrigée par-dessus le répertoire de l'application, en suivant les instructions de mise à niveau du fournisseur pour votre branche. Les répertoires de version utilisent le nom
redcap_vX.Y.Z, donc conservez l'ancien répertoire jusqu'à la fin de la page de mise à niveau. -
Ouvrez
/redcap/upgrade.php, lancez la mise à niveau de la base, puis supprimez l'ancien répertoire de version. -
Vérifiez que le pied de page du Control Center affiche 16.0.49, 17.3.10 ou 17.4.4, ou une version ultérieure de la même branche.
Si vous ne pouvez pas mettre à niveau immédiatement, désactivez tous les sondages publics et bloquez l'accès au contexte de sondage vers le répartiteur racine, DataImportController et ParcelController au niveau du serveur web ou de la couche de routage de l'application. Cela supprime le point d'entrée documenté. Cela ne répare pas un serveur qui a déjà exécuté la chaîne et laisse les défauts sous-jacents en place, donc traitez cette mesure comme temporaire.
La même version contient aussi d'autres correctifs de sécurité. Lisez les notes de version du fournisseur et testez la mise à niveau sur une copie de préproduction avant de l'appliquer à un serveur de production.
Quelle est la cause racine ?
REDCap isolait mal les requêtes issues des sondages publics des opérations administratives d’importation. Un participant pouvait ainsi accéder à des fonctions normalement réservées à une session d’administration authentifiée.
Que peut faire un attaquant ?
L'attaquant peut exécuter du code avec l'utilisateur PHP ou du serveur web sur l'hôte REDCap. Ce compte peut lire les identifiants de la base REDCap, la configuration de l'application et les données de recherche téléversées accessibles au serveur web.
- L'attaquant peut lire et modifier les projets REDCap et les réponses aux sondages dans les limites des droits de la base de l'application.
- L'attaquant peut écrire des fichiers accessibles à l'utilisateur du serveur web, notamment le cache de modèles et l'arborescence de l'application.
- L'attaquant peut utiliser l'hôte comme point d'appui pour accéder au réseau de recherche, selon le cloisonnement du serveur.
L'entrée KEV ne nomme pas de victimes, et l'analyse publique n'en signale aucune. Traitez la revendication d'exploitation comme celle de la CISA : le catalogue documente une exploitation connue, mais le dossier public ne dit pas quels établissements ont été touchés ni combien.
Pourquoi le correctif fonctionne-t-il ?
La solution du fournisseur est explicite : passez à 16.0.49 LTS, 17.3.10 LTS ou 17.4.4 Standard, selon le cas. L'enregistrement CVE liste ces trois versions comme non concernées et 13.3.0 comme concernée. Le même enregistrement ne fournit aucun correctif par fichier, et le projet ne distribue pas d'arborescence source publique, donc cet article ne peut pas montrer de diff.
La mise à niveau est donc le seul correctif complet. Désactiver les sondages publics supprime le point d'entrée utilisé par l'analyse, mais ne répare ni le calcul des droits ni l'écriture Data Import. Sur un serveur déjà compromis, les fichiers ou mécanismes de persistance installés par l’attaquant peuvent subsister après la mise à niveau.
Comment vérifier si j'ai été compromis ?
Conservez les journaux du serveur web, du proxy inverse et de l’application pour toute la période d’exposition. Recherchez une concordance entre le trafic des sondages et des importations administratives inattendues. Comparez les fichiers de l’application et du cache des modèles à une sauvegarde fiable. Dans l’historique des processus, recherchez les processus enfants inhabituels du service web.
Consignez les horodatages, les adresses sources et les projets concernés pour recouper les événements. Les journaux peuvent omettre le corps des requêtes ou leurs paramètres. En cas d’indice de compromission, conservez une image du serveur et examinez les accès aux identifiants et aux données de recherche.
Chronologie
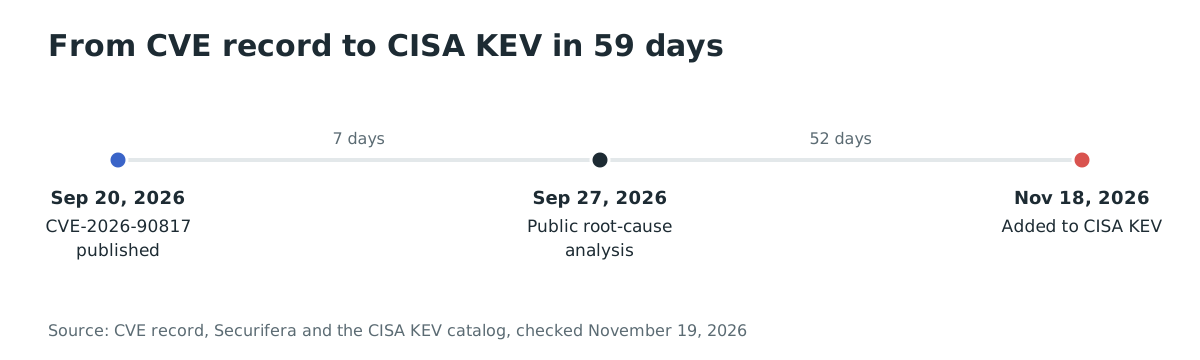
- 2026-09-20 : l'enregistrement CVE de CVE-2026-90817 est publié.
- 2026-09-27 : Securifera publie l'analyse complète de la chaîne.
- 2026-11-18 : la CISA ajoute CVE-2026-90817 au catalogue KEV, avec une échéance fédérale au 2026-11-21.
FAQ
La faille est-elle non authentifiée ?
Oui, avec une condition préalable : l'attaquant doit connaître un hash de sondage public valide. L'attaquant n'a besoin ni d'un compte REDCap, ni d'un rôle de projet, ni d'un cookie de session, ni d'un jeton CSRF. L'entrée KEV décrit la même condition préalable.
Quelles versions sont concernées ?
L’avis décrit la faille à partir de la version 13.3.0 et cite trois versions corrigées : 16.0.49 LTS, 17.3.10 LTS et 17.4.4 Standard. Si aucun correctif n’est documenté pour votre branche, migrez vers une branche prise en charge qui dispose d’une version corrigée.
La faille a-t-elle été exploitée dans la nature ?
La CISA a ajouté la CVE au KEV le 2026-11-18, ce qui documente une exploitation connue. L'entrée KEV ne nomme pas de victimes et ne donne pas de décompte, et l'analyse publique ne signale aucun établissement compromis.
Désactiver les sondages publics suffit-il ?
Cela supprime le point d'entrée utilisé par la chaîne publiée, donc c'est une mesure de confinement utile. Cela ne répare ni le calcul des droits, ni l'écriture Data Import, ni le cache de modèles. Mettez également à niveau vers la version corrigée.
Pourquoi un hash de sondage importe-t-il si le sondage est public ?
Un lien valide identifie le sondage public et permet de l’ouvrir sans compte. Tenez compte du caractère public de ce lien pour évaluer l’exposition.
Trouvez les serveurs REDCap exposés avec Ostorlab
Le Web Agentic Deep Scan d'Ostorlab inventorie et teste les applications web que vous exposez. Pour une installation REDCap, il cartographie les surfaces de sondage et d'administration joignables afin que vous sachiez quels hôtes mettre à niveau en premier.
Références
- Enregistrement CVE, CVE-2026-90817 : https://www.cve.org/CVERecord?id=CVE-2026-90817 (vérifié le 19 novembre 2026)
- Catalogue des vulnérabilités exploitées connues de la CISA, CVE-2026-90817 : https://www.cisa.gov/known-exploited-vulnerabilities-catalog (vérifié le 19 novembre 2026)
- Securifera, « Survey Says…. Remote Code Execution: CVE-2026-90817 », 2026-09-27 : https://www.securifera.com/blog/2026/09/27/survey-says-remote-code-execution-cve-2026-90817/ (vérifié le 19 novembre 2026)
- Site du projet REDCap, nombres d'établissements et d'utilisateurs : https://projectredcap.org/ (vérifié le 19 novembre 2026)
- Enregistrement NVD, CVE-2026-90817 : https://nvd.nist.gov/vuln/detail/CVE-2026-90817 (vérifié le 19 novembre 2026)