REDCap: RCE no autenticado, explotado en entornos reales (CVE-2026-90817)
Un hash de encuesta pública puede exponer un servidor REDCap sin parchear a la ejecución de código sin autenticación. Las versiones corregidas incluyen 16.0.49, 17.3.10 y 17.4.4.
Resumen
- Un atacante no autenticado que conozca un hash de encuesta público válido puede alcanzar el controlador Data Import de REDCap y ejecutar código en el servidor. La falla es CVE-2026-90817, con CVSS v3.1 9.8 Crítico.
- El aviso describe la vulnerabilidad a partir de 13.3.0 e identifica tres versiones corregidas: 16.0.49 LTS, 17.3.10 LTS y 17.4.4 Standard.
- CISA añadió CVE-2026-90817 al catálogo de vulnerabilidades explotadas conocidas el 2026-11-18, con fecha límite federal el 2026-11-21. Esa entrada registra explotación conocida.
- Actualice a la versión corregida de su rama, o desactive las encuestas públicas y bloquee el acceso desde el contexto de encuesta a las rutas Data Import, Parcel y el despachador raíz hasta que pueda hacerlo.
¿Estoy afectado?
Todas estas condiciones deben cumplirse:
- El servidor REDCap ejecuta 13.3.0 o posterior, antes de la versión corregida de su rama.
- Al menos una encuesta pública está activa, o un atacante puede obtener un hash de encuesta público válido.
- El servidor web expone la aplicación REDCap al atacante.
Un enlace válido identifica la encuesta pública y permite abrirla sin una cuenta. Considere ese enlace público al evaluar la exposición.
| Rama | Versiones afectadas | Versión corregida |
|---|---|---|
| 17.4.x Standard | 17.4.0 a 17.4.3 | 17.4.4 |
| 17.3.x LTS | 17.3.0 a 17.3.9 | 17.3.10 |
| 16.0.x LTS | 16.0.0 a 16.0.48 | 16.0.49 |
| Otras ramas a partir de 13.3.0 | Compruebe la versión instalada en el aviso del proveedor | Migre a una rama compatible con una corrección publicada |
Compruebe qué versión está instalada:
# REDCap keeps each installed version in its own directory
ls -d /var/www/html/redcap/redcap_v* 2>/dev/null | sort -V | tail -5

# The running version is also shown at the bottom of the REDCap Control Center
El registro KEV del 2026-11-18 dice que el atacante necesita conocer un hash de encuesta público válido. No dice que la encuesta deba usar la plantilla predeterminada, y no dice que el atacante necesite una cuenta REDCap, un rol de proyecto o una cookie de sesión.
REDCap informa de 8,539 instituciones en 167 países, 2.9 millones de proyectos y 4.7 millones de usuarios en su sitio. Es el tamaño de la base instalada que describe el proveedor, no el número de servidores expuestos a internet.
¿Cómo lo corrijo?
Actualice a la versión corregida de su rama. No hay un parche de código fuente que aplicar por separado, porque REDCap se distribuye como un archivo de versión y no como un repositorio abierto.
- Haga copia de seguridad de la base de datos, del directorio de cargas y del directorio actual de la aplicación.
sudo -u apache mysqldump --single-transaction --routines redcap > /backup/redcap-2026-11-19.sql
sudo -u apache tar czf /backup/redcap-files-2026-11-19.tar.gz /var/www/html/redcap
-
Instale la versión corregida sobre el directorio de la aplicación, siguiendo las instrucciones de actualización del proveedor para su rama. Los directorios de versión usan el nombre
redcap_vX.Y.Z, así que conserve el directorio anterior hasta que termine la página de actualización. -
Abra
/redcap/upgrade.php, ejecute la actualización de la base de datos y elimine el directorio de la versión anterior. -
Confirme que el pie del Control Center muestra 16.0.49, 17.3.10 o 17.4.4, o una versión posterior de la misma rama.
Si no puede actualizar de inmediato, desactive todas las encuestas públicas y bloquee el acceso desde el contexto de encuesta al despachador raíz, DataImportController y ParcelController en el servidor web o en la capa de enrutamiento de la aplicación. Eso elimina el punto de entrada documentado. No repara un servidor que ya ejecutó la cadena y deja las fallas subyacentes en su sitio, así que trátelo como temporal.
La misma versión incluye otras correcciones de seguridad. Lea las notas de la versión del proveedor y pruebe la actualización en una copia de preproducción antes de aplicarla a un servidor de producción.
¿Cuál es la causa raíz?
REDCap no separaba correctamente las solicitudes de encuestas públicas de las operaciones administrativas de importación. Un participante podía acceder a funciones que deberían exigir una sesión administrativa autenticada.
¿Qué puede hacer un atacante?
El atacante puede ejecutar código como el usuario PHP o del servidor web en el host REDCap. Esa cuenta puede leer las credenciales de la base de datos REDCap, la configuración de la aplicación y los datos de investigación cargados a los que llega el servidor web.
- El atacante puede leer y modificar proyectos REDCap y respuestas de encuestas dentro de los permisos de la base de datos de la aplicación.
- El atacante puede escribir archivos a los que llega el usuario del servidor web, incluida la caché de plantillas y el árbol de la aplicación.
- El atacante puede usar el host como base para acceder a la red de investigación, según cómo esté segmentado el servidor.
La entrada KEV no nombra víctimas, y el análisis público no informa de ninguna. Trate la afirmación de explotación como la de CISA: el catálogo registra explotación conocida, pero el registro público no dice qué instituciones fueron atacadas ni cuántas.
¿Por qué funciona la corrección?
La solución del proveedor es explícita: actualice a 16.0.49 LTS, 17.3.10 LTS o 17.4.4 Standard, según corresponda. El registro CVE enumera esas tres versiones como no afectadas y 13.3.0 como afectada. El mismo registro no ofrece un parche por archivo, y el proyecto no distribuye un árbol de código público, así que este artículo no puede mostrar un diff.
Por eso la actualización es la única corrección completa. Desactivar las encuestas públicas elimina el punto de entrada que usó el análisis, pero no repara el cálculo de derechos ni la escritura de Data Import. En un servidor ya comprometido, los archivos o mecanismos de persistencia instalados por el atacante pueden permanecer después de la actualización.
¿Cómo compruebo si el servidor ha sufrido una intrusión?
Conserve los registros del servidor web, del proxy inverso y de la aplicación del período en que la versión vulnerable estuvo accesible. Compruebe si el tráfico de encuestas coincidió con importaciones administrativas inesperadas. Compare los archivos de la aplicación y de la caché de plantillas con una copia de confianza. Revise el historial de procesos en busca de procesos secundarios inesperados del servicio web.
Anote las horas, las direcciones de origen y los proyectos afectados para correlacionar los eventos. Los registros pueden omitir el cuerpo o los parámetros de las solicitudes. Si encuentra indicios de intrusión, preserve una imagen del servidor y revise los accesos a las credenciales y a los datos de investigación.
Cronología
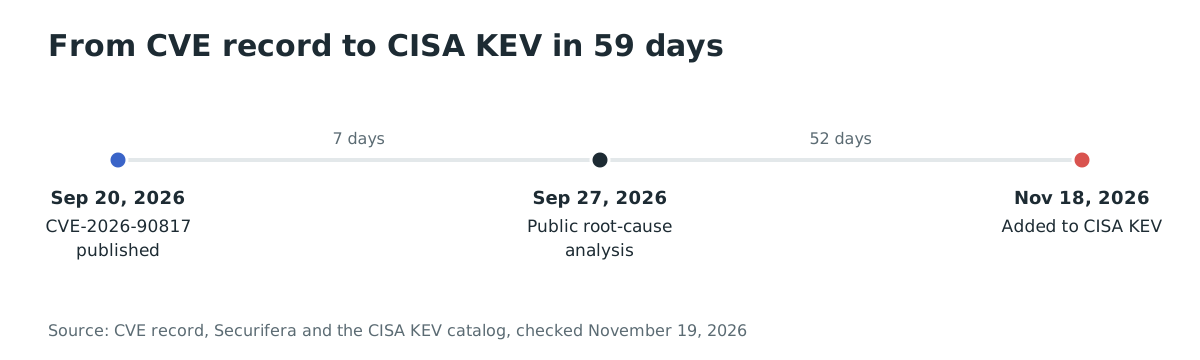
- 2026-09-20: se publica el registro CVE de CVE-2026-90817.
- 2026-09-27: Securifera publica el análisis completo de la cadena.
- 2026-11-18: CISA añade CVE-2026-90817 a KEV, con fecha límite federal el 2026-11-21.
Preguntas frecuentes
¿Es no autenticado?
Sí, con una condición previa: el atacante debe conocer un hash de encuesta público válido. El atacante no necesita una cuenta REDCap, un rol de proyecto, una cookie de sesión ni un token CSRF. La entrada KEV describe la misma condición previa.
¿Qué versiones están afectadas?
El aviso describe la vulnerabilidad a partir de 13.3.0 e identifica tres versiones corregidas: 16.0.49 LTS, 17.3.10 LTS y 17.4.4 Standard. Si su rama carece de una corrección documentada, migre a una rama compatible con una versión corregida.
¿Se explotó en entornos reales?
CISA añadió la CVE a KEV el 2026-11-18, lo que registra explotación conocida. La entrada KEV no nombra víctimas ni da un recuento, y el análisis público no informa de ninguna institución comprometida.
¿Basta con desactivar las encuestas públicas?
Elimina el punto de entrada que usa la cadena publicada, así que es una medida de contención útil. No repara el cálculo de derechos, la escritura de Data Import ni la caché de plantillas. Actualice también a la versión corregida.
¿Por qué importa un hash de encuesta si la encuesta es pública?
Un enlace válido identifica la encuesta pública y permite abrirla sin una cuenta. Considere ese enlace público al evaluar la exposición.
Encuentre servidores REDCap expuestos con Ostorlab
El Web Agentic Deep Scan de Ostorlab inventaría y prueba las aplicaciones web que usted expone. Para una instalación REDCap, mapea las superficies de encuesta y administración accesibles para que sepa qué hosts actualizar primero.
Referencias
- Registro CVE, CVE-2026-90817: https://www.cve.org/CVERecord?id=CVE-2026-90817 (comprobado el 19 de noviembre de 2026)
- Catálogo de vulnerabilidades explotadas conocidas de CISA, CVE-2026-90817: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (comprobado el 19 de noviembre de 2026)
- Securifera, «Survey Says…. Remote Code Execution: CVE-2026-90817», 2026-09-27: https://www.securifera.com/blog/2026/09/27/survey-says-remote-code-execution-cve-2026-90817/ (comprobado el 19 de noviembre de 2026)
- Sitio del proyecto REDCap, cifras de instituciones y usuarios: https://projectredcap.org/ (comprobado el 19 de noviembre de 2026)
- Registro NVD, CVE-2026-90817: https://nvd.nist.gov/vuln/detail/CVE-2026-90817 (comprobado el 19 de noviembre de 2026)