REDCap 未認証RCE、実環境で悪用中(CVE-2026-90817)
未修正の REDCap サーバーでは、公開アンケートのハッシュを知る第三者が認証なしでコードを実行できるおそれがあります。修正版には 16.0.49、17.3.10、17.4.4 があります。
要点
- 有効な公開アンケートのハッシュを知っている未認証の攻撃者が、REDCapのData Importコントローラに到達し、サーバー上でコードを実行できます。脆弱性はCVE-2026-90817で、CVSS v3.1 9.8のCriticalです。
- アドバイザリによると、この脆弱性は 13.3.0 で発生し、各ブランチの 16.0.49 LTS、17.3.10 LTS、17.4.4 Standard で修正されています。
- CISAは2026-11-18にCVE-2026-90817を既知の悪用された脆弱性カタログに追加し、連邦機関の期限を2026-11-21としました。この登録は悪用が確認されたことを示します。
- 各ブランチの修正版にアップグレードするか、それができるまで公開アンケートを無効にし、アンケートのコンテキストからData Import、Parcel、ルートディスパッチャへのアクセスを遮断してください。
影響を受けますか?
次のすべてが当てはまる必要があります。
- REDCapサーバーが13.3.0以降で、そのブランチの修正版より前である。
- 少なくとも1つの公開アンケートが有効であるか、攻撃者が有効な公開アンケートのハッシュを取得できる。
- WebサーバーがREDCapアプリケーションを攻撃者に公開している。
公開アンケートへの有効なリンクがあれば、参加者はアカウントなしでアンケートを開けます。影響を評価する際は、このリンクを公開情報として扱ってください。
| ブランチ | 影響を受けるバージョン | 修正版 |
|---|---|---|
| 17.4.x Standard | 17.4.0から17.4.3 | 17.4.4 |
| 17.3.x LTS | 17.3.0から17.3.9 | 17.3.10 |
| 16.0.x LTS | 16.0.0から16.0.48 | 16.0.49 |
| 13.3.0 以降のその他のブランチ | ベンダーのアドバイザリでインストール済みのバージョンを確認 | 修正版が公開されているサポート対象のブランチに移行 |
インストールされているバージョンを確認します。
# REDCap keeps each installed version in its own directory
ls -d /var/www/html/redcap/redcap_v* 2>/dev/null | sort -V | tail -5

# The running version is also shown at the bottom of the REDCap Control Center
2026-11-18のKEV登録は、攻撃者が有効な公開アンケートのハッシュを知っている必要があると述べています。アンケートが既定のテンプレートでなければならないとは述べておらず、攻撃者にREDCapアカウント、プロジェクトの役割、セッションCookieが必要とも述べていません。
REDCapのプロジェクトサイトは、167か国の8,539機関、290万プロジェクト、470万人のユーザーを報告しています。これはベンダーが説明する導入規模であり、インターネットに公開されたサーバーの数ではありません。
修正方法
各ブランチの修正版にアップグレードしてください。REDCapはオープンなリポジトリではなくリリースアーカイブとして配布されるため、別途適用するソースパッチはありません。
- データベース、アップロードディレクトリ、現在のアプリケーションディレクトリをバックアップします。
sudo -u apache mysqldump --single-transaction --routines redcap > /backup/redcap-2026-11-19.sql
sudo -u apache tar czf /backup/redcap-files-2026-11-19.tar.gz /var/www/html/redcap
-
ベンダーのアップグレード手順に従い、修正版をアプリケーションディレクトリに上書きインストールします。バージョンディレクトリは
redcap_vX.Y.Zという名前なので、アップグレードページが完了するまで古いディレクトリを残します。 -
/redcap/upgrade.phpを開いてデータベースのアップグレードを実行し、古いバージョンディレクトリを削除します。 -
Control Centerのフッターが16.0.49、17.3.10、17.4.4、または同じブランチのそれ以降であることを確認します。
すぐにアップグレードできない場合は、すべての公開アンケートを無効にし、Webサーバーまたはアプリケーションのルーティング層で、アンケートのコンテキストからルートディスパッチャ、DataImportController、ParcelControllerへのアクセスを遮断します。これにより文書化された入口はなくなります。すでにチェーンを実行したサーバーは修復されず、根本的な欠陥も残るため、一時的な措置として扱ってください。
同じリリースには他のセキュリティ修正も含まれます。ベンダーのリリースノートを読み、本番サーバーに適用する前にステージングコピーでアップグレードをテストしてください。
根本原因は何ですか?
REDCap では、公開アンケートへのリクエストと管理者用のデータインポート機能が適切に分離されていませんでした。そのため、参加者が本来は管理者の認証を必要とする機能にアクセスできました。
攻撃者に何ができますか?
攻撃者はREDCapホスト上でPHPまたはWebサーバーユーザーとしてコードを実行できます。そのアカウントは、REDCapデータベースの認証情報、アプリケーション設定、Webサーバーが到達できるアップロード済み研究データを読めます。
- 攻撃者はアプリケーションのデータベース権限の範囲で、REDCapプロジェクトとアンケート回答を読み取り、変更できます。
- 攻撃者はテンプレートキャッシュやアプリケーションのツリーなど、Webサーバーユーザーが到達できるファイルを書き込めます。
- 攻撃者はサーバーのセグメンテーションに応じ、ホストを足がかりに研究ネットワークへアクセスできます。
KEV登録は被害者を特定しておらず、公開分析も報告していません。悪用の主張はCISAのものとして扱ってください。カタログは悪用が確認されたことを記録していますが、公開記録はどの機関が何件被害に遭ったかを示していません。
修正が機能する理由
ベンダーの解決策は明確です。該当する16.0.49 LTS、17.3.10 LTS、17.4.4 Standardにアップグレードします。CVEレコードはこの3つを非影響、13.3.0を影響ありとしています。同じレコードにファイル単位のパッチはなく、プロジェクトは公開ソースツリーを配布していないため、この記事ではdiffを示せません。
したがってアップグレードが唯一の完全な修正です。公開アンケートを無効にすると分析が使った入口はなくなりますが、権限計算やData Importの書き込みは修復されません。すでに侵害されたサーバーでは、攻撃者が設置したファイルや永続化の仕組みがアップグレード後も残る場合があります。
侵害されたかどうかを確認するには?
脆弱なバージョンにアクセスできた期間の Web サーバー、リバースプロキシ、アプリケーションのログを保全します。アンケートへのアクセスと予期しない管理者用インポート処理の時刻を照合してください。アプリケーションとテンプレートキャッシュのファイルを信頼できるバックアップと比較し、過去のプロセス記録で Web サービスから起動された不審な子プロセスを確認します。
事象を突き合わせるために、時刻、送信元アドレス、対象プロジェクトを記録します。ログにはリクエスト本文やクエリ文字列が残らない場合があります。侵害の兆候があれば、サーバーのディスクイメージを保全し、認証情報や研究データへのアクセスを確認してください。
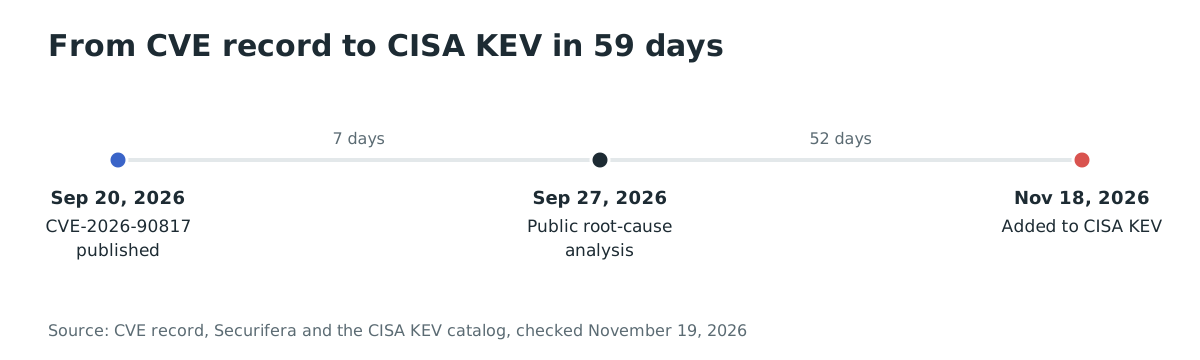
年表
- 2026-09-20: CVE-2026-90817のCVEレコードが公開される。
- 2026-09-27: Securiferaがチェーン全体の分析を公開する。
- 2026-11-18: CISAがCVE-2026-90817をKEVに追加し、連邦機関の期限を2026-11-21とする。
よくある質問
未認証で悪用できますか?
はい、ただし有効な公開アンケートのハッシュを知っていることが前提です。攻撃者にはREDCapアカウント、プロジェクトの役割、セッションCookie、CSRFトークンは不要です。KEV登録も同じ前提を述べています。
どのバージョンが影響を受けますか?
アドバイザリによると、この脆弱性は 13.3.0 で発生し、各ブランチの 16.0.49 LTS、17.3.10 LTS、17.4.4 Standard で修正されています。 利用中のブランチで修正版が公表されていない場合は、修正版のあるサポート対象ブランチへ移行してください。
実際の環境で悪用されましたか?
CISAは2026-11-18にこのCVEをKEVに追加し、悪用が確認されたことを記録しました。KEV登録は被害者や件数を示しておらず、公開分析も侵害された機関を報告していません。
公開アンケートを無効にすれば修正されますか?
公開されたチェーンが使う入口はなくなりますが、権限計算、Data Importの書き込み、テンプレートキャッシュは修復されません。修正版へのアップグレードも行ってください。
公開アンケートなのになぜハッシュが重要ですか?
公開アンケートへの有効なリンクがあれば、参加者はアカウントなしでアンケートを開けます。影響を評価する際は、このリンクを公開情報として扱ってください。
Ostorlabで公開されたREDCapサーバーを見つける
OstorlabのWeb Agentic Deep Scanは、公開しているWebアプリケーションを棚卸ししてテストします。REDCapの導入では、到達可能なアンケートと管理の表面をマッピングし、どのホストを先にアップグレードすべきかが分かります。
参考資料
- CVEレコード、CVE-2026-90817: https://www.cve.org/CVERecord?id=CVE-2026-90817 (2026年11月19日確認)
- CISAの既知の悪用された脆弱性カタログ、CVE-2026-90817: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (2026年11月19日確認)
- Securifera、「Survey Says…. Remote Code Execution: CVE-2026-90817」、2026-09-27: https://www.securifera.com/blog/2026/09/27/survey-says-remote-code-execution-cve-2026-90817/ (2026年11月19日確認)
- REDCapプロジェクトサイト、機関とユーザーの数: https://projectredcap.org/ (2026年11月19日確認)
- NVDレコード、CVE-2026-90817: https://nvd.nist.gov/vuln/detail/CVE-2026-90817 (2026年11月19日確認)