REDCap 未认证 RCE,已在真实环境中被利用(CVE-2026-90817)
在尚未修复的 REDCap 服务器上,知道公开调查哈希的人可能无需身份验证即可执行代码。已修复版本包括 16.0.49、17.3.10 和 17.4.4。
TL;DR
- 知道有效公开调查哈希的未认证攻击者可以到达 REDCap 的 Data Import 控制器并在服务器上执行代码。该漏洞为 CVE-2026-90817,CVSS v3.1 9.8 Critical。
- 安全公告指出该漏洞自 13.3.0 起存在,并列出三个分支的修复版本:16.0.49 LTS、17.3.10 LTS 和 17.4.4 Standard。
- CISA 于 2026-11-18 将 CVE-2026-90817 加入已知被利用漏洞目录,联邦截止日期为 2026-11-21。该条目记录了已知利用。
- 升级到所在分支的修复版本,或在升级前禁用公开调查并阻止调查上下文访问 Data Import、Parcel 和根调度器路由。
我受影响吗?
以下条件必须全部成立:
- REDCap 服务器运行 13.3.0 或更高版本,且低于所在分支的修复版本。
- 至少有一个公开调查处于活动状态,或攻击者能够获得有效的公开调查哈希。
- Web 服务器将 REDCap 应用暴露给攻击者。
有效的公开调查链接可标识特定调查,参与者无需账户即可将其打开。评估暴露情况时,应将此链接视为公开信息。
| 分支 | 受影响版本 | 修复版本 |
|---|---|---|
| 17.4.x Standard | 17.4.0 至 17.4.3 | 17.4.4 |
| 17.3.x LTS | 17.3.0 至 17.3.9 | 17.3.10 |
| 16.0.x LTS | 16.0.0 至 16.0.48 | 16.0.49 |
| 自 13.3.0 起的其他分支 | 根据厂商公告核对已安装的版本 | 迁移到已发布修复的受支持分支 |
检查已安装的版本:
# REDCap keeps each installed version in its own directory
ls -d /var/www/html/redcap/redcap_v* 2>/dev/null | sort -V | tail -5

# The running version is also shown at the bottom of the REDCap Control Center
2026-11-18 的 KEV 条目指出,攻击者需要知道有效的公开调查哈希。它没有说调查必须使用默认模板,也没有说攻击者需要 REDCap 账户、项目角色或会话 Cookie。
REDCap 项目网站报告了 167 个国家/地区的 8,539 家机构、290 万个项目和 470 万用户。这是供应商描述的安装规模,不是暴露在互联网上的服务器数量。
如何修复?
升级到所在分支的修复版本。由于 REDCap 以发布归档而不是开放仓库的形式分发,没有可单独应用的源代码补丁。
- 备份数据库、上传目录和当前应用目录。
sudo -u apache mysqldump --single-transaction --routines redcap > /backup/redcap-2026-11-19.sql
sudo -u apache tar czf /backup/redcap-files-2026-11-19.tar.gz /var/www/html/redcap
-
按照供应商针对所在分支的升级说明,将修复版本覆盖安装到应用目录。版本目录使用
redcap_vX.Y.Z命名,因此在升级页面完成前保留旧目录。 -
打开
/redcap/upgrade.php执行数据库升级,然后删除旧版本目录。 -
确认 Control Center 页脚显示 16.0.49、17.3.10 或 17.4.4,或同一分支的更高版本。
如果无法立即升级,请禁用所有公开调查,并在 Web 服务器或应用路由层阻止调查上下文访问根调度器、DataImportController 和 ParcelController。这会移除已记录的入口点。它不能修复已经执行过该链的服务器,底层缺陷仍然存在,因此应将其视为临时措施。
同一版本还包含其他安全修复。请阅读供应商的发布说明,并在生产服务器上执行升级前先在暂存副本上测试。
根本原因是什么?
REDCap 未妥善隔离公开调查请求与管理员的数据导入操作。因此,调查参与者可能接触到本应仅向已认证管理员开放的功能。
攻击者能做什么?
攻击者可以以 PHP 或 Web 服务器用户在 REDCap 主机上执行代码。该账户可以读取 REDCap 数据库凭据、应用配置以及 Web 服务器可访问的上传研究数据。
- 攻击者可以在应用数据库权限范围内读取和修改 REDCap 项目及调查回复。
- 攻击者可以写入 Web 服务器用户可访问的文件,包括模板缓存和应用目录树。
- 根据服务器的分段方式,攻击者可以将主机作为进一步访问研究网络的跳板。
KEV 条目没有列出受害者,公开分析也没有报告。请将利用声明视为 CISA 的声明:目录记录了已知利用,但公开记录没有说明哪些机构受到影响或数量多少。
为什么修复有效?
供应商的解决方案很明确:视情况升级到 16.0.49 LTS、17.3.10 LTS 或 17.4.4 Standard。CVE 记录将这三个版本列为不受影响,将 13.3.0 列为受影响。同一记录没有逐文件补丁,项目也不分发公开源代码树,因此本文无法展示 diff。
因此升级是唯一完整的修复。禁用公开调查会移除分析使用的入口点,但不会修复权限计算或 Data Import 写入。如果服务器已遭入侵,攻击者植入的文件或持久化机制可能在升级后继续存在。
如何检查是否已遭入侵?
保全存在漏洞的版本可被访问期间的 Web 服务器、反向代理和应用日志。核对调查流量是否与意外的管理端导入操作同时出现。将应用和模板缓存文件与可信备份比对,并检查历史进程记录中 Web 服务启动的异常子进程。
记录时间、来源地址和涉及的项目,以便关联事件。日志有时不会记录请求体或查询字符串。如发现入侵迹象,请保全服务器磁盘镜像,并核查凭据和研究数据的访问记录。
时间线
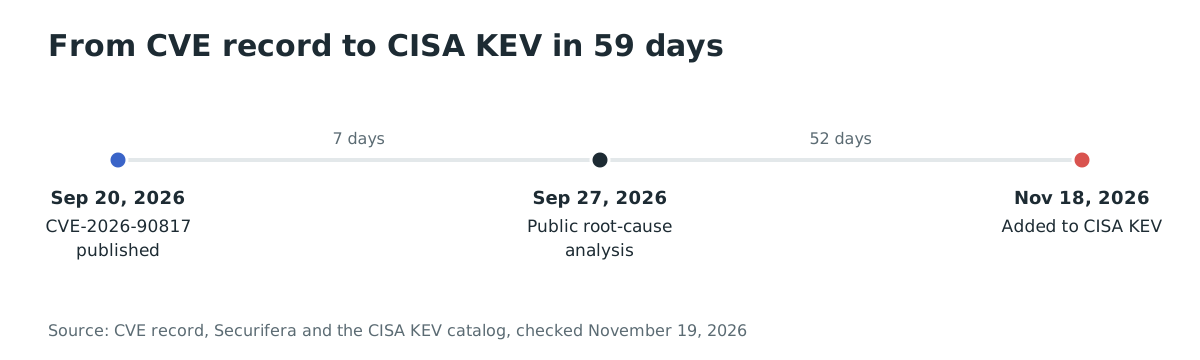
- 2026-09-20:CVE-2026-90817 的 CVE 记录发布。
- 2026-09-27:Securifera 发布完整攻击链分析。
- 2026-11-18:CISA 将 CVE-2026-90817 加入 KEV,联邦截止日期为 2026-11-21。
常见问题
它是未认证的吗?
是的,但有一个前提:攻击者必须知道有效的公开调查哈希。攻击者不需要 REDCap 账户、项目角色、会话 Cookie 或 CSRF 令牌。KEV 条目描述了相同的前提。
哪些版本受影响?
安全公告指出该漏洞自 13.3.0 起存在,并列出三个分支的修复版本:16.0.49 LTS、17.3.10 LTS 和 17.4.4 Standard。 如果当前分支没有已公布的修复,请迁移到提供修复版本且仍受支持的分支。
它在真实环境中被利用了吗?
CISA 于 2026-11-18 将该 CVE 加入 KEV,记录了已知利用。KEV 条目没有列出受害者或数量,公开分析也没有报告受影响的机构。
禁用公开调查就能修复吗?
它移除了已发布攻击链使用的入口点,因此是有用的遏制措施。它不会修复权限计算、Data Import 写入或模板缓存。请同时升级到修复版本。
调查是公开的,为什么哈希还重要?
有效的公开调查链接可标识特定调查,参与者无需账户即可将其打开。评估暴露情况时,应将此链接视为公开信息。
使用 Ostorlab 发现暴露的 REDCap 服务器
Ostorlab 的 Web Agentic Deep Scan 会清点并测试您暴露的 Web 应用。对于 REDCap 安装,它会映射可访问的调查和管理面,让您知道哪些主机需要优先升级。
参考文献
- CVE 记录,CVE-2026-90817:https://www.cve.org/CVERecord?id=CVE-2026-90817(2026 年 11 月 19 日核查)
- CISA 已知被利用漏洞目录,CVE-2026-90817:https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026 年 11 月 19 日核查)
- Securifera,“Survey Says…. Remote Code Execution: CVE-2026-90817”,2026-09-27:https://www.securifera.com/blog/2026/09/27/survey-says-remote-code-execution-cve-2026-90817/(2026 年 11 月 19 日核查)
- REDCap 项目网站,机构与用户数量:https://projectredcap.org/(2026 年 11 月 19 日核查)
- NVD 记录,CVE-2026-90817:https://nvd.nist.gov/vuln/detail/CVE-2026-90817(2026 年 11 月 19 日核查)