Ostorlab contre Quokka Q-mast : comparatif du DAST mobile
Ostorlab et Quokka Q-mast pour le DAST mobile : flux authentifiés, contournement du TLS pinning, preuves PCAP, applications géo-restreintes, scan d'API et Agentic Deep Scan.
Regardons en face une dure réalité de l'ingénierie mobile moderne : les applications que vos équipes livrent ne sont plus des binaires côté client autonomes. Ce sont des passerelles dynamiques et rapides vers des architectures cloud, des microservices et des API backend complexes.
Pour les équipes DevSecOps, cette évolution met en échec les tests de sécurité traditionnels. Les scanners uniquement statiques et les outils dynamiques rigides en boîte noire ne peuvent tout simplement pas suivre le fonctionnement réel des applications. Les vulnérabilités du monde réel se trouvent rarement, de façon passive, dans un package d'application isolé. Elles se déclenchent pendant l'exécution en conditions réelles, cachées dans les interactions désordonnées entre l'interface de l'application, le système d'exploitation local et vos serveurs backend.
Si votre équipe d'ingénierie évalue des outils de test de sécurité des applications mobiles (MAST), vous avez probablement réduit votre choix à Ostorlab et Quokka Q-mast (anciennement Kryptowire). Si les deux outils offrent une analyse dynamique sans nécessiter d'accès au code source brut, ils reposent sur des philosophies complètement différentes :
- Quokka Q-mast mise beaucoup sur la génération automatisée de nomenclature logicielle (SBOM), sur des contrôles statiques de binaires et sur la correspondance de checklists avec des normes de conformité fédérales rigides comme NIAP et NIST.
- Ostorlab propose un DAST mobile full-stack conçu spécifiquement pour les pipelines logiciels à haute vélocité. Il est pensé dès l'origine pour contourner les barrières de sécurité à l'exécution, gérer nativement l'authentification complexe et inspecter le trafic des API backend sans ralentir les développeurs.
Au-delà du DAST de base, Ostorlab introduit un module optionnel Agentic Deep Scan. Voyez-le comme un testeur d'intrusion IA autonome qui agit comme un hacker humain à la demande : il enchaîne des exploits logiques à travers les parcours utilisateur et vérifie automatiquement que les correctifs de vos développeurs ont réellement fonctionné.
À propos de cette comparaison
Cette comparaison est publiée par Ostorlab, qui développe et commercialise la plateforme Ostorlab comparée ici. Les descriptions de Quokka Q-mast s'appuient sur le site web public et la documentation de Quokka, principalement la page produit Q-mast ; les descriptions d'Ostorlab s'appuient sur la documentation produit d'Ostorlab. Les informations sur les autres éditeurs reflètent leurs sites web et leur documentation publics au 15 juillet 2026.
Mise à jour du 2 octobre 2026 : correction de la ligne sur l'approvisionnement des applications. Quokka Q-mast teste les applications de production directement depuis les stores (Q-mast).
Critères d'évaluation : configuration et personnalisation des flux, approvisionnement mondial des applications, gestion du TLS et de l'obfuscation, gestion de l'authentification, confidentialité et conformité, preuves et visibilité à l'exécution, compatibilité avec les frameworks, tests du module agentique complémentaire, workflow de remédiation et couverture des API backend.
Verdict rapide : matrice comparative des fonctionnalités et de l'architecture
Si vous voulez la version courte de la comparaison de ces outils, cette matrice montre où le DAST mobile de base d'Ostorlab devance Quokka Q-mast, ainsi que ce que vous gagnez en ajoutant les capacités agentiques d'Ostorlab :
| Critère d'évaluation technique | DAST mobile d'Ostorlab | DAST Quokka Q-mast | Pourquoi c'est important pour le DevSecOps |
|---|---|---|---|
| Configuration et personnalisation des flux | Personnalisation par prompt : guidez les tests avec des prompts en texte libre ; s'intègre au CI/CD en quelques minutes. | Nécessite une configuration manuelle, des chemins d'exécution prédéfinis ou des scripts sur mesure. | Élimine des heures passées à écrire et à maintenir des scripts de test d'interface fragiles. |
| Approvisionnement mondial des applications | Recherche géo-restreinte : recherchez nativement dans l'App Store ou le Play Store par pays. | Teste les applications de production directement depuis les stores avec son « App Watch List » ; nous n'avons trouvé aucune sélection de pays sur ses pages publiques. | Vous permet de tester la version que les utilisateurs régionaux téléchargent réellement. |
| Gestion du TLS et de l'obfuscation | Contournement automatisé : contourne nativement le TLS pinning et l'obfuscation du code pour une inspection approfondie. | Fréquemment bloqué ou aveuglé par les protections à l'exécution et le chiffrement personnalisé. | Évite les faux négatifs en permettant l'inspection complète du trafic réseau chiffré. |
| Gestion de l'authentification | Prise en charge avancée de l'authentification : maintient nativement les sessions authentifiées à travers des flux de connexion complexes. | Peine souvent, ou exige des scripts lourds à maintenir, pour garder les sessions actives. | Garantit que les parcours utilisateur protégés, les profils utilisateur et les fonctions internes sont testés. |
| Confidentialité et conformité | Scan approfondi de la confidentialité : informations détaillées sur la collecte de données et ses implications pour la vie privée. | Contrôles de confidentialité basiques, souvent liés aux données SBOM statiques. | Aide les équipes à respecter les réglementations sur la vie privée en suivant précisément comment les données sont collectées. |
| Preuves et visibilité à l'exécution | Accès full-stack : fournit des captures PCAP, des journaux de trafic en direct, des stack traces et des captures d'écran. | Alertes de sécurité traditionnelles avec un contexte d'exécution limité ou une journalisation en boîte noire. | Donne aux développeurs les preuves exactes et vérifiables nécessaires pour reproduire et corriger rapidement les bugs. |
| Compatibilité avec les frameworks | Tests natifs à l'exécution pour Flutter, React Native, Java, Kotlin, Swift et C/C++. | Axé sur le binaire ; l'exploration dynamique est souvent limitée ou dépendante du framework. | Garantit une couverture dynamique cohérente sur les stacks hybrides et multiplateformes modernes. |
| Moteur complémentaire avancé | Agentic Deep Scan (optionnel) : pentest IA autonome qui enchaîne des exploits logiques et reteste les correctifs. | Aucun module de test d'intrusion agentique autonome équivalent n'est disponible. | Offre un pentest logique approfondi à la demande, sans la lourdeur du conseil manuel. |
| Workflow de remédiation | Correctifs de code sécurisés automatisés en un clic + validation continue tout au long du cycle de test. | Rapports de vulnérabilités statiques, ticketing et mise en correspondance avec les SBOM. | Réduit le délai moyen de remédiation (MTTR) et prouve automatiquement qu'une vulnérabilité est close. |
Partie 1 : pourquoi le DAST de base d'Ostorlab surpasse Quokka Q-mast
Avant même d'examiner les modules IA avancés, il faut régler la question du test dynamique de base. Lorsque l'on met de côté le discours marketing et que l'on déploie les deux plateformes dans un pipeline CI/CD réel, comment leurs moteurs DAST de base se comportent-ils vraiment à l'exécution ?
Quokka Q-mast propose des contrôles dynamiques et une exécution de chemins forcés qui ont leur valeur, mais son ADN reste ancré dans la cartographie statique des vulnérabilités et le reporting de conformité. Ostorlab aborde le DAST sous un angle totalement différent : une exécution à l'exécution conçue pour des équipes d'ingénierie à haute vélocité. Voici comment Ostorlab dépasse l'analyse dynamique traditionnelle sur cinq piliers essentiels de l'exécution.
1. Personnalisation des flux par prompt contre scripts rigides
Demandez à n'importe quel ingénieur QA ou sécurité pourquoi il déteste l'automatisation du DAST, et vous obtiendrez toujours la même réponse : des scripts de test lourds à maintenir. Les outils dynamiques traditionnels vous obligent souvent à écrire des scripts Appium complexes ou à passer des jours à cartographier manuellement les chemins d'exécution de l'interface, juste pour que le scanner examine les bons écrans. Chaque fois que vos développeurs frontend modifient un composant d'interface ou livrent une refonte importante, vos tests de sécurité automatisés cassent.
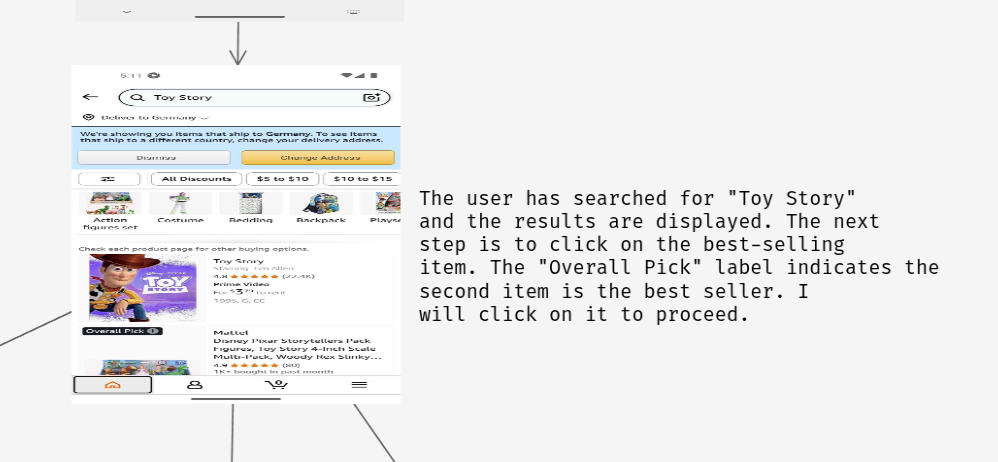
Ostorlab élimine les scripts fragiles avec la personnalisation des flux par prompt. Au lieu de coder des chemins d'exécution rigides, votre équipe guide le scanner avec des prompts en texte libre. Vous indiquez simplement au moteur, en langage naturel, ce qui compte, par exemple : « Accède au panier, applique un code de réduction et teste la passerelle de paiement pour détecter des failles de validation des entrées. »
Le moteur DAST explore dynamiquement l'application en cours d'exécution, trouve de lui-même les composants d'interface pertinents et concentre sa charge de test exactement là où se trouve votre logique métier. Ce qui demande normalement des jours de configuration manuelle des tests se réduit à une mise en place de pipeline de cinq minutes.
2. Contournement des protections (TLS pinning et obfuscation) à l'exécution
Les applications mobiles modernes sont rarement livrées sans protection. Pour empêcher la rétro-ingénierie et l'espionnage, les développeurs déploient des protections à l'exécution comme l'épinglage de certificat TLS et une obfuscation poussée du code. Ces protections sont excellentes pour la défense, mais elles sont un énorme casse-tête pour les scanners DAST standard. Lorsqu'un scanner traditionnel se heurte à un certificat épinglé ou à un chiffrement personnalisé, il est aveuglé : il vous prive d'une analyse réseau plus approfondie et génère des faux négatifs.
Ostorlab gère cet obstacle d'emblée avec les contournements automatisés à l'exécution. Lorsque le scanner lance votre application sur de vrais appareils iOS et Android physiques, il contourne activement le TLS pinning et défait à la volée les barrières d'obfuscation courantes. Au lieu de traiter simplement l'application comme une boîte noire, Ostorlab ouvre le trafic réseau chiffré et inspecte les communications internes des API pendant que l'application s'exécute. Vous obtenez une vision claire du comportement interne de l'application, sans que les développeurs aient à produire des builds de test spéciaux et dépouillés rien que pour votre scanner de sécurité.
3. Gestion des workflows authentifiés et couverture après connexion
Voici un secret de polichinelle de la sécurité des applications mobiles : la plupart des vulnérabilités critiques ne se trouvent pas sur l'écran de connexion public. Elles se cachent dans les parcours utilisateur protégés, les paramètres de profil, les parcours de paiement et les tableaux de bord de gestion de compte. Pourtant, les scanners DAST hérités échouent fréquemment dès qu'ils rencontrent une barrière d'authentification. Si l'outil ne sait pas gérer l'authentification à deux facteurs (2FA), les mots de passe à usage unique (OTP) ou des flux OAuth complexes, il n'atteint jamais la surface d'attaque située après la connexion.
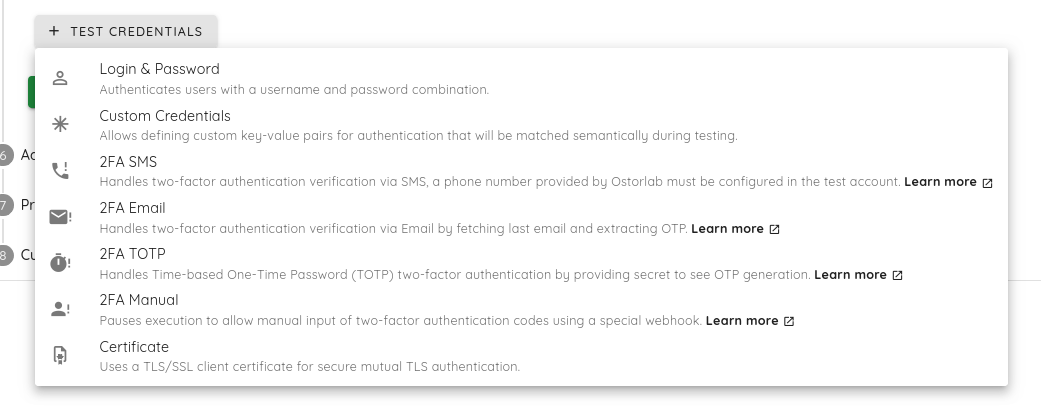
Ostorlab résout ce problème nativement avec la gestion avancée de l'authentification. Le moteur est conçu pour maintenir des sessions authentifiées persistantes à travers des séquences de connexion complexes. Il conserve les jetons, gère les renouvellements dynamiques de session et navigue dans les connexions en plusieurs étapes sans perdre la connexion. Là où les outils hérités plantent devant la porte de connexion ou vous obligent à coder en dur des jetons de contournement temporaires, Ostorlab cartographie et teste en continu vos parcours utilisateur protégés, exactement comme le ferait un vrai utilisateur.
4. Artefacts vérifiables : PCAP, stack traces et captures d'écran
Trouver une vulnérabilité ne représente que la moitié du combat. Si votre outil de sécurité se contente d'alerter les développeurs qu'il a trouvé un problème sans expliquer comment il s'est produit, vous perdrez des jours en réunions de triage à essayer de reproduire le bug. Quokka Q-mast excelle à repérer les versions vulnérables de bibliothèques grâce à son moteur SBOM, mais pour les failles de logique à l'exécution, les ingénieurs ont besoin d'un contexte d'exécution plus profond.
Ostorlab traite chaque vulnérabilité comme une affaire judiciaire qui exige une preuve absolue. Lorsque le moteur DAST signale un problème, il remet à vos développeurs un dossier complet de preuves à l'exécution :
- Visibilité réseau complète : fichiers bruts de trafic réseau PCAP et journaux de requêtes et de réponses lisibles montrant les payloads exacts des API.
- Contexte système approfondi : stack traces en temps réel et journaux de plantage de l'appareil qui indiquent précisément où le code a échoué pendant l'exécution.
- Preuve visuelle : captures d'écran synchronisées et journaux de rejeu visuel pas à pas montrant les boutons et les écrans exacts avec lesquels le moteur a interagi pour déclencher l'exploit.
Vos développeurs n'ont jamais à deviner ce qui s'est mal passé. Ils récupèrent les artefacts, voient la requête réseau ou la séquence d'interface exacte qui a causé la fuite, et commencent à corriger immédiatement.
5. Approvisionnement mondial des applications et tests géo-restreints
Tester des applications publiées uniquement dans certaines régions peut être un cauchemar logistique, qui oblige généralement les équipes à chercher manuellement des APK ou des IPA localisés sur des sites tiers.
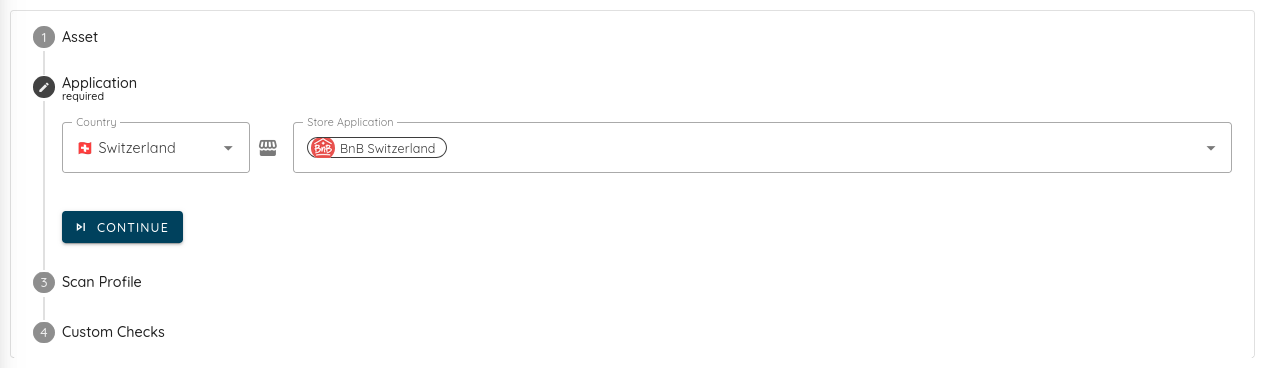
Ostorlab supprime entièrement cette friction. Vous pouvez rechercher nativement dans l'App Store ou le Play Store par pays, directement depuis la plateforme. Si vous voulez tester une application disponible uniquement dans un pays précis, il vous suffit de sélectionner la région, et Ostorlab récupère automatiquement le bon binaire localisé. Votre portefeuille d'applications mondial est ainsi testé exactement comme les utilisateurs régionaux le vivent.
Partie 2 : le super-pouvoir optionnel, Agentic Deep Scan
Notre DAST mobile de base donne déjà à votre équipe un avantage considérable sur les analyseurs dynamiques standard. Mais que se passe-t-il lorsque votre modèle de menace exige des tests qui vont au-delà de la détection des bugs de régression et des plantages à l'exécution classiques ?
Jusqu'ici, traquer les erreurs complexes de logique métier, les chemins d'élévation de privilèges et les contournements d'autorisation en plusieurs étapes exigeait de faire appel à un cabinet de test d'intrusion humain coûteux. Les scanners automatisés standard, aussi bonnes que soient leurs règles, n'ont tout simplement pas la créativité de résolution de problèmes nécessaire pour enchaîner des faiblesses logiques.
C'est là qu'Ostorlab se distingue complètement d'outils comme Quokka Q-mast. Pour combler le fossé entre le DAST automatisé et le conseil manuel, Ostorlab a introduit Agentic Deep Scan, un module optionnel de test d'intrusion IA autonome qui agit comme un chercheur humain infatigable travaillant au sein de votre pipeline CI/CD.
1. Quand le DAST de base ne suffit pas
Le DAST standard est votre outil du quotidien. Il détecte les failles faciles, valide la configuration à l'exécution et s'assure que votre application passe des contrôles de sécurité continus à chaque pull request. Certaines classes de vulnérabilités exigent toutefois une intuition proche de celle d'un humain.
Imaginez un endpoint où la création d'une ressource permet à un attaquant de passer un ID existant dans une requête POST, s'attribuant ainsi la propriété des données de quelqu'un d'autre. Un scanner traditionnel manquera systématiquement cette vulnérabilité de type Broken Object Level Authorization (BOLA/IDOR), car le serveur renvoie une réponse 200 OK valide. La syntaxe est correcte, mais la logique est défaillante. Pour détecter ces failles complexes, il faut un moteur qui comprend le contexte applicatif, construit des hypothèses et tente activement de casser votre logique métier.
2. Ce qu'ajoute Agentic Deep Scan
Lorsque vous lancez un Agentic Deep Scan, vous n'exécutez pas simplement une liste de payloads préétablis. Vous déployez un agent IA autonome qui investigue activement votre application de l'intérieur.
Avant de lancer le moindre test, le moteur fait de la rétro-ingénierie de votre binaire mobile. Il cartographie les deep links internes, les WebViews, les gestionnaires d'URL et les fonctions candidates, en décompilant automatiquement le code pertinent pour comprendre comment les composants interagissent. Une fois qu'il a construit une carte mentale interne de votre application, l'agent commence à planifier son attaque. Il navigue dans des parcours utilisateur authentifiés complexes, gère les barrières d'authentification à deux facteurs (2FA) et de mots de passe à usage unique (OTP), et teste les frontières de confiance côté client.
Au lieu de déverser des alertes très bruyantes sur votre tableau Jira, le moteur ne signale que ce qu'il peut réellement exploiter. Chaque vulnérabilité s'accompagne de preuves de niveau probant : journaux exacts des requêtes et des réponses, télémétrie de plantage de l'appareil et captures d'écran pas à pas montrant à vos ingénieurs comment l'exploit s'est déroulé.
3. Nouveau test de vérification automatisé
L'un des goulots d'étranglement les plus frustrants de l'AppSec est le va-et-vient sans fin entre développeurs et analystes sécurité. Un développeur livre un correctif pour une vulnérabilité de logique critique et marque le ticket comme résolu, mais l'équipe sécurité n'a pas la disponibilité pour retester manuellement l'application avant la semaine suivante.
Agentic Deep Scan automatise toute cette boucle de retour avec le Verification Retesting. Dès que vos développeurs poussent un correctif, l'agent relance l'application cible sur de vrais appareils physiques et rejoue exactement la chaîne d'exploitation en plusieurs étapes qu'il avait utilisée pour casser l'application au départ. Si le correctif tient, le ticket se ferme automatiquement avec une preuve confirmée de la remédiation. Vos développeurs obtiennent une validation immédiate de l'efficacité de leur correctif, sans attendre un goulot d'étranglement humain.
4. Calcul IA encadré (Cyber Models et BYOK)
Exploiter des modèles d'IA de pointe pour les tests de sécurité paraît formidable, jusqu'à l'arrivée de la facture de l'infrastructure cloud. Des agents IA non contrôlés peuvent vite brûler des tokens, ce qui conduit à une facturation imprévisible et à la panique du directeur financier. Quokka Q-mast fonctionne selon un modèle de licence logicielle traditionnel, sans infrastructure agentique gérée, et laisse les équipes se débrouiller seules si elles veulent intégrer des workflows LLM.
Ostorlab résout nativement le problème du budget avec Cyber Models, un niveau d'infrastructure IA géré et prépayé. Au lieu de jongler avec des clés d'API externes ou de s'inquiéter des limites de débit, votre équipe alimente un portefeuille d'espace de travail consolidé avec des crédits prépayés. Avant le lancement d'un scan approfondi, vous sélectionnez un profil d'effort (Core, Advanced ou Elite) qui fixe un plafond de dépenses strict. Vous bénéficiez d'un accès encadré à de puissants modèles de sécurité comme GPT-5.5 Cyber et Opus 4.8. Mieux encore, si l'IA trouve les vulnérabilités tôt et termine son investigation en avance, tous les tokens inutilisés sont automatiquement remboursés sur le portefeuille de votre espace de travail.
Pour les organisations soumises à des politiques de données internes strictes, Ostorlab prend aussi en charge le BYOK (Bring Your Own Key). Vous pouvez brancher les identifiants de votre propre fournisseur d'IA d'entreprise et fixer des garde-fous stricts de « Max Spend per Scan », afin que votre exploration approfondie reste conforme, prévisible et entièrement sous votre contrôle.
Partie 3 : surface d'attaque full-stack et remédiation automatisée
Trouver des bugs côté client, c'est bien, mais un scanner mobile qui s'arrête à la frontière de l'appareil laisse grands ouverts vos plus gros angles morts. Dans le monde réel, les compromissions mobiles surviennent rarement parce qu'un attaquant a volé des données SQLite locales ; elles surviennent parce qu'une vulnérabilité côté client a ouvert la porte à une faille du backend côté serveur.
Pour offrir aux équipes DevSecOps une visibilité totale, Ostorlab relie le scan des applications mobiles directement à l'infrastructure backend, à la validation défensive active et aux workflows de remédiation des développeurs. Voici comment Ostorlab élargit la surface d'attaque tout en aidant vos développeurs à corriger les bugs plus vite que jamais.
1. Scan des API backend REST et GraphQL
Si l'on regarde Quokka Q-mast, son centre de gravité est le binaire mobile compilé et sa nomenclature logicielle (SBOM). C'est essentiel pour la conformité de la chaîne d'approvisionnement logicielle, mais cela ignore les serveurs backend qui font fonctionner votre application. Si votre application communique avec des endpoints REST vulnérables ou des API GraphQL qui fuient, un scanner limité au binaire passera complètement à côté de la menace.
Ostorlab traite votre application mobile et ses API backend comme un seul écosystème unifié. Pendant que le moteur explore l'application, il intercepte simultanément le trafic réseau, cartographie les invocations de fonctions et teste les communications côté serveur. Il recherche activement les failles de logique client-serveur, les points d'injection backend et les fuites de données, sur plus de 500 classes de vulnérabilités distinctes. Au lieu d'aveugler votre équipe sécurité sur les risques côté serveur, Ostorlab détecte la chaîne d'exploitation complète, à la fois sur le client mobile et sur votre infrastructure cloud.
2. Validation active du shielding contre contrôles passifs de l'obfuscation
Si votre équipe d'ingénierie paie pour de l'obfuscation commerciale ou de la protection applicative à l'exécution (RASP, Runtime Application Self-Protection), vous devez savoir si ces défenses fonctionnent vraiment sous pression. Les scanners traditionnels se contentent généralement d'une détection passive : ils analysent votre binaire, repèrent une bibliothèque d'obfuscation connue et cochent une case de conformité statique. Mais la présence n'est pas une preuve.
Ostorlab remplace les checklists théoriques par Mobile Shielding Scan, un module de test automatisé qui valide vos défenses à l'exécution sur de vrais appareils iOS et Android physiques. Un analyste IA adaptatif attaque activement votre application : il déploie des débogueurs en direct, hooke des fonctions et exécute des boucles de contournement interactives contre la détection du root, l'anti-falsification et le SSL pinning.
Si une couche défensive échoue, Ostorlab vous fournit une preuve concrète du contournement. Si la protection résiste à l'IA, vous obtenez une note de robustesse validée, alignée directement sur les normes mondiales de sécurité mobile comme OWASP MASVS. Vous transformez « nous espérons que notre application est protégée » en preuve d'ingénierie définitive.
3. Évaluation pondérée des applications en entreprise
Les responsables de la sécurité en entreprise souffrent souvent de fatigue des alertes lorsqu'ils auditent de grands portefeuilles d'applications. Les scanners basiques déversent des listes de sévérité à plat et très bruyantes, qui traitent un avertissement mineur sur la confidentialité des données avec la même urgence qu'une vulnérabilité critique d'exécution de code à distance.
Ostorlab résout ce problème de bruit avec l'App Vetting, un cadre d'évaluation des risques conçu spécifiquement pour les validations en entreprise. Au lieu d'inonder votre boîte de réception de tickets non vérifiés, la plateforme combine analyse statique, test dynamique et exécution en sandbox sécurisé pour calculer des scores de risque contextuels et pondérés sur cinq dimensions critiques :
- Malware (35 %) : détection des comportements malveillants, des chevaux de Troie et de la télémétrie suspecte.
- Sécurité (25 %) : cartographie des vulnérabilités exploitables à l'exécution et dans le code.
- Confidentialité (20 %) : audit du suivi non autorisé des données et du partage de données avec des tiers.
- Confiance (10 %) : vérification des certificats de signature de l'application et de la légitimité de l'origine d'installation.
- Maintenabilité (10 %) : évaluation des dépendances obsolètes et de la dégradation de l'architecture.
Ce modèle de notation structuré indique instantanément à votre comité de sécurité si une nouvelle application mobile peut être déployée sans risque sur les appareils de l'entreprise, ce qui garde la gestion des risques d'entreprise claire et prévisible.
4. Scan approfondi de la confidentialité et conformité
Au-delà des failles de sécurité, les équipes DevSecOps doivent aussi gérer les risques réglementaires. Ostorlab fournit un Privacy Scan complet pour vous aider à comprendre précisément quelles données votre application collecte, comment elles sont collectées et quelles en sont les implications pour la vie privée des utilisateurs. Le scan fournit des informations détaillées sur vos pratiques de collecte de données pour vous aider à respecter les réglementations sur la vie privée, en identifiant activement le suivi non autorisé par des tiers ou les fuites de données.
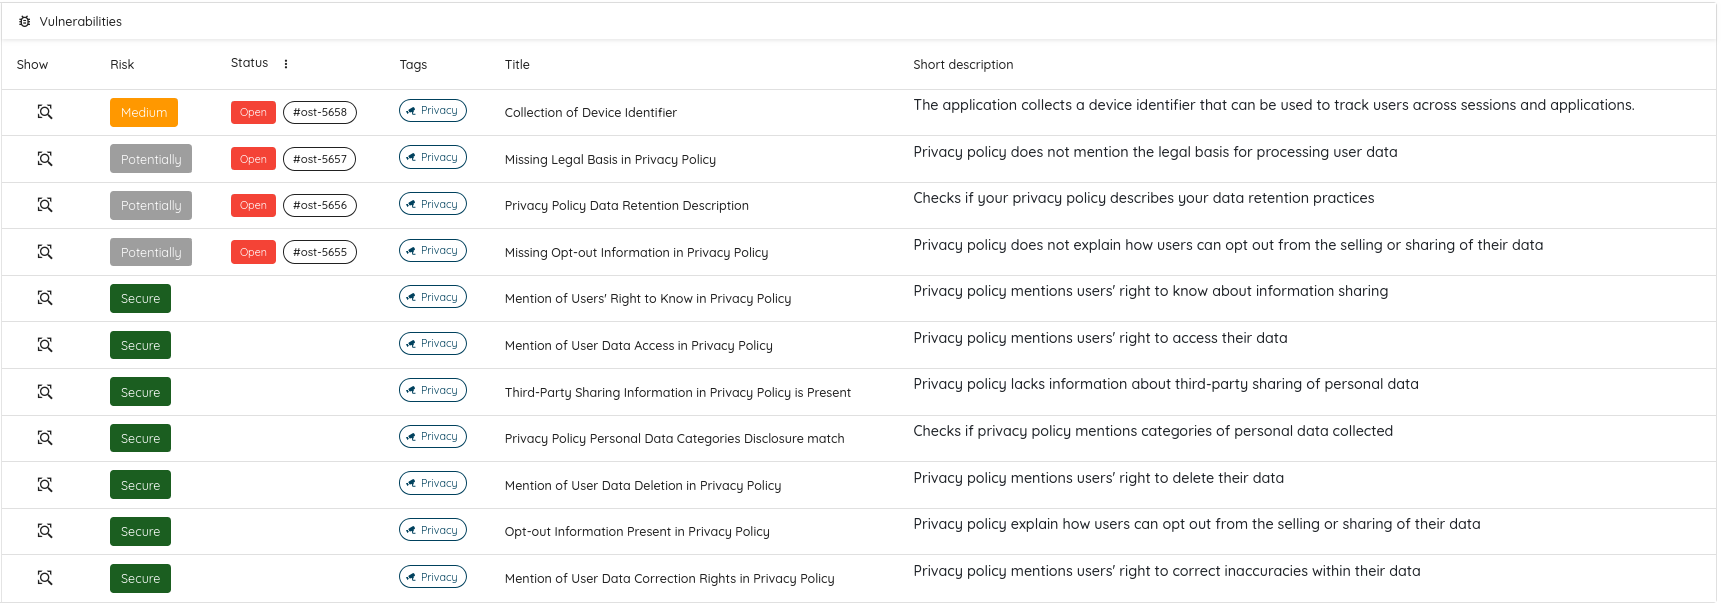
5. Correctifs en un clic et validation continue du cycle de vie
Trouver des bugs de sécurité ne représente que la moitié du travail ; les corriger avant votre prochaine échéance de release est là où les équipes d'ingénierie trébuchent généralement. Générer des rapports SBOM statiques et créer des tickets Jira est utile, mais cela laisse tout de même vos développeurs avec des heures de recherche manuelle pour comprendre comment écrire le correctif.
Ostorlab boucle la boucle avec les correctifs automatisés en un clic. En se connectant directement à vos dépôts de code source (GitHub, GitLab, Bitbucket et Azure DevOps sont pris en charge), Ostorlab analyse les binaires décompilés vulnérables en parallèle de votre code brut. Lorsque l'IA détecte un problème, elle génère des suggestions de code sécurisé personnalisées, adaptées spécifiquement à l'architecture de votre application.
Vos développeurs n'ont pas à fouiller dans une documentation générique. Ils examinent le diff de code recommandé par l'IA dans leur workflow habituel et appliquent le correctif en un seul clic, ce qui fait passer votre délai moyen de remédiation (MTTR) de plusieurs heures à quelques minutes.
En outre, Ostorlab assure une validation tout au long du cycle de test. Lorsque l'application est scannée et que nous ne trouvons pas la vulnérabilité, elle est marquée comme corrigée et vérifiée. Cette validation continue garantit que votre posture de sécurité est toujours à jour et supprime le besoin de triage manuel des tickets.
Quand choisir Ostorlab plutôt que Quokka
Ostorlab est conçu spécifiquement pour les équipes d'ingénierie à haute vélocité et les architectures applicatives full-stack modernes. Vous devriez déployer Ostorlab si :
- Vous développez des applications multiplateformes ou hybrides : vos développeurs livrent du code en Flutter, React Native, MAUI, Kotlin ou Swift, et vous avez besoin d'un scanner à l'exécution qui comprend nativement ces frameworks sans se casser.
- Vos applications reposent sur une authentification complexe et de l'autodéfense : vous avez besoin d'un scanner capable de contourner automatiquement le TLS pinning et l'obfuscation, de maintenir des sessions persistantes à travers des écrans de connexion 2FA ou OTP, et de tester activement les couches défensives RASP sur de vrais appareils physiques.
- Vous accordez de l'importance à la sécurité des API côté serveur : vous savez que les vulnérabilités mobiles sont généralement liées à votre infrastructure, et vous voulez un scanner unifié qui teste à la fois votre application cliente et ses endpoints backend REST ou GraphQL.
- Vous voulez supprimer les goulots d'étranglement du pentest manuel : vous voulez pouvoir déclencher un Agentic Deep Scan pour enchaîner des exploits logiques de façon autonome et vérifier automatiquement que les correctifs des développeurs ont réellement fonctionné.
- Vous avez besoin d'une remédiation en un clic pour les développeurs : vous voulez cesser de déverser des rapports PDF bruyants sur vos ingénieurs et injecter plutôt des correctifs de code générés par l'IA directement dans leurs workflows GitHub, GitLab, Jira ou Azure DevOps.
Questions fréquentes
Lorsque les ingénieurs DevSecOps évaluent des plateformes MAST, ils posent généralement des questions directes et très techniques. Voici des réponses claires et faisant autorité aux questions les plus courantes sur Ostorlab et Quokka Q-mast.
En quoi le DAST mobile de base d'Ostorlab diffère-t-il de Quokka Q-mast ?
Si les deux outils réalisent une analyse dynamique sans accès au code source, ils s'exécutent différemment à l'exécution. Quokka Q-mast s'appuie sur des chemins d'exécution préconfigurés et des scripts manuels. Ostorlab se configure en quelques minutes grâce à la personnalisation des flux par prompt, contourne nativement le TLS pinning et l'obfuscation du code, maintient des sessions authentifiées à travers des écrans de connexion complexes et remet aux développeurs des preuves complètes à l'exécution, comme des captures PCAP et des stack traces.
Quelle est la différence entre le DAST mobile d'Ostorlab et Agentic Deep Scan ?
Le DAST mobile d'Ostorlab est un scanner automatisé à l'exécution conçu pour une intégration quotidienne aux pipelines CI/CD, qui détecte les bugs de régression et les vulnérabilités courantes à chaque pull request. Agentic Deep Scan est un moteur optionnel de test d'intrusion IA autonome qui agit comme un hacker humain à la demande. Il décompile le code, enchaîne des failles logiques complexes, gère les barrières 2FA ou OTP et reteste automatiquement l'application dès que les développeurs poussent un correctif.
Ostorlab peut-il tester automatiquement les workflows authentifiés d'une application mobile ?
Oui. Contrairement aux scanners hérités qui se bloquent face aux portes de connexion, Ostorlab dispose d'une gestion avancée de l'authentification. Il gère nativement les connexions en plusieurs étapes, les flux OAuth, l'authentification à deux facteurs (2FA) et les mots de passe à usage unique (OTP), pour que vos parcours utilisateur protégés et vos écrans de gestion de compte bénéficient d'un test dynamique approfondi.
Quokka Q-mast scanne-t-il les API backend, par rapport à Ostorlab ?
Quokka Q-mast se concentre presque entièrement sur le binaire mobile compilé et sa SBOM. Ostorlab traite l'application mobile et ses API backend comme un seul écosystème. Pendant le scan de l'application, Ostorlab intercepte activement le trafic réseau et teste les endpoints backend REST et GraphQL à la recherche de failles de logique client-serveur, de vulnérabilités d'injection et de fuites de données.
Comment les deux plateformes gèrent-elles les budgets de calcul IA et les coûts en tokens ?
Quokka fonctionne selon un modèle de licence logicielle traditionnel, sans infrastructure d'IA agentique gérée. Ostorlab résout les risques de facturation de l'IA grâce à Cyber Models, un niveau de calcul géré et prépayé. Vous alimentez un portefeuille d'espace de travail, sélectionnez avant le lancement d'un scan un profil d'effort avec un plafond de dépenses strict, et recevez automatiquement un remboursement pour les tokens inutilisés à la fin du scan. Ostorlab prend aussi en charge le Bring Your Own Key (BYOK) pour la conformité interne.
Limites de cette comparaison
- Les capacités, les tarifs et la documentation des éditeurs changent fréquemment. Les informations sur Quokka Q-mast ont pu évoluer depuis le 15 juillet 2026.
- Aucun benchmark indépendant des taux de détection, des taux de faux positifs ou de la vitesse de scan n'a été réalisé pour cet article.
- Cet article ne rend pas compte de tests pratiques de Quokka Q-mast. Les affirmations sur Quokka Q-mast reflètent ses documents publics ; les affirmations sur Ostorlab reflètent la documentation produit d'Ostorlab.
- Vérifiez les capacités, les tarifs et les options de déploiement actuels directement auprès de chaque éditeur, idéalement en testant les deux plateformes sur vos propres applications.
Conclusion et prochaines étapes
Le paysage des menaces mobiles a évolué, et vos outils de sécurité doivent évoluer avec lui. S'en remettre strictement à l'analyse statique de binaires, à de simples checklists SBOM ou à des scanners dynamiques rigides laisse les équipes d'ingénierie aveugles face aux vulnérabilités full-stack complexes qui causent les compromissions de sécurité modernes.
Si Quokka Q-mast offre un suivi de conformité utile pour les exigences historiques, Ostorlab représente l'avenir du test de sécurité des applications mobiles. En associant un DAST de base qui se déploie en quelques minutes à une validation automatisée du shielding, une inspection full-stack des API, des correctifs développeur en un clic et un moteur optionnel Agentic Deep Scan, Ostorlab donne aux équipes DevSecOps les outils exacts dont elles ont besoin pour livrer du code sécurisé à haute vélocité.
Vous utilisez déjà Quokka Q-mast ? Comparez Ostorlab et Quokka Q-mast sur la même application : même cible, même durée. Une vulnérabilité ne compte qu'après avoir été reproduite par votre équipe.