Ostorlab vs Quokka Q-mast:モバイルDASTの比較
モバイルDASTにおけるOstorlabとQuokka Q-mastの比較:認証済みフロー、TLSピンニングのバイパス、PCAPによるエビデンス、地域限定アプリ、APIスキャン、Agentic Deep Scan。
現代のモバイル開発における厳しい現実に向き合いましょう。チームがリリースするアプリは、もはや自己完結したクライアントサイドのバイナリではありません。クラウドアーキテクチャ、マイクロサービス、複雑なバックエンドAPIへとつながる、動的で高速なゲートウェイです。
DevSecOpsチームにとって、この進化は従来のセキュリティテストを機能不全に陥らせます。静的解析のみのスキャナーや硬直的なブラックボックス型の動的ツールでは、現実世界でアプリがどのように動作するかにとても追いつけません。現実の脆弱性が、孤立したアプリパッケージの中で静かに眠っていることはまれです。それらはライブ実行中に発動し、アプリのUI、ローカルのオペレーティングシステム、バックエンドサーバーの間の複雑なやり取りの中に潜んでいます。
エンジニアリングチームがモバイルアプリケーションセキュリティテスト(MAST)ツールを評価しているなら、候補はおそらくOstorlabとQuokka Q-mast(旧Kryptowire)に絞られているでしょう。どちらのツールも生のソースコードへのアクセスを必要とせずに動的解析を提供しますが、その設計思想はまったく異なります。
- Quokka Q-mastは、自動化されたソフトウェア部品表(SBOM)の生成、静的なバイナリチェック、そしてNIAPやNISTのような厳格な連邦政府のコンプライアンス標準へのチェックリストのマッピングに大きく力を入れています。
- Ostorlabは、高速なソフトウェアパイプライン向けに特化して設計されたフルスタックのMobile DASTを提供します。実行時のセキュリティ障壁をバイパスし、複雑な認証をネイティブに処理し、開発者の作業を遅らせることなくバックエンドAPIのトラフィックを検査できるよう、ゼロから設計されています。
基盤となるDASTに加えて、OstorlabはオプションのモジュールとしてAgentic Deep Scanを導入しています。これは、オンデマンドで動く人間のハッカーのように振る舞う自律型のAIペンテスターと考えてください。ユーザーフローをまたいで論理的なエクスプロイトを連鎖させ、開発者のコード修正が実際に機能したかを自動的に検証します。
この比較について
この比較は、ここで比較しているOstorlabプラットフォームを開発・販売しているOstorlabが公開しています。Quokka Q-mastに関する記述は、Quokkaの公開Webサイトとドキュメント、主にQ-mastの製品ページに基づいています。Ostorlabに関する記述は、Ostorlab自身の製品ドキュメントに基づいています。その他のベンダーに関する情報は、2026年7月15日時点の各社の公開Webサイトとドキュメントを反映したものです。
2026年10月2日更新:アプリの取得に関する行を修正しました。Quokka Q-mastは本番アプリをアプリストアから直接テストします(Q-mast)。
評価基準:セットアップとフローのカスタマイズ、グローバルなアプリの取得、TLSと難読化への対応、認証への対応、プライバシーとコンプライアンス、実行時のエビデンスと可視性、フレームワークとの互換性、エージェント型のアドオンテスト、修復ワークフロー、バックエンドAPIのカバレッジ。
結論:機能とアーキテクチャの比較マトリクス
これらのツールの違いを手短に知りたい場合は、このマトリクスで、OstorlabのベースとなるMobile DASTがQuokka Q-mastを上回る点と、Ostorlabのエージェント型機能を追加することで得られるものを確認できます。
| 技術的な評価基準 | Ostorlab Mobile DAST | Quokka Q-mast DAST | DevSecOpsにとって重要な理由 |
|---|---|---|---|
| セットアップとフローのカスタマイズ | プロンプトベースのカスタマイズ:プレーンテキストのプロンプトでテストを誘導。数分でCI/CDに組み込める。 | 手動での設定、事前定義された実行パス、またはカスタムスクリプトが必要。 | 壊れやすいUIテストスクリプトの作成と保守に費やす時間をなくす。 |
| グローバルなアプリの取得 | 地域限定アプリの検索:App StoreまたはPlay Storeを国別にネイティブに検索。 | 「App Watch List」によって本番アプリをアプリストアから直接テストする。公開ページでは国の選択機能は確認できなかった。 | 地域のユーザーが実際にダウンロードするバージョンをテストできる。 |
| TLSと難読化への対応 | 自動バイパス:TLSピンニングとコードの難読化をネイティブにバイパスし、詳細な検査を実施。 | 実行時の保護や独自の暗号化によってブロックされたり、見えなくなったりすることが多い。 | 暗号化されたネットワークトラフィックを完全に検査できるようにし、検出漏れ(フォールスネガティブ)を防ぐ。 |
| 認証への対応 | 高度な認証サポート:複雑なログインフローを通じて、認証済みセッションをネイティブに維持。 | アクティブなセッションを維持するのに苦労したり、保守負荷の高いスクリプトが必要になったりすることが多い。 | ゲートされたユーザージャーニー、ユーザープロファイル、内部機能が確実にテストされる。 |
| プライバシーとコンプライアンス | Deep Privacy Scan:データ収集とプライバシーへの影響に関する詳細なインサイト。 | 基本的なプライバシーチェック。多くの場合、静的なSBOMデータに紐づく。 | データがどのように収集されるかを正確に追跡し、チームがプライバシー規制を遵守できるよう支援する。 |
| 実行時のエビデンスと可視性 | フルスタックアクセス:PCAPキャプチャ、ライブのトラフィックログ、スタックトレース、スクリーンショットを提供。 | 実行コンテキストが限られた、またはブラックボックス的なログによる従来型のセキュリティアラート。 | バグを素早く再現・修正するために必要な、正確で検証可能なエビデンスを開発者に提供する。 |
| フレームワークとの互換性 | Flutter、React Native、Java、Kotlin、Swift、C/C++のネイティブな実行時テスト。 | バイナリ中心。動的な探索は限定的、またはフレームワークに依存することが多い。 | モダンなハイブリッドおよびクロスプラットフォームのスタック全体で、一貫した動的カバレッジを保証する。 |
| 高度なアドオンエンジン | Agentic Deep Scan(オプション):論理的なエクスプロイトを連鎖させ、修正を再テストする自律型AIペンテスト。 | 同等の自律型エージェントによるペンテストモジュールは提供されていない。 | 手動コンサルティングのオーバーヘッドなしに、オンデマンドで深いロジックのペンテストを実現する。 |
| 修復ワークフロー | ワンクリックの自動セキュアコード修正 + テストサイクルを通じた継続的な検証。 | 静的な脆弱性レポート、チケット管理、SBOMマッピング。 | 平均修復時間(MTTR)を短縮し、脆弱性が解消されたことを自動的に実証する。 |
パート1:OstorlabのベースDASTがQuokka Q-mastに勝る理由
高度なAIアドオンを見る前に、まずは基盤となる動的テストについて決着をつける必要があります。マーケティング上の飾りを取り払い、両方のプラットフォームを実際のCI/CDパイプラインにデプロイしたとき、それぞれの中核となるDASTエンジンは実行時に実際どのように機能するのでしょうか。
Quokka Q-mastは価値のある動的チェックと強制パス実行を提供しますが、そのDNAは静的な脆弱性マッピングとコンプライアンスレポーティングに根ざしています。OstorlabはDASTにまったく異なる角度から取り組んでいます。それは、高速に開発を進めるエンジニアリングチームのために構築された実行時の実行です。以下では、5つの重要な実行時の柱において、Ostorlabが従来の動的解析をどのように上回るかを説明します。
1. 硬直的なスクリプトに代わるプロンプトベースのフローカスタマイズ
QAエンジニアやセキュリティエンジニアに、なぜDASTの自動化が嫌いなのかを尋ねれば、返ってくる答えはまったく同じです。保守負荷の高いテストスクリプトです。従来の動的ツールでは、スキャナーに正しい画面を見させるためだけに、複雑なAppiumスクリプトを書いたり、何日もかけてUIの実行パスを手作業でマッピングしたりしなければならないことがよくあります。フロントエンドの開発者がUIコンポーネントを少し調整したり、大規模なリデザインをプッシュしたりするたびに、自動化されたセキュリティテストは壊れてしまいます。
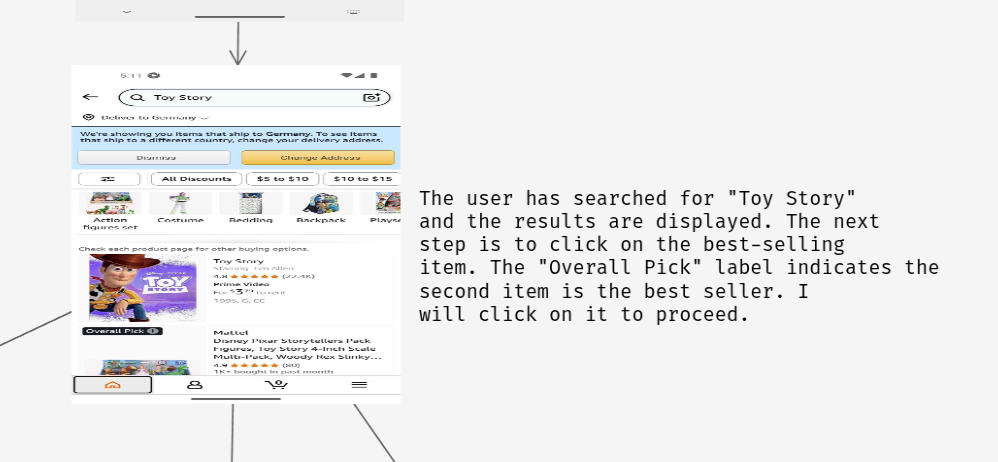
Ostorlabは、Prompt-Based Flow Customizationによって壊れやすいスクリプトをなくします。硬直的な実行パスをコーディングする代わりに、チームはプレーンテキストのプロンプトでスキャナーを誘導します。エンジンに注目してほしい点を自然言語で伝えるだけです。たとえば、「ショッピングカートに移動し、割引コードを適用し、決済ゲートウェイに入力検証の欠陥がないかテストしてください。」のように伝えます。
DASTエンジンは稼働中のアプリを動的に探索し、関連するUIコンポーネントを自ら見つけ出し、ビジネスロジックが存在する場所にテストペイロードを正確に集中させます。通常なら手動のテスト設定に何日もかかる作業が、5分のパイプラインセットアップにまで短縮されます。
2. 実行時におけるシールド(TLSピンニングと難読化)のバイパス
現代のモバイルアプリが無防備な状態でリリースされることはまれです。リバースエンジニアリングや盗聴を防ぐために、開発者はTLS証明書ピンニングや強力なコードの難読化といった実行時の保護をデプロイします。こうしたシールドは防御には優れていますが、標準的なDASTスキャナーにとっては大きな頭痛の種です。従来のスキャナーは、ピン留めされた証明書や独自の暗号化に遭遇すると何も見えなくなり、より深いネットワーク解析ができなくなって検出漏れを生みます。
Ostorlabは、Automated Runtime Bypassesによってこの障害に標準で対処します。スキャナーが実機のiOSおよびAndroid端末上でアプリを起動すると、TLSピンニングを能動的にバイパスし、一般的な難読化の障壁をその場で解除します。アプリを単なるブラックボックスとして扱うのではなく、Ostorlabは暗号化されたネットワークトラフィックを開き、アプリの実行中に内部のAPI通信を検査します。セキュリティスキャナーのためだけに、開発者に保護機能を取り除いた特別なテストビルドを作ってもらう必要なく、アプリの内部挙動を明確に把握できます。
3. 認証済みワークフローへの対応とログイン後のカバレッジ
モバイルアプリケーションセキュリティには公然の秘密があります。最も重大な脆弱性の多くは、公開されたログイン画面には存在しないということです。それらは、ゲートされたユーザージャーニー、ユーザープロファイルの設定、チェックアウトフロー、アカウント管理ダッシュボードの中に潜んでいます。それにもかかわらず、レガシーなDASTスキャナーは認証の障壁に遭遇した瞬間に失敗することがよくあります。ツールが二要素認証(2FA)、ワンタイムパスワード(OTP)、複雑なOAuthフローに対応できなければ、ログイン後のアタックサーフェスには決して到達できません。
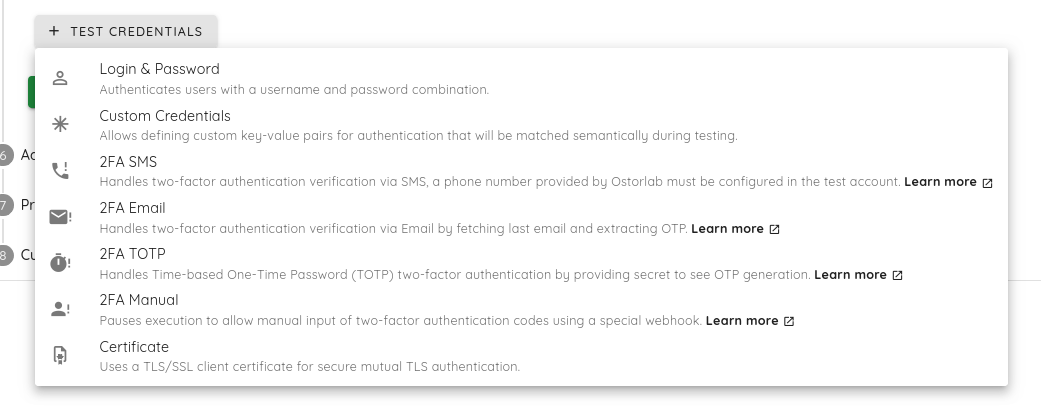
Ostorlabは、Advanced Authentication Handlingによってこの問題をネイティブに解決します。エンジンは、複雑なログインシーケンスをまたいで永続的な認証済みセッションを維持するように構築されています。トークンを保持し、動的なセッションの更新を処理し、接続を切ることなく複数ステップのサインインを進みます。レガシーなツールがログインゲートで失敗したり、一時的なバイパストークンのハードコードを強いたりする一方で、Ostorlabは実際のユーザーと同じように、ゲートされたユーザージャーニーを継続的にマッピングしてテストします。
4. 検証可能なアーティファクト:PCAP、スタックトレース、スクリーンショット
脆弱性を見つけることは、戦いの半分にすぎません。セキュリティツールが問題を見つけたことを開発者に通知するだけで、それがどのように起きたかを説明しなければ、バグを再現しようとするトリアージ会議で何日も無駄にすることになります。Quokka Q-mastはSBOMエンジンによって脆弱なライブラリのバージョンを特定することに優れていますが、実行時のロジックの欠陥となると、エンジニアにはより深い実行コンテキストが必要です。
Ostorlabは、すべての脆弱性の検出結果を、確固たる証拠を必要とする法廷の案件のように扱います。DASTエンジンが問題をフラグ付けすると、完全な実行時エビデンスのパッケージを開発者に渡します。
- ネットワークの完全な可視性:生のPCAPネットワークトラフィックファイルと、正確なAPIペイロードを示す整理されたリクエスト/レスポンスのログ。
- 詳細なシステムコンテキスト:実行中にコードがどこで失敗したかを正確に特定する、リアルタイムのスタックトレースと端末のクラッシュログ。
- 視覚的な証拠:エクスプロイトを発動させるためにエンジンが操作したボタンと画面を正確に示す、同期されたスクリーンショットとステップごとの視覚的なリプレイログ。
開発者は、何が問題だったのかを推測する必要がありません。アーティファクトを手に取り、漏えいを引き起こした正確なネットワークリクエストやUIシーケンスを確認し、すぐにパッチの作成に取りかかれます。
5. グローバルなアプリの取得と地域限定アプリのテスト
特定の地域でのみリリースされているアプリケーションのテストは、物流上の悪夢になりかねません。通常、チームはサードパーティのサイトからローカライズされたAPKやIPAを手作業で探し出さなければなりません。
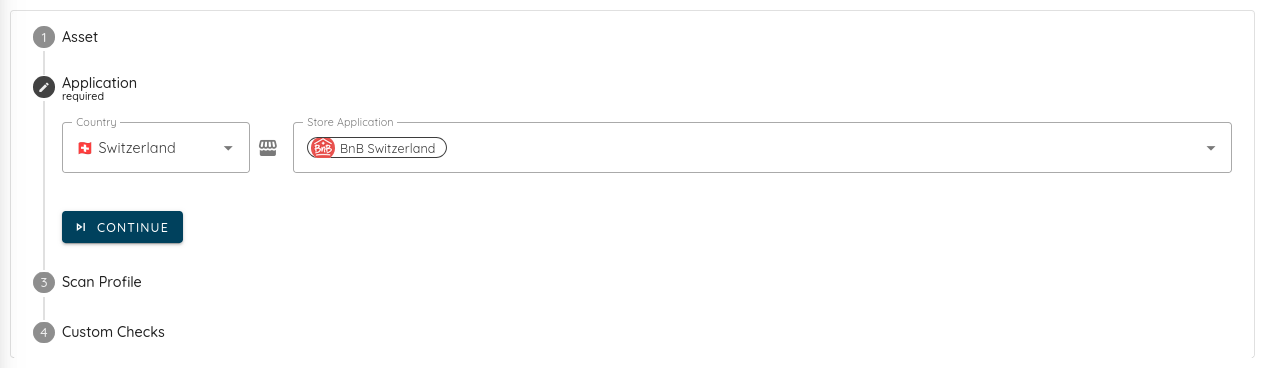
Ostorlabはこの手間を完全に取り除きます。プラットフォームから直接、App StoreまたはPlay Storeを国別にネイティブに検索できます。特定の一か国でのみ提供されているアプリケーションをテストしたい場合は、地域を選択するだけで、Ostorlabが正しいローカライズ済みバイナリを自動的に取得します。これにより、グローバルなアプリケーションポートフォリオを、地域のユーザーが体験するとおりにテストできます。
パート2:オプションの強力な機能、Agentic Deep Scan
当社の基盤となるMobile DASTだけでも、標準的な動的アナライザーに対して大きな優位性をチームにもたらします。しかし、脅威モデルが、リグレッションバグや標準的な実行時クラッシュの検出を超えるテストを必要とする場合はどうでしょうか。
これまで、複雑なビジネスロジックのエラー、権限昇格の経路、複数ステップの認可バイパスを探し出すには、高額な人間のペンテスト会社を雇う必要がありました。標準的な自動スキャナーは、どれほど優れたルールを持っていても、論理的な弱点を連鎖させるのに必要な創造的な問題解決能力を備えていません。
ここで、OstorlabはQuokka Q-mastのようなツールと完全に一線を画します。自動DASTと手動コンサルティングの間のギャップを埋めるために、OstorlabはAgentic Deep Scanを導入しました。これはオプションの自律型AIペンテストモジュールで、CI/CDパイプラインの中で働く粘り強い人間の研究者のように振る舞います。
1. 基盤となるDASTだけでは不十分な場合
標準的なDASTは日常的な主力ツールです。簡単に見つかる問題を捕捉し、実行時の設定を検証し、すべてのプルリクエストでアプリが継続的なセキュリティチェックに合格することを保証します。しかし、特定の脆弱性クラスには人間のような直感が必要です。
リソースを作成する際に、攻撃者がPOSTリクエストで既存のIDを渡すことで、他人のデータの所有権を自分に移せてしまうエンドポイントを想像してください。サーバーは有効な200 OKレスポンスを返すため、従来のスキャナーはこのオブジェクトレベルの認可の不備(BOLA/IDOR)の脆弱性を毎回見逃します。構文は正しくても、ロジックが壊れているのです。こうした複雑な欠陥を捕捉するには、アプリケーションのコンテキストを理解し、仮説を立て、ビジネスロジックを能動的に破ろうとするエンジンが必要です。
2. Agentic Deep Scanが追加するもの
Agentic Deep Scanを実行するとき、単に事前設定されたペイロードの一覧を実行しているわけではありません。アプリケーションを内側から能動的に調査する自律型AIエージェントをデプロイしているのです。
最初のテストを実行する前に、エンジンはモバイルバイナリをリバースエンジニアリングします。内部のディープリンク、WebView、URLハンドラー、候補となる関数をマッピングし、関連するコードを自動的に逆コンパイルして、コンポーネント同士がどのように相互作用するかを理解します。アプリの内部的なメンタルマップを構築すると、エージェントは攻撃の計画を始めます。複雑な認証済みユーザージャーニーを進み、二要素認証(2FA)やワンタイムパスワード(OTP)の障壁に対処し、クライアントサイドの信頼境界をテストします。
ノイズの多いアラートをJiraボードに大量に投下する代わりに、エンジンは実際に悪用できるものだけを報告します。すべての検出結果には、証拠として通用するレベルのエビデンスが付きます。正確なリクエストとレスポンスのログ、端末のクラッシュテレメトリ、そしてエクスプロイトがどのように成功したかをエンジニアに正確に示すステップごとのスクリーンショットです。
3. 自動化された検証再テスト
AppSecにおける最も厄介なボトルネックの一つは、開発者とセキュリティアナリストの間で終わりなく続くやり取りです。開発者が重大なロジック脆弱性のパッチをリリースしてチケットを解決済みにしても、セキュリティチームには翌週までアプリを手動で再テストする余力がありません。
Agentic Deep Scanは、Verification Retestingによってこのフィードバックループ全体を自動化します。開発者がコード修正をプッシュした瞬間に、エージェントは実機上でターゲットアプリを再び起動し、最初にアプリを突破したときとまったく同じ複数ステップのエクスプロイトチェーンを再実行します。修正が有効であれば、チケットは修復が確認された証拠とともに自動的にクローズされます。開発者は、人間がボトルネックになるのを待つことなく、パッチが機能したことを即座に確認できます。
4. 管理されたAIコンピュート(Cyber ModelsとBYOK)
フロンティアAIモデルをセキュリティテストに活用するのは、クラウドインフラの請求書が届くまでは素晴らしい話に聞こえます。制御されていないAIエージェントはあっという間にトークンを消費し、予測不能な請求とCFOのパニックを招きます。Quokka Q-mastは、管理されたエージェント型インフラを持たない従来型のソフトウェアライセンスモデルで運用されており、LLMワークフローを組み込みたいチームは自力で対応しなければなりません。
Ostorlabは、管理型でプリペイド式のAIインフラティアであるCyber Modelsによって、予算の問題をネイティブに解決します。外部のAPIキーをやりくりしたりレート制限を心配したりする代わりに、チームはプリペイドクレジットを使って統合されたワークスペースのウォレットに資金を入れます。ディープスキャンを開始する前に、厳格な支出上限を定めるエフォートプロファイル(Core、Advanced、Elite)を選択します。GPT-5.5 CyberやOpus 4.8のような強力なセキュリティモデルに、管理された形でアクセスできます。何より、AIが早期に脆弱性を見つけて予定より早く調査を終えた場合、未使用のトークンは自動的にワークスペースのウォレットに返金されます。
厳格な社内データポリシーを持つ組織向けに、OstorlabはBYOK(Bring Your Own Key)にも対応しています。自社のAIプロバイダーの認証情報を接続し、「Max Spend per Scan」という厳格なガードレールを設定できるため、ディープな探索をコンプライアンスに準拠した予測可能な形で、完全に自社の管理下に置けます。
パート3:フルスタックのアタックサーフェスと自動修復
クライアントサイドのバグを見つけるのは素晴らしいことですが、端末の境界で止まってしまうモバイルスキャナーは、最大の死角を開け放したままにしています。現実の世界では、モバイルの侵害が、攻撃者がローカルのSQLiteデータを盗んだことによって起きることはまれです。侵害が起きるのは、クライアントサイドの脆弱性がサーバーサイドのバックエンドの欠陥への扉を開いたときです。
DevSecOpsチームに完全な可視性を提供するため、Ostorlabはモバイルアプリケーションのスキャンを、バックエンドインフラ、能動的な防御の検証、開発者の修復ワークフローに直接結び付けます。以下では、Ostorlabがアタックサーフェスを拡大しながら、開発者がこれまで以上に速くバグを修正できるようにする仕組みを説明します。
1. バックエンドのRESTおよびGraphQL APIスキャン
Quokka Q-mastを見ると、その重心はコンパイル済みのモバイルバイナリとそのソフトウェア部品表(SBOM)にあります。これはソフトウェアサプライチェーンのコンプライアンスには不可欠ですが、アプリを支えるバックエンドサーバーは無視されています。アプリが脆弱なRESTエンドポイントや情報が漏れやすいGraphQL APIと通信している場合、バイナリのみを対象とするスキャナーはその脅威を完全に見逃します。
Ostorlabは、モバイルアプリとそのバックエンドAPIを一つの統合されたエコシステムとして扱います。エンジンはアプリを探索しながら、同時にネットワークトラフィックを傍受し、関数呼び出しをマッピングし、サーバーサイドの通信をテストします。500を超える個別の脆弱性クラスにわたって、クライアントからサーバーへのロジックの欠陥、バックエンドのインジェクションポイント、データ漏えいを能動的に探します。サーバーサイドのリスクに対してセキュリティチームを盲目にする代わりに、Ostorlabはモバイルクライアントとクラウドインフラの両方にまたがるエクスプロイトチェーン全体を捕捉します。
2. 受動的な難読化チェックに代わる能動的なシールディング検証
エンジニアリングチームが商用の難読化や実行時アプリケーション自己保護(RASP)にお金を払っているなら、それらの防御がプレッシャーの下で実際に機能するかを知る必要があります。従来のスキャナーは通常、受動的な検出で済ませています。バイナリをスキャンし、既知の難読化ライブラリを見つけ、静的なコンプライアンスのチェックボックスにチェックを入れるだけです。しかし、存在することは実証ではありません。
Ostorlabは、理論上のチェックリストをMobile Shielding Scanに置き換えます。これは、実機のiOSおよびAndroid端末上で実行時の防御を検証する自動テストモジュールです。適応型のAIアナリストがアプリを能動的に攻撃し、ライブのデバッガーをデプロイし、関数をフックし、root検知、改ざん防止、SSLピンニングに対して対話型のバイパスループを実行します。
防御レイヤーが破られた場合、Ostorlabはバイパスの具体的な証拠を提示します。シールドがAIに対して持ちこたえた場合は、OWASP MASVSのようなグローバルなモバイルセキュリティ標準に直接マッピングされた、検証済みの強度評価が得られます。「自社のアプリが保護されていることを願う」状態を、確かなエンジニアリング上の証拠へと変えられます。
3. 重み付けされたエンタープライズ向けアプリベッティング
エンタープライズのセキュリティリーダーは、大規模なアプリケーションポートフォリオを監査する際に、アラート疲れに悩まされることがよくあります。基本的なスキャナーは、軽微なデータプライバシーの警告を重大なリモートコード実行の脆弱性と同じ緊急度で扱う、平板でノイズの多い重大度リストを大量に出力します。
Ostorlabは、エンタープライズの承認プロセス向けに特化して設計されたリスク評価フレームワークであるApp Vettingによって、このノイズの問題を解決します。未検証のチケットで受信トレイをあふれさせる代わりに、プラットフォームは静的解析、動的テスト、安全なサンドボックスでの実行を組み合わせて、5つの重要な次元にわたる文脈に応じた重み付きリスクスコアを算出します。
- マルウェア(35%):悪意のある振る舞い、トロイの木馬、疑わしいテレメトリの検知。
- セキュリティ(25%):悪用可能な実行時およびコードレベルの脆弱性のマッピング。
- プライバシー(20%):不正なデータ追跡とサードパーティとのデータ共有の監査。
- 信頼性(10%):アプリの署名証明書とインストール元の正当性の検証。
- 保守性(10%):古くなった依存関係とアーキテクチャの劣化の評価。
この構造化されたスコアリングモデルにより、新しいモバイルアプリを社用端末全体に展開しても安全かどうかをセキュリティ委員会に即座に示すことができ、エンタープライズのリスク管理を明快で予測可能な状態に保てます。
4. 詳細なプライバシースキャンとコンプライアンス
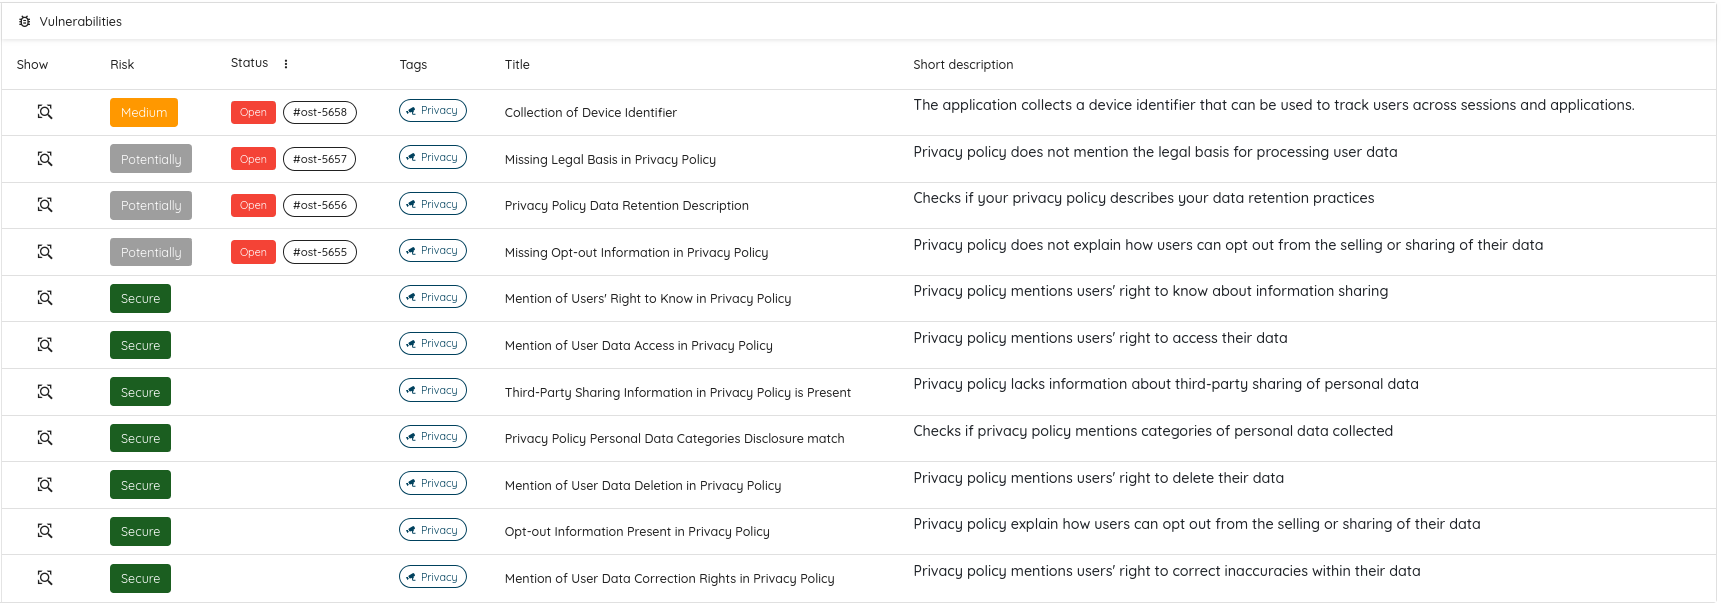
セキュリティ上の欠陥に加えて、DevSecOpsチームは規制上のリスクにも対処しなければなりません。Ostorlabは包括的なPrivacy Scanを提供しており、アプリケーションがどのようなデータを収集しているか、それがどのように収集されているか、そしてユーザーのプライバシーにどのような影響があるかを正確に把握できます。このスキャンは、データ収集の実態に関する詳細なインサイトを提供してプライバシー規制の遵守を支援し、不正なサードパーティによる追跡やデータ漏えいを能動的に特定します。
5. ワンクリック修正とライフサイクル全体での継続的な検証
セキュリティバグを見つけることは仕事の半分にすぎません。次のリリース期限までにそれらを修正することこそ、エンジニアリングチームがつまずきやすい点です。静的なSBOMレポートを生成してJiraチケットを登録することは役に立ちますが、それでも開発者には、パッチの書き方を突き止めるための何時間もの手作業の調査が残ります。
OstorlabはOne-Click Automated Fixesによってこのループを閉じます。ソースコードリポジトリ(GitHub、GitLab、Bitbucket、Azure DevOpsに対応)に直接接続することで、Ostorlabは脆弱な逆コンパイル済みバイナリを生のコードとあわせて解析します。AIが問題を検出すると、アプリのアーキテクチャに合わせてカスタマイズされた安全なコードの提案を生成します。
開発者は汎用的なドキュメントを探し回る必要がありません。いつものワークフローの中でAIが推奨するコードの差分をレビューし、ワンクリックでパッチを適用することで、平均修復時間(MTTR)を数時間から数分へと大幅に短縮できます。
さらに、Ostorlabはテストサイクルを通じた検証を提供します。アプリケーションをスキャンして脆弱性が見つからなかった場合、その脆弱性は修正済みかつ検証済みとしてマークされます。この継続的な検証により、セキュリティ態勢が常に最新の状態に保たれ、チケットを手作業でトリアージする必要がなくなります。
Quokkaではなく、Ostorlabを選ぶべき場合
Ostorlabは、高速に開発を進めるエンジニアリングチームと、モダンなフルスタックのアプリケーションアーキテクチャ向けに特化して構築されています。次のような場合はOstorlabを導入すべきです。
- クロスプラットフォームまたはハイブリッドのアプリを開発している:開発者がFlutter、React Native、MAUI、Kotlin、Swiftを使ってコードをリリースしており、それらのフレームワークを壊すことなくネイティブに理解する実行時スキャナーが必要な場合。
- アプリが複雑な認証と自己防御に依存している:TLSピンニングと難読化を自動的にバイパスし、2FAやOTPのログイン画面を通じて永続的なセッションを維持し、実機を使ってRASPの防御レイヤーを能動的にテストできるスキャナーが必要な場合。
- サーバーサイドのAPIセキュリティを重視している:モバイルの脆弱性は通常インフラにつながっていることを認識しており、クライアントアプリとそのバックエンドのRESTまたはGraphQLエンドポイントの両方をテストする統合スキャナーを求めている場合。
- 手動ペンテストのボトルネックを解消したい:論理的なエクスプロイトを自律的に連鎖させ、開発者のパッチが実際に機能したかを自動的に検証するために、Agentic Deep Scanを実行できる選択肢がほしい場合。
- 開発者向けのワンクリック修復が必要:ノイズの多いPDFレポートをエンジニアに押し付けるのをやめ、代わりにAIが生成したコード修正をGitHub、GitLab、Jira、Azure DevOpsのワークフローに直接送りたい場合。
よくある質問
DevSecOpsエンジニアがMASTプラットフォームを評価する際には、通常、直接的で高度に技術的な質問が寄せられます。OstorlabとQuokka Q-mastに関する最も一般的な質問に対して、明確で信頼できる回答を以下にまとめました。
OstorlabのベースとなるMobile DASTはQuokka Q-mastとどう違うのですか
どちらのツールもソースコードへのアクセスなしに動的解析を行いますが、実行時の動作が異なります。Quokka Q-mastは、事前に設定された実行パスと手動のスクリプティングに依存しています。Ostorlabは、プロンプトベースのフローカスタマイズを使って数分でセットアップでき、TLSピンニングとコードの難読化をネイティブにバイパスし、複雑なログイン画面をまたいで認証済みセッションを維持し、PCAPキャプチャやスタックトレースのような完全な実行時エビデンスを開発者に提供します。
Ostorlab Mobile DASTとAgentic Deep Scanの違いは何ですか
Ostorlab Mobile DASTは、日常的なCI/CDパイプラインへの組み込み向けに設計された自動化された実行時スキャナーで、すべてのプルリクエストでリグレッションバグや標準的な脆弱性を捕捉します。Agentic Deep Scanは、オンデマンドで動く人間のハッカーのように振る舞う、オプションの自律型AIペンテストエンジンです。コードを逆コンパイルし、複雑な論理的欠陥を連鎖させ、2FAやOTPの障壁に対処し、開発者がパッチをプッシュするとアプリを自動的に再テストします。
Ostorlabは認証が必要なモバイルアプリのワークフローを自動的にテストできますか
はい。ログインゲートに遭遇すると止まってしまうレガシーなスキャナーとは異なり、Ostorlabは高度な認証処理を備えています。複数ステップのログイン、OAuthフロー、二要素認証(2FA)、ワンタイムパスワード(OTP)をネイティブに管理し、ゲートされたユーザージャーニーやアカウント管理画面が深い動的テストを受けられるようにします。
Quokka Q-mastはOstorlabと比べてバックエンドAPIをスキャンしますか
Quokka Q-mastは、ほぼ完全にコンパイル済みのモバイルバイナリとそのSBOMを中心にしています。Ostorlabは、モバイルアプリとそのバックエンドAPIを一つのエコシステムとして扱います。アプリをスキャンしながら、Ostorlabはネットワークトラフィックを能動的に傍受し、クライアントからサーバーへのロジックの欠陥、インジェクションの脆弱性、データ漏えいについてバックエンドのRESTおよびGraphQLエンドポイントをテストします。
両プラットフォームはAIコンピュートの予算とトークンのコストをどのように扱いますか
Quokkaは、管理されたエージェント型AIインフラを持たない従来型のソフトウェアライセンスモデルで運用されています。Ostorlabは、管理型でプリペイド式のコンピュートティアであるCyber Modelsによって、AIの請求に関するリスクを解決します。ワークスペースのウォレットに資金を入れ、スキャンの開始前に厳格な支出上限を持つエフォートプロファイルを選択すると、スキャン終了時に未使用のトークン分が自動的に返金されます。Ostorlabは、社内のコンプライアンス向けにBring Your Own Key(BYOK)にも対応しています。
この比較の制約
- ベンダーの機能、価格、ドキュメントは頻繁に変わります。Quokka Q-mastに関する詳細は、2026年7月15日以降に変更されている可能性があります。
- この記事のために、検出率、誤検知(フォールスポジティブ)率、スキャン速度に関する独立したベンチマークは実施していません。
- この記事は、Quokka Q-mastの実地テストの結果を報告するものではありません。Quokka Q-mastに関する記述は同社の公開資料を、Ostorlabに関する記述はOstorlab自身の製品ドキュメントを反映しています。
- 現在の機能、価格、デプロイオプションは、できれば自社のアプリケーションに対して両方のプラットフォームをテストするなどして、各ベンダーに直接確認してください。
まとめと次のステップ
モバイルの脅威の状況は進化しており、セキュリティツールもそれに合わせて進化する必要があります。静的なバイナリ解析、基本的なSBOMチェックリスト、または硬直的な動的スキャナーだけに頼っていると、エンジニアリングチームは、現代のセキュリティ侵害を引き起こす複雑なフルスタックの脆弱性を見落とすことになります。
Quokka Q-mastはレガシーな要件に対して価値のあるコンプライアンス追跡を提供しますが、Ostorlabはモバイルアプリケーションセキュリティテストの未来を体現しています。数分でデプロイできる基盤となるDASTに、自動化されたシールディング検証、フルスタックのAPI検査、開発者向けのワンクリック修正、そしてオプションのAgentic Deep Scanエンジンを組み合わせることで、OstorlabはDevSecOpsチームが安全なコードを高速にリリースするために必要なツールを提供します。
すでにQuokka Q-mastを使っていますか? 同じアプリでOstorlabとQuokka Q-mastを比較する:同じターゲット、同じ制限時間で比較します。検出結果は、自社のチームが再現できた場合にのみカウントされます。