Ostorlab frente a Quokka Q-mast: comparación de DAST móvil
Ostorlab frente a Quokka Q-mast en DAST móvil: flujos autenticados, evasión del TLS pinning, evidencia en PCAP, aplicaciones con restricción geográfica, escaneo de API y Agentic Deep Scan.
Hay que afrontar una dura realidad de la ingeniería móvil moderna: las aplicaciones que publica su equipo ya no son binarios autónomos del lado del cliente. Son puertas de acceso dinámicas y de alta velocidad a arquitecturas en la nube, microservicios y API de backend complejas.
Para los equipos de DevSecOps, esta evolución deja obsoletas las pruebas de seguridad tradicionales. Los escáneres solo estáticos y las herramientas dinámicas de caja negra y rígidas simplemente no pueden seguir el ritmo de cómo funcionan las aplicaciones en el mundo real. Las vulnerabilidades reales rara vez permanecen inertes en un paquete de aplicación aislado. Se manifiestan durante la ejecución en vivo, ocultas en las interacciones caóticas entre la interfaz de la aplicación, el sistema operativo local y sus servidores de backend.
Si su equipo de ingeniería está evaluando herramientas de pruebas de seguridad de aplicaciones móviles (MAST), es probable que haya reducido las opciones a Ostorlab y Quokka Q-mast (antes Kryptowire). Aunque ambas herramientas ofrecen análisis dinámico sin necesidad de acceder al código fuente, se basan en filosofías completamente distintas:
- Quokka Q-mast se apoya sobre todo en la generación automatizada de lista de materiales de software (SBOM), en comprobaciones estáticas de binarios y en la asignación de listas de verificación a rígidos estándares federales de cumplimiento normativo como NIAP y NIST.
- Ostorlab ofrece un DAST móvil de pila completa diseñado específicamente para pipelines de software de alta velocidad. Está concebido desde cero para eludir las barreras de seguridad en tiempo de ejecución, gestionar de forma nativa la autenticación compleja e inspeccionar el tráfico de las API de backend sin ralentizar a los desarrolladores.
Más allá del DAST básico, Ostorlab incorpora un módulo opcional de Agentic Deep Scan. Piense en él como un pentester de IA autónomo que actúa como un hacker humano bajo demanda: encadena exploits lógicos a lo largo de los flujos de usuario y verifica automáticamente que las correcciones de código de sus desarrolladores realmente funcionaron.
Acerca de esta comparación
Esta comparación la publica Ostorlab, que desarrolla y vende la plataforma Ostorlab que se compara aquí. Las descripciones de Quokka Q-mast se basan en el sitio web y la documentación públicos de Quokka, principalmente la página de producto de Q-mast; las descripciones de Ostorlab se basan en la documentación de producto del propio Ostorlab. La información sobre otros proveedores refleja sus sitios web y su documentación públicos a fecha de 15 de julio de 2026.
Actualizado el 2 de octubre de 2026: se corrigió la fila sobre la obtención de aplicaciones. Quokka Q-mast prueba las aplicaciones de producción directamente desde las tiendas de aplicaciones (Q-mast).
Criterios de evaluación: configuración y personalización de flujos, obtención global de aplicaciones, gestión de TLS y de la ofuscación, gestión de la autenticación, privacidad y cumplimiento normativo, evidencia y visibilidad en tiempo de ejecución, compatibilidad con frameworks, pruebas del complemento agéntico, flujo de trabajo de corrección y cobertura de API de backend.
Veredicto rápido: matriz comparativa de funcionalidades y arquitectura
Si desea la versión corta de cómo se comparan estas herramientas, esta matriz destaca en qué aspectos el DAST móvil básico de Ostorlab supera a Quokka Q-mast, además de lo que se gana al añadir las capacidades agénticas de Ostorlab :
| Criterios de evaluación técnica | DAST móvil de Ostorlab | DAST de Quokka Q-mast | Por qué importa para DevSecOps |
|---|---|---|---|
| Configuración y personalización de flujos | Prompt-Based Customization: guíe las pruebas con prompts en texto plano; se integra en CI/CD en minutos. | Requiere configuración manual, rutas de ejecución predefinidas o scripts personalizados. | Elimina las horas dedicadas a escribir y mantener scripts de pruebas de interfaz frágiles. |
| Obtención global de aplicaciones | Búsqueda con restricción geográfica: busque de forma nativa en App Store o Play Store por país. | Prueba las aplicaciones de producción directamente desde las tiendas de aplicaciones con su «App Watch List»; no encontramos selección de país en sus páginas públicas. | Permite probar la versión que realmente descargan los usuarios de cada región. |
| Gestión de TLS y de la ofuscación | Evasión automatizada: elude de forma nativa el TLS pinning y la ofuscación del código para una inspección profunda. | Con frecuencia queda bloqueado o cegado por las protecciones en tiempo de ejecución y el cifrado personalizado. | Evita los falsos negativos al permitir la inspección completa del tráfico de red cifrado. |
| Gestión de la autenticación | Compatibilidad avanzada con la autenticación: mantiene de forma nativa las sesiones autenticadas a través de flujos de inicio de sesión complejos. | A menudo tiene dificultades o requiere scripts de mantenimiento costoso para mantener activas las sesiones. | Garantiza que se prueben los recorridos de usuario restringidos, los perfiles de usuario y las funcionalidades internas. |
| Privacidad y cumplimiento normativo | Privacy Scan en profundidad: información detallada sobre la recopilación de datos y sus implicaciones para la privacidad. | Comprobaciones de privacidad básicas, a menudo vinculadas a datos estáticos de SBOM. | Ayuda a los equipos a cumplir la normativa de privacidad al rastrear exactamente cómo se recopilan los datos. |
| Evidencia y visibilidad en tiempo de ejecución | Acceso a toda la pila: ofrece capturas PCAP, registros de tráfico en vivo, trazas de pila y capturas de pantalla. | Alertas de seguridad tradicionales con contexto de ejecución limitado o registros de caja negra. | Proporciona a los desarrolladores la evidencia exacta y verificable que necesitan para reproducir y corregir errores con rapidez. |
| Compatibilidad con frameworks | Pruebas nativas en tiempo de ejecución para Flutter, React Native, Java, Kotlin, Swift y C/C++. | Centrado en binarios; la exploración dinámica suele ser limitada o depender del framework. | Garantiza una cobertura dinámica coherente en pilas híbridas y multiplataforma modernas. |
| Motor complementario avanzado | Agentic Deep Scan (opcional): pentesting autónomo con IA que encadena exploits lógicos y vuelve a probar las correcciones. | No hay un módulo equivalente de pruebas de penetración agénticas autónomas. | Ofrece pentesting lógico profundo bajo demanda sin la sobrecarga de la consultoría manual. |
| Flujo de trabajo de corrección | Correcciones de código seguro automatizadas con un clic + validación continua durante el ciclo de pruebas. | Informes estáticos de vulnerabilidades, gestión de tickets y asignación de SBOM. | Reduce el tiempo medio de corrección (MTTR) y demuestra automáticamente que una vulnerabilidad está cerrada. |
Parte 1: por qué el DAST básico de Ostorlab supera a Quokka Q-mast
Antes de examinar siquiera los complementos avanzados de IA, conviene zanjar la cuestión de las pruebas dinámicas básicas. Cuando se deja de lado la palabrería de marketing y se despliegan ambas plataformas en un pipeline de CI/CD real, ¿cómo rinden en realidad sus motores DAST centrales en tiempo de ejecución?
Aunque Quokka Q-mast ofrece comprobaciones dinámicas valiosas y ejecución de rutas forzadas, su ADN se basa en la asignación estática de vulnerabilidades y en los informes de cumplimiento normativo. Ostorlab aborda el DAST desde un ángulo totalmente distinto: una ejecución en tiempo de ejecución pensada para equipos de ingeniería de alta velocidad. Así es como Ostorlab supera al análisis dinámico tradicional en cinco pilares críticos de tiempo de ejecución.
1. Personalización de flujos basada en prompts frente a scripts rígidos
Pregunte a cualquier ingeniero de QA o de seguridad por qué detesta la automatización del DAST y obtendrá exactamente la misma respuesta: scripts de prueba de mantenimiento costoso. Las herramientas dinámicas tradicionales suelen obligar a escribir scripts complejos de Appium o a pasar días asignando manualmente las rutas de ejecución de la interfaz solo para que el escáner mire las pantallas correctas. Cada vez que sus desarrolladores de frontend modifican un componente de la interfaz o publican un rediseño importante, sus pruebas de seguridad automatizadas se rompen.
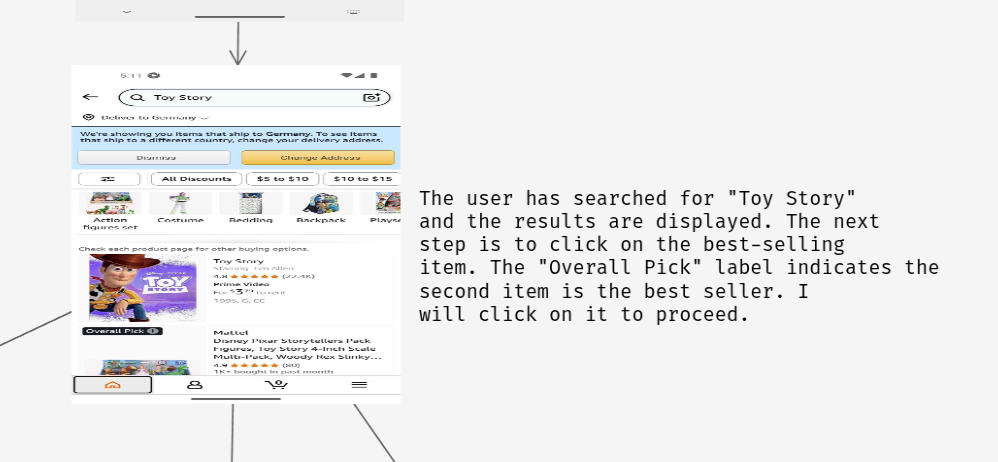
Ostorlab elimina los scripts frágiles con Prompt-Based Flow Customization. En lugar de programar rutas de ejecución rígidas, su equipo guía el escáner con prompts en texto plano. Basta con indicar al motor, en lenguaje natural, qué le interesa, por ejemplo: «Navega hasta el carrito de la compra, aplica un código de descuento y prueba la pasarela de pago en busca de fallos de validación de entradas.»
El motor DAST explora la aplicación en vivo de forma dinámica, encuentra por sí mismo los componentes de interfaz pertinentes y concentra su carga de pruebas exactamente donde reside su lógica de negocio. Lo que normalmente requiere días de configuración manual de pruebas se reduce a una configuración del pipeline de cinco minutos.
2. Eludir las defensas (TLS pinning y ofuscación) en tiempo de ejecución
Las aplicaciones móviles modernas rara vez se publican sin protección. Para impedir la ingeniería inversa y el espionaje del tráfico, los desarrolladores implementan protecciones en tiempo de ejecución como la fijación de certificados TLS y una ofuscación intensa del código. Aunque estas defensas son excelentes para la protección, son un enorme quebradero de cabeza para los escáneres DAST convencionales. Cuando un escáner tradicional se topa con un certificado fijado o con un cifrado personalizado, queda cegado, lo que le impide realizar un análisis de red más profundo y genera falsos negativos.
Ostorlab resuelve este obstáculo de serie con Automated Runtime Bypasses. Cuando el escáner ejecuta su aplicación en dispositivos iOS y Android físicos reales, elude activamente el TLS pinning y desmonta sobre la marcha las barreras de ofuscación más comunes. En lugar de tratar la aplicación como una caja negra, Ostorlab abre el tráfico de red cifrado e inspecciona las comunicaciones internas de la API mientras la aplicación se ejecuta. Se obtiene una visión clara del comportamiento interno de la aplicación sin necesidad de que los desarrolladores creen compilaciones de prueba especiales y reducidas solo para su escáner de seguridad.
3. Gestión de flujos de trabajo autenticados y cobertura posterior al inicio de sesión
Hay un secreto a voces en la seguridad de las aplicaciones móviles: la mayoría de las vulnerabilidades críticas no residen en la pantalla pública de inicio de sesión. Se esconden en los recorridos de usuario restringidos, los ajustes del perfil de usuario, los flujos de pago y los paneles de gestión de cuentas. Sin embargo, los escáneres DAST heredados fallan con frecuencia en cuanto se topan con una barrera de autenticación. Si la herramienta no puede gestionar la autenticación de dos factores (2FA), las contraseñas de un solo uso (OTP) o los flujos complejos de OAuth, nunca llega a la superficie de ataque posterior al inicio de sesión.
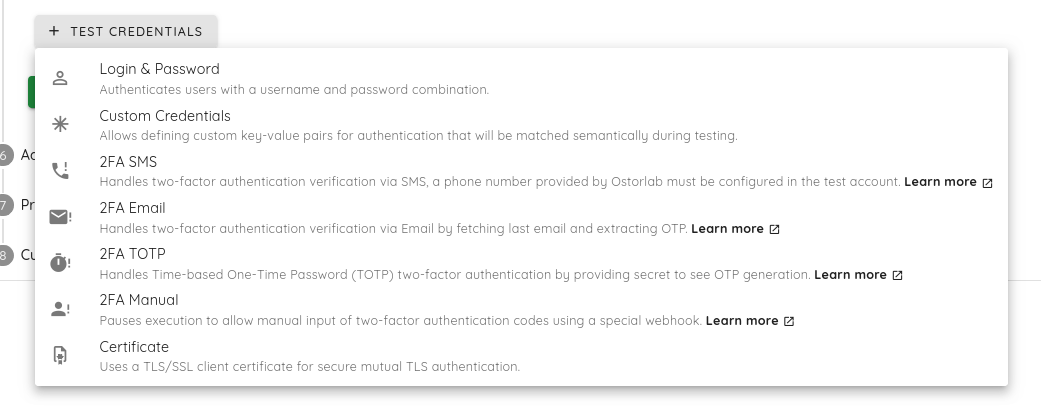
Ostorlab resuelve este problema de forma nativa con Advanced Authentication Handling. El motor está diseñado para mantener sesiones autenticadas persistentes a lo largo de secuencias de inicio de sesión complejas. Conserva los tokens, gestiona las renovaciones dinámicas de sesión y navega por inicios de sesión de varios pasos sin perder la conexión. Mientras que las herramientas heredadas se bloquean ante la puerta de inicio de sesión u obligan a codificar de forma rígida tokens de omisión temporales, Ostorlab asigna y prueba de forma continua sus recorridos de usuario restringidos tal como lo haría un usuario real.
4. Artefactos verificables: PCAP, trazas de pila y capturas de pantalla
Encontrar una vulnerabilidad es solo la mitad de la batalla. Si su herramienta de seguridad se limita a avisar a los desarrolladores de que ha encontrado un problema sin explicar cómo ocurrió, perderá días en reuniones de triaje intentando reproducir el error. Quokka Q-mast destaca a la hora de identificar versiones de bibliotecas vulnerables mediante su motor de SBOM, pero cuando se trata de fallos de lógica en tiempo de ejecución, los ingenieros necesitan un contexto de ejecución más profundo.
Ostorlab trata cada hallazgo de vulnerabilidad como un caso judicial que exige pruebas absolutas. Cuando el motor DAST señala un problema, entrega a sus desarrolladores un paquete completo de evidencia en tiempo de ejecución:
- Visibilidad completa de la red: archivos PCAP con el tráfico de red sin procesar y registros claros de solicitudes y respuestas que muestran los payloads exactos de la API.
- Contexto profundo del sistema: trazas de pila en tiempo real y registros de fallos del dispositivo que señalan con exactitud dónde falló el código durante la ejecución.
- Prueba visual: capturas de pantalla sincronizadas y registros de reproducción visual paso a paso que muestran los botones y las pantallas exactos con los que interactuó el motor para desencadenar el exploit.
Sus desarrolladores nunca tienen que adivinar qué salió mal. Toman los artefactos, ven la solicitud de red o la secuencia de interfaz exacta que causó la fuga y empiezan a corregir de inmediato.
5. Obtención global de aplicaciones y pruebas con restricción geográfica
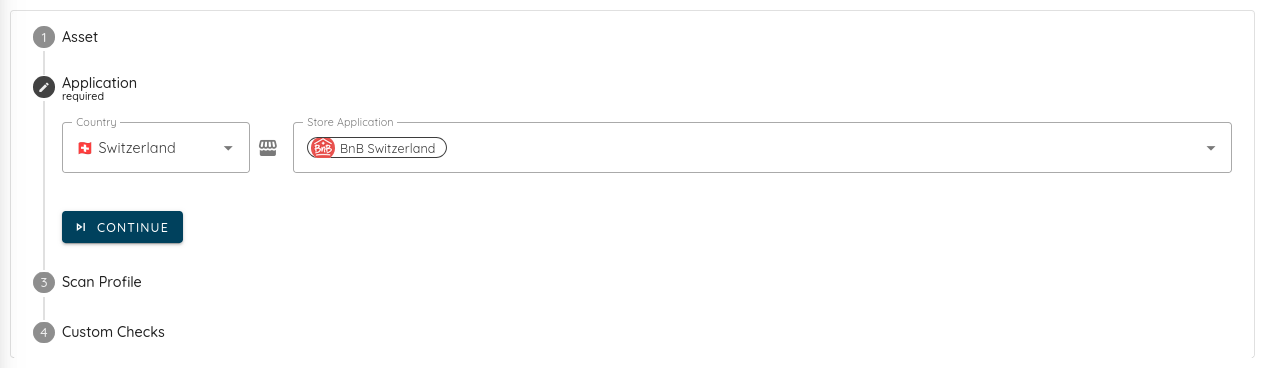
Probar aplicaciones que solo se publican en regiones concretas puede ser una pesadilla logística, que suele obligar a los equipos a buscar manualmente APK o IPA localizados en sitios de terceros.
Ostorlab elimina por completo esta fricción. Puede buscar de forma nativa en App Store o Play Store por país directamente desde la plataforma. Si desea probar una aplicación que solo está disponible en un país concreto, basta con seleccionar la región y Ostorlab obtiene automáticamente el binario localizado correcto. Así se garantiza que su cartera global de aplicaciones se pruebe exactamente como la experimentan los usuarios de cada región.
Parte 2: el superpoder opcional: Agentic Deep Scan
Nuestro DAST móvil básico ya ofrece a su equipo una enorme ventaja sobre los analizadores dinámicos convencionales. Pero ¿qué ocurre cuando su modelo de amenazas exige pruebas que van más allá de detectar errores de regresión y fallos habituales en tiempo de ejecución?
Históricamente, descubrir errores complejos de lógica de negocio, rutas de escalada de privilegios y omisiones de autorización de varios pasos exigía contratar a una costosa empresa de pruebas de penetración humana. Los escáneres automatizados convencionales, por buenas que sean sus reglas, carecen sencillamente de la capacidad creativa de resolución de problemas necesaria para encadenar debilidades lógicas.
Aquí es donde Ostorlab se distancia por completo de herramientas como Quokka Q-mast. Para cubrir la brecha entre el DAST automatizado y la consultoría manual, Ostorlab presentó Agentic Deep Scan, un módulo opcional de pruebas de penetración autónomas con IA que actúa como un investigador humano incansable dentro de su pipeline de CI/CD.
1. Cuando el DAST básico no basta
El DAST estándar es su herramienta de uso diario. Detecta los problemas más evidentes, valida la configuración en tiempo de ejecución y garantiza que su aplicación supere comprobaciones de seguridad continuas en cada pull request. Sin embargo, ciertas clases de vulnerabilidades requieren una intuición similar a la humana.
Imagine un endpoint en el que la creación de un recurso permite a un atacante pasar un ID existente en una solicitud POST y transferirse la propiedad de los datos de otra persona. Un escáner tradicional pasará por alto siempre esta vulnerabilidad de autorización a nivel de objeto defectuosa (BOLA/IDOR) porque el servidor devuelve una respuesta 200 OK válida. La sintaxis es correcta, pero la lógica está rota. Para detectar estos fallos complejos se necesita un motor que comprenda el contexto de la aplicación, elabore hipótesis e intente activamente romper su lógica de negocio.
2. Qué aporta Agentic Deep Scan
Cuando se lanza un Agentic Deep Scan, no se está ejecutando simplemente una lista de payloads preestablecidos. Se despliega un agente de IA autónomo que investiga activamente su aplicación desde dentro hacia fuera.
Antes de lanzar una sola prueba, el motor aplica ingeniería inversa a su binario móvil. Identifica los deep links internos, los WebViews, los gestores de URL y las funciones candidatas, y descompila automáticamente el código pertinente para comprender cómo interactúan los componentes. Una vez que construye un mapa mental interno de su aplicación, el agente empieza a planificar su ataque. Navega por recorridos de usuario autenticados complejos, gestiona las barreras de autenticación de dos factores (2FA) y de contraseñas de un solo uso (OTP) y prueba los límites de confianza del lado del cliente.
En lugar de volcar alertas de mucho ruido en su tablero de Jira, el motor solo informa de lo que realmente puede explotar. Cada hallazgo viene respaldado por evidencia de nivel probatorio: registros exactos de solicitudes y respuestas, telemetría de fallos del dispositivo y capturas de pantalla paso a paso que muestran a sus ingenieros exactamente cómo se produjo el exploit.
3. Repetición automática de pruebas de verificación
Uno de los cuellos de botella más frustrantes de AppSec es el interminable ir y venir entre desarrolladores y analistas de seguridad. Un desarrollador publica un parche para una vulnerabilidad lógica crítica y marca el ticket como resuelto, pero el equipo de seguridad no tiene capacidad para volver a probar la aplicación manualmente hasta la semana siguiente.
Agentic Deep Scan automatiza todo este ciclo de retroalimentación con Verification Retesting. En cuanto sus desarrolladores publican una corrección de código, el agente vuelve a poner en marcha la aplicación objetivo en dispositivos físicos reales y repite la misma cadena de explotación de varios pasos que utilizó para romper la aplicación en primer lugar. Si la corrección resiste, el ticket se cierra automáticamente con una prueba confirmada de la corrección. Sus desarrolladores obtienen una validación instantánea de que su parche funcionó sin esperar a un cuello de botella humano.
4. Computación de IA gobernada (Cyber Models y BYOK)
Aprovechar los modelos de IA de frontera para las pruebas de seguridad suena fantástico hasta que llega la factura de la infraestructura en la nube. Los agentes de IA sin control pueden consumir tokens a toda velocidad, lo que provoca una facturación impredecible y el pánico del director financiero. Quokka Q-mast funciona con un modelo tradicional de licencias de software sin infraestructura agéntica gestionada, lo que deja a los equipos por su cuenta si quieren integrar flujos de trabajo con LLM.
Ostorlab resuelve el problema del presupuesto de forma nativa mediante Cyber Models, un nivel de infraestructura de IA gestionada y de prepago. En lugar de lidiar con claves de API externas o preocuparse por los límites de frecuencia, su equipo financia una cartera de espacio de trabajo consolidada con créditos de prepago. Antes de lanzar un escaneo profundo, se selecciona un perfil de esfuerzo (Core, Advanced o Elite) que establece un límite de gasto estricto. Se obtiene acceso gobernado a potentes modelos de seguridad como GPT-5.5 Cyber y Opus 4.8. Y lo mejor de todo: si la IA encuentra las vulnerabilidades pronto y termina su investigación antes de lo previsto, los tokens no utilizados se reembolsan automáticamente a la cartera de su espacio de trabajo.
Para las organizaciones con políticas internas estrictas de datos, Ostorlab también admite BYOK (Bring Your Own Key). Puede conectar sus propias credenciales de proveedor de IA corporativo y establecer límites estrictos de «Max Spend per Scan», de modo que su exploración profunda siga siendo conforme, predecible y esté totalmente bajo su control.
Parte 3: superficie de ataque de pila completa y corrección automatizada
Encontrar errores del lado del cliente es estupendo, pero un escáner móvil que se detiene en el borde del dispositivo deja abiertos sus mayores puntos ciegos. En el mundo real, las brechas móviles rara vez ocurren porque un atacante robara datos locales de SQLite; ocurren porque una vulnerabilidad del lado del cliente abrió la puerta a un fallo del backend del lado del servidor.
Para ofrecer a los equipos de DevSecOps una visibilidad total, Ostorlab conecta el escaneo de aplicaciones móviles directamente con la infraestructura de backend, la validación defensiva activa y los flujos de trabajo de corrección de los desarrolladores. Así es como Ostorlab amplía la superficie de ataque y ayuda al mismo tiempo a sus desarrolladores a corregir errores más rápido que nunca.
1. Escaneo de API REST y GraphQL de backend
Al examinar Quokka Q-mast, su centro de gravedad es el binario móvil compilado y su lista de materiales de software (SBOM). Aunque esto es esencial para el cumplimiento normativo de la cadena de suministro de software, ignora los servidores de backend que dan soporte a su aplicación. Si su aplicación se comunica con endpoints REST vulnerables o con API GraphQL con fugas, un escáner que solo analiza binarios pasará por alto por completo la amenaza.
Ostorlab trata su aplicación móvil y sus API de backend como un único ecosistema unificado. Mientras el motor explora la aplicación, intercepta simultáneamente el tráfico de red, asigna las invocaciones de funciones y prueba las comunicaciones del lado del servidor. Busca activamente fallos lógicos de cliente a servidor, puntos de inyección en el backend y fugas de datos en más de 500 clases distintas de vulnerabilidades. En lugar de dejar a su equipo de seguridad a ciegas ante los riesgos del lado del servidor, Ostorlab detecta la cadena de explotación completa, tanto en el cliente móvil como en su infraestructura en la nube.
2. Validación activa del blindaje frente a comprobaciones pasivas de ofuscación
Si su equipo de ingeniería paga por ofuscación comercial o por autoprotección de aplicaciones en tiempo de ejecución (RASP), necesita saber si esas defensas realmente funcionan bajo presión. Los escáneres tradicionales suelen conformarse con una detección pasiva: analizan su binario, ven una biblioteca de ofuscación conocida y marcan una casilla de cumplimiento estático. Pero la presencia no es una prueba.
Ostorlab sustituye las listas de verificación teóricas por Mobile Shielding Scan, un módulo de pruebas automatizadas que valida sus defensas en tiempo de ejecución en dispositivos iOS y Android físicos reales. Un analista de IA adaptativo ataca activamente su aplicación, desplegando depuradores en vivo, aplicando hooking a funciones y ejecutando bucles interactivos de evasión contra la detección de root, la protección contra manipulaciones y el SSL pinning.
Si una capa defensiva falla, Ostorlab le ofrece una prueba concreta de la evasión. Si el blindaje resiste a la IA, obtiene una calificación de solidez validada y asignada directamente a estándares globales de seguridad móvil como OWASP MASVS. Así se convierte «esperamos que nuestra aplicación esté protegida» en una prueba de ingeniería definitiva.
3. Evaluación ponderada de aplicaciones empresariales
Los responsables de seguridad de las empresas sufren a menudo fatiga de alertas al auditar grandes carteras de aplicaciones. Los escáneres básicos vuelcan listas de severidad planas y ruidosas que tratan una advertencia menor de privacidad de datos con la misma urgencia que una vulnerabilidad crítica de ejecución remota de código.
Ostorlab resuelve este problema de ruido con App Vetting, un marco de evaluación de riesgos diseñado específicamente para las aprobaciones empresariales. En lugar de inundar su bandeja de entrada con tickets sin verificar, la plataforma combina análisis estático, pruebas dinámicas y ejecución en sandbox seguro para calcular puntuaciones de riesgo ponderadas y contextuales en cinco dimensiones críticas:
- Malware (35%): detección de comportamientos maliciosos, troyanos y telemetría sospechosa.
- Seguridad (25%): identificación de vulnerabilidades explotables en tiempo de ejecución y a nivel de código.
- Privacidad (20%): auditoría del seguimiento no autorizado de datos y del intercambio de datos con terceros.
- Confianza (10%): verificación de los certificados de firma de la aplicación y de la legitimidad del origen de la instalación.
- Mantenibilidad (10%): evaluación de las dependencias obsoletas y del deterioro de la arquitectura.
Este modelo de puntuación estructurado indica al instante a su comité de seguridad si es seguro desplegar una nueva aplicación móvil en los dispositivos corporativos, y mantiene la gestión de riesgos empresariales ordenada y predecible.
4. Privacy Scan en profundidad y cumplimiento normativo
Más allá de los fallos de seguridad, los equipos de DevSecOps también deben gestionar los riesgos regulatorios. Ostorlab ofrece un completo Privacy Scan para ayudarle a comprender con exactitud qué datos recopila su aplicación, cómo los recopila y qué implicaciones tiene para la privacidad de los usuarios. El escaneo proporciona información detallada sobre sus prácticas de recopilación de datos para ayudarle a cumplir la normativa de privacidad, e identifica activamente el seguimiento no autorizado por parte de terceros o las fugas de datos.
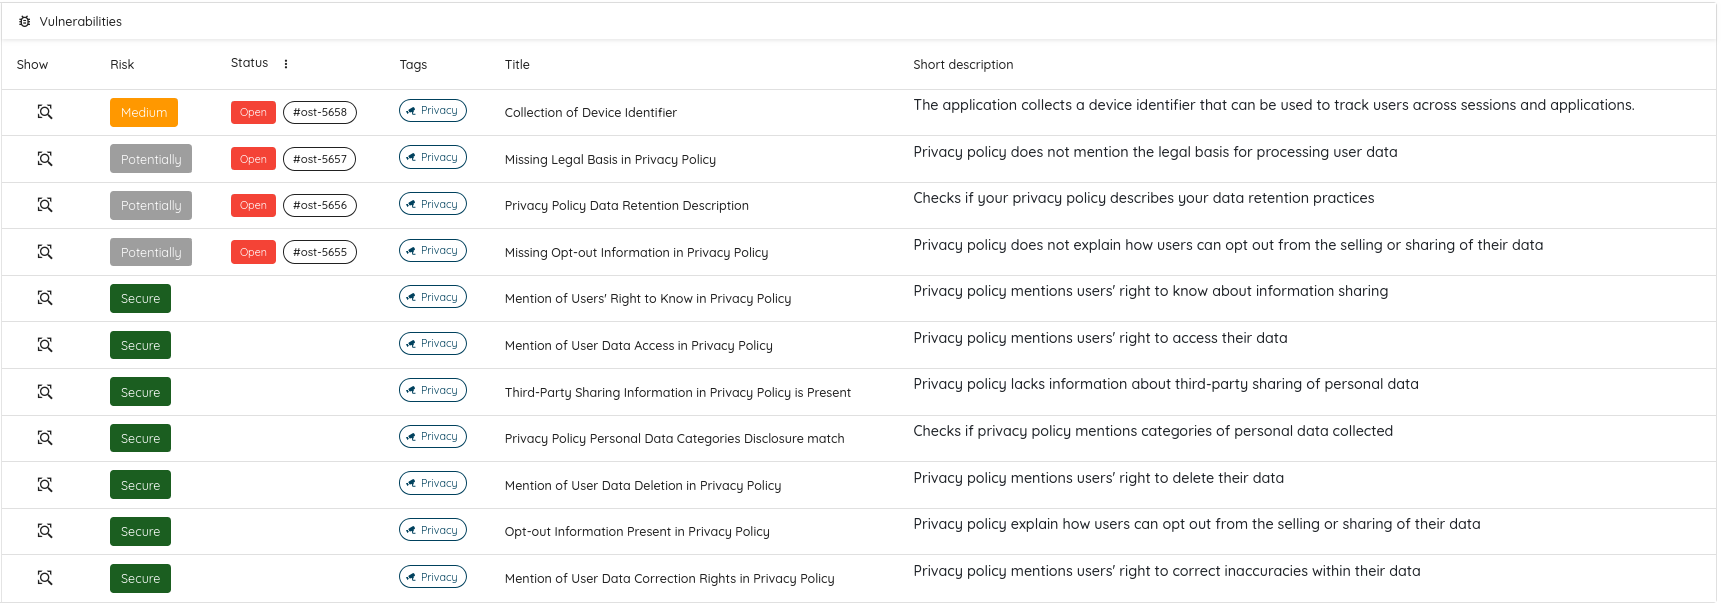
5. Correcciones con un clic y validación continua del ciclo de vida
Encontrar errores de seguridad es solo la mitad del trabajo; corregirlos antes de la siguiente fecha de publicación es donde los equipos de ingeniería suelen tropezar. Generar informes estáticos de SBOM y abrir tickets en Jira es útil, pero aun así deja a sus desarrolladores con horas de investigación manual para averiguar cómo escribir el parche.
Ostorlab cierra el ciclo con One-Click Automated Fixes. Al conectarse directamente con sus repositorios de código fuente (compatible con GitHub, GitLab, Bitbucket y Azure DevOps), Ostorlab analiza los binarios descompilados vulnerables junto con su código original. Cuando la IA detecta un problema, genera sugerencias de código seguro personalizadas, adaptadas específicamente a la arquitectura de su aplicación.
Sus desarrolladores no necesitan buscar en documentación genérica. Revisan la diferencia de código recomendada por la IA dentro de su flujo de trabajo habitual y aplican el parche con un solo clic, lo que reduce su tiempo medio de corrección (MTTR) de horas a minutos.
Además, Ostorlab ofrece validación a lo largo del ciclo de pruebas. Cuando se escanea la aplicación y no encontramos la vulnerabilidad, se marca como corregida y verificada. Esta validación continua garantiza que su postura de seguridad esté siempre actualizada y elimina la necesidad del triaje manual de tickets.
Cuándo elegir Ostorlab en lugar de Quokka
Ostorlab está diseñado específicamente para equipos de ingeniería de alta velocidad y para arquitecturas de aplicaciones modernas de pila completa. Debería desplegar Ostorlab si:
- Desarrolla aplicaciones multiplataforma o híbridas: sus desarrolladores publican código con Flutter, React Native, MAUI, Kotlin o Swift, y necesita un escáner en tiempo de ejecución que comprenda esos frameworks de forma nativa sin fallar.
- Sus aplicaciones dependen de autenticación compleja y de autodefensa: necesita un escáner capaz de eludir automáticamente el TLS pinning y la ofuscación, mantener sesiones persistentes a través de pantallas de inicio de sesión con 2FA u OTP y probar activamente las capas defensivas RASP con dispositivos físicos reales.
- Le importa la seguridad de las API del lado del servidor: reconoce que las vulnerabilidades móviles suelen estar ligadas a su infraestructura y desea un escáner unificado que pruebe tanto su aplicación cliente como sus endpoints REST o GraphQL de backend.
- Quiere eliminar los cuellos de botella del pentesting manual: desea tener la opción de lanzar un Agentic Deep Scan para encadenar exploits lógicos de forma autónoma y verificar automáticamente que los parches de los desarrolladores realmente funcionaron.
- Necesita corrección para desarrolladores con un clic: quiere dejar de volcar informes en PDF ruidosos sobre sus ingenieros y, en su lugar, enviar correcciones de código generadas por IA directamente a sus flujos de trabajo de GitHub, GitLab, Jira o Azure DevOps.
Preguntas frecuentes
Cuando los ingenieros de DevSecOps evalúan plataformas MAST, suelen hacer preguntas directas y muy técnicas. Estas son respuestas claras y fiables a las consultas más habituales sobre Ostorlab y Quokka Q-mast.
¿En qué se diferencia el DAST móvil básico de Ostorlab de Quokka Q-mast?
Aunque ambas herramientas realizan análisis dinámico sin acceso al código fuente, se ejecutan de forma distinta en tiempo de ejecución. Quokka Q-mast se basa en rutas de ejecución preconfiguradas y en scripts manuales. Ostorlab se configura en minutos mediante la personalización de flujos basada en prompts, elude de forma nativa el TLS pinning y la ofuscación del código, mantiene las sesiones autenticadas a través de pantallas de inicio de sesión complejas y entrega a los desarrolladores evidencia completa en tiempo de ejecución, como capturas PCAP y trazas de pila.
¿Cuál es la diferencia entre el DAST móvil de Ostorlab y Agentic Deep Scan?
El DAST móvil de Ostorlab es un escáner automatizado en tiempo de ejecución diseñado para integrarse a diario en pipelines de CI/CD, que detecta errores de regresión y vulnerabilidades habituales en cada pull request. Agentic Deep Scan es un motor opcional de pruebas de penetración autónomas con IA que actúa como un hacker humano bajo demanda. Descompila código, encadena fallos lógicos complejos, gestiona las barreras de 2FA u OTP y vuelve a probar automáticamente la aplicación una vez que los desarrolladores publican un parche.
¿Puede Ostorlab probar automáticamente los flujos de trabajo autenticados de aplicaciones móviles?
Sí. A diferencia de los escáneres heredados, que fallan al encontrarse con puertas de inicio de sesión, Ostorlab incorpora gestión avanzada de la autenticación. Gestiona de forma nativa los inicios de sesión de varios pasos, los flujos de OAuth, la autenticación de dos factores (2FA) y las contraseñas de un solo uso (OTP), lo que garantiza que sus recorridos de usuario restringidos y las pantallas de gestión de cuentas reciban pruebas dinámicas en profundidad.
¿Escanea Quokka Q-mast las API de backend en comparación con Ostorlab?
Quokka Q-mast se centra casi por completo en el binario móvil compilado y en su SBOM. Ostorlab trata la aplicación móvil y sus API de backend como un único ecosistema. Mientras escanea la aplicación, Ostorlab intercepta activamente el tráfico de red y prueba los endpoints REST y GraphQL de backend en busca de fallos lógicos de cliente a servidor, vulnerabilidades de inyección y fugas de datos.
¿Cómo gestionan ambas plataformas los presupuestos de computación de IA y los costes de tokens?
Quokka funciona con un modelo tradicional de licencias de software sin infraestructura de IA agéntica gestionada. Ostorlab resuelve los riesgos de facturación de la IA mediante Cyber Models, un nivel de computación gestionado y de prepago. Se financia una cartera de espacio de trabajo, se selecciona un perfil de esfuerzo con un límite de gasto estricto antes de lanzar un escaneo y se reciben automáticamente reembolsos por los tokens no utilizados cuando el escaneo termina. Ostorlab también admite Bring Your Own Key (BYOK) para el cumplimiento normativo interno.
Limitaciones de esta comparación
- Las capacidades, los precios y la documentación de los proveedores cambian con frecuencia. Los detalles sobre Quokka Q-mast pueden haber cambiado desde el 15 de julio de 2026.
- Para este artículo no se ejecutó ningún benchmark independiente de tasas de detección, tasas de falsos positivos ni velocidad de escaneo.
- Este artículo no informa de pruebas prácticas de Quokka Q-mast. Las afirmaciones sobre Quokka Q-mast reflejan sus materiales públicos; las afirmaciones sobre Ostorlab reflejan la documentación de producto del propio Ostorlab.
- Verifique las capacidades, los precios y las opciones de despliegue vigentes directamente con cada proveedor, idealmente probando ambas plataformas con sus propias aplicaciones.
Conclusión y próximos pasos
El panorama de amenazas móviles ha evolucionado, y sus herramientas de seguridad deben evolucionar con él. Depender estrictamente del análisis estático de binarios, de listas de verificación básicas de SBOM o de escáneres dinámicos rígidos deja a los equipos de ingeniería a ciegas ante las vulnerabilidades complejas de pila completa que causan las brechas de seguridad modernas.
Aunque Quokka Q-mast ofrece un valioso seguimiento del cumplimiento normativo para requisitos heredados, Ostorlab representa el futuro de las pruebas de seguridad de aplicaciones móviles. Al combinar un DAST básico que se despliega en minutos con validación automatizada del blindaje, inspección de API de pila completa, correcciones para desarrolladores con un clic y un motor opcional de Agentic Deep Scan, Ostorlab ofrece a los equipos de DevSecOps las herramientas exactas que necesitan para publicar código seguro a gran velocidad.
¿Ya utiliza Quokka Q-mast? Compare Ostorlab con Quokka Q-mast en la misma aplicación: mismo objetivo, mismo plazo. Un hallazgo cuenta solo después de que su equipo lo haya reproducido.