Tests de sécurité des jeux mobiles : stoppez les tricheurs et les hackers
Les tests de sécurité des jeux mobiles préviennent la triche, les piratages et les pertes de revenus en sécurisant les couches client, réseau et backend. Ce guide présente les menaces actuelles, les méthodologies de test et les bonnes pratiques pour les équipes sécurité mobile et les développeurs de jeux mobiles qui veulent garder leur jeu sûr, équitable et conforme.
Introduction :
Les tests de sécurité des jeux mobiles sont plus importants que jamais. Aujourd’hui, les attaquants vont bien au-delà de la simple triche. Ils utilisent des cheats dopés à l’IA, des bots automatisés et des logiciels malveillants pour voler des comptes, générer une monnaie de jeu illimitée, débloquer des objets premium sans payer ou farmer automatiquement des récompenses rares.
Ces attaques ne touchent pas seulement les joueurs pris individuellement : elles peuvent exposer des données personnelles, ruiner le fair-play et nuire à la fois aux revenus et à la réputation du jeu. Lorsqu’elles restent indétectées trop longtemps, les joueurs s’en aperçoivent avant les développeurs. La frustration monte, la communauté commence à partir, et lorsque les dégâts deviennent visibles, il est déjà difficile de revenir en arrière.
Avec des attaques de plus en plus avancées et de plus en plus difficiles à repérer, se contenter de réagir une fois le problème apparu ne suffit pas. C’est pourquoi les développeurs se tournent vers les tests de sécurité. Ils sont essentiels parce qu’ils regardent au-delà du jeu lui-même. Ils examinent l’application de jeu, le réseau sur lequel elle communique et les systèmes backend qui gèrent les données des joueurs et les transactions.
Pourquoi les jeux mobiles sont des cibles de choix pour les hackers
Selon le Gen Z Gaming Report 2025 de Kaspersky, 19 038 175 tentatives d’attaque ont utilisé les noms de jeux populaires de la génération Z pour déguiser des fichiers malveillants entre le deuxième trimestre 2024 et le premier trimestre 2025. Toujours d’après ce rapport, le jeu mobile a progressé de 9 % depuis 2020, et 82 % de la génération Z joue sur son téléphone tout en jouant aussi sur PC et sur console. Plus de la moitié dépense plus de 20 $ par mois en objets de jeu et en abonnements, ce qui en fait une cible de choix pour les hackers.
Avec autant de joueurs qui investissent du temps et de l’argent, les jeux mobiles attirent naturellement des hackers qui cherchent à exploiter des vulnérabilités et à obtenir un avantage. Voyons les principales raisons pour lesquelles les hackers s’y intéressent
Des revenus élevés et de larges bases de joueurs attirent les hackers
Les jeux mobiles qui comptent beaucoup de joueurs et de dépenses in-app attirent naturellement les hackers. Les jeux avec achats intégrés, monnaies virtuelles ou contenus payants peuvent être exploités pour obtenir de la monnaie ou des objets sans payer. Plus un jeu est populaire, plus il est facile pour les hackers de mener leurs attaques à grande échelle. Les attaquants peuvent prendre le contrôle de milliers de comptes, farmer des ressources automatiquement ou abuser des systèmes de récompenses auprès de nombreux joueurs.
Par exemple, des jeux comme Clash of Clans et PUBG Mobile, qui ont généré des milliards de revenus et revendiquent des centaines de millions d’utilisateurs mensuels, ont connu de nombreuses prises de contrôle de comptes, où des hackers utilisent des identifiants volés pour siphonner des gemmes ou des skins à revendre sur des marchés noirs.
La conception du jeu, la progression et les mises à jour fréquentes peuvent être exploitées
De nombreux jeux mobiles sont conçus pour garder les joueurs engagés grâce à des récompenses rapides, des systèmes de progression et des événements en direct. Ces fonctionnalités rendent le jeu passionnant, mais elles créent aussi des opportunités pour les hackers.
Les attaquants peuvent exploiter les mécaniques de progression pour monter de niveau plus vite que prévu, débloquer du contenu premium sans payer ou obtenir des avantages injustes dans les compétitions. Les mises à jour fréquentes et les événements en direct introduisent du nouveau code et de nouvelles fonctionnalités, et chaque mise à jour est une faille potentielle avant que les contrôles de sécurité ne détectent les vulnérabilités. Les hackers peuvent profiter de ces fenêtres pour manipuler les récompenses, contourner les protections ou perturber l’économie du jeu, ce qui rend vulnérables même des jeux bien conçus si la sécurité n’est pas appliquée en continu.
Exemple : « PUBG Mobile - Exploits de skins et d’événements »
Dans PUBG Mobile, les joueurs gagnent des objets cosmétiques, des skins et des récompenses en participant à des événements et en progressant au fil des saisons. Des hackers ont exploité ces systèmes en :
- Dupliquant des skins rares ou de la monnaie de jeu à l’aide de clients modifiés ou d’injection en mémoire.
- Terminant automatiquement des défis d’événements avec des bots ou des scripts, pour obtenir des récompenses plus vite que prévu.
- Abusant d’événements en direct qui introduisent de nouvelles mécaniques avant que les correctifs de sécurité soient entièrement déployés.
La triche reste répandue dans des jeux populaires comme PUBG Mobile : en une seule semaine, du 25 au 31 août 2025, PUBG: BATTLEGROUNDS a banni définitivement 170 165 comptes, dont 162 329 pour triche, ce qui montre combien de joueurs tentent d’obtenir des avantages injustes.
Les jeux mobiles sont plus faciles à falsifier
Les jeux mobiles sont particulièrement vulnérables à la falsification côté client. La progression, la monnaie et les données d’événements du jeu sont stockées localement sur l’appareil avant d’être synchronisées avec le serveur. Cela permet aux attaquants de modifier le comportement du jeu côté client avant que le serveur ne le valide.
Les hackers ciblent souvent les appareils rootés ou jailbreakés. Ils utilisent des éditeurs de mémoire, des clients de jeu modifiés et des proxys réseau pour manipuler des éléments comme la monnaie, les points de vie, les minuteurs ou la progression des événements. Même de simples bots ou scripts d’automatisation peuvent effectuer des tâches répétitives plus vite qu’un joueur humain, ce qui donne un avantage aux tricheurs.
Comme les jeux mobiles sont faciles à installer et à partager, même de petits exploits côté client peuvent se propager rapidement dans les communautés de joueurs ou sur les forums du marché noir. Cette faible barrière à la falsification encourage la triche, les abus de comptes et les économies de jeu frauduleuses, ce qui touche à la fois les joueurs et les développeurs.
PUBG Mobile, évoqué dans la section précédente, est un exemple clair de la rapidité avec laquelle cela peut prendre de l’ampleur : des centaines de milliers de comptes bannis en une seule semaine, avec des outils de triche ouvertement promus sur les réseaux sociaux.
Principales menaces pour les jeux mobiles en 2026
Les jeux mobiles sont attaqués sous plusieurs angles, et les méthodes ne cessent de se perfectionner. Voici les principales menaces auxquelles ils font face aujourd’hui.
Bots dopés à l’IA et prises de contrôle de comptes
Les bots sont beaucoup plus avancés grâce à l’IA : ils farment des ressources, terminent des défis et grimpent dans les classements sans déclencher d’alerte immédiate. En imitant le comportement humain, y compris le timing, les déplacements et la prise de décision, ils peuvent déjouer les systèmes anti-triche automatisés. Certains travaillent même en groupe sur plusieurs comptes, exploitant les économies de jeu ou terminant des événements à grande échelle plus vite qu’un humain ne le pourrait.
Les prises de contrôle de comptes sont un autre problème majeur. Les attaquants combinent des astuces simples, comme le phishing ou la réutilisation de mots de passe, et des méthodes plus avancées comme le credential stuffing, les attaques par force brute ou le détournement de session sur des réseaux non sécurisés. Une fois à l’intérieur, ils peuvent vider la monnaie, s’emparer d’objets rares, automatiser la progression ou vendre des comptes sur des plateformes de marché noir, ce qui pose problème tant aux joueurs qu’aux développeurs.
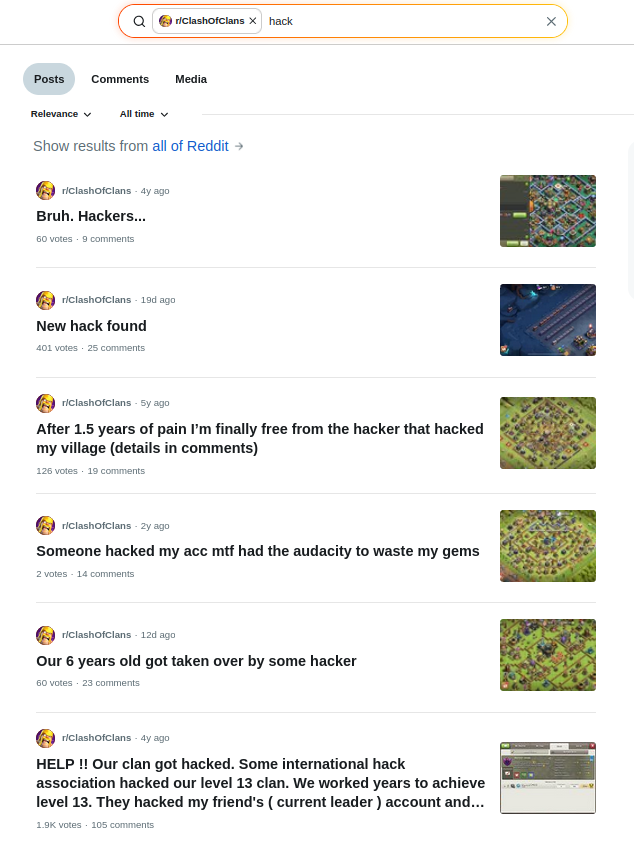
Comme on l’a vu dans des jeux tels que Clash of Clans, où plusieurs joueurs se plaignent sur Reddit que leur compte a été piraté, même des comptes anciens dans des jeux très populaires sont vulnérables à ces attaques.
Falsification, modding et rétro-ingénierie
La falsification reste l’un des points d’entrée les plus courants. Les jeux sont modifiés directement sur l’appareil pour manipuler la monnaie, les points de vie ou la progression avant même que le serveur ne les voie. La rétro-ingénierie va plus loin : elle permet aux attaquants de décompiler entièrement le jeu et de réécrire ses règles, de sauter les temps de recharge ou de débloquer gratuitement du contenu payant.
Une étude de Denuvo sur les 50 principaux jeux de Google Play révèle à quel point la falsification et la triche sont courantes. Denuvo a examiné 64 sites de triche et de crack et a trouvé des cheats pour 86 % de ces jeux, avec des APK falsifiés disponibles pour 84 % d’entre eux. Pour 80 % des titres, des cheats existaient pour la dernière version, et des hacks par éditeur de mémoire fonctionnaient sur 22 % d’entre eux.
Cela montre comment les attaquants font de la rétro-ingénierie sur les applications mobiles, modifient l’APK ou la mémoire pour créer des cheats, puis redistribuent des versions modifiées qui manipulent la logique du jeu, la monnaie et la progression sans que le serveur ne s’en aperçoive
Dégâts économiques et vol de propriété intellectuelle (copycats)
Lorsqu’un bug de transaction n’est pas corrigé, les joueurs peuvent effectuer un achat puis l’annuler, et se retrouver avec à la fois l’objet et leur monnaie intacte. Les failles de la fenêtre d’échange fonctionnent de façon similaire : les joueurs dupliquent des objets rares en manipulant le processus d’échange. Avec le temps, l’économie est inondée et l’équilibre est rompu pour tous ceux qui jouent honnêtement. Les APK modifiés porteurs de ces exploits circulent librement sur des sites tiers, souvent reconditionnés avec des logiciels malveillants.
La rétro-ingénierie est ce qui se trouve derrière tout cela, et les copycats utilisent aussi des outils de rétro-ingénierie pour extraire les illustrations, les cartes et les mécaniques de jeu directement du jeu original. Ils reconditionnent ensuite le tout dans un titre presque identique et le publient sur des stores alternatifs sous un autre nom. Il s’agit de vol de propriété intellectuelle : le travail créatif du studio, les personnages, les visuels et la conception du jeu, est volé et monétisé par quelqu’un d’autre sans autorisation.
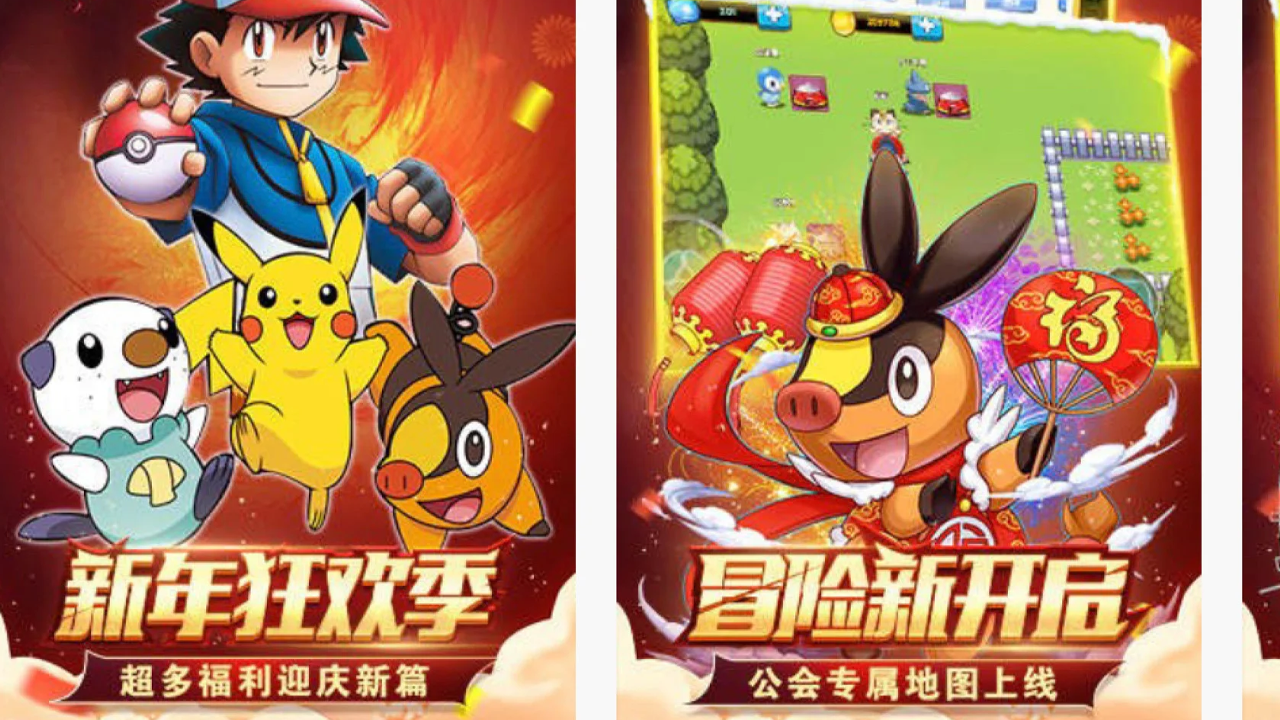
Pocket Monster Reissue est un exemple documenté de vol de propriété intellectuelle sur mobile. Des développeurs chinois ont publié ce jeu copycat en 2015, en copiant presque entièrement les designs de personnages, les mécaniques de jeu et l’identité de marque de Pokémon. Le copycat a généré 42 millions de dollars dès sa première année, en monétisant directement une propriété intellectuelle appartenant à The Pokémon Company. Ce n’est qu’en décembre 2021 que The Pokémon Company a engagé une action en justice, et en 2024, elle a obtenu 15 millions de dollars de dommages et intérêts.
Comprendre ces menaces est la première étape. Les sections suivantes expliquent comment les tests de sécurité y répondent et ce que les développeurs doivent mettre en place pour garder une longueur d’avance.
L’impact business des hacks et de la triche dans les jeux mobiles
Un jeu mobile est rarement transparent lorsqu’il est compromis par des hacks, de la triche ou des prises de contrôle de comptes. Les joueurs remarquent que quelque chose ne va pas avant l’équipe de développement, que ce soit une économie qui semble cassée, des comptes compromis ou des tricheurs qui dominent les classements. La frustration apparaît d’abord dans les avis, puis dans les chiffres de rétention.
Les notes sur les stores sont particulièrement impitoyables. Une vague d’avis à une étoile évoquant des hacks ou un gameplay injuste est difficile à surmonter, car elle affecte directement la découverte organique. Les nouveaux joueurs voient la note avant toute autre chose.
Si des données de joueurs sont impliquées, les enjeux montent d’un cran. Les violations du RGPD, les infractions à la COPPA et les manquements à PCI DSS entraînent de véritables amendes, et les régulateurs ne tiennent pas compte du caractère intentionnel ou non de la violation. Le coût juridique et de conformité d’un seul incident peut dépasser ce que des mois de tests de sécurité auraient coûté.
Les revenus sont touchés en dernier, mais le plus durement. Les économies exploitées dévaluent les monnaies de jeu, les transactions frauduleuses vident les systèmes de paiement, et les joueurs qui estiment que le jeu est injuste cessent de dépenser. Reconstruire cette confiance prend bien plus de temps que de corriger la vulnérabilité qui l’a causée.
Comment les tests de sécurité protègent votre jeu mobile
Les tests de sécurité des jeux mobiles reposent sur plusieurs couches. Chaque couche protège une partie différente du jeu, du code et de l’exécution jusqu’au réseau, aux données, à l’intégrité du client et à la surveillance par IA. Le tableau ci-dessous montre ce que protège chaque couche et comment elle garde le jeu sûr et équitable.
| Couche de tests de sécurité | Ce qu’elle protège | Impact sur le jeu mobile |
|---|---|---|
| Code | Le code source, la logique et les mécaniques du jeu | Empêche les joueurs de débloquer du contenu payant en avance, de contourner les règles du jeu ou de modifier les mécaniques de jeu |
| Exécution | La surveillance active pendant l’exécution du jeu | Garantit un gameplay équitable en détectant en temps réel les cheats, les hacks, les comportements anormaux et l’activité des bots automatisés |
| Réseau | La communication entre le jeu et les serveurs | Sécurise les sessions multijoueurs, empêche la manipulation des scores et protège les transactions en jeu |
| Données | Les informations et les actifs des joueurs | Garde en sécurité les comptes des joueurs, leur progression et leurs monnaies virtuelles |
| Intégrité | Le client de jeu sur l’appareil | Empêche les versions modifiées ou falsifiées de procurer des avantages injustes ou de casser le jeu |
Méthodologies de tests de sécurité des jeux mobiles
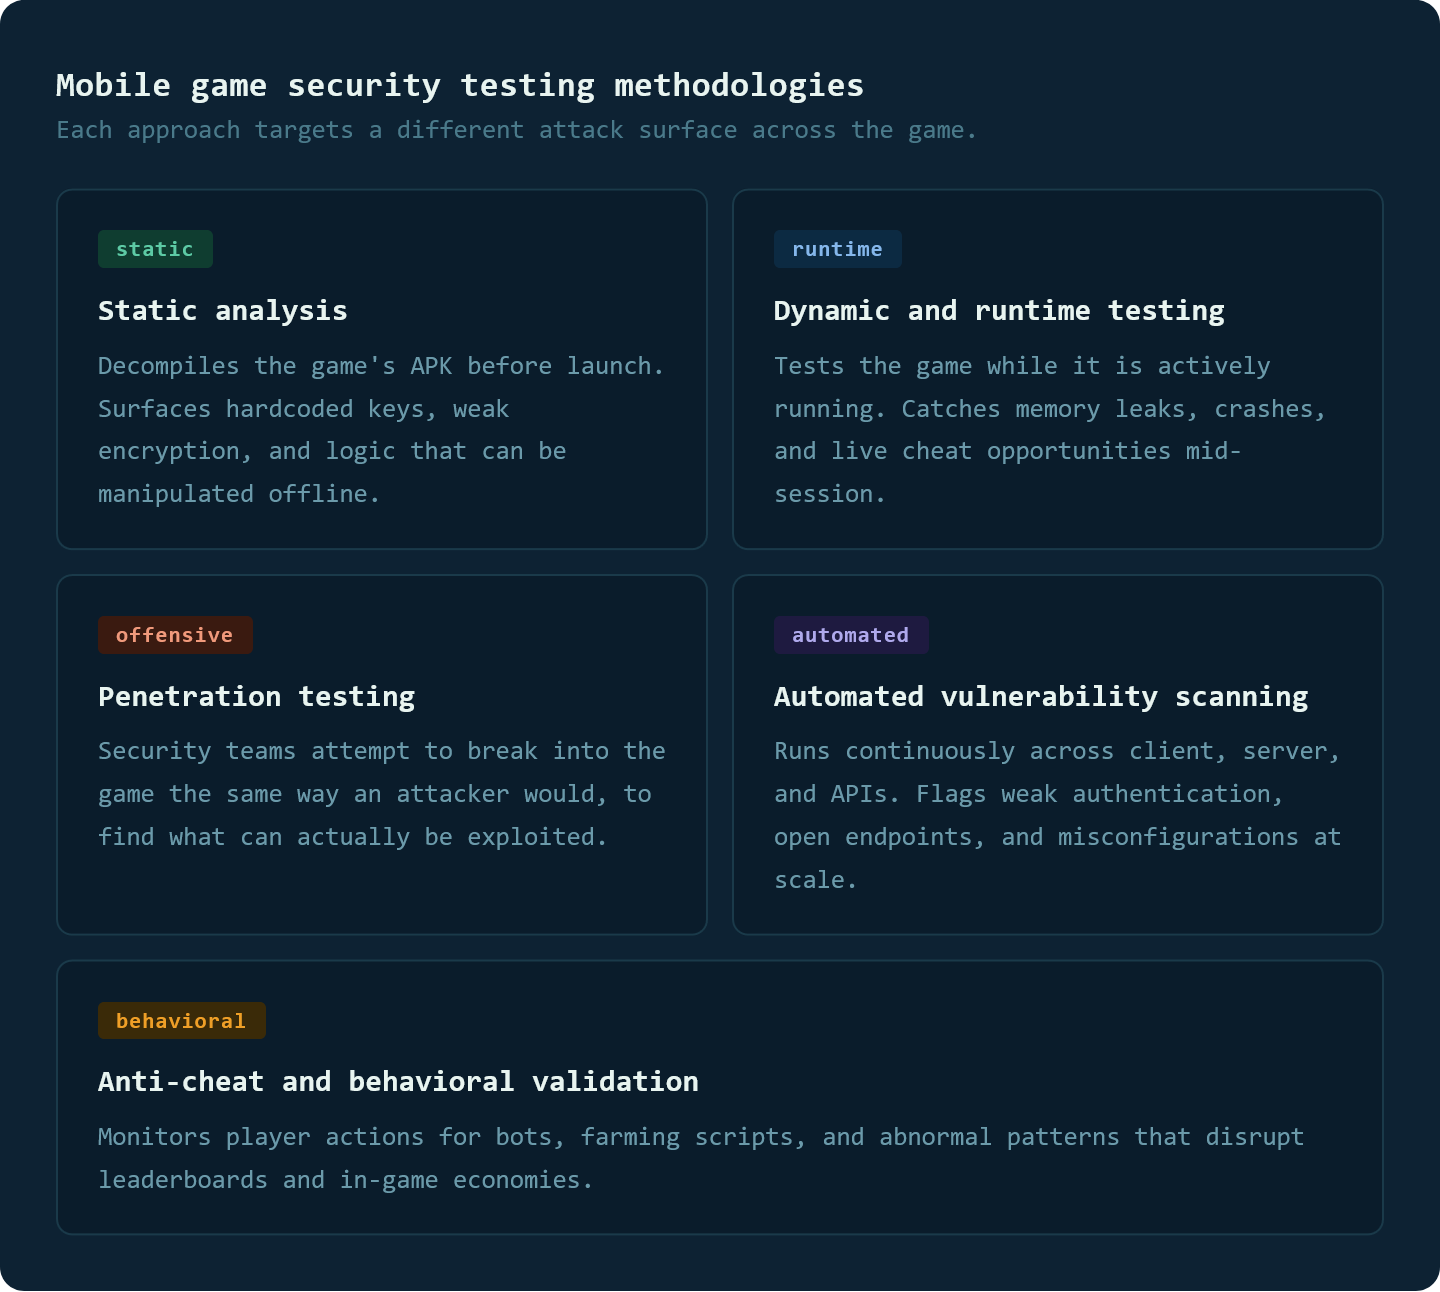
Les tests de sécurité utilisent différentes méthodes pour trouver des vulnérabilités, empêcher la triche et protéger les données des joueurs dans l’ensemble du jeu. Les principales approches sont l’analyse statique, les tests dynamiques et à l’exécution, les tests d’intrusion, l’analyse automatisée des vulnérabilités et la validation comportementale anti-triche, chacune ciblant une couche précise du jeu, du code au comportement des joueurs en direct.
Comment les tests de sécurité des jeux mobiles soutiennent la conformité et réduisent les coûts
Les tests de sécurité ne protègent pas seulement les joueurs et leurs données : ils aident aussi à garantir que le jeu respecte les exigences réglementaires. Détecter les vulnérabilités tôt réduit le coût et l’effort de correction, diminue le risque d’amendes et évite d’éventuels dommages à la réputation du jeu.
Réglementations et normes pertinentes :
- RGPD – Encadre la collecte, le stockage et le traitement des données personnelles des joueurs dans l’UE, en exigeant le consentement, un stockage sécurisé et la notification des violations.
- PCI DSS – Définit les exigences de sécurité pour le traitement des informations de paiement dans les jeux proposant des achats intégrés ou d’autres transactions financières.
- COPPA – S’applique aux jeux accessibles aux enfants de moins de 13 ans, en garantissant le consentement parental pour la collecte de données et en protégeant la vie privée des enfants.
Ces normes guident la manière dont les développeurs traitent les informations sensibles des joueurs et sécurisent les opérations financières. Pour les jeux mobiles en particulier, les enjeux sont plus élevés, car une seule violation de données ou un seul exploit de paiement peut déclencher une action réglementaire et des amendes importantes dans plusieurs régions à la fois : les jeux mobiles sont joués dans le monde entier et chaque pays applique ses propres règles.
Bonnes pratiques pour sécuriser votre jeu mobile
Sécuriser un jeu mobile demande plus qu’une seule défense. Plusieurs stratégies se combinent pour protéger le jeu, ses joueurs et ses revenus, tout en empêchant la triche et l’exploitation. Les bonnes pratiques suivantes portent sur les domaines qui comptent le plus.
Une défense en couches côté client et côté serveur
Un seul point de protection ne suffit jamais, car les attaquants ne se limitent pas à une seule entrée. Ils sondent le client, interceptent le trafic réseau, testent le serveur et cherchent les failles entre les couches. Sécuriser indépendamment le code du jeu, l’environnement d’exécution, les communications réseau et le backend signifie que, même si une couche est contournée, les autres continuent de tenir. Chaque couche doit être traitée comme si les autres n’existaient pas.
Anti-triche et protection de l’économie
Les bots et les exploits scriptés ne sont pas toujours visibles immédiatement. Ils s’accumulent avec le temps, gonflent les ressources, manipulent les classements et rendent le jeu progressivement moins agréable pour les joueurs qui ne trichent pas. Lorsque les dégâts apparaissent, la base de joueurs a déjà commencé à partir. Surveiller les schémas d’actions inhabituels, signaler les volumes de transactions anormaux et valider chaque interaction économique côté serveur permet de détecter ces problèmes avant qu’ils ne s’aggravent.
Zero trust par défaut
La plupart des défaillances de sécurité dans les jeux mobiles se produisent parce que le serveur a fait confiance à ce que le client envoyait sans le remettre en question. Le zero trust renverse complètement cette hypothèse. Chaque action du joueur, chaque transaction et chaque appareil doit être vérifié côté serveur avant d’être accepté. L’attestation de l’application confirme que le jeu n’a pas été falsifié, les contrôles d’intégrité valident l’état du client, et la surveillance continue détecte tout ce qui passe entre les mailles. Le client devient une simple couche d’affichage, et non une source de vérité.
Suivre une checklist structurée de tests de sécurité
Les tests de sécurité d’un jeu mobile doivent être cohérents à chaque version, et l’approche change selon la plateforme sur laquelle votre jeu s’exécute. Chaque plateforme a sa propre surface d’attaque et ses propres vulnérabilités, qui doivent être traitées spécifiquement.
- Checklist de tests de sécurité des applications mobiles : couvre les exigences de sécurité de base pour tout jeu mobile
- Checklist de tests de sécurité des jeux Android : traite les risques propres à Android, notamment la falsification d’APK et les attaques sur appareils rootés
- Checklist de tests de sécurité des jeux iOS : couvre les vulnérabilités propres à iOS, notamment la détection du jailbreak et la manipulation à l’exécution
- Checklist de tests de sécurité des jeux Flutter : adaptée aux jeux multiplateformes développés avec Flutter
Comment Ostorlab aide les studios de jeux
Si vous souhaitez exécuter ces tests sur votre propre jeu, voici ce que fait Ostorlab, ce dont il a besoin de votre part et où s’arrête son périmètre.
Ce que vous obtenez. Ostorlab teste chaque version de votre jeu : il teste le build que vos joueurs téléchargent, instrumente et modifie l’application en cours d’exécution comme le font les tricheurs, et vérifie si la logique du jeu, les soldes et les résultats aléatoires sont appliqués par le serveur plutôt que par le client. Il intercepte le trafic du jeu, même avec du TLS pinning, et teste les API et la logique métier derrière les achats, les portefeuilles et les récompenses. Le Mobile Shielding Scan teste votre anti-triche et le shielding de votre application, notamment la détection de falsification, de root, de jailbreak et d’instrumentation, et montre quelles protections ont tenu et lesquelles ont été contournées. Chaque résultat issu d’un agent IA est accompagné d’un exploit fonctionnel que vous pouvez rejouer, et les résultats sont regroupés en tickets pouvant être envoyés vers Jira, ServiceNow et d’autres systèmes de ticketing.
Ce dont vous avez besoin.
- Le build. Pour commencer, recherchez votre jeu sur l’App Store ou Google Play et lancez un scan rapide gratuit sur ostorlab.co, sans connexion requise. Avec un compte, vous pouvez aussi importer un APK ou un AAB pour Android ou un IPA non chiffré pour iOS, ou scanner un build TestFlight. Les versions Android et iOS d’un même jeu comptent pour deux applications.
- Des comptes joueurs de test. Les parcours de prise de contrôle de compte, d’achat et de récompense ne sont couverts que si le scan peut se connecter. Ajoutez des comptes de test dans la configuration du scan, ainsi qu’un moyen de recevoir des codes à usage unique ; le guide 2FA liste les prérequis pour les codes SMS, TOTP et e-mail.
- Un plan pour vos protections. Les prérequis des scans mobiles d’Ostorlab recommandent de tester avec toutes les protections activées, puis avec elles désactivées : la première exécution montre si votre shielding tient, la seconde montre quelles vulnérabilités il masquait.
Ce qui est dans le périmètre, et ce qui n’y est pas.
- Dans le périmètre : le client du jeu sur Android, iOS et HarmonyOS, les API derrière les comptes, les achats, les portefeuilles et les récompenses, les SDK et bibliothèques embarqués, ainsi que les données des joueurs que le jeu et ses SDK stockent ou envoient. Le Mobile Shielding Scan couvre les applications Android et iOS.
- Ostorlab ne remplace pas votre test d’intrusion manuel. Il teste chaque version, de sorte que les problèmes sont trouvés entre deux tests manuels ; gardez les tests manuels pour le périmètre qui requiert un jugement humain.
- Pour les règles de paiement, de jeux d’argent et de protection des données auxquelles votre jeu doit répondre, Ostorlab vous aide à tester par rapport à leurs exigences de sécurité et vous fournit des rapports que vous pouvez réutiliser comme preuves.
Preuves.
- L’étude de cas Bumble montre Ostorlab dans un processus de release iOS et Android, avec des versions bloquées sur les vulnérabilités High et Critical tant que le correctif n’est pas confirmé.
- Bypassing Mobile App Shielding montre comment quatre produits de shielding commerciaux ont résisté à des tentatives de contournement dans cinq applications bancaires en production, une référence utile pour les protections anti-triche.
Prochaine étape. Commencez par un scan gratuit de votre jeu depuis le store, puis ajoutez des comptes joueurs de test et lancez un scan complet pour couvrir les parcours avec connexion. Pour planifier les tests sur vos versions, consultez Ostorlab pour les jeux mobiles ou réservez une démo.
Conclusion
Les jeux mobiles comptent parmi les plateformes les plus attaquées aujourd’hui, et les dégâts vont au-delà de la triche. Ils touchent les revenus, la confiance des joueurs et la situation de conformité. Les tests de sécurité sont ce qui permet de maîtriser tout cela.
L’impact d’une violation de sécurité ne survient pas d’un seul coup. Les joueurs ont l’impression que le jeu est injuste, les tricheurs dominent, l’économie semble cassée, et la confiance s’érode lentement jusqu’à ce que les chiffres de rétention rendent le problème impossible à ignorer. Détecter les problèmes tôt et suivre les bonnes pratiques des tests de sécurité est ce qui empêche cette spirale de s’enclencher.
Si vous voulez voir ce qui est réellement exposé dans votre jeu, les tests de sécurité des jeux mobiles d’Ostorlab couvrent en continu chaque couche, du binaire au backend, à mesure que votre jeu évolue. En complément, le Mobile Agentic Deep Scan d’Ostorlab va encore plus loin en simulant activement des attaques réelles sur votre jeu mobile pour confirmer ce qui est réellement exploitable dans l’application, puis fournit des preuves de niveau probant sur lesquelles vous pouvez agir immédiatement.
Sources :
Reddit, r/ClashOfClans, search results for "hack", reddit.com, accessed 2026.
PUBG: BATTLEGROUNDS Weekly Bans Notice (08/25\~08/31)
Kaspersky genz gaming report 2025
Pokemon sues copycat company Pocket monster reissue for 15 million dollar
Irdeto, "Security Threats to Mobile Gaming Apps 101"
General Data Protection Regulation (GDPR)
Children's Online Privacy Protection Rule (COPPA)
Payment Card Industry Data Security Standard(PCI DSS)
Tags :
mobile game security