Pruebas de seguridad en juegos móviles: cómo frenar las trampas y los hacks
Las pruebas de seguridad en juegos móviles evitan las trampas, los hacks y la pérdida de ingresos al proteger las capas de cliente, red y backend. Esta guía repasa las amenazas más recientes, las metodologías de prueba y las mejores prácticas para los equipos de seguridad móvil y los desarrolladores de juegos móviles que quieren mantener su juego seguro, justo y conforme a la normativa.
Introducción:
Las pruebas de seguridad en juegos móviles son hoy más importantes que nunca. Los atacantes ya van mucho más allá de las simples trampas. Utilizan cheats potenciados por IA, bots automatizados y malware para robar cuentas, generar moneda ilimitada dentro del juego, desbloquear artículos premium sin pagar o conseguir recompensas poco comunes de forma automática.
Estos ataques no afectan únicamente a cada jugador: pueden exponer datos personales, arruinar el juego limpio y perjudicar tanto los ingresos como la reputación del juego. Cuando pasan demasiado tiempo sin detectarse, los jugadores lo notan antes que los desarrolladores. La frustración crece, la comunidad empieza a marcharse y, cuando el daño se hace visible, ya es difícil revertirlo.
Con ataques cada vez más avanzados y difíciles de detectar, limitarse a reaccionar cuando aparece un problema no basta. Por eso los desarrolladores recurren a las pruebas de seguridad. Son esenciales porque miran más allá del propio juego: examinan la aplicación, la red por la que se comunica y los sistemas de backend que gestionan los datos de los jugadores y las transacciones.
Por qué los juegos móviles son objetivos prioritarios para los hackers
Según el Gen Z Gaming Report 2025 de Kaspersky, 19,038,175 intentos de ataque utilizaron los nombres de juegos populares entre la Generación Z para camuflar archivos maliciosos entre el segundo trimestre de 2024 y el primer trimestre de 2025. Según el mismo informe, los juegos móviles han crecido un 9% desde 2020, y el 82% de la Generación Z juega en el teléfono además de jugar en PC y consolas. Más de la mitad gasta más de 20 dólares al mes en artículos y suscripciones dentro de los juegos, lo que los convierte en un objetivo prioritario para los hackers.
Con tantos jugadores que invierten tiempo y dinero, los juegos móviles atraen de forma natural a hackers que buscan explotar vulnerabilidades y obtener ventajas. Veamos las principales razones por las que los hackers van tras ellos
Los altos ingresos y las grandes bases de jugadores resultan atractivos para los hackers
Los juegos móviles con muchos jugadores y gasto dentro de la aplicación atraen de forma natural a los hackers. Los juegos con compras dentro de la aplicación, monedas virtuales o contenido de pago pueden explotarse para conseguir moneda o artículos sin pagar. Cuanto más popular es un juego, más fácil les resulta a los hackers escalar sus ataques. Los atacantes pueden tomar el control de miles de cuentas, acumular recursos de forma automática o abusar de los sistemas de recompensas entre muchos jugadores.
Por ejemplo, juegos como Clash of Clans y PUBG Mobile, que han generado miles de millones en ingresos y cuentan con cientos de millones de usuarios mensuales, han sufrido tomas de control de cuentas generalizadas en las que los hackers usan credenciales robadas para sustraer gemas o skins y revenderlos en mercados negros.
El diseño del juego, la progresión y las actualizaciones frecuentes pueden explotarse
Muchos juegos móviles están diseñados para mantener a los jugadores enganchados con recompensas rápidas, sistemas de progresión y eventos en vivo. Estas características hacen que el juego resulte emocionante, pero también crean oportunidades para los hackers.
Los atacantes pueden explotar las mecánicas de progresión para subir de nivel más rápido de lo previsto, desbloquear contenido premium sin pagar u obtener ventajas injustas en las competiciones. Las actualizaciones frecuentes y los eventos en vivo introducen código y funciones nuevos, y cada actualización es una posible brecha hasta que los controles de seguridad detectan las vulnerabilidades. Los hackers pueden aprovechar estas ventanas para manipular las recompensas, eludir las protecciones o alterar la economía del juego, de modo que incluso los juegos bien diseñados resultan vulnerables si la seguridad no se aplica de forma continua.
Ejemplo: «PUBG Mobile - Skins y exploits en eventos»
En PUBG Mobile, los jugadores obtienen artículos cosméticos, skins y recompensas participando en eventos y avanzando por las temporadas. Los hackers han explotado estos sistemas mediante:
- La duplicación de skins poco comunes o de moneda del juego con clientes modificados o inyección de memoria.
- La finalización automática de los desafíos de los eventos con bots o scripts, obteniendo recompensas más rápido de lo previsto.
- El abuso de eventos en vivo que introducen nuevas mecánicas antes de que los parches de seguridad se hayan desplegado por completo.
Las trampas siguen muy extendidas en juegos populares como PUBG Mobile: en una sola semana, del 25 al 31 de agosto de 2025, PUBG: BATTLEGROUNDS bloqueó de forma permanente 170,165 cuentas, 162,329 de ellas por hacer trampas, lo que muestra cuántos jugadores intentan obtener ventajas injustas.
Los juegos móviles son más fáciles de manipular
Los juegos móviles son especialmente vulnerables a la manipulación del lado del cliente. La progresión del juego, la moneda y los datos de eventos se almacenan localmente en el dispositivo antes de sincronizarse con el servidor. Esto brinda a los atacantes la oportunidad de modificar el comportamiento del juego en el lado del cliente antes de que el servidor lo valide.
Los hackers suelen apuntar a los dispositivos con root o jailbreak. Utilizan editores de memoria, clientes de juego modificados y proxies de red para manipular elementos como la moneda, la salud, los temporizadores o el progreso de los eventos. Incluso los bots sencillos o los scripts de automatización pueden realizar tareas repetitivas más rápido que un jugador humano, lo que da ventaja a quienes hacen trampas.
Como los juegos móviles son fáciles de instalar y de compartir, incluso los exploits del lado del cliente más modestos pueden propagarse rápidamente entre las comunidades de jugadores o los foros del mercado negro. Esta baja barrera para la manipulación fomenta las trampas, el abuso de cuentas y las economías fraudulentas dentro del juego, y afecta tanto a los jugadores como a los desarrolladores.
PUBG Mobile, como se mencionó en la sección anterior, es un claro ejemplo de la rapidez con la que esto puede escalar: cientos de miles de cuentas bloqueadas en una sola semana, con herramientas de trampas anunciadas abiertamente en las plataformas de redes sociales.
Principales amenazas para los juegos móviles en 2026
Los juegos móviles son atacados desde múltiples frentes y los métodos son cada vez más avanzados. Estas son las principales amenazas a las que se enfrentan hoy.
Bots potenciados por IA y tomas de control de cuentas
Los bots son mucho más avanzados gracias a la IA: acumulan recursos, completan desafíos y escalan en las clasificaciones sin levantar sospechas inmediatas. Al imitar el comportamiento humano, incluidos los tiempos, el movimiento y la toma de decisiones, pueden eludir los sistemas anti-cheat automatizados. Algunos incluso trabajan en grupo a través de varias cuentas, explotando las economías del juego o completando eventos a gran escala más rápido de lo que podría hacerlo cualquier persona.
Las tomas de control de cuentas son otro problema importante. Los atacantes combinan trucos sencillos, como el phishing o la reutilización de contraseñas, con métodos más avanzados como el credential stuffing, los ataques de fuerza bruta o el secuestro de sesiones en redes no protegidas. Una vez dentro, pueden vaciar la moneda, hacerse con artículos poco comunes, automatizar la progresión o vender cuentas en plataformas del mercado negro, lo que causa quebraderos de cabeza tanto a los jugadores como a los desarrolladores.
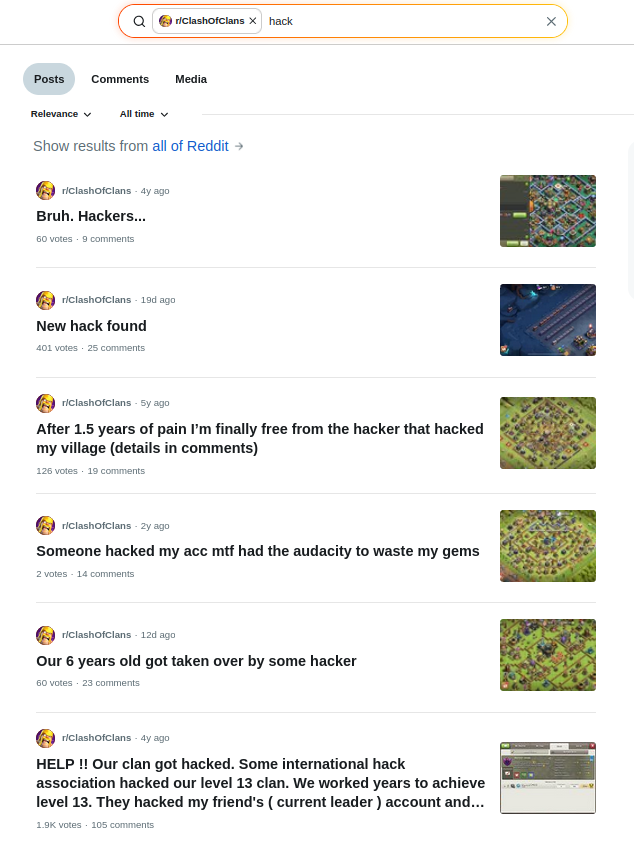
Como hemos visto en juegos como Clash of Clans, donde varios jugadores en Reddit se han quejado de que su cuenta fue hackeada, incluso las cuentas más antiguas de juegos muy populares son vulnerables a estos ataques.
Manipulación, modding e ingeniería inversa
La manipulación sigue siendo uno de los puntos de entrada más comunes. Los juegos se modifican directamente en el dispositivo para manipular la moneda, la salud o el progreso antes de que el servidor llegue siquiera a verlos. La ingeniería inversa va más allá: permite a los atacantes descompilar el juego por completo y reescribir sus reglas, saltarse los tiempos de espera o desbloquear gratis contenido de pago.
Un estudio de Denuvo sobre los 50 mejores juegos de Google Play revela lo comunes que son la manipulación y las trampas. Denuvo examinó 64 sitios de trampas y cracking y encontró cheats para el 86% de estos juegos, con APK manipuladas disponibles para el 84%. Para el 80% de los títulos existían cheats para la última versión, y los hacks con editores de memoria funcionaban en el 22%.
Esto muestra cómo los atacantes aplican ingeniería inversa a las aplicaciones móviles, alteran el APK o la memoria para crear cheats y luego redistribuyen versiones modificadas que manipulan la lógica del juego, la moneda y el progreso sin que el servidor lo advierta
Daño a la economía y robo de propiedad intelectual (copias)
Cuando un error en las transacciones queda sin corregir, los jugadores pueden completar una compra y luego revertirla, y quedarse con el artículo y con su moneda intactos. Los fallos en la ventana de intercambio funcionan de manera similar y permiten duplicar artículos poco comunes manipulando el proceso de intercambio. Con el tiempo esto inunda la economía y rompe el equilibrio para todos los que juegan de forma legítima. Las APK modificadas que incorporan estos exploits circulan libremente por sitios de terceros, a menudo reempaquetadas con malware.
La ingeniería inversa está detrás de todo esto, y los copiadores también utilizan herramientas de ingeniería inversa para extraer ilustraciones, mapas y mecánicas de juego directamente del juego original. Después lo reempaquetan todo en un título casi idéntico y lo publican en tiendas de aplicaciones alternativas con otro nombre. Es un robo de propiedad intelectual, en el que el trabajo creativo del estudio, es decir, los personajes, los elementos visuales y el diseño del juego, es robado y monetizado por otros sin permiso.
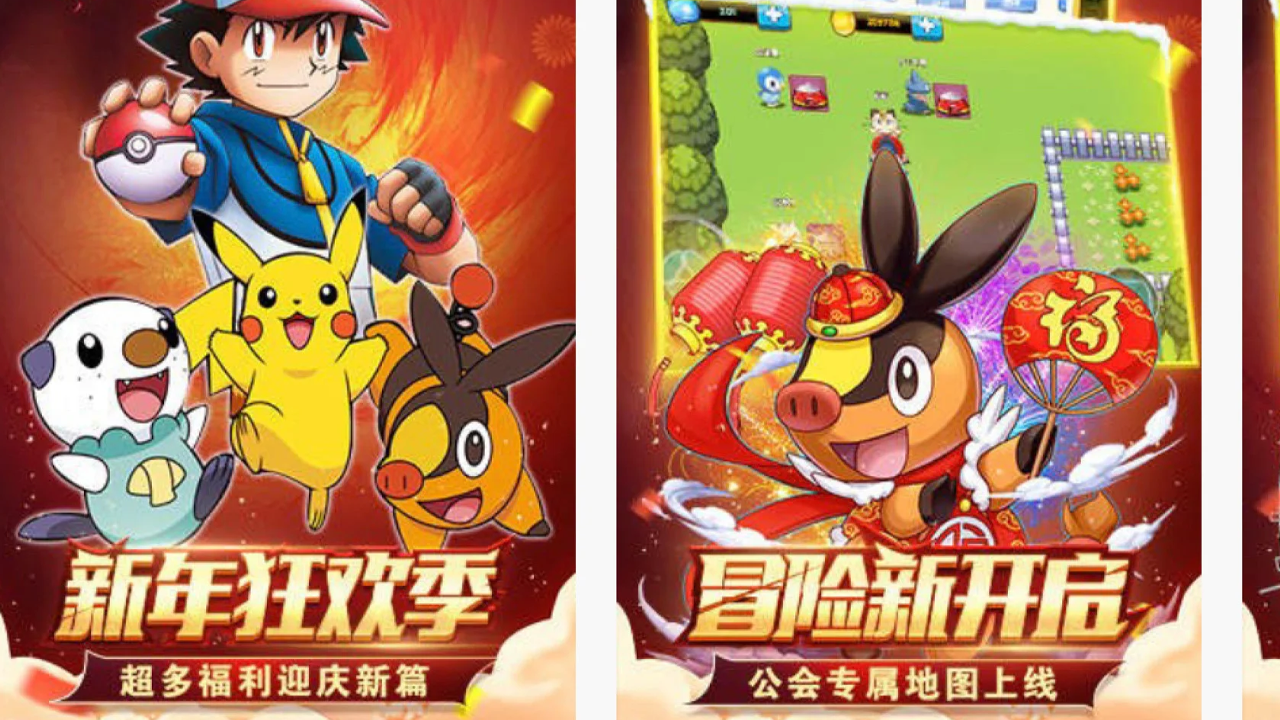
Pocket Monster Reissue es un ejemplo documentado de robo de propiedad intelectual en juegos móviles. Unos desarrolladores chinos lanzaron este juego copiado en 2015, reproduciendo casi por completo los diseños de personajes, las mecánicas de juego y la marca de Pokémon. El juego copiado generó 42 millones de dólares en su primer año, monetizando directamente una propiedad intelectual que pertenecía a The Pokémon Company. No fue hasta diciembre de 2021 cuando The Pokémon Company presentó una demanda, y en 2024 ganó 15 millones de dólares en concepto de daños y perjuicios.
Comprender estas amenazas es el primer paso. Las secciones siguientes explican cómo las pruebas de seguridad las abordan y qué deben tener implantado los desarrolladores para mantenerse un paso por delante.
El impacto en el negocio de los hacks y las trampas en los juegos móviles
Un juego móvil rara vez pasa desapercibido cuando se ve comprometido por hacks, trampas o tomas de control de cuentas. Los jugadores empiezan a notar que algo va mal antes que el equipo de desarrollo, ya sea una economía que parece rota, cuentas que se ven comprometidas o tramposos que dominan las clasificaciones. La frustración aparece primero en las reseñas y después en las cifras de retención.
Las valoraciones en las tiendas de aplicaciones son especialmente implacables. Una oleada de reseñas de una estrella que citan hacks o un juego injusto es difícil de remontar, porque afecta directamente al descubrimiento orgánico. Los nuevos jugadores ven la valoración antes que cualquier otra cosa.
Si hay datos de jugadores involucrados, lo que está en juego es todavía mayor. Las infracciones del RGPD (GDPR), de la COPPA y los incumplimientos de PCI DSS conllevan multas reales, y los reguladores no tienen en cuenta si la brecha fue intencionada. El coste legal y de cumplimiento de un solo incidente puede superar lo que habrían costado meses de pruebas de seguridad.
Los ingresos son lo último en resentirse, pero lo hacen con más dureza. Las economías explotadas devalúan las monedas del juego, las transacciones fraudulentas drenan los sistemas de pago y los jugadores que sienten que el juego es injusto dejan de gastar. Reconstruir esa confianza lleva mucho más tiempo que corregir la vulnerabilidad que la dañó.
Cómo las pruebas de seguridad protegen su juego móvil
Las pruebas de seguridad en juegos móviles se apoyan en múltiples capas. Cada capa protege una parte distinta del juego, desde el código y el tiempo de ejecución hasta la red, los datos, la integridad del cliente y la supervisión con IA. La tabla siguiente muestra qué protege cada capa y cómo contribuye a que el juego sea seguro y justo.
| Capa de pruebas de seguridad | Qué protege | Impacto en el juego móvil |
|---|---|---|
| Código | El código fuente, la lógica y las mecánicas del juego | Impide que los jugadores desbloqueen contenido de pago antes de tiempo, eludan las reglas del juego o modifiquen sus mecánicas |
| Tiempo de ejecución | Supervisión activa mientras el juego se ejecuta | Garantiza un juego justo al detectar en tiempo real cheats, hacks, comportamientos anómalos y actividad de bots automatizados |
| Red | La comunicación entre el juego y los servidores | Protege las sesiones multijugador, evita la manipulación de las puntuaciones y resguarda las transacciones dentro del juego |
| Datos | La información y los activos de los jugadores | Mantiene a salvo las cuentas, el progreso y las monedas virtuales de los jugadores |
| Integridad | El cliente del juego en el dispositivo | Impide que las versiones modificadas o manipuladas den ventajas injustas o rompan el juego |
Metodologías de pruebas de seguridad para juegos móviles
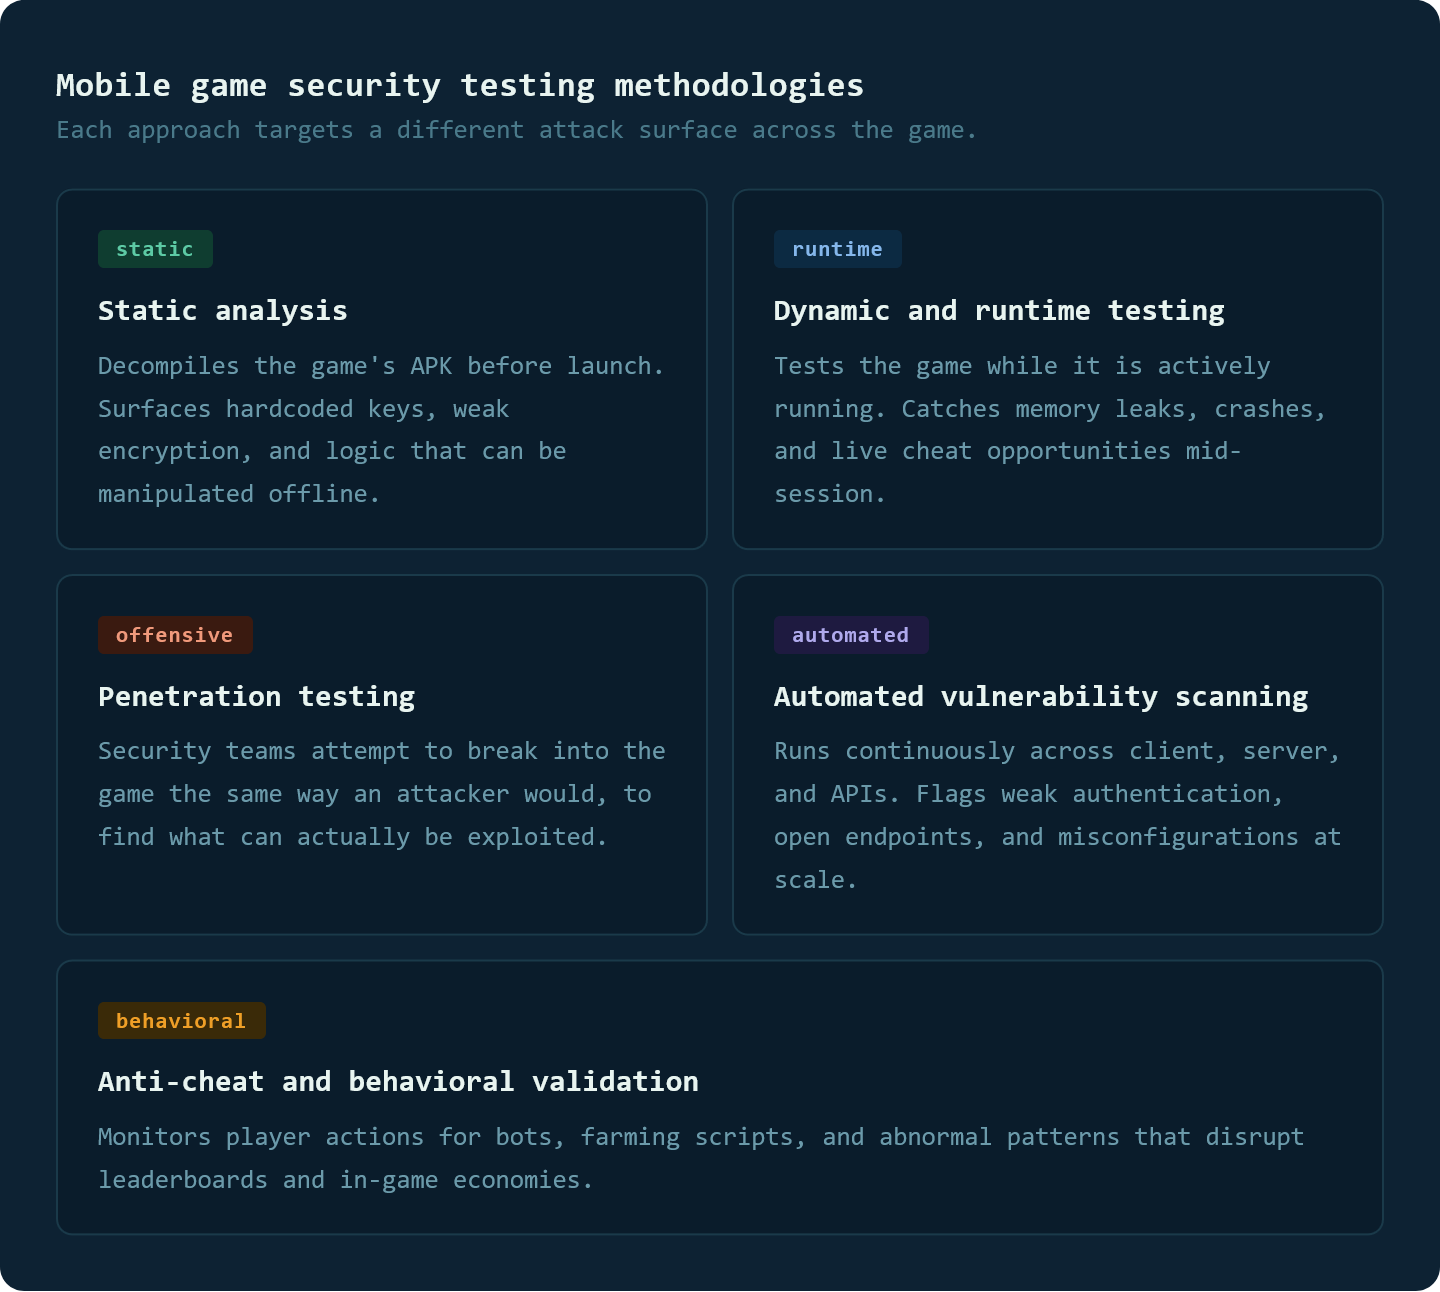
Las pruebas de seguridad emplean diferentes métodos para encontrar vulnerabilidades, evitar las trampas y proteger los datos de los jugadores en todo el juego. Los enfoques principales son el análisis estático, las pruebas dinámicas y en tiempo de ejecución, las pruebas de penetración, el escaneo automatizado de vulnerabilidades y la validación del comportamiento anti-cheat, cada uno dirigido a una capa específica del juego, desde el código hasta el comportamiento de los jugadores en vivo.
Cómo las pruebas de seguridad en juegos móviles favorecen el cumplimiento normativo y reducen los costes
Las pruebas de seguridad no solo protegen a los jugadores y sus datos, sino que también ayudan a garantizar que el juego cumpla los requisitos normativos. Detectar las vulnerabilidades de forma temprana reduce el coste y el esfuerzo de corregir los problemas, disminuye el riesgo de multas y evita posibles daños a la reputación del juego.
Normativas y estándares relevantes:
- RGPD (GDPR) – Regula la recopilación, el almacenamiento y el tratamiento de los datos personales de los jugadores de la UE, y exige consentimiento, almacenamiento seguro y notificación de las brechas.
- PCI DSS – Establece los requisitos de seguridad para el manejo de la información de pago en juegos con compras dentro de la aplicación u otras transacciones financieras.
- COPPA – Se aplica a los juegos accesibles para menores de 13 años, y garantiza el consentimiento de los padres para la recopilación de datos y protege la privacidad de los niños.
Estos estándares orientan la forma en que los desarrolladores gestionan la información sensible de los jugadores y protegen las operaciones financieras. En el caso concreto de los juegos móviles, lo que está en juego es mayor, ya que una sola brecha de datos o un solo exploit de pagos puede desencadenar medidas regulatorias y multas considerables en varias regiones a la vez, porque los juegos móviles se juegan en todo el mundo y cada país aplica sus propias normas.
Mejores prácticas para proteger su juego móvil
Proteger un juego móvil requiere más que una única defensa. Varias estrategias trabajan conjuntamente para proteger el juego, a sus jugadores y los ingresos, y evitar las trampas y la explotación. Las siguientes mejores prácticas se centran en las áreas que más importan.
Defensa por capas en el cliente y el servidor
Un único punto de protección nunca es suficiente, porque los atacantes no se limitan a una sola vía de entrada. Sondean el cliente, interceptan el tráfico de red, ponen a prueba el servidor y buscan huecos entre las capas. Proteger de forma independiente el código del juego, el entorno de ejecución, la comunicación de red y el backend significa que, aunque se eluda una capa, las demás siguen resistiendo. Cada capa debe tratarse como si las demás no existieran.
Anti-cheat y protección de la economía
Los bots y los exploits automatizados no siempre son visibles de inmediato. Se acumulan con el tiempo, inflan los recursos, manipulan las clasificaciones y hacen que el juego resulte cada vez menos disfrutable para los jugadores que no hacen trampas. Cuando el daño se hace evidente, la base de jugadores ya ha empezado a marcharse. Supervisar los patrones de acción inusuales, señalar los volúmenes anómalos de transacciones y validar en el servidor cada interacción con la economía permite detectar estos problemas antes de que se agraven.
Zero trust por defecto
La mayoría de los fallos de seguridad en los juegos móviles se producen porque el servidor confió en lo que enviaba el cliente sin cuestionarlo. Zero trust invierte por completo esa suposición. Cada acción del jugador, cada transacción y cada dispositivo deben verificarse en el servidor antes de aceptarse. La atestación de la aplicación confirma que el juego no ha sido manipulado, las comprobaciones de integridad validan el estado del cliente y la supervisión continua detecta cualquier cosa que se cuele. El cliente se convierte únicamente en una capa de presentación, no en una fuente de verdad.
Seguir una lista de verificación estructurada de pruebas de seguridad
Las pruebas de seguridad de un juego móvil deben ser coherentes en cada versión, y el enfoque cambia según la plataforma en la que se ejecute el juego. Cada plataforma tiene su propia superficie de ataque y sus propias vulnerabilidades, que deben abordarse de forma específica.
- Lista de verificación de pruebas de seguridad de aplicaciones móviles: cubre los requisitos de seguridad básicos de cualquier juego móvil
- Lista de verificación de pruebas de seguridad de juegos para Android: aborda los riesgos específicos de Android, incluidos la manipulación de APK y los ataques desde dispositivos con root
- Lista de verificación de pruebas de seguridad de juegos para iOS: cubre las vulnerabilidades específicas de iOS, incluidas la detección de jailbreak y la manipulación en tiempo de ejecución
- Lista de verificación de pruebas de seguridad de juegos para Flutter: pensada para juegos multiplataforma creados con Flutter
Cómo Ostorlab ayuda a los estudios de juegos
Si desea ejecutar estas pruebas en su propio juego, esto es lo que hace Ostorlab, lo que necesita de usted y hasta dónde llega su alcance.
Qué obtiene. Ostorlab prueba cada versión de su juego: prueba la compilación que descargan sus jugadores, instrumenta y modifica la aplicación en ejecución como lo hacen los tramposos, y comprueba si la lógica del juego, los saldos y los resultados aleatorios los aplica el servidor en lugar del cliente. Intercepta el tráfico del juego, incluso con TLS pinning, y prueba las API y la lógica de negocio que hay detrás de las compras, las carteras y las recompensas. El Mobile Shielding Scan prueba su protección anti-cheat y el blindaje de la aplicación, incluida la detección de manipulaciones, de root y jailbreak, y de instrumentación, y muestra qué protecciones resistieron y cuáles fueron eludidas. Cada hallazgo de un agente de IA incluye un exploit funcional que puede reproducir, y los hallazgos se agrupan en tickets que pueden enviarse a Jira, ServiceNow y otros sistemas de tickets.
Qué necesita.
- La compilación. Para empezar, busque su juego en la App Store o en Google Play y ejecute un escaneo rápido gratuito en ostorlab.co, sin necesidad de iniciar sesión. Con una cuenta, también puede subir un APK o AAB para Android o un IPA no cifrado para iOS, o escanear una compilación de TestFlight. Las versiones de Android y de iOS del mismo juego cuentan como dos aplicaciones.
- Cuentas de jugador de prueba. Los flujos de toma de control de cuentas, compras y recompensas solo se cubren cuando el escaneo puede iniciar sesión. Añada cuentas de prueba en la configuración del escaneo, además de una forma de recibir códigos de un solo uso; la guía de 2FA enumera los requisitos previos para los códigos por SMS, TOTP y correo electrónico.
- Un plan para sus protecciones. Los requisitos previos de escaneo móvil de Ostorlab recomiendan probar con todas las protecciones activadas y después con ellas desactivadas: la primera ejecución muestra si su blindaje resiste y la segunda muestra qué hallazgos ocultaba.
Qué entra en el alcance y qué no.
- Dentro del alcance: el cliente del juego en Android, iOS y HarmonyOS, las API que sustentan las cuentas, las compras, las carteras y las recompensas, los SDK y bibliotecas incorporados, y los datos de los jugadores que el juego y sus SDK almacenan o envían. El Mobile Shielding Scan cubre aplicaciones de Android y iOS.
- Ostorlab no sustituye su prueba de penetración manual. Prueba cada versión, de modo que los problemas se encuentran entre una prueba manual y otra; reserve las pruebas manuales para el alcance que requiere criterio humano.
- Para las normas de pagos, juegos de azar y protección de datos a las que responde su juego, Ostorlab le ayuda a probarlo frente a sus expectativas de seguridad y le proporciona informes que puede reutilizar como evidencia.
Evidencia.
- El caso de estudio de Bumble muestra Ostorlab en un proceso de publicación para iOS y Android, con versiones bloqueadas ante hallazgos de severidad alta y crítica hasta que se confirma la corrección.
- Bypassing Mobile App Shielding muestra cómo cuatro productos comerciales de blindaje resistieron los intentos de evasión en cinco aplicaciones bancarias en producción, una referencia útil para las protecciones anti-cheat.
Siguiente paso. Empiece con un escaneo gratuito de su juego desde la tienda; después añada cuentas de jugador de prueba y ejecute un escaneo completo para cubrir los flujos con sesión iniciada. Para planificar las pruebas a lo largo de sus versiones, consulte Ostorlab para juegos móviles o solicite una demo.
Conclusión
Los juegos móviles son hoy una de las plataformas más atacadas, y el daño va más allá de las trampas. Afecta a los ingresos, a la confianza de los jugadores y a la situación de cumplimiento normativo. Las pruebas de seguridad son lo que mantiene todo eso bajo control.
El impacto de una brecha de seguridad no llega de golpe. Los jugadores empiezan a sentir que el juego es injusto, los tramposos dominan, la economía parece rota y la confianza se erosiona poco a poco hasta que las cifras de retención hacen imposible ignorar el problema. Detectar los problemas a tiempo y seguir las mejores prácticas de las pruebas de seguridad es lo que evita que esa espiral llegue a empezar.
Si desea ver qué está realmente expuesto en su juego, las pruebas de seguridad en juegos móviles de Ostorlab cubren todas las capas de forma continua, del binario al backend, a medida que su juego evoluciona. Además, el Mobile Agentic Deep Scan de Ostorlab va un paso más allá al simular activamente ataques reales contra su juego móvil para confirmar qué es realmente explotable en toda la aplicación y entrega después evidencias a prueba de todo que puede aprovechar de inmediato.
Fuentes :
Reddit, r/ClashOfClans, search results for "hack", reddit.com, accessed 2026.
PUBG: BATTLEGROUNDS Weekly Bans Notice (08/25\~08/31)
Kaspersky genz gaming report 2025
Pokemon sues copycat company Pocket monster reissue for 15 million dollar
Irdeto, "Security Threats to Mobile Gaming Apps 101"
General Data Protection Regulation (GDPR)
Children's Online Privacy Protection Rule (COPPA)
Payment Card Industry Data Security Standard(PCI DSS)
Etiquetas:
mobile game security