モバイルゲームのセキュリティテスト:チートとハッキングを防ぐ
モバイルゲームのセキュリティテストは、クライアント、ネットワーク、バックエンドの各レイヤーを保護することで、チート、ハッキング、収益の損失を防ぎます。本ガイドでは、ゲームの安全性、公平性、コンプライアンスを維持したいモバイルセキュリティチームとモバイルゲーム開発者に向けて、最新の脅威、テスト手法、ベストプラクティスを解説します。
はじめに
モバイルゲームのセキュリティテストの重要性は、かつてないほど高まっています。今日の攻撃者は、単純なチートをはるかに超えた手口を使います。AIを活用したチート、自動化されたボット、マルウェアを用いて、アカウントを盗み、ゲーム内通貨を無制限に生成し、有料アイテムを支払いなしでアンロックし、レアな報酬を自動で収集します。
こうした攻撃の影響は個々のプレイヤーにとどまりません。個人データを露出させ、公正なプレイを損ない、ゲームの収益と評判の両方に打撃を与えるおそれがあります。長期間検知されないままでいると、開発者よりも先にプレイヤーが気づきます。不満が募り、コミュニティが離れ始め、被害が目に見える頃にはすでに取り返しがつきにくくなっています。
攻撃がより高度になり、見つけにくくなるなか、問題が起きてから対応するだけでは不十分です。だからこそ、開発者はセキュリティテストに目を向けます。セキュリティテストが不可欠なのは、ゲームそのものの外側まで調べるからです。ゲームアプリ、ゲームが通信するネットワーク、そしてプレイヤーデータや取引を管理するバックエンドシステムを検査します。
モバイルゲームがハッカーの格好の標的になる理由
KasperskyのGen Z Gaming Report 2025によると、2024年第2四半期から2025年第1四半期までの間に、Z世代に人気のゲームの名前を使って悪意のあるファイルを偽装した攻撃の試みが19,038,175件ありました。同レポートによれば、モバイルゲームは2020年以降9%成長しており、Z世代の82%がスマートフォンでプレイしつつ、PCやコンソールでもゲームをしています。半数以上がゲーム内アイテムやサブスクリプションに月20ドル以上を費やしており、ハッカーにとって格好の標的となっています。
これほど多くのプレイヤーが時間とお金を投じているため、モバイルゲームは脆弱性を悪用して利益を得ようとするハッカーを当然引き寄せます。ハッカーがモバイルゲームを狙う主な理由を見ていきましょう。
高い収益と大規模なプレイヤーベースはハッカーにとって魅力的
プレイヤー数が多く、アプリ内課金が盛んなモバイルゲームは、当然ハッカーを引き寄せます。アプリ内課金、仮想通貨、有料コンテンツを持つゲームは、支払いなしで通貨やアイテムを入手するために悪用される可能性があります。ゲームの人気が高いほど、ハッカーは攻撃を拡大しやすくなります。攻撃者は数千のアカウントを乗っ取ったり、リソースを自動で収集したり、多数のプレイヤーにまたがって報酬システムを悪用したりできます。
たとえば、数十億規模の収益を上げ、数億人の月間ユーザーを抱えるClash of ClansやPUBG Mobileのようなゲームでは、ハッカーが盗んだ認証情報を使ってジェムやスキンを抜き取り、闇市場で転売するアカウント乗っ取りが広範に発生しています。
ゲームデザイン、進行システム、頻繁なアップデートは悪用され得る
多くのモバイルゲームは、すぐに得られる報酬、進行システム、ライブイベントによってプレイヤーを引きつけ続けるよう設計されています。こうした機能はゲームプレイを面白くする一方で、ハッカーに付け入る隙も生み出します。
攻撃者は進行の仕組みを悪用して、想定より速くレベルを上げたり、有料コンテンツを支払いなしでアンロックしたり、競技で不公平な優位を得たりできます。頻繁なアップデートやライブイベントは新しいコードと機能をもたらし、アップデートのたびに、セキュリティチェックが脆弱性を捉えるまでの潜在的な隙間が生じます。ハッカーはこうした隙を突いて報酬を操作し、保護を回避し、ゲーム経済を混乱させることができます。セキュリティが継続的に徹底されていなければ、よく設計されたゲームであっても脆弱になります。
例:「PUBG Mobile - スキンとイベントの悪用」
PUBG Mobileでは、プレイヤーはイベントへの参加やシーズンの進行を通じて、コスメティックアイテム、スキン、報酬を獲得します。ハッカーはこれらの仕組みを次のように悪用してきました。
- 改造クライアントやメモリインジェクションを使ったレアスキンやゲーム内通貨の複製
- ボットやスクリプトによるイベントチャレンジの自動クリアで、想定より速く報酬を獲得
- セキュリティパッチが完全に展開される前に新しい仕組みを導入するライブイベントの悪用
PUBG Mobileのような人気ゲームでは、チートは今も蔓延しています。2025年8月25日から8月31日までのわずか1週間で、PUBG: BATTLEGROUNDSは170,165件のアカウントを永久停止し、そのうち162,329件がチートによるものでした。不公平な優位を得ようとするプレイヤーがいかに多いかがわかります。
モバイルゲームは改ざんされやすい
モバイルゲームは、クライアントサイドの改ざんに対して特に脆弱です。ゲームの進行状況、通貨、イベントデータは、サーバーと同期される前に端末上にローカルに保存されます。これにより、サーバーが検証する前に、攻撃者がクライアントサイドでゲームの挙動を改変する機会が生まれます。
ハッカーはしばしばroot化またはジェイルブレイクされた端末を標的にします。メモリエディター、改造されたゲームクライアント、ネットワークプロキシを使って、通貨、体力、タイマー、イベントの進行状況などを操作します。単純なボットや自動化スクリプトでさえ、人間のプレイヤーより速く反復作業をこなせるため、チーターに優位をもたらします。
モバイルゲームはインストールや共有が容易なため、小さなクライアントサイドのエクスプロイトでさえ、プレイヤーコミュニティや闇市場のフォーラムを通じてすばやく拡散します。この改ざんの敷居の低さがチート、アカウントの不正利用、不正なゲーム内経済を助長し、プレイヤーと開発者の両方に影響を与えます。
前のセクションで触れたPUBG Mobileは、これがどれほど速く拡大し得るかを示す明確な例です。1週間で数十万件のアカウントが停止され、チートツールはソーシャルメディア上で公然と宣伝されています。
2026年のモバイルゲームにおける主な脅威
モバイルゲームはさまざまな方向から攻撃を受けており、その手法はますます高度になっています。ここでは、モバイルゲームが現在直面している主な脅威を紹介します。
AIを活用したボットとアカウント乗っ取り
ボットはAIによって大幅に高度化しています。リソースを収集し、チャレンジをクリアし、リーダーボードを駆け上がりながら、すぐには不審に思われません。タイミング、動き、意思決定といった人間の振る舞いを模倣することで、自動化されたアンチチートシステムをすり抜けることができます。中には複数のアカウントにまたがって集団で動き、ゲーム内経済を悪用したり、大規模なイベントを人間には不可能な速さで終わらせたりするものもあります。
アカウント乗っ取りも大きな問題です。攻撃者は、フィッシングやパスワードの使い回しといった単純な手口と、クレデンシャルスタッフィング、ブルートフォース攻撃、保護されていないネットワーク上でのセッションハイジャックといったより高度な手法を組み合わせて使います。いったん侵入すると、通貨を抜き取り、レアアイテムを奪い、進行を自動化し、闇市場のプラットフォームでアカウントを売却することができ、プレイヤーと開発者の双方を悩ませます。
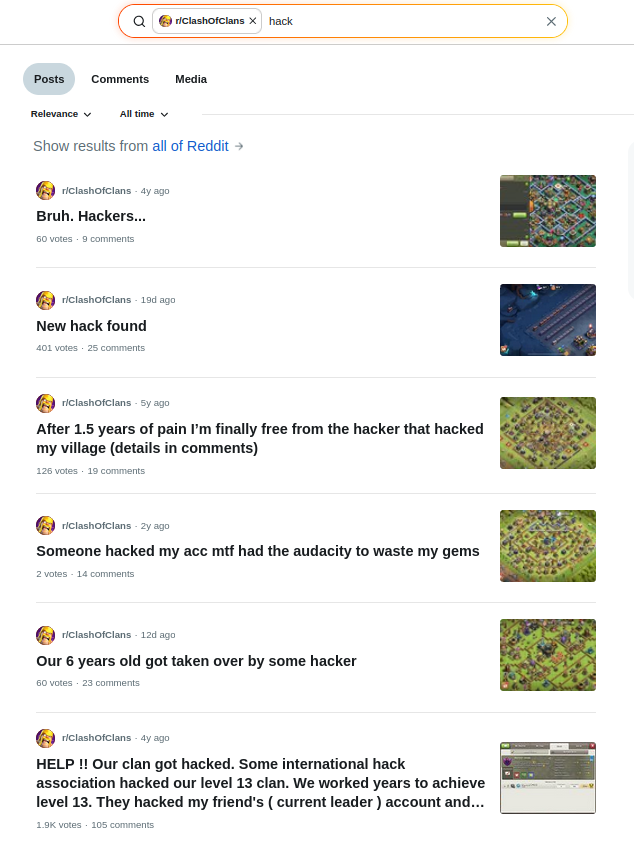
Redditで複数のプレイヤーがアカウントをハッキングされたと訴えているClash of Clansのようなゲームで見てきたとおり、非常に人気のあるゲームでは、長年使われてきたアカウントでさえこうした攻撃に対して脆弱です。
改ざん、改造(Modding)、リバースエンジニアリング
改ざんは、今も最も一般的な侵入口の一つです。ゲームは端末上で直接改変され、サーバーが把握する前に通貨、体力、進行状況が操作されます。リバースエンジニアリングはさらに踏み込み、攻撃者がゲーム全体を逆コンパイルしてルールを書き換え、クールダウンをスキップし、有料コンテンツを無料でアンロックすることを可能にします。
DenuvoによるGoogle Playの上位50ゲームの調査は、改ざんとチートがいかに一般的かを明らかにしています。Denuvoは64のチート・クラックサイトを調べ、これらのゲームの86%についてチートを、84%について改ざんされたAPKを確認しました。タイトルの80%では最新バージョン向けのチートが存在し、メモリエディターによるハックは22%で機能しました。
これは、攻撃者がモバイルアプリをリバースエンジニアリングし、APKやメモリを改変してチートを作成し、サーバーに気づかれることなくゲームロジック、通貨、進行状況を操作する改造版を再配布していることを示しています。
経済への打撃と知的財産の盗用(コピーゲーム)
取引のバグが修正されないままだと、プレイヤーは購入を完了した後にそれを取り消し、アイテムと通貨の両方を手元に残すことができます。トレード画面の不具合も同様で、交換プロセスを操作することでレアアイテムを複製できてしまいます。時間が経つにつれて経済にアイテムがあふれ、正当にプレイしているすべての人にとってバランスが崩れます。こうしたエクスプロイトを含む改造APKはサードパーティのサイトで自由に出回っており、多くの場合マルウェアと一緒に再パッケージ化されています。
これらすべての背後にあるのがリバースエンジニアリングです。コピーゲームの作り手もリバースエンジニアリングツールを使って、元のゲームからアート、マップ、ゲームの仕組みを直接抜き出します。そしてすべてをほぼ同一のタイトルに再パッケージ化し、別の名前で代替アプリストアに公開します。これは知的財産(IP)の盗用であり、スタジオが所有する創作物であるキャラクター、ビジュアル、ゲームデザインが、許可なく他者に盗まれ収益化されます。
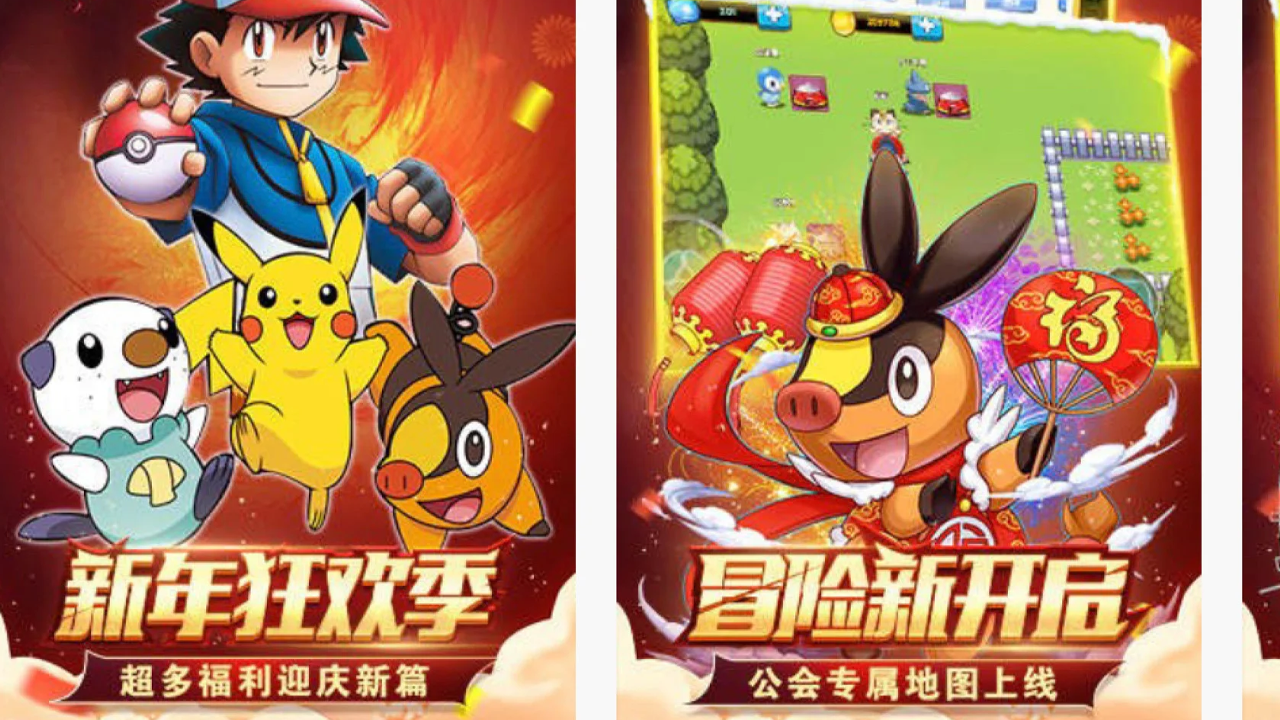
Pocket Monster Reissueは、モバイルにおける知的財産の盗用の記録された事例です。中国の開発者が2015年にこのコピーゲームをリリースし、ポケモンのキャラクターデザイン、ゲームの仕組み、ブランディングをほぼ丸ごと模倣しました。このコピーゲームは最初の1年で4,200万ドルを稼ぎ、The Pokémon Companyに帰属する知的財産を直接収益化しました。The Pokémon Companyが訴訟を起こしたのは2021年12月になってからで、2024年までに1,500万ドルの損害賠償を勝ち取りました。
こうした脅威を理解することが第一歩です。以下のセクションでは、セキュリティテストがこれらにどう対処するか、そして開発者が先手を打つために何を整えておくべきかを説明します。
モバイルゲームのハッキングとチートがビジネスに与える影響
ハッキング、チート、アカウント乗っ取りによって侵害されたとき、それがはっきり見えることはめったにありません。経済が壊れているように感じる、アカウントが侵害される、チーターがリーダーボードを独占するなど、開発チームより先にプレイヤーが異変に気づき始めます。不満はまずレビューに現れ、次に継続率の数字に表れます。
アプリストアの評価は特に容赦がありません。ハッキングや不公平なゲームプレイを指摘する星1つのレビューが相次ぐと、オーガニックな発見に直接影響するため、立て直すのは困難です。新規プレイヤーは何よりも先に評価を目にします。
プレイヤーデータが関わっていた場合、事態はさらに深刻になります。GDPR違反、COPPA違反、PCI DSSへの不適合には実際の罰金が科され、規制当局は侵害が意図的だったかどうかを考慮しません。一度のインシデントにかかる法務・コンプライアンス上のコストは、数か月分のセキュリティテストの費用を上回ることもあります。
収益への打撃は最後に、しかし最も大きく現れます。悪用された経済はゲーム内通貨の価値を下げ、不正な取引は決済システムを消耗させ、ゲームが不公平だと感じたプレイヤーはお金を使わなくなります。その信頼を取り戻すには、原因となった脆弱性を修正するよりもはるかに長い時間がかかります。
セキュリティテストがモバイルゲームを守る仕組み
モバイルゲームのセキュリティテストは複数のレイヤーで構成されます。各レイヤーは、コードや実行時から、ネットワーク、データ、クライアントの完全性、AIによる監視まで、ゲームの異なる部分を保護します。次の表は、各レイヤーが何を保護し、どのようにゲームの安全性と公平性を保つかを示しています。
| セキュリティテストのレイヤー | 保護対象 | モバイルゲームへの効果 |
|---|---|---|
| コード | ゲームのソース、ロジック、仕組み | プレイヤーが有料コンテンツを早期にアンロックしたり、ゲームのルールを回避したり、ゲーム内の仕組みを改変したりするのを防ぐ |
| 実行時 | ゲーム実行中のアクティブな監視 | チート、ハッキング、異常な振る舞い、自動化されたボットの活動をリアルタイムで検知し、公正なゲームプレイを確保する |
| ネットワーク | ゲームとサーバー間の通信 | マルチプレイヤーセッションを保護し、スコアの改ざんを防ぎ、ゲーム内取引を守る |
| データ | プレイヤー情報と資産 | プレイヤーのアカウント、進行状況、仮想通貨を安全に保つ |
| 完全性 | 端末上のゲームクライアント | 改造版や改ざんされたバージョンが不公平な優位をもたらしたり、ゲームを壊したりするのを防ぐ |
モバイルゲームのセキュリティテスト手法
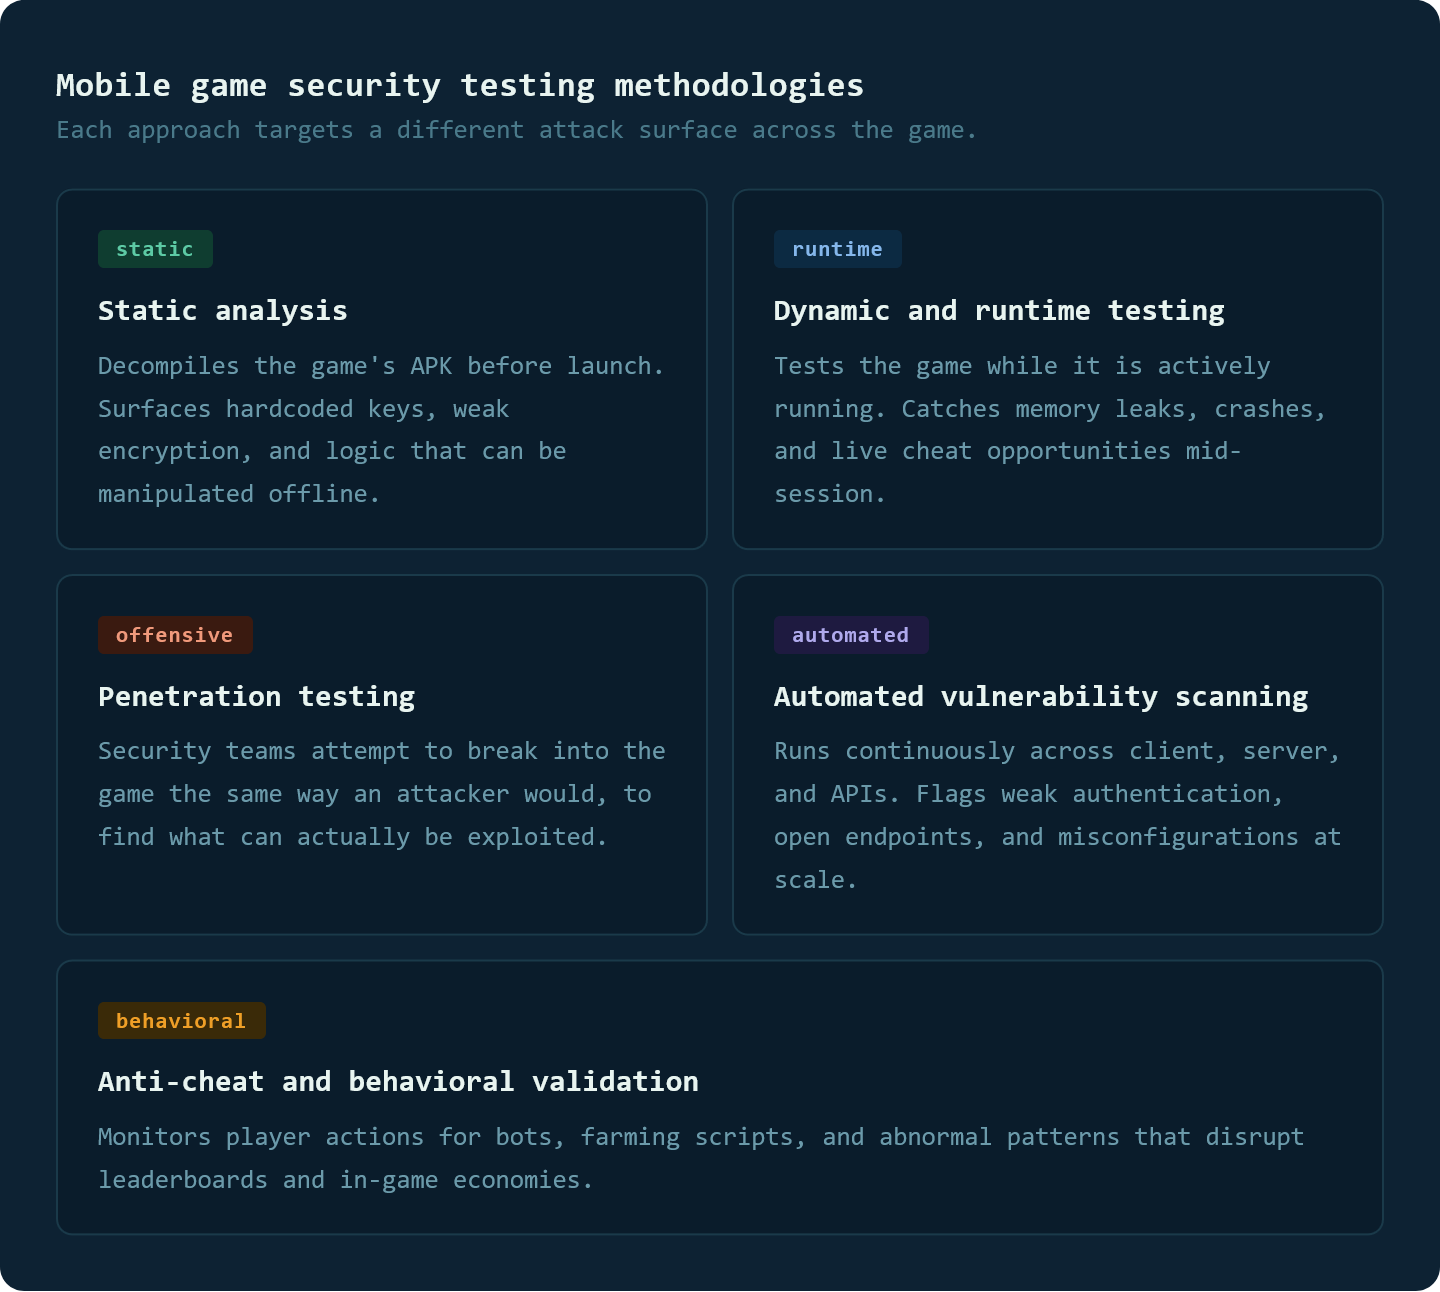
セキュリティテストでは、さまざまな手法を用いて脆弱性を見つけ、チートを防ぎ、ゲーム全体でプレイヤーデータを保護します。主なアプローチは、静的解析、動的・実行時テスト、ペネトレーションテスト、自動脆弱性スキャン、アンチチートの振る舞い検証であり、それぞれがコードからライブのプレイヤー行動まで、ゲームの特定のレイヤーを対象とします。
モバイルゲームのセキュリティテストがコンプライアンスを支え、コストを下げる仕組み
セキュリティテストはプレイヤーとそのデータを守るだけでなく、ゲームが規制要件を満たすことにも役立ちます。脆弱性を早期に検出することで、問題の修正にかかるコストと労力が減り、罰金のリスクが下がり、ゲームの評判への潜在的な打撃を防げます。
関連する規制と標準:
- GDPR:EU域内のプレイヤーの個人データの収集、保存、処理を規定し、同意、安全な保存、侵害の報告を義務付ける
- PCI DSS:アプリ内課金やその他の金融取引を伴うゲームにおける決済情報の取り扱いについて、セキュリティ要件を定める
- COPPA:13歳未満の子どもが利用できるゲームに適用され、データ収集に対する保護者の同意を確保し、子どものプライバシーを保護する
これらの標準は、開発者が機密性の高いプレイヤー情報をどう扱い、金融取引をどう保護するかの指針となります。特にモバイルゲームの場合、ゲームが世界中でプレイされ、国ごとに独自の規則が施行されているため、一度のデータ侵害や決済の悪用が複数の地域で同時に規制措置や多額の罰金を招く可能性があり、リスクはより大きくなります。
モバイルゲームを保護するためのベストプラクティス
モバイルゲームの保護には、単一の防御以上のものが必要です。複数の戦略を組み合わせることで、チートや悪用を防ぎながら、ゲーム、プレイヤー、収益を守ります。以下のベストプラクティスは、最も重要な領域に焦点を当てています。
クライアントとサーバーにまたがる多層防御
攻撃者は一つの侵入口に限定しないため、保護ポイントが一つだけでは決して十分ではありません。攻撃者はクライアントを探り、ネットワークトラフィックを傍受し、サーバーをテストし、レイヤー間の隙間を探します。ゲームのコード、実行環境、ネットワーク通信、バックエンドをそれぞれ独立して保護すれば、一つのレイヤーが回避されても残りのレイヤーが持ちこたえます。各レイヤーは、他のレイヤーが存在しないものとして扱うべきです。
アンチチートと経済の保護
ボットやスクリプトによるエクスプロイトは、必ずしもすぐに目に見えるわけではありません。時間をかけて蓄積し、リソースを水増しし、リーダーボードを操作し、チートをしていないプレイヤーにとってゲームを徐々につまらないものにしていきます。被害が表面化する頃には、プレイヤーベースはすでに離れ始めています。異常な行動パターンを監視し、異常な取引量をフラグ付けし、経済に関わるあらゆるやり取りをサーバーサイドで検証することで、問題が複合化する前に捉えることができます。
デフォルトでゼロトラスト
モバイルゲームにおけるセキュリティ上の失敗の多くは、サーバーがクライアントから送られてきた内容を疑わずに信頼したことで起こります。ゼロトラストは、その前提を完全に覆します。プレイヤーのあらゆる操作、あらゆる取引、あらゆる端末は、受け入れられる前にサーバーサイドで検証される必要があります。アプリアテステーションはゲームが改ざんされていないことを確認し、完全性チェックはクライアントの状態を検証し、継続的な監視はすり抜けたものを捉えます。クライアントは単なる表示レイヤーとなり、信頼できる情報源ではなくなります。
体系的なセキュリティテストチェックリストに従う
モバイルゲームのセキュリティテストは、すべてのリリースで一貫している必要があり、そのアプローチはゲームが動作するプラットフォームによって変わります。プラットフォームごとに独自のアタックサーフェスと脆弱性があり、それぞれに個別に対処する必要があります。
- モバイルアプリセキュリティテストチェックリスト:あらゆるモバイルゲームに共通する中核的なセキュリティ要件を網羅
- Androidゲームセキュリティテストチェックリスト:APKの改ざんやroot化端末を使った攻撃など、Android固有のリスクに対処
- iOSゲームセキュリティテストチェックリスト:ジェイルブレイク検知や実行時の改変など、iOS固有の脆弱性を網羅
- Flutterゲームセキュリティテストチェックリスト:Flutterで構築されたクロスプラットフォームゲーム向け
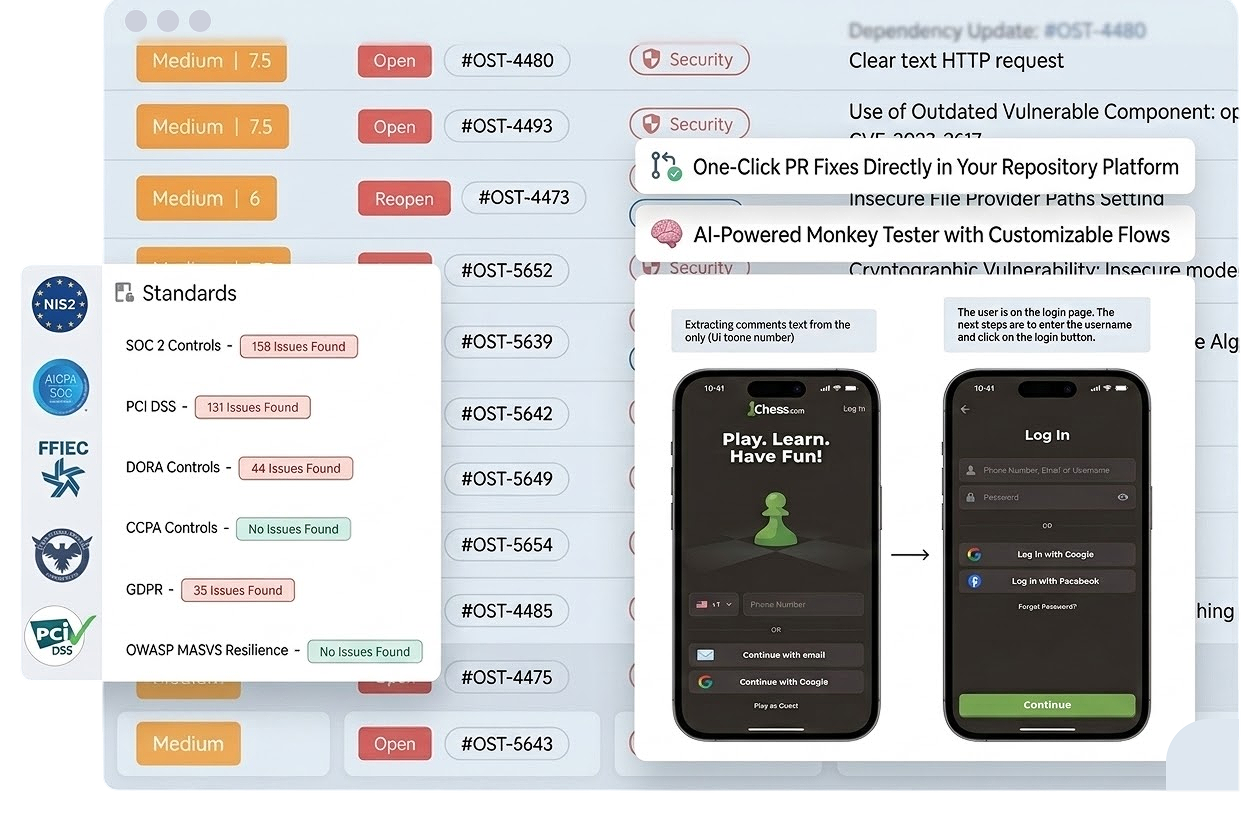
Ostorlabがゲームスタジオを支援する方法
自社のゲームでこれらのテストを実施したい場合に向けて、Ostorlabが何を行い、何を必要とし、どこまでが対象範囲かを説明します。
得られるもの:Ostorlabはゲームのリリースごとにテストを行います。プレイヤーがダウンロードするビルドをテストし、チーターと同じように実行中のアプリをフックして改変し、ゲームロジック、残高、ランダムな結果がクライアントではなくサーバーによって強制されているかを確認します。TLSピンニングが施されていてもゲームのトラフィックを傍受し、購入、ウォレット、報酬の背後にあるAPIとビジネスロジックをテストします。Mobile Shielding Scanは、改ざん検知、root/ジェイルブレイク検知、計装検知を含むアンチチートとアプリシールディングをテストし、どの保護が持ちこたえ、どの保護が回避されたかを示します。AIエージェントによる各検出結果には再実行可能な実際に動作するエクスプロイトが付属し、検出結果はチケットにまとめられ、Jira、ServiceNow、その他のチケット管理システムに送信できます。
必要なもの:
- ビルド:まずはApp StoreまたはGoogle Playで自社のゲームを検索し、ostorlab.coでログイン不要の無料高速スキャンを実行します。アカウントがあれば、Android向けのAPKまたはAAB、iOS向けの暗号化されていないIPAをアップロードしたり、TestFlightのビルドをスキャンしたりすることもできます。同じゲームのAndroid版とiOS版は2つのアプリケーションとして数えられます。
- テスト用プレイヤーアカウント:アカウント乗っ取り、購入、報酬のフローは、スキャンがサインインできる場合にのみカバーされます。スキャン設定でテストアカウントを追加し、ワンタイムコードを受け取る手段も用意してください。2FAガイドに、SMS、TOTP、メールのコードに関する前提条件が記載されています。
- 保護機能に関する計画:Ostorlabのモバイルスキャンの前提条件では、すべての保護を有効にした状態でテストし、次に無効にした状態でテストすることを推奨しています。1回目の実行ではシールディングが持ちこたえるかどうかが、2回目の実行ではシールディングがどの検出結果を隠していたかがわかります。
対象範囲と対象外:
- 対象範囲:Android、iOS、HarmonyOS上のゲームクライアント、アカウント、購入、ウォレット、報酬の背後にあるAPI、組み込まれたSDKとライブラリ、そしてゲームとそのSDKが保存または送信するプレイヤーデータ。Mobile Shielding ScanはAndroidおよびiOSアプリを対象とします。
- Ostorlabは手動のペネトレーションテストに取って代わるものではありません。すべてのリリースをテストするため、手動テストの合間に問題が見つかります。人間の判断が必要な範囲については、手動テストを継続してください。
- ゲームが従うべき決済、ギャンブル、データ保護の規則については、Ostorlabがそれらのセキュリティ上の要求事項に照らしたテストを支援し、エビデンスとして再利用できるレポートを提供します。
エビデンス:
- Bumbleの導入事例は、iOSおよびAndroidのリリースプロセスにおけるOstorlabの活用を示しています。高およびクリティカルの検出結果があるリリースは、修正が確認されるまでブロックされます。
- Bypassing Mobile App Shieldingは、4つの商用シールディング製品が、本番環境の5つの銀行アプリにおいて回避の試みに対してどの程度持ちこたえたかを示しており、アンチチート保護の有用な参考資料となります。
次のステップ:まずはストアから自社のゲームを無料でスキャンし、次にテスト用プレイヤーアカウントを追加してフルスキャンを実行し、ログイン後のフローをカバーしてください。リリース全体にわたるテストを計画するには、モバイルゲーム向けOstorlabをご覧いただくか、デモを予約してください。
まとめ
モバイルゲームは今日最も攻撃を受けているプラットフォームの一つであり、その被害はチートにとどまりません。収益、プレイヤーの信頼、コンプライアンス上の立場に影響します。そのすべてを抑え込むのがセキュリティテストです。
セキュリティ侵害の影響は一度に押し寄せるわけではありません。プレイヤーがゲームを不公平だと感じ始め、チーターが幅を利かせ、経済が壊れているように感じられ、継続率の数字で問題を無視できなくなるまで、信頼はゆっくりと損なわれていきます。問題を早期に捉え、セキュリティテストのベストプラクティスに従うことこそが、そうした悪循環をそもそも始まらせないための方法です。
自社のゲームで実際に何が露出しているかを確認したい場合、Ostorlabのモバイルゲームセキュリティテストは、ゲームの進化に合わせて、バイナリからバックエンドまであらゆるレイヤーを継続的にカバーします。さらに、OstorlabのMobile Agentic Deep Scanは一歩進んで、モバイルゲームに対して現実の攻撃を能動的にシミュレートし、アプリ全体で本当に悪用可能なものを確認したうえで、すぐに対応できる実証レベルのエビデンスを提供します。
出典:
Reddit, r/ClashOfClans, search results for "hack", reddit.com, accessed 2026.
PUBG: BATTLEGROUNDS Weekly Bans Notice (08/25\~08/31)
Kaspersky genz gaming report 2025
ポケモンがコピーゲーム会社のPocket Monster Reissueを1,500万ドルで提訴
Irdeto, "Security Threats to Mobile Gaming Apps 101"
EU一般データ保護規則(GDPR)
Children's Online Privacy Protection Rule (COPPA)
Payment Card Industry Data Security Standard(PCI DSS)