Guide de test de sécurité des applications bancaires mobiles
Protéger les applications bancaires mobiles exige plus que de sécuriser le seul client. Ce guide explore les risques sur les appareils, les réseaux et les systèmes backend, et explique pourquoi le test de sécurité mobile continu est essentiel pour protéger les données financières et les transactions.
Le mobile est désormais le principal canal numérique par lequel les clients interagissent avec les institutions financières. Les applications bancaires modernes permettent aux utilisateurs de consulter leurs soldes de compte, de transférer des fonds, de payer des factures, de gérer des bénéficiaires et d'effectuer des actions liées à l'identité directement depuis leurs appareils mobiles. À mesure que ces applications deviennent plus centrales dans l'expérience client, elles deviennent aussi plus critiques pour la posture de sécurité globale de l'institution.
Parce que les applications bancaires mobiles traitent des informations financières et personnelles hautement sensibles, elles constituent des cibles attrayantes pour les cybercriminels. Les attaquants peuvent tenter de voler des identifiants d'authentification, d'intercepter des communications, d'abuser d'API faibles, ou de manipuler les workflows de transaction à des fins lucratives. Le risque est amplifié par la nature des environnements mobiles : les applications bancaires fonctionnent sur des appareils que les institutions ne contrôlent pas, communiquent avec de multiples services backend, et dépendent d'une logique complexe d'authentification, de session et de paiement. Cette combinaison crée une surface d'attaque large et dynamique.
Face à cette complexité, les institutions financières ont besoin d'approches de test de sécurité mobile moderne capables d'évaluer le comportement des applications bancaires à travers l'appareil, le réseau et les systèmes backend. Cela aide les équipes à identifier les faiblesses plus tôt, à valider si les données sensibles et les workflows critiques sont correctement protégés, et à donner aux équipes d'ingénierie une direction plus claire pour la remédiation.
Pourquoi le test de sécurité des applications bancaires mobiles est important
Le Mobile Application Security Testing, ou MAST, est utilisé pour évaluer la résilience des applications bancaires mobiles en identifiant les vulnérabilités avant qu'elles ne puissent être exploitées dans des attaques réelles. Un test de sécurité mobile efficace combine analyse statique, évaluation dynamique et observation à l'exécution pour examiner le code de l'application, le comportement d'exécution, le stockage local et les communications réseau. Plutôt que de ne produire que des résultats théoriques, le test de sécurité mobile moderne peut aussi générer des preuves techniques comme des logs, des traces et des artefacts d'exécution qui aident les équipes d'ingénierie à vérifier les problèmes et à prioriser la remédiation en toute confiance.
Les applications financières mobiles traitent certaines des informations les plus sensibles de l'écosystème numérique. Cela inclut des données d'identité personnelle, des secrets d'authentification, des enregistrements de compte et des détails de transaction. Toute faiblesse affectant cet environnement peut avoir des conséquences financières directes ainsi qu'un impact réputationnel et réglementaire sérieux.
Plusieurs facteurs rendent la sécurité bancaire mobile particulièrement complexe. Les applications financières traitent des données à haute valeur et hautement sensibles, ce qui attire naturellement les cybercriminels. Elles fonctionnent également sur des matériels et systèmes d'exploitation divers comme iOS, Android et, dans certains contextes, HarmonyOS, ce qui augmente le nombre de variables techniques que les équipes de sécurité doivent prendre en compte. Dans le même temps, les utilisateurs peuvent accéder à ces applications depuis des appareils non fiables ou compromis, créant une exposition supplémentaire que les institutions ne peuvent pas entièrement contrôler.
Comparées aux applications web traditionnelles, les applications mobiles introduisent aussi des considérations de sécurité supplémentaires. Elles reposent sur le stockage local, des environnements d'exécution, des composants embarqués, des permissions d'application, des deep links et des frameworks spécifiques au mobile. En conséquence, les organisations ont besoin de méthodes de test qui vont au-delà des pratiques de sécurité web standard et tiennent compte des réalités spécifiques de l'écosystème mobile.
Le test de sécurité aide les institutions financières à vérifier que les mécanismes de protection fonctionnent de manière cohérente sur les systèmes frontend et backend. Il permet aux équipes d'identifier des faiblesses dans les parcours utilisateurs critiques, de valider si les données sensibles sont traitées de manière sécurisée, et de confirmer que les contrôles de sécurité restent efficaces à mesure que l'application évolue au fil de releases et de mises à jour fréquentes. L'ampleur des faiblesses existantes montre pourquoi cela compte : les secrets codés en dur affectaient plus de 50 % des applications dans l'étude, tandis que des bibliothèques obsolètes étaient trouvées dans 46 % des cas.
Pour une analyse plus approfondie des données derrière ces résultats, lisez le Banking Report 2025 complet, basé sur une étude à grande échelle de plus de 500 applications bancaires mobiles
La surface d'attaque bancaire mobile
Une sécurité efficace exige que les institutions considèrent la banque mobile comme un écosystème complet plutôt que comme une application isolée. Un environnement bancaire typique s'étend sur l'appareil client, la couche de communication réseau et les systèmes backend. Chaque couche introduit un type de risque différent, et les attaquants se déplacent souvent entre ces couches plutôt que de cibler une seule d'entre elles.
Au niveau du client, les principaux actifs à risque incluent les identifiants utilisateur, la logique de l'application et les données traitées localement. Côté réseau, la préoccupation principale concerne les données en transit, y compris les jetons d'authentification, les détails de compte et les informations de transaction. Dans les systèmes backend, les actifs de plus grande valeur incluent les services de gestion d'identité, les enregistrements financiers et la logique de traitement des transactions. Protéger les applications bancaires mobiles exige donc des contrôles de sécurité coordonnés sur les trois couches.
| Couche | Actif principal à risque | Mitigation courante |
|---|---|---|
| Client | Identifiants utilisateur et logique de l'application | Obfuscation et détection du root |
| Réseau | Données en transit | Certificate pinning et chiffrement |
| Backend | Données personnelles et financières | IAM robuste et passerelles API |
Risques au niveau de l'appareil
L'appareil utilisateur est souvent le premier point d'attaque dans les menaces bancaires mobiles. Les attaquants peuvent essayer de faire de la rétro-ingénierie sur les binaires d'application pour comprendre comment l'application fonctionne, identifier des fonctionnalités cachées, ou extraire des secrets codés en dur. Sur des appareils compromis, ils peuvent aussi tenter une injection de malware ou une manipulation à l'exécution afin de contourner les contrôles de sécurité ou de changer le comportement de l'application pendant son exécution. Comme les institutions financières ne peuvent pas entièrement contrôler l'état de santé ou le niveau de confiance du téléphone d'un utilisateur, les protections au niveau de l'application comme l'obfuscation, les vérifications à l'exécution et les techniques de durcissement sont particulièrement importantes. Cela compte d'autant plus sur un marché où des bases applicatives plus anciennes restent courantes : dans une étude à grande échelle de plus de 500 applications bancaires mobiles, 25 % des applications iOS analysées avaient été publiées entre 2008 et 2011, encore 22 % entre 2011 et 2014, et 27 % des applications Android entre 2010 et 2013.
Risques liés à la communication réseau
Les applications bancaires mobiles reposent fortement sur la communication avec des API backend pour l'authentification, l'accès aux comptes et les flux de paiement. Si cette communication n'est pas correctement sécurisée, les attaquants peuvent tenter des attaques de l'homme du milieu pour intercepter ou modifier le trafic. Cela peut exposer des jetons d'authentification, des données de session ou des détails de transaction en transit. Une sécurité de transport forte, une validation des certificats et une gestion de session sécurisée sont essentielles pour réduire ce risque. La persistance de pratiques de transport faibles renforce ce point, avec du HTTP en clair encore trouvé dans 20 % des applications bancaires analysées.
Risques liés aux systèmes backend
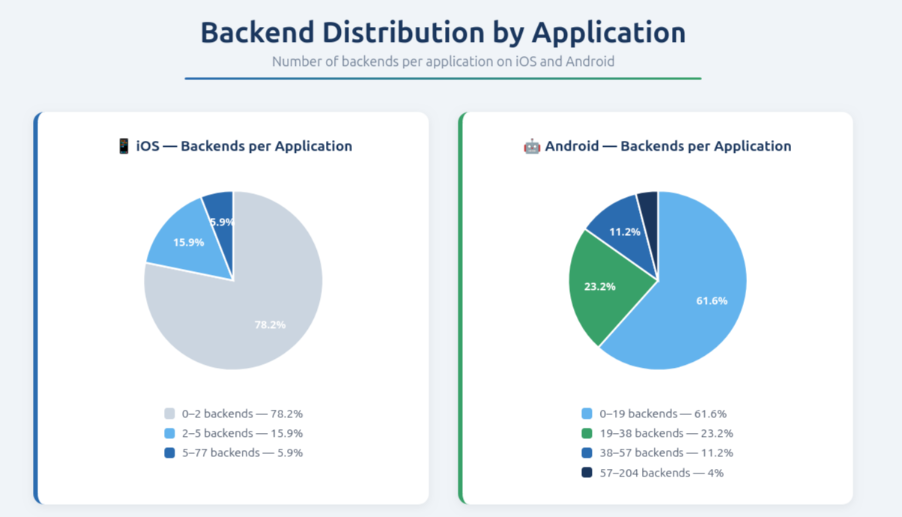
Même si le client mobile lui-même est bien protégé, des faiblesses dans l'authentification, l'autorisation ou la validation des transactions côté backend peuvent toujours mener à la fraude ou à la fuite de données. Les attaquants peuvent exploiter des endpoints mal sécurisés, des flux d'identité faibles, ou des contrôles d'autorisation manquants pour accéder à des enregistrements sensibles ou effectuer des actions non autorisées. En pratique, la sécurité bancaire mobile n'est aussi forte que les systèmes backend qui soutiennent l'application. La concentration backend augmente aussi l'exposition systémique : 78 % des applications bancaires iOS de l'étude se connectaient à deux backends ou moins, et plus de 77 % des backends d'applications bancaires étaient situés aux États-Unis.
Cette concentration est aussi visible au niveau de l'infrastructure. Le Banking Report 2025 d'Ostorlab montre que de nombreuses applications bancaires mobiles reposent sur un nombre limité de systèmes backend, ce qui accroît l'importance de sécuriser les API, les services d'identité et les couches de validation des transactions.
Workflows bancaires mobiles critiques nécessitant une protection forte
Les applications bancaires mobiles reposent sur un petit nombre de workflows qui portent un risque particulièrement élevé. Si ces workflows sont compromis, les attaquants peuvent obtenir un accès non autorisé aux comptes, rediriger des transactions, ou exposer des données financières sensibles. Ces domaines devraient donc être traités comme des priorités de sécurité pendant les tests.
Authentification et vérification d'identité
L'authentification est l'une des fonctions les plus critiques dans une application bancaire car elle contrôle l'accès à l'ensemble de l'environnement utilisateur. Les applications bancaires mobiles reposent généralement sur un mélange de mots de passe, de biométrie, de codes à usage unique et de systèmes basés sur des jetons. Le test de sécurité dans ce domaine examine si la logique d'authentification peut être contournée, si les jetons de session sont prévisibles ou mal protégés, si la vérification biométrique est implémentée de manière sécurisée, et si les flux de connexion peuvent être manipulés. Comme l'authentification est la porte d'entrée vers toutes les opérations sensibles, même de petites faiblesses peuvent avoir des conséquences majeures. Cela est particulièrement pertinent car l'authentification biométrique apparaît désormais dans 65 % des applications bancaires, alors que des vulnérabilités de contournement biométrique étaient encore observées dans 28 % d'entre elles.
Sécurité de la gestion de session
La gestion de session détermine comment l'identité d'un utilisateur est maintenue pendant l'utilisation de l'application et comment l'accès se termine quand une session expire ou que l'utilisateur se déconnecte. Une gestion de session faible peut permettre à des attaquants de détourner des sessions actives, de réutiliser des identifiants expirés, ou de conserver un accès plus longtemps que prévu. Le test devrait donc évaluer les contrôles du cycle de vie des jetons, le comportement de déconnexion, la logique d'expiration, le stockage des jetons, et si la fixation ou la réutilisation de session est possible dans des conditions anormales.
Protection des workflows de paiement et de transfert
Les paiements et les transferts comptent parmi les actions les plus sensibles de toute application bancaire car ils impliquent un mouvement direct de fonds. Le test de sécurité devrait vérifier que les requêtes de transaction ne peuvent pas être modifiées par manipulation côté client, que les montants de paiement et les détails de destination sont correctement validés, et que les contrôles d'autorisation backend sont appliqués de manière cohérente. La modification non autorisée de transaction reste l'un des scénarios de fraude les plus importants dans la banque mobile, ce workflow a donc besoin de protections côté client et côté serveur solides.
Sécurité de la gestion des bénéficiaires
La gestion des bénéficiaires est un autre domaine à haut risque car de nombreux schémas de fraude impliquent des tentatives d'ajout de destinataires non autorisés ou de modification des détails de paiement. Si les attaquants peuvent altérer les enregistrements de bénéficiaires ou rediriger des paiements vers des comptes malveillants, l'impact peut être immédiat et sévère. Une validation côté serveur forte, des flux d'approbation et une surveillance sont essentiels pour protéger ces fonctionnalités. Parce que la gestion des bénéficiaires est étroitement liée au risque de fraude, elle devrait être évaluée en continu dans le cadre du test de sécurité mobile.
Vulnérabilités courantes dans les applications bancaires mobiles
Les applications bancaires mobiles peuvent contenir des faiblesses sur plusieurs couches techniques, et ces vulnérabilités peuvent affecter à la fois l'application elle-même et l'environnement financier plus large qui l'entoure. Comprendre ces catégories aide les équipes à concentrer leurs efforts de test là où le risque est le plus élevé.
Exposition de données sensibles
Des informations sensibles comme les jetons d'authentification, les identifiants personnels et le matériel cryptographique ne devraient jamais être stockées dans des emplacements non sécurisés. Dans les applications mobiles, le risque apparaît souvent quand des secrets sont écrits dans des bases de données locales, des shared preferences, des caches, des logs ou des captures d'écran. Une gestion de mémoire non sécurisée peut aussi exposer des données précieuses pendant l'exécution. Parce que les applications financières traitent des informations utilisateur et de transaction hautement confidentielles, ce type de faiblesse peut mener directement à une compromission de compte ou à une fuite de données. Ce n'est pas un problème marginal : les secrets codés en dur à eux seuls affectaient plus de 50 % des applications analysées, exposant des clés d'API, des jetons ou des identifiants dans le code.
Risques de sécurité des flux KYC
Les processus de vérification d'identité client sont de plus en plus intégrés directement dans les applications mobiles. Le téléchargement de documents, la vérification par selfie et les étapes de capture d'identité créent une exposition supplémentaire car ils impliquent des données personnelles hautement sensibles. Si ces workflows sont mal sécurisés, les artefacts de vérification d'identité peuvent être stockés de manière persistante, mis en cache de manière non sécurisée, ou laissés exposés à cause de contrôles d'état de session faibles. Le test de sécurité devrait traiter les processus KYC non seulement comme des fonctions métier, mais aussi comme des workflows critiques de traitement des données.
Faiblesses d'implémentation cryptographique
Le chiffrement joue un rôle central dans la protection des applications bancaires, pourtant les erreurs d'implémentation restent courantes. Des problèmes peuvent apparaître quand les applications s'appuient sur des algorithmes cryptographiques obsolètes, utilisent des clés codées en dur, ou ne gèrent pas correctement la rotation et le cycle de vie des clés. Une conception cryptographique faible peut compromettre la confidentialité des données stockées et transmises, ce qui en fait une préoccupation majeure dans les environnements financiers où la confiance et l'intégrité sont essentielles.
Faiblesses des contrôles de sécurité côté client
Les décisions de sécurité ne devraient pas reposer uniquement sur la logique côté client car les applications mobiles peuvent faire l'objet de rétro-ingénierie et de manipulation. Si des vérifications importantes ne sont appliquées que dans l'application elle-même, les attaquants peuvent les contourner en modifiant le comportement à l'exécution, en abusant de contrôles cachés, ou en interagissant directement avec les API en dehors de l'interface prévue. Une conception de sécurité solide exige que les décisions critiques soient validées côté serveur plutôt que confiées uniquement au client.
Altération et résilience de l'application
Les attaquants peuvent tenter des abus de débogage, une injection à l'exécution, une modification de code, ou une instrumentation non autorisée afin de comprendre ou d'altérer le comportement de l'application. Pour une application bancaire, cela peut affaiblir les frontières de confiance et faciliter d'autres abus. Les techniques de durcissement et de résilience des applications aident à préserver l'intégrité pendant l'exécution et réduisent la probabilité que des attaquants puissent manipuler l'application avec succès.
Risques de sécurité liés aux WebView et aux deep links
Les composants de navigateur embarqués et les schémas de navigation peuvent introduire des vulnérabilités lorsqu'ils ne sont pas implémentés avec soin. L'injection dans des contextes WebView, la redirection malveillante via des deep links, et le détournement de session via la manipulation d'URL peuvent tous créer des ouvertures pour des actions non autorisées. Ces problèmes sont particulièrement importants dans la banque mobile car même une petite faille de navigation peut exposer des workflows liés à l'authentification, à la session ou au paiement.
Risques liés à la chaîne d'approvisionnement et aux composants tiers
Les applications bancaires mobiles modernes dépendent de SDK, bibliothèques et frameworks embarqués tiers. Bien que ces composants accélèrent le développement, ils introduisent aussi un risque quand ils sont obsolètes, vulnérables ou compromis. Le risque de chaîne d'approvisionnement devient de plus en plus important en sécurité mobile car les vulnérabilités peuvent provenir non seulement du code propre de la banque, mais aussi de dépendances externes sur lesquelles l'application s'appuie. L'ampleur du problème est claire dans la recherche, où des bibliothèques obsolètes affectaient 46 % des applications bancaires.
Preuves générées par le test de sécurité mobile
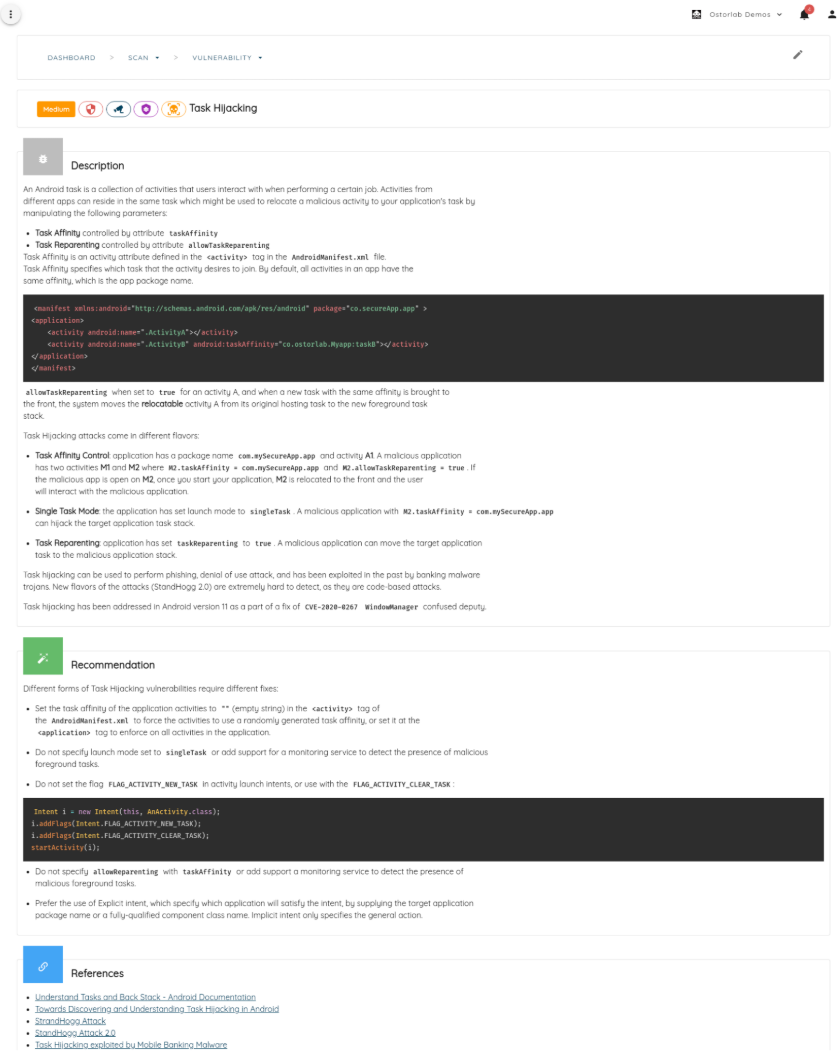
Une validation de sécurité efficace doit fournir plus qu'une liste de résultats théoriques. Elle devrait générer des preuves qui aident les équipes à comprendre ce qui a été trouvé, pourquoi cela compte, et comment le corriger. Ceci est particulièrement important dans les environnements bancaires, où les décisions de sécurité doivent souvent être examinées à la fois par les parties prenantes de l'ingénierie et de la conformité.
- Contexte de l'application décompilée
- Preuves d'activité du système de fichiers
- Couverture d'exécution des chemins de code
- Artefacts d'investigation prêts pour le triage
Considérations réglementaires et de conformité
Les institutions financières doivent aligner leurs programmes de sécurité bancaire mobile avec les réglementations sectorielles et les cadres de cybersécurité. Parce que les applications mobiles traitent des données clients sensibles et soutiennent des transactions critiques, les régulateurs attendent de plus en plus des institutions qu'elles démontrent des contrôles solides, des systèmes résilients et des pratiques de test continues.
Le test de sécurité soutient ces attentes en aidant les organisations à vérifier que les mesures de protection sont correctement implémentées et fonctionnent comme prévu. Il aide aussi les équipes de sécurité à renforcer l'assurance interne autour de la protection des données, de la sécurité des paiements et de la résilience opérationnelle.
NIS2
NIS2 introduit des obligations de cybersécurité et de gestion des risques pour les secteurs essentiels, y compris certaines parties de l'écosystème financier. Pour la banque mobile, cela renforce le besoin de visibilité sur le risque applicatif et de pratiques de résilience plus solides.
DORA
DORA se concentre sur la résilience opérationnelle et la gestion du risque ICT pour les institutions financières. Dans le contexte de la banque mobile, cela souligne l'importance de tester les services numériques critiques et de valider que les contrôles de sécurité restent efficaces dans le temps.
PCI DSS
PCI DSS définit des standards pour protéger les données liées au paiement. Toute application mobile impliquée dans le traitement des paiements doit s'aligner sur ces exigences pour aider à protéger les données de porteurs de carte et sécuriser les flux de transaction.
Directives FFIEC
Les directives FFIEC définissent des attentes de test de cybersécurité et d'audit dans le secteur financier. Pour les applications mobiles, cela renforce la nécessité d'une validation de sécurité reproductible et de preuves claires que le risque est surveillé et traité.
GLBA
GLBA exige des institutions qu'elles protègent les informations financières des consommateurs. Comme les applications bancaires mobiles traitent et stockent souvent ces données sous diverses formes, des mesures de test et de protection solides sont essentielles pour soutenir la conformité.
OWASP Mobile Top 10
L'OWASP Mobile Top 10 reste une référence utile pour comprendre les catégories courantes de risque mobile. Il peut aider les équipes à structurer leurs efforts de test et à communiquer les risques techniques de manière plus standardisée.
Intégrer le test de sécurité bancaire mobile dans le cycle de vie du développement
Une stratégie de sécurité mobile moderne ne devrait pas dépendre uniquement d'une évaluation occasionnelle post-développement. Parce que les applications bancaires évoluent rapidement, le test de sécurité doit être intégré dans le cycle de vie du développement afin que les problèmes puissent être identifiés plus tôt et réévalués après les changements.
Intégration CI/CD
Intégrer le scan de sécurité dans les pipelines CI/CD aide les équipes à détecter les problèmes plus tôt dans le processus de release et à maintenir une couverture de test plus cohérente à mesure que l'application évolue. Cela soutient un retour plus rapide et réduit le coût de la remédiation tardive.
Suivi des problèmes et workflows de remédiation
Les résultats de sécurité devraient se connecter naturellement aux systèmes de suivi des problèmes afin que les équipes d'ingénierie puissent les examiner, les prioriser et les résoudre de manière organisée. Cela améliore la collaboration entre la sécurité et le développement et aide à garantir que les vulnérabilités ne se perdent pas entre l'évaluation et la remédiation.
Contrôles d'identité et d'accès
L'accès aux plateformes de test, aux résultats et aux données de remédiation devrait être contrôlé avec soin, particulièrement dans les environnements financiers. Une gestion forte de l'identité et des accès autour des workflows de sécurité aide à protéger les informations sensibles et à maintenir la responsabilisation.
Réévaluation continue
Même de petites mises à jour d'application, des changements de dépendances, ou des modifications backend peuvent introduire de nouvelles faiblesses. La réévaluation continue aide à garantir que les contrôles de sécurité restent efficaces dans le temps plutôt que d'être traités comme des vérifications ponctuelles.
Les applications bancaires mobiles se trouvent au centre des services financiers modernes, mais leur importance en fait aussi des cibles de choix pour les attaquants. Protéger ces plateformes n'est pas un projet ponctuel. Cela exige un test continu, une résilience plus forte sur les appareils, les réseaux et les systèmes backend, et des preuves techniques qui aident les équipes à valider et corriger les problèmes efficacement.
En intégrant un test de sécurité mobile proactif dans le cycle de vie du développement, les institutions financières peuvent identifier les vulnérabilités avant qu'elles ne soient exploitées, renforcer la protection des workflows à haut risque, et mieux soutenir les attentes réglementaires. Dans un environnement financier de plus en plus mobile-first, ce niveau de diligence n'est plus optionnel. Il est essentiel pour réduire le risque, maintenir la confiance des clients, et offrir une expérience bancaire numérique plus sécurisée.
Comment Ostorlab aide les équipes bancaires
Si vous voulez appliquer cette approche à votre propre application bancaire, voici ce que fait Ostorlab, ce dont il a besoin de votre part, et où s'arrête son périmètre.
Ce que vous obtenez. Ostorlab teste chaque release de votre application bancaire : il se connecte, teste la build que vos clients téléchargent, y compris quand le TLS pinning et l'obfuscation sont en place, et suit l'application jusque dans les API et la logique métier derrière les comptes et les paiements. Chaque résultat d'un agent IA arrive avec un exploit fonctionnel que vous pouvez rejouer, et les résultats portent les types de preuves décrits ci-dessus : contexte de source décompilée, preuve du système de fichiers et couverture d'invocation de fonction. Les scans rapides se terminent généralement en 1 à 5 minutes et les scans complets en 15 à 45 minutes ; un pentest par agent IA va plus en profondeur et prend généralement quelques heures, selon l'application. Les résultats sont regroupés en tickets que vous pouvez assigner dans la plateforme ou envoyer vers Jira, ServiceNow et d'autres systèmes de ticketing.
Ce dont vous avez besoin.
- L'application. Pour commencer, recherchez votre application sur l'App Store ou Google Play et lancez un scan rapide gratuit sur ostorlab.co, sans connexion requise. Avec un compte, vous pouvez aussi téléverser un APK ou AAB pour Android ou un IPA non chiffré pour iOS, ou scanner une build TestFlight.
- Comptes de test pour les flux connectés. La connexion, les paiements et les modifications de compte ne sont couverts que lorsque le scan peut se connecter. Ajoutez des comptes de test dans la configuration du scan, plus un moyen de recevoir des codes à usage unique par SMS, TOTP ou e-mail. Pour les codes SMS, le support Ostorlab fournit un numéro de téléphone de test dédié que votre compte de test utilise. Les schémas personnalisés comme un clavier numérique aléatoire sont automatisés avec des scripts Appium ou gérés par l'équipe de support Ostorlab.
- Accès réseau. Les applications exposées sur internet n'ont besoin d'aucun accès spécial. Pour les backends qui ne sont pas exposés sur internet, autorisez les adresses IP du scanner, ou utilisez le scan on-premise pour scanner des applications et API de staging depuis l'intérieur de votre réseau.
- Un plan pour les protections de l'application. Les prérequis de scan mobile d'Ostorlab recommandent de tester avec toutes les protections activées, puis avec elles désactivées, pour voir quels résultats les protections masquaient.
Ce qui est dans le périmètre, et ce qui ne l'est pas.
- Dans le périmètre : les applications Android, iOS et HarmonyOS, les API et backends qu'elles appellent, l'authentification et les flux de codes à usage unique, et, avec le Mobile Shielding Scan, le shielding des applications Android et iOS.
- Les applications web et les API peuvent aussi être testées seules, sans application mobile. Le Web Agentic Deep Scan prend des URL ou domaines cibles, des identifiants de test, et, pour les API, un schéma OpenAPI, GraphQL ou WSDL.
- Ostorlab ne remplace pas votre test d'intrusion manuel. Il teste chaque release, ce qui permet de trouver des problèmes entre les tests manuels, et peut réduire l'effort de pentest manuel dont vous avez besoin. Conservez le test manuel pour le périmètre qui a besoin de jugement humain.
- Pour les cadres listés ci-dessus, Ostorlab vous aide à tester par rapport à leurs attentes de sécurité et vous donne des rapports que vous pouvez réutiliser comme preuve. Il n'exécute pas de threat-led penetration testing (TLPT) au titre de DORA, et les contrôles au-delà de la couche applicative, comme le réseau, la sécurité physique, les sauvegardes et la gestion des incidents, restent du ressort d'autres outils et équipes.
Preuves.
- Le Banking Report 2025 couvre la sécurité de plus de 500 applications bancaires mobiles parmi les plus utilisées.
- Bypassing Mobile App Shielding examine comment le shielding a tenu sur cinq applications bancaires en production.
- L'étude de cas Bumble montre Ostorlab dans un processus de release iOS et Android, avec des releases bloquées sur les résultats High et Critical jusqu'à ce que le correctif soit confirmé.
- Pour votre revue fournisseur : Ostorlab dispose d'un rapport SOC 2 Type II (critères de sécurité), du 18 nov. 2024 au 18 avr. 2025, et l'audit pour la période en cours est en cours. Sur le plan Enterprise, vous pouvez choisir une résidence des données aux États-Unis, dans l'Union européenne, le CCG ou l'Asie-Pacifique.
Prochaine étape. Commencez par un scan gratuit de votre application depuis le store, puis ajoutez des identifiants de test et lancez un scan complet pour couvrir les flux connectés. Pour planifier le test à travers vos releases, voir Ostorlab pour la banque ou réservez une démo.