Guía de pruebas de seguridad para aplicaciones móviles de banca
Proteger las aplicaciones móviles de banca requiere algo más que asegurar el cliente. Esta guía analiza los riesgos en dispositivos, redes y sistemas backend, y explica por qué las pruebas de seguridad móvil continuas son esenciales para proteger los datos financieros y las transacciones.
Los dispositivos móviles son hoy el principal canal digital a través del cual los clientes interactúan con las entidades financieras. Las aplicaciones bancarias modernas permiten consultar el saldo de las cuentas, transferir fondos, pagar facturas, gestionar beneficiarios y completar acciones relacionadas con la identidad directamente desde el dispositivo móvil. A medida que estas aplicaciones adquieren mayor protagonismo en la experiencia del cliente, también se vuelven más críticas para la postura de seguridad general de la entidad.
Dado que las aplicaciones móviles de banca procesan información financiera y personal muy sensible, son objetivos atractivos para los ciberdelincuentes. Los atacantes pueden intentar robar credenciales de autenticación, interceptar comunicaciones, abusar de API débiles o manipular los flujos de trabajo de las transacciones para obtener un beneficio económico. El riesgo se amplifica por la propia naturaleza de los entornos móviles: las aplicaciones bancarias se ejecutan en dispositivos que las entidades no controlan, se comunican con múltiples servicios de backend y dependen de una lógica compleja de autenticación, sesión y pago. Esta combinación crea una superficie de ataque amplia y dinámica.
Ante esta complejidad, las entidades financieras necesitan enfoques de pruebas de seguridad móvil modernas capaces de evaluar cómo se comportan las aplicaciones bancarias en el dispositivo, en la red y en los sistemas backend. Esto ayuda a los equipos a identificar debilidades antes, a validar si los datos sensibles y los flujos críticos están correctamente protegidos y a ofrecer a los equipos de ingeniería una orientación más clara para la corrección.
Por qué son importantes las pruebas de seguridad de la banca móvil
Las pruebas de seguridad de aplicaciones móviles, o MAST (Mobile Application Security Testing), se utilizan para evaluar la resiliencia de las aplicaciones móviles de banca mediante la identificación de vulnerabilidades antes de que puedan explotarse en ataques reales. Unas pruebas de seguridad móvil eficaces combinan análisis estático, evaluación dinámica y observación en tiempo de ejecución para examinar el código de la aplicación, su comportamiento durante la ejecución, el almacenamiento local y las comunicaciones de red. En lugar de producir únicamente hallazgos teóricos, las pruebas de seguridad móvil modernas también pueden generar evidencias técnicas, como registros, trazas y artefactos de ejecución, que ayudan a los equipos de ingeniería a verificar los problemas y a priorizar la corrección con confianza.
Las aplicaciones financieras móviles manejan parte de la información más sensible del ecosistema digital. Esto incluye datos de identidad personal, secretos de autenticación, registros de cuentas y detalles de transacciones. Cualquier debilidad que afecte a este entorno puede tener consecuencias financieras directas, además de un grave impacto reputacional y regulatorio.
Varios factores hacen que la seguridad de la banca móvil sea especialmente compleja. Las aplicaciones financieras procesan datos de alto valor y muy sensibles, lo que atrae de forma natural a los ciberdelincuentes. También se ejecutan en una gran variedad de equipos y sistemas operativos, como iOS, Android y, en algunos contextos, HarmonyOS, lo que aumenta el número de variables técnicas que los equipos de seguridad deben tener en cuenta. Al mismo tiempo, los usuarios pueden acceder a estas aplicaciones desde dispositivos no confiables o comprometidos, lo que genera una exposición adicional que las entidades no pueden controlar por completo.
En comparación con las aplicaciones web tradicionales, las aplicaciones móviles también introducen consideraciones de seguridad adicionales. Dependen del almacenamiento local, de entornos de ejecución, de componentes integrados, de permisos de la aplicación, de deep links y de frameworks específicos del ámbito móvil. Por ello, las organizaciones necesitan métodos de prueba que vayan más allá de las prácticas estándar de seguridad web y que tengan en cuenta las particularidades del ecosistema móvil.
Las pruebas de seguridad ayudan a las entidades financieras a verificar que los mecanismos de protección funcionan de forma coherente tanto en el frontend como en los sistemas backend. Permiten a los equipos identificar debilidades en los recorridos críticos del usuario, validar si los datos sensibles se tratan de forma segura y confirmar que los controles de seguridad siguen siendo eficaces a medida que la aplicación evoluciona con versiones y actualizaciones frecuentes. La magnitud de las debilidades existentes muestra por qué esto es importante: los secretos codificados de forma rígida afectaron a más del 50% de las aplicaciones del estudio, mientras que se encontraron bibliotecas desactualizadas en el 46%.
Para profundizar en los datos que respaldan estos hallazgos, lea el informe completo Banking Report 2025, basado en un estudio a gran escala de más de 500 aplicaciones móviles de banca
La superficie de ataque de la banca móvil
Una seguridad eficaz exige que las entidades consideren la banca móvil como un ecosistema completo y no como una aplicación aislada. Un entorno bancario típico abarca el dispositivo cliente, la capa de comunicación de red y los sistemas backend. Cada capa introduce un tipo de riesgo distinto, y los atacantes suelen desplazarse entre ellas en lugar de atacar solo una.
En el cliente, los principales activos en riesgo son las credenciales del usuario, la lógica de la aplicación y los datos procesados localmente. En la red, la principal preocupación son los datos en tránsito, incluidos los tokens de autenticación, los detalles de las cuentas y la información de las transacciones. En los sistemas backend, los activos de mayor valor incluyen los servicios de gestión de identidades, los registros financieros y la lógica de procesamiento de transacciones. Por lo tanto, proteger las aplicaciones móviles de banca requiere controles de seguridad coordinados en las tres capas.
| Capa | Activo principal en riesgo | Mitigación habitual |
|---|---|---|
| Cliente | Credenciales del usuario y lógica de la aplicación | Ofuscación y detección de root |
| Red | Datos en tránsito | Fijación de certificados y cifrado |
| Backend | Datos personales y financieros | IAM robusto y API gateways |
Riesgos a nivel de dispositivo
El dispositivo del usuario suele ser el primer punto de ataque en las amenazas a la banca móvil. Los atacantes pueden intentar aplicar ingeniería inversa a los binarios de la aplicación para entender cómo funciona, identificar funcionalidades ocultas o extraer secretos codificados de forma rígida. En dispositivos comprometidos, también pueden intentar inyectar malware o manipular la aplicación en tiempo de ejecución para eludir los controles de seguridad o cambiar su comportamiento durante la ejecución. Dado que las entidades financieras no pueden controlar por completo el estado ni el nivel de confianza del teléfono de un usuario, las protecciones a nivel de aplicación, como la ofuscación, las comprobaciones en tiempo de ejecución y las técnicas de hardening, son especialmente importantes. Esto cobra aún más relevancia en un mercado donde siguen siendo comunes las bases de aplicaciones antiguas: en un estudio a gran escala de más de 500 aplicaciones móviles de banca,25% de las aplicaciones iOS analizadas se publicaron entre 2008 y 2011, otro 22% entre 2011 y 2014, y 27% de las aplicaciones Android entre 2010 y 2013.
Riesgos de la comunicación de red
Las aplicaciones móviles de banca dependen en gran medida de la comunicación con las API de backend para la autenticación, el acceso a las cuentas y los flujos de pago. Si esta comunicación no está correctamente protegida, los atacantes pueden intentar ataques de intermediario (man-in-the-middle) para interceptar o modificar el tráfico. Esto puede exponer tokens de autenticación, datos de sesión o detalles de transacciones en tránsito. Un transporte seguro, la validación de certificados y una gestión de sesiones segura son esenciales para reducir este riesgo. La presencia persistente de prácticas de transporte débiles refuerza este punto: todavía se encontró HTTP en texto claro en el 20% de las aplicaciones bancarias analizadas.
Riesgos de los sistemas backend
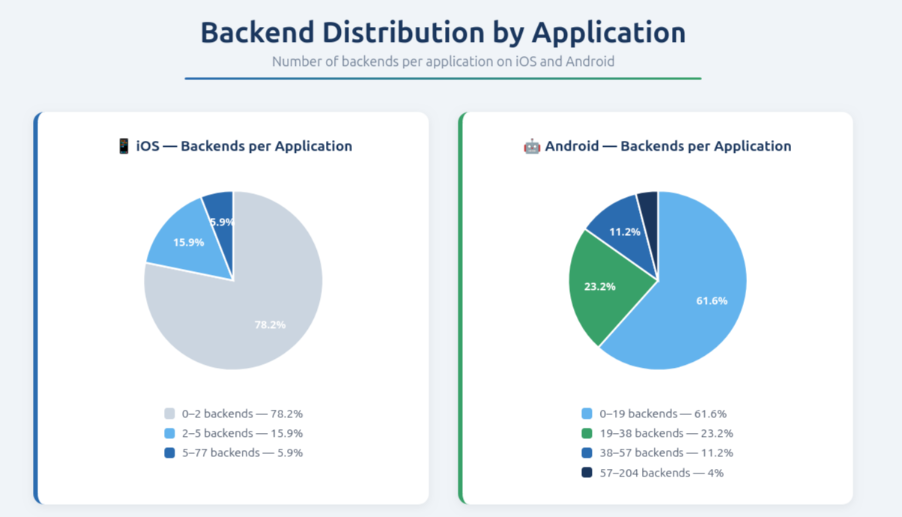
Incluso si el propio cliente móvil está bien protegido, las debilidades en la autenticación, la autorización o la validación de transacciones del backend pueden dar lugar a fraude o a fugas de datos. Los atacantes pueden explotar endpoints mal protegidos, flujos de identidad débiles o la ausencia de comprobaciones de autorización para acceder a registros sensibles o realizar acciones no autorizadas. En la práctica, la seguridad de la banca móvil es tan sólida como los sistemas backend que respaldan la aplicación. La concentración del backend también aumenta la exposición sistémica: el 78% de las aplicaciones bancarias de iOS del estudio se conectaba a dos backends o menos, y más del 77% de los backends de las aplicaciones bancarias estaba ubicado en Estados Unidos.
Esta concentración también es visible a nivel de infraestructura. El Banking Report 2025 de Ostorlab muestra que muchas aplicaciones móviles de banca dependen de un número limitado de sistemas backend, lo que aumenta la importancia de proteger las API, los servicios de identidad y las capas de validación de transacciones.
Flujos críticos de la banca móvil que requieren una protección sólida
Las aplicaciones móviles de banca dependen de un pequeño número de flujos de trabajo que conllevan un riesgo especialmente alto. Si estos flujos se ven comprometidos, los atacantes pueden obtener acceso no autorizado a las cuentas, redirigir transacciones o exponer datos financieros sensibles. Por ello, estas áreas deben tratarse como prioridades de seguridad durante las pruebas.
Autenticación y verificación de identidad
La autenticación es una de las funciones más críticas de una aplicación bancaria, ya que controla el acceso a todo el entorno del usuario. Las aplicaciones móviles de banca suelen combinar contraseñas, biometría, códigos de un solo uso y sistemas basados en tokens. Las pruebas de seguridad en este ámbito examinan si es posible eludir la lógica de autenticación, si los tokens de sesión son predecibles o están protegidos de forma inadecuada, si la verificación biométrica está implementada de forma segura y si los flujos de inicio de sesión pueden manipularse. Dado que la autenticación es la puerta de entrada a todas las operaciones sensibles, incluso pequeñas debilidades pueden tener consecuencias graves. Esto es especialmente relevante porque la autenticación biométrica aparece ya en el 65% de las aplicaciones bancarias, y aun así se observaron vulnerabilidades de omisión de la biometría en el 28% de ellas.
Seguridad de la gestión de sesiones
La gestión de sesiones determina cómo se mantiene la identidad de un usuario durante el uso de la aplicación y cómo se finaliza el acceso cuando la sesión caduca o el usuario cierra sesión. Una gestión de sesiones débil puede permitir que los atacantes secuestren sesiones activas, reutilicen credenciales caducadas o mantengan el acceso durante más tiempo del previsto. Por ello, las pruebas deben evaluar los controles del ciclo de vida de los tokens, el comportamiento del cierre de sesión, la lógica de caducidad, el almacenamiento de tokens y si es posible la fijación o la reutilización de sesiones en condiciones anómalas.
Protección de los flujos de pagos y transferencias
Los pagos y las transferencias se cuentan entre las acciones más sensibles de cualquier aplicación bancaria, ya que implican un movimiento directo de fondos. Las pruebas de seguridad deben verificar que las solicitudes de transacción no puedan modificarse mediante manipulación del lado del cliente, que los importes de los pagos y los datos de destino se validen correctamente y que las comprobaciones de autorización del backend se apliquen de forma coherente. La modificación no autorizada de transacciones sigue siendo uno de los escenarios de fraude más importantes en la banca móvil, por lo que este flujo requiere protecciones sólidas tanto en el cliente como en el servidor.
Seguridad de la gestión de beneficiarios
La gestión de beneficiarios es otra área de alto riesgo, porque muchos esquemas de fraude implican intentos de añadir destinatarios no autorizados o de modificar los datos de pago. Si los atacantes pueden alterar los registros de beneficiarios o redirigir los pagos a cuentas maliciosas, el impacto puede ser inmediato y grave. La validación sólida en el servidor, los flujos de aprobación y la supervisión son esenciales para proteger estas funcionalidades. Dado que la gestión de beneficiarios está estrechamente ligada al riesgo de fraude, debe evaluarse de forma continua como parte de las pruebas de seguridad móvil.
Vulnerabilidades comunes en las aplicaciones móviles de banca
Las aplicaciones móviles de banca pueden contener debilidades en múltiples capas técnicas, y estas vulnerabilidades pueden afectar tanto a la propia aplicación como al entorno financiero más amplio que la rodea. Comprender estas categorías ayuda a los equipos a concentrar las pruebas donde el riesgo es mayor.
Exposición de datos sensibles
La información sensible, como los tokens de autenticación, los identificadores personales y el material criptográfico, nunca debe almacenarse en ubicaciones inseguras. En las aplicaciones móviles, el riesgo suele aparecer cuando los secretos se escriben en bases de datos locales, preferencias compartidas, cachés, registros o capturas de pantalla. Una gestión insegura de la memoria también puede exponer datos valiosos durante la ejecución. Dado que las aplicaciones financieras procesan información de usuarios y transacciones muy confidencial, este tipo de debilidad puede conducir directamente al compromiso de cuentas o a la fuga de datos. No es un problema marginal: solo los secretos codificados de forma rígida afectaron a más del 50% de las aplicaciones analizadas, y expusieron claves de API, tokens o credenciales en el código.
Riesgos de seguridad en los flujos KYC
Los procesos de verificación de la identidad del cliente se integran cada vez más directamente en las aplicaciones móviles. La carga de documentos, la verificación mediante selfie y los pasos de captura de identidad generan una exposición adicional porque implican datos personales muy sensibles. Si estos flujos están mal protegidos, los artefactos de verificación de identidad pueden almacenarse de forma persistente, guardarse en caché de manera insegura o quedar expuestos por controles débiles del estado de la sesión. Las pruebas de seguridad deben tratar los procesos KYC no solo como funciones de negocio, sino también como flujos críticos de tratamiento de datos.
Debilidades en la implementación criptográfica
El cifrado desempeña un papel central en la protección de las aplicaciones bancarias, y sin embargo los errores de implementación siguen siendo frecuentes. Pueden surgir problemas cuando las aplicaciones se apoyan en algoritmos criptográficos obsoletos, utilizan claves codificadas de forma rígida o no gestionan correctamente la rotación y el ciclo de vida de las claves. Un diseño criptográfico débil puede socavar la confidencialidad de los datos almacenados y transmitidos, lo que lo convierte en una preocupación importante en entornos financieros donde la confianza y la integridad son esenciales.
Debilidades en los controles de seguridad del lado del cliente
Las decisiones de seguridad no deben depender únicamente de la lógica del lado del cliente, porque las aplicaciones móviles pueden someterse a ingeniería inversa y manipularse. Si las comprobaciones importantes se aplican solo en la propia aplicación, los atacantes pueden eludirlas modificando el comportamiento en tiempo de ejecución, abusando de controles ocultos o interactuando directamente con las API fuera de la interfaz prevista. Un diseño de seguridad sólido exige que las decisiones críticas se validen en el servidor en lugar de confiarlas únicamente al cliente.
Manipulación de la aplicación y resiliencia
Los atacantes pueden intentar abusar de la depuración, inyectar código en tiempo de ejecución, modificar el código o instrumentar la aplicación sin autorización para comprender o alterar su comportamiento. En una aplicación bancaria, esto puede debilitar los límites de confianza y facilitar abusos posteriores. Las técnicas de hardening y de resiliencia de la aplicación ayudan a preservar la integridad durante la ejecución y reducen la probabilidad de que los atacantes logren manipularla.
Riesgos de seguridad en WebView y deep links
Los componentes de navegador integrados y los esquemas de navegación pueden introducir vulnerabilidades cuando no se implementan con cuidado. La inyección en contextos de WebView, la redirección maliciosa mediante deep links y el secuestro de sesiones mediante la manipulación de URL pueden abrir la puerta a acciones no autorizadas. Estos problemas son especialmente importantes en la banca móvil, porque incluso un pequeño fallo de navegación puede exponer flujos de autenticación, de sesión o relacionados con pagos.
Riesgos de la cadena de suministro y de los componentes de terceros
Las aplicaciones móviles de banca modernas dependen de SDK, bibliotecas y frameworks integrados de terceros. Aunque estos componentes aceleran el desarrollo, también introducen riesgos cuando están desactualizados, son vulnerables o están comprometidos. El riesgo de la cadena de suministro es cada vez más importante en la seguridad móvil, porque las vulnerabilidades pueden originarse no solo en el código propio del banco, sino también en las dependencias externas de las que depende la aplicación. La magnitud del problema queda clara en la investigación, donde las bibliotecas desactualizadas afectaron al 46% de las aplicaciones bancarias.
Evidencias generadas por las pruebas de seguridad móvil
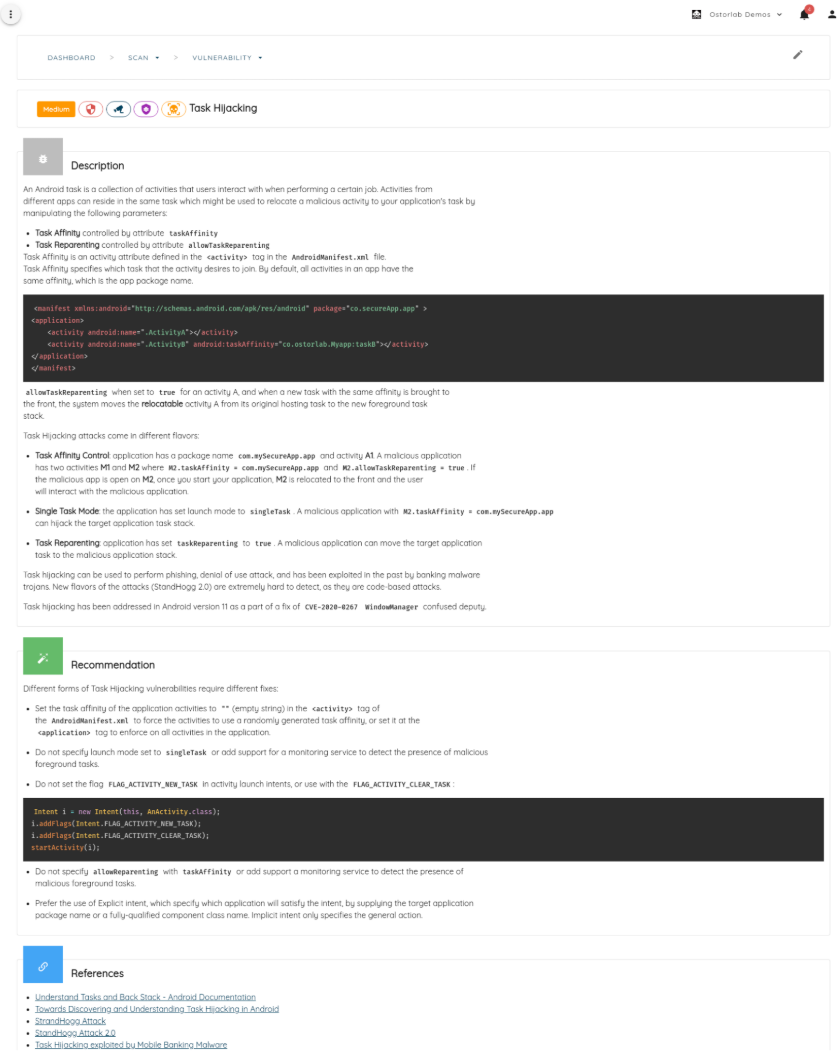
Una validación de seguridad eficaz debe ofrecer algo más que una lista de hallazgos teóricos. Debe generar evidencias que ayuden a los equipos a entender qué se encontró, por qué es importante y cómo corregirlo. Esto es especialmente importante en los entornos bancarios, donde las decisiones de seguridad suelen tener que ser revisadas tanto por los equipos de ingeniería como por las partes interesadas de cumplimiento normativo.
- Contexto de la aplicación descompilada
- Evidencias de la actividad del sistema de archivos
- Cobertura de ejecución de rutas de código
- Artefactos de investigación listos para el triaje
Consideraciones regulatorias y de cumplimiento normativo
Las entidades financieras deben alinear sus programas de seguridad de la banca móvil con las normativas del sector y los marcos de ciberseguridad. Dado que las aplicaciones móviles manejan datos sensibles de los clientes y respaldan transacciones críticas, los reguladores esperan cada vez más que las entidades demuestren controles sólidos, sistemas resilientes y prácticas de pruebas continuas.
Las pruebas de seguridad respaldan estas expectativas al ayudar a las organizaciones a verificar que las salvaguardas se implementan correctamente y funcionan según lo previsto. También ayudan a los equipos de seguridad a construir una garantía interna más sólida en materia de protección de datos, seguridad de los pagos y resiliencia operativa.
NIS2
NIS2 introduce obligaciones de ciberseguridad y de gestión de riesgos para los sectores esenciales, incluidas partes del ecosistema financiero. Para la banca móvil, esto refuerza la necesidad de visibilidad sobre el riesgo de las aplicaciones y de prácticas de resiliencia más sólidas.
DORA
DORA se centra en la resiliencia operativa y la gestión del riesgo de las TIC para las entidades financieras. En el contexto de la banca móvil, esto subraya la importancia de probar los servicios digitales críticos y de validar que los controles de seguridad siguen siendo eficaces con el tiempo.
PCI DSS
PCI DSS define estándares para proteger los datos relacionados con los pagos. Toda aplicación móvil que participe en el procesamiento de pagos debe ajustarse a estos requisitos para ayudar a proteger los datos de los titulares de tarjetas y asegurar los flujos de transacciones.
Directrices de la FFIEC
Las directrices de la FFIEC establecen las expectativas de pruebas de ciberseguridad y de auditoría en el sector financiero. Para las aplicaciones móviles, esto refuerza la necesidad de una validación de seguridad repetible y de evidencias claras de que el riesgo se supervisa y se aborda.
GLBA
La GLBA exige a las entidades que protejan la información financiera de los consumidores. Dado que las aplicaciones de banca móvil suelen procesar y almacenar estos datos de diversas formas, las pruebas sólidas y las medidas de protección son esenciales para respaldar el cumplimiento normativo.
OWASP Mobile Top 10
El OWASP Mobile Top 10 sigue siendo una referencia útil para comprender las categorías habituales de riesgo móvil. Puede ayudar a los equipos a estructurar las pruebas y a comunicar los riesgos técnicos de una forma más estandarizada.
Integración de las pruebas de seguridad de la banca móvil en el ciclo de vida de desarrollo
Una estrategia de seguridad móvil moderna no debe depender únicamente de evaluaciones ocasionales posteriores al desarrollo. Dado que las aplicaciones bancarias evolucionan con rapidez, las pruebas de seguridad deben integrarse en el ciclo de vida de desarrollo para que los problemas puedan identificarse antes y reevaluarse tras los cambios.
Integración con CI/CD
Integrar el escaneo de seguridad en los pipelines de CI/CD ayuda a los equipos a detectar problemas antes en el proceso de publicación y a mantener una cobertura de pruebas más coherente a medida que la aplicación evoluciona. Esto favorece una retroalimentación más rápida y reduce el coste de las correcciones en fases tardías.
Seguimiento de incidencias y flujos de corrección
Los hallazgos de seguridad deben conectarse de forma natural con los sistemas de seguimiento de incidencias para que los equipos de ingeniería puedan revisarlos, priorizarlos y resolverlos de manera organizada. Esto mejora la colaboración entre seguridad y desarrollo y ayuda a garantizar que las vulnerabilidades no se pierdan entre la evaluación y la corrección.
Controles de identidad y de acceso
El acceso a las plataformas de pruebas, a los hallazgos y a los datos de corrección debe controlarse cuidadosamente, especialmente en entornos financieros. Una gestión sólida de identidades y accesos en torno a los flujos de trabajo de seguridad ayuda a proteger la información sensible y a mantener la trazabilidad de responsabilidades.
Reevaluación continua
Incluso pequeñas actualizaciones de la aplicación, cambios en las dependencias o modificaciones del backend pueden introducir nuevas debilidades. La reevaluación continua ayuda a garantizar que los controles de seguridad sigan siendo eficaces con el tiempo, en lugar de tratarse como comprobaciones puntuales.
Las aplicaciones móviles de banca están en el centro de los servicios financieros modernos, pero su importancia también las convierte en objetivos prioritarios para los atacantes. Proteger estas plataformas no es un proyecto puntual. Requiere pruebas continuas, una mayor resiliencia en dispositivos, redes y sistemas backend, y evidencias técnicas que ayuden a los equipos a validar y corregir los problemas de forma eficiente.
Al integrar pruebas de seguridad móvil proactivas en el ciclo de vida de desarrollo, las entidades financieras pueden identificar vulnerabilidades antes de que sean explotadas, reforzar la protección de los flujos de alto riesgo y respaldar mejor las expectativas regulatorias. En un entorno financiero cada vez más centrado en lo móvil, este nivel de diligencia ya no es opcional. Es esencial para reducir el riesgo, mantener la confianza de los clientes y ofrecer una experiencia de banca digital más segura.
Cómo ayuda Ostorlab a los equipos de banca
Si desea aplicar este enfoque a su propia aplicación de banca, esto es lo que hace Ostorlab, lo que necesita de usted y dónde termina su alcance.
Qué obtiene. Ostorlab prueba cada versión de su aplicación de banca: inicia sesión, prueba la compilación que descargan sus clientes, incluso cuando hay TLS pinning y ofuscación, y sigue a la aplicación hacia las API y la lógica de negocio que hay detrás de las cuentas y los pagos. Cada hallazgo de un agente de IA incluye un exploit funcional que puede reproducir, y los hallazgos incorporan los tipos de evidencia descritos anteriormente: contexto del código fuente descompilado, evidencias del sistema de archivos y cobertura de invocación de funciones. Los escaneos rápidos suelen terminar en 1 a 5 minutos y los escaneos completos en 15 a 45 minutos; un pentest con agentes de IA llega más a fondo y suele tardar unas horas, según la aplicación. Los hallazgos se agrupan en tickets que puede asignar en la plataforma o enviar a Jira, ServiceNow y otros sistemas de tickets.
Qué necesita.
- La aplicación. Para empezar, busque su aplicación en la App Store o en Google Play y ejecute un escaneo rápido gratuito en ostorlab.co, sin necesidad de iniciar sesión. Con una cuenta, también puede subir un APK o AAB para Android o un IPA sin cifrar para iOS, o escanear una compilación de TestFlight.
- Cuentas de prueba para los flujos con sesión iniciada. El inicio de sesión, los pagos y los cambios en las cuentas solo se cubren cuando el escaneo puede iniciar sesión. Añada cuentas de prueba en la configuración del escaneo, además de una forma de recibir códigos de un solo uso por SMS, TOTP o correo electrónico. Para los códigos por SMS, el soporte de Ostorlab proporciona un número de teléfono de pruebas dedicado que utiliza su cuenta de prueba. Los esquemas personalizados, como un teclado numérico aleatorio, se automatizan con scripts de Appium o los gestiona el equipo de soporte de Ostorlab.
- Acceso de red. Las aplicaciones expuestas a internet no necesitan ningún acceso especial. Para los backends que no están expuestos a internet, permita las direcciones IP del escáner o utilice el escaneo local (on-premises) para escanear aplicaciones y API de preproducción desde el interior de su red.
- Un plan para las protecciones de la aplicación. Los requisitos previos para los escaneos móviles de Ostorlab recomiendan probar con todas las protecciones activadas y después con ellas desactivadas, para ver qué hallazgos ocultaban las protecciones.
Qué está dentro del alcance y qué no.
- Dentro del alcance: aplicaciones Android, iOS y HarmonyOS, las API y los backends a los que llaman, los flujos de autenticación y de códigos de un solo uso y, con el Mobile Shielding Scan, el blindaje de aplicaciones Android e iOS.
- Las aplicaciones web y las API también pueden probarse por separado, sin una aplicación móvil. El Web Agentic Deep Scan admite URL o dominios de destino, credenciales de prueba y, para las API, un esquema OpenAPI, GraphQL o WSDL.
- Ostorlab no sustituye su pentest manual. Prueba cada versión, de modo que los problemas se detectan entre una prueba manual y otra, y puede reducir el esfuerzo de pentest manual que necesita. Reserve las pruebas manuales para el alcance que requiere criterio humano.
- Para los marcos mencionados anteriormente, Ostorlab le ayuda a probar frente a sus expectativas de seguridad y le ofrece informes que puede reutilizar como evidencia. No realiza pruebas de penetración dirigidas por amenazas (TLPT) conforme a DORA, y los controles que van más allá de la capa de aplicación, como la red, la seguridad física, las copias de seguridad y la gestión de incidentes, quedan en manos de otras herramientas y equipos.
Evidencias.
- El Banking Report 2025 abarca la seguridad de más de 500 de las principales aplicaciones móviles de banca.
- Bypassing Mobile App Shielding analiza cómo resistió el blindaje en cinco aplicaciones bancarias en producción.
- El caso de éxito de Bumble muestra a Ostorlab en un proceso de publicación para iOS y Android, con versiones bloqueadas por hallazgos de severidad alta y crítica hasta que se confirma la corrección.
- Para la evaluación de su proveedor: Ostorlab dispone de un informe SOC 2 Tipo II (criterios de seguridad), del 18 de noviembre de 2024 al 18 de abril de 2025, y la auditoría del período actual está en curso. En el plan Enterprise puede elegir la residencia de los datos en Estados Unidos, la Unión Europea, el GCC o Asia-Pacífico.
Siguiente paso. Comience con un escaneo gratuito de su aplicación desde la tienda, y luego añada credenciales de prueba y ejecute un escaneo completo para cubrir los flujos con sesión iniciada. Para planificar las pruebas a lo largo de sus versiones, consulte Ostorlab para banca o reserve una demostración.