Guide du test de sécurité des applications de santé
Comment tester la sécurité des portails patients, des applications médicales, des API et des SaMD : risques liés aux ePHI, obligations HIPAA et RGPD, tests dans le SDLC, surveillance continue et réponse aux incidents.
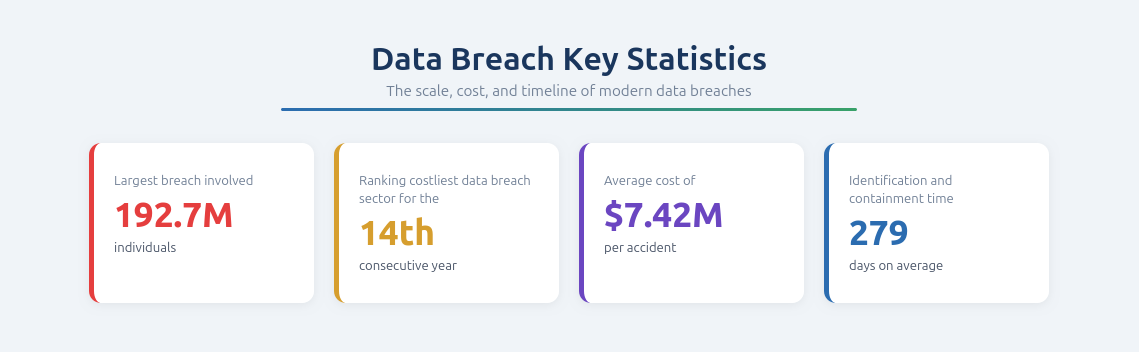
Le secteur de la santé est aujourd'hui l'un des plus ciblés, sous l'effet de l'adoption rapide de technologies numériques comme les applications de santé mobiles, les portails patients et les API. Selon The HIPAA Journal, en 2024, les violations de données dans le secteur de la santé ont touché plus de 289 millions de personnes, soit une hausse de 58 % par rapport à l'année précédente. L'attaque par ransomware contre Change Healthcare a, à elle seule, touché environ 192,7 millions de personnes, ce qui en fait la plus grande violation de données de santé de l'histoire.
À mesure que la prestation de soins repose sur les applications, la surface d'attaque se déplace vers la couche applicative, là où les données sensibles sont traitées et exposées. Il en résulte des risques croisés pour la sécurité des patients, les données sensibles et la conformité réglementaire, ce qui fait du test de sécurité applicative un élément essentiel pour préserver la résilience et la confiance.
La transformation numérique de la santé et ses implications pour la sécurité
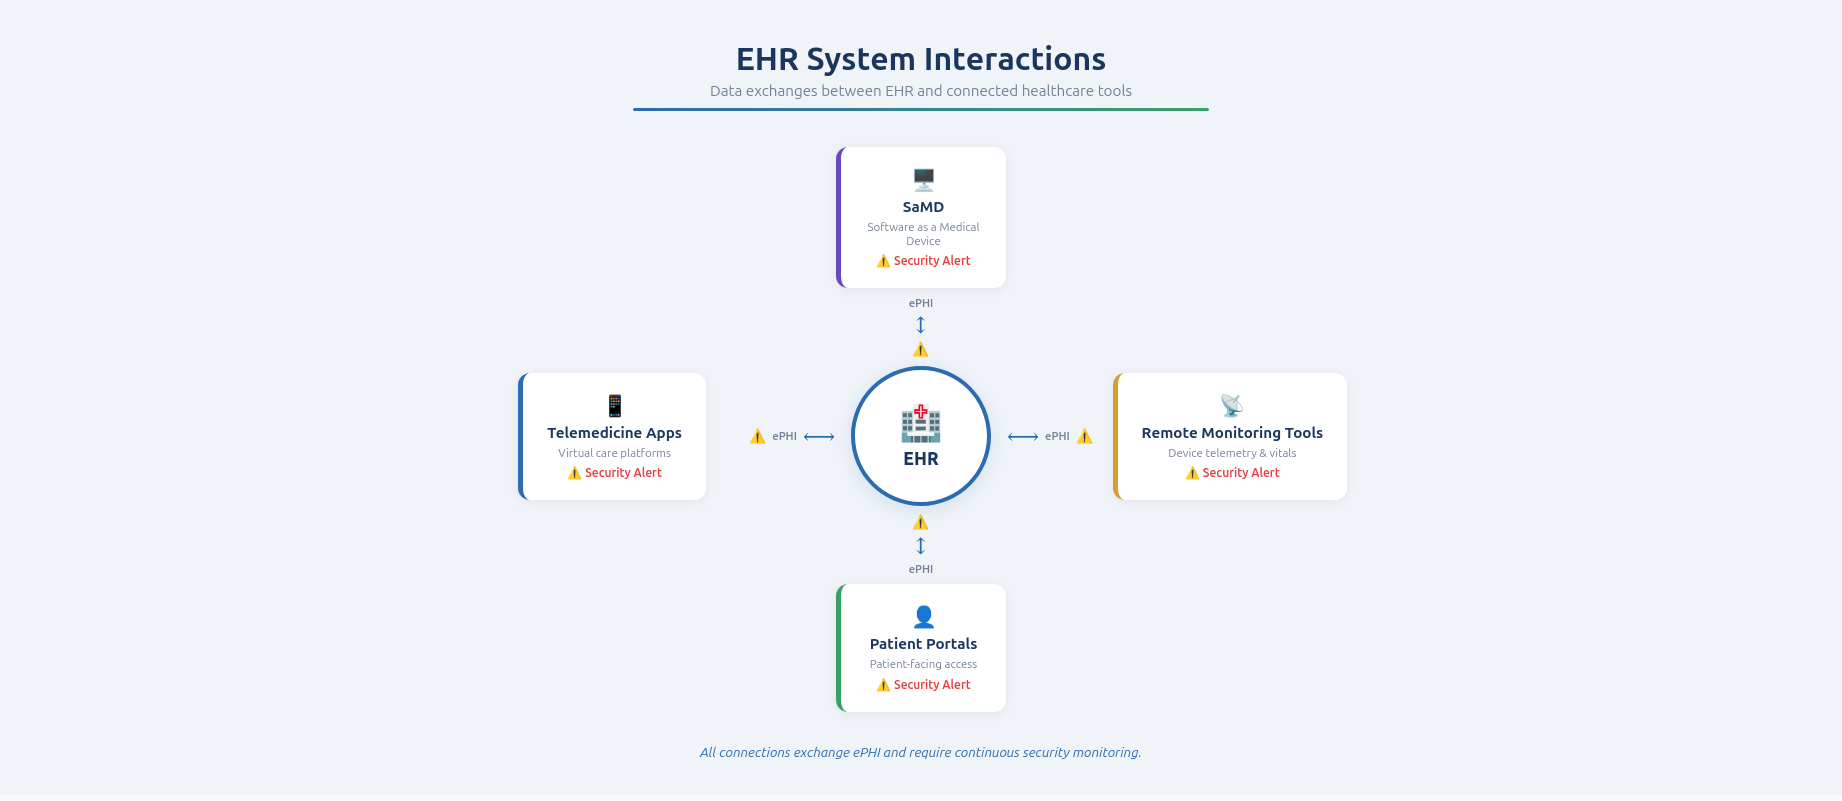
La santé est passée de systèmes isolés à des écosystèmes interconnectés, pilotés par les applications. Les dossiers médicaux électroniques s'intègrent désormais aux applications de télémédecine, aux portails patients, aux outils de suivi à distance et aux services cloud-native, ce qui permet des échanges de données en temps réel et des soins plus efficaces. Si cela améliore l'accessibilité et le fonctionnement des structures de soins, chaque point d'intégration introduit un risque de sécurité potentiel. La Commission européenne indique que le secteur de la santé a connu davantage d'incidents de cybersécurité en 2023 que tout autre secteur critique, ce qui reflète la complexité de la sécurisation de ces environnements.
Cette évolution élargit la surface d'attaque de la couche applicative. Les applications mobiles et web constituent les principaux points d'entrée, les API facilitent les échanges de données critiques, et les logiciels en tant que dispositifs médicaux (Software as a Medical Device) relient les vulnérabilités logicielles aux résultats cliniques. Les dépendances tierces amplifient le risque : plus de 80 % des dossiers de santé volés ces dernières années provenaient de services externes plutôt que directement des hôpitaux.
La prolifération des applications complique encore la sécurité. Des environnements fragmentés, des systèmes obsolètes et des API non répertoriées réduisent la visibilité et laissent les vulnérabilités persister. Le test continu de la sécurité applicative est indispensable pour garder le contrôle, identifier les risques tôt et suivre le rythme de la complexité de la santé moderne.
La nature sensible des données de santé
Les données de santé ont une valeur unique, car elles réunissent dans un même dossier des informations personnelles, médicales et financières. Elles constituent donc une cible de choix pour les cybercriminels, qui peuvent les exploiter pour l'usurpation d'identité, la fraude à l'assurance ou la revente sur les marchés clandestins. Contrairement aux données financières, les informations de santé sont difficiles à modifier une fois compromises, ce qui accroît à la fois leur valeur à long terme et l'impact potentiel d'une violation sur les personnes et les organisations.
Pour la 14e année consécutive, le secteur de la santé connaît les violations de données les plus coûteuses de tous les secteurs, avec un coût moyen atteignant 7,42 millions de dollars par incident.
IBM Security - Rapport Cost of a Data Breach 2025
Ces données sensibles sont réparties sur plusieurs couches des applications de santé modernes. Elles se trouvent dans les interfaces mobiles et web, dans les systèmes backend qui traitent et gèrent les flux de travail, dans les API qui assurent l'interopérabilité et dans les dispositifs connectés qui génèrent des données patient en temps réel. Elles sont souvent stockées dans des environnements cloud, ce qui multiplie encore les points d'exposition potentiels. Une vulnérabilité dans l'un de ces composants peut compromettre l'ensemble du flux de données, d'où l'importance d'une sécurité de bout en bout.
Les informations de santé protégées électroniques (ePHI) sont au cœur de ces risques et doivent être sécurisées à tous les niveaux applicatifs. Le test de sécurité applicative joue un rôle essentiel pour identifier où les ePHI sont traitées, stockées et transmises, tout en validant les contrôles d'accès, le chiffrement et les pratiques de traitement des données. En détectant les vulnérabilités de manière proactive, les organisations peuvent empêcher les accès non autorisés et les fuites de données, et garantir à la fois la conformité réglementaire et la confiance des patients.
Réglementation, conformité et développement sécurisé dans les applications de santé
Les applications de santé sont soumises à des réglementations strictes visant à protéger les données des patients et l'intégrité des systèmes. HIPAA aux États-Unis, le RGPD en Europe et des initiatives comme le plan d'action de l'UE pour la cybersécurité des hôpitaux fixent des exigences claires pour le traitement des données. Des normes telles que ISO/IEC 27001, HITRUST CSF et SOC 2 définissent des attentes en matière de gestion des risques, de contrôle d'accès et d'auditabilité. Les applications sont l'interface principale des ePHI : leur sécurité est donc au cœur de la conformité, de la continuité opérationnelle et de la confiance des patients.
Des cadres de sécurité structurés dans le processus de développement sont essentiels. Un cycle de vie de développement logiciel sécurisé (SDLC) intègre la sécurité de la conception jusqu'au déploiement et à la maintenance, avec des contrôles, des politiques internes et une validation continue. Le test de sécurité applicative identifie les vulnérabilités tôt, valide des mécanismes comme l'authentification et le chiffrement, et garantit une sécurité durable.
Les cadres de conformité offrent une approche structurée de la gestion des risques et de la responsabilité. Les organisations doivent mettre en œuvre des contrôles, réaliser des évaluations et tenir à jour une documentation pour satisfaire des normes comme HITRUST, ISO 27001 ou SOC 2. Le test de sécurité applicative apporte des preuves mesurables que les vulnérabilités sont traitées de façon systématique, aligne les pratiques sur les attentes réglementaires et renforce la posture de sécurité globale.
Comprendre les menaces de la couche applicative dans la santé
Les applications de santé sont des cibles de choix pour les cyberattaques, car elles donnent un accès direct à des données très sensibles et à des systèmes critiques. Beaucoup de ces applications sont accessibles publiquement, des portails patients aux applications mobiles, ce qui augmente la probabilité d'exposition. Des statistiques récentes indiquent que le piratage et les incidents informatiques représentent désormais plus de 80 % de l'ensemble des violations de données de santé de grande ampleur. Parallèlement, des cycles de développement rapides et des mises à jour fréquentes peuvent introduire des vulnérabilités si la sécurité n'est pas pleinement intégrée au processus de développement. Ces facteurs font de la couche applicative l'un des points d'attaque les plus attractifs et les plus efficaces pour les adversaires.
Parmi les vulnérabilités courantes des applications de santé figurent les API non sécurisées, les mécanismes d'authentification faibles, la mauvaise gestion des données sensibles et les mauvaises configurations. Les composants tiers, tels que les bibliothèques externes, les SDK ou les services, amplifient encore le risque, car toute faille dans ces dépendances peut être héritée par l'application. L'exploitation de ces faiblesses permet aux attaquants d'accéder à des informations confidentielles, de manipuler le comportement de l'application ou de s'introduire sans autorisation dans des systèmes internes. Corriger ces vulnérabilités exige des tests et une surveillance continus et complets sur toutes les couches de l'écosystème applicatif.
Les conséquences des défaillances de sécurité applicative dans la santé peuvent être graves. Les violations de données peuvent exposer des informations sensibles sur les patients, nuire à la réputation de l'organisation et entraîner des sanctions financières et réglementaires. Les perturbations des applications peuvent interrompre les flux de travail cliniques, retarder la prise en charge des patients et compromettre la continuité opérationnelle. Dans les cas extrêmes, des attaquants peuvent tirer parti de vulnérabilités pour prendre le contrôle non autorisé de systèmes critiques, ce qui souligne pourquoi la sécurisation des applications est essentielle pour protéger à la fois les opérations de santé et la sécurité des patients.
Sécuriser l'écosystème applicatif de la santé
Sécuriser les applications de santé exige une approche globale couvrant les applications destinées aux patients, les API, les logiciels utilisés dans les dispositifs médicaux et les intégrations tierces. Les applications destinées aux patients, comme les applications mobiles et les portails web, doivent être testées en profondeur pour s'assurer qu'elles protègent les interactions des utilisateurs et traitent les données sensibles de manière sécurisée. Cela comprend la validation des processus d'authentification, la vérification du stockage sécurisé des données et la protection contre les vulnérabilités courantes. Ces applications étant directement exposées aux utilisateurs, toute faiblesse peut être exploitée rapidement, ce qui en fait un élément critique de la posture de sécurité globale.
Les API jouent un rôle central dans les architectures de santé modernes en permettant des échanges de données fluides entre systèmes, mais elles introduisent aussi des risques importants si elles ne sont pas correctement sécurisées. Le test de sécurité des API porte sur :
- L'identification des endpoints exposés
- La validation des contrôles d'accès et de l'authentification
- La vérification que les données sensibles ne sont pas divulguées de manière inappropriée
Les logiciels en tant que dispositifs médicaux (SaMD) ajoutent une couche de responsabilité supplémentaire. Ces applications influencent directement les résultats cliniques : leurs vulnérabilités peuvent donc avoir des conséquences concrètes sur la sécurité des patients. Les tests doivent garantir que les SaMD sont résilients, conformes et capables de fonctionner de manière sécurisée en environnement clinique.
Les composants et intégrations tiers, notamment les bibliothèques externes, les SDK et les services, élargissent encore la surface d'attaque. S'ils accélèrent le développement et ajoutent des fonctionnalités, toute vulnérabilité dans ces dépendances peut compromettre l'ensemble du système. Les stratégies de sécurité efficaces comprennent une évaluation continue de ces composants afin de s'assurer qu'ils n'introduisent pas de risques cachés, ce qui renforce l'intégrité et la sécurité de tout l'écosystème applicatif de la santé.
Les défis de visibilité en sécurité des applications de santé
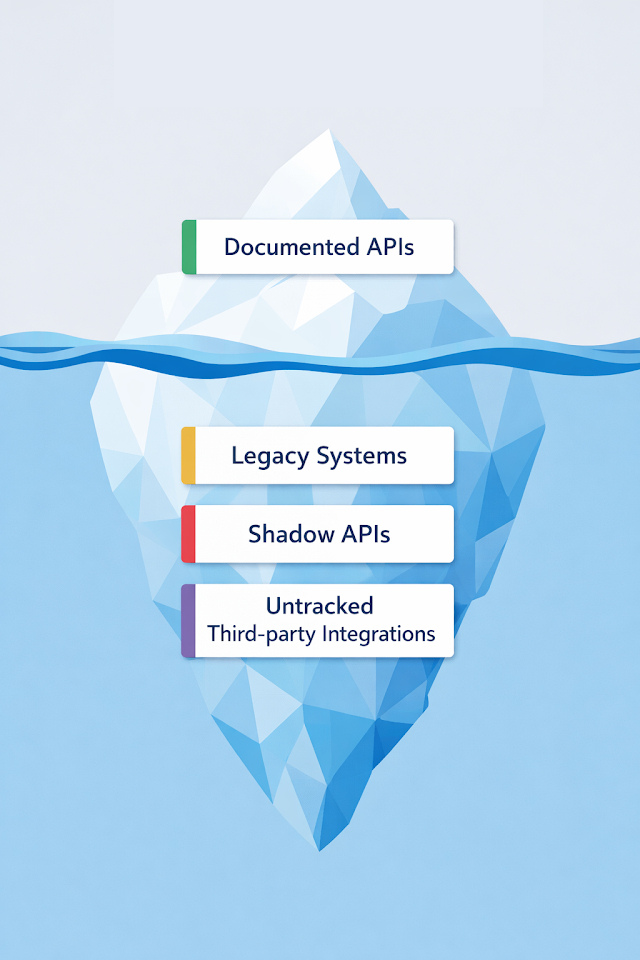
L'un des principaux défis des organisations de santé est le manque de visibilité sur leurs environnements applicatifs. Des applications non surveillées, des API fantômes et des systèmes obsolètes peuvent subsister sans supervision et créer des risques cachés, souvent négligés lors des évaluations de sécurité. Ces actifs non répertoriés deviennent des cibles privilégiées pour les attaquants, car des vulnérabilités peuvent y exister sans être remarquées et être exploitées avant d'être détectées. Maintenir une visibilité claire sur tous les composants applicatifs est donc essentiel pour réduire l'exposition et garantir une posture de sécurité solide.
Les environnements de santé sont très dynamiques : de nouvelles applications, mises à jour et intégrations y sont introduites régulièrement. La découverte continue est essentielle pour tenir un inventaire précis des actifs et suivre les changements au fur et à mesure. Ce processus garantit que toutes les applications et API sont incluses dans les tests de sécurité et surveillées efficacement. Les éléments clés de la découverte continue sont :
- Cartographier toutes les applications et API actives de l'écosystème
- Suivre en temps réel les changements de version et les mises à jour
- Identifier les actifs jusque-là inconnus ou oubliés
La gestion de la surface d'attaque complète la découverte continue en offrant une approche structurée pour évaluer et surveiller les actifs exposés. En tenant à jour une cartographie de l'écosystème applicatif, les organisations comprennent mieux leur exposition au risque, peuvent hiérarchiser leurs efforts de sécurité et s'assurer qu'aucun composant critique n'est négligé. Cette approche systématique renforce l'efficacité du test de sécurité applicative et la posture de sécurité globale de l'organisation.
Construire une stratégie solide de test de sécurité des applications de santé
Intégrer les tests de sécurité dans le cycle de développement
Une stratégie solide de sécurité des applications de santé commence par l'intégration des tests directement dans le cycle de développement logiciel. Identifier les vulnérabilités tôt, pendant la conception et le développement, réduit considérablement le risque d'exposer des données sensibles ou de perturber des services de santé critiques. En intégrant les tests de sécurité aux pipelines CI/CD, les organisations peuvent automatiser des contrôles récurrents et garantir une couverture homogène à chaque mise à jour et déploiement d'application.
Les pratiques clés comprennent :
- La modélisation des menaces dès le départ pour identifier les faiblesses potentielles dans la logique et l'architecture de l'application
- L'intégration d'outils d'analyse statique pour détecter les erreurs de code avant le déploiement
- Le test automatisé de l'authentification, du traitement des données et des mécanismes de chiffrement dans les workflows CI/CD
- La validation régulière des API et des dépendances tierces pour garantir le respect des normes de sécurité
Cette approche proactive garantit que la sécurité n'est pas une réflexion après coup, mais une partie intégrante du développement applicatif. Les organisations qui adoptent cette méthode obtiennent une vision continue de leur posture de risque et peuvent corriger les problèmes avant qu'ils n'affectent les patients ou les opérations, ce qui crée une culture du développement sécurisé au sein de l'équipe.
Test et surveillance continus de la sécurité applicative
Une stratégie de test continu est indispensable pour suivre le rythme des mises à jour logicielles fréquentes, des nouvelles intégrations et de l'évolution du paysage des menaces. Les stratégies efficaces combinent plusieurs méthodes de test, notamment :
- Test statique de sécurité des applications (SAST) : examine le code source à la recherche de vulnérabilités potentielles avant le déploiement
- Test dynamique de sécurité des applications (DAST) : évalue les applications en cours d'exécution pour identifier les vulnérabilités à l'exécution et les failles de logique
- Test des API: évalue la sécurité des interfaces qui relient plusieurs systèmes, en veillant à ce que les données sensibles ne soient pas exposées via des endpoints inappropriés
En superposant ces approches, les organisations peuvent détecter des vulnérabilités jusque-là inconnues, empêcher l'exploitation des points faibles et maintenir une posture de sécurité résiliente. La surveillance continue permet d'identifier rapidement les menaces émergentes et les risques nouvellement introduits, afin que les équipes puissent réagir efficacement avant que les données des patients ou les systèmes critiques ne soient compromis.
| Méthode de test | Quand elle intervient | Ce qu'elle détecte |
|---|---|---|
| SAST | Pendant le codage | Failles de logique, identifiants codés en dur. |
| DAST | À l'exécution | Problèmes d'authentification, XSS, erreurs de configuration. |
| Test des API | Pendant l'intégration | Divulgation inappropriée de données, autorisation défaillante. |
| Scan agentique | En continu | Vulnérabilités complexes en plusieurs étapes (pilotées par l'IA). |
Aligner la sécurité applicative sur les exigences de conformité de la santé
La sécurité des applications de santé est étroitement liée à la conformité réglementaire dans ce secteur. Les pratiques de test alignées sur des cadres tels que HIPAA, le RGPD, HITRUST et ISO 27001 protègent non seulement les données, mais démontrent aussi que les organisations gèrent activement le risque. Cet alignement facilite les audits, réduit les sanctions réglementaires et renforce la confiance des parties prenantes.
Un test de sécurité efficace, axé sur la conformité, consiste à :
- Faire correspondre la couverture des tests aux contrôles réglementaires et sectoriels
- Générer des rapports exploitables démontrant que les vulnérabilités sont traitées de façon systématique
- Valider que le traitement des données, les contrôles d'accès et les mécanismes de chiffrement répondent aux attentes de conformité
- Conserver des pistes d'audit des activités de test de sécurité et de remédiation pour garantir la responsabilité
Une stratégie bien alignée garantit que sécurité et conformité travaillent main dans la main, au lieu de fonctionner en silos séparés. En validant en continu les contrôles sur l'ensemble des applications, les organisations peuvent conserver la confiance des autorités tout en garantissant la protection des données sensibles des patients.
Se préparer à la détection et à la réponse aux incidents au niveau applicatif
Même avec des mesures préventives complètes, des violations et des incidents au niveau applicatif peuvent encore se produire. Les organisations de santé doivent être prêtes à détecter et à réagir rapidement pour limiter l'impact sur la sécurité des patients et sur les opérations. Cela exige une approche structurée combinant surveillance continue, analyse des incidents et stratégies d'atténuation rapides.
Les éléments essentiels sont les suivants :
- La surveillance en temps réel des applications pour identifier les comportements anormaux et les tentatives d'exploitation potentielles
- Des procédures de réponse aux incidents bien définies, qui donnent la priorité aux systèmes critiques et aux applications destinées aux patients
- Des mesures de confinement rapides pour empêcher les mouvements latéraux dans le réseau ou une exposition supplémentaire des données
- Une analyse post-incident pour identifier les causes racines, corriger les vulnérabilités et éviter toute récurrence
En se préparant à l'avance aux incidents, les organisations de santé peuvent réduire les interruptions de service, protéger les informations sensibles et maintenir la continuité opérationnelle. Mise en œuvre de façon complète, cette approche renforce la confiance dans les services de santé numériques, garantit la sécurité des patients et démontre un engagement proactif en faveur de la sécurité.
L'avenir du test de sécurité des applications de santé
À mesure que la santé évolue vers un écosystème entièrement numérique, le test de sécurité applicative doit s'adapter à une complexité et à une échelle croissantes. Les environnements de santé modernes ne se composent plus de quelques systèmes maîtrisés, mais d'applications dynamiques et interconnectées, reposant sur des architectures de microservices, des conceptions API-first et des déploiements multiplateformes. Cette évolution élargit considérablement la surface d'attaque et fait apparaître de nouvelles catégories de vulnérabilités qui exigent des approches de test continues et avancées.
Parallèlement, l'IA agentique transforme le test de sécurité : on passe de scripts rigides à un raisonnement autonome. Contrairement aux scanners traditionnels, le Deep Agentic Scan d'Ostorlab fonctionne comme un chercheur en sécurité autonome : il franchit des obstacles d'authentification complexes comme la MFA, le SSO et la 2FA pour atteindre une logique métier profonde, auparavant accessible uniquement à des experts humains. Ce qui distingue cette technologie, c'est sa capacité à :
- Exécuter des chaînes d'attaque en plusieurs étapes : elle identifie et enchaîne des failles de faible sévérité pour démontrer des exploits à fort impact, comme le contournement des contrôles d'identité ou la découverte de BOLA dans les API mobiles.
- Fournir des preuves de niveau probant : en validant chaque vulnérabilité en temps réel, elle élimine le « bruit » et fournit aux développeurs des éléments vérifiés et exploitables, notamment les journaux de requêtes et les étapes de reproduction.
- Analyser les frontières propres au mobile : elle offre une profondeur spécialisée dans les écosystèmes Android et iOS et découvre des vulnérabilités dans les SDK tiers et les communications par deep link que les outils génériques négligent souvent.
En définitive, la sécurité applicative dans la santé ne se limite pas à protéger les systèmes et les données : elle soutient directement la sécurité et la confiance des patients. Les vulnérabilités des applications de santé peuvent entraîner l'exposition de données, des interruptions de service et la compromission des opérations cliniques. En adoptant un test de sécurité applicative proactif et continu, les organisations de santé peuvent garantir que leurs services numériques restent sécurisés, fiables et résilients face à l'évolution des menaces.
Comment Ostorlab aide les équipes de santé
Si vous souhaitez mettre cette stratégie en pratique sur vos propres applications et portails patients, voici ce que fait Ostorlab, ce dont il a besoin de votre part et où s'arrête son périmètre.
Ce que vous obtenez. Ostorlab teste chaque version de votre application de santé : il se connecte, teste le build que vos patients téléchargent et suit l'application jusque dans les API qui se trouvent derrière les dossiers de santé, la télésanté et les ordonnances. Il vérifie où les données de santé sont écrites, mises en cache, journalisées ou capturées dans des captures d'écran, teste les API d'accès aux dossiers pour détecter les failles d'autorisation et l'exposition excessive de données, et cartographie les données personnelles que l'application et ses SDK collectent et envoient, ainsi que les endpoints de destination. L'analyse de la composition logicielle vérifie les dépendances et les SDK par rapport aux vulnérabilités connues et produit un SBOM pour chaque version. Chaque vulnérabilité trouvée par un agent IA est accompagnée d'un exploit fonctionnel que vous pouvez rejouer, et les vulnérabilités peuvent être envoyées vers Jira et d'autres systèmes de tickets, avec des intégrations CI/CD telles que GitHub Actions.
Ce dont vous avez besoin.
- L'application ou le portail. Pour une application mobile, recherchez-la sur l'App Store ou Google Play et lancez un scan rapide gratuit sur ostorlab.co, sans connexion requise, ou importez un APK, un AAB ou un IPA non chiffré avec un compte. Pour un portail patient ou une application web de clinicien, indiquez ses URL ou ses domaines cibles.
- Des comptes de test. Les parcours patient et clinicien ne sont couverts que si le scan peut se connecter. Ajoutez des comptes de test dans la configuration du scan, ainsi qu'un moyen de recevoir des codes à usage unique par SMS, TOTP ou e-mail ; le guide 2FA liste les prérequis pour chaque méthode. Les applications web dont la connexion est complexe peuvent utiliser un script Puppeteer enregistré avec Chrome DevTools.
- Un schéma d'API, pour les API. Les scans d'API acceptent un schéma OpenAPI, GraphQL ou WSDL, ainsi que des en-têtes HTTP tels qu'une clé d'API.
- Un accès réseau. Les applications exposées sur Internet ne nécessitent aucun accès particulier. Pour les applications de préproduction, les API et les dépôts situés derrière votre pare-feu ou votre VPN, utilisez le scan sur site ou autorisez les adresses IP du scanner.
Ce qui est dans le périmètre, et ce qui ne l'est pas.
- Dans le périmètre : les applications mobiles destinées aux patients sur Android, iOS et HarmonyOS, les API et backends qui se trouvent derrière, ainsi que les portails patients et les applications web de cliniciens. Les applications web et les API peuvent être testées seules, sans application mobile, avec le Web Agentic Deep Scan.
- Ostorlab n'est pas une certification de conformité. Il vous aide à tester par rapport aux attentes de sécurité de HIPAA, par exemple le stockage non sécurisé des données, l'absence de chiffrement en transit et les fuites de données via des SDK tiers, et vous fournit des rapports que vous pouvez réutiliser comme preuves dans vos audits.
- Ostorlab ne remplace pas votre test d'intrusion manuel. Il teste chaque version, de sorte que les problèmes sont détectés entre deux tests manuels ; conservez le test manuel pour le périmètre qui requiert un jugement humain.
Preuves.
- L'étude de cas RSA Security montre Ostorlab intégré à l'ensemble d'un cycle de développement sécurisé mobile, de la conception à la mise en production.
- Pour votre évaluation fournisseur : Ostorlab dispose d'un rapport SOC 2 Type II (critères de sécurité), du 18 nov. 2024 au 18 avr. 2025, et l'audit de la période en cours est en cours. Les données sont chiffrées au repos et en transit, et avec l'offre Enterprise vous pouvez choisir la résidence des données aux États-Unis, dans l'Union européenne, dans le CCG ou en Asie-Pacifique.
Prochaine étape. Commencez par un scan gratuit de votre application depuis le store, puis ajoutez des comptes de test et lancez un scan complet pour couvrir les parcours patient avec connexion. Pour planifier les tests sur l'ensemble de vos applications et portails, consultez Ostorlab pour la santé ou réservez une démo.