ヘルスケアアプリケーションのセキュリティテストガイド
患者ポータル、医療アプリ、API、SaMDのセキュリティテスト方法を解説します。ePHIのリスク、HIPAAとGDPRの義務、SDLCでのテスト、継続的な監視、インシデント対応まで。
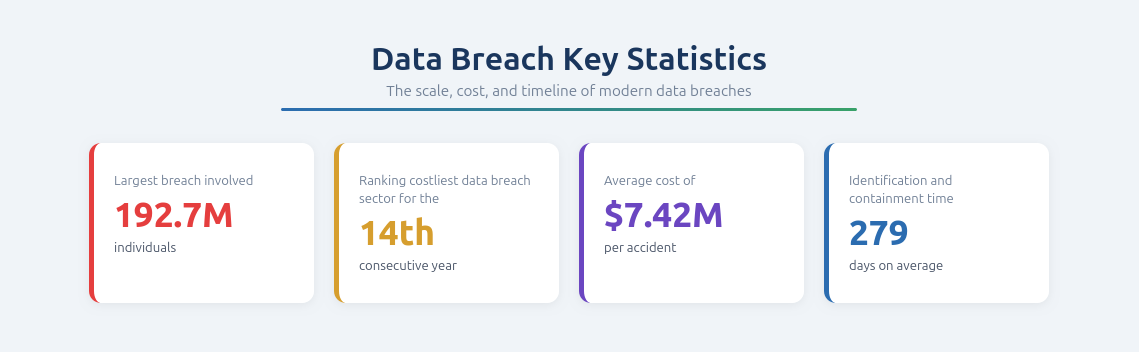
ヘルスケアは現在、最も標的にされている業界の一つです。その背景には、モバイルヘルスアプリケーション、患者ポータル、APIといったデジタル技術の急速な普及があります。The HIPAA Journalによると、2024年にヘルスケア分野の侵害の影響を受けた人は2億8,900万人を超え、前年から58%増加しました。Change Healthcareへのランサムウェア攻撃だけでも、推定1億9,270万人が影響を受け、ヘルスケア史上最大の侵害となりました。
医療の提供がアプリケーション主導になるにつれ、アタックサーフェスは、機密データが処理され露出するアプリケーション層へと移っています。これにより、患者の安全、機密データ、規制コンプライアンスにまたがるリスクが生じ、レジリエンスと信頼を維持するうえでアプリケーションセキュリティテストが不可欠になっています。
ヘルスケアのデジタルトランスフォーメーションとセキュリティへの影響
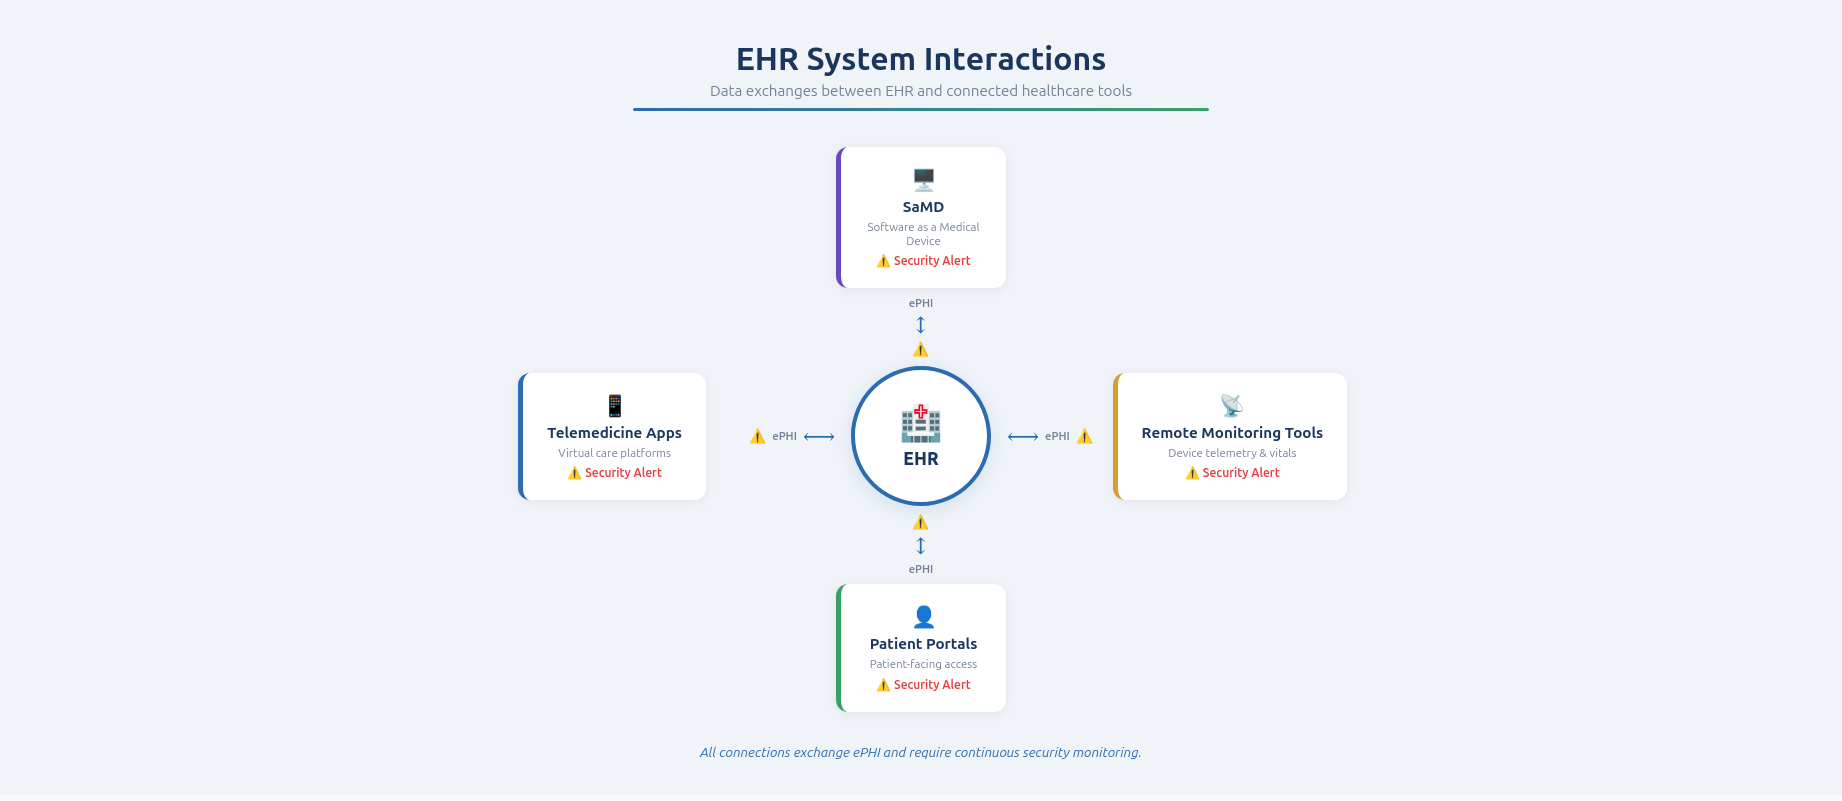
ヘルスケアは、孤立したシステムから、相互接続されたアプリケーション主導のエコシステムへと進化してきました。電子カルテは現在、遠隔医療アプリ、患者ポータル、遠隔モニタリングツール、クラウドネイティブなサービスと連携し、リアルタイムのデータ交換と効率的な医療を可能にしています。これはアクセス性と業務を改善する一方で、連携ポイントの一つひとつが潜在的なセキュリティリスクをもたらします。欧州委員会は、2023年にヘルスケアがほかのどの重要セクターよりも多くのサイバーセキュリティインシデントを経験したと報告しており、こうした環境を保護することの複雑さを反映しています。
この進化により、アプリケーション層のアタックサーフェスが拡大しています。モバイルアプリやWebアプリは主要な侵入口となり、APIは重要なデータ交換を担い、Software as a Medical Device(SaMD)はソフトウェアの脆弱性を臨床結果に結び付けます。サードパーティへの依存はリスクを増幅させます。近年盗まれた医療記録の80%以上は、病院から直接ではなく外部サービスに由来するものでした。
アプリケーションの無秩序な増加は、セキュリティをさらに複雑にします。断片化した環境、時代遅れのシステム、把握されていないAPIは可視性を低下させ、脆弱性を放置させます。管理を維持し、リスクを早期に特定し、現代のヘルスケアの複雑さに対応し続けるには、継続的なアプリケーションセキュリティテストが不可欠です。
ヘルスケアデータの機密性
ヘルスケアデータは、個人情報、医療情報、金融情報を一つの記録にまとめて持つため、ほかに類を見ない価値があります。そのためサイバー犯罪者の格好の標的となり、なりすまし、保険金詐欺、地下市場での転売に悪用されます。金融データとは異なり、ヘルスケア情報は一度侵害されると変更が困難です。そのため長期的な価値が高まるとともに、侵害が個人や組織に及ぼし得る影響も大きくなります。
14年連続で、ヘルスケアはあらゆる業界の中でデータ侵害のコストが最も高く、1件あたりの平均コストは742万ドルに達しています。
IBM Security - Cost of a Data Breach 2025 Report
こうした機密データは、現代のヘルスケアアプリケーションの複数の層に分散しています。モバイルやWebのインターフェース、ワークフローを処理・管理するバックエンドシステム、相互運用性を実現するAPI、そしてリアルタイムの患者データを生成する接続デバイスに存在します。多くの場合クラウドベースの環境に保存されており、潜在的な露出ポイントの数はさらに増えます。これらのコンポーネントのいずれかに脆弱性があれば、データフロー全体が危険にさらされる可能性があるため、エンドツーエンドのセキュリティが不可欠です。
電子保護対象医療情報(ePHI)はこうしたリスクの中心にあり、アプリケーションのあらゆる層で保護されなければなりません。アプリケーションセキュリティテストは、ePHIがどこで処理、保存、送信されているかを特定するとともに、アクセス制御、暗号化、データの取り扱い方法を検証するうえで重要な役割を果たします。脆弱性を先回りして検出することで、組織は不正アクセスやデータ漏えいを防ぎ、規制コンプライアンスと患者の信頼の両方を確保できます。
ヘルスケアアプリケーションにおける規制、コンプライアンス、セキュアな開発
ヘルスケアアプリケーションは、患者データとシステムの完全性を守るための厳しい規制の対象となっています。米国のHIPAA、欧州のEU一般データ保護規則(GDPR)、そして病院のサイバーセキュリティに関するEU Action Planといった取り組みが、データの取り扱いについて明確な要件を定めています。ISO/IEC 27001、HITRUST CSF、SOC 2などの標準は、リスク管理、アクセス制御、監査可能性に関する期待事項を定義しています。アプリケーションはePHIの主要なインターフェースであるため、そのセキュリティはコンプライアンス、業務の継続性、患者の信頼の中核をなします。
開発プロセスにおける構造化されたセキュリティフレームワークは極めて重要です。セキュアなソフトウェア開発ライフサイクル(SDLC)は、設計からデプロイ、保守に至るまでセキュリティを組み込み、制御、社内ポリシー、継続的な検証を含みます。アプリケーションセキュリティテストは、脆弱性を早期に特定し、認証や暗号化といった仕組みを検証し、継続的なセキュリティを確保します。
コンプライアンスフレームワークは、リスク管理と説明責任に対する構造化されたアプローチを提供します。組織は、HITRUST、ISO 27001、SOC 2などの標準を満たすために、制御を導入し、評価を実施し、文書を維持しなければなりません。アプリケーションセキュリティテストは、脆弱性が体系的に対処されていることを示す測定可能なエビデンスを提供し、実務を規制当局の期待に沿わせ、全体的なセキュリティ態勢を強化します。
ヘルスケアにおけるアプリケーション層の脅威を理解する
ヘルスケアアプリケーションは、機密性の高いデータや重要なシステムへの直接のアクセスを提供するため、サイバー攻撃の格好の標的です。患者ポータルからモバイルアプリまで、こうしたアプリケーションの多くは一般に公開されており、露出の可能性が高まります。最近の統計によると、ハッキングとITインシデントは現在、大規模なヘルスケアデータ侵害全体の80%以上を占めています。同時に、短い開発サイクルと頻繁なアップデートは、セキュリティが開発プロセスに十分に組み込まれていなければ脆弱性を生み出す可能性があります。これらの要因が組み合わさることで、アプリケーション層は攻撃者にとって最も魅力的で効果的な攻撃ポイントの一つになっています。
ヘルスケアアプリケーションによく見られる脆弱性には、安全でないAPI、脆弱な認証メカニズム、機密データの不適切な取り扱い、設定ミスなどがあります。外部ライブラリ、ソフトウェア開発キット(SDK)、サービスといったサードパーティのコンポーネントは、これらの依存関係に欠陥があればアプリケーションがそれを引き継ぐ可能性があるため、リスクをさらに増幅させます。これらの弱点を悪用することで、攻撃者は機密情報にアクセスしたり、アプリケーションの挙動を操作したり、内部システムに不正に侵入したりできます。これらの脆弱性に対処するには、アプリケーションエコシステムのすべての層にわたる、継続的かつ包括的なテストと監視が必要です。
ヘルスケアにおけるアプリケーションセキュリティの失敗がもたらす結果は深刻になり得ます。データ侵害は、機密性の高い患者情報を露出させ、組織の評判を損ない、金銭的・規制上の罰則を招く可能性があります。アプリケーションの停止は、臨床ワークフローを中断させ、患者のケアを遅らせ、業務の継続性を損なう可能性があります。極端な場合、攻撃者は脆弱性を利用して重要なシステムを不正に制御できます。これこそが、ヘルスケアの業務と患者の安全の両方を守るうえで、アプリケーションの保護が不可欠である理由です。
ヘルスケアアプリケーションのエコシステムを保護する
ヘルスケアアプリケーションの保護には、患者向けアプリ、API、医療機器で使用されるソフトウェア、サードパーティとの連携を網羅する包括的なアプローチが必要です。モバイルアプリやWebポータルなどの患者向けアプリケーションは、ユーザーとのやり取りを保護し、機密データを安全に取り扱っていることを確認するため、徹底的にテストしなければなりません。これには、認証プロセスの検証、データが安全に保存されていることの確認、一般的な脆弱性への防御が含まれます。こうしたアプリケーションはユーザーに直接公開されているため、弱点があればすぐに悪用される可能性があり、全体的なセキュリティ態勢において重要な要素となります。
APIは、システム間のシームレスなデータ交換を可能にすることで現代のヘルスケアアーキテクチャの中心的な役割を担っていますが、適切に保護されていなければ重大なリスクをもたらします。APIのセキュリティテストでは、次の点に重点を置きます。
- 露出しているエンドポイントの特定
- アクセス制御と認証の検証
- 機密データが不適切に開示されていないことの確認
Software as a Medical Device(SaMD)は、さらにもう一つの責任の層を加えます。これらのアプリケーションは臨床結果に直接影響するため、脆弱性は患者の安全に現実の影響を及ぼす可能性があります。テストでは、SaMDがレジリエントでコンプライアンスを満たし、臨床環境で安全に動作できることを確認しなければなりません。
外部ライブラリ、SDK、サービスを含むサードパーティのコンポーネントや連携は、アタックサーフェスをさらに拡大します。これらは開発を加速し機能を追加する一方で、依存関係のいずれかに脆弱性があれば、より広いシステムが危険にさらされる可能性があります。効果的なセキュリティ戦略には、これらのコンポーネントが隠れたリスクをもたらしていないことを確認するための継続的な評価が含まれ、ヘルスケアアプリケーションエコシステム全体の完全性とセキュリティを強化します。
ヘルスケアアプリケーションセキュリティにおける可視性の課題
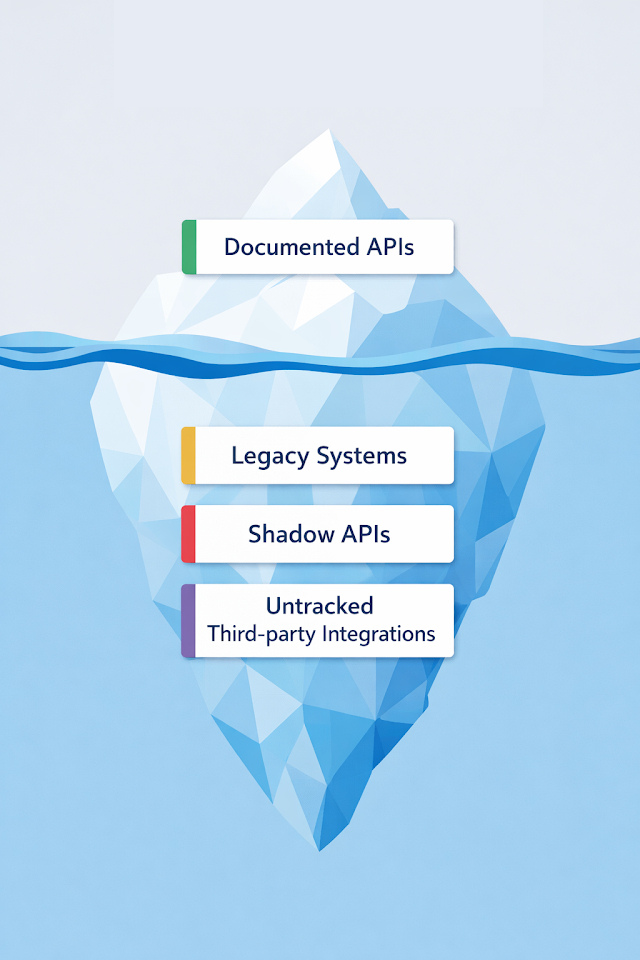
ヘルスケア組織にとっての大きな課題は、自社のアプリケーション環境に対する可視性の欠如です。監視されていないアプリケーション、シャドーAPI、時代遅れのシステムは、管理されないまま存続し、セキュリティ評価の際に見落とされがちな隠れたリスクを生み出します。こうした把握されていないアセットは、脆弱性が気付かれないまま存在し、検出される前に悪用される可能性があるため、攻撃者の格好の標的となります。したがって、露出を減らし強固なセキュリティ態勢を確保するには、すべてのアプリケーションコンポーネントにわたって明確な可視性を維持することが不可欠です。
ヘルスケア環境は非常に動的で、新しいアプリケーション、アップデート、連携が定期的に導入されます。アセットの正確なインベントリを維持し、変化が起きたときに追跡するには、継続的な検出が欠かせません。このプロセスにより、すべてのアプリケーションとAPIがセキュリティテストの対象に含まれ、効果的に監視されるようになります。継続的な検出の主な要素は次のとおりです。
- エコシステム全体で稼働しているすべてのアプリケーションとAPIのマッピング
- バージョンの変更やアップデートのリアルタイムでの追跡
- これまで知られていなかったアセットや忘れられていたアセットの特定
アタックサーフェス管理は、露出しているアセットを評価・監視するための構造化されたアプローチを提供することで、継続的な検出を補完します。アプリケーションエコシステムの最新のマップを維持することで、組織は自社のリスクの露出をよりよく把握し、セキュリティへの取り組みに優先順位を付け、重要なコンポーネントが見落とされないようにできます。この体系的なアプローチは、アプリケーションセキュリティテストの効果を高め、組織の全体的なセキュリティ態勢を強化します。
堅牢なヘルスケアアプリケーションセキュリティテスト戦略を構築する
セキュリティテストを開発ライフサイクルに組み込む
堅牢なヘルスケアアプリケーションセキュリティ戦略は、テストをソフトウェア開発ライフサイクルに直接組み込むことから始まります。設計と開発の段階で脆弱性を早期に特定することで、機密データの露出や重要なヘルスケアサービスの停止のリスクを大幅に減らせます。セキュリティテストをCI/CDパイプラインに組み込むことで、組織は定期的なチェックを自動化し、アプリケーションのすべてのアップデートとデプロイにわたって一貫したカバレッジを確保できます。
主な実践事項は次のとおりです。
- アプリケーションのロジックとアーキテクチャにおける潜在的な弱点を特定するための、早期の脅威モデリング
- デプロイ前にコーディングの誤りを捕捉するための、静的解析ツールの組み込み
- CI/CDワークフロー内での、認証、データの取り扱い、暗号化メカニズムの自動テスト
- セキュリティ標準への準拠を確認するための、APIとサードパーティの依存関係の定期的な検証
この先回りのアプローチにより、セキュリティは後回しにされるものではなく、アプリケーション開発に不可欠な一部となります。この方法論を採用する組織は、自社のリスク態勢を継続的に把握でき、患者や業務に影響が及ぶ前に問題を修復でき、チーム全体にセキュアな開発の文化を築けます。
継続的なアプリケーションセキュリティテストと監視
頻繁なソフトウェアアップデート、新しい連携、進化する脅威の状況に対応し続けるには、継続的なテスト戦略が不可欠です。効果的な戦略は、次のような複数のテスト手法を組み合わせます。
- 静的アプリケーションセキュリティテスト(SAST):デプロイ前にソースコードを調べ、潜在的な脆弱性を見つけます
- 動的アプリケーションセキュリティテスト(DAST):実行中のアプリケーションを評価し、実行時の脆弱性やロジックの欠陥を特定します
- APIテスト:複数のシステムを接続するインターフェースのセキュリティを評価し、不適切なエンドポイントを通じて機密データが露出していないことを確認します
これらのアプローチを重ねることで、組織はこれまで見えていなかった脆弱性を検出し、弱点の悪用を防ぎ、レジリエントなセキュリティ態勢を維持できます。継続的な監視によって、新たに現れた脅威や新たに持ち込まれたリスクが速やかに特定され、患者データや重要なシステムが侵害される前にチームが効果的に対応できます。
| テスト手法 | 実施のタイミング | 見つかるもの |
|---|---|---|
| SAST | コーディング中 | ロジックの欠陥、ハードコードされた認証情報 |
| DAST | 実行時 | 認証の問題、XSS、設定の誤り |
| APIテスト | 連携時 | 不適切なデータ開示、認可の不備 |
| エージェント型スキャン | 継続的 | 複雑で多段階の脆弱性(AI駆動) |
アプリケーションセキュリティをヘルスケアのコンプライアンス要件に合わせる
ヘルスケアアプリケーションのセキュリティは、ヘルスケアにおける規制コンプライアンスと密接に結び付いています。HIPAA、GDPR、HITRUST、ISO 27001などのフレームワークに沿ったテストの実践は、データを保護するだけでなく、組織がリスクを積極的に管理していることを示します。こうした整合により、監査がより円滑になり、規制上の罰則が減り、ステークホルダーの信頼が築かれます。
コンプライアンスを重視した効果的なセキュリティテストには、次のことが含まれます。
- テストカバレッジを、規制や業界固有の制御に対応付ける
- 脆弱性が体系的に対処されていることを示す、実行可能なレポートを生成する
- データの取り扱い、アクセス制御、暗号化メカニズムがコンプライアンス上の期待を満たしていることを検証する
- 説明責任のため、セキュリティテストと修復活動の監査証跡を維持する
適切に整合された戦略により、セキュリティとコンプライアンスは別々のサイロとしてではなく、連携して機能するようになります。アプリケーション全体にわたって制御を継続的に検証することで、組織は規制面での信頼を維持しながら、患者の機密データが保護された状態を確保できます。
アプリケーションレベルのインシデント検知と対応に備える
包括的な予防策を講じていても、侵害やアプリケーションレベルのインシデントは起こり得ます。ヘルスケア組織は、患者の安全と業務への影響を最小限に抑えるため、迅速に検知し対応できるよう備えておく必要があります。そのためには、継続的な監視、インシデント分析、迅速な緩和策を組み合わせた構造化されたアプローチが求められます。
不可欠な要素は次のとおりです。
- 異常な挙動や悪用の試みの可能性を特定するための、アプリケーションのリアルタイム監視
- 重要なシステムと患者向けアプリケーションを優先する、明確に定義されたインシデント対応手順
- ネットワーク内での横展開やさらなるデータ露出を防ぐための、迅速な封じ込め措置
- 根本原因の特定、脆弱性の修復、再発防止のための、インシデント後の分析
インシデントに事前に備えることで、ヘルスケア組織はダウンタイムを減らし、機密情報を保護し、業務の継続性を維持できます。包括的に実施すれば、このアプローチはデジタルヘルスサービスへの信頼を強化し、患者の安全を確保し、セキュリティに対する先回りの姿勢を示すことになります。
ヘルスケアアプリケーションセキュリティテストの未来
ヘルスケアが完全にデジタルなエコシステムへと進化し続けるなか、アプリケーションセキュリティテストは、増大する複雑さと規模に適応しなければなりません。現代のヘルスケア環境は、もはや少数の管理されたシステムで構成されているのではなく、マイクロサービスアーキテクチャ、APIファーストの設計、マルチプラットフォームでのデプロイの上に構築された、動的で相互接続されたアプリケーションで構成されています。この変化はアタックサーフェスを大幅に拡大し、継続的かつ高度なテストアプローチを必要とする新たなカテゴリの脆弱性をもたらします。
同時に、エージェント型AIは、セキュリティテストを硬直的なスクリプトから自律的な推論へと変えつつあります。従来のスキャンとは異なり、OstorlabのDeep Agentic Scanは自律的なセキュリティ研究者として機能し、MFA、SSO、2FAといった複雑な認証の障壁を突破して、これまで人間の専門家しか到達できなかった深いビジネスロジックにまで到達します。この技術を際立たせているのは、次の能力です。
- 多段階の攻撃チェーンを実行する:重大度の低い欠陥を特定して連鎖させ、本人確認の回避やモバイルAPIにおけるオブジェクトレベルの認可の不備(BOLA)の発見など、影響の大きいエクスプロイトを実証します。
- 実証レベルのエビデンスを提供する:すべての検出結果をリアルタイムで検証することで「ノイズ」を排除し、リクエストログや再現手順を含む、検証済みで実行可能なエビデンスを開発者に提供します。
- モバイル特有の境界を分析する:AndroidとiOSのエコシステムを専門的に深く掘り下げ、汎用ツールが見落としがちなサードパーティSDKやディープリンク通信の脆弱性を明らかにします。
結局のところ、ヘルスケアにおけるアプリケーションセキュリティは、システムとデータを保護するだけにとどまりません。患者の安全と信頼を直接支えるものです。ヘルスケアアプリケーションの脆弱性は、データの露出、サービスの停止、臨床業務の侵害につながる可能性があります。先回りの継続的なアプリケーションセキュリティテストを採用することで、ヘルスケア組織は、進化する脅威に直面しても自社のデジタルサービスを安全で信頼性が高く、レジリエントな状態に保つことができます。
Ostorlabがヘルスケアチームをどう支援するか
この戦略を自社の患者向けアプリやポータルで実践したい方のために、Ostorlabが何を行い、何を必要とし、どこまでが対象範囲なのかを説明します。
得られるもの:Ostorlabは、自社のヘルスアプリのリリースごとにテストを行います。ログインし、患者がダウンロードするビルドをテストし、アプリから医療記録、遠隔医療、処方の背後にあるAPIまでたどります。健康データがどこに書き込まれ、キャッシュされ、ログに記録され、あるいはスクリーンショットに取り込まれているかを確認し、記録へのアクセスを担うAPIについて認可の不備や過剰なデータ露出をテストし、アプリとそのSDKがどの個人データを収集し、どのエンドポイントに送信しているかをマッピングします。ソフトウェア構成分析(SCA)は、依存関係とSDKを既知の脆弱性と照合し、リリースごとにSBOMを作成します。AIエージェントによる各検出結果には再現可能な実際に動作するエクスプロイトが付属し、検出結果はJiraやその他のチケット管理システムに送信できます。GitHub ActionsなどのCI/CD連携にも対応しています。
必要なもの
- アプリまたはポータル:モバイルアプリの場合は、App StoreまたはGoogle Playでアプリを検索し、ostorlab.coでログイン不要の無料の高速スキャンを実行するか、アカウントを作成してAPK、AAB、または暗号化されていないIPAをアップロードします。患者ポータルや医療従事者向けWebアプリの場合は、対象のURLまたはドメインを指定します。
- テストアカウント:患者や医療従事者のフローは、スキャンがサインインできる場合にのみカバーされます。スキャンの設定でテストアカウントを追加し、SMS、TOTP、メールのいずれかでワンタイムコードを受け取る手段も用意してください。2FAガイドに、各方式の前提条件が記載されています。ログインが複雑なWebアプリでは、Chrome DevToolsで記録したPuppeteerスクリプトを使用できます。
- APIスキーマ(APIの場合):APIスキャンは、OpenAPI、GraphQL、WSDLのスキーマと、APIキーなどのHTTPヘッダーを受け付けます。
- ネットワークアクセス:インターネットに公開されたアプリには特別なアクセスは不要です。ファイアウォールやVPNの内側にあるステージング環境のアプリ、API、リポジトリには、オンプレミススキャンを使用するか、スキャナーのIPアドレスを許可してください。
対象範囲に含まれるもの、含まれないもの
- 対象範囲:Android、iOS、HarmonyOS上の患者向けモバイルアプリ、その背後にあるAPIとバックエンド、そして患者ポータルと医療従事者向けWebアプリ。WebアプリとAPIは、Web Agentic Deep Scanを使えば、モバイルアプリなしで単独でテストできます。
- Ostorlabはコンプライアンス認証ではありません。安全でないデータ保存、通信中の暗号化の欠如、サードパーティSDKを通じたデータ漏えいなど、HIPAAのセキュリティ上の期待事項に照らしたテストを支援し、監査のエビデンスとして再利用できるレポートを提供します。
- Ostorlabは手動のペネトレーションテストに代わるものではありません。リリースごとにテストを行うため、手動テストの合間に問題を発見できます。人間の判断が必要な範囲については、手動テストを継続してください。
エビデンス
- RSA Securityの事例研究では、設計からリリースまで、モバイルのセキュアな開発ライフサイクル全体にOstorlabが組み込まれている様子を紹介しています。
- ベンダー審査向けの情報:OstorlabはSOC 2 Type IIレポート(Securityの基準、対象期間は2024年11月18日から2025年4月18日まで)を取得しており、現在の期間の監査が進行中です。データは保存時と通信時に暗号化されており、Enterpriseプランでは、データレジデンシーを米国、欧州連合、GCC、アジア太平洋から選択できます。
次のステップ:まずはストアにある自社アプリの無料スキャンから始め、その後テストアカウントを追加してフルスキャンを実行し、ログイン後の患者フローをカバーしてください。自社のアプリやポータル全体のテストを計画するには、ヘルスケア向けOstorlabをご覧いただくか、デモを予約してください。