医疗健康应用安全测试指南
如何对患者门户、医疗应用、API 和 SaMD 进行安全测试:ePHI 风险、HIPAA 与 GDPR 义务、SDLC 中的测试、持续监控以及事件响应。
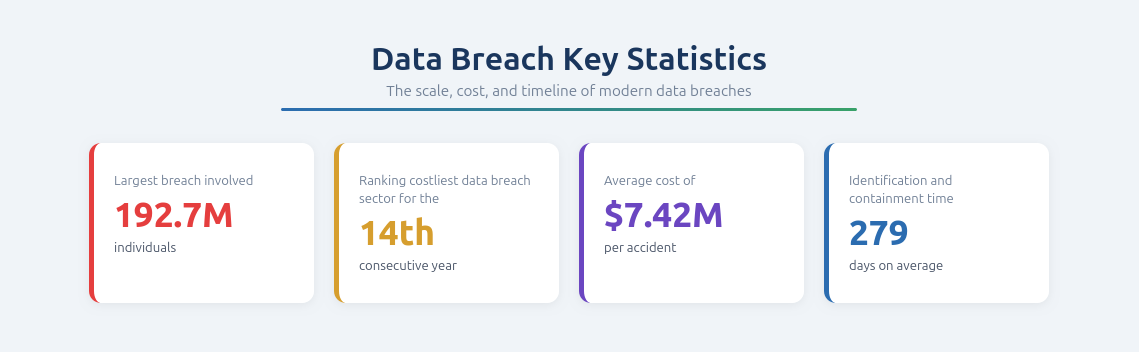
医疗健康是当今遭受攻击最多的行业之一,其背后的推动因素是移动健康应用、患者门户和 API 等数字技术的快速普及。根据 The HIPAA Journal 的数据,2024 年医疗数据泄露事件影响了超过 289 百万人,比上一年增长 58%。仅 Change Healthcare 勒索软件攻击一起事件就影响了约 192.7 百万人,成为历史上规模最大的医疗数据泄露事件。
随着医疗服务的交付越来越依赖应用,攻击面也随之转移到应用层,而敏感数据正是在这一层被处理和暴露的。这为患者安全、敏感数据和监管合规带来了相互交织的风险,使应用安全测试成为保持韧性和信任的关键。
医疗健康的数字化转型及其安全影响
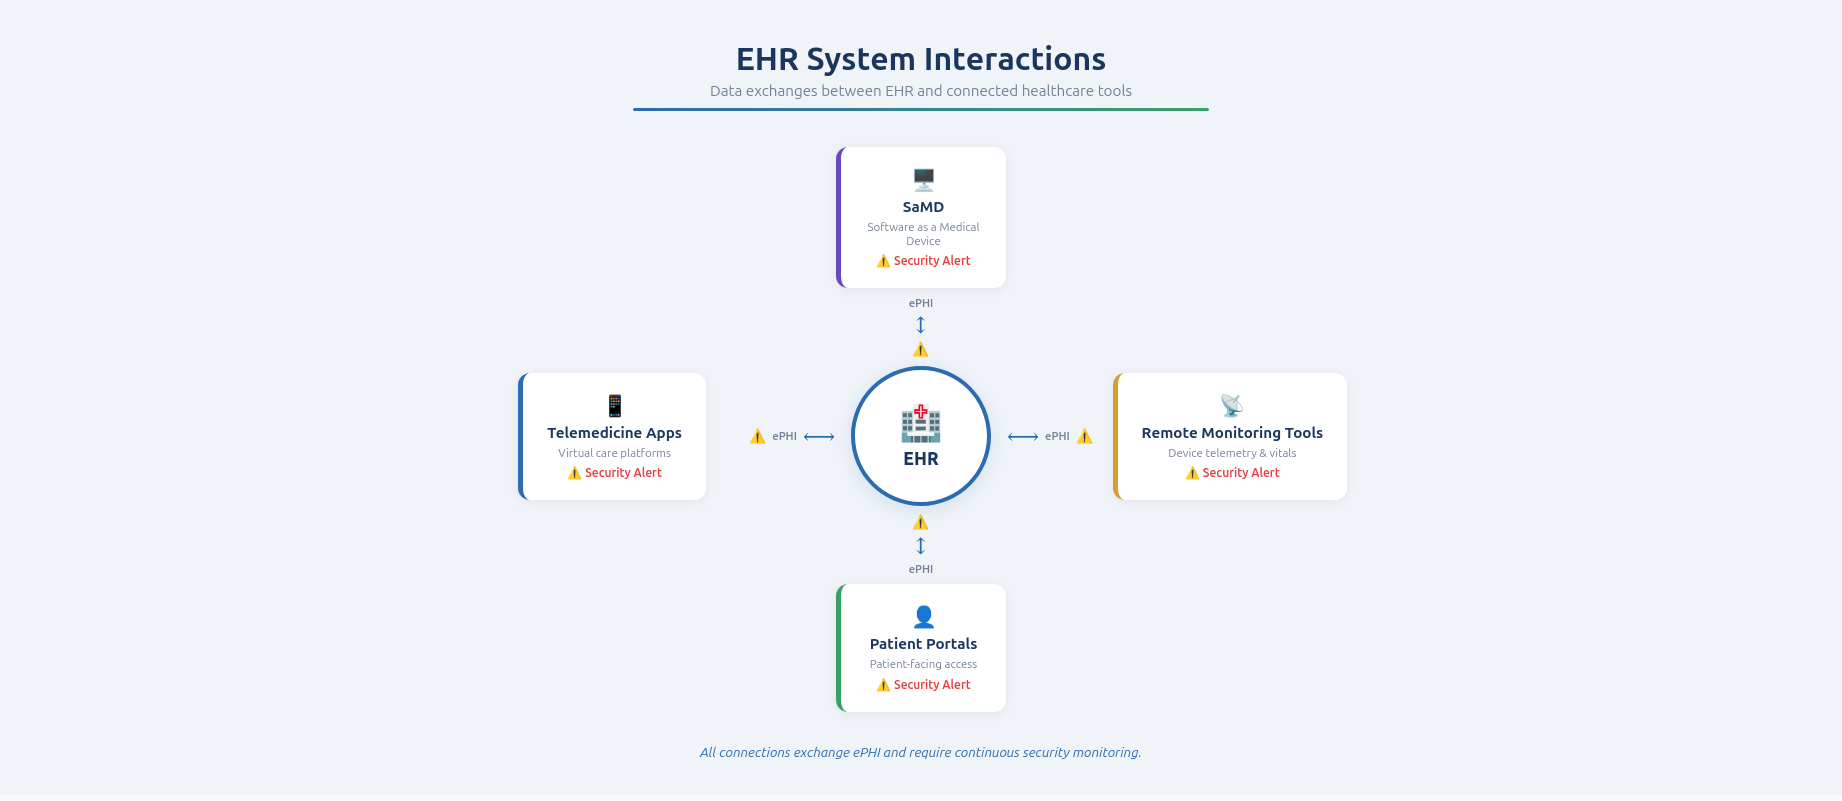
医疗健康行业已经从相互隔离的系统演变为互联互通、以应用为驱动的生态系统。电子健康记录如今与远程医疗应用、患者门户、远程监测工具和云原生服务相集成,实现了实时数据交换和高效的医疗服务。这虽然提升了可及性和运营效率,但每一个集成点都会带来潜在的安全风险。The European Commission 报告称,2023 年医疗健康行业发生的网络安全事件多于其他任何关键行业,这反映出保护这些环境的复杂性。
这种演变扩大了应用层的攻击面。移动应用和 Web 应用是主要入口,API 承担着关键的数据交换,而医疗器械软件(Software as a Medical Device)则将软件漏洞与临床结果联系在一起。第三方依赖进一步放大了风险:近年来被盗的健康记录中,超过 80% 来自外部服务,而非直接来自医院。
应用的无序扩张使安全工作更加复杂。碎片化的环境、过时的系统以及未被追踪的 API 降低了可见性,使漏洞得以长期存在。持续的应用安全测试对于保持掌控、尽早识别风险以及跟上现代医疗健康的复杂性至关重要。
医疗健康数据的敏感性
医疗健康数据具有独特的价值,因为它在单条记录中同时包含个人信息、医疗信息和财务信息。这使其成为网络犯罪分子的首要目标,他们可以利用这些数据进行身份盗用、保险欺诈,或在地下市场转售。与金融数据不同,医疗健康信息一旦泄露就很难更改,这既提高了其长期价值,也加大了泄露事件对个人和组织的潜在影响。
医疗健康行业已连续第 14 年成为数据泄露成本最高的行业,每起事件的平均成本达到 $7.42 million。
IBM Security - Cost of a Data Breach 2025 Report
这些敏感数据分布在现代医疗健康应用的多个层面:移动和 Web 界面、处理和管理工作流的后端系统、实现互操作性的 API,以及生成实时患者数据的联网设备。这些数据通常存储在云环境中,进一步增加了潜在的暴露点。其中任何一个组件存在漏洞,都可能危及整个数据流,因此端到端的安全至关重要。
电子受保护健康信息(ePHI)处于这些风险的核心,必须在所有应用层面加以保护。应用安全测试在识别 ePHI 在何处被处理、存储和传输方面发挥着关键作用,同时还能验证访问控制、加密和数据处理实践。通过主动发现漏洞,组织可以防止未经授权的访问和数据泄露,从而确保监管合规并维护患者的信任。
医疗健康应用中的法规、合规与安全开发
医疗健康应用面临严格的法规要求,以保护患者数据和系统完整性。美国的 HIPAA、欧洲的 GDPR,以及欧盟医院网络安全行动计划(EU Action Plan)等举措,都对数据处理提出了明确要求。ISO/IEC 27001、HITRUST CSF 和 SOC 2 等标准则规定了风险管理、访问控制和可审计性方面的要求。应用是 ePHI 的主要交互界面,因此其安全性是合规、业务连续性和患者信任的核心。
在开发过程中引入结构化的安全框架至关重要。安全的软件开发生命周期(SDLC)将安全贯穿于设计、部署和维护的全过程,包括各项控制措施、内部政策和持续验证。应用安全测试能够尽早识别漏洞,验证身份验证和加密等机制,并确保安全性的持续有效。
合规框架为风险管理和问责提供了结构化的方法。组织必须实施控制措施、开展评估并保存文档,以满足 HITRUST、ISO 27001 或 SOC 2 等标准的要求。应用安全测试提供可衡量的证据,证明漏洞得到了系统性处理,使实践与监管要求保持一致,并增强整体安全态势。
了解医疗健康领域的应用层威胁
医疗健康应用之所以成为网络攻击的首要目标,是因为它们可以直接访问高度敏感的数据和关键系统。从患者门户到移动应用,许多此类应用都可以公开访问,这增加了暴露的可能性。最新统计数据显示,黑客攻击和 IT 事件目前占所有大规模医疗数据泄露事件的 80% 以上。与此同时,如果安全没有完全融入开发流程,快速的开发周期和频繁的更新就可能引入漏洞。这些因素叠加,使应用层成为攻击者眼中最具吸引力、也最有效的攻击点之一。
医疗健康应用中的常见漏洞包括不安全的 API、薄弱的身份验证机制、对敏感数据的不当处理以及配置错误。外部库、SDK 或服务等第三方组件会进一步放大风险,因为这些依赖中的任何缺陷都可能被应用继承。利用这些弱点,攻击者可以访问机密信息、操纵应用行为,或未经授权进入内部系统。应对这些漏洞需要在应用生态系统的所有层面开展持续、全面的测试和监控。
医疗健康领域应用安全失效的后果可能非常严重。数据泄露可能暴露敏感的患者信息、损害组织声誉,并带来经济损失和监管处罚。应用中断可能打乱临床工作流程、延误患者治疗并影响业务连续性。在极端情况下,攻击者可以利用漏洞未经授权地控制关键系统,这也说明了为什么保护应用对于保障医疗运营和患者安全至关重要。
保护医疗健康应用生态系统
保护医疗健康应用需要一种全面的方法,覆盖面向患者的应用、API、医疗器械中使用的软件以及第三方集成。面向患者的应用(例如移动应用和 Web 门户)必须经过全面测试,以确保它们能够保护用户交互并安全地处理敏感数据。这包括验证身份验证流程、确保数据安全存储,以及防御常见漏洞。由于这些应用直接暴露给用户,任何弱点都可能被迅速利用,因此它们是整体安全态势中的关键组成部分。
API 通过实现系统之间的无缝数据交换,在现代医疗健康架构中发挥着核心作用,但如果没有得到妥善保护,也会带来重大风险。API 安全测试的重点包括:
- 识别暴露的端点
- 验证访问控制和身份验证
- 确保敏感数据不会被不当披露
医疗器械软件(SaMD)又增加了一层责任。这类应用直接影响临床结果,因此其漏洞可能对患者安全产生现实影响。测试必须确保 SaMD 具备韧性、符合合规要求,并能够在临床环境中安全运行。
第三方组件和集成(包括外部库、SDK 和服务)进一步扩大了攻击面。它们虽然能加快开发速度并增加功能,但这些依赖中的任何漏洞都可能危及更大范围的系统。有效的安全策略包括对这些组件进行持续评估,确保它们不会引入隐藏风险,从而增强整个医疗健康应用生态系统的完整性和安全性。
医疗健康应用安全中的可见性挑战
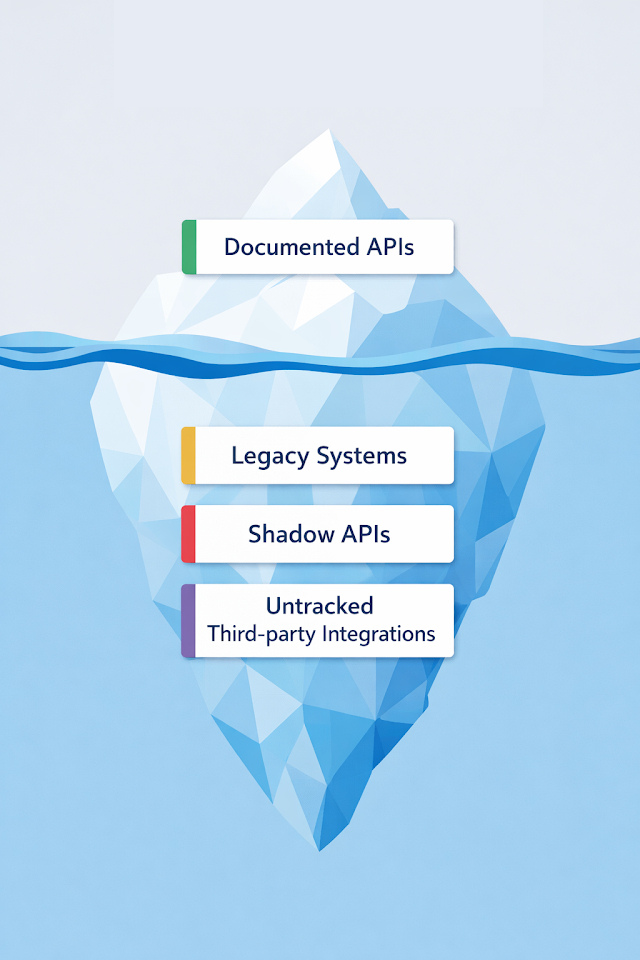
医疗健康组织面临的一大挑战是对其应用环境缺乏可见性。未受监控的应用、影子 API 和过时的系统可能在无人监管的情况下长期存在,形成在安全评估中经常被忽视的隐藏风险。这些未被追踪的资产会成为攻击者的首要目标,因为其中的漏洞可能在无人察觉的情况下存在,并在被发现之前就已遭到利用。因此,对所有应用组件保持清晰的可见性,对于减少暴露和确保强大的安全态势至关重要。
医疗健康环境高度动态,新的应用、更新和集成不断引入。持续发现对于维护准确的资产清单并实时跟踪变化至关重要。这一过程可确保所有应用和 API 都被纳入安全测试并得到有效监控。持续发现的关键要素包括:
- 映射整个生态系统中所有活跃的应用和 API
- 实时跟踪版本变更和更新
- 识别此前未知或被遗忘的资产
攻击面管理通过提供一种结构化的方法来评估和监控暴露资产,与持续发现形成互补。通过维护一份最新的应用生态系统地图,组织可以更好地了解自身的风险暴露、确定安全工作的优先级,并确保不会遗漏任何关键组件。这种系统化的方法提高了应用安全测试的有效性,并增强了组织的整体安全态势。
构建稳健的医疗健康应用安全测试策略
将安全测试融入开发生命周期
稳健的医疗健康应用安全策略始于将测试直接融入软件开发生命周期。在设计和开发阶段尽早识别漏洞,可以大幅降低敏感数据暴露或关键医疗服务中断的风险。通过将安全测试嵌入 CI/CD 流水线,组织可以自动执行周期性检查,确保所有应用更新和部署都得到一致的覆盖。
关键实践包括:
- 尽早开展威胁建模,识别应用逻辑和架构中的潜在弱点
- 集成静态分析工具,在部署前发现编码错误
- 在 CI/CD 工作流中自动测试身份验证、数据处理和加密机制
- 定期验证 API 和第三方依赖,确保其符合安全标准
这种主动的方法确保安全不是事后补救,而是应用开发中不可或缺的一部分。采用这种方法的组织可以持续掌握自身的风险态势,并在问题影响患者或运营之前进行修复,从而在整个团队中建立安全开发的文化。
持续的应用安全测试与监控
持续测试策略对于跟上频繁的软件更新、新的集成以及不断演变的威胁形势至关重要。有效的策略会结合多种测试方法,包括:
- 静态应用安全测试(SAST): 在部署前检查源代码中的潜在漏洞
- 动态应用安全测试(DAST): 评估运行中的应用,识别运行时漏洞和逻辑缺陷
- API 测试: 评估连接多个系统的接口的安全性,确保敏感数据不会通过不当的端点暴露
通过叠加这些方法,组织可以发现此前未被察觉的漏洞,防止薄弱环节遭到利用,并保持具有韧性的安全态势。持续监控可确保及时识别新出现的威胁和新引入的风险,使团队能够在患者数据或关键系统受到危害之前有效应对。
| 测试方法 | 执行时机 | 发现内容 |
|---|---|---|
| SAST | 编码阶段 | 逻辑缺陷、硬编码凭据。 |
| DAST | 运行时 | 身份验证问题、XSS、配置错误。 |
| API 测试 | 集成阶段 | 不当的数据披露、授权失效。 |
| Agentic Scan | 持续进行 | 复杂的多步骤漏洞(AI 驱动)。 |
使应用安全与医疗健康合规要求保持一致
医疗健康应用安全与医疗行业的监管合规紧密相连。与 HIPAA、GDPR、HITRUST 和 ISO 27001 等框架保持一致的测试实践,不仅能保护数据,还能证明组织正在积极管理风险。这种一致性有助于审计更加顺利、减少监管处罚,并增强利益相关方的信心。
以合规为导向的有效安全测试包括:
- 将测试覆盖范围映射到监管要求和行业特定的控制措施
- 生成可执行的报告,证明漏洞得到了系统性处理
- 验证数据处理、访问控制和加密机制是否满足合规要求
- 保留安全测试和修复活动的审计记录,以便问责
一项协调一致的策略可确保安全与合规协同推进,而不是各自为政。通过持续验证各应用中的控制措施,组织可以在保持监管信心的同时,确保患者的敏感数据始终受到保护。
为应用层事件的检测与响应做好准备
即使采取了全面的预防措施,数据泄露和应用层事件仍可能发生。医疗健康组织必须做好快速检测和响应的准备,以尽量减少对患者安全和运营的影响。这需要一种结合持续监控、事件分析和快速缓解策略的结构化方法。
关键要素包括:
- 对应用进行实时监控,识别异常行为和潜在的利用尝试
- 明确定义的事件响应流程,优先处理关键系统和面向患者的应用
- 快速遏制措施,防止在网络内横向移动或进一步暴露数据
- 事件后分析,找出根本原因、修复漏洞并防止再次发生
通过提前为事件做好准备,医疗健康组织可以减少停机时间、保护敏感信息并保持业务连续性。如果得到全面实施,这种方法能够增强对数字健康服务的信任、保障患者安全,并体现对安全的主动承诺。
医疗健康应用安全测试的未来
随着医疗健康行业持续向全面数字化的生态系统演进,应用安全测试必须适应日益增长的复杂性和规模。现代医疗健康环境不再由少数受控系统构成,而是由基于微服务架构、API 优先设计和多平台部署的动态互联应用组成。这一转变显著扩大了攻击面,并带来了需要持续、先进测试方法的新型漏洞。
与此同时,智能体式 AI 正在将安全测试从僵化的脚本转变为自主推理。与传统扫描不同,Ostorlab’s Deep Agentic Scan 就像一名自主的安全研究人员,能够突破 MFA、SSO 和 2FA 等复杂的身份验证障碍,触达以往只有人类专家才能接触到的深层业务逻辑。这项技术的独特之处在于它能够:
- 执行多步骤攻击链: 它能识别并串联低严重程度的缺陷,以展示高影响的漏洞利用,例如绕过身份核验或发现移动 API 中的 BOLA。
- 提供证据级的实证: 通过实时验证每一项发现,它消除了“噪声”,并为开发人员提供经过验证、可据以行动的证据,包括请求日志和复现步骤。
- 分析移动端特有的边界: 它对 Android 和 iOS 生态系统提供专门的深度分析,发现第三方 SDK 和深度链接通信中那些通用工具常常忽略的漏洞。
归根结底,医疗健康领域的应用安全不仅仅是保护系统和数据,它直接关系到患者安全和信任。医疗健康应用中的漏洞可能导致数据暴露、服务中断以及临床运营受损。通过采用主动且持续的应用安全测试,医疗健康组织可以确保其数字服务在不断演变的威胁面前始终保持安全、可靠和韧性。
Ostorlab 如何帮助医疗健康团队
如果您希望在自己的患者应用和门户上落实这一策略,下面介绍 Ostorlab 能做什么、需要您提供什么,以及其范围的边界在哪里。
您将获得什么。 Ostorlab 会测试您的健康应用的每一个版本:它会登录应用,测试患者实际下载的构建版本,并跟随应用深入到健康记录、远程医疗和处方背后的 API。它会检查健康数据被写入、缓存、记录到日志或被截屏捕获的位置,测试记录访问 API 中的授权缺陷和过度数据暴露,并梳理应用及其 SDK 收集和发送了哪些个人数据、发送到了哪些端点。软件成分分析会根据已知漏洞检查依赖和 SDK,并为每一个版本生成 SBOM。来自 AI 智能体的每一项发现都附带一个可重放的有效漏洞利用,发现可以发送到 Jira 和其他工单系统,并支持 GitHub Actions 等 CI/CD 集成。
您需要提供什么。
- 应用或门户。 对于移动应用,可以在 App Store 或 Google Play 上搜索该应用,并在 ostorlab.co 上运行免费的快速扫描,无需登录;也可以注册账户后上传 APK、AAB 或未加密的 IPA。对于患者门户或临床医生 Web 应用,请提供其目标 URL 或域名。
- 测试账户。 只有当扫描能够登录时,患者和临床医生的流程才会被覆盖。请在扫描设置中添加测试账户,并提供通过短信、TOTP 或电子邮件接收一次性验证码的方式;2FA 指南列出了每种方式的前提条件。登录流程复杂的 Web 应用可以使用通过 Chrome DevTools 录制的 Puppeteer 脚本。
- API Schema(针对 API)。 API 扫描支持 OpenAPI、GraphQL 或 WSDL schema,以及 API 密钥等 HTTP 头。
- 网络访问。 面向互联网的应用无需特殊访问权限。对于位于防火墙或 VPN 之后的预发布应用、API 和代码仓库,请使用本地部署扫描,或将扫描器的 IP 地址加入允许列表。
范围内与范围外。
- 范围内:Android、iOS 和 HarmonyOS 上面向患者的移动应用、其背后的 API 和后端,以及患者门户和临床医生 Web 应用。借助 Web Agentic Deep Scan,Web 应用和 API 也可以在没有移动应用的情况下单独测试。
- Ostorlab 不是合规认证。它帮助您对照 HIPAA 的安全要求进行测试,例如不安全的数据存储、传输过程中缺少加密以及通过第三方 SDK 泄露的数据,并为您提供可在审计中作为证据复用的报告。
- Ostorlab 不能替代您的人工渗透测试。它会测试每一个版本,从而在两次人工测试之间发现问题;对于需要人工判断的范围,请继续保留人工测试。
证据。
- RSA Security 案例研究展示了 Ostorlab 如何从设计到发布,嵌入移动应用安全开发生命周期的各个环节。
- 供您进行供应商审查:Ostorlab 拥有 SOC 2 Type II 报告(Security 准则),覆盖期间为 2024 年 11 月 18 日至 2025 年 4 月 18 日,当前期间的审计正在进行中。数据在静态存储和传输过程中均经过加密;在 Enterprise 方案中,您可以选择将数据驻留在美国、欧盟、GCC 或亚太地区。
下一步。 先对应用商店中的应用进行一次免费扫描,然后添加测试账户并运行完整扫描,以覆盖登录后的患者流程。如需规划跨应用和门户的测试,请参阅 Ostorlab for healthcare 或预约演示。