Guía de pruebas de seguridad de aplicaciones para el sector sanitario
Cómo realizar pruebas de seguridad en portales de pacientes, aplicaciones médicas, API y SaMD: riesgos de ePHI, obligaciones de HIPAA y GDPR, pruebas en el SDLC, monitorización continua y respuesta a incidentes.
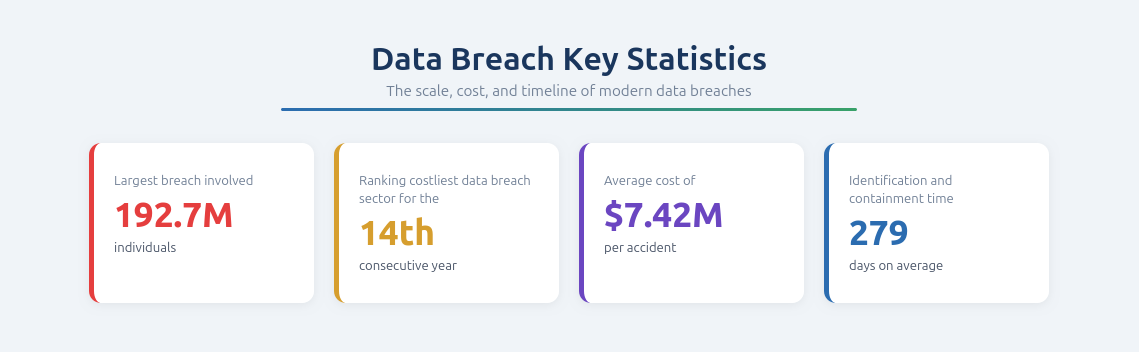
El sector sanitario es hoy una de las industrias más atacadas, impulsado por la rápida adopción de tecnologías digitales como las aplicaciones móviles de salud, los portales de pacientes y las API. Según The HIPAA Journal, en 2024 las filtraciones en el sector sanitario afectaron a más de 289 millones de personas, un aumento del 58% respecto al año anterior. Solo el ataque de ransomware contra Change Healthcare afectó a unos 192.7 millones de personas, lo que lo convierte en la mayor filtración de datos sanitarios de la historia.
A medida que la prestación de la atención sanitaria depende cada vez más de las aplicaciones, la superficie de ataque se desplaza a la capa de aplicación, donde se procesan y se exponen los datos sensibles. Esto genera riesgos entrecruzados para la seguridad de los pacientes, los datos sensibles y el cumplimiento normativo, y hace que las pruebas de seguridad de aplicaciones sean esenciales para mantener la resiliencia y la confianza.
La transformación digital del sector sanitario y sus implicaciones para la seguridad
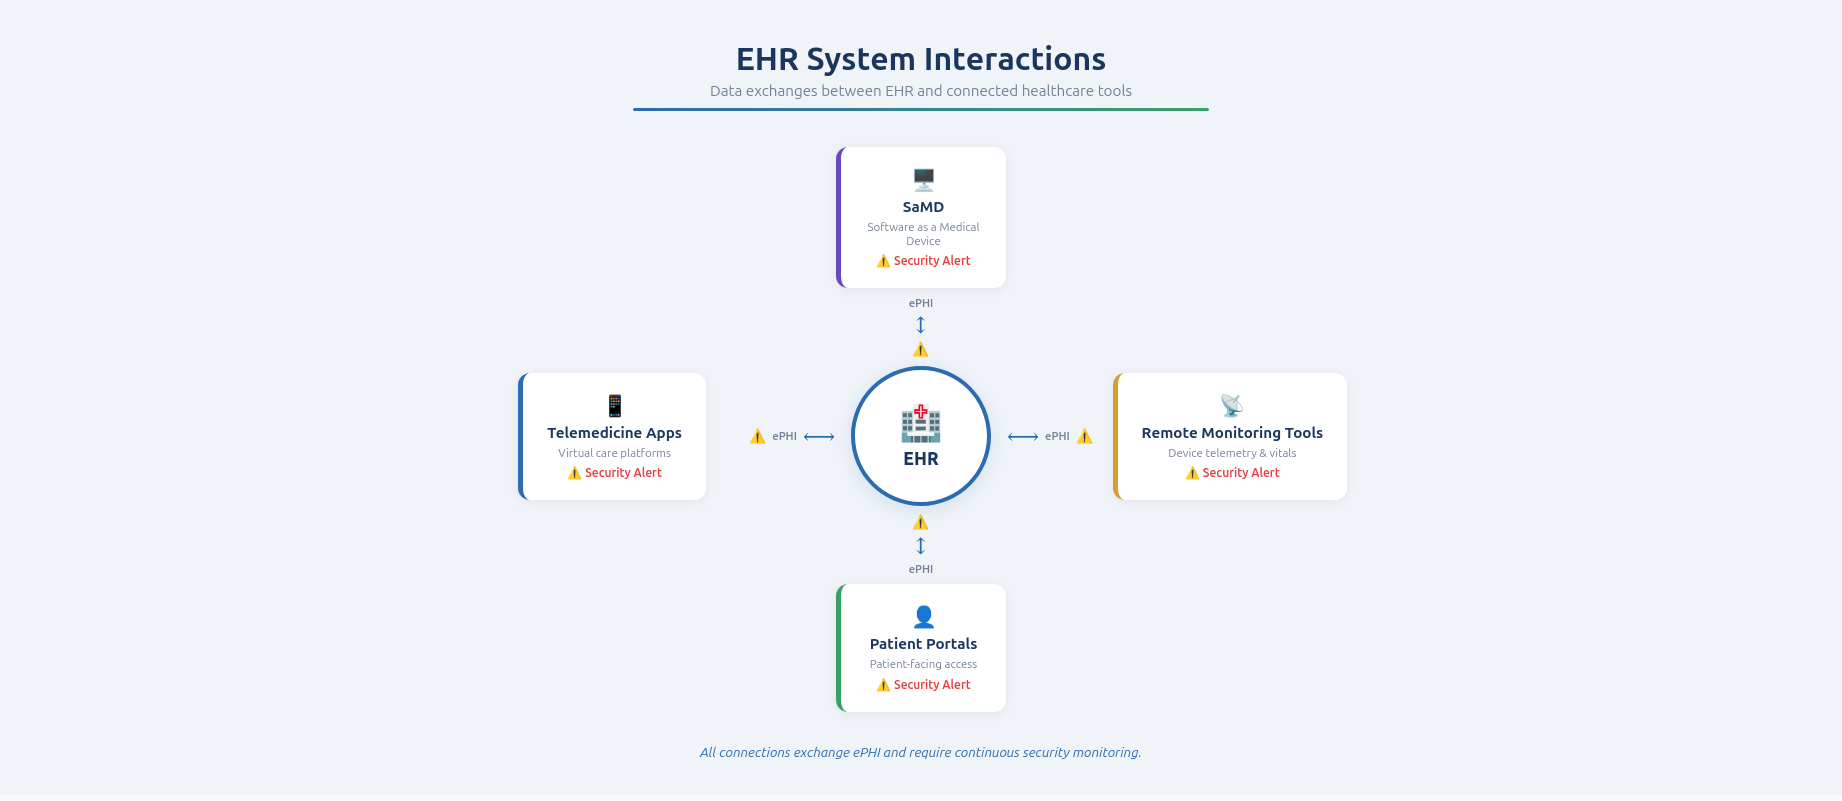
El sector sanitario ha pasado de sistemas aislados a ecosistemas interconectados y basados en aplicaciones. Las historias clínicas electrónicas se integran ahora con aplicaciones de telemedicina, portales de pacientes, herramientas de monitorización remota y servicios nativos de la nube, lo que permite el intercambio de datos en tiempo real y una atención más eficiente. Aunque esto mejora la accesibilidad y las operaciones, cada punto de integración introduce un posible riesgo de seguridad. La Comisión Europea informa de que el sector sanitario sufrió más incidentes de ciberseguridad en 2023 que cualquier otro sector crítico, lo que refleja la complejidad de proteger estos entornos.
Esta evolución amplía la superficie de ataque de la capa de aplicación. Las aplicaciones móviles y web son los principales puntos de entrada, las API facilitan el intercambio de datos críticos y el Software como Producto Sanitario (SaMD) vincula las vulnerabilidades del software con los resultados clínicos. Las dependencias de terceros amplifican el riesgo: más del 80% de los registros sanitarios robados en los últimos años procedían de servicios externos y no directamente de los hospitales.
La proliferación de aplicaciones complica aún más la seguridad. Los entornos fragmentados, los sistemas obsoletos y las API sin inventariar reducen la visibilidad y permiten que las vulnerabilidades persistan. Las pruebas de seguridad de aplicaciones continuas son fundamentales para mantener el control, identificar los riesgos de forma temprana y seguir el ritmo de la complejidad del sector sanitario moderno.
La naturaleza sensible de los datos sanitarios
Los datos sanitarios tienen un valor singular porque combinan información personal, médica y financiera en un único registro. Esto los convierte en un objetivo prioritario para los ciberdelincuentes, que pueden explotarlos para el robo de identidad, el fraude a aseguradoras o su reventa en mercados clandestinos. A diferencia de los datos financieros, la información sanitaria es difícil de cambiar una vez comprometida, lo que aumenta tanto su valor a largo plazo como el posible impacto de una filtración sobre las personas y las organizaciones.
Por 14.º año consecutivo, el sector sanitario sufre las filtraciones de datos más costosas de todas las industrias, con un coste medio de 7.42 millones de dólares por incidente.
IBM Security - Informe Cost of a Data Breach 2025
Estos datos sensibles se distribuyen en múltiples capas de las aplicaciones sanitarias modernas. Existen en las interfaces móviles y web, en los sistemas de backend que procesan y gestionan los flujos de trabajo, en las API que permiten la interoperabilidad y en los dispositivos conectados que generan datos de pacientes en tiempo real. A menudo se almacenan en entornos basados en la nube, lo que amplía aún más el número de posibles puntos de exposición. Una vulnerabilidad en cualquiera de estos componentes puede comprometer todo el flujo de datos, por lo que la seguridad de extremo a extremo es esencial.
La información sanitaria protegida en formato electrónico (ePHI) está en el centro de estos riesgos y debe protegerse en todas las capas de la aplicación. Las pruebas de seguridad de aplicaciones desempeñan un papel fundamental para identificar dónde se procesa, almacena y transmite la ePHI, al tiempo que validan los controles de acceso, el cifrado y las prácticas de tratamiento de datos. Al detectar las vulnerabilidades de forma proactiva, las organizaciones pueden prevenir los accesos no autorizados y la fuga de datos, y garantizar tanto el cumplimiento normativo como la confianza de los pacientes.
Normativa, cumplimiento y desarrollo seguro en las aplicaciones sanitarias
Las aplicaciones sanitarias están sujetas a normativas estrictas para proteger los datos de los pacientes y la integridad de los sistemas. HIPAA en Estados Unidos, el RGPD (GDPR) en Europa e iniciativas como el Plan de Acción de la UE para la ciberseguridad de los hospitales establecen requisitos claros para el tratamiento de los datos. Normas como ISO/IEC 27001, HITRUST CSF y SOC 2 definen las expectativas en materia de gestión de riesgos, control de acceso y capacidad de auditoría. Las aplicaciones son la interfaz principal de la ePHI, por lo que su seguridad es central para el cumplimiento, la continuidad operativa y la confianza de los pacientes.
Contar con marcos de seguridad estructurados en el proceso de desarrollo es fundamental. Un ciclo de vida de desarrollo de software (SDLC) seguro integra la seguridad desde el diseño hasta el despliegue y el mantenimiento, e incluye controles, políticas internas y validación continua. Las pruebas de seguridad de aplicaciones identifican las vulnerabilidades de forma temprana, validan mecanismos como la autenticación y el cifrado, y garantizan la seguridad continua.
Los marcos de cumplimiento ofrecen un enfoque estructurado para la gestión de riesgos y la rendición de cuentas. Las organizaciones deben implementar controles, realizar evaluaciones y mantener documentación para cumplir normas como HITRUST, ISO 27001 o SOC 2. Las pruebas de seguridad de aplicaciones aportan evidencias medibles de que las vulnerabilidades se abordan de forma sistemática, alinean las prácticas con las expectativas normativas y refuerzan la postura de seguridad general.
Comprender las amenazas de la capa de aplicación en el sector sanitario
Las aplicaciones sanitarias son objetivos prioritarios de los ciberataques porque dan acceso directo a datos muy sensibles y a sistemas críticos. Muchas de estas aplicaciones son de acceso público, desde los portales de pacientes hasta las aplicaciones móviles, lo que aumenta la probabilidad de exposición. Las estadísticas recientes indican que los ataques de hacking y los incidentes de TI representan ya más del 80% de todas las grandes filtraciones de datos sanitarios. Al mismo tiempo, los ciclos de desarrollo rápidos y las actualizaciones frecuentes pueden introducir vulnerabilidades si la seguridad no está plenamente integrada en el proceso de desarrollo. Estos factores se combinan y hacen de la capa de aplicación uno de los puntos de ataque más atractivos y eficaces para los adversarios.
Entre las vulnerabilidades habituales de las aplicaciones sanitarias se encuentran las API inseguras, los mecanismos de autenticación débiles, el tratamiento inadecuado de los datos sensibles y las configuraciones incorrectas. Los componentes de terceros, como las bibliotecas externas, los SDK o los servicios, amplifican aún más el riesgo, ya que cualquier fallo en estas dependencias puede ser heredado por la aplicación. Explotar estas debilidades permite a los atacantes acceder a información confidencial, manipular el comportamiento de la aplicación u obtener acceso no autorizado a sistemas internos. Abordar estas vulnerabilidades exige pruebas y monitorización continuas y exhaustivas en todas las capas del ecosistema de aplicaciones.
Las consecuencias de los fallos de seguridad de las aplicaciones en el sector sanitario pueden ser graves. Las filtraciones de datos pueden exponer información sensible de los pacientes, dañar la reputación de la organización y acarrear sanciones económicas y regulatorias. Las interrupciones de las aplicaciones pueden paralizar los flujos de trabajo clínicos, retrasar la atención a los pacientes y comprometer la continuidad operativa. En casos extremos, los atacantes pueden aprovechar las vulnerabilidades para obtener un control no autorizado de sistemas críticos, lo que subraya por qué proteger las aplicaciones es esencial para salvaguardar tanto las operaciones sanitarias como la seguridad de los pacientes.
Protección del ecosistema de aplicaciones sanitarias
Proteger las aplicaciones sanitarias requiere un enfoque integral que abarque las aplicaciones orientadas a los pacientes, las API, el software utilizado en productos sanitarios y las integraciones de terceros. Las aplicaciones orientadas a los pacientes, como las aplicaciones móviles y los portales web, deben someterse a pruebas exhaustivas para garantizar que protegen las interacciones de los usuarios y tratan los datos sensibles de forma segura. Esto incluye validar los procesos de autenticación, garantizar que los datos se almacenan de forma segura y defenderse frente a las vulnerabilidades más comunes. Dado que estas aplicaciones están expuestas directamente a los usuarios, cualquier debilidad puede explotarse con rapidez, por lo que son un componente crítico de la postura de seguridad general.
Las API desempeñan un papel central en las arquitecturas sanitarias modernas al permitir un intercambio fluido de datos entre sistemas, pero también introducen riesgos significativos si no están debidamente protegidas. Las pruebas de seguridad de las API se centran en:
- Identificar los endpoints expuestos
- Validar los controles de acceso y la autenticación
- Garantizar que los datos sensibles no se divulgan de forma indebida
El Software como Producto Sanitario (SaMD) añade otra capa de responsabilidad. Estas aplicaciones influyen directamente en los resultados clínicos, por lo que las vulnerabilidades pueden tener consecuencias reales para la seguridad de los pacientes. Las pruebas deben garantizar que el SaMD sea resiliente, cumpla la normativa y pueda funcionar de forma segura en entornos clínicos.
Los componentes e integraciones de terceros, incluidas las bibliotecas externas, los SDK y los servicios, amplían aún más la superficie de ataque. Aunque aceleran el desarrollo y añaden funcionalidad, cualquier vulnerabilidad en estas dependencias puede comprometer el sistema en su conjunto. Las estrategias de seguridad eficaces incluyen la evaluación continua de estos componentes para garantizar que no introducen riesgos ocultos, lo que refuerza la integridad y la seguridad de todo el ecosistema de aplicaciones sanitarias.
Desafíos de visibilidad en la seguridad de las aplicaciones sanitarias
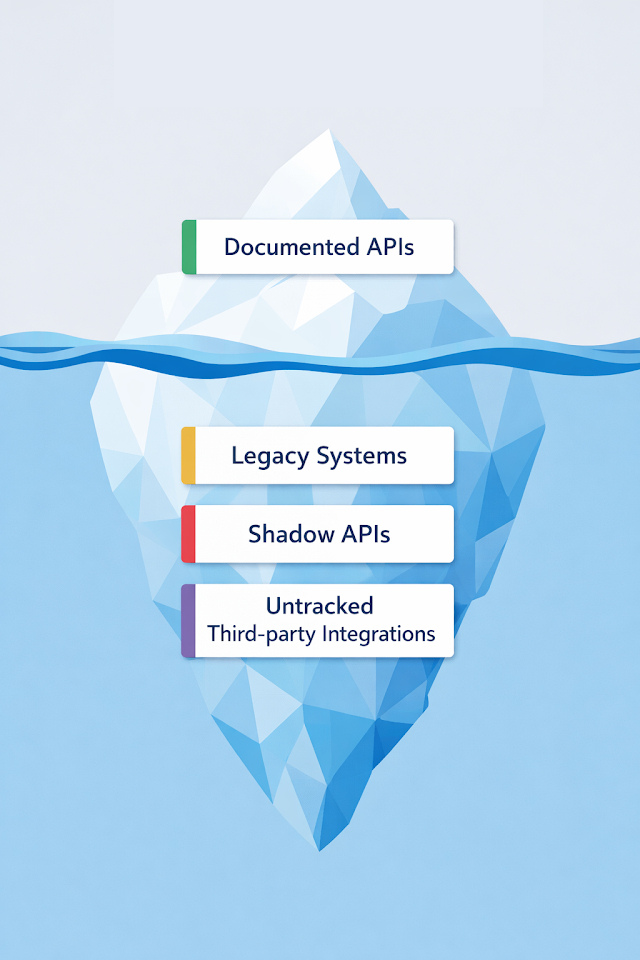
Uno de los principales desafíos de las organizaciones sanitarias es la falta de visibilidad sobre sus entornos de aplicaciones. Las aplicaciones sin monitorizar, las API en la sombra y los sistemas obsoletos pueden persistir sin supervisión y crear riesgos ocultos que con frecuencia pasan inadvertidos en las evaluaciones de seguridad. Estos activos sin inventariar se convierten en objetivos prioritarios para los atacantes, ya que las vulnerabilidades pueden existir sin ser detectadas y explotarse antes de que se descubran. Por ello, mantener una visibilidad clara de todos los componentes de las aplicaciones es esencial para reducir la exposición y garantizar una postura de seguridad sólida.
Los entornos sanitarios son muy dinámicos: con regularidad se incorporan nuevas aplicaciones, actualizaciones e integraciones. El descubrimiento continuo es fundamental para mantener un inventario preciso de los activos y seguir los cambios a medida que se producen. Este proceso garantiza que todas las aplicaciones y API se incluyan en las pruebas de seguridad y se monitoricen de forma eficaz. Entre los elementos clave del descubrimiento continuo se encuentran:
- Mapear todas las aplicaciones y API activas del ecosistema
- Seguir en tiempo real los cambios de versión y las actualizaciones
- Identificar los activos desconocidos u olvidados hasta ese momento
La gestión de la superficie de ataque complementa el descubrimiento continuo al ofrecer un enfoque estructurado para evaluar y monitorizar los activos expuestos. Al mantener un mapa actualizado del ecosistema de aplicaciones, las organizaciones pueden comprender mejor su exposición al riesgo, priorizar los esfuerzos de seguridad y asegurarse de que no se pasa por alto ningún componente crítico. Este enfoque sistemático mejora la eficacia de las pruebas de seguridad de aplicaciones y refuerza la postura de seguridad general de la organización.
Cómo construir una estrategia sólida de pruebas de seguridad para aplicaciones sanitarias
Integrar las pruebas de seguridad en el ciclo de vida del desarrollo
Una estrategia sólida de seguridad para aplicaciones sanitarias empieza por integrar las pruebas directamente en el ciclo de vida de desarrollo de software. Identificar las vulnerabilidades de forma temprana, durante el diseño y el desarrollo, reduce drásticamente el riesgo de exponer datos sensibles o de interrumpir servicios sanitarios críticos. Al incorporar las pruebas de seguridad en los pipelines de CI/CD, las organizaciones pueden automatizar las comprobaciones recurrentes y garantizar una cobertura coherente en todas las actualizaciones y despliegues de la aplicación.
Entre las prácticas clave se encuentran:
- Modelado de amenazas temprano para identificar posibles debilidades en la lógica y la arquitectura de la aplicación
- Integración de herramientas de análisis estático para detectar errores de codificación antes del despliegue
- Pruebas automatizadas de los mecanismos de autenticación, tratamiento de datos y cifrado dentro de los flujos de trabajo de CI/CD
- Validación periódica de las API y de las dependencias de terceros para garantizar el cumplimiento de las normas de seguridad
Este enfoque proactivo garantiza que la seguridad no sea una ocurrencia tardía, sino una parte integral del desarrollo de aplicaciones. Las organizaciones que adoptan esta metodología obtienen una visión continua de su postura de riesgo y pueden corregir los problemas antes de que afecten a los pacientes o a las operaciones, con lo que se crea una cultura de desarrollo seguro en todo el equipo.
Pruebas y monitorización continuas de la seguridad de las aplicaciones
Una estrategia de pruebas continuas es esencial para seguir el ritmo de las frecuentes actualizaciones de software, las nuevas integraciones y los panoramas de amenazas en constante evolución. Las estrategias eficaces combinan varios métodos de prueba, entre ellos:
- Pruebas de seguridad de aplicaciones estáticas (SAST): examinan el código fuente en busca de posibles vulnerabilidades antes del despliegue
- Pruebas de seguridad de aplicaciones dinámicas (DAST): evalúan las aplicaciones en ejecución para identificar vulnerabilidades en tiempo de ejecución y fallos de lógica
- Pruebas de API: evalúan la seguridad de las interfaces que conectan varios sistemas y garantizan que los datos sensibles no se expongan a través de endpoints inadecuados
Al combinar estos enfoques en capas, las organizaciones pueden detectar vulnerabilidades antes desconocidas, evitar la explotación de los puntos débiles y mantener una postura de seguridad resiliente. La monitorización continua garantiza que las amenazas emergentes y los riesgos recién introducidos se identifiquen con prontitud, lo que permite a los equipos responder con eficacia antes de que se comprometan los datos de los pacientes o los sistemas críticos.
| Método de prueba | Cuándo se realiza | Qué encuentra |
|---|---|---|
| SAST | Durante la codificación | Fallos de lógica, credenciales incrustadas en el código. |
| DAST | Durante la ejecución | Problemas de autenticación, XSS, errores de configuración. |
| Pruebas de API | Durante la integración | Divulgación indebida de datos, autorización defectuosa. |
| Escaneo agéntico | Continuo | Vulnerabilidades complejas de varios pasos (basado en IA). |
Alinear la seguridad de las aplicaciones con los requisitos de cumplimiento del sector sanitario
La seguridad de las aplicaciones sanitarias está estrechamente ligada al cumplimiento normativo en el sector sanitario. Las prácticas de pruebas alineadas con marcos como HIPAA, GDPR, HITRUST e ISO 27001 no solo protegen los datos, sino que también demuestran que las organizaciones gestionan activamente el riesgo. Esta alineación facilita las auditorías, reduce las sanciones regulatorias y genera confianza entre las partes interesadas.
Las pruebas de seguridad eficaces orientadas al cumplimiento implican:
- Asignar la cobertura de las pruebas a los controles regulatorios y específicos del sector
- Generar informes accionables que demuestren que las vulnerabilidades se abordan de forma sistemática
- Validar que el tratamiento de los datos, los controles de acceso y los mecanismos de cifrado cumplen las expectativas de cumplimiento
- Mantener registros de auditoría de las pruebas de seguridad y de las actividades de corrección para rendir cuentas
Una estrategia bien alineada garantiza que la seguridad y el cumplimiento trabajen de la mano y no como compartimentos separados. Al validar continuamente los controles en todas las aplicaciones, las organizaciones pueden mantener la confianza regulatoria y asegurar al mismo tiempo que los datos sensibles de los pacientes sigan protegidos.
Prepararse para la detección y la respuesta a incidentes en el nivel de aplicación
Incluso con medidas preventivas integrales, pueden seguir produciéndose filtraciones e incidentes a nivel de aplicación. Las organizaciones sanitarias deben estar preparadas para detectarlos y responder con rapidez, a fin de minimizar el impacto sobre la seguridad de los pacientes y las operaciones. Esto requiere un enfoque estructurado que combine monitorización continua, análisis de incidentes y estrategias de mitigación rápida.
Los elementos esenciales incluyen:
- Monitorización en tiempo real de las aplicaciones para identificar comportamientos anómalos y posibles intentos de explotación
- Procedimientos de respuesta a incidentes bien definidos que prioricen los sistemas críticos y las aplicaciones orientadas a los pacientes
- Medidas de contención rápida para evitar el movimiento lateral dentro de la red o una mayor exposición de datos
- Análisis posterior al incidente para identificar las causas raíz, corregir las vulnerabilidades y evitar que se repitan
Al prepararse de antemano para los incidentes, las organizaciones sanitarias pueden reducir el tiempo de inactividad, proteger la información sensible y mantener la continuidad operativa. Cuando se implementa de forma integral, este enfoque refuerza la confianza en los servicios de salud digitales, garantiza la seguridad de los pacientes y demuestra un compromiso proactivo con la seguridad.
El futuro de las pruebas de seguridad de aplicaciones sanitarias
A medida que el sector sanitario evoluciona hacia un ecosistema plenamente digital, las pruebas de seguridad de aplicaciones deben adaptarse a una complejidad y una escala crecientes. Los entornos sanitarios modernos ya no se componen de unos pocos sistemas controlados, sino de aplicaciones dinámicas e interconectadas construidas sobre arquitecturas de microservicios, diseños orientados primero a las API y despliegues multiplataforma. Este cambio amplía de forma significativa la superficie de ataque e introduce nuevas categorías de vulnerabilidades que requieren enfoques de pruebas continuos y avanzados.
Al mismo tiempo, la IA agéntica está transformando las pruebas de seguridad, que pasan de scripts rígidos a un razonamiento autónomo. A diferencia del escaneo tradicional, Deep Agentic Scan de Ostorlab funciona como un investigador de seguridad autónomo: supera obstáculos de autenticación complejos como MFA, SSO y 2FA para llegar a una lógica de negocio profunda, antes accesible solo para expertos humanos. Lo que distingue a esta tecnología es su capacidad para:
- Ejecutar cadenas de ataque de varios pasos: identifica y encadena fallos de baja severidad para demostrar exploits de alto impacto, como eludir las comprobaciones de identidad o descubrir BOLA en API móviles.
- Aportar evidencias de nivel probatorio: al validar cada hallazgo en tiempo real, elimina el «ruido» y ofrece a los desarrolladores evidencias verificadas y accionables, incluidos registros de solicitudes y pasos de reproducción.
- Analizar los límites específicos de las plataformas móviles: ofrece una profundidad especializada en los ecosistemas Android e iOS y descubre vulnerabilidades en SDK de terceros y en las comunicaciones de deep links que las herramientas genéricas suelen pasar por alto.
En última instancia, la seguridad de las aplicaciones en el sector sanitario va más allá de proteger sistemas y datos: respalda directamente la seguridad y la confianza de los pacientes. Las vulnerabilidades en las aplicaciones sanitarias pueden provocar la exposición de datos, interrupciones del servicio y el deterioro de las operaciones clínicas. Al adoptar pruebas de seguridad de aplicaciones proactivas y continuas, las organizaciones sanitarias pueden asegurar que sus servicios digitales sigan siendo seguros, fiables y resilientes frente a unas amenazas en constante evolución.
Cómo Ostorlab ayuda a los equipos del sector sanitario
Si desea poner en práctica esta estrategia en sus propias aplicaciones y portales de pacientes, esto es lo que hace Ostorlab, lo que necesita de usted y dónde termina su alcance.
Qué obtiene. Ostorlab prueba cada versión de su aplicación de salud: inicia sesión, prueba la compilación que descargan sus pacientes y sigue la aplicación hasta las API que hay detrás de las historias clínicas, la telemedicina y las recetas. Comprueba dónde se escriben, almacenan en caché, registran o capturan en pantallazos los datos de salud, prueba las API de acceso a historias clínicas en busca de fallos de autorización y de exposición excesiva de datos, y mapea qué datos personales recopilan y envían la aplicación y sus SDK, y a qué endpoints. El análisis de composición de software comprueba las dependencias y los SDK frente a vulnerabilidades conocidas y genera una SBOM por cada versión. Cada hallazgo de un agente de IA incluye un exploit funcional que se puede reproducir, y los hallazgos pueden enviarse a Jira y a otros sistemas de tickets, con integraciones de CI/CD como GitHub Actions.
Qué necesita.
- La aplicación o el portal. Para una aplicación móvil, búsquela en App Store o Google Play y ejecute un escaneo rápido gratuito en ostorlab.co, sin necesidad de iniciar sesión, o suba un APK, un AAB o un IPA sin cifrar con una cuenta. Para un portal de pacientes o una aplicación web para profesionales clínicos, proporcione sus URL o dominios de destino.
- Cuentas de prueba. Los flujos de pacientes y de profesionales clínicos solo se cubren cuando el escaneo puede iniciar sesión. Añada cuentas de prueba en la configuración del escaneo, además de una forma de recibir códigos de un solo uso por SMS, TOTP o correo electrónico; la guía de 2FA enumera los requisitos previos de cada método. Las aplicaciones web con un inicio de sesión complejo pueden usar un script de Puppeteer grabado con Chrome DevTools.
- Un esquema de API, para las API. Los escaneos de API aceptan un esquema OpenAPI, GraphQL o WSDL, así como encabezados HTTP como una clave de API.
- Acceso de red. Las aplicaciones expuestas a Internet no necesitan ningún acceso especial. Para las aplicaciones de preproducción, las API y los repositorios que están detrás de su cortafuegos o VPN, utilice el escaneo on-premises o permita las direcciones IP del escáner.
Qué entra en el alcance y qué no.
- Dentro del alcance: las aplicaciones móviles orientadas a los pacientes en Android, iOS y HarmonyOS, las API y los backends que hay detrás, y los portales de pacientes y las aplicaciones web para profesionales clínicos. Las aplicaciones web y las API pueden probarse por sí solas, sin una aplicación móvil, con el Web Agentic Deep Scan.
- Ostorlab no es una certificación de cumplimiento. Le ayuda a realizar pruebas frente a las expectativas de seguridad de HIPAA, por ejemplo el almacenamiento inseguro de datos, la ausencia de cifrado en tránsito y la fuga de datos a través de SDK de terceros, y le proporciona informes que puede reutilizar como evidencia en sus auditorías.
- Ostorlab no sustituye a su prueba de penetración manual. Prueba cada versión, de modo que los problemas se encuentran entre una prueba manual y otra; reserve las pruebas manuales para el alcance que requiera criterio humano.
Evidencias.
- El caso de éxito de RSA Security muestra a Ostorlab integrado en todo un ciclo de vida de desarrollo seguro móvil, del diseño a la publicación.
- Para su revisión de proveedores: Ostorlab dispone de un informe SOC 2 Tipo II (criterios de seguridad), del 18 de noviembre de 2024 al 18 de abril de 2025, y la auditoría del período actual está en curso. Los datos se cifran en reposo y en tránsito, y en el plan Enterprise puede elegir la residencia de los datos en Estados Unidos, la Unión Europea, el GCC o Asia-Pacífico.
Siguiente paso. Comience con un escaneo gratuito de su aplicación desde la tienda; después añada cuentas de prueba y ejecute un escaneo completo para cubrir los flujos de pacientes con sesión iniciada. Para planificar las pruebas en sus aplicaciones y portales, consulte Ostorlab para el sector sanitario o reserve una demo.