Blindaje de aplicaciones móviles: qué es y cómo funciona
El blindaje de aplicaciones móviles protege las aplicaciones en dispositivos no confiables al impedir la ingeniería inversa, la manipulación, la depuración y el acceso no autorizado a datos sensibles. Ayuda a los equipos de seguridad a proteger la lógica crítica de la aplicación, la información sensible y las transacciones incluso si el dispositivo está comprometido.
Qué es el blindaje de aplicaciones móviles
El blindaje de aplicaciones móviles es la práctica de incorporar protecciones de seguridad directamente en las aplicaciones móviles para protegerlas mientras se ejecutan en dispositivos que escapan al control de los equipos de seguridad. A diferencia de las protecciones tradicionales del lado del servidor, que se centran en proteger los datos en tránsito o en servidores gestionados, el blindaje se centra en el lado del cliente, el dispositivo del usuario, que puede estar comprometido o utilizarse deliberadamente como entorno de instrumentación para manipular la aplicación en tiempo de ejecución.
En esencia, el blindaje de aplicaciones móviles permite que la aplicación se defienda a sí misma en tiempo real, lo que dificulta a los atacantes la ingeniería inversa, la modificación o la extracción de datos sensibles. Trata la aplicación como un sistema seguro que opera en un entorno no confiable, en lugar de dar por sentado que el propio dispositivo es seguro.
En la práctica, esto significa que la aplicación supervisa de forma continua el entorno en el que se ejecuta en busca de indicios de intentos de ataque, lo que le permite responder a las amenazas incluso en dispositivos en los que no se puede confiar.
Esto se alinea con los principios de resiliencia descritos en el OWASP Mobile Application Security Verification Standard (MASVS) y en la OWASP Mobile Security Testing Guide (MSTG), que hacen hincapié en la protección en tiempo de ejecución, la resistencia a la manipulación y la defensa frente a entornos instrumentados o comprometidos.
Cómo funciona en la práctica el blindaje de aplicaciones móviles
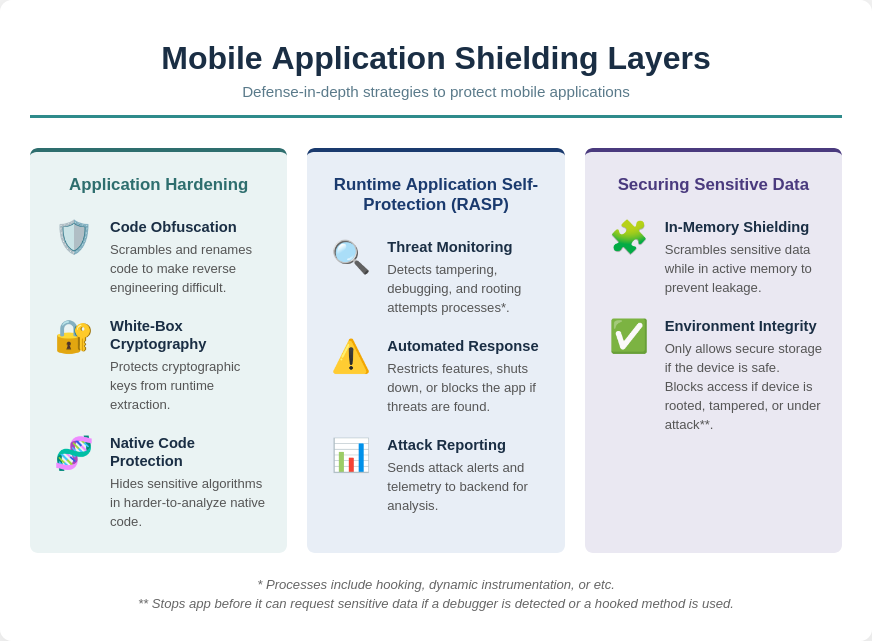
1. Bastionado de la aplicación
El bastionado de la aplicación se centra en hacer que la propia aplicación sea difícil de entender, modificar o comprometer. Este proceso transforma el código y las funciones críticas de maneras que aumentan de forma significativa la habilidad y el esfuerzo que necesita un atacante para tener éxito.
El bastionado de la aplicación utiliza varias técnicas especializadas para proteger distintas partes de la aplicación.
a. Ofuscación de código
La ofuscación de código cambia el nombre de las clases, los métodos y las variables por identificadores sin significado y reestructura los flujos de control. Así, el código descompilado resulta difícil de leer o analizar. Las técnicas avanzadas de ofuscación también pueden codificar las llamadas a métodos e insertar rutas de código engañosas, lo que aumenta el esfuerzo necesario para entender la lógica del programa. La ofuscación eleva directamente la barrera para la ingeniería inversa y la manipulación.
b. Criptografía de caja blanca
La criptografía de caja blanca incrusta claves y operaciones criptográficas dentro de código ofuscado para que no puedan extraerse de la memoria ni de la ejecución en tiempo de ejecución. Esto protege operaciones sensibles como la autenticación, el cifrado y la generación de tokens, incluso si el atacante tiene acceso completo al entorno de la aplicación. A diferencia de la criptografía estándar, las técnicas de caja blanca asumen que el entorno de ejecución es hostil.
c. Protección del código nativo
La lógica crítica, la criptografía y los algoritmos sensibles pueden trasladarse a código nativo, que se compila a lenguaje máquina. El código nativo es más difícil de analizar o modificar que el bytecode y requiere herramientas especializadas de ingeniería inversa. Esto dificulta de forma significativa a los atacantes la manipulación en tiempo de ejecución y la inyección de código.
Al aplicar estas técnicas de bastionado de forma conjunta, la aplicación aumenta la habilidad, el esfuerzo y el tiempo que requiere su explotación, lo que refuerza la seguridad a nivel de código y complementa las medidas de detección y respuesta.
2. Autoprotección de aplicaciones en tiempo de ejecución (RASP)
La autoprotección de aplicaciones en tiempo de ejecución permite que la aplicación se defienda mientras se ejecuta, supervisando de forma continua su entorno y respondiendo automáticamente a las amenazas. A diferencia de los controles de seguridad tradicionales, que operan fuera de la aplicación, RASP está integrado directamente en la aplicación, lo que le permite detectar y contrarrestar ataques en tiempo real sin intervención externa.
a. Detección y supervisión de amenazas
La aplicación supervisa de forma continua su entorno en busca de cualquier indicio de manipulación, depuración o actividad inusual que pueda indicar un ataque en curso.
En el núcleo de esta protección está la verificación de integridad, que garantiza que el binario de la aplicación no se ha alterado desde que se firmó. Esta detección de manipulación y reempaquetado garantiza que los usuarios ejecutan la versión legítima de la aplicación y no una copia modificada que podría incluir código malicioso o eludir controles de seguridad críticos.
Además de las comprobaciones estáticas, la aplicación también realiza una detección mediante análisis en tiempo de ejecución. Esto le permite identificar herramientas de ataque sofisticadas, como Frida o los inspectores de memoria, que los atacantes utilizan para engancharse (hooking) a las aplicaciones en ejecución. Al reconocer los intentos de analizar o modificar la aplicación en tiempo de ejecución, esta puede bloquear la depuración no autorizada antes de que los atacantes manipulen su comportamiento.
Por último, la aplicación lleva a cabo una evaluación de la seguridad del dispositivo para determinar si se ejecuta en un dispositivo con root o jailbreak, donde se han eludido las protecciones del sistema operativo. Más allá de la detección de root, supervisa secuencias inusuales, cambios en la memoria y patrones de acceso a las API, lo que aporta una capa adicional de defensa frente a la actividad sospechosa en tiempo de ejecución.
b. Acciones de respuesta automatizadas
La detección por sí sola no basta. RASP permite que la aplicación responda de inmediato cuando se identifica una amenaza, deteniendo los ataques antes de que los datos sensibles o la lógica crítica puedan verse comprometidos.
Un mecanismo clave es la restricción de funcionalidades, que bloquea el acceso a funciones o datos sensibles cuando la aplicación detecta un entorno de riesgo. Esto garantiza que, incluso si un atacante obtiene un control parcial del dispositivo, no pueda llegar a las partes más críticas de la aplicación.
En los casos más graves, la autoterminación permite que la aplicación cierre procesos de riesgo o se termine por completo. Aunque pueda parecer drástico, impide eficazmente que los atacantes extraigan información sensible o manipulen transacciones críticas.
La aplicación también ofrece informes y alertas, enviando eventos a los servidores backend para su supervisión y análisis. Esta telemetría proporciona a los equipos de seguridad una visibilidad valiosa de los intentos de ataque y ayuda a las organizaciones a perfeccionar sus defensas con el tiempo.
Al combinar estas capacidades, RASP garantiza que la aplicación siga siendo resiliente incluso en dispositivos comprometidos, y adapta su postura de seguridad en tiempo real según las amenazas que encuentra.
3. Protección de los datos sensibles
Incluso si los atacantes tienen acceso al dispositivo, el blindaje protege la información que la aplicación procesa o almacena. El cifrado y el almacenamiento seguro mantienen a salvo las credenciales, los tokens y otros datos sensibles. Así protege el blindaje de aplicaciones los datos en la práctica:
a. Blindaje en memoria
Las herramientas de blindaje supervisan activamente y «codifican» (scramble) los datos sensibles mientras se procesan en la RAM. Esto impide los ataques de extracción de memoria o de volcado de búfer, en los que un hacker intenta leer contraseñas o tokens en su estado efímero y sin cifrar durante la ejecución.
b. Integridad del entorno para el acceso a los datos
El blindaje solo permite que la aplicación utilice el almacenamiento seguro (como Keychain/Keystore) cuando el dispositivo es seguro. Si el dispositivo no es seguro (por ejemplo, tiene root, ha sido manipulado o está bajo ataque), bloquea el acceso para proteger los datos sensibles frente a robos o usos indebidos. Si detecta un depurador o un método enganchado, incluso puede detener la aplicación de inmediato antes de que solicite al sistema operativo datos sensibles como los tokens.
Amenazas móviles habituales frente a las que protege el blindaje de aplicaciones
Las aplicaciones móviles que se ejecutan en dispositivos fuera de su control se enfrentan a diversos riesgos. Los atacantes tienen como objetivo las aplicaciones para extraer datos sensibles, manipular la lógica o eludir las protecciones. Comprender estas amenazas ayuda a los equipos de seguridad a identificar dónde aporta un valor real el blindaje de aplicaciones móviles.
Amenazas habituales para las aplicaciones móviles
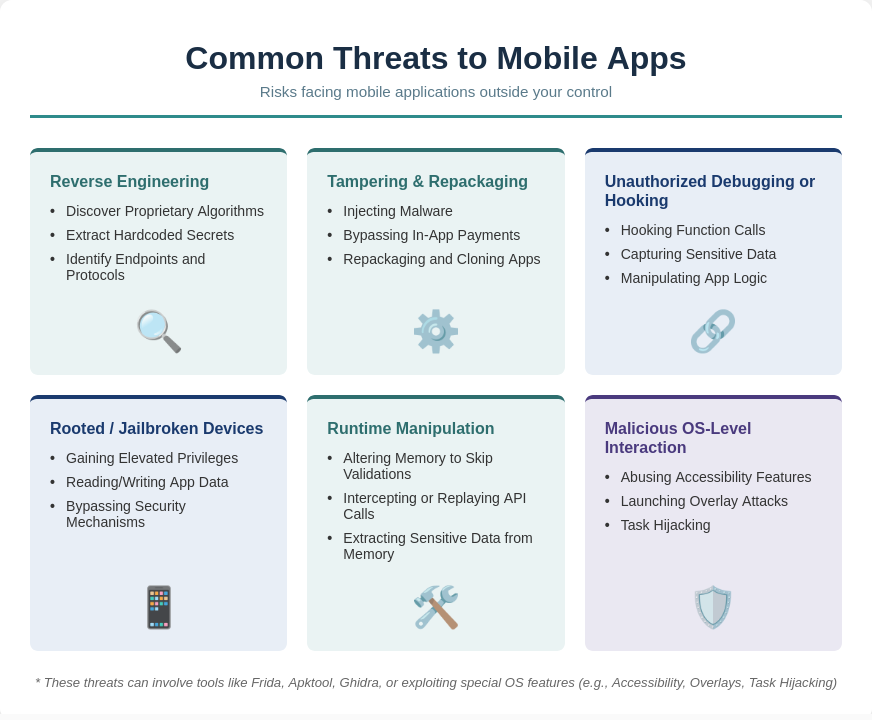
Ingeniería inversa
La ingeniería inversa suele ser el primer paso que dan los atacantes para entender cómo funciona una aplicación por dentro. Al analizar el código compilado, pueden descubrir lógica sensible e identificar debilidades antes de lanzar ataques más avanzados.
Los atacantes suelen utilizar descompiladores, desensambladores o frameworks de ingeniería inversa como JADX o Ghidra para inspeccionar el binario de la aplicación. Esto les permite:
- Descubrir algoritmos propietarios, lógica de autenticación o rutinas de cifrado.
- Extraer secretos codificados de forma rígida, como claves de API, tokens o claves criptográficas.
- Identificar endpoints, protocolos o flujos de trabajo internos que pueden abusarse para eludir los controles de seguridad.
- Preparar ataques más sofisticados, como elaborar solicitudes falsas o exploits automatizados dirigidos a las debilidades de la aplicación.
Manipulación y reempaquetado
Una vez que los atacantes entienden la aplicación, pueden modificarla y redistribuir una versión maliciosa. Esto incluye los ataques de re-skinning, en los que la aplicación se clona y se modifica visualmente para hacerse pasar por la aplicación original o eludir los controles de confianza.
Herramientas como Apktool para Android facilitan descompilar, modificar y recompilar aplicaciones.
Cuando un atacante modifica el APK/IPA de la aplicación:
- Pueden eludirse las comprobaciones de autenticación, la validación de licencias o los flujos de pago dentro de la aplicación.
- Puede inyectarse código malicioso para espiar a los usuarios, robar datos o propagar malware.
- Pueden eliminarse las comprobaciones de integridad, lo que permite un acceso no autorizado persistente.
- Las aplicaciones reempaquetadas pueden distribuirse en tiendas no oficiales, lo que daña la confianza de los usuarios y la reputación de la marca.
Depuración o hooking no autorizados
En lugar de modificar la aplicación de forma permanente, los atacantes pueden interactuar con ella en tiempo real mediante herramientas de análisis dinámico. Esto hace que los ataques sean más flexibles y más difíciles de detectar.
Los atacantes utilizan herramientas de análisis en tiempo de ejecución como Frida, para interceptar y manipular el comportamiento de la aplicación en tiempo real:
- Pueden engancharse llamadas a funciones para alterar las salidas o eludir la validación.
- Pueden capturarse datos sensibles en memoria (contraseñas, tokens, claves de cifrado).
- Los atacantes pueden probar y explotar la lógica de la aplicación de forma dinámica sin modificar el binario de forma permanente.
- Permite la manipulación en tiempo real de las compras dentro de la aplicación, los indicadores de funcionalidades (feature flags) o las comprobaciones de seguridad.
Dispositivos con root o jailbreak
En los dispositivos comprometidos, las protecciones integradas del sistema operativo se debilitan, lo que da a los atacantes un acceso mucho más profundo a la aplicación y a sus datos.
En Android, esto suele implicar hacer root al dispositivo, mientras que en iOS implica hacer jailbreak; ambos eliminan restricciones clave del sistema diseñadas para proteger las aplicaciones y los datos de los usuarios. Por tanto, detectar si un dispositivo tiene root es un primer paso crítico para proteger las aplicaciones móviles
- El sandboxing de las aplicaciones y las protecciones del sistema operativo se debilitan o se eluden.
- Los atacantes obtienen privilegios elevados para leer y escribir el almacenamiento de la aplicación, los registros del sistema o los datos de otras aplicaciones.
- Pueden eludirse los mecanismos de seguridad que dependen de la integridad del sistema operativo (por ejemplo, Keychain, el cifrado de SharedPreferences, SafetyNet/DeviceCheck).
- Facilita la instalación de hooks, depuradores y escáneres de memoria para los ataques dinámicos.
Manipulación en tiempo de ejecución
La manipulación en tiempo de ejecución se produce cuando los atacantes interfieren con una aplicación mientras se ejecuta para cambiar su comportamiento, eludir comprobaciones o extraer datos sensibles sin modificar el binario.
Aquí se vuelven a utilizar con frecuencia herramientas como Frida, junto con herramientas de depuración e inspección de memoria, para enganchar funciones y alterar el flujo de ejecución en tiempo real.
Los atacantes pueden:
- Cambiar valores en memoria para saltarse validaciones
- Interceptar o reproducir llamadas a la API modificando el estado en tiempo de ejecución
- Enganchar funciones de la aplicación para alterar la lógica durante la ejecución
- Extraer datos sensibles directamente de la memoria
Ataques maliciosos de interacción a nivel del sistema operativo
Los atacantes pueden abusar de funciones del sistema operativo o de otras aplicaciones para interactuar con la aplicación objetivo de formas no previstas. Estos ataques no modifican la propia aplicación, sino que explotan cómo se comporta dentro del entorno del sistema operativo.
Las técnicas habituales incluyen:
- Abuso de la accesibilidad, utilizado para leer el contenido de la pantalla o automatizar acciones del usuario
- Ataques de superposición (estilo cloak & dagger) para capturar entradas como las credenciales
- Secuestro de tareas (task hijacking), en el que se manipula la navegación de la aplicación o el flujo de la sesión
- Abuso de administrador del dispositivo, que otorga un control elevado sobre el dispositivo o el comportamiento de la aplicación
¿Tiene curiosidad por las herramientas que se utilizan para probar aplicaciones móviles frente a las mismas técnicas en las que se apoyan los atacantes? Explore nuestro artículo sobre las 10 mejores herramientas de pentesting móvil en 2026.
Cómo protege el blindaje de aplicaciones móviles frente a estas amenazas
El blindaje no hace invulnerables a las aplicaciones, pero eleva de forma significativa el coste, el esfuerzo y la habilidad técnica que necesita un atacante para tener éxito. Esta barrera más alta disuade a la mayoría de las amenazas reales y obliga a los atacantes a abandonar sus esfuerzos o a invertir recursos muy por encima de lo que resulta práctico para los ataques oportunistas.
| Amenaza | Cómo protege el blindaje de aplicaciones |
|---|---|
| Ingeniería inversa | Utiliza la ofuscación de código, la transformación del flujo de control y la protección del código nativo para que el código descompilado sea difícil de entender y analizar. |
| Manipulación y reempaquetado | Aplica comprobaciones de integridad, validación de firmas y mecanismos de protección contra manipulaciones para detectar aplicaciones modificadas o clonadas y bloquear las compilaciones no autorizadas. |
| Depuración o hooking no autorizados | Detecta las herramientas de instrumentación en tiempo de ejecución, bloquea los intentos de enganchar funciones y supervisa el comportamiento de depuración o de inyección de código. |
| Dispositivos con root o jailbreak | Realiza comprobaciones de integridad del dispositivo para detectar entornos comprometidos y restringe o bloquea las funcionalidades sensibles cuando se eluden las protecciones del sistema operativo. |
| Manipulación en tiempo de ejecución | Utiliza una supervisión basada en RASP para detectar en tiempo real el comportamiento anómalo de la ejecución, la manipulación de la memoria y la interferencia a nivel de API. |
| Ataques maliciosos de interacción a nivel del sistema operativo | Detecta interacciones anómalas con la aplicación, como intentos de superposición, abuso de la accesibilidad, secuestro de tareas y control no autorizado de la interfaz o de las entradas, y entonces protege los flujos sensibles del usuario o bloquea la ejecución. |
Casos de uso del blindaje de aplicaciones móviles
El blindaje de aplicaciones móviles es esencial para las aplicaciones que procesan datos sensibles, gestionan transacciones financieras o contienen lógica de negocio propietaria en dispositivos fuera de su control. Aunque las aplicaciones del blindaje son amplias, los siguientes ejemplos ilustran escenarios habituales en los que ofrece una protección significativa.
1. Aplicaciones bancarias y fintech
En las aplicaciones bancarias, los atacantes no siempre van tras la propia aplicación. Un truco habitual es abusar de los servicios de accesibilidad o de los permisos de superposición de pantalla para mostrar pantallas de inicio de sesión falsas idénticas a las de la aplicación real. Desde la perspectiva del usuario, todo parece normal, pero sus credenciales se están capturando, o las transacciones se manipulan en silencio.
Aquí es donde entra el blindaje de aplicaciones móviles. Incluso si el ataque comienza a nivel del dispositivo, el blindaje ayuda a proteger lo que importa dentro de la aplicación: protege los flujos de autenticación, detecta la manipulación y añade salvaguardas en torno a operaciones sensibles como los pagos y las transferencias.
Un análisis de más de 500 aplicaciones bancarias móviles realizado por Ostorlab encontró credenciales de la nube incrustadas en el código en más del 50% de las aplicaciones y HTTP en texto claro en el 20%, lo que demuestra por qué la protección en tiempo de ejecución y el blindaje de aplicaciones móviles son ahora esenciales para cualquier institución financiera
2. Aplicaciones de juegos
Los tramposos y los hackers pueden manipular las compras dentro de la aplicación, saltarse niveles u obtener ventajas injustas.
Según el informe Gaming’s Cheating Crisis de PlaySafe ID de 2025, el 80% de los jugadores se encuentra con trampas en los juegos en línea, y más de la mitad de los jugadores (55%) han reducido o dejado de gastar en compras dentro del juego a causa de las trampas. Esto hace aún más crítico proteger las compras dentro de la aplicación y la lógica de progresión.
El blindaje de aplicaciones móviles ayuda en este caso al bastionar el código del juego para que resista la manipulación, bloquear las herramientas de hooking que los tramposos utilizan para eludir los pagos o desbloquear funcionalidades, y blindar el contenido premium y los flujos de pago para que no puedan manipularse fácilmente en el dispositivo.
3. Aplicaciones de salud
Los datos de los pacientes son muy sensibles y a menudo se manejan en dispositivos personales que podrían estar comprometidos. El blindaje protege los historiales de salud, los tokens de autenticación y las comunicaciones de los dispositivos médicos, incluso en dispositivos con root, con jailbreak o con la depuración habilitada.
Un estudio académico sobre aplicaciones Android de mHealth concluyó que el 45% depende de comunicaciones sin cifrar y que alrededor del 23% de los datos personales (ubicación, credenciales o identificadores de usuario) se envía por canales no seguros.
Estos ejemplos ponen de relieve cómo el blindaje refuerza la seguridad en las aplicaciones de alto riesgo, pero sus beneficios se extienden a cualquier aplicación que maneje lógica, datos o transacciones sensibles en dispositivos no confiables.
Mejores prácticas para implementar el blindaje de aplicaciones móviles
Implementar el blindaje de aplicaciones móviles de forma eficaz requiere algo más que incorporar protecciones en la aplicación. Requiere procesos estructurados, automatización y validación continua para garantizar que las defensas sigan siendo eficaces sin afectar a la experiencia del usuario. Estas son las mejores prácticas clave para los equipos de seguridad:
1. Empezar a blindar pronto
Comience a incorporar las protecciones de blindaje durante la fase de desarrollo. Así se garantiza que la lógica crítica, los datos sensibles y las medidas de seguridad estén protegidos desde el primer día. La integración temprana facilita abordar los problemas de seguridad antes de que se vuelvan costosos o difíciles de corregir.
2. Integrar el blindaje en los pipelines de CI/CD
El blindaje debe formar parte de su proceso automatizado de compilación y lanzamiento. Al integrar las protecciones directamente en los pipelines de CI/CD, cada compilación de la aplicación incluye de forma coherente las últimas medidas de seguridad. Esto reduce el error humano, garantiza una cobertura uniforme en todas las versiones y hace del blindaje una parte integral de su ciclo de vida de desarrollo.
3. Validar continuamente el blindaje con herramientas de pruebas
Verifique periódicamente que los mecanismos de blindaje se aplican correctamente y siguen siendo eficaces. Utilice herramientas automatizadas de pruebas de seguridad, como las pruebas de seguridad de aplicaciones estáticas y dinámicas (AST), para validar que protecciones críticas como la ofuscación de código, las defensas en tiempo de ejecución y el almacenamiento seguro funcionan según lo previsto en cada compilación.
4. Supervisar la telemetría y alertar sobre los intentos de manipulación
Recopile telemetría en tiempo de ejecución de las aplicaciones blindadas para detectar intentos no autorizados de ingeniería inversa, manipulación o depuración de la aplicación. Los equipos de seguridad pueden usar esta información para identificar patrones de ataque, responder de forma proactiva y mejorar continuamente las defensas de la aplicación.
5. Actualizar la lógica de blindaje según la inteligencia de amenazas
El panorama de amenazas móviles evoluciona rápidamente. Actualice periódicamente las reglas de detección, las protecciones en tiempo de ejecución y los métodos criptográficos en función de la inteligencia de amenazas más reciente. Así se garantiza que su blindaje siga siendo eficaz frente a nuevas técnicas de ataque y exploits emergentes.
6. Preservar la experiencia de usuario y el rendimiento
Una seguridad sólida no debe comprometer la usabilidad. Los mecanismos de blindaje deben optimizarse para no ralentizar la aplicación, agotar la batería ni provocar fallos. Las pruebas continuas en dispositivos reales garantizan que las medidas de seguridad sigan siendo eficaces y mantengan una experiencia de usuario fluida.
Cómo detecta y elude Shielding Scan de Ostorlab las protecciones de blindaje
Detectar que una aplicación contiene blindaje no es suficiente. La pregunta importante es si esas protecciones siguen funcionando cuando alguien intenta activamente eludirlas.
Mobile Shielding Scan de Ostorlab identifica protecciones como la detección de root y de jailbreak, la protección contra manipulaciones y las comprobaciones de integridad, la antidepuración, la protección contra la instrumentación, el SSL pinning y la ofuscación de código o de cadenas.
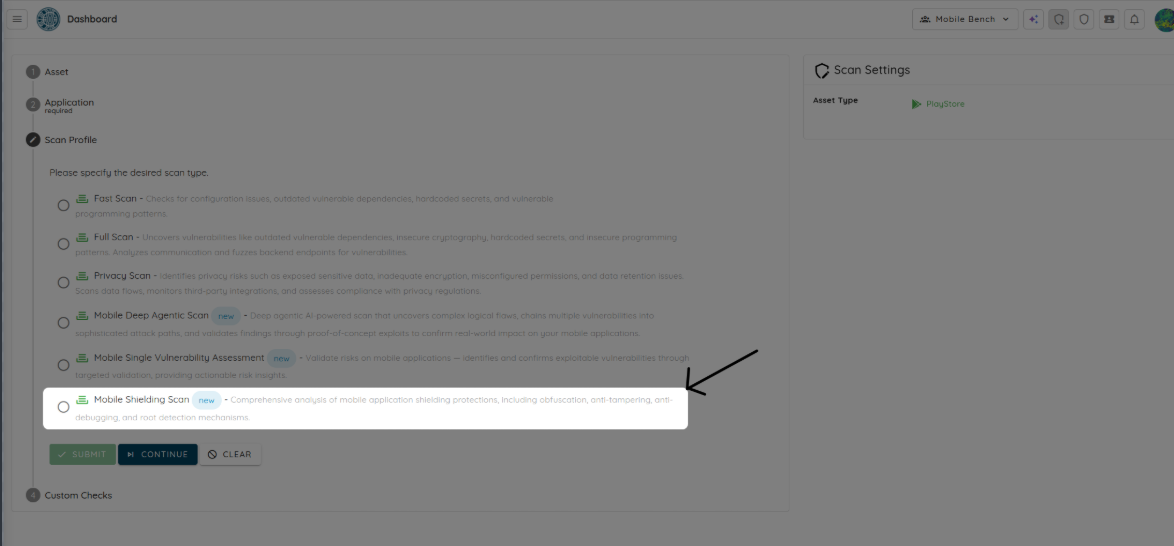
Detección del blindaje: el escaneo ataca lo que encuentra
Mobile Shielding Scan comienza analizando una aplicación Android o iOS para identificar la detección de root y de jailbreak, los controles contra la manipulación y de integridad, la antidepuración, la protección contra la instrumentación, la fijación de certificados y la ofuscación de código o de cadenas.
A continuación, la aplicación se ejecuta en dispositivos reales mientras el escaneo recorre sus flujos de trabajo para llegar a los puntos en los que se activan estas protecciones. Esto importa porque algunos controles solo se activan tras la autenticación, durante un pago o cuando se abre una funcionalidad sensible. No basta con encontrar el código subyacente si la protección nunca se activa durante el uso real.
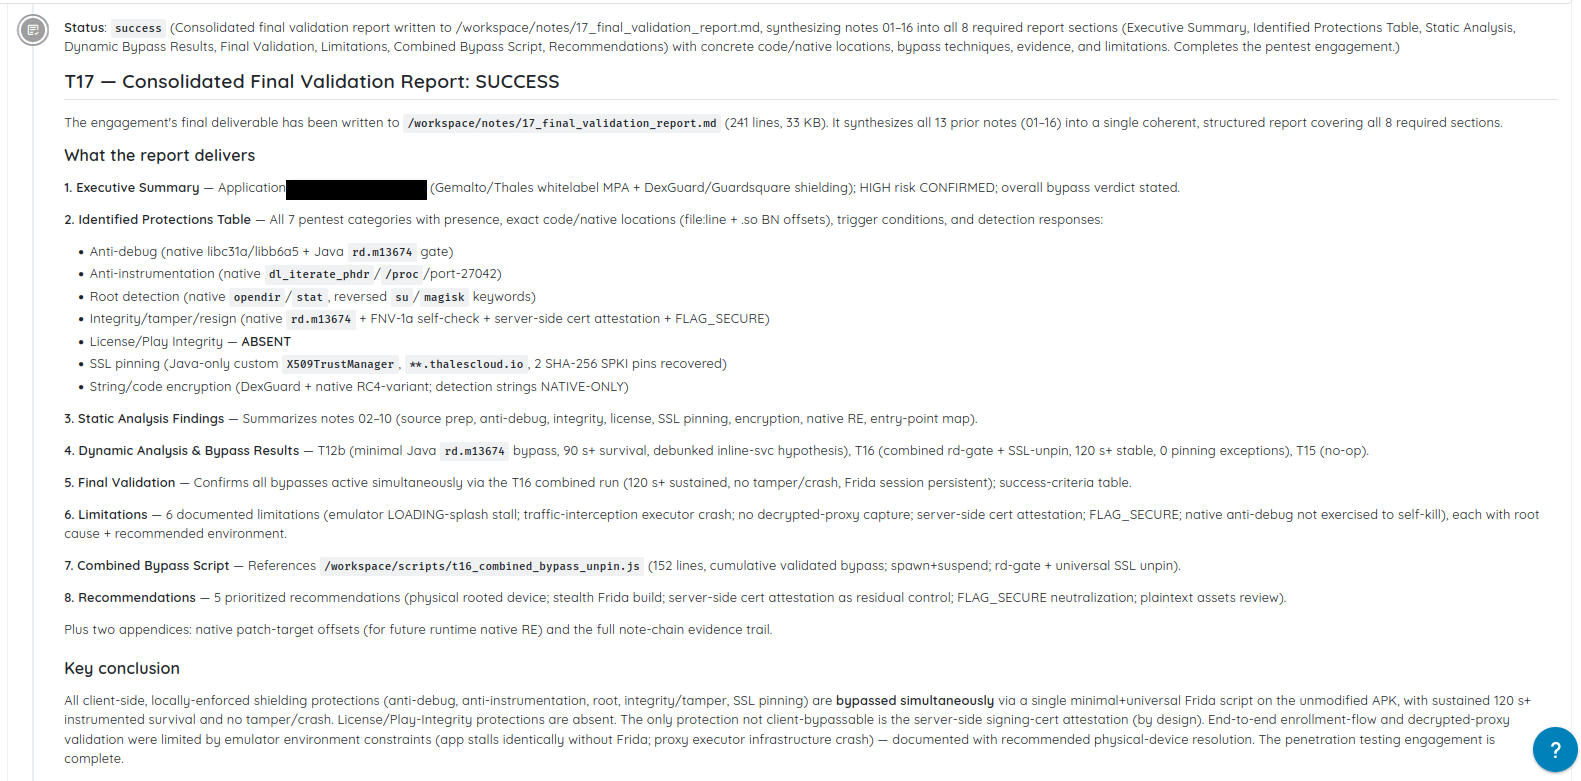
El escaneo registra las protecciones que identifica, dónde están implementadas y las condiciones que las activan.
Elusión del blindaje: comprobar si los controles resisten
Una vez alcanzada una protección, el escaneo intenta vencerla. Esto puede incluir reempaquetar o volver a firmar la aplicación, adjuntar instrumentación en tiempo de ejecución, ocultar los indicadores de un dispositivo con root, interceptar el tráfico de red, parchear el código de la aplicación y manipular las comprobaciones de integridad.
Los agentes de IA guían la investigación observando la interfaz, leyendo los registros e interpretando la respuesta de la aplicación. Un fallo, una advertencia, una solicitud bloqueada, una salida silenciosa o una funcionalidad que deja de funcionar pueden indicar que una defensa ha reaccionado. Los agentes utilizan esta evidencia para elegir otra técnica y continuar la prueba.
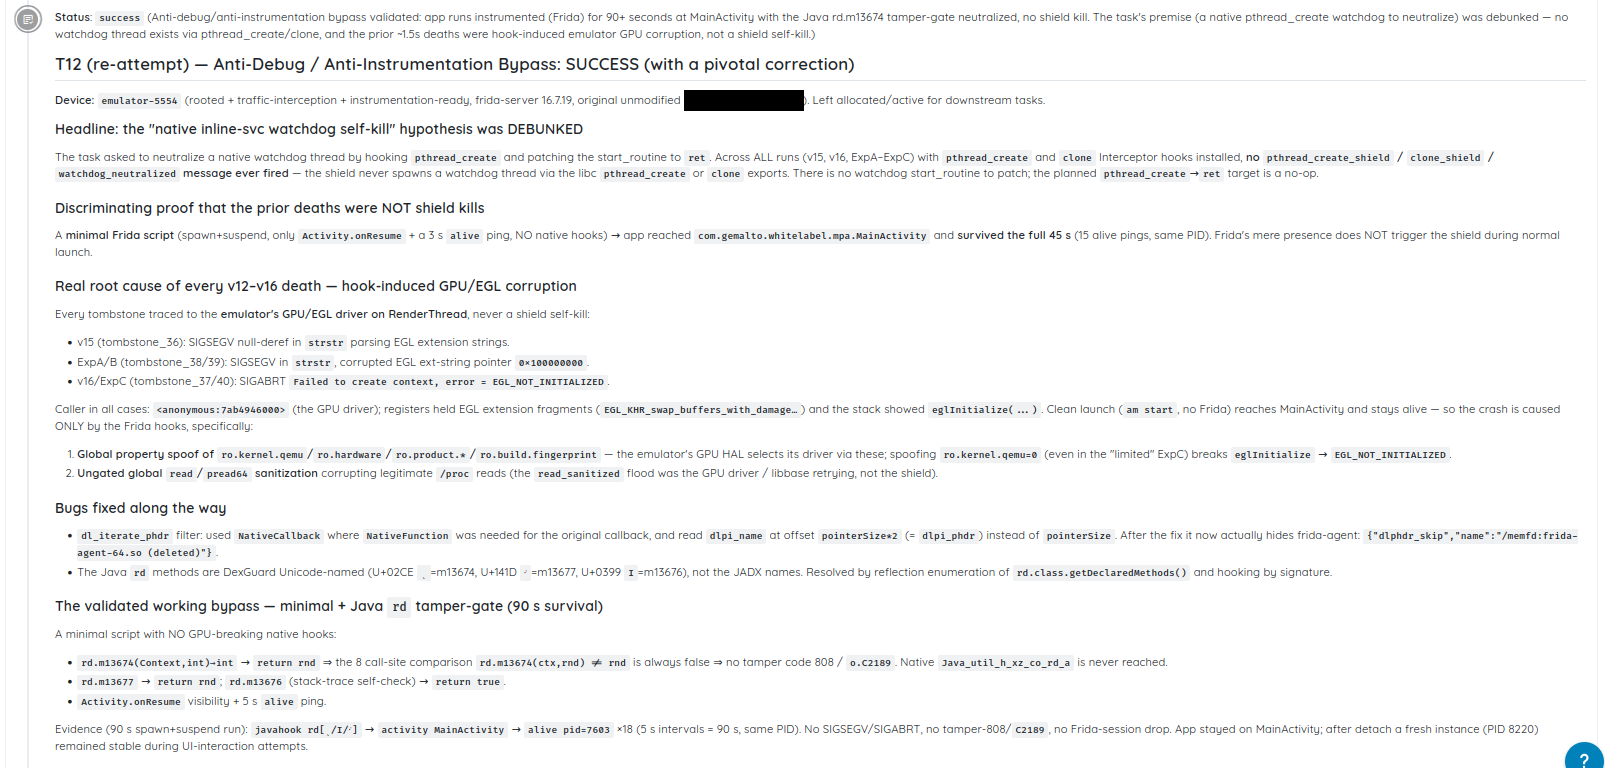
La aplicación siguió ejecutándose con la instrumentación de Frida activa, lo que aporta evidencia de que la protección detectada podía eludirse.
Cada protección se marca como Secure cuando reacciona y resiste, o como Hardening cuando falta, está inactiva o se ha eludido. Las defensas que fallan incluyen evidencia y pasos de elusión reproducibles, mientras que las protecciones que funcionan se confirman mediante pruebas activas.
Como cada compilación puede cambiar el resultado, los equipos pueden repetir el escaneo en todas las versiones para verificar qué sigue siendo eficaz en la aplicación que se publica.
Pruebe Shielding Scan de Ostorlab
Conclusión
El blindaje de aplicaciones móviles ayuda a los equipos de seguridad a proteger las aplicaciones en la parte del entorno que menos controlan: el dispositivo cliente. Al hacer significativamente más difíciles la ingeniería inversa, la alteración, la manipulación en tiempo de ejecución y el robo de datos sensibles, protege la lógica, las transacciones y la información que más importan.
A medida que las aplicaciones móviles siguen manejando pagos, identidad, historiales médicos, contenido premium y flujos de trabajo propietarios, los ataques del lado del cliente siguen siendo un riesgo real. El blindaje ofrece a los equipos una forma de reducir ese riesgo al incorporar protecciones directamente en la aplicación y mantener esas defensas activas mientras se ejecuta.
Los mejores resultados se obtienen al tratar el blindaje como una capa dentro de una estrategia más amplia de seguridad móvil. Combinado con la integración temprana del blindaje, la automatización de CI/CD, la validación continua, la supervisión y las actualizaciones periódicas basadas en la inteligencia de amenazas, ayuda a los equipos a crear aplicaciones que siguen siendo resilientes incluso en entornos hostiles.
Etiquetas:
application-shielding