モバイルアプリシールディングとは:その仕組みと実践
モバイルアプリケーションシールディングは、リバースエンジニアリング、改ざん、デバッグ、機密データへの不正アクセスを防ぎ、信頼できない端末上のアプリを保護します。端末が侵害されていても、重要なアプリロジック、機密情報、トランザクションをセキュリティチームが守れるようにします。
モバイルアプリケーションシールディングとは
モバイルアプリケーションシールディングとは、セキュリティチームの管理が及ばない端末上で動作するモバイルアプリを保護するために、セキュリティ保護をアプリに直接組み込む手法です。転送中のデータや管理下のサーバーの保護に重点を置く従来のサーバーサイドの保護とは異なり、シールディングはクライアント側、つまりユーザーの端末に焦点を当てます。その端末は侵害されている可能性もあれば、実行時にアプリを操作するための計装環境として意図的に使われている可能性もあります。
モバイルアプリケーションシールディングの核心は、アプリがリアルタイムで自らを防御できるようにし、攻撃者によるリバースエンジニアリング、改変、機密データの抽出を困難にすることです。端末そのものが安全であると想定するのではなく、アプリを信頼できない環境で動作する安全なシステムとして扱います。
実際には、アプリは自身が動作している環境に攻撃の試みの兆候がないかを継続的に監視し、信頼できない端末上であっても脅威に対応できるようになります。
これは、OWASP Mobile Application Security Verification Standard(MASVS)およびOWASP Mobile Security Testing Guide(MSTG)、に示されたレジリエンスの原則に沿ったものです。これらは、実行時の保護、改ざん耐性、そして計装された環境や侵害された環境に対する防御を重視しています。
モバイルアプリケーションシールディングの実際の仕組み
1. アプリケーションのハードニング
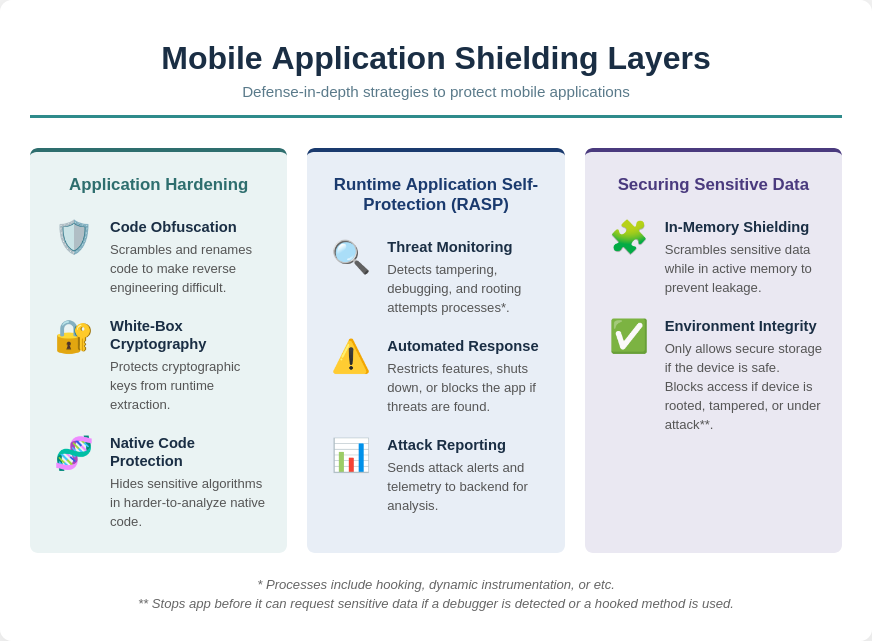
アプリケーションのハードニングは、アプリそのものを理解、改変、侵害しにくくすることに重点を置きます。このプロセスでは、重要なコードや関数を変換し、攻撃を成功させるために攻撃者に求められるスキルと労力を大幅に引き上げます。
アプリケーションのハードニングでは、アプリケーションのさまざまな部分を保護するために、複数の専門的な手法を用います。
a. コードの難読化
コードの難読化は、クラス、メソッド、変数の名前を意味のない識別子に変更し、制御フローを再構成します。これにより、逆コンパイルされたコードを読んだり解析したりすることが困難になります。高度な難読化手法では、メソッド呼び出しをエンコードしたり、紛らわしいコードパスを挿入したりすることもでき、プログラムのロジックを理解するのに必要な労力が増大します。難読化は、リバースエンジニアリングと改ざんのハードルを直接引き上げます。
b. ホワイトボックス暗号
ホワイトボックス暗号は、暗号鍵と暗号処理を難読化されたコードの中に埋め込み、メモリや実行時の処理から抽出できないようにします。これにより、攻撃者がアプリの動作環境に完全にアクセスできる場合でも、認証、暗号化、トークン生成といった機密性の高い処理が保護されます。標準的な暗号とは異なり、ホワイトボックス手法は実行環境が敵対的であることを前提としています。
c. ネイティブコードの保護
重要なロジック、暗号処理、機密性の高いアルゴリズムは、機械語にコンパイルされるネイティブコードに移すことができます。ネイティブコードはバイトコードよりも解析や改変が難しく、専門的なリバースエンジニアリングツールを必要とします。これにより、攻撃者にとって実行時の改ざんやコードインジェクションが大幅に難しくなります。
これらのハードニング手法を組み合わせて適用することで、悪用に必要なスキル、労力、時間が増し、コードレベルのセキュリティが強化されるとともに、検知と対応の対策を補完します。
2. RASP(実行時アプリケーション自己保護)
実行時アプリケーション自己保護(Runtime Application Self-Protection)は、動作環境を継続的に監視し、脅威に自動的に対応することで、アプリが実行中に自らを防御できるようにします。アプリケーションの外部で動作する従来のセキュリティ制御とは異なり、RASPはアプリに直接組み込まれるため、外部からの介入なしに攻撃をリアルタイムで検知し、阻止できます。
a. 脅威の検知と監視
アプリは、進行中の攻撃を示す可能性のある改ざん、デバッグ、異常なアクティビティの兆候がないか、動作環境を継続的に監視します。
この保護の中核となるのが完全性の検証です。これは、アプリのバイナリが署名後に改変されていないことを確認するものです。この改ざん・再パッケージ化の検知により、ユーザーが実行しているのが、悪意あるコードを含んでいたり重要なセキュリティ制御を回避したりする改変版ではなく、正規のアプリであることが保証されます。
静的なチェックに加えて、アプリは実行時解析の検知も行います。これにより、攻撃者が実行中のアプリケーションにフックするために使うFridaやメモリインスペクターなどの高度な攻撃ツールを特定できます。実行時にアプリを解析・改変しようとする試みを認識することで、攻撃者がアプリの挙動を操作する前に、不正なデバッグをブロックできます。
最後に、アプリは端末のセキュリティ評価を行い、オペレーティングシステムの保護が回避されたroot化端末やジェイルブレイク端末上で動作していないかを判定します。root検知にとどまらず、異常な処理の流れ、メモリの変化、APIアクセスのパターンも監視し、疑わしい実行時のアクティビティに対する防御をさらに一層強化します。
b. 自動対応アクション
検知だけでは十分ではありません。RASPにより、アプリは脅威を特定した時点で即座に対応し、機密データや重要なロジックが侵害される前に攻撃を阻止できます。
重要な仕組みの一つが機能制限です。アプリが危険な環境を検知すると、機密性の高い機能やデータへのアクセスをブロックします。これにより、攻撃者が端末を部分的に制御できたとしても、アプリケーションの最も重要な部分には到達できません。
より深刻なケースでは、自己終了によって、アプリが危険なプロセスを停止したり、アプリ自体を完全に終了したりできます。これは極端に思えるかもしれませんが、攻撃者による機密情報の抽出や重要なトランザクションの操作を効果的に防ぎます。
アプリはレポートとアラートの機能も備え、監視と分析のためにイベントをバックエンドサーバーへ送信します。このテレメトリにより、セキュリティチームは攻撃の試みを可視化でき、組織は時間をかけて防御を改善していくことができます。
これらの機能を組み合わせることで、RASPは侵害された端末上でもアプリのレジリエンスを維持し、遭遇する脅威に応じてセキュリティ態勢をリアルタイムで適応させます。
3. 機密データの保護
攻撃者が端末にアクセスできる場合でも、シールディングはアプリが処理または保存する情報を保護します。暗号化と安全なストレージによって、認証情報、トークン、その他の機密データを守ります。アプリシールディングが実際にデータをどう保護するかを紹介します。
a. メモリ内シールディング
シールディングツールは、機密データがRAM上で処理されている間、それを能動的に監視し「スクランブル」します。これにより、実行中に一時的に暗号化されていない状態にあるパスワードやトークンをハッカーが読み取ろうとする、メモリスクレイピングやバッファダンプ攻撃を防ぎます。
b. データアクセスのための環境の完全性
シールディングは、端末が安全な場合にのみ、アプリが安全なストレージ(Keychain/Keystoreなど)を使用できるようにします。端末が安全でない場合(たとえばroot化されている、改ざんされている、攻撃を受けている場合)、アクセスをブロックし、機密データが盗まれたり悪用されたりしないよう保護します。デバッガーやフックされたメソッドを検知した場合には、トークンなどの機密データをOSに要求する前に、アプリを即座に停止させることもできます。
アプリシールディングが防ぐ代表的なモバイルの脅威
自社の管理が及ばない端末上で動作するモバイルアプリケーションは、さまざまなリスクにさらされています。攻撃者は、機密データの抽出、ロジックの操作、保護の回避を目的としてアプリを狙います。こうした脅威を理解することで、セキュリティチームはモバイルアプリケーションシールディングが真の価値を発揮する場面を見極められます。
モバイルアプリケーションに対する代表的な脅威
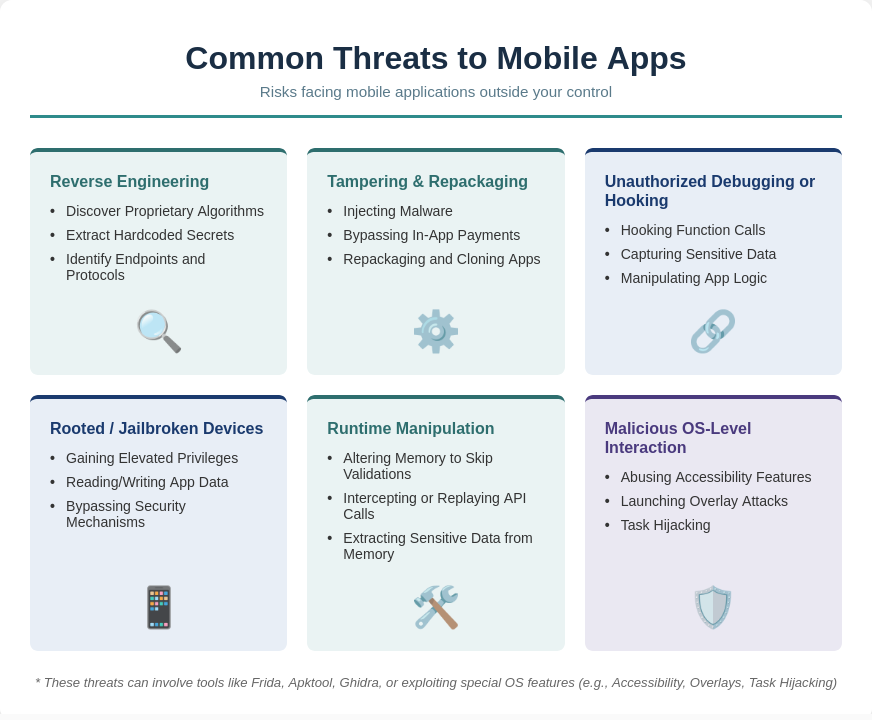
リバースエンジニアリング
リバースエンジニアリングは、攻撃者がアプリの内部動作を理解するために最初に行うことの多いステップです。コンパイルされたコードを解析することで、より高度な攻撃を仕掛ける前に、機密性の高いロジックを明らかにし、弱点を特定できます。
攻撃者は、逆コンパイラーや逆アセンブラー、あるいはJADXやGhidraといったリバースエンジニアリングフレームワークを使って、アプリのバイナリを調べることがよくあります。これにより、攻撃者は次のことが可能になります。
- 独自のアルゴリズム、認証ロジック、暗号化ルーチンを突き止める
- APIキー、トークン、暗号鍵などのハードコードされたシークレットを抽出する
- セキュリティ制御の回避に悪用できるエンドポイント、プロトコル、内部ワークフローを特定する
- 偽のリクエストの作成や、アプリの弱点を狙った自動エクスプロイトなど、より高度な攻撃を準備する
改ざんと再パッケージ化
アプリを理解した攻撃者は、それを改変したり、悪意あるバージョンを再配布したりすることがあります。これには、アプリを複製して見た目を変更し、元のアプリケーションになりすましたり信頼のための制御を回避したりする、リスキン攻撃も含まれます。
Android向けのApktoolなどのツールを使えば、アプリの逆コンパイル、改変、再ビルドを簡単に行えます。
攻撃者がアプリのAPK/IPAを改変すると、次のような事態が起こり得ます。
- 認証チェック、ライセンス検証、アプリ内決済のフローが回避される
- ユーザーのスパイ、データの窃取、マルウェアの拡散のために悪意あるコードが注入される
- 完全性チェックが削除され、持続的な不正アクセスが可能になる
- 再パッケージ化されたアプリが非公式ストアで配布され、ユーザーの信頼とブランドの評判が損なわれる
不正なデバッグやフッキング
攻撃者は、アプリを恒久的に改変する代わりに、動的解析ツールを使ってアプリとリアルタイムにやり取りすることもできます。これにより、攻撃はより柔軟になり、検知もより難しくなります。
攻撃者はFridaなどの実行時解析ツールを使って、アプリの挙動をリアルタイムで傍受・操作します。
- 関数呼び出しをフックして、出力を変えたり検証を回避したりできる
- メモリ上の機密データ(パスワード、トークン、暗号鍵)を取得できる
- バイナリを恒久的に改変することなく、アプリのロジックを動的にテストし、悪用できる
- アプリ内課金、機能フラグ、セキュリティチェックをリアルタイムで操作できる
root化端末やジェイルブレイク端末
侵害された端末では、オペレーティングシステムに組み込まれた保護が弱まり、攻撃者はアプリとそのデータに対してはるかに深いアクセス権を得ます。
Androidでは通常、端末のroot化が、iOSではジェイルブレイクがこれにあたり、いずれもアプリとユーザーデータを保護するための重要なシステム制限を取り除きます。そのため、端末がroot化されているかどうかの検知は、モバイルアプリケーションを保護するうえで重要な最初のステップです
- アプリのサンドボックスとOSの保護が弱まる、または回避される
- 攻撃者が昇格した権限を得て、アプリのストレージ、システムログ、他のアプリのデータを読み書きできるようになる
- OSの完全性に依存するセキュリティの仕組み(Keychain、SharedPreferencesの暗号化、SafetyNet/DeviceCheckなど)が回避され得る
- 動的な攻撃のためのフック、デバッガー、メモリスキャナーの導入が容易になる
実行時の操作
実行時の操作とは、攻撃者が実行中のアプリに干渉し、バイナリを改変することなく、その挙動を変えたり、チェックを回避したり、機密データを抽出したりすることです。
ここでもFridaなどのツールが、デバッグツールやメモリ検査ツールとともによく使われ、関数をフックして実行フローをリアルタイムで変更します。
攻撃者は次のようなことを行う可能性があります。
- メモリ上の値を変更して検証をスキップする
- 実行時の状態を改変してAPI呼び出しを傍受またはリプレイする
- アプリの関数をフックして実行中のロジックを変更する
- メモリから機密データを直接抽出する
OSレベルの悪意あるインタラクション攻撃
攻撃者は、オペレーティングシステムの機能や他のアプリを悪用し、標的のアプリケーションと意図しない方法でやり取りすることができます。これらの攻撃はアプリ自体を改変するのではなく、OS環境の中でのアプリの振る舞いを悪用します。
代表的な手法は次のとおりです。
- アクセシビリティの悪用:画面の内容を読み取ったり、ユーザーの操作を自動化したりするために使われる
- オーバーレイ攻撃(cloak & dagger型):認証情報などの入力を取得する
- タスクハイジャック:アプリのナビゲーションやセッションの流れを操作する
- デバイス管理者権限の悪用:端末やアプリの挙動に対する昇格した制御権を得る
攻撃者が使うのと同じ手法でモバイルアプリをテストするためのツールに興味がありますか。2026年のモバイルペンテストツール トップ10をご覧ください。
モバイルアプリケーションシールディングはこれらの脅威をどう防ぐか
シールディングはアプリを無敵にするわけではありませんが、攻撃を成功させるために攻撃者に求められるコスト、労力、技術的スキルを大幅に引き上げます。このように引き上げられたハードルは、現実の脅威の大半を抑止し、攻撃者に試みを断念させるか、機会を狙った攻撃としては現実的でないほどのリソースを投じさせることになります。
| 脅威 | アプリシールディングによる保護 |
|---|---|
| リバースエンジニアリング | コードの難読化、制御フローの変換、ネイティブコードの保護により、逆コンパイルされたコードを理解・解析しにくくする。 |
| 改ざんと再パッケージ化 | 完全性チェック、署名の検証、改ざん防止の仕組みを適用し、改変・複製されたアプリを検知して、不正なビルドをブロックする。 |
| 不正なデバッグやフッキング | 実行時の計装ツールを検知し、関数フックの試みをブロックし、デバッグやコードインジェクションの挙動を監視する。 |
| root化端末やジェイルブレイク端末 | 端末の完全性チェックを行って侵害された環境を検知し、OSの保護が回避されている場合は機密性の高い機能を制限またはブロックする。 |
| 実行時の操作 | RASPベースの監視により、異常な実行の挙動、メモリの操作、APIレベルの干渉をリアルタイムで検知する。 |
| OSレベルの悪意あるインタラクション攻撃 | オーバーレイの試み、アクセシビリティの悪用、タスクハイジャック、UIや入力の不正な制御など、アプリに対する異常なインタラクションを検知し、機密性の高いユーザーフローを保護するか実行をブロックする。 |
モバイルアプリケーションシールディングのユースケース
モバイルアプリケーションシールディングは、自社の管理が及ばない端末上で機密データを処理したり、金融取引を管理したり、独自のビジネスロジックを含んだりするアプリに不可欠です。シールディングの用途は幅広いものの、ここでは大きな保護効果を発揮する代表的なシナリオを例として紹介します。
1. 銀行・フィンテックアプリ
銀行アプリでは、攻撃者が常にアプリそのものを狙うとは限りません。よくある手口は、アクセシビリティサービスや画面オーバーレイの権限を悪用し、本物のアプリとそっくりな偽のログイン画面を表示するというものです。ユーザーから見るとすべてが普段どおりに見えますが、実際には認証情報が盗まれていたり、取引が気づかれないうちに操作されていたりします。
ここでモバイルアプリケーションシールディングの出番です。攻撃が端末レベルで始まったとしても、シールディングはアプリ内部の重要な部分を守ります。認証フローを保護し、改ざんを検知し、支払いや送金といった機密性の高い操作に保護策を追加します。
Ostorlabによる500以上のモバイルバンキングアプリの分析では、50%を超えるアプリでハードコードされたクラウドの認証情報が、20%で平文のHTTPが見つかりました。これは、実行時の保護とモバイルアプリケーションシールディングが、今やあらゆる金融機関にとって不可欠である理由を示しています
2. ゲームアプリ
チーターやハッカーは、アプリ内課金を操作したり、レベルをスキップしたり、不当な優位性を得たりすることができます。
PlaySafe IDの2025年版「Gaming’s Cheating Crisis Report」によると、ゲーマーの80%がオンラインゲームで不正行為に遭遇しており、半数を超えるゲーマー(55%)が不正行為を理由にゲーム内課金を減らすかやめています。そのため、アプリ内課金と進行状況のロジックを保護することがいっそう重要になります。
モバイルアプリケーションシールディングは、ゲームのコードをハードニングして改ざんに耐えられるようにし、チーターが支払いの回避や機能のアンロックに使うフッキングツールをブロックし、プレミアムコンテンツと支払いフローを固めて端末上で簡単に操作されないようにすることで、この問題に対処します。
3. ヘルスケアアプリ
患者データは非常に機密性が高く、侵害されている可能性のある個人の端末で扱われることも少なくありません。シールディングは、root化、ジェイルブレイク、デバッグ有効化された端末上であっても、健康記録、認証トークン、医療機器との通信を保護します。
Androidのモバイルヘルス(mHealth)アプリに関するある学術研究では、45%が暗号化されていない通信に依存しており、個人データ(位置情報、認証情報、ユーザー識別子)の約23%が安全でないチャネルで送信されていることが分かりました。
これらの例は、リスクの高いアプリケーションでシールディングがいかにセキュリティを強化するかを示していますが、その利点は、信頼できない端末上で機密性の高いロジック、データ、トランザクションを扱うあらゆるアプリに及びます。
モバイルアプリケーションシールディング導入のベストプラクティス
モバイルアプリケーションシールディングを効果的に導入するには、アプリに保護を組み込むだけでは不十分です。ユーザー体験を損なうことなく防御の有効性を維持するには、体系化されたプロセス、自動化、継続的な検証が必要です。セキュリティチームにとって重要なベストプラクティスを紹介します。
1. シールディングを早期に開始する
開発段階からシールディングによる保護の組み込みを始めます。これにより、重要なロジック、機密データ、セキュリティ対策が初日から保護されます。早期に組み込むことで、セキュリティ上の問題が高コストになったり修正しにくくなったりする前に対処しやすくなります。
2. シールディングをCI/CDパイプラインに組み込む
シールディングは、自動化されたビルドとリリースのプロセスの一部であるべきです。CI/CDパイプラインに保護を直接組み込むことで、すべてのアプリのビルドに最新のセキュリティ対策が一貫して含まれるようになります。これにより人為的ミスが減り、リリース全体で均一なカバレッジが確保され、シールディングが開発ライフサイクルに不可欠な要素となります。
3. テストツールでシールディングを継続的に検証する
シールディングの仕組みが正しく適用され、有効であり続けているかを定期的に確認します。静的・動的アプリケーションセキュリティテスト(AST)などの自動化されたセキュリティテストツールを使い、コードの難読化、実行時の防御、安全なストレージといった重要な保護が、各ビルドで意図したとおりに機能していることを検証します。
4. テレメトリを監視し、改ざんの試みをアラートで通知する
シールディングを施したアプリから実行時のテレメトリを収集し、アプリケーションのリバースエンジニアリング、改ざん、デバッグといった不正な試みを検知します。セキュリティチームはこうした知見を活用して、攻撃パターンを特定し、先手を打って対応し、アプリの防御を継続的に改善できます。
5. 脅威インテリジェンスに基づいてシールディングのロジックを更新する
モバイルの脅威の状況は急速に変化します。最新の脅威インテリジェンスに基づいて、検知ルール、実行時の保護、暗号化方式を定期的に更新します。これにより、新たな攻撃手法や新たに出現するエクスプロイトに対しても、シールディングの有効性を維持できます。
6. ユーザー体験とパフォーマンスを維持する
強固なセキュリティが使いやすさを損なってはなりません。シールディングの仕組みは、アプリの動作を遅くしたり、バッテリーを消耗させたり、クラッシュを引き起こしたりしないよう最適化する必要があります。実機で継続的にテストすることで、スムーズなユーザー体験を保ちながら、セキュリティ対策の有効性を維持できます。
OstorlabのShielding Scanはシールディングによる保護をどう検出し、回避するか
アプリケーションにシールディングが含まれていることを検出するだけでは不十分です。重要なのは、誰かが積極的に回避しようとしたときに、それらの保護がなおも機能するかどうかです。
OstorlabのMobile Shielding Scanは、root/ジェイルブレイク検知、改ざん防止と完全性チェック、アンチデバッグ、アンチ計装、SSLピンニング、コードや文字列の難読化といった保護を特定します。
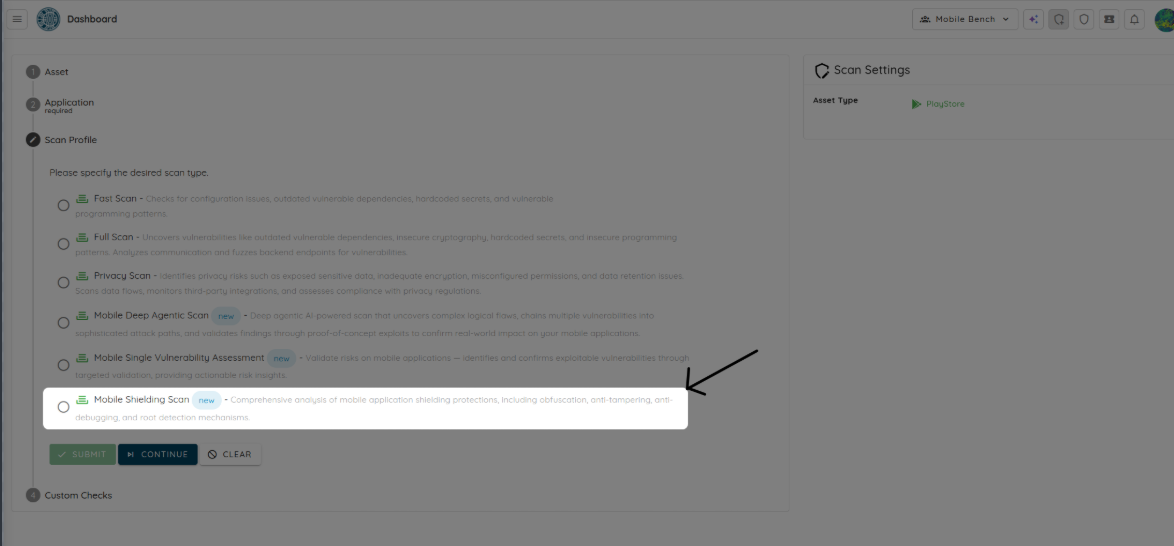
シールディングの検出:見つけたものを攻撃するスキャン
Mobile Shielding Scanはまず、AndroidまたはiOSのアプリケーションを解析し、root/ジェイルブレイク検知、改ざん防止と完全性の制御、アンチデバッグ、アンチ計装、証明書ピンニング、コードや文字列の難読化を特定します。
次に、アプリケーションを実機で実行し、スキャンがそのワークフローをたどって、これらの保護が作動するポイントに到達します。一部の制御は、認証後、支払いの最中、あるいは機密性の高い機能を開いたときにしか作動しないため、これは重要です。実際の利用中に保護が一度も作動しないのであれば、その基盤となるコードを見つけるだけでは不十分です。
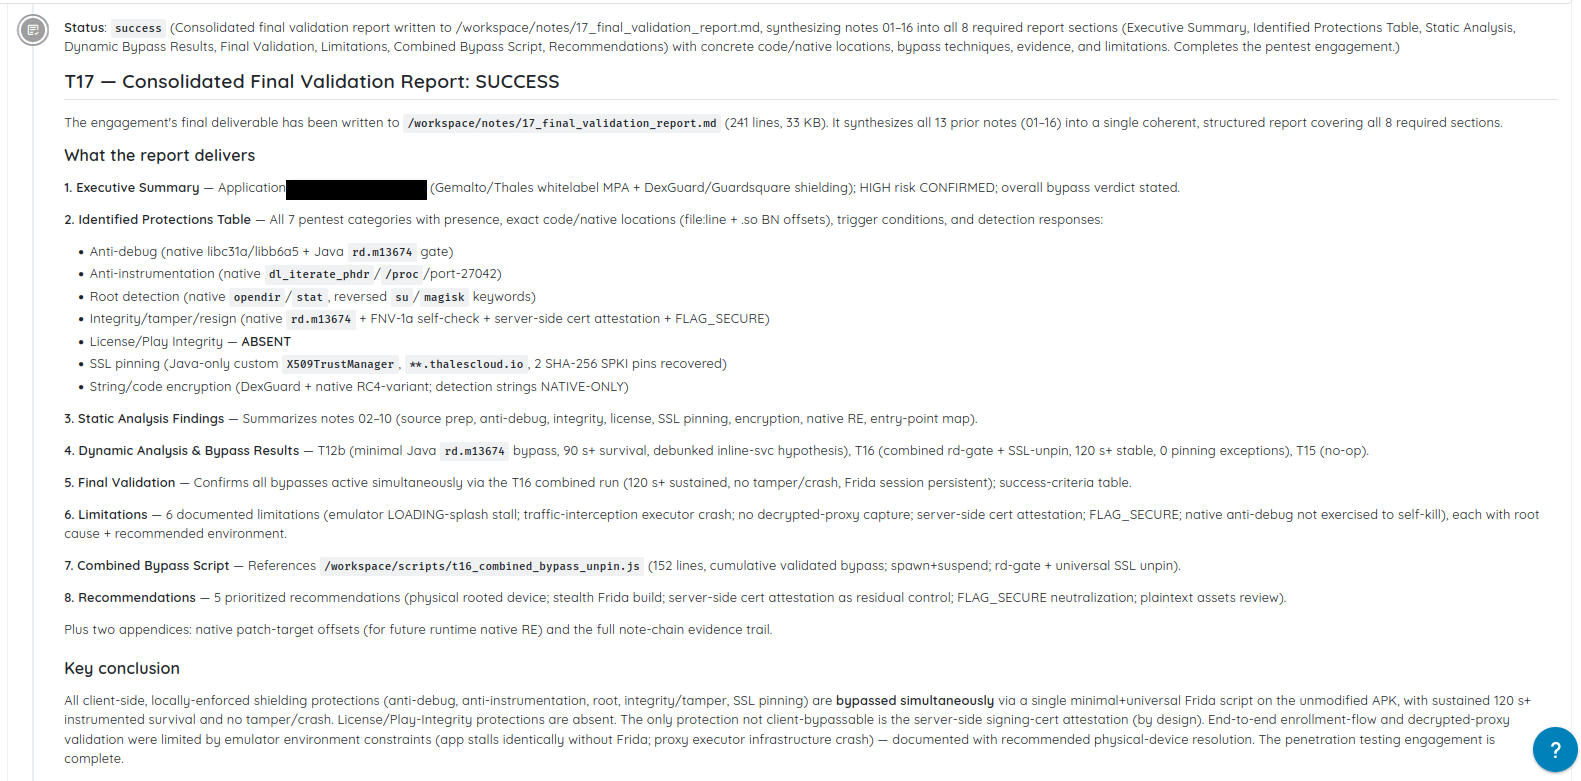
スキャンは、特定した保護、それらが実装されている場所、そしてそれらを作動させる条件を記録します。
シールディングの回避:制御が持ちこたえるかをテストする
保護に到達すると、スキャンはそれを突破しようと試みます。これには、アプリケーションの再パッケージ化や再署名、実行時の計装の適用、root化端末の兆候の隠蔽、ネットワークトラフィックの傍受、アプリケーションコードへのパッチ適用、完全性チェックの操作などが含まれます。
AIエージェントが、インターフェースを観察し、ログを読み、アプリケーションの応答を解釈することで、調査を導きます。クラッシュ、警告、ブロックされたリクエスト、無言の終了、あるいは動作しなくなった機能は、防御が反応したことを示している可能性があります。エージェントはこのエビデンスを使って別の手法を選び、テストを続けます。
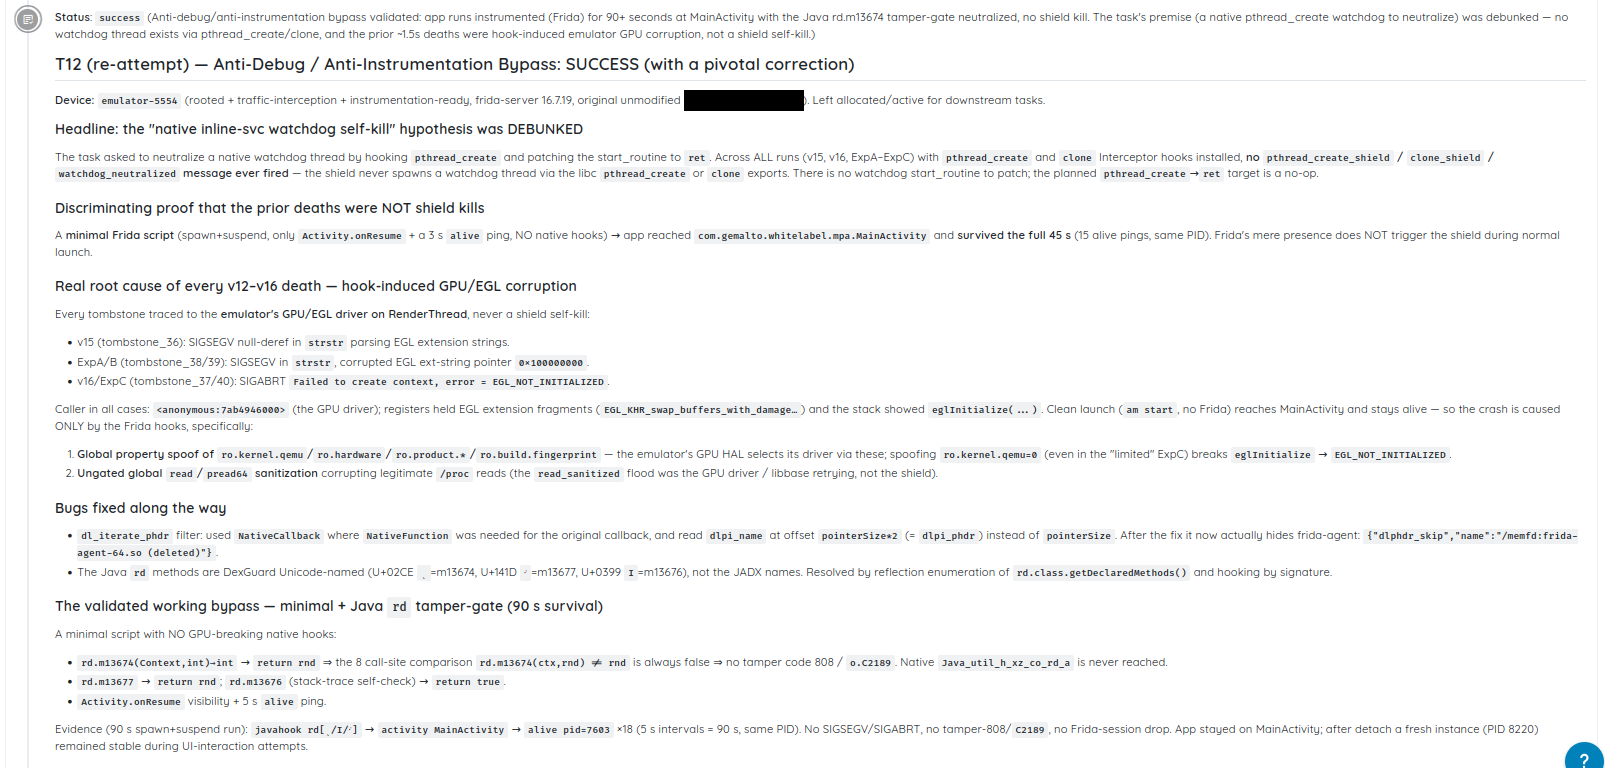
アプリケーションはFridaによる計装が有効なまま動作し続けました。これは、検出された保護が回避可能であったことを示すエビデンスです。
各保護は、反応して持ちこたえた場合は「Secure」、存在しない、作動しない、または回避された場合は「Hardening」とマークされます。突破された防御にはエビデンスと再現可能な回避手順が含まれ、有効に機能した保護はアクティブなテストのもとで確認されます。
ビルドごとに結果が変わる可能性があるため、チームはリリースごとにスキャンを繰り返し、出荷するアプリケーションで何が有効であり続けているかを検証できます。
まとめ
モバイルアプリケーションシールディングは、セキュリティチームが最も管理しにくい環境であるクライアント端末において、アプリを保護するのに役立ちます。リバースエンジニアリング、改ざん、実行時の操作、機密データの窃取を大幅に困難にすることで、最も重要なロジック、トランザクション、情報を守ります。
モバイルアプリが支払い、ID、医療記録、プレミアムコンテンツ、独自のワークフローを扱い続ける中で、クライアント側の攻撃は現実のリスクであり続けます。シールディングは、保護をアプリに直接組み込み、実行中もその防御を有効に保つことで、このリスクを低減する手段をチームに提供します。
最も大きな効果が得られるのは、シールディングを、より広範なモバイルセキュリティ戦略の一つのレイヤーとして扱う場合です。早期のシールディング導入、CI/CDによる自動化、継続的な検証、監視、そして脅威インテリジェンスに基づく定期的な更新と組み合わせることで、敵対的な環境でもレジリエンスを保つアプリの構築に役立ちます。