Inyección de comandos en las copias de seguridad de Dokploy hasta root en el host (CVE-2026-129433)
Un miembro de Dokploy puede inyectar un comando de shell en el serviceName de una copia compose y ejecutarlo como root en el host. Corregido en 0.31.1.
Resumen
- Un miembro de Dokploy puede almacenar un comando de shell en el
serviceNamede una copia de seguridad compose y hacer que se ejecute como root cuando se ejecuta la copia. El comando se ejecuta en el contenedor de Dokploy, que monta el socket de Docker del host. - Todas las versiones de Dokploy anteriores a la 0.31.1 están afectadas. El atacante necesita una cuenta de miembro con el permiso de creación de copias de seguridad y acceso a un servicio compose.
- CVE-2026-129433 tiene una puntuación CVSS v3.1 9.9 y CVSS v4.0 9.4, crítica. El aviso incluye una prueba de concepto pública en Python; no se conoce explotación en entornos reales y la CVE no está en el catálogo KEV de la CISA a 15 de noviembre de 2026.
- Actualice a la 0.31.1 o posterior. Mientras tanto, retire el permiso de creación de copias de seguridad a los miembros y limite el acceso al panel; consulte «¿Cómo lo corrijo?».
¿Estoy afectado?
Todas estas condiciones deben cumplirse:
- Ejecuta Dokploy autoalojado en una versión anterior a la 0.31.1.
- Un miembro de la organización tiene el permiso de creación de copias de seguridad y acceso a un servicio compose. El rol de miembro integrado de Dokploy concede la creación de copias por defecto.
- Al menos un destino de copia de seguridad está registrado en la organización. El miembro solo necesita el identificador del destino, y el rol de miembro no puede gestionar destinos.
- La copia de seguridad está habilitada y su programación se ejecuta. El aviso usa una programación de cada minuto, así que el comando se ejecuta en menos de 60 segundos.
Una instalación con un solo administrador sigue conteniendo el código vulnerable, pero ese administrador ya es equivalente a root. El fallo importa cuando se dan cuentas de miembro a otras personas.
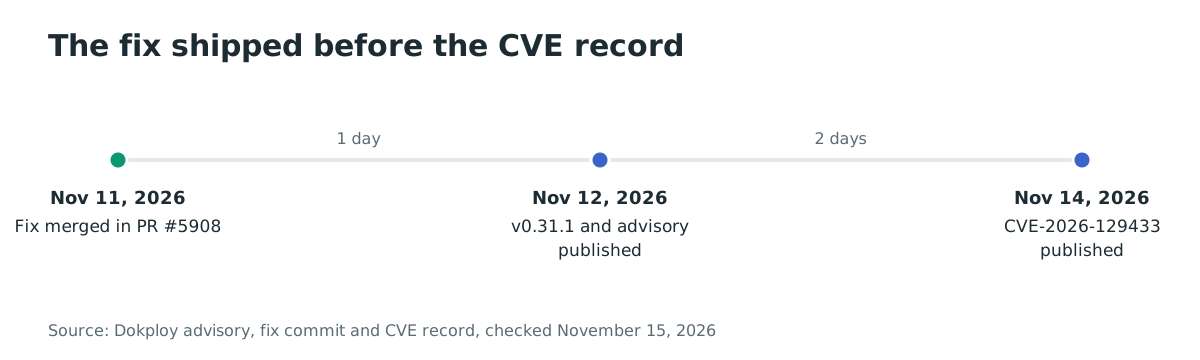
El registro CVE enumera todas las versiones anteriores a la 0.31.1 como afectadas y no da un límite inferior. La corrección es el commit b24006e16e95 de la solicitud de extracción #5908, fusionado el 11 de noviembre de 2026. La versión 0.31.1 se publicó el 12 de noviembre de 2026, y la 0.31.2 es la versión actual.
| Rama | Versiones afectadas | Versión corregida |
|---|---|---|
| Dokploy autoalojado | Todas las versiones anteriores a la 0.31.1 | 0.31.1 (12 de noviembre de 2026); la 0.31.2 es la versión actual |
Dokploy Cloud ejecuta el mismo código y recibe las correcciones del proveedor. Si usa el servicio alojado, pida a Dokploy que confirme la compilación que ejecuta su organización.
Compruebe la imagen en ejecución:
docker service inspect dokploy --format '{{.Spec.TaskTemplate.ContainerSpec.Image}}'
docker inspect dokploy --format '{{.Config.Image}}'
El primer comando lee el servicio Swarm que crea el instalador oficial. El segundo lee un contenedor independiente. La etiqueta después de los dos puntos es la versión. Una etiqueta latest o un digest no indican la versión, así que abra también la página de configuración del panel.
¿Cómo lo corrijo?
Actualice a la 0.31.1 o posterior:
- Haga una copia de seguridad de
/etc/dokployy de la base de datos de Dokploy antes de cambiar la imagen. - Ejecute el actualizador oficial, que descarga la última imagen estable y actualiza el servicio
dokploy:
curl -sSL https://dokploy.com/install.sh | sh -s update
- Confirme que la imagen en ejecución es la 0.31.1 o posterior con el comando de inspección de «¿Estoy afectado?».
- Si fija una versión, descárguela y actualice el servicio de forma explícita:
docker pull dokploy/dokploy:v0.31.1
docker service update --image dokploy/dokploy:v0.31.1 dokploy
- Si Dokploy se ejecuta en un contenedor independiente en lugar de un servicio Swarm, elimine el contenedor y vuelva a crearlo con la nueva imagen. Descargar la imagen por sí solo no sustituye un contenedor en ejecución.
Si no puede actualizar todavía, reduzca la exposición:
- Retire los permisos de creación y actualización de copias de seguridad a cada miembro que no los necesite. Use el editor de roles del panel o borre la anulación heredada
canCreateServicesde ese miembro. - Audite cada copia de seguridad compose y elimine o corrija cualquier
serviceNameque contenga caracteres distintos de letras, dígitos, puntos, guiones y guiones bajos. - Mantenga el panel fuera de Internet, o permita solo que redes de confianza alcancen el puerto 3000.
- Vigile el registro del servidor en busca de líneas
Executing backup commandcuyo filtro de servicio contenga metacaracteres de shell, con las comprobaciones de «¿Cómo compruebo si estuve comprometido?».
La solución alternativa no corrige el código. Un propietario o administrador todavía puede crear la copia de seguridad, pero esa cuenta ya es equivalente a root. Retirar el permiso a los miembros es la parte que ayuda.
¿Cuál es la causa raíz?
La función de copias de seguridad compose de Dokploy almacena el nombre del servicio compose que se va a copiar. Cuando se ejecuta la copia, getComposeContainerCommand() construye un comando docker ps que encuentra el contenedor en ejecución por sus etiquetas Compose, e interpola el nombre almacenado dentro de un argumento --filter entre comillas dobles.
Esta es la función en la v0.31.0, en packages/server/src/utils/backups/utils.ts, líneas 144 a 153:
export const getComposeContainerCommand = (
    appName: string,
    serviceName: string,
    composeType: "stack" | "docker-compose" | undefined,
) => {
    if (composeType === "stack") {
        return `docker ps -q --filter "status=running" --filter "label=com.docker.stack.namespace=${appName}" --filter "label=com.docker.swarm.service.name=${appName}_${serviceName}" | head -n 1`;
    }
    return `docker ps -q --filter "status=running" --filter "label=com.docker.compose.project=${appName}" --filter "label=com.docker.compose.service=${serviceName}" | head -n 1`;
};
El valor nunca se valida ni se escapa. Procede de la tabla backups, donde serviceName es una columna de texto simple (packages/server/src/db/schema/backups.ts, línea 49). La entrada tRPC se construye con createInsertSchema(backups, {...}). Esa llamada sustituye prefix, customName, database, schedule y los identificadores de servicio, pero no serviceName (apiCreateBackup, líneas 180 a 200). Por lo tanto, el campo acepta comillas, puntos y coma, acentos graves y sustituciones de comandos.
getContainerSearchCommand() lee el valor almacenado y lo pasa a getComposeContainerCommand() (líneas 155 a 183). getBackupCommand() envuelve el resultado en un script bash. El ejecutor de copias compose ejecuta ese script con execAsync(backupCommand, { shell: "/bin/bash" }) en packages/server/src/utils/backups/compose.ts, líneas 53 a 57.
La operación vulnerable es la interpolación misma. El valor está entre comillas dobles, así que una " en serviceName cierra la comilla. Todo lo que sigue se interpreta como sintaxis de shell.
¿Cómo se explota?
- El atacante inicia sesión en el panel con una cuenta de miembro.
- El atacante crea, o reutiliza, un servicio compose en un proyecto al que la cuenta tiene acceso.
- El atacante llama a
backup.createconbackupTypedefinido comocompose, el identificador del compose, cualquier identificador de destino de la organización y unserviceNamemanipulado. - Dokploy almacena la copia de seguridad y la programa.
- En el siguiente ciclo,
getBackupCommand()construye el script bash, y bash ejecuta el comandodocker psseguido del comando inyectado como root. - El comando puede usar el socket de Docker montado para iniciar un contenedor privilegiado y montar el sistema de archivos del host.
El aviso publica una prueba de concepto en Python y la secuencia de solicitudes. El núcleo es el valor almacenado. Este es el valor recortado del aviso:
"serviceName": "svc\" ; id ; echo \""
El valor más completo del aviso captura la salida de id y la envía a un webhook. La misma solicitud define schedule como */1 * * * * y enabled como true, así que el comando se ejecuta en menos de un minuto. La prueba de concepto solo requiere una cuenta de miembro y un identificador de destino, no las credenciales del destino.
¿Cómo se desarrolla el ataque?
Un miembro almacena un comando de shell en el nombre de servicio de una copia de seguridad compose, y la copia programada lo ejecuta como root a través del socket de Docker.
¿Qué puede hacer un atacante?
El atacante ejecuta comandos arbitrarios como root en el contenedor de Dokploy. En una instalación estándar, ese contenedor monta el socket de Docker del host en lectura y escritura. El atacante puede iniciar un contenedor privilegiado que monte el sistema de archivos raíz del host y luego leer o modificar todos los archivos del host. El aviso lo describe como un compromiso total del host.
El mismo acceso alcanza la configuración del panel en /etc/dokploy y los secretos de Docker en /run/secrets, incluidos la contraseña de la base de datos y el secreto de autenticación. Esos secretos dan al atacante acceso directo a la base de datos y a la autenticación del panel.
Todas estas condiciones deben cumplirse:
- Una cuenta de nivel de miembro en el panel.
- El permiso de creación de copias de seguridad para esa cuenta. El rol de miembro por defecto lo tiene.
- Acceso a al menos un servicio compose.
- Un identificador de destino que pertenezca a la organización.
- Una programación de copia de seguridad que se ejecute mientras la carga útil está almacenada.
El fallo no es explotable sin autenticación. Un miembro sin el permiso de copias de seguridad no puede crear la copia. Cuando el servicio compose está asignado a un servidor remoto, Dokploy ejecuta el script de copia mediante execAsyncRemote en ese servidor. El comando se ejecuta allí en lugar de en el host del panel.
¿Por qué funciona la corrección?
La corrección escapa cada valor interpolado con quote() del paquete shell-quote, así que bash recibe cada filtro como un solo argumento. Este es el cambio en getComposeContainerCommand():
    if (composeType === "stack") {
-       return `docker ps -q --filter "status=running" --filter "label=com.docker.stack.namespace=${appName}" --filter "label=com.docker.swarm.service.name=${appName}_${serviceName}" | head -n 1`;
+       return `docker ps -q --filter "status=running" --filter ${quote([`label=com.docker.stack.namespace=${appName}`])} --filter ${quote([`label=com.docker.swarm.service.name=${appName}_${serviceName}`])} | head -n 1`;
    }
-   return `docker ps -q --filter "status=running" --filter "label=com.docker.compose.project=${appName}" --filter "label=com.docker.compose.service=${serviceName}" | head -n 1`;
+   return `docker ps -q --filter "status=running" --filter ${quote([`label=com.docker.compose.project=${appName}`])} --filter ${quote([`label=com.docker.compose.service=${serviceName}`])} | head -n 1`;
 };
quote() escapa el argumento de filtro completo, incluidos el prefijo de la etiqueta y el valor. Una comilla, un punto y coma o un $() dentro de serviceName sigue formando parte del argumento y nunca se interpreta como sintaxis de shell.
El mismo commit escapa el destino de rclone y las rutas de los archivos de copia de seguridad en getBackupCommand() y keepLatestNBackups(), y añade protecciones que desactivan las copias de servidor web y la limpieza de las últimas copias en Dokploy Cloud. Las notas de la versión enumeran varias correcciones vecinas de inyección de comandos en la misma versión, en las rutas de montaje de archivos, programación, copia de volúmenes, contraseña de base de datos y compilación de aplicaciones. La corrección cierra la ruta de serviceName que describe esta CVE.
¿Cómo compruebo si estuve comprometido?
El servidor registra el comando de copia de seguridad completo antes de que bash lo ejecute. En una instalación Swarm, lea el registro del servicio:
docker service logs dokploy 2>&1 | grep -i "Executing backup command"
En un contenedor independiente, lea el registro del contenedor:
docker logs dokploy 2>&1 | grep -i "Executing backup command"
Un serviceName legítimo es un nombre simple de servicio Compose. En una instalación Swarm, estas dos búsquedas muestran las líneas cuyo filtro de servicio contiene un punto y coma, un $( o un acento grave:
docker service logs dokploy 2>&1 | grep -i "Executing backup command" | grep -E 'service=[^|]*;'
docker service logs dokploy 2>&1 | grep -i "Executing backup command" | grep -E 'service=[^|]*(\$\(|`)'
En un contenedor independiente, sustituya docker service logs dokploy por docker logs dokploy en ambas búsquedas. Las búsquedas no cubren comillas, barras verticales ni ampersands; compruébelos con la inspección del panel que sigue.
Abra también la lista de copias de seguridad del panel para cada servicio compose e inspeccione el nombre de servicio almacenado. Un valor que no sea un nombre simple es una pista que comprobar, no una prueba de ejecución. El registro de despliegue de la copia de seguridad también anota las líneas Executing backup command y Starting backup and upload to S3.
No se publican indicadores de compromiso para esta CVE. Un intento fallido deja igualmente la cadena del comando en el registro, porque Dokploy escribe la línea de registro antes de que bash ejecute el script. Si encuentra una coincidencia, trate el host como comprometido. Rote los secretos de /etc/dokploy y /run/secrets, incluidos la contraseña de la base de datos y el secreto de autenticación, y reconstruya el panel desde una imagen limpia.
Cronología
- 2026-11-11: corrección fusionada en la solicitud de extracción #5908, commit
b24006e16e95. - 2026-11-12: Dokploy v0.31.1 publicada; aviso GHSA-j329-jw7j-rxjm publicado con una prueba de concepto pública.
- 2026-11-14: CVE-2026-129433 publicada.
Preguntas frecuentes
¿Me afecta si nunca creé una copia de seguridad compose?
Solo si un miembro con el permiso de copias de seguridad crea una con un nombre de servicio manipulado. El código vulnerable está presente en todas las versiones anteriores a la 0.31.1, así que una cuenta que pueda crear la copia puede desencadenarlo. Retire ese permiso a los miembros en los que no confíe.
¿Puede explotarlo un atacante no autenticado?
No. El atacante necesita una cuenta de miembro con sesión iniciada, el permiso de creación de copias de seguridad y acceso a un servicio compose. La prueba de concepto del aviso parte de un inicio de sesión de miembro.
Actualicé a la 0.31.1. ¿Está corregido el fallo?
Sí para esta ruta. La versión escapa el nombre de servicio y los demás valores interpolados en los comandos de copia de seguridad. La versión 0.31.2 es la actual y también contiene la corrección.
¿Se explotó CVE-2026-129433 en entornos reales?
No se informa de explotación en el aviso ni en el registro CVE. La CVE no está en el catálogo KEV de la CISA a 15 de noviembre de 2026, y el registro CVE no contiene ninguna evaluación de explotación de la CISA.
¿Qué gana un atacante más allá del panel?
El socket de Docker. Root en el contenedor de Dokploy puede iniciar un contenedor privilegiado con el sistema de archivos del host montado, lo que da control del host y de todos los servicios que gestiona Dokploy. La configuración del panel en /etc/dokploy y los secretos de Docker en /run/secrets también quedan legibles.
¿Puedo seguir usando Dokploy mientras planifico la actualización?
Sí, si retira los permisos de creación y actualización de copias de seguridad a los miembros y mantiene el panel en una red de confianza. Un propietario o administrador todavía puede crear la copia, así que trate esas cuentas como equivalentes a root.
Referencias
- GitHub Security Advisory, «OS Command Injection via serviceName in Compose Backup», GHSA-j329-jw7j-rxjm (publicado el 12 de noviembre de 2026): https://github.com/Dokploy/dokploy/security/advisories/GHSA-j329-jw7j-rxjm (comprobado el 15 de noviembre de 2026)
- Registro del programa CVE, CVE-2026-129433 (publicado el 14 de noviembre de 2026): https://www.cve.org/CVERecord?id=CVE-2026-129433 (comprobado el 15 de noviembre de 2026)
- Commit de la corrección de Dokploy b24006e16e95 (fusionado el 11 de noviembre de 2026): https://github.com/Dokploy/dokploy/commit/b24006e16e95a10ce3daf739d06ac783e5c70ba0 (comprobado el 15 de noviembre de 2026)
- Solicitud de extracción de Dokploy #5908, «fix(security): backup prefix/bucket/serviceName command injection»: https://github.com/Dokploy/dokploy/pull/5908 (comprobado el 15 de noviembre de 2026)
- Versión de Dokploy v0.31.1 (12 de noviembre de 2026): https://github.com/Dokploy/dokploy/releases/tag/v0.31.1 (comprobado el 15 de noviembre de 2026)
- Utilidades de copia de seguridad de Dokploy v0.31.0,
packages/server/src/utils/backups/utils.ts: https://github.com/Dokploy/dokploy/blob/v0.31.0/packages/server/src/utils/backups/utils.ts (comprobado el 15 de noviembre de 2026) - Esquema de copia de seguridad de Dokploy v0.31.0,
packages/server/src/db/schema/backups.ts: https://github.com/Dokploy/dokploy/blob/v0.31.0/packages/server/src/db/schema/backups.ts (comprobado el 15 de noviembre de 2026) - Ejecutor de copias compose de Dokploy v0.31.0,
packages/server/src/utils/backups/compose.ts: https://github.com/Dokploy/dokploy/blob/v0.31.0/packages/server/src/utils/backups/compose.ts (comprobado el 15 de noviembre de 2026) - Script de instalación oficial de Dokploy, que monta
/var/run/docker.sock: https://dokploy.com/install.sh (comprobado el 15 de noviembre de 2026) - Repositorio de Dokploy en Docker Hub, 16,328,179 descargas: https://hub.docker.com/r/dokploy/dokploy (comprobado el 15 de noviembre de 2026)
- Repositorio de Dokploy en GitHub, 38,523 estrellas: https://github.com/Dokploy/dokploy (comprobado el 15 de noviembre de 2026)
- Catálogo de vulnerabilidades explotadas conocidas de la CISA, versión 2026.11.13: https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json (comprobado el 15 de noviembre de 2026)