Dokploy: un comando compose llega a la raíz del host
Un miembro de Dokploy con service:create puede ejecutar un comando como root con el host montado; sin versión corregida al 21 de noviembre.
Resumen
- Dokploy valida los caracteres de un comando compose pero nunca la primera palabra, así que un miembro puede hacer que el script de despliegue ejecute
docker runcon la raíz del host montada. - Todas las versiones de Dokploy que aceptan un comando compose están afectadas, incluida 0.31.4, la versión actual. El atacante necesita una cuenta de miembro con
service:createy acceso a un servicio compose. - El investigador califica cada ruta como Critical, CVSS v3.1 9.9, y publicó una prueba real el 2026-11-21. No existe versión corregida y no hay CVE asignada. No se conoce explotación en entornos reales y el problema no está en el catálogo KEV de CISA al 2026-11-21.
- Restrinja
service:createa miembros de confianza, mantenga Dokploy fuera de redes no confiables y audite los comandos compose almacenados. Consulte «¿Cómo lo corrijo?».
¿Estoy afectado?
Todas estas condiciones deben cumplirse:
- El despliegue es Dokploy autoalojado y el contenedor del servidor se ejecuta con el socket Docker del host, que es la instalación estándar.
- Un miembro de la organización que no es propietario ni administrador tiene el permiso
service:create. El rol de miembro predeterminado puede crear servicios, y un rol personalizado puede concederlo. - Ese miembro puede llegar a un servicio compose, propio o compartido con la organización.
- El servicio compose acepta un comando personalizado en el campo de comando.
Un administrador de Dokploy no es el modelo de amenaza. La falla permite que un miembro ordinario cruce el límite entre miembro y host. Un despliegue que solo concede service:create a administradores no está expuesto por esta ruta.
Dokploy está diseñado para equipos: una organización posee proyectos, los proyectos poseen entornos y los entornos poseen servicios. El rol de miembro existe para que los desarrolladores desplieguen sin tener el rol de propietario o administrador. Esa separación es el límite de control de acceso del producto, y el campo de comando compose está del lado del miembro.
| Versión | Afectada | Versión corregida |
|---|---|---|
| 0.29.13 a 0.31.4, incluida la actual | Sí | Ninguna al 2026-11-21 |
| Anterior a 0.29.13 | Sí, mediante la inyección de comandos original | Ninguna al 2026-11-21 |
La versión 0.29.13 añadió el filtro de caracteres que este bypass derrota. Las versiones anteriores aceptan el mismo campo de comando sin ese filtro, así que también están afectadas.
Compruebe la versión en ejecución y los miembros que pueden crear servicios:
docker inspect dokploy --format '{{.Config.Image}}'
docker exec dokploy sh -c 'cat /app/package.json | grep version'
En la interfaz de Dokploy, revise los miembros y roles personalizados de cada organización. Un miembro con service:create puede usar esta ruta. La API expone el mismo conjunto de permisos.
¿Cómo lo corrijo?
No existe una versión corregida de Dokploy al 2026-11-21. La versión actual, 0.31.4, todavía interpola el comando sin validar. Hasta que llegue un parche, reduzca quién puede llegar a la función.
- Retire
service:createa cada miembro que no necesite desplegar servicios. Use un rol personalizado para los responsables de despliegue en lugar del rol de miembro predeterminado. - Retire a los miembros no confiables de las organizaciones que poseen servicios compose.
- Mantenga la interfaz y la API de Dokploy fuera de Internet. Colóquelas detrás de una VPN, un proxy consciente de la identidad o una lista de permitidos.
- Audite los comandos compose ya almacenados. Un miembro pudo haber usado esta ruta antes de la divulgación.
- Siga las notas de versión de Dokploy para un parche que valide el comando como una lista de argumentos, no como una cadena.
Un proxy inverso que bloquee el endpoint de actualización de compose reduce la exposición, pero también bloquea despliegues legítimos. Trátelo como un control temporal y mantenga la reducción de permisos.
La revisión de permisos es el control duradero porque no depende de un parche. Enumere cada miembro de la organización y cada rol personalizado, y retire service:create donde el miembro no despliegue. Un responsable de despliegue que solo necesita reiniciar un servicio puede recibir un rol más estrecho. Registre el cambio para que la próxima revisión de accesos parta del conjunto reducido.
¿Cuál es la causa raíz?
El comando compose se almacena como texto libre, se filtra por metacaracteres de shell y después se interpola en un comando docker que se ejecuta mediante un shell. El filtro nunca comprueba el primer token del comando.
El campo de comando es una cadena opcional simple en packages/server/src/db/schema/compose.ts en la etiqueta 0.31.2, líneas 200 y 283. El constructor lo lee en packages/server/src/utils/builders/compose.ts:
// compose.ts, 0.31.2, lines 84-123 (abridged)
const UNSAFE_COMPOSE_COMMAND = /[;|`$(){}<>\n\\]/;

const sanitizeCommand = (command: string) => {
  const sanitizedCommand = command.trim();
  if (UNSAFE_COMPOSE_COMMAND.test(sanitizedCommand)) {
    throw new Error("Invalid characters in compose command: shell control characters are not allowed");
  }
  if (sanitizedCommand.includes("&")) {
    // ...
    const chains = sanitizedCommand.split("&&").map((cmd) => cmd.trim());
    const isSafeChain = chains.slice(1).every(
      (cmd) => cmd.startsWith("docker compose ") || cmd.startsWith("docker-compose "),
    );
    if (!isSafeChain) {
      throw new Error("Chained commands must strictly start with 'docker compose '");
    }
  }
  const parts = sanitizedCommand.split(/\s+/);
  return parts.map((arg) => arg.replace(/^"(.*)"$/, "$1")).join(" ");
};
El filtro bloquea punto y coma, barras verticales, acentos graves, $(), llaves, ángulos, saltos de línea y barras invertidas. También comprueba los comandos después de &&. No comprueba la primera palabra, y la carga útil no necesita ningún metacarácter.
createCommand devuelve la cadena saneada cuando el campo está definido. getBuildComposeCommand la coloca después de docker:
// compose.ts, 0.31.2, line 128 and the deploy script
return `${sanitizeCommand(compose.command)}`;
// ...
env -i PATH="$PATH" HOME="$HOME" ${exportEnvCommand} docker ${command.split(" ").join(" ")} 2>&1
packages/server/src/services/compose.ts ejecuta ese script mediante execAsync, que envuelve child_process.exec de Node y por tanto /bin/sh. El proceso del servidor Dokploy es root en su contenedor, y la instalación estándar monta /var/run/docker.sock. Un docker run que monta / como volumen escribe por tanto en el sistema de archivos raíz del host.
El camino del formulario al shell es corto. Se crea un registro de despliegue, el constructor arma un script bash y execAsync lo ejecuta con los privilegios del servidor. Ningún paso analiza el comando como lista de argumentos ni compara la primera palabra con una lista de permitidos. El filtro de caracteres es la única comprobación, y se escribió para otra forma de carga útil.
La frontera de confianza es el punto central. Un miembro puede describir un despliegue, no elegir el proceso que lo ejecuta. Cuando la cadena de comando llega a un shell, el texto del miembro se convierte en el proceso del servidor, y la distinción entre ambos roles desaparece.
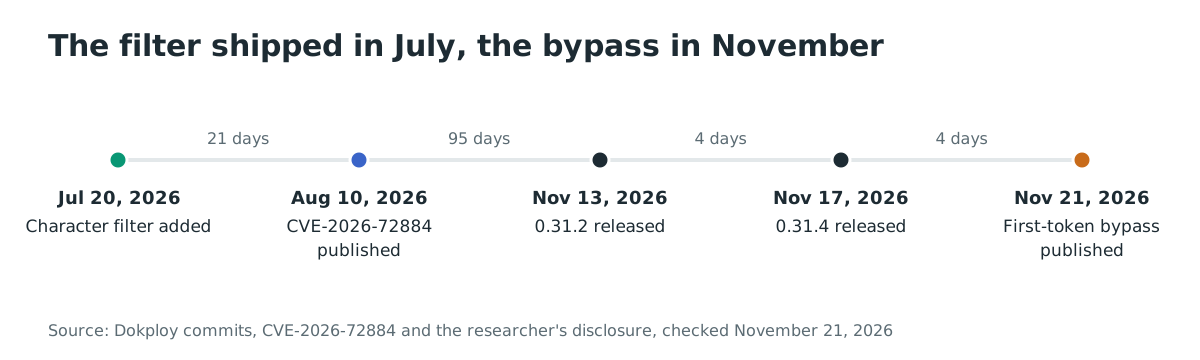
El parche de CVE-2026-72884 añadió este filtro en el commit d48037a80 el 2026-07-20. Detuvo las cargas útiles con metacaracteres que describía la CVE. Dejó abierto el camino del primer token.
¿Cómo se explota?
- El atacante inicia sesión como miembro con
service:createy abre un servicio compose al que tiene acceso. - El atacante pone en el campo de comando una invocación
docker runque monta el sistema de archivos del host. La prueba del investigador usórun --rm -v /:/hostfs alpine touch /hostfs/tmp/canary. sanitizeCommandno encuentra ningún carácter bloqueado. La cadena no tiene punto y coma, acento grave,$, llaves, ángulos, salto de línea ni barra invertida.getBuildComposeCommandproducedocker run --rm -v /:/hostfs alpine touch /hostfs/tmp/canary.- Un despliegue ejecuta el script como root mediante
/bin/sh. - El contenedor monta el
/del host en/hostfsy escribe el archivo canario como root en el host.
El investigador también informó de una segunda ruta mediante un archivo compose sin procesar, que acepta privileged: true, un montaje del host y cap_add: SYS_ADMIN. Este artículo cubre el campo de comando, que se verificó en el código fuente publicado.
La prueba pública es un test real en el banco del investigador. Incluye una ejecución de control de la suite de regresión del proveedor, que rechaza las 13 cargas útiles con metacaracteres, y la carga útil del primer token, que el mismo código acepta. El documento está enlazado en las referencias.
¿Cómo se desarrolla el ataque?
Un miembro escribe un comando que empieza por run en lugar de compose, el validador solo comprueba los caracteres y el script de despliegue ejecuta el resultado como root con el socket Docker del host.
comando compose"] --> B["sanitizeCommand bloquea
los metacaracteres"] B --> C["El primer token
nunca se valida"] C --> D["docker run con
la raíz del host montada"] D --> E["El script de despliegue
se ejecuta como root vía /bin/sh"] E --> F["Escritura en el sistema
de archivos del host como root"]
¿Qué puede hacer un atacante?
Un miembro que puede crear o editar un servicio compose puede ejecutar un contenedor como root con el sistema de archivos del host montado en lectura y escritura. Eso alcanza los archivos del host, el demonio Docker y todos sus contenedores.
El impacto necesita todas estas condiciones:
- Una cuenta de miembro con
service:create. - Acceso a al menos un servicio compose.
- Un disparador del despliegue, por la acción del miembro o por la programación del servicio.
- La instalación estándar, donde el contenedor del servidor tiene el socket Docker del host.
El resultado demostrado es un archivo propiedad de root en el host. La misma primitiva puede leer archivos del host, alterar el estado del demonio Docker, iniciar contenedores privilegiados y alcanzar las cargas de otros inquilinos. El investigador no afirmó un compromiso de producción y solo probó en su propio banco.
El host es el límite de confianza compartido. Cada proyecto en ese servidor guarda sus variables de entorno, volúmenes y credenciales de base de datos en el mismo sistema de archivos. Un miembro que llega al host puede leerlos sin tocar la cuenta de otra organización.
No se conoce explotación en entornos reales al 2026-11-21. El problema no tiene CVE y no está en el catálogo KEV de CISA.
¿Por qué funciona la corrección?
Todavía no existe una corrección. Un parche solo funciona si deja de tratar el comando como una cadena y lo valida como una lista de argumentos.
La forma segura es una lista de permitidos de subcomandos. El primer token debe ser compose (o el binario compose configurado), y los tokens restantes deben analizarse como argumentos, no recomponerse en una cadena de shell. Una comprobación que solo bloquea metacaracteres deja abierto el camino del primer token, como muestra este caso.
Hasta que llegue esa comprobación, el control se basa en permisos: solo miembros de confianza pueden definir un comando compose, y el despliegue se ejecuta donde el compromiso de un miembro no alcanza el host.
¿Cómo compruebo si estuve comprometido?
No se publican indicadores de compromiso. El archivo canario del investigador es un artefacto de prueba, no un indicador de atacante.
Revise los comandos compose almacenados y los despliegues que los ejecutaron:
SELECT "composeId", "name", command
FROM compose
WHERE command <> ''
ORDER BY "createdAt" DESC;
Busque comandos que empiecen por run, exec, create o volume, y -v /: o --privileged en los argumentos. Revise los registros de despliegue por líneas docker run que el servicio no necesitaba.
La carga útil publicada usa --rm, así que no deja ningún contenedor que inspeccionar. El indicador principal es por tanto un archivo creado en el host fuera de las rutas de despliegue esperadas, sobre todo en /tmp y /root. Para una variante que conserva su contenedor, inspeccione cada contenedor en busca de un montaje del host o del indicador privileged:
docker ps -aq | xargs docker inspect --format '{{.Name}} {{.HostConfig.Binds}} {{.HostConfig.Privileged}}' | grep -E '/:|docker\.sock|true'
Un contenedor que monta / o /var/run/docker.sock y no fue creado por un despliegue conocido es una pista. El nombre de la imagen lo elige el atacante, así que no filtre por él.
Cronología
- 2026-07-20: el commit d48037a80 añade
sanitizeCommanda Dokploy, el parche de CVE-2026-72884. - 2026-08-10: se publica CVE-2026-72884 con CVSS v4.0 8.7.
- 2026-11-13: se publica Dokploy 0.31.2 con la misma falta en el primer token.
- 2026-11-17: se publica Dokploy 0.31.4, todavía sin comprobación del primer token.
- 2026-11-21: el investigador publica el bypass y una prueba real.
Preguntas frecuentes
¿Es lo mismo que CVE-2026-72884?
No. CVE-2026-72884 cubría metacaracteres de shell en el comando compose, y Dokploy lo corrigió en 0.29.13. Este bypass usa el primer token, así que pasa el nuevo filtro sin ningún metacarácter.
¿Hay que ser administrador?
No. Basta un miembro que no sea propietario ni administrador y tenga service:create. El rol de miembro predeterminado puede crear servicios, y un rol personalizado puede conceder el permiso.
¿Existe una versión corregida?
No. Dokploy 0.31.4, la versión actual al 2026-11-21, todavía acepta la carga útil. El proyecto no ha publicado un aviso ni una CVE para esta ruta.
¿El ataque necesita un despliegue programado?
No. El miembro puede disparar el despliegue. Una programación solo elimina la necesidad de una segunda acción.
¿El atacante puede alcanzar otras organizaciones?
El impacto demostrado es el host, y el host contiene los contenedores y volúmenes de todas las organizaciones. Un miembro de una organización puede por tanto alcanzar datos fuera de la suya si el despliegue se ejecuta en un host compartido.
¿Se explota en entornos reales?
No se conoce explotación al 2026-11-21. El problema no está en el catálogo KEV de CISA y no hay CVE asignada.
Encuentre instancias Dokploy expuestas con Ostorlab
Dokploy suele ser accesible en el mismo host que ejecuta cargas de producción. El descubrimiento de superficie de ataque de Ostorlab inventaría los servicios que su organización expone a Internet, para encontrar un panel Dokploy que debería estar detrás de una VPN: https://ostorlab.co/product/attacksurface_discovery
Referencias
- Divulgación del investigador a oss-security, 2026-11-21: https://www.openwall.com/lists/oss-security/2026/11/21/3 (comprobado el 21 de noviembre de 2026)
- Documento del investigador, «Two doors, same room»: https://archive.org/details/knell-two-doors (comprobado el 21 de noviembre de 2026)
- Código fuente de Dokploy 0.31.2, esquema de comando: https://github.com/Dokploy/dokploy/blob/v0.31.2/packages/server/src/db/schema/compose.ts (comprobado el 21 de noviembre de 2026)
- Código fuente de Dokploy 0.31.2, constructor de comando: https://github.com/Dokploy/dokploy/blob/v0.31.2/packages/server/src/utils/builders/compose.ts (comprobado el 21 de noviembre de 2026)
- Código fuente de Dokploy 0.31.2, servicio compose: https://github.com/Dokploy/dokploy/blob/v0.31.2/packages/server/src/services/compose.ts (comprobado el 21 de noviembre de 2026)
- Versión Dokploy 0.31.4: https://github.com/Dokploy/dokploy/releases/tag/v0.31.4 (comprobado el 21 de noviembre de 2026)
- Registro CVE-2026-72884: https://www.cve.org/CVERecord?id=CVE-2026-72884 (comprobado el 21 de noviembre de 2026)
- Commit de corrección d48037a80: https://github.com/Dokploy/dokploy/commit/d48037a80203bb0ecaec4f5653aef75fcfdb656d (comprobado el 21 de noviembre de 2026)
- Control de acceso de Dokploy,
service:create: https://github.com/Dokploy/dokploy/blob/v0.31.2/packages/server/src/lib/access-control.ts (comprobado el 21 de noviembre de 2026) - Repositorio de Docker Hub, 16,550,010 descargas: https://hub.docker.com/r/dokploy/dokploy (comprobado el 21 de noviembre de 2026)
- Repositorio de Dokploy, 38,636 estrellas: https://github.com/Dokploy/dokploy (comprobado el 21 de noviembre de 2026)
- Catálogo Known Exploited Vulnerabilities de CISA, versión 2026.11.20: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (comprobado el 21 de noviembre de 2026)