Dokploy:composeコマンドがホストのrootに到達
service:createを持つDokployメンバーが、ホストのファイルシステムをマウントした状態でrootとして実行される最初のコマンドトークンを送信できます。11月21日時点で修正版はありません。
要点
- Dokployはcomposeコマンドの文字を検証しますが最初の単語は検証しないため、メンバーはデプロイスクリプトに
docker runをホストのルートをマウントした状態で実行させられます。 - composeコマンドを受け付けるすべてのDokployリリースが影響を受け、現在の0.31.4も含まれます。攻撃者には
service:createを持つメンバーアカウントと、1つのcomposeサービスへのアクセスが必要です。 - 研究者は各経路をCritical、CVSS v3.1 9.9と評価し、2026-11-21に実際の検証を公開しました。修正版はなく、CVEも割り当てられていません。実環境での悪用は知られておらず、2026-11-21時点でCISAのKEVカタログにありません。
service:createを信頼できるメンバーに限定し、Dokployを非信頼ネットワークの外に置き、保存されたcomposeコマンドを監査してください。詳細は「修正方法」を参照してください。
影響を受けますか?
次のすべてを満たす必要があります。
- セルフホストのDokployで、サーバーコンテナがホストのDockerソケットで実行されている。これは標準のインストールです。
- 所有者でも管理者でもない組織メンバーが
service:create権限を持つ。既定のメンバーロールはサービスを作成でき、カスタムロールでも付与できます。 - そのメンバーが、自分または組織と共有された1つのcomposeサービスに到達できる。
- composeサービスがコマンドフィールドでカスタムコマンドを受け付ける。
Dokployの管理者は脅威モデルではありません。この欠陥は通常のメンバーがメンバーとホストの境界を越えられるようにします。service:createを管理者だけに与える展開は、この経路では露出しません。
Dokployはチーム向けに作られています。組織がプロジェクトを所有し、プロジェクトが環境を所有し、環境がサービスを所有します。メンバーロールは、開発者が所有者や管理者のロールを持たずにデプロイするために存在します。その分離が製品のアクセス制御境界であり、composeコマンドフィールドはメンバー側にあります。
| リリース | 影響 | 修正版 |
|---|---|---|
| 0.29.13から0.31.4、現在のリリースを含む | あり | 2026-11-21時点でなし |
| 0.29.13より前 | あり、元のコマンドインジェクション経由 | 2026-11-21時点でなし |
0.29.13で、このバイパスが破る文字フィルターが追加されました。それより前のリリースは同じコマンドフィールドをフィルターなしで受け付けるため、こちらも影響を受けます。
実行中のバージョンと、サービスを作成できるメンバーを確認します。
docker inspect dokploy --format '{{.Config.Image}}'
docker exec dokploy sh -c 'cat /app/package.json | grep version'
Dokployの画面で、各組織のメンバーとカスタムロールを確認します。service:createを持つメンバーはこの経路を使えます。APIも同じ権限セットを公開します。
修正方法
2026-11-21時点でDokployの修正版はありません。現在の0.31.4も未検証のコマンドを補間します。修正が届くまで、機能に到達できる人を減らしてください。
- サービスをデプロイする必要がないすべてのメンバーから
service:createを外します。デプロイ担当には既定のメンバーロールではなくカスタムロールを使います。 - composeサービスを所有する組織から信頼できないメンバーを外します。
- Dokployの画面とAPIをインターネットに公開しないでください。VPN、ID対応プロキシ、許可リストの背後に置いてください。
- すでに保存されているcomposeコマンドを監査します。開示前にメンバーがこの経路を使った可能性があります。
- コマンドを文字列ではなく引数リストとして検証する修正について、Dokployのリリースノートを監視します。
compose更新エンドポイントをブロックするリバースプロキシは露出を減らしますが、正当なデプロイもブロックします。一時的な制御として扱い、権限の削減は維持してください。
権限レビューは修正に依存しないため、持続的な制御です。組織の各メンバーと各カスタムロールを列挙し、デプロイしないメンバーからservice:createを外します。サービスの再起動だけが必要なデプロイ担当には、より狭いロールを与えられます。変更を記録し、次のアクセスレビューが削減後の集合から始まるようにします。
根本原因は何ですか?
composeコマンドは自由テキストとして保存され、シェルのメタ文字をフィルターされ、その後シェル経由で実行されるdockerコマンドに補間されます。フィルターはコマンドの最初のトークンを検証しません。
コマンドフィールドは0.31.2タグのpackages/server/src/db/schema/compose.ts、200行と283行にある単純な省略可能な文字列です。ビルダーはpackages/server/src/utils/builders/compose.tsで読み取ります。
// compose.ts, 0.31.2, lines 84-123 (abridged)
const UNSAFE_COMPOSE_COMMAND = /[;|`$(){}<>\n\\]/;

const sanitizeCommand = (command: string) => {
  const sanitizedCommand = command.trim();
  if (UNSAFE_COMPOSE_COMMAND.test(sanitizedCommand)) {
    throw new Error("Invalid characters in compose command: shell control characters are not allowed");
  }
  if (sanitizedCommand.includes("&")) {
    // ...
    const chains = sanitizedCommand.split("&&").map((cmd) => cmd.trim());
    const isSafeChain = chains.slice(1).every(
      (cmd) => cmd.startsWith("docker compose ") || cmd.startsWith("docker-compose "),
    );
    if (!isSafeChain) {
      throw new Error("Chained commands must strictly start with 'docker compose '");
    }
  }
  const parts = sanitizedCommand.split(/\s+/);
  return parts.map((arg) => arg.replace(/^"(.*)"$/, "$1")).join(" ");
};
フィルターはセミコロン、縦棒、バッククォート、$()、波括弧、山括弧、改行、バックスラッシュをブロックします。&&の後のコマンドも検査します。最初の単語は検査せず、ペイロードにメタ文字は不要です。
createCommandはフィールドが設定されている場合にサニタイズ済みの文字列を返します。getBuildComposeCommandはそれをdockerの後に置きます。
// compose.ts, 0.31.2, line 128 and the deploy script
return `${sanitizeCommand(compose.command)}`;
// ...
env -i PATH="$PATH" HOME="$HOME" ${exportEnvCommand} docker ${command.split(" ").join(" ")} 2>&1
packages/server/src/services/compose.tsはそのスクリプトをexecAsyncで実行し、これはNodeのchild_process.exec、つまり/bin/shをラップします。Dokployのサーバープロセスはコンテナ内でrootであり、標準インストールは/var/run/docker.sockをマウントします。したがって/をボリュームとしてマウントするdocker runは、ホストのルートファイルシステムに書き込みます。
フォームからシェルまでの経路は短いです。デプロイ記録が作成され、ビルダーが1つのbashスクリプトを組み立て、execAsyncがサーバーの権限で実行します。コマンドを引数リストに解析したり、最初の単語を許可リストと比較したりする手順はありません。文字フィルターが唯一の検査で、別のペイロード形状のために書かれたものです。
信頼境界が要点です。メンバーはデプロイを記述できますが、それを実行するプロセスを選ぶことはできません。コマンド文字列がシェルに届くと、メンバーのテキストがサーバーのプロセスになり、2つのロールの区別は消えます。
CVE-2026-72884の修正は、2026-07-20のコミットd48037a80でこのフィルターを追加しました。CVEが説明したメタ文字ペイロードを止めました。最初のトークンの経路は開いたままでした。
どのように悪用されますか?
- 攻撃者は
service:createを持つメンバーとしてサインインし、アクセスできるcomposeサービスを開きます。 - 攻撃者はコマンドフィールドに、ホストのファイルシステムをマウントする
docker run呼び出しを設定します。研究者の検証ではrun --rm -v /:/hostfs alpine touch /hostfs/tmp/canaryを使いました。 sanitizeCommandはブロック対象の文字を見つけません。文字列にはセミコロン、バッククォート、$、波括弧、山括弧、改行、バックスラッシュがありません。getBuildComposeCommandがdocker run --rm -v /:/hostfs alpine touch /hostfs/tmp/canaryを生成します。- デプロイがスクリプトをrootとして
/bin/sh経由で実行します。 - コンテナはホストの
/を/hostfsにマウントし、ホスト上でrootとしてカナリアファイルを書き込みます。
研究者は、生のcomposeファイルを使う2つ目の経路も報告しました。これはprivileged: true、ホストマウント、cap_add: SYS_ADMINを受け付けます。本記事は公開ソースで確認したコマンドフィールドを扱います。
公開された検証は研究者自身の環境での実テストです。ベンダーの回帰スイートが13個のメタ文字ペイロードをすべて拒否する対照実行と、同じコードが受け付ける最初のトークンのペイロードが含まれます。文書は参考資料にリンクしています。
攻撃の流れは?
メンバーがcomposeではなくrunで始まるコマンドを書き、検証器は文字だけを確認し、デプロイスクリプトが結果をホストのDockerソケットを持つrootとして実行します。
コマンドを設定"] --> B["sanitizeCommandが
シェルのメタ文字を遮断"] B --> C["最初のトークンは
検証されない"] C --> D["ホストのルートを
マウントしたdocker run"] D --> E["デプロイスクリプトが
/bin/sh経由でrootとして実行"] E --> F["ホストのファイルシステムへ
rootとして書き込み"]
攻撃者に何ができますか?
composeサービスを作成または編集できるメンバーは、ホストのファイルシステムを読み書き可能でマウントしたコンテナをrootとして実行できます。これによりホストのファイル、Dockerデーモン、そのすべてのコンテナに到達します。
影響には次のすべての条件が必要です。
service:createを持つメンバーアカウント。- 少なくとも1つのcomposeサービスへのアクセス。
- デプロイのトリガー。メンバー自身の操作か、サービスのスケジュールです。
- サーバーコンテナがホストのDockerソケットを持つ標準インストール。
実証された結果は、ホスト上のroot所有ファイルです。同じプリミティブでホストのファイルを読み、Dockerデーモンの状態を変更し、特権コンテナを起動し、他のテナントのワークロードに到達できます。研究者は本番環境の侵害を主張せず、自身の環境でのみテストしました。
ホストは共有の信頼境界です。そのサーバー上の各プロジェクトは、環境変数、ボリューム、データベース資格情報を同じファイルシステムに保存します。ホストに到達したメンバーは、別の組織のアカウントに触れずにそれらを読めます。
2026-11-21時点で実環境での悪用は知られていません。CVEはなく、CISAのKEVカタログにもありません。
修正が機能する理由
修正はまだありません。修正が機能するのは、コマンドを文字列として扱うのをやめ、引数リストとして検証する場合だけです。
安全な形はサブコマンドの許可リストです。最初のトークンはcompose(または設定されたcomposeバイナリ)でなければならず、残りのトークンは引数として解析し、シェル文字列に再結合してはいけません。メタ文字だけをブロックする検査では、この事例が示すように最初のトークンの経路が開いたままです。
その検査が届くまで、制御は権限ベースです。信頼できるメンバーだけがcomposeコマンドを設定でき、デプロイはメンバーの侵害がホストに届かない場所で実行されます。
侵害されたかどうかを確認するには?
侵害指標は公開されていません。研究者のカナリアはテスト用の成果物であり、攻撃者の指標ではありません。
保存されたcomposeコマンドと、それを実行したデプロイを確認します。
SELECT "composeId", "name", command
FROM compose
WHERE command <> ''
ORDER BY "createdAt" DESC;
run、exec、create、volumeで始まるコマンドや、引数に-v /:や--privilegedがあるものを探します。サービスが必要としなかったdocker run行をデプロイログで確認します。
公開されたペイロードは--rmを使うため、検査できるコンテナを残しません。したがって主な指標は、想定されるデプロイパス外、特に/tmpと/rootにホスト上で作成されたファイルです。コンテナを残す変種では、ホストのバインドマウントやprivilegedフラグがないか、すべてのコンテナを検査します。
docker ps -aq | xargs docker inspect --format '{{.Name}} {{.HostConfig.Binds}} {{.HostConfig.Privileged}}' | grep -E '/:|docker\.sock|true'
/や/var/run/docker.sockをマウントし、既知のデプロイが作成していないコンテナは手がかりです。イメージ名は攻撃者が選ぶため、イメージ名で絞り込まないでください。
年表
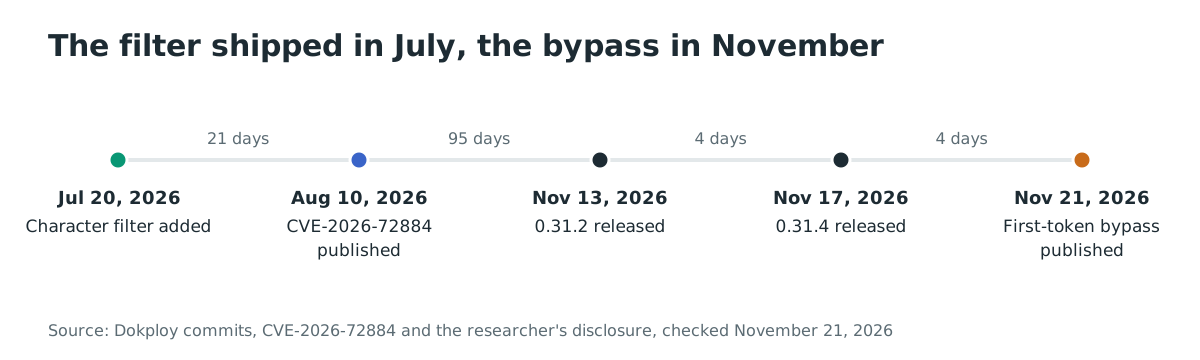
- 2026-07-20:コミットd48037a80がDokployに
sanitizeCommandを追加。CVE-2026-72884の修正です。 - 2026-08-10:CVE-2026-72884がCVSS v4.0 8.7で公開。
- 2026-11-13:Dokploy 0.31.2が同じ最初のトークンの欠落とともにリリース。
- 2026-11-17:Dokploy 0.31.4がリリース。最初のトークンの検査はまだありません。
- 2026-11-21:研究者がバイパスと実証を公開。
よくある質問
CVE-2026-72884と同じですか?
いいえ。CVE-2026-72884はcomposeコマンドのシェルメタ文字を扱い、Dokployは0.29.13で修正しました。このバイパスは最初のトークンを使うため、メタ文字なしで新しいフィルターを通過します。
管理者である必要がありますか?
いいえ。所有者でも管理者でもない、service:createを持つメンバーで十分です。既定のメンバーロールはサービスを作成でき、カスタムロールでも権限を付与できます。
修正版はありますか?
いいえ。2026-11-21時点の最新版0.31.4はまだペイロードを受け付けます。プロジェクトはこの経路について勧告もCVEも公開していません。
攻撃にはスケジュールされたデプロイが必要ですか?
いいえ。メンバーがデプロイをトリガーできます。スケジュールは2つ目の操作を不要にするだけです。
攻撃者は他の組織に到達できますか?
実証された影響はホストで、ホストはすべての組織のコンテナとボリュームを保持します。共有ホストでデプロイが実行される場合、ある組織のメンバーが自分の組織外のデータに到達できます。
実環境で悪用されていますか?
2026-11-21時点で悪用は知られていません。CISAのKEVカタログになく、CVEも割り当てられていません。
Ostorlabで露出したDokployインスタンスを見つける
Dokployは本番ワークロードを実行するホスト上で到達可能なことがよくあります。Ostorlabの攻撃表面発見は、組織がインターネットに公開するサービスを棚卸しし、VPNの背後に置くべきDokployパネルを見つけます:https://ostorlab.co/product/attacksurface_discovery
参考資料
- 研究者によるoss-securityへの開示、2026-11-21:https://www.openwall.com/lists/oss-security/2026/11/21/3(2026年11月21日確認)
- 研究者の文書「Two doors, same room」:https://archive.org/details/knell-two-doors(2026年11月21日確認)
- Dokploy 0.31.2ソース、コマンドスキーマ:https://github.com/Dokploy/dokploy/blob/v0.31.2/packages/server/src/db/schema/compose.ts(2026年11月21日確認)
- Dokploy 0.31.2ソース、コマンドビルダー:https://github.com/Dokploy/dokploy/blob/v0.31.2/packages/server/src/utils/builders/compose.ts(2026年11月21日確認)
- Dokploy 0.31.2ソース、composeサービス:https://github.com/Dokploy/dokploy/blob/v0.31.2/packages/server/src/services/compose.ts(2026年11月21日確認)
- Dokploy 0.31.4リリース:https://github.com/Dokploy/dokploy/releases/tag/v0.31.4(2026年11月21日確認)
- CVE-2026-72884レコード:https://www.cve.org/CVERecord?id=CVE-2026-72884(2026年11月21日確認)
- 修正コミットd48037a80:https://github.com/Dokploy/dokploy/commit/d48037a80203bb0ecaec4f5653aef75fcfdb656d(2026年11月21日確認)
- Dokployアクセス制御、
service:create:https://github.com/Dokploy/dokploy/blob/v0.31.2/packages/server/src/lib/access-control.ts(2026年11月21日確認) - Docker Hubリポジトリ、16,550,010プル:https://hub.docker.com/r/dokploy/dokploy(2026年11月21日確認)
- Dokployリポジトリ、38,636スター:https://github.com/Dokploy/dokploy(2026年11月21日確認)
- CISA Known Exploited Vulnerabilitiesカタログ、バージョン2026.11.20:https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026年11月21日確認)